2400 triệu USD Hành động Cướp tiền Đằng sau: Lỗ hổng Nguy hiểm nhất trên thế giới Tiền điện tử thực sự là Con người
Tiêu đề Gốc: "Bạo Lực, Bắt Cóc và 24 Triệu USD, Chủ Sở Hữu Tiền Điện Tử Khó Thoát Khỏi Vụ Tấn Công Bằng Cái Đinh Vít"
Tác Giả Gốc: ChandlerZ, Foresight News
“Cơ thể bầm tím, tôi đã cố gắng chống trả, nhưng chân tay bị thương, bị đứt tay, không thể làm gì nữa.”
Vào ngày 5 tháng 3 năm 2026, ngôi sao mạng tiền điện tử sillytuna đã đăng một tweet cực kỳ ngắn gọn, nói rằng anh ta vừa trải qua một vụ tấn công bạo lực, mất khoảng 24 triệu USD của đồng tiền ổn định AUSD và mô tả vụ án liên quan đến bạo lực, vũ khí, bắt cóc và đe dọa hãm hiếp. Hiện cơ quan cảnh sát đã can thiệp.
Sillytuna trước đây là chủ sở hữu của Punk #7523 (hay còn gọi là "Người Ngoài Hành Tinh Covid"), NFT này đã được bán đấu giá vào năm 2021 tại Sotheby’s với giá 1,170 triệu USD, từng tạo ra kỷ lục bán đấu giá cho một Punk duy nhất.
Thông báo này đã nhanh chóng lan rộ trong cộng đồng tiền điện tử. Công ty an ninh PeckShield đã theo dõi các giao dịch trên chuỗi liên quan và ban đầu đánh dấu chúng là "Vụ Tấn Công Lạc Hóa" (Poisoning Attack), đây là một phương pháp lừa đảo người dùng chuyển tiền thông qua việc làm giả địa chỉ tương tự.
Theo giám sát của PeckShield, hiện có khoảng 20 triệu DAI nằm trong 2 ví địa chỉ mà 2 kẻ tấn công đã kiểm soát (chưa được trộn tiền): ví bắt đầu bằng 0xdCA9 (khoảng 10 triệu USD) và ví bắt đầu bằng 0xd0c2 (khoảng 10 triệu USD). Hiện các kẻ tấn công đã bắt đầu chuyển một lượng tiền nhỏ sang Arbitrum.
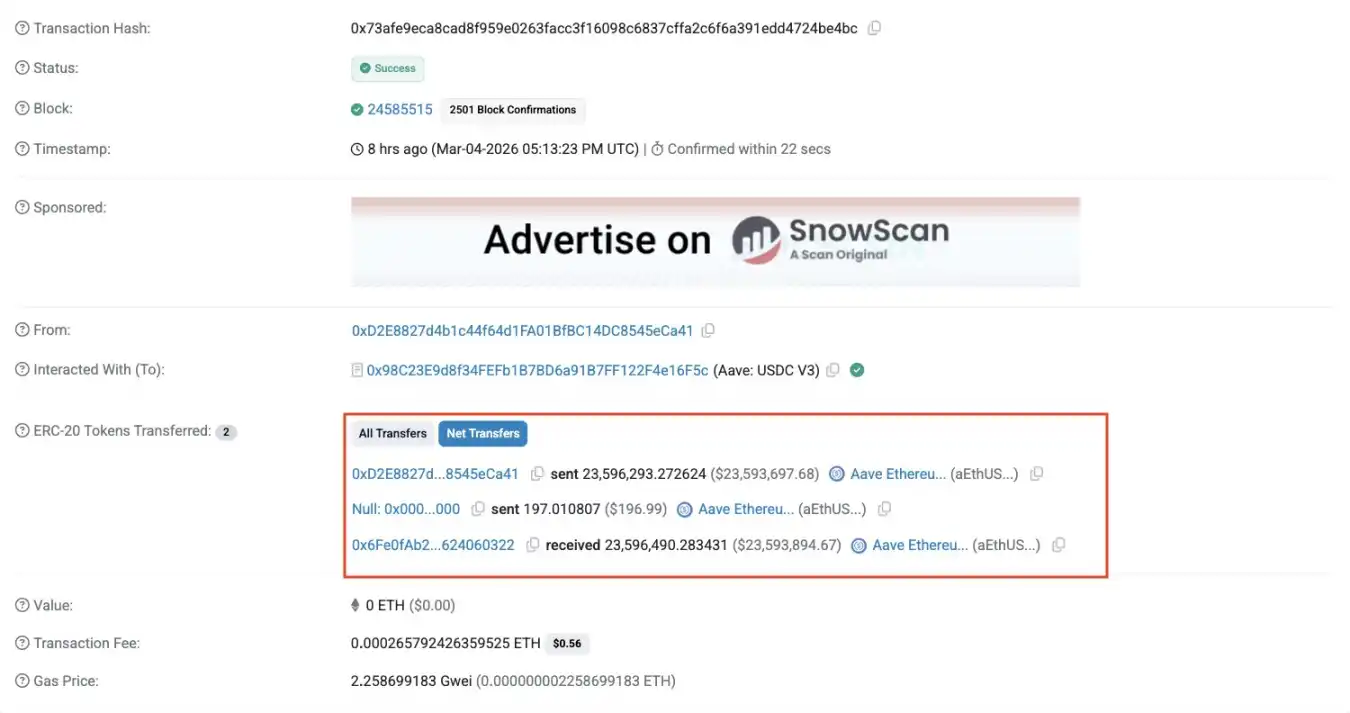
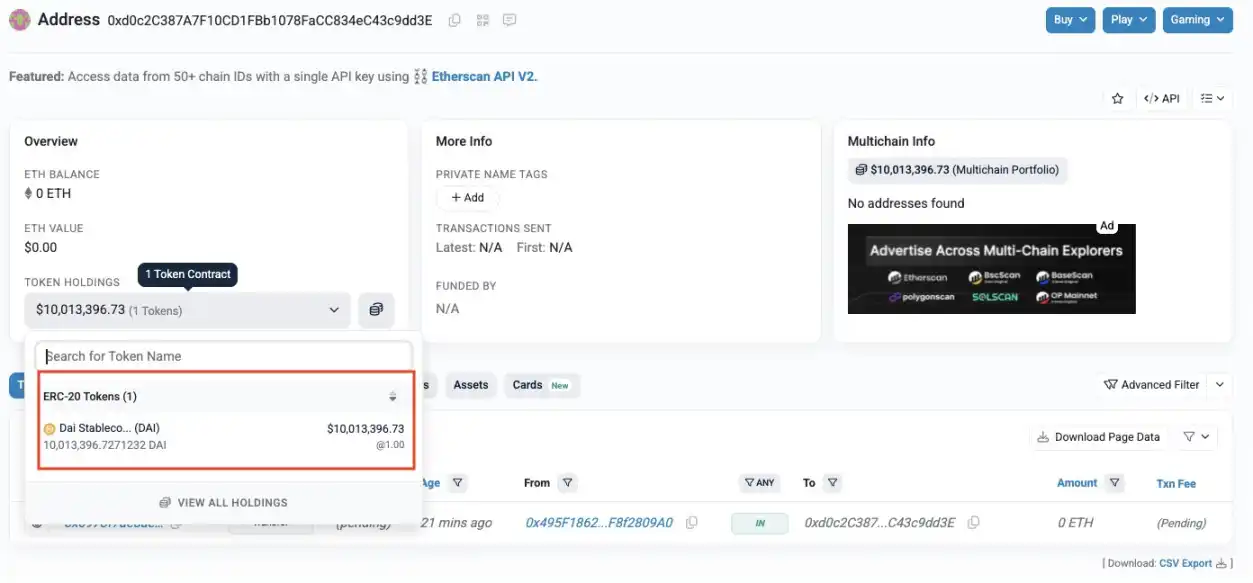
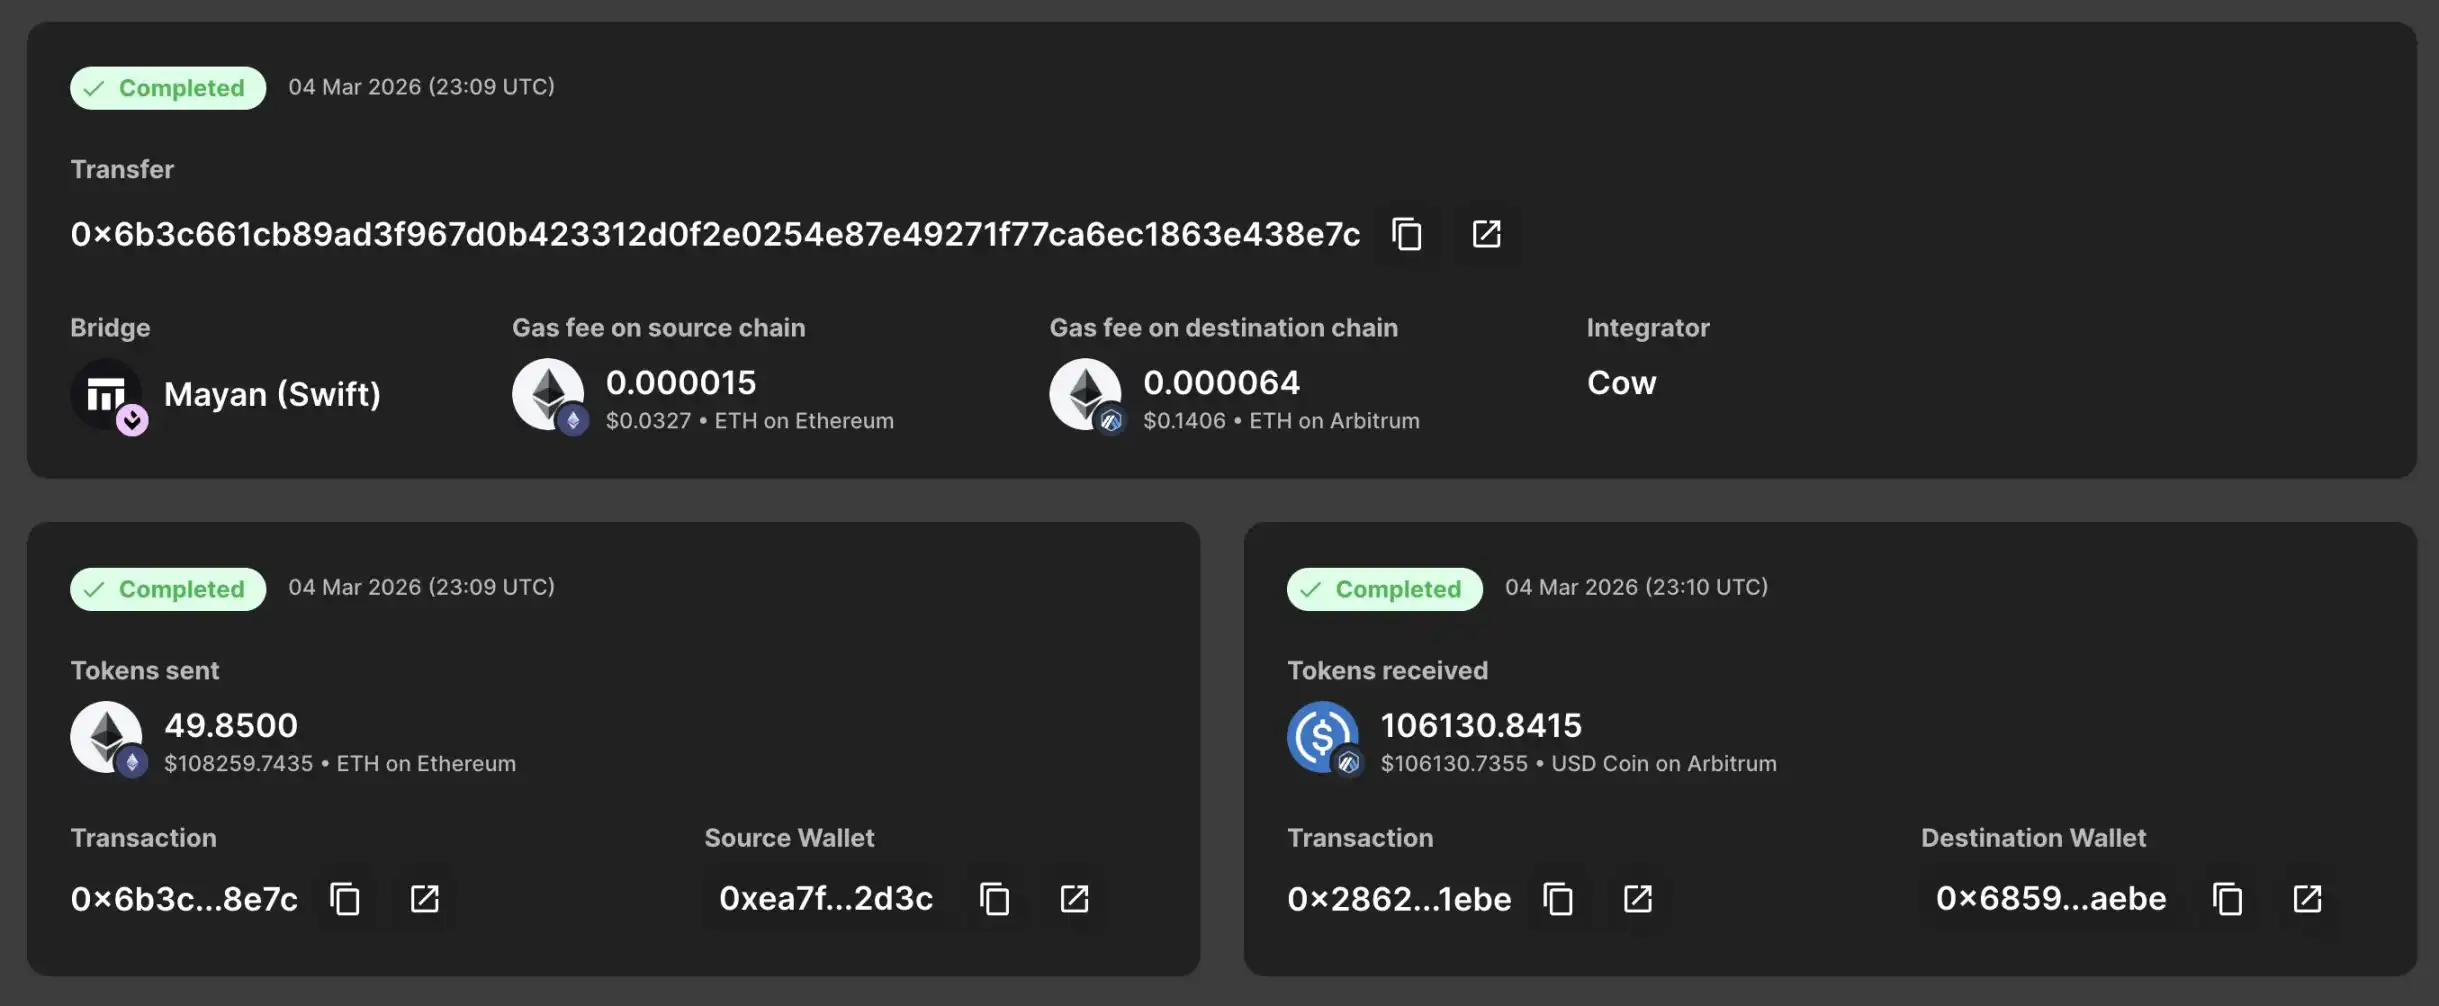
Có sự không nhất quán rõ ràng giữa hai quan điểm, nếu là Vụ Tấn Công Lạc Hóa, nạn nhân đã bị lừa chủ động chuyển tiền, bạo lực vật lý không phải là tiền đề cần thiết; nếu là đe dọa vật lý, kẻ tấn công đã biết danh tính và địa chỉ thật của nạn nhân.
Chi tiết sự kiện hiện đang chờ xác minh từ phía cảnh sát, một phần cộng đồng đã đặt ra câu hỏi về "Bài viết Thông Tin"... Nhưng bất kể kết luận cuối cùng của vụ án này sẽ như thế nào, sự hoảng loạn mà nó gây ra đã cho thấy một điều:
Trong thời đại tiền điện tử khi tài sản được minh bạch cực kỳ cao, một sự vô tình tiết lộ trên chuỗi có thể đổi lại là một chiếc rìu thật sự.
Không Phải Trường Hợp Đơn Lẻ: Số Vụ Tấn Công Vật Lý Tăng 169% vào Năm 2025
Được gọi là "cuộc tấn công bằng cây đánh", đây là khi kẻ tấn công sử dụng bạo lực, đe dọa, bắt cóc vv. bằng phương tiện vật lý để buộc nạn nhân tiết lộ khóa riêng tư hoặc mật khẩu. Loại tấn công này không phụ thuộc vào lỗ hổng công nghệ, mà trực tiếp nhắm vào cá nhân đứng sau tài sản mã hóa.
Theo báo cáo do CertiK công bố, số vụ tấn công bằng cây đánh dự kiến tăng 75% vào năm 2025, với bạo lực cơ thể trở thành mối đe dọa quan trọng trong lĩnh vực mã hóa.
Xét về hình thức tấn công, báo cáo chỉ ra rằng bắt cóc vẫn là con đường tấn công chính, với 25 vụ xảy ra trong năm; số vụ tấn công trực tiếp vào người tăng 250% so với năm trước, trở thành một trong những sự thay đổi đáng chú ý nhất. Về phân bố địa lý, châu Âu lần đầu tiên trở thành khu vực nguy hiểm nhất trên thế giới. Vào năm 2025, châu Âu chiếm hơn 40% các vụ tấn công đã biết trên thế giới, trong đó Pháp ghi nhận số vụ tấn công nhiều nhất thế giới, vượt qua Mỹ. Về tác động tài chính, tổng thiệt hại liên quan đến tấn công bằng cây đánh vào năm 2025 đã vượt qua 40,9 triệu USD, tăng 44% so với năm trước.
Giám đốc an ninh chính của Casa, và đồng thời là Jameson Lopp, chuyên gia theo dõi lâu dài về sự kiện tấn công vật lý, duy trì một cơ sở dữ liệu đã xác minh hơn 225 trường hợp. Năm 2025, danh sách này đã tăng với tốc độ chưa từng có, và vào năm 2026, số liệu này đang tăng rất nhanh.
甚至,由于大量受害者因恐惧、隐私顾虑或对执法机构的不信任而选择沉黙,因此真实发生的数字很可能更高。受害者群体已远超加密精英,涵盖教师、建筑工人、消防员,以及他们的家属。
2025 年三起标志性案例
案例 1:Ledger 联创被劫持,手指遭切断(法国,2025 年 1 月)
Vào tháng 1 năm 2025, David Balland, người sáng lập công ty ví tiền mã hóa Ledger cùng với vợ, bị bắt cóc tại nhà ở trung tâm thành phố Vierzon, Pháp, và bị giam giữ tách biệt. Kẻ tấn công sau đó đã gửi video cắt ngón tay của Balland đến Eric Larchevêque của Ledger, yêu cầu một khoản tiền chuộc tiền mã hóa tương đương 10 triệu euro.
Lực lượng cảnh sát đặc biệt GIGN của Pháp can thiệp thành công để định vị và giải cứu Balland, vợ ông sau vài giờ được tìm thấy trong một chiếc xe tải. Một phần tiền chuộc đã được thanh toán gần như toàn bộ đã được theo dõi, đóng băng và tịch thu. 10 người nghi can trong độ tuổi từ 20 đến 40 đã bị bắt giữ, luật sư trưởng tội nói rằng nếu kết án, các bị cáo sẽ đối mặt với án tù chung thân.
Trường hợp 2: Con gái CEO của Paymium bị tấn công trên đường phố Paris (Pháp, tháng 5 năm 2025)
Vào sáng ngày 13 tháng 5 năm 2025, con gái của CEO của nền tảng giao dịch tiền điện tử Paymium Pierre Noizat cùng đứa cháu nhỏ đang đi dạo trên đường phố khu 11 của Paris đã bị 3 người đàn ông đeo mặt nạ ngăn chặn và cố gắng đẩy họ lên một chiếc xe tải van.
Vụ tấn công xảy ra giữa ban ngày trên con đường đông người qua lại, được quay lại toàn bộ bởi camera giám sát. Con gái của Noizat đã dũng cảm chống lại, cướp được một khẩu súng và ném nó xuống đất; người đi đường ngay lập tức can thiệp, một người dân nhặt lên khẩu súng để đe dọa tên côn đồ, người khác sử dụng bình chữa cháy đuổi chúng đi. Ba tên côn đồ cuối cùng đã vội vã rút lui.
Sau khi vụ việc lan rộng, cơ quan chức năng Pháp đã mở cuộc điều tra về vụ cố gắng bắt cóc này, truy tố tổng cộng 25 người liên quan, trong đó có 6 người vị thành niên. Thông tin này đã khiến dư luận Pháp bàn luận nhiều về "sự Latinh hóa của Pháp".
Trường hợp 3: Cựu cảnh sát Mỹ thực hiện cuộc tấn công Ủy ban chìa khóa mã hóa (Los Angeles, 2024-2025)
Vào cuối năm 2024, một cựu cảnh sát của Sở Cảnh sát Los Angeles (LAPD) đã bị một ban hành pháp án tuyên bố có tội vì đã thực hiện đe dọa cơ thể đối với người giữ mã hóa, buộc nạn nhân chuyển khoản khoảng 35.000 USD Bitcoin. Điều đặc biệt của vụ án này là thủ phạm có lịch sử công tác tại lực lượng chức năng—điều này có nghĩa là anh ta có kiến thức chuyên môn về cách né tránh giám sát và cách thức thực hiện đe dọa.
Quyết án đã được cộng đồng mã hóa trích dẫn rộng rãi, vì nó đã phá vỡ giả thiết cốt lõi rằng "cuộc tấn công cơ thể chỉ đến từ tội phạm đường phố".
Tại sao người giữ mã hóa đặc biệt dễ bị tổn thương và người dùng có thể làm gì?
Điểm nhận định cốt lõi từ báo cáo CertiK là, kẻ tấn công đang tự chủ động lựa chọn mục tiêu dựa trên phân tích rủi ro-điều này ưu tiên tìm kiếm "tích hợp tiềm năng lợi nhuận cao, phòng thủ an ninh thấp". Hệ thống logic này đã tạo ra bốn loại mục tiêu điển hình.
Loại rõ ràng nhất là các nhà đầu tư cá nhân khai báo công khai tài sản trên mạng xã hội, có thể xem được số dư trên chuỗi, mức bảo mật gần như là không. Các nhà quản lý cấp cao và nhà sáng lập giao thức đại diện cho giá trị cao hơn, mặc dù thường có biện pháp an ninh, nhưng vẫn tiếp tục phơi bày khi đi du lịch hoặc tham gia các sự kiện công cộng. Loại thứ ba, người thân và bạn bè thường bị bỏ qua, tội phạm hiểu rõ điều này, khi vợ chồng, con cái hoặc bố mẹ già bị kiểm soát, mục tiêu chính sẽ né tránh bất kỳ biện pháp an ninh nào. Hơn nữa, nhiều người thân thường thiếu đào tạo an ninh cơ bản, mức độ bảo vệ thấp hơn nhiều so với mục tiêu chính. Loại thứ tư là những nhà giao dịch ngoại vi, kẻ tấn công sẽ mạo danh các giao dịch ngoại vi thành các cuộc họp kinh doanh bình thường, ngay khi nạn nhân chứng minh tài sản, họ sẽ ngay lập tức thực hiện bắt cóc.
Đồng thời, các biện pháp giám sát tấn công đã được nâng cấp từ theo dõi thủ công lên phân tích dấu vết kỹ thuật số dựa trên OSINT, kẻ tấn công sẽ xác định khoảng thời gian yếu thế của mục tiêu trước vụ việc vài tuần. Trong giai đoạn xâm nhập, việc giả mạo nhân viên chuyển phát hoặc nhân viên dịch vụ công cộng vẫn là phương tiện xâm nhập hiệu quả nhất, khiến nạn nhân không có sẵn tinh thần phòng vệ. Sau khi xâm nhập vào nhà, họ sẽ triển khai túi Faraday và thiết bị can ngăn tín hiệu để cắt kết nối mạng thiết bị và ép buộc nạn nhân cùng gia đình kia bị cách ly buộc.
Thời đại chỉ dựa vào cụm từ ghi nhớ đã kết thúc. Con người hiện vẫn là điểm yếu duy nhất trong toàn bộ hệ thống an ninh.
Mặt cá nhân, bước quan trọng nhất là thiết lập kiến trúc phân tách "Ví cáo cấo + Ví cốt lõi". Ví cáo cấo cần chứa một số tài sản nhỏ mức đủ hợp lý, mức quá thấp sẽ khiến kẻ tấn công tức giận, kích động tình trạng bạo lực hơn. Trong trường hợp bị đe dọa, nó cung cấp một lối thoát dễ đạt được mà ném điểm không chạm vào các tài sản cốt lõi. Đồng thời, cụm từ ghi nhớ và thiết bị ký kết không được lưu trữ cùng một nơi, cách lý lý tưởng là lưu trữ cụm từ ghi nhớ trong két sắt ngân hàng thay vì để lại trong nhà riêng.
Về hành vi hằng ngày, "Đừng khoe khoang" là mức tối thiểu, tránh đăng địa chỉ ví, ảnh chụp tài sản hoặc lịch trình đi lại trên bất kỳ nền tảng công cộng nào. Khi ra ngoài, sử dụng một chiếc điện thoại di động dành riêng, chỉ giữ lại quyền hạn tài khoản tối thiểu nhất, ứng dụng ví có giá trị cao không được cài đặt trên thiết bị di động hàng ngày. Giao dịch có giá trị cao chỉ nên được thực hiện trên một máy tính chuyên dụng và không di đổi.
Đối với cá nhân và tổ chức nắm giữ tài sản lớn, báo cáo cung cấp hai công cụ cấu trúc: sơ đồ đa ký tự (như 2/3 hoặc 3/5) khắc phục khả năng chuyển khoản chỉ từ một người được đe dọa; hợp đồng khóa thời gian thiết lập độ trễ bắt buộc cho việc rút tiền vượt ngưỡng số tiền, tạo cửa sổ cho can thiệp từ bên ngoài.
Ngoài ra, CertiK cũng liệt kê ba loại tín hiệu cảnh báo đáng chú ý, bao gồm việc nhận mã xác thực hai lần không yêu cầu (có thể ngụ ý kẻ tấn công đã có được thông tin chứng thực của bạn và đang thử nghiệm phản ứng); sự bất thường trong thực tế, không từng đặt hàng nhưng lại có nhân viên giao hàng đến nhà, lên án liên tục để xác nhận liệu có người ở nhà hay không; và những người quen không liên lạc trong nhiều năm đột ngột viết thư đến và nhấn mạnh cần gặp gỡ trực tiếp. Ba loại tín hiệu này đã lặp đi lặp lại trong thư viện các trường hợp, nhưng hiếm khi được nhận ra nguy hiểm bởi nạn nhân vào thời điểm đó.
Điều này không chỉ là vấn đề an ninh cá nhân
Mỗi khi giá Bitcoin đạt mức cao mới trong lịch sử, cơ sở dữ liệu của Jameson Lopp lại đón nhận một loạt mục nhập mới. Mối liên hệ giữa giá cả và bạo lực này, anh đã theo dõi gần mười năm.
Ngành công nghiệp mã hóa đã mất mười lăm năm để giải quyết vấn đề an ninh chìa khóa riêng tư, xây dựng ra các ví, giao thức và kiến trúc đa ký ngày càng khó bị hacker xâm nhập. Nhưng khi kẻ tấn công chuyển hướng đến con người, các đường phòng thủ kỹ thuật này trở nên vô nghĩa.
Trường hợp sillytuna hiện vẫn gây tranh cãi, nhưng câu hỏi mà nó đặt ra là thật sự:
Trong khi sự minh bạch của tài sản mã hóa trở thành một điểm bán hàng của ngành công nghiệp, liệu nó có đang vẽ một bản đồ săn mồi cho một số người?
Pháp đã bắt đầu thảo luận xem liệu cần thiết phải có một khung pháp lý đặc biệt để đối phó với tội phạm tống tiền mã hóa, cơ quan chức năng ở Anh, Singapore và các khu vực khác cũng đang cập nhật hướng dẫn an toàn cá nhân dành cho chủ sở hữu tài sản số.
Người kế tiếp bị tấn công bằng rìu có thể không phải là tỷ phú. Họ cũng có thể chỉ là một người dùng thông thường mà số dư của họ trên chuỗi đã bị nhìn thấy.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan