Gần 90% số tiền bị đánh cắp không thể thu hồi: Nửa đầu năm 2026, mục tiêu tấn công Web3 đang chuyển từ "mã nguồn" sang "con người".
Trong nửa đầu năm 2026, ngành công nghiệp tiền mã hóa ghi nhận 182 vụ tấn công bảo mật công khai, gây thiệt hại khoảng 956 triệu USD. Điều đáng lo ngại hơn tổng thiệt hại là dòng tiền bị đánh cắp: Theo thống kê của SlowMist, chỉ có 18 vụ trong nửa đầu năm có số tiền bị đánh cắp được thu hồi hoặc phong tỏa, tổng cộng khoảng 118 triệu USD, chiếm 12,3% tổng thiệt hại, gần 90% số tiền còn lại đã không thể cứu vãn.
Một con số khác dễ bị hiểu sai: 956 triệu USD giảm gần 60% so với cùng kỳ năm ngoái, nhưng điều này không có nghĩa là ngành đã trở nên an toàn hơn. Sự sụt giảm thiệt hại gần như hoàn toàn đến từ việc vụ tấn công đơn lẻ khổng lồ của Bybit năm ngoái (khoảng 1,5 tỷ USD) không tái diễn; số vụ việc thực tế đã tăng khoảng 50% so với cùng kỳ. Các cuộc tấn công không hề suy yếu, mà đã thay đổi hướng đi – từ nhắm vào hợp đồng giao thức sang nhắm vào con người.
Hai vụ tấn công gây thiệt hại lớn nhất trong nửa đầu năm đều không thành công bằng cách phá vỡ hợp đồng thông minh: Drift Protocol bị thâm nhập bởi một chiến dịch kỹ thuật xã hội kéo dài nửa năm, cuỗm đi khoảng 285 triệu USD, điểm khởi đầu chỉ là vài giao dịch "không thấy ảnh hưởng gì" do một người ký đa chữ ký thực hiện; một nạn nhân tại Singapore bị mời vào một cuộc họp video mà các quan chức chính phủ cấp cao đều được tạo ra bởi AI, thiệt hại khoảng 4,9 triệu SGD. Lỗ hổng đắt giá nhất xuất hiện ở con người.
Đây là một trong những nhận định cốt lõi của "Báo cáo An ninh Web3 OKX nửa đầu năm 2026" do đội ngũ bảo mật OKX Web3 phối hợp với SlowMist và OtterSec công bố, và có chung kết luận với "Báo cáo An ninh Blockchain và Chống rửa tiền nửa đầu năm 2026" do SlowMist phát hành cùng kỳ. Hai báo cáo đến từ sàn giao dịch và công ty bảo mật, nhưng đều chỉ ra cùng một nhận định: tần suất tấn công đang gia tăng, phương thức đang tiến hóa, và mục tiêu đang chuyển từ "mã" sang "con người".
Thiệt hại giảm gần 60% so với cùng kỳ, hoạt động tấn công lại tăng
Cùng một bộ dữ liệu, nếu phân tích theo các tiêu chí khác nhau, sẽ đưa ra kết luận trái ngược – đây là tiền đề để hiểu tình hình an ninh nửa đầu năm nay.
Theo thống kê từ báo cáo của OKX dựa trên cơ sở dữ liệu SlowMist Hacked, nửa đầu năm có 182 vụ việc, thiệt hại khoảng 956 triệu USD; cùng kỳ năm 2025 là 121 vụ, khoảng 2,373 tỷ USD. Số vụ việc tăng khoảng 50% so với cùng kỳ, trong khi số tiền giảm khoảng 60%. Nguyên nhân chính của sự sụt giảm số tiền là vụ việc Bybit vào tháng 2 năm 2025 (khoảng 1,5 tỷ USD, hacker xâm nhập máy tính của nhà phát triển công cụ ký Safe{Wallet} và thay đổi script trang web) là một trường hợp cá biệt cực đoan. Báo cáo của OKX nhận định: Loại bỏ giá trị bất thường này, thiệt hại có thể so sánh trong năm nay thực tế đã tăng lên.
Báo cáo của OKX tiếp tục phân tích theo hai hướng dựa trên nguyên nhân tấn công: Xét theo số lượng sự kiện, lỗ hổng hợp đồng và logic vẫn là nguyên nhân hàng đầu với 85 vụ; nhưng xét theo tổn thất tài chính, tấn công chuỗi cung ứng đứng đầu với khoảng 298 triệu USD, tiếp theo là lỗ hổng hợp đồng (khoảng 152 triệu USD) và rò rỉ khóa riêng tư (khoảng 130 triệu USD). SlowMist tóm tắt đặc điểm này bằng tám chữ: "Sự kiện phân tán, tổn thất tập trung". Trong đó, những tổn thất lớn thực sự nghiêm trọng đang tập trung vào các khâu quan trọng như cơ sở hạ tầng, cầu nối xuyên chuỗi và chuỗi cung ứng. Một minh chứng mất cân bằng: Cầu nối xuyên chuỗi chỉ xảy ra 20 sự kiện trong nửa năm, nhưng gây ra tổn thất khoảng 346 triệu USD.
Tiền không còn chủ yếu thất thoát từ lỗ hổng hợp đồng. Báo cáo của OKX tóm tắt những thay đổi trong nửa năm này thành ba xu hướng chính: Tổn thất lớn ngày càng xảy ra bên ngoài hợp đồng; người dùng thông thường trở thành mục tiêu tấn công chính; AI Agent từ công cụ biến thành con mồi. Ngoài ra còn có hai manh mối xuyên suốt: Đầu độc chuỗi cung ứng xâm nhập vào quá trình phát triển, và tất cả số tiền bị đánh cắp cuối cùng đều chảy vào hạ nguồn rửa tiền. Sau đây là phân tích chi tiết từng điểm.
Phía dự án: Tổn thất lớn nhất xảy ra ở những nơi kiểm toán không bao phủ được
Hầu hết các dự án chịu tổn thất nặng nề nhất trong nửa đầu năm đều đã được kiểm toán, nhưng điểm thất thủ lại nằm ngoài phạm vi kiểm toán: quy trình ký, khóa đám mây, nút xác thực, thiết bị của nhà phát triển. Kiểm toán có thể chứng minh logic hợp đồng không có lỗi, nhưng không thể chứng minh các khâu vận hành này an toàn.
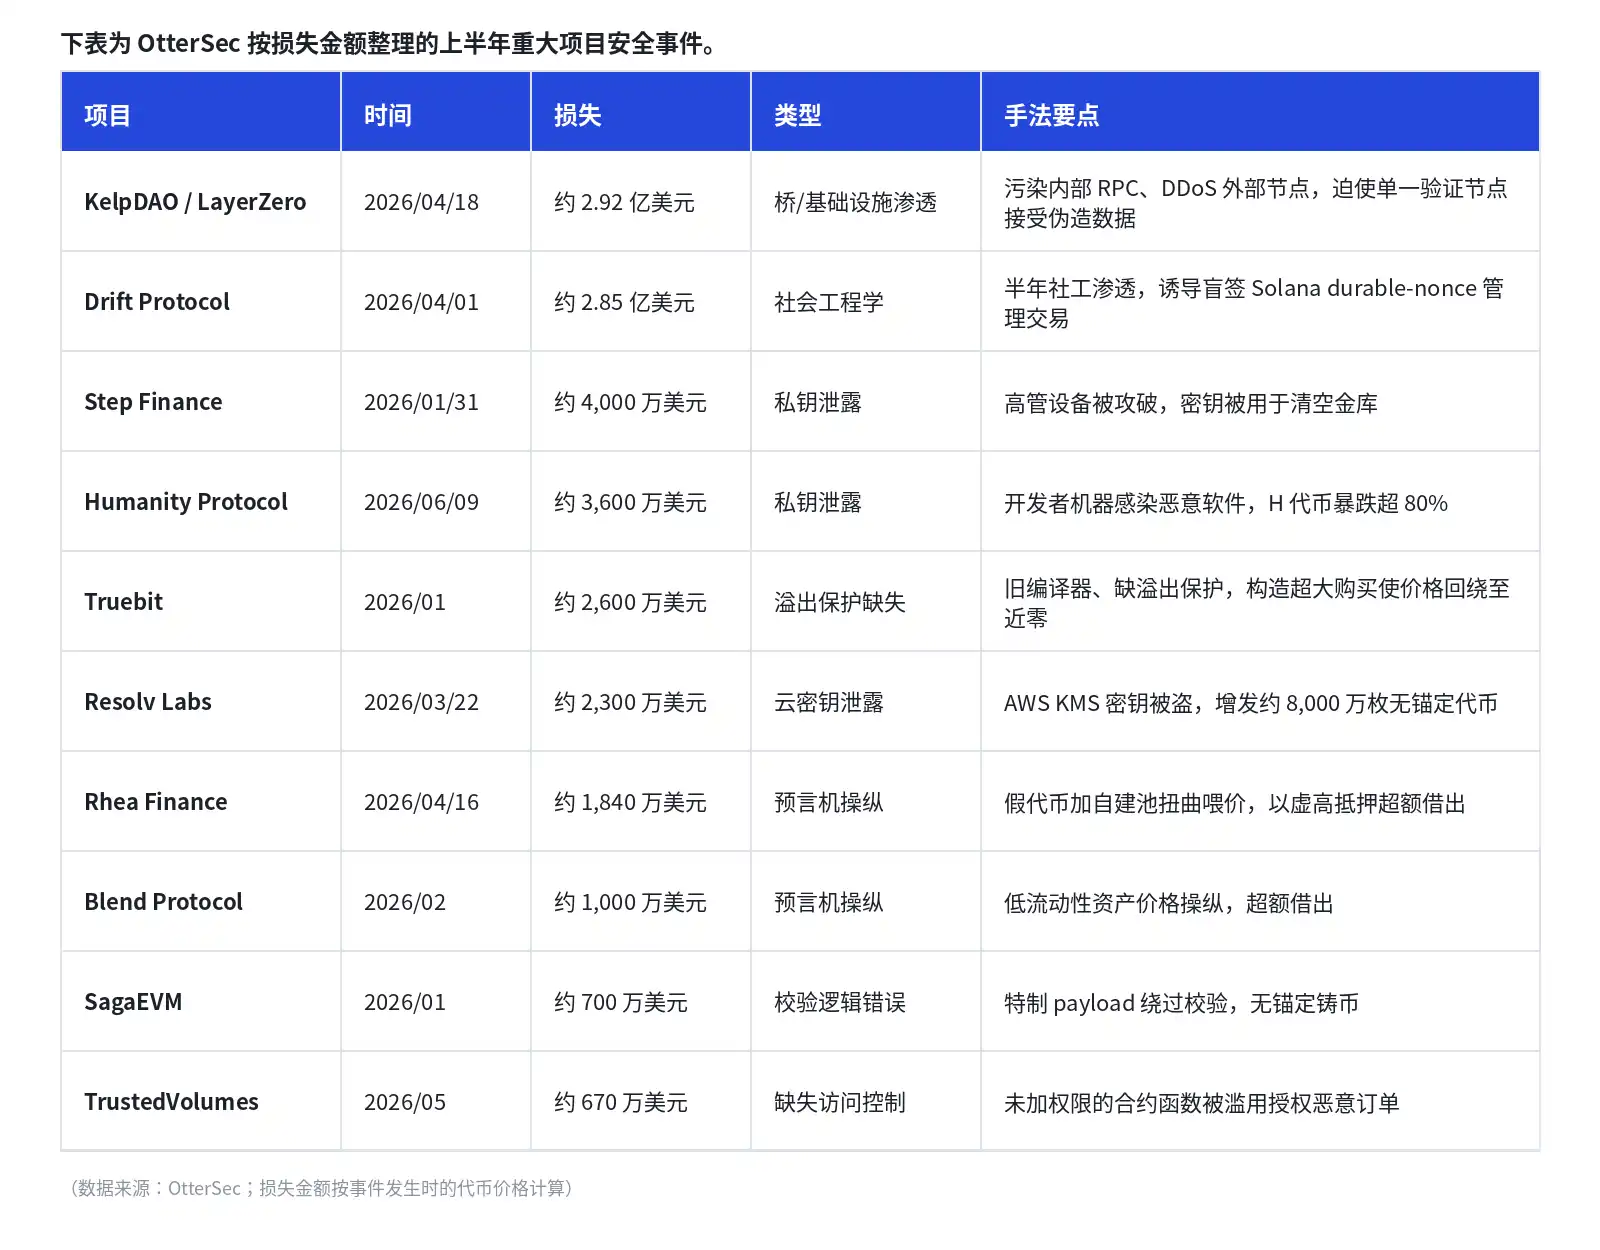
KelpDAO: Bị tấn công không phải hợp đồng, mà là đường dẫn xác thực. Đây là tổn thất đơn lẻ lớn nhất trong nửa đầu năm. Theo phân tích của OtterSec, kẻ tấn công vừa làm ô nhiễm nút RPC nội bộ của LayerZero, vừa thực hiện tấn công DDoS vào các nút bên ngoài trung thực. Tin nhắn xuyên chuỗi lẽ ra phải được xác thực chéo bởi nhiều nút độc lập, nhưng cầu nối này lúc đó sử dụng cấu hình "1-of-1" với một nút xác thực duy nhất. Điểm xác thực duy nhất nhận được toàn bộ dữ liệu giả mạo, cuối cùng cho phép một giao dịch rút tiền không có tài sản thực tế hỗ trợ, khoảng 116.500 rsETH bị chuyển ra, trong đó khoảng 75 triệu USD sau đó đã bị đóng băng. Cấu hình nút xác thực duy nhất từ lâu đã được coi là rủi ro cao, trước đây chỉ là cảnh báo lý thuyết trong đánh giá kiến trúc, nhưng sau sự kiện KelpDAO, nó trở thành một tổn thất thực tế gần 300 triệu USD. SlowMist bổ sung thêm thông tin về dòng tiền bị đánh cắp: LayerZero quy kết sự kiện này cho nhóm phụ TraderTraitor của Lazarus, các token bị đánh cắp sau đó được dùng làm tài sản thế chấp, vay khoảng 236 triệu USD tài sản thực (WETH) trên các nền tảng cho vay như Aave, gây ra một cuộc khủng hoảng thanh khoản trên thị trường DeFi.
Drift: Một vụ lừa đảo ký kết kéo dài nửa năm. Cơ chế của nó đáng được giải thích: durable nonce giống như một "phiếu giao dịch đã được ký trước, có thể thực hiện bất kỳ lúc nào trong tương lai". Kẻ tấn công, với tư cách là một tổ chức định lượng giả mạo, đã gửi hơn 1 triệu USD tiền thật để xây dựng lòng tin trong nửa năm, dụ dỗ người ký ký trước các giao dịch quản lý này. Tại thời điểm ký, không có bất kỳ tác động nào; nhưng khi dự án sau đó điều chỉnh ngưỡng đa chữ ký và xuất hiện một cửa sổ không có timelock (khóa thời gian: các thao tác nhạy cảm phải trải qua thời gian trì hoãn công khai mới có hiệu lực), kẻ tấn công đã phát tán các giao dịch đã ký trước, hoàn thành 31 lần rút tiền trong 12 phút, cuỗm đi hơn một nửa tài sản bị khóa. Bài học cốt lõi của sự kiện này: một giao dịch "không có tác động" tại thời điểm ký không có nghĩa là nó sẽ không được thực hiện trong tương lai; ký mù, ký trước và các giao dịch quản lý không thể phân tích đều nên được coi là thao tác rủi ro cao.
Chân dung của những điểm thất bại đơn lẻ. Khóa AWS cloud của Resolv Labs bị đánh cắp, kẻ tấn công đã phát hành thêm khoảng 80 triệu token không có neo; Step Finance bị xâm nhập thiết bị của quản lý cấp cao, khóa riêng bị dùng để rút sạch kho; Humanity Protocol bị nhiễm phần mềm độc hại trên thiết bị của nhà phát triển, khóa riêng mất kiểm soát. SlowMist đề cập rằng nhà phân tích on-chain ZachXBT đã theo dõi và phát hiện tiền bẩn của vụ này có hành vi trộn coin với tiền bị đánh cắp từ KelpDAO, về cơ bản loại trừ khả năng nội gián, một lần nữa chỉ ra Lazarus.
Báo cáo của SlowMist cũng ghi lại một nhóm các trường hợp cấp thấp hơn, đưa cuộc tấn công xuống cấp độ triển khai kỹ thuật mật mã. Điểm chung của ba sự kiện là: lỗ hổng đều nằm ngoài phạm vi kiểm toán thông thường.
• Taiko (22 tháng 6, khoảng 1,7 triệu USD): Một khóa riêng chữ ký bị vô tình đưa lên kho GitHub công khai, kẻ tấn công đã giả mạo bằng chứng trạng thái layer 2, lừa giải phóng tiền, token TAIKO giảm hơn 20% trong ngắn hạn.
• SecondFi / nguyên Yoroi (21–23 tháng 6, khoảng 2,4 triệu USD): Thuật toán chữ ký thiếu một bước che ngẫu nhiên cần thiết, dẫn đến việc một lần ký on-chain có thể suy ra toàn bộ khóa riêng, 374 địa chỉ bị đánh cắp. Lỗi bắt nguồn từ một thành phần bên thứ ba chưa được kiểm toán được giới thiệu hai tuần trước vụ việc.
• THORChain (15 tháng 5, khoảng 10,7 triệu USD): Khóa riêng của kho được quản lý bởi nhiều node (chữ ký ngưỡng), với ý định không node nào nắm giữ toàn bộ khóa; nhưng một node độc hại đã dần dần thu thập các mảnh khóa trong nhiều vòng ký bình thường, cuối cùng tái tạo lại toàn bộ khóa riêng.
Từ xác thực cross-chain, khóa cloud đến thuật toán chữ ký, những vụ án này thể hiện các hình thái khác nhau của cùng một thất bại: miễn là trên đường dẫn quan trọng tồn tại một node có thể độc lập quyết định hướng đi của tiền, nó sẽ trở thành mục tiêu ưu tiên của kẻ tấn công.
Dựa trên cùng một nhận định, OKX trong kiểm soát rủi ro chữ ký không chỉ xác minh "giao dịch có do chính người dùng khởi tạo hay không", mà còn tập trung vào việc giúp người dùng hiểu được hậu quả của giao dịch trước khi ký. Xoay quanh các tình huống rủi ro cao như durable nonce, thay đổi quyền sở hữu tài khoản, trong nửa đầu năm, OKX đã chặn hoặc cảnh báo hơn 4 triệu thao tác rủi ro cao, bảo vệ tổng số tiền khoảng 526 triệu USD, đồng thời đã phân tích hơn 50.000 phương thức on-chain, chuyển đổi calldata khó đọc thành "giao dịch này sẽ thay đổi những tài sản nào, cấp quyền gì". Cần lưu ý rằng, khả năng này chỉ có thể giảm thiểu chứ không thể loại bỏ rủi ro; bản thân các nền tảng giao dịch và dịch vụ ví là mục tiêu tấn công có giá trị cao nhất. Sự kiện Bybit năm 2025 chính là do công cụ ký bị tấn công, không bên nào có thể tuyên bố miễn nhiễm.
Phía người dùng: Cuộc tấn công bắt đầu từ lối vào quen thuộc nhất
Khi chi phí tấn công giao thức tăng lên, kẻ tấn công chuyển hướng sang người dùng. Theo báo cáo của OKX, các lối vào tấn công ngày nay thường là những tình huống mà người dùng ít cảnh giác nhất: cửa hàng ứng dụng, kết quả tìm kiếm đầu tiên, tài khoản bạn bè, phần mềm hội họp, quy trình tuyển dụng.
• Tiện ích mở rộng trình duyệt độc hại sử dụng mô hình "giữ vỏ cục bộ, đầu độc đám mây": bản thân tiện ích mở rộng không chứa logic độc hại, có thể vượt qua kiểm tra tĩnh của cửa hàng ứng dụng; trang lừa đảo thực sự được phân phối theo thời gian thực từ máy chủ từ xa, có thể thay đổi tên miền bất cứ lúc nào (SlowMist đã phát hiện một tiện ích mở rộng giả mạo TronLink tương tự vào tháng 5). Một khi người dùng nhập cụm từ ghi nhớ trên các trang như vậy, quyền kiểm soát tài sản sẽ bị chuyển giao.
• Đầu độc quảng cáo tìm kiếm thì gần gũi hơn với thao tác hàng ngày. Một trường hợp được ghi lại trong báo cáo của OKX: một người dùng sau khi mua máy tính mới đã tìm kiếm công cụ phát triển, nhấp vào quảng cáo trả phí ở đầu kết quả tìm kiếm, và làm theo hướng dẫn trên trang để thực thi một "lệnh cài đặt" trong terminal, nhưng lệnh đó thực tế đã triển khai trojan chiếm quyền clipboard; sau đó, khi người dùng chuyển khoảng 20.000 USD, địa chỉ nhận đã bị tự động thay thế. Khó phòng ngừa của kiểu tấn công này là: nạn nhân chỉ thực hiện các thao tác thông thường như "tìm kiếm trang web chính thức, tải công cụ, sao chép lệnh" trong suốt quá trình.
• Lừa đảo phỏng vấn tuyển dụng tuân theo lộ trình "trinh sát—vẽ chân dung—tấn công có mục tiêu": kẻ tấn công lấy cớ phỏng vấn kỹ thuật, yêu cầu ứng viên chia sẻ màn hình, mở ví để "xác nhận kinh nghiệm sử dụng DeFi", thực tế là ghi lại địa chỉ ví, số dư và giao thức thường dùng; sau đó, chúng tạo trang airdrop giả mạo dựa trên giao thức mà nạn nhân thực sự đã sử dụng, gửi thông tin lừa đảo được cá nhân hóa. Một trường hợp trong báo cáo của OKX, nạn nhân đã mất khoảng 88.000 USD.
Ngoài ra, còn có hai thủ đoạn mới đáng chú ý. Một là giả mạo "xác minh bảo mật 2FA": kẻ tấn công gửi email dưới danh nghĩa chính thức của ví, sử dụng tên miền giả mạo chỉ khác một ký tự so với tên miền chính thức, kèm theo đồng hồ đếm ngược để tạo áp lực, dụ dỗ người dùng nhập cụm từ ghi nhớ để "hoàn tất xác minh". Hai là lừa đảo quy trình kinh doanh: lấy các tình huống kinh doanh như "kiểm toán bên ngoài", "xác nhận phân bổ token" làm mồi nhử để gửi tệp đính kèm độc hại (một mẫu được SlowMist phân tích đã sử dụng phần mở rộng kép để ngụy trang script thành tài liệu), khi mở ra sẽ giả dạng cập nhật hệ thống để đánh cắp mật khẩu, sau đó yêu cầu quyền truy cập camera, ghi màn hình và giám sát bàn phím, mục tiêu cuối cùng thường là quyền truy cập vào thiết bị đầu cuối văn phòng và dịch vụ đám mây, chứ không phải ví cá nhân.
Đối với trường hợp đầu tiên, hai báo cáo đưa ra cảnh báo cốt lõi thống nhất:
Bất kỳ trang web nào yêu cầu nhập cụm từ ghi nhớ (seed phrase) để xác minh, xác thực, khôi phục hoặc nâng cấp đều là lừa đảo. Cụm từ ghi nhớ không phải mã xác thực, mà chính là quyền kiểm soát tài sản; không một ví chính thống nào yêu cầu cụm từ ghi nhớ qua trang web.
Do phần lớn tổn thất không bắt nguồn từ giao dịch on-chain, mà từ các ứng dụng độc hại hoặc trang web lừa đảo ở giai đoạn sớm hơn, OKX đã đẩy mạnh bảo vệ lên thiết bị và điểm truy cập: công cụ quét bảo mật của họ đã thực hiện hơn 200.000 lần kiểm tra rủi ro, phát hiện hơn 60.000 ứng dụng có rủi ro cao; đối với các trang web lừa đảo và DApp độc hại, đã chặn hơn 7 triệu lượt truy cập vào các trang web rủi ro, nhằm ngăn chặn trước khi người dùng nhập cụm từ ghi nhớ hoặc kết nối ví.
Trước khi kẻ tấn công tiếp cận người dùng, một phần đáng kể rủi ro đã được cài cắm từ các khâu thượng nguồn – chuỗi cung ứng phần mềm.
Chuỗi cung ứng: Không chỉ gói phần mềm bị đầu độc, mà chính niềm tin cũng bị đầu độc
Tính đặc thù của tấn công đầu độc chuỗi cung ứng nằm ở chỗ: nạn nhân không mắc bất kỳ sai lầm nào, họ chỉ cài đặt một dependency, cập nhật một phiên bản, hoặc truy cập một tên miền chính thức như thường lệ. Đây là chương được báo cáo của SlowMist nhấn mạnh nhất, với ba trường hợp điển hình thể hiện sự tiến hóa của loại tấn công này về phạm vi, chiều sâu và mức độ tinh vi.
• Phạm vi: Sâu Shai-Hulud. Giữa tháng 5, một tài khoản đã phát hành 637 phiên bản độc hại liên quan đến 317 tên gói trong vòng 22 phút, ảnh hưởng đến các thành phần phổ biến như echarts-for-react (hơn 3,8 triệu lượt tải mỗi tháng) và size-sensor (hơn 4,2 triệu lượt tải mỗi tháng). Các gói độc hại kích hoạt payload obfuscated trong quá trình cài đặt, thu thập một cách có hệ thống các thông tin nhạy cảm như thông tin xác thực AWS, GCP, Azure, khóa Kubernetes, khóa SSH riêng tư, v.v., mã hóa và gửi ra ngoài, đồng thời tích hợp module tự nhân bản để lây lan theo kiểu sâu, và còn cài sẵn cơ chế tồn tại lâu dài nhắm vào Claude Code, VS Code. Mục tiêu đánh cắp không còn là một gói phần mềm đơn lẻ, mà là toàn bộ quyền truy cập vào pipeline phát triển.
• Chiều sâu: Sự chuyển giao niềm tin qua từng lớp. Vào tháng 3, thư viện Python LiteLLM với 97 triệu lượt tải mỗi tháng đã bị tấn công. Kẻ tấn công không trực tiếp xâm nhập thư viện này, mà trước tiên làm ô nhiễm công cụ quét bảo mật Trivy mà quy trình xây dựng của nó phụ thuộc vào, từ đó đánh cắp khóa phát hành và đẩy các phiên bản độc hại. Nhà phát triển tin tưởng LiteLLM, LiteLLM tin tưởng Trivy, và Trivy đã bị xâm phạm, biến công cụ bảo mật vốn có nhiệm vụ bảo vệ thành một mắt xích trong chuỗi tấn công. Cùng tháng, vụ đầu độc CDN chính thức của Apifox do SlowMist phát hiện cũng thuộc loại tương tự: kẻ tấn công giả mạo script chính thức, cài mã độc có bộ định thời ngẫu nhiên, kích hoạt sau 30 phút đến 3 giờ kể từ khi cài đặt, khiến người dùng khó liên hệ sự bất thường với thao tác cụ thể. Điều này cho thấy, "nguồn chính thức" không còn hoàn toàn đồng nghĩa với "an toàn".
• Cấp độ: Tư duy "bề mặt tấn công" của kẻ tấn công. Giám đốc An ninh Thông tin của SlowMist, 23pds, đã cảnh báo vào tháng 4: Tổ chức con HexagonalRodent của Lazarus dụ dỗ các nhà phát triển chạy mã có chứa backdoor bằng cách đưa ra các vị trí từ xa với mức lương cao. Theo báo cáo của OKX, tổ chức này sử dụng rộng rãi ChatGPT và Cursor để tạo mã và kịch bản, dùng các công cụ xây dựng trang web AI để làm giả trang web công ty và danh tính lãnh đạo, thậm chí còn dùng AI để "tự kiểm tra" mã độc của chính mình nhằm tránh bị phát hiện; chỉ trong một quý, chúng đã đánh cắp dữ liệu ví từ hơn 2.700 hệ thống của nhà phát triển. Đồng thời, mã do AI tạo ra cũng đang tạo ra các rủi ro mới. Theo báo cáo của OKX trích dẫn dữ liệu từ OtterSec: Viện Công nghệ Georgia quy 35 trong số 74 CVE của tháng 3 cho mã do AI tạo ra, một lần quét khoảng 1.400 ứng dụng "tạo nhanh" đã phát hiện 2.038 lỗ hổng nghiêm trọng và hơn 400 khóa bị lộ. "Chức năng khả dụng" không đồng nghĩa với "có thể đưa vào môi trường sản xuất".
Các sự kiện tương tự còn bao gồm node-ipc bất ngờ xuất hiện phiên bản bất thường sau 21 tháng ngừng cập nhật, TrapDoor đầu độc phối hợp trên ba hệ sinh thái lớn, v.v. Tất cả đều chỉ ra một kết luận: Trước đây, trọng tâm bảo vệ là kiểm toán mã, nhưng ngày nay, phải kiểm toán nguồn gốc của sự tin cậy. Điều này đặc biệt quan trọng đối với hệ sinh thái Agent, vì Agent sẽ chủ động đọc, cài đặt và thực thi các plugin bên ngoài. Dựa trên điều này, OKX đã thiết lập cơ chế kiểm duyệt đầu vào và kiểm tra định kỳ cho việc tích hợp plugin của Agentic Wallet, bao gồm bảo mật mã, phạm vi quyền hạn và phụ thuộc bên ngoài, đưa việc đánh giá "liệu phụ thuộc có đáng tin cậy hay không" lên trước khi plugin được đưa vào sử dụng.
AI: Từ làm giả nội dung đơn lẻ, đến tổng hợp toàn bộ môi trường
Kết nối các nội dung trước đó, chúng ta có thể thấy một chủ đề ẩn: Thế giới bên ngoài có niềm tin tự nhiên vào "hệ thống thông minh hơn". Và đánh giá sai lầm tập thể tiếp theo đang hình thành là: Agent đáng tin cậy hơn con người. Nhận thức này vẫn chưa được sửa chữa bởi đủ nhiều sự cố, nhưng cái giá phải trả đã hiện ra.
Sự kiện Bankr vào tháng 5 là một trường hợp gần như không giống "xâm nhập": Kẻ tấn công không đánh cắp private key, không tấn công hợp đồng, không xâm nhập máy chủ, chỉ nhờ Grok dịch một đoạn mã Morse. BankrBot là một AI Agent được triển khai trên nền tảng X, có thể tự động thực hiện các giao dịch trên chuỗi theo lệnh ngôn ngữ tự nhiên. Theo phân tích của SlowMist, kẻ tấn công trước tiên airdrop một NFT thành viên vào ví liên quan, kích hoạt chế độ quyền cao của nó, sau đó gửi một tin nhắn mã Morse nhờ Grok dịch; Grok sau khi giải mã đã @BankrBot, xuất ra lệnh chuyển tiền ẩn trong đó (khoảng 3 tỷ token DRB) dưới dạng văn bản rõ, BankrBot coi đó là lệnh đáng tin cậy và thực thi trực tiếp. Thiệt hại khoảng 150.000 đến 200.000 USD (SlowMist ghi nhận khoảng 175.000 USD), sau đó khoảng 80% đã được thu hồi. Cả Grok và BankrBot đều không có lỗ hổng theo nghĩa truyền thống, điều thực sự thất bại là ranh giới tin cậy chưa được xác thực giữa hai hệ thống tự động. Khi Agent có khả năng ký và chuyển tiền, một lệnh độc hại được ngụy trang dưới dạng đầu vào bình thường có thể biến thành một tổn thất tài sản thực tế.
SlowMist phân loại các cuộc tấn công nhắm vào Agent theo bốn lớp dựa trên chuỗi từ nhận thức đến thực thi, mỗi lớp đều có các trường hợp thực tế tương ứng:
• Lớp đầu vào: Tiêm chỉ thị gián tiếp. Nhúng các lệnh độc hại vào nội dung bên ngoài mà Agent sẽ chủ động đọc, sự kiện Bankr thuộc loại này.
• Lớp bộ nhớ: Ô nhiễm bộ nhớ. Xác thực từ Palo Alto Networks Unit 42 cho thấy có thể ghi các quy tắc độc hại vào bộ nhớ dài hạn của Agent (ví dụ: đánh dấu địa chỉ của kẻ tấn công là "địa chỉ nhận thường dùng") và duy trì hiệu lực trong các phiên làm việc tiếp theo.
• Lớp công cụ: Xuyên thấu quyền hạn. Trong sự kiện OpenClaw "Claw Chain" được tiết lộ vào tháng 5, công ty bảo mật Cyera đã phát hiện bốn lỗ hổng có thể khai thác nối tiếp (mức đánh giá rủi ro cao nhất CVSS 9.6), có thể dần dần kết nối để giành quyền kiểm soát hoàn toàn môi trường thực thi.
• Lớp chuỗi cung ứng: Trung tâm plugin của OpenClaw thiếu kiểm duyệt, các skill độc hại được ngụy trang dưới dạng tài liệu hướng dẫn chức năng, ẩn lệnh bằng mã hóa và sử dụng cơ chế "hai giai đoạn" để tải payload độc hại thực sự từ xa một cách động.
Sự thay đổi sâu sắc hơn của AI đối với các kịch bản lừa đảo là nâng cấp hành vi lừa đảo từ "làm giả nội dung đơn lẻ" thành vận hành một bộ "thực tế tổng hợp" hoàn chỉnh. Theo báo cáo của OKX trích dẫn chiến dịch "Thế giới Truman" do Check Point tiết lộ, kẻ tấn công đưa nạn nhân vào một nhóm đầu tư riêng tư, nơi các "chuyên gia" và "nhà đầu tư" đều do AI đóng vai, liên tục đăng phân tích, hiển thị lợi nhuận và tương tác theo thời gian thực; nạn nhân không phải đối mặt với một kẻ lừa đảo đơn lẻ, mà là một môi trường giả mạo có cấu trúc xã hội và niềm tin hoàn chỉnh. Vụ án hội nghị video Singapore được đề cập ở đầu bài (AI tạo ra Thủ tướng, Tổng thống và đại diện Cơ quan Quản lý Tài chính cùng có mặt, thiệt hại khoảng 4,9 triệu đô la Singapore) là một dạng cực đoan của cùng một thủ đoạn.
Từ đó, mục tiêu tấn công đã thay đổi căn bản: điều cần bị đánh lừa không còn là phán đoán của người dùng đối với thông tin đơn lẻ, mà là nhận thức của họ về tính xác thực của toàn bộ môi trường. Nhận định "lỗ hổng nằm ở con người" cũng cần được mở rộng hơn nữa; khi máy móc bắt đầu thay thế con người đưa ra phán đoán, ranh giới rủi ro mở rộng từ "con người" sang tất cả các khâu được mặc định tin cậy, bao gồm cả ranh giới tin cậy giữa máy móc với máy móc. Các biện pháp phòng thủ truyền thống kiểu "nhận diện thông tin đáng ngờ" đang mất hiệu quả.
Về mặt ứng phó, ngành công nghiệp đã hình thành một sự đồng thuận: Agent có thể tổ chức giao dịch thông minh hơn, nhưng khâu thực thi của nó phải chịu sự ràng buộc chặt chẽ hơn. SlowMist nhúng khả năng bảo mật vào quy trình vận hành của Agent, MistEye Security Gate của họ cung cấp cơ chế chặn cứng "kiểm tra trước, thực thi sau" cho các tác nhân mã hóa như Claude Code, Cursor; MistTrack Skills dựa trên hơn 400 triệu nhãn địa chỉ trên chuỗi, bao phủ 19 blockchain chính, thực hiện sàng lọc rủi ro chống rửa tiền trước khi chuyển tiền. Cách tiếp cận của OKX cũng tương tự, không hoàn toàn đặt niềm tin bảo mật vào phán đoán của chính Agent: bất kể giao dịch được tạo ra bằng cách nào, đều sẽ thực hiện một lần kiểm tra rủi ro độc lập trước khi ký và phát sóng, nếu phát hiện rủi ro sẽ yêu cầu xác nhận lại hoặc trực tiếp chặn.
Dòng vốn: Chỉ khoảng 12% có thể thu hồi, rửa tiền đã được công nghiệp hóa cao độ
Quay lại con số đầu bài. Dữ liệu chống rửa tiền và giám sát trong chương này chủ yếu đến từ báo cáo truy vết của SlowMist: Trong nửa đầu năm, chỉ có 18 sự kiện có thể thu hồi hoặc phong tỏa tài sản, liên quan đến khoảng 389 triệu USD bị đánh cắp, thu hồi hoặc phong tỏa khoảng 118 triệu USD, chiếm 12,3% tổng thiệt hại. Phần lớn tài sản bị đánh cắp một khi đã chuyển đi thì khó có thể thu hồi, nguyên nhân cốt lõi là khâu rửa tiền ở hạ nguồn đã được công nghiệp hóa cao độ.
Lấy Lazarus làm ví dụ, chuỗi rửa tiền của chúng có sự liên kết chặt chẽ: Đầu tiên, cắt đứt liên kết trên chuỗi thông qua các giao thức bảo mật như Umbra, sau đó đổi sang Bitcoin (có tính thanh khoản dồi dào và dễ dàng phân tách) thông qua các giao thức cross-chain không yêu cầu danh tính như THORChain, tiếp theo phân tán tài sản vào hàng nghìn địa chỉ mới, xử lý qua các dịch vụ trộn coin như Sinbad, YoMix, Wasabi, và cuối cùng đổi ra tiền pháp định thông qua quầy OTC Trung Quốc hoặc mạng lưới sàn giao dịch Nga (như Garantex và người kế nhiệm Grinex). Nếu tài sản bị đánh cắp là loại token như rsETH, chúng sẽ thế chấp trong giao thức DeFi để vay ra tài sản thực rồi mới đổi, tiền bẩn từ KelpDAO cũng đi theo con đường này. Một khi tài sản đã vào khâu cross-chain và trộn coin, cánh cửa thu hồi về cơ bản đã đóng lại.
Dòng vốn vào các giao thức bảo mật là một minh chứng gián tiếp: Theo thống kê của SlowMist dựa trên Dune, trong nửa đầu năm, các giao thức bảo mật chính đã nhận tổng cộng khoảng 974 triệu USD, trong đó Tornado Cash chiếm khoảng 71%, Railgun chiếm khoảng 23% và gần 90% dòng vào của Railgun là stablecoin. Mặt khác, ngành công nghiệp đen tối còn thể hiện qua việc "dịch vụ hóa" công cụ: Trong số các nền tảng Drain-as-a-Service mà SlowMist theo dõi, Rublevka Team đã đánh cắp hơn 10 triệu USD kể từ năm 2023, thực hiện ít nhất 240.000 lần đánh cắp thành công và chia tới 80% hoa hồng cho cấp dưới; StepDrainer niêm yết giá rõ ràng cho toàn bộ bộ công cụ phishing, mã nguồn hoàn chỉnh khoảng 750 USD. Ngưỡng tiếp cận các công cụ tấn công đã giảm xuống mức cực thấp.
Các ràng buộc giám sát cũng đang thắt chặt và bắt đầu nhắm chính xác vào các nút thắt quan trọng trong kênh rửa tiền. Trong số các động thái được SlowMish tổng hợp, có ba điều tác động trực tiếp nhất đến chuỗi trên: Vòng trừng phạt thứ 20 của EU đối với Nga lần đầu tiên cấm hoàn toàn giao dịch với các nhà cung cấp dịch vụ tiền mã hóa tại Nga, nhắm thẳng vào các kênh rút tiền như Garantex, Grinex; DIFC Dubai cấm hoàn toàn giao dịch privacy coin, nhắm vào khâu trộn coin; Quy định mới của tám bộ ngành Trung Quốc vào tháng 2 lần đầu tiên nêu rõ không được phát hành stablecoin neo giữ đồng Nhân dân tệ ở nước ngoài nếu chưa được phép. Các biện pháp khác cũng tiến triển đồng bộ: Hong Kong cấp giấy phép phát hành stablecoin đầu tiên, Hàn Quốc dự kiến phạt các sàn giao dịch bị tấn công mạng tối đa 10% số tiền bị đánh cắp, Đạo luật GENIUS của Mỹ ban hành bộ quy tắc stablecoin đầu tiên. Điểm khởi đầu của chuỗi rửa tiền thường là một địa chỉ độc hại hoặc một ủy quyền rủi ro cao. Báo cáo của OKX cũng nhấn mạnh, khả năng KYS của họ sẽ liên tục xác định các địa chỉ bất thường, token độc hại và ủy quyền rủi ro cao, cố gắng đánh dấu rủi ro trước khi tài sản đi vào các kênh trộn coin và cross-chain.
Kết luận: Đưa phòng tuyến lên trước khi xác nhận
Ngay khi người ký của Drift nhấn nút xác nhận, mọi biện pháp phòng thủ đều trở nên vô nghĩa. Phần lớn các bài học trong nửa đầu năm 2026 đều xảy ra trước hành động "xác nhận": có người đã ký vào giao dịch mà họ không hiểu, có hệ thống đã cấp quyền quá lớn, có đội ngũ đã tin tưởng vào nguồn dữ liệu sai lệch, có người dùng đã tin vào một lớp ngụy trang đủ tinh vi.
Dù là "Hiểu rõ rồi mới ký, tránh rủi ro điểm đơn lẻ, kiểm tra trước rồi mới tin" do OKX đề xuất, hay tư duy "Kiểm tra trước, tin tưởng sau" xuyên suốt của SlowMist, cuối cùng đều hướng về cùng một mục tiêu: đưa phán đoán lên trước khi hành động xảy ra. Từ đó có thể tổng kết thành ba danh sách.
Dành cho bên dự án: Các giao dịch quan trọng không chỉ cần xác nhận "ai ký", mà còn phải xác nhận "người ký có hiểu hậu quả hay không". Các thao tác như đa chữ ký, nâng cấp hợp đồng, thay đổi Owner, cấu hình cross-chain cần có quy trình có thể phân tích, mô phỏng và kiểm tra lại; dòng tiền lớn và thay đổi quyền hạn cần thiết lập timelock và cảnh báo bất thường. Không nên để bất kỳ một khâu đơn lẻ nào quyết định độc lập hướng đi của tiền, chẳng hạn như một RPC, một nút xác thực, một khóa đám mây hay một địa chỉ quản trị. Việc kiểm tra phụ thuộc cần được đưa vào quy trình thường xuyên; các yêu cầu liên quan đến tiền, quyền hạn và triển khai không nên chỉ được xác nhận qua một kênh duy nhất, cuộc gọi video và tài khoản bạn bè đều không phải là bằng chứng nhận dạng.
Dành cho người dùng thông thường: Không nên ký vào giao dịch mà bạn không hiểu. Tài sản lớn và ví giao dịch hàng ngày nên được tách riêng, các ủy quyền không dùng đến nên được thu hồi định kỳ, đặc biệt thận trọng với các thao tác như ủy quyền không giới hạn, Permit/Permit2; hầu hết các cuộc tấn công không chuyển tài sản ngay lập tức, mà trước tiên lấy ủy quyền, rồi mới hành động. Bất kỳ trang nào yêu cầu cụm từ khôi phục đều là lừa đảo; bất kỳ yêu cầu nào về điều khiển từ xa, chia sẻ màn hình, cài đặt phần mềm họp lạ hoặc thực thi lệnh terminal đều cần được xác minh trước.
Dành cho người dùng Agent và nhà phát triển: Lọc đầu vào, sandbox gọi công cụ, phân cấp quyền hạn, xác nhận lại thao tác nhạy cảm và kiểm tra trước khi thực thi là cấu hình cơ bản của bất kỳ Agent nào có khả năng nắm giữ tiền, chứ không phải là tùy chọn. Không nên coi prompt hệ thống như một biện pháp kiểm soát an ninh; Agent nên chịu trách nhiệm tạo ra phương án, trong khi hệ thống quy tắc không thể thương lượng chịu trách nhiệm ủy quyền.
Nửa đầu năm 2026 không phải là một sự cải thiện tổng thể về tình hình an ninh, mà là một sự dịch chuyển có hệ thống của mô hình tấn công: từ mã hợp đồng, sang con người, cơ sở hạ tầng và chính niềm tin bên ngoài mã. Trong kỷ nguyên mà thực tế tổng hợp trở nên khả thi, điều cần xác minh không còn là một thông tin cụ thể, mà là chính môi trường. Mục tiêu của an ninh không phải là yêu cầu mỗi người tham gia trở thành chuyên gia, mà là chặn rủi ro trước khi xác nhận ở những khâu dễ mắc sai lầm nhất.
Điều cần sửa chữa nhất trong nửa đầu năm 2026 không phải là một hợp đồng nào đó, mà chính là con người và quy trình.
Bài viết này là bài gửi đóng góp, không đại diện cho quan điểm của BlockBeats
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan