Chuỗi bài Quản trị a16z: Ứng dụng thực tế của Khung quản trị Web3
Tiêu đề gốc: "Điều chỉnh ứng dụng Web3, không phải giao thức Phần IV: Ứng dụng thực tế"
Tác giả gốc: Miles Jennings, Brian Quintenz
Bản tổng hợp gốc: Yangz, The Way of DeFi
Bài viết này là phần thứ tư của loạt bài "Quản trị ứng dụng Web3, không phải giao thức", thiết lập khung quy định Web3 để duy trì tính toàn vẹn của Web3 Lợi ích công nghệ, bảo vệ tương lai của Internet đồng thời giảm nguy cơ hoạt động bất hợp pháp và gây hại cho người tiêu dùng. Nguyên tắc cốt lõi của khuôn khổ này là các doanh nghiệp, thay vì phần mềm tự trị phi tập trung, phải là trọng tâm của quy định.
Nền tảng của khung "Ứng dụng Web3 quản trị, không phải giao thức" được thiết lập trong Phần 1, 2 và 3 của loạt bài này là bất khả tri về quy định-- Điều này có nghĩa là nó không có quan điểm cố định về loại quy định nào sẽ áp dụng cho Web3. Thay vào đó, khung này cung cấp cách đánh giá và áp dụng quy định cho các doanh nghiệp Web3, bao gồm liên quan đến cấu trúc thị trường, KYC, quyền riêng tư hoặc bất kỳ loại quy định nào khác hiện áp dụng cho các doanh nghiệp Web2. Khung này chỉ quy định rằng quy định phải có mục tiêu hợp pháp, tương xứng với các thực thể và hoạt động mà nó quản lý cũng như những rủi ro mà nó tìm cách giải quyết, đồng thời vẫn thực sự “trung lập về công nghệ” (không chọn người chiến thắng trong số các công nghệ non trẻ).
Trong phần thứ tư của loạt bài này, chúng tôi trình bày cách áp dụng khuôn khổ này vào thực tế đối với quy định về cấu trúc thị trường giả định (tức là quản lý các nền tảng giao dịch cho các giao dịch tài sản kỹ thuật số). ) pháp luật và giám sát tương ứng).
Trước tiên, chúng tôi xác định phạm vi của quy định giả định, sau đó giải thích cách áp dụng các quy tắc và yêu cầu khác nhau của quy định đối với các loại tác nhân và ứng dụng khác nhau trong không gian web3. Phân tích này cho thấy lý do tại sao nên áp dụng các yêu cầu nghiêm ngặt nhất trong quy định cho những ứng dụng gây rủi ro lớn nhất cho người dùng, trong khi những ứng dụng gây ra rủi ro nhỏ nhất sẽ phải tuân theo ít quy định hơn. Cách tiếp cận có tính đến rủi ro này đảm bảo bảo vệ người tiêu dùng đồng thời bảo vệ sự đổi mới.
Mặc dù các ví dụ về quy định mà chúng tôi thảo luận ở đây tập trung vào các trường hợp sử dụng tài chính theo định hướng tiền điện tử, nhưng phân tích này sẽ thể hiện một khuôn khổ để quản lý các ứng dụng Web3 chứ không phải các giao thức. có thể điều chỉnh một loạt các quy định Web3 một cách phù hợp trong tương lai, bao gồm cả những quy định liên quan đến truyền thông xã hội, nền kinh tế biểu diễn và các ứng dụng tạo nội dung.
Xác định các Quy định
Trong phân tích, trước tiên chúng tôi đã xác định khuôn khổ mà chúng tôi sẽ áp dụng quy định giả định và đánh giá xem liệu quy định đó có nên được đưa vào Đạo luật Bảo mật Ngân hàng (BSA) hay không.
Quy định về cấu trúc thị trường
Luật pháp về cấu trúc thị trường là trọng tâm của nhiều nhà hoạch định chính sách và quản lý vào năm 2022 (ví dụ: DCCPA, DCEA, RFIA v.v.), họ tin rằng việc giám sát thị trường tài sản kỹ thuật số là cần thiết. Chúng tôi kỳ vọng những nỗ lực mới nhằm theo đuổi việc xây dựng luật và quy định về cấu trúc thị trường vào năm 2023, được thúc đẩy bởi các mục tiêu chính sách sau.
- Bảo vệ người dùng khỏi các rủi ro, bao gồm rủi ro phát sinh từ quan hệ lưu ký, xung đột lợi ích và giao dịch tài sản bất hợp pháp trên các sàn giao dịch chưa đăng ký.
- Hạn chế giao dịch tài sản bất hợp pháp, bao gồm chứng khoán token hóa và các công cụ phái sinh;
- Thúc đẩy đổi mới
ngoài ranh giới quy định. Sự sắp xếp như vậy sẽ (1 ) gây bất lợi lớn cho các nền tảng giao dịch tập trung, (2 ) có thể gây ra rủi ro tập trung truyền thống trong hệ sinh thái tài chính phi tập trung (DeFi), (3 ) do đó phủ nhận mọi luật về cấu trúc thị trường và hiệu quả của việc thực thi quy định. Nếu các nhà hoạch định chính sách đưa DeFi vào phạm vi của các nỗ lực lập pháp và quản lý tiếp theo này, họ phải điều chỉnh phù hợp các mục tiêu và yêu cầu pháp lý cụ thể dựa trên những rủi ro mà các thực thể và hoạt động DeFi khác nhau gây ra cho hệ sinh thái và người dùng của nó.
Chúng tôi giả định rằng luật cấu trúc thị trường mới bao gồm yêu cầu cơ bản rằng bất kỳ cơ sở giao dịch nào trực tiếp tạo điều kiện thuận lợi cho việc giao dịch tài sản kỹ thuật số đều phải tuân thủ một hoặc nhiều quy định triển khai mới yêu cầu đăng ký.
Mục đích của luật là bao trùm mọi nền tảng giao dịch (tập trung hoặc phi tập trung) nơi người dùng có thể giao dịch trực tiếp tài sản kỹ thuật số. Luật cũng bao gồm một số nghĩa vụ tuân thủ nhất định liên quan đến (1 ) quyền giám sát tài sản của khách hàng, (2 ) quy tắc niêm yết đối với tài sản kỹ thuật số được trao đổi bằng phương tiện giao dịch, (3 ) yêu cầu lưu giữ hồ sơ cho tất cả hoạt động giao dịch, (4 ) Xử lý giao dịch hướng dẫn, (5 ) Xung đột lợi ích, (6 ) Các tiêu chuẩn quản trị như thiết lập các biện pháp bảo vệ hệ thống đối với các rủi ro về hoạt động và bảo mật, (7 ) Yêu cầu báo cáo, (8 ) Giới hạn tối thiểu về nguồn tài chính, (9 ) Tiết lộ thông tin rủi ro liên quan đến việc sử dụng nền tảng giao dịch và (10 ) kiểm tra mã. Vì mục đích của chúng tôi, chúng tôi sẽ gọi đạo luật giả định này là Quy định.
Bây giờ chúng ta đã phác thảo các yêu cầu nguyên tắc của Quy định, cần thảo luận về những nội dung mà Quy định không bao gồm. Đầu tiên, có khả năng là bất kỳ luật nào về cấu trúc thị trường sẽ bao gồm định nghĩa theo luật định làm rõ khi nào một tài sản kỹ thuật số nên được coi là chứng khoán hoặc hàng hóa, từ đó trao cho SEC hoặc CFTC thẩm quyền cụ thể (hoặc chung) để ban hành và thực thi "Quy định" này. Tuy nhiên, việc tài sản kỹ thuật số là chứng khoán hay hàng hóa đều không liên quan đến mục đích của khuôn khổ là đánh giá và áp dụng quy định dựa trên kinh doanh – không phải quy định dựa trên tài sản.
Tài sản kỹ thuật số không phải là một ứng dụng, giao thức hoặc tổ chức tự trị phi tập trung (DAO), nó là một tài sản. Vì vậy, mặc dù nhiều nhà xây dựng web3 và các nhà hoạch định chính sách rất mong muốn có các rào cản mà việc làm rõ này mang lại, nhưng thực tế không cần một định nghĩa rõ ràng để áp dụng khuôn khổ "điều chỉnh các ứng dụng web3, không phải giao thức".
Thứ hai, mọi quy định pháp luật về cấu trúc thị trường và việc thực hiện Quy định cũng có thể bao gồm sự hợp tác với những người tham gia thị trường khác (giới thiệu người môi giới, người môi giới, người giám sát, v.v.) và Hoạt động khác các quy tắc thường liên quan đến nền tảng giao dịch. Việc áp dụng các quy định được thiết kế cho những loại người tham gia thị trường khác này thực sự có thể phù hợp hơn cho một số ứng dụng nền tảng giao dịch phi tập trung vì bản chất hoạt động của ứng dụng giống với hoạt động của những người tham gia khác này hơn là các nền tảng giao dịch truyền thống. . Ví dụ: một nền tảng giao dịch phi tập trung hướng dẫn và hướng dẫn các lệnh có thể hoạt động giống như một nhà môi giới giới thiệu theo Đạo luật trao đổi hàng hóa hơn là một nền tảng giao dịch tập trung thông thường; hoặc nó có thể phù hợp hơn với "nền tảng giao dịch quan trọng nhất" của SEC. chẳng hạn như quy tắc "Thực thi tốt nhất" thay vì hệ thống nền tảng giao dịch. Tuy nhiên, để đơn giản, chúng tôi loại trừ các quy tắc áp dụng cho những người tham gia thị trường này, coi tất cả các ứng dụng trực tiếp tạo điều kiện thuận lợi cho việc giao dịch và trao đổi tài sản kỹ thuật số là nền tảng giao dịch. Trong mọi trường hợp, ngay cả khi các quy định được đề xuất nhằm thiết lập các quy tắc liên quan đến các tác nhân khác này, phân tích dưới đây có thể được sử dụng theo cách tương tự để đánh giá việc áp dụng các quy tắc này cho các nền tảng trao đổi phi tập trung.
Đạo luật bí mật ngân hàng
Đạo luật bí mật ngân hàng (BSA) -- được thiết kế để ngăn chặn pháp luật theo đó tội phạm sử dụng các tổ chức tài chính để che giấu hoặc rửa tiền - và việc thực hiện điều này áp đặt một số nghĩa vụ nhất định đối với các trung gian tài chính, bao gồm các yêu cầu về Thẩm định khách hàng (CDD) và Kế hoạch nhận dạng khách hàng (CIP) (áp dụng cho ngân hàng và nhà môi giới/đại lý, v.v.), hoặc yêu cầu xác minh khách hàng và thực hiện một số nghĩa vụ báo cáo nhất định liên quan đến dữ liệu khách hàng và xác minh danh tính, thường được gọi là các biện pháp “KYC” (ví dụ: áp dụng cho các doanh nghiệp dịch vụ tiền tệ hoặc “MSB”). Với vai trò của các nền tảng giao dịch trong hệ sinh thái Web3 rộng lớn hơn, luật pháp về cấu trúc thị trường và việc thực thi Quy định có khả năng khiến các hoạt động của nền tảng giao dịch tài sản kỹ thuật số phải tuân theo các yêu cầu của BSA. Các yêu cầu này sẽ có ít tác động đến các sàn giao dịch tập trung vì chúng đã được BSA quản lý dưới dạng MSB; tuy nhiên, các yêu cầu của BSA áp dụng cho các ứng dụng cung cấp quyền truy cập vào các giao thức trao đổi phi tập trung (và không được quản lý như ngân hàng hoặc MSB)) có thể không cần thiết hoặc có lợi. Trong thực tế, những yêu cầu này có thể làm sai lệch đáng kể kết quả của Quy định và cuối cùng làm hỏng các mục tiêu chính sách đằng sau Quy định. Dưới đây là phân tích lý do:
Đầu tiên, có thể đạt được các mục tiêu chính sách của BSA mà không cần áp dụng các yêu cầu KYC đối với các ứng dụng cung cấp quyền truy cập vào các nền tảng giao dịch phi tập trung. Mặc dù các yêu cầu của BSA giúp cơ quan thực thi pháp luật điều tra hành vi bất hợp pháp, nhưng trên thực tế, các nhà điều tra đã có thể thu được số tiền cần thiết một cách hiệu quả từ các khoản tiền gửi và rút tiền pháp định đã được BSA chi trả, chẳng hạn như các sàn giao dịch tập trung và bộ xử lý thanh toán (MSB), cũng như các ngân hàng. bằng chứng về sự quy kết. Ví dụ: các biện pháp quản lý hiện hành đã áp dụng cho những người chuyển tiền, bao gồm các sàn giao dịch tập trung (như Coinbase và Gemini) và các nhà cung cấp dịch vụ tài sản ảo khác (như Transak và Moonpay), yêu cầu họ xác minh rằng họ mang theo tiền. người dùng trên chuỗi. Thông tin này cho phép khu vực tư nhân, cơ quan thực thi pháp luật và các nhà điều tra quản lý thu thập thông tin phân bổ về người dùng giao dịch thông qua các cơ chế này, bao gồm mọi giao dịch được thực hiện thông qua nền tảng trao đổi phi tập trung.
Thứ hai, việc tạo thêm trở ngại mới đáng kể đối với trải nghiệm người dùng của các ứng dụng cung cấp giao thức nền tảng trao đổi phi tập trung có thể làm suy yếu cả ba mục tiêu chính sách của Quy định và liệu Người dùng có bị đẩy khỏi việc tuân thủ quy định và pháp lý hay không ứng dụng sang các ứng dụng không tuân thủ hoặc hoàn toàn không được kiểm soát. Như đã thảo luận trong Phần thứ ba của loạt bài này, sự xuất hiện của các ứng dụng không được kiểm soát hoặc không tuân thủ như vậy là hậu quả tất yếu của việc thiết lập các giao thức Internet mở và không được phép. Do đó, quy định hiệu quả cần được thiết kế để thúc đẩy người dùng sử dụng các ứng dụng được quản lý. Yêu cầu tất cả các ứng dụng thực hiện các biện pháp KYC có thể có tác dụng ngược.
Tính minh bạch của blockchain tạo ra động lực rất mạnh mẽ để người dùng bảo vệ quyền riêng tư của họ -- các bên vô tình thu thập thông tin nhận dạng cá nhân (PII) (lỗi hoặc tin tặc) hoặc việc tiết lộ có mục đích có thể gây ra những tác động tàn khốc, tiết lộ toàn bộ lịch sử giao dịch của người dùng, khiến họ trở thành mục tiêu tiềm tàng cho hoạt động tội phạm, bao gồm trộm danh tính, cướp và bắt cóc. Do đó, người dùng được khuyến khích cung cấp PII cho càng ít bên giao dịch càng tốt. Các khuyến khích và cơ hội trốn tránh các yêu cầu KYC gây nguy hiểm cho sự thành công của Quy định, có khả năng khiến người dùng gặp rủi ro lớn hơn, làm tăng hoạt động giao dịch tài sản bất hợp pháp và cản trở sự đổi mới. Ngoài ra, việc áp dụng các yêu cầu của BSA đối với một số ứng dụng nhất định có thể làm tăng khả năng thách thức hiến pháp trong một số trường hợp nhất định.
Thứ ba, vấn đề cản trở sự đổi mới còn phức tạp hơn bởi những chi phí mà nghĩa vụ BSA sẽ áp đặt cho các công ty khởi nghiệp. Đặc biệt, các thủ tục tuân thủ và chi phí bảo mật dữ liệu có thể tỏ ra không thể vượt qua đối với các doanh nghiệp vận hành các ứng dụng vì lợi nhuận hoặc phi lợi nhuận mới ra đời, do đó không khuyến khích các doanh nhân tạo và vận hành các ứng dụng này. Điều này sẽ làm giảm số lượng ứng dụng có sẵn cho người dùng và giảm sự cạnh tranh, điều này có thể gây ra rủi ro tập trung. Ví dụ: vì các ứng dụng vì lợi nhuận có khả năng tuân thủ sẽ được hưởng lợi từ việc thiếu cạnh tranh nên các ứng dụng này sẽ có thể gây ảnh hưởng nhiều hơn đến giao thức cơ bản. Cuối cùng, điều này có thể dẫn đến hiệu ứng mạng của giao thức thực sự được quy cho các ứng dụng mạnh mẽ này (ví dụ: khi có nhiều người dùng tìm cách sử dụng mạng hơn, họ sẽ được chuyển hướng đến các ứng dụng vì lợi nhuận), điều này sẽ cho phép họ hưởng lợi từ người dùng để đạt được lợi ích lớn hơn. Động lực này hoàn toàn trái ngược với những gì công nghệ blockchain hướng tới đạt được—một mạng internet miễn phí, mở và phi tập trung. Môi trường chống đổi mới này sẽ khuyến khích các doanh nhân xây dựng ở nơi khác và có thể dẫn đến kém minh bạch hơn trong việc thực thi pháp luật của Hoa Kỳ.
Thứ tư, việc bổ sung các yêu cầu BSA vào Quy định có thể làm suy yếu lợi ích tài chính toàn diện của công nghệ chuỗi khối. Ví dụ: các nền tảng giao dịch phi tập trung là trụ cột chính của hệ thống tài chính dựa trên blockchain và được kỳ vọng sẽ cung cấp các dịch vụ tài chính, bao gồm các khoản vay, tiết kiệm và bảo hiểm, cho nhiều người hơn hệ thống ngân hàng hiện tại. Các yêu cầu KYC sẽ rút ngắn cam kết này và giảm khả năng những người nghèo và dễ bị tổn thương, bao gồm cả người tị nạn, sẽ tận dụng công nghệ này.
Tóm lại, luật pháp hiện hành của Hoa Kỳ có ý nghĩa trong việc loại trừ hầu hết các ứng dụng và giao thức khỏi BSA. Như FinCEN đã nêu rõ trong hướng dẫn năm 2019, bản thân mã hoặc phần mềm không có quy định, tự thực thi không kích hoạt các nghĩa vụ của BSA vì nhà cung cấp phần mềm không phải là người chuyển tiền. FinCEN tuyên bố rằng những người cung cấp "các dịch vụ giao hàng, liên lạc hoặc truy cập mạng được người chuyển tiền sử dụng để hỗ trợ các dịch vụ chuyển tiền" không thuộc định nghĩa của người chuyển tiền. [ 31 CFR § 1010.100 (ff)( 5)(ii)]. Điều này là do nhà cung cấp công cụ (thông tin liên lạc, phần cứng hoặc phần mềm) "tham gia vào thương mại hơn là chuyển tiền".
Vì những lý do đã nêu ở trên, chúng tôi chưa đưa bất kỳ yêu cầu nào liên quan đến Đạo luật Bảo mật Ngân hàng vào Quy định hoặc trong phân tích của chúng tôi về việc áp dụng chúng.
Áp dụng Pháp lệnh
Bây giờ chúng tôi sẽ hiển thị Pháp lệnh (không có bất kỳ yêu cầu nào liên quan đến BSA) trong thực tế, bao gồm các ứng dụng có đặc điểm khác nhau, từ nền tảng giao dịch tập trung cho đến trình khám phá khối đơn giản. Chúng tôi tóm tắt phân tích của mình trong biểu đồ bên dưới, trong đó biểu thị rủi ro tương đối, số lượng người dùng và nhu cầu pháp lý đối với từng loại ứng dụng được phân tích.
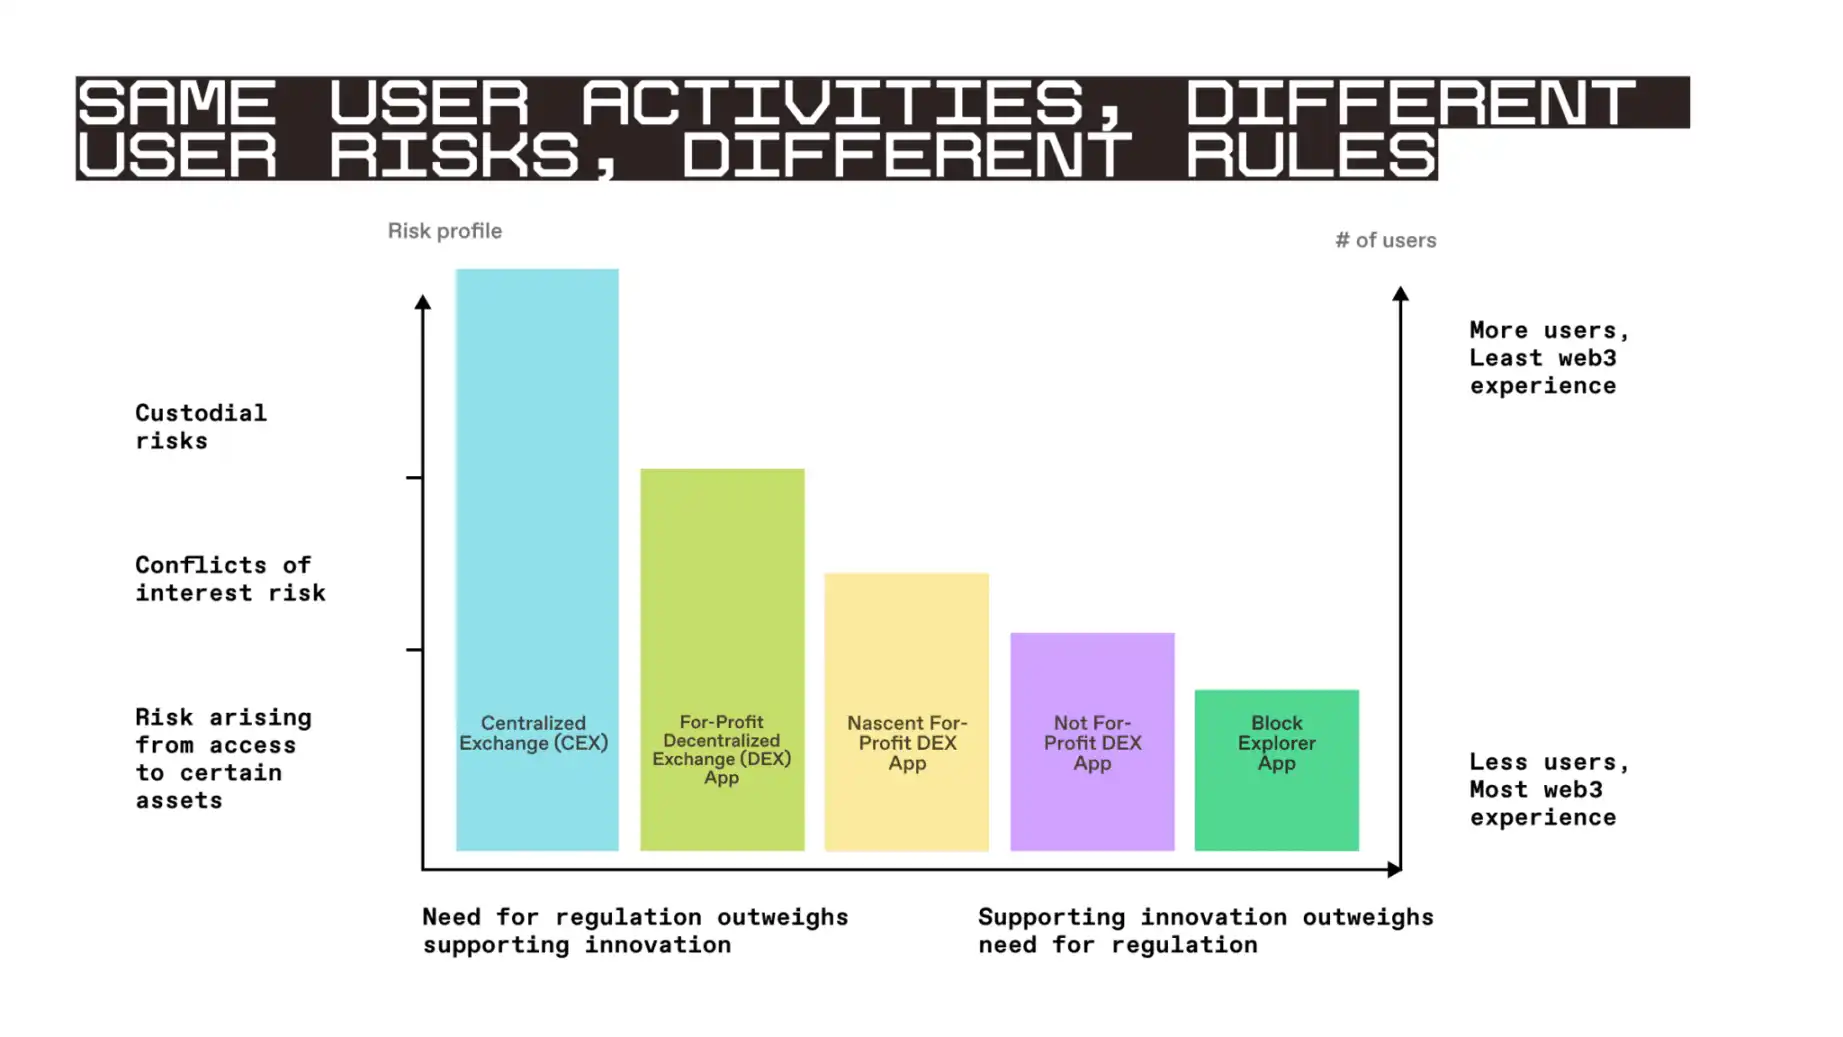
Ngoài ra, chúng tôi cũng đánh giá tác động của Quy định đối với các tổ chức tự trị phi tập trung (DAO) và giao thức web3 và sự phù hợp cho các nhà phát triển ứng dụng. Phụ lục A trình bày kết quả phân tích của chúng tôi.
Sàn giao dịch tập trung
Các yêu cầu đăng ký và nghĩa vụ tuân thủ liên tục của "Quy định" sẽ được Áp dụng cho bất kỳ doanh nghiệp nào vận hành một cơ sở giao dịch tạo điều kiện thuận lợi cho việc giao dịch tài sản kỹ thuật số trực tiếp thông qua phần mềm độc quyền thay vì sử dụng giao thức nền tảng trao đổi phi tập trung. Trong trường hợp này, doanh nghiệp xác định tài sản nào khách hàng có thể giao dịch, đóng vai trò là trung gian đáng tin cậy giữa khách hàng và đóng vai trò là người giám sát tiền của khách hàng - tất cả đều được cung cấp vì lợi nhuận. Bản chất tập trung của các nền tảng giao dịch gây ra những rủi ro kế thừa mà Quy định (và các quy định tài chính hiện hành khác) nhằm giải quyết. Vì vậy, chúng tôi hy vọng rằng mọi yêu cầu của Quy định đều có thể được áp dụng cho các sàn giao dịch tập trung. Tuy nhiên, do các nền tảng giao dịch tập trung hoạt động bằng phần mềm độc quyền thay vì thông qua các hợp đồng thông minh được triển khai trên blockchain, các yêu cầu kiểm tra mã sẽ mang lại rất ít lợi ích - giao dịch trong nền tảng giao dịch sẽ được kiểm soát hoàn toàn bởi nền tảng giao dịch và các giao dịch của nó sẽ được thực hiện. tuân theo các yêu cầu khác của Quy chế.
Nền tảng giao dịch phi tập trung
Vì những lý do chúng ta đã thảo luận trong phần đầu tiên của loạt bài này, Quy định không nên và không thể áp dụng trực tiếp cho bất kỳ giao thức web3 nào, bất kể chúng có trực tiếp tạo điều kiện thuận lợi cho việc giao dịch tài sản kỹ thuật số hay không. Rất đơn giản, thỏa thuận không thể tuân thủ quy định như vậy. Ví dụ, phần mềm không thể đưa ra những đánh giá chủ quan cần thiết để tuân thủ các quy tắc niêm yết. Ngay cả nếu có thể, nó sẽ không có cách nào tuân thủ các quy tắc niêm yết xung đột mà mỗi khu vực pháp lý đang cố gắng áp đặt. Không có cách nào để áp dụng Quy định vào một thỏa thuận mà không ảnh hưởng đến các nguyên tắc cơ bản của thỏa thuận mà chúng ta đã thảo luận trong Phần Một và Hai. Nghĩa là, giao thức phải là nguồn mở, phi tập trung, tự trị, tiêu chuẩn hóa, chống kiểm duyệt và không cần cấp phép.
Tuy nhiên, nếu giao thức web3 được miễn trừ khỏi Pháp lệnh thì việc xác định thế nào là "giao thức" là quan trọng. Nếu định nghĩa quá rộng, các doanh nghiệp tập trung có thể đơn giản lách Quy định bằng cách sử dụng các hợp đồng thông minh được triển khai trên blockchain thay vì phần mềm độc quyền ngoài chuỗi. Nếu nó quá hạn chế thì sẽ không có thỏa thuận nào đủ điều kiện để bị loại trừ.
Định nghĩa theo luật định về những gì cấu thành một "thỏa thuận" phải xuất phát từ các nguyên tắc cơ bản của thỏa thuận và cân bằng với các mục tiêu chính sách của Pháp lệnh. Việc miễn trừ các giao thức tuân thủ các nguyên tắc này sau đó sẽ đóng vai trò như một động lực tự củng cố để các giao thức khác áp dụng các nguyên tắc này và đóng góp cho một Internet trung lập cởi mở, miễn phí và đáng tin cậy.
Đặc biệt, việc quảng bá trực tiếp Mã thông báo Để được miễn, một giao thức cho các giao dịch, chẳng hạn như giao thức trao đổi phi tập trung (DEX), phải có một số hoặc tất cả các đặc điểm sau:
Nguồn mở: giao thức phải là nguồn mở vì điều này đảm bảo rằng các hiệu ứng mạng của giao thức thuộc về người dùng chứ không phải chủ sở hữu tài sản trí tuệ hỗ trợ giao thức. Việc tạo các giao thức nguồn mở cũng đảm bảo rằng chúng có thể bị phân nhánh bởi các đối thủ cạnh tranh, giúp ngăn chặn các giao thức trở nên phổ biến và sau đó tìm cách thu được những lợi ích to lớn từ người dùng của họ, một phương pháp đã được thực hiện lặp đi lặp lại trong các hệ thống độc quyền và tập trung của web2.
Phân cấp: Tương tự như vậy, giao thức không thể được kiểm soát bởi bất kỳ cá nhân hoặc người có liên quan tập trung nào, bởi vì sự kiểm soát như vậy sẽ gây nguy hiểm cho tính trung lập đáng tin cậy của giao thức. Duy trì tính trung lập đáng tin cậy là rất quan trọng để tối đa hóa hiệu quả mạng của giao thức, vì đây là động lực mạnh mẽ để các bên thứ ba xây dựng dựa trên giao thức và phát triển mạng giao thức.
Tự chủ: Các giao thức thường phải hoạt động tự chủ nhất có thể. Việc đưa các trung gian của con người vào hoạt động của một giao thức phần mềm làm giảm đáng kể hiệu quả của giao thức và gây ra một số rủi ro nhất định, cụ thể là các trung gian này có thể khai thác giao thức để theo đuổi lợi ích riêng của họ. Trong trường hợp các giao thức nền tảng trao đổi phi tập trung, cần đưa ra một số trường hợp ngoại lệ hạn chế nhất định để cho phép các giao dịch bị đình chỉ hoặc đình chỉ, giảm thiểu rủi ro tiềm ẩn cho người dùng trong trường hợp giao thức bị lạm dụng. Ngoài ra, có thể có lợi khi cho phép điều chỉnh các thông số nhất định của giao thức, chẳng hạn như phí được tạo từ các nhóm thanh khoản cụ thể. Tuy nhiên, bất kỳ quyền lực nào như vậy sẽ không cho phép quản trị viên của giao thức thay đổi nghiêm trọng mục đích chính của giao thức hoặc kiểm soát tiền của người dùng.
Tiêu chuẩn hóa: Các giao thức nên tận dụng các tiêu chuẩn hoặc thiết lập các tiêu chuẩn bất cứ khi nào có thể để tối đa hóa khả năng kết hợp tiềm năng của chúng. Ví dụ, sử dụng Mã thông báo Các tiêu chuẩn như ERC 20 và tiêu chuẩn hợp đồng thông minh có thể đảm bảo rằng các giao thức có khả năng tổng hợp cao hơn, an toàn hơn và mang lại lợi ích rộng hơn trên toàn bộ hệ sinh thái.
Chống kiểm duyệt: Giao thức không được có khả năng kiểm duyệt các cá nhân hoặc giao dịch. Mặc dù sức mạnh kiểm duyệt có vẻ hấp dẫn nhưng sức mạnh đó lại gây nguy hiểm cho tính trung lập và tiện ích đáng tin cậy của giao thức, bao gồm cả việc dễ bị các tác nhân xấu lạm dụng. Ví dụ: một DAO có quyền thay đổi giao thức để kiểm duyệt người dùng có thể cung cấp đủ động lực cho các cá nhân tìm cách kiểm soát DAO để kiểm duyệt đối thủ cạnh tranh của họ. Có thể hình dung rằng nếu giao thức email SMTP có khả năng kiểm duyệt một số nhà cung cấp nhất định thì các nhà cung cấp dịch vụ email lớn như Google có thể tìm cách sử dụng ảnh hưởng của họ để giành quyền kiểm soát SMTP và kiểm duyệt các đối thủ cạnh tranh như dịch vụ email của Microsoft hay Apple. Hơn nữa, khả năng xem xét sẽ gây nguy hiểm cho quyền tự chủ của thỏa thuận và có thể khiến thỏa thuận phải tuân theo các kế hoạch quản lý xung đột trên khắp thế giới mà không thể tuân thủ.
Không được phép: Tương tự như vậy, các giao thức phải không được phép để duy trì tính trung lập đáng tin cậy của chúng. Giống như kiểm duyệt, các giao thức được cấp phép có thể được sử dụng cho mục đích xấu bởi những kẻ xấu cố gắng ngăn cản đối thủ cạnh tranh của họ sử dụng giao thức. Ngoài ra, tính chất không cần cấp phép của giao thức là rất quan trọng để tối đa hóa hiệu ứng mạng tiềm năng của nó, điều này liên quan trực tiếp đến tiện ích của giao thức. Nếu các nhà phát triển cần sự cho phép trước khi thiết lập một thỏa thuận, họ sẽ có nhiều khả năng xây dựng ở những nơi không cần sự cho phép đó. Do đó, tác động của một khu vực pháp lý áp đặt các yêu cầu cấp phép đối với một thỏa thuận sẽ là khuyến khích các nhà xây dựng đơn giản phát triển ở những khu vực pháp lý cho phép hủy bỏ giấy phép.
Ứng dụng nền tảng giao dịch phi tập trung
Trong phần thứ hai, Chúng tôi cung cấp một khuôn khổ để đánh giá liệu một quy định có nên áp dụng cho các ứng dụng sử dụng một giao thức nhất định hay không. Khung này phân tích mục đích của quy định, đánh giá các đặc điểm và rủi ro của các ứng dụng được quản lý (bao gồm cả liệu chúng có vì lợi nhuận hay không và mục đích chính của chúng có nhằm trực tiếp thúc đẩy hoạt động được quản lý hay không) và xem xét việc áp dụng quy định ý nghĩa hiến pháp.
Khi áp dụng khuôn khổ này cho nhiều quy tắc và yêu cầu của Quy định, có vẻ như tất cả các quy tắc (ngoại trừ các quy tắc giám sát) sẽ được tổ chức theo theo cách được thiết lập theo cách mà các ứng dụng tạo điều kiện truy cập vào DEX sẽ có thể tuân thủ. Ví dụ: các ứng dụng phải có khả năng tuân thủ các quy tắc liên quan đến danh sách, lưu giữ hồ sơ và xung đột lợi ích. Cuối cùng, miễn là các quy tắc không yêu cầu ứng dụng kiểm soát hoặc ra lệnh cho hoạt động của giao thức DEX cơ bản thì về mặt lý thuyết là có thể tuân thủ. Tuy nhiên, theo khuôn khổ, các quy tắc quản lý không được áp dụng cho bất kỳ ứng dụng không được kiểm soát nào - những rủi ro mà các quy tắc quản lý đó giải quyết sẽ chỉ phát sinh nếu ứng dụng đó được quản lý, vì vậy việc áp dụng các quy tắc đó cho các ứng dụng không được kiểm soát sẽ không có ý nghĩa gì.
Tiếp theo, chúng ta có thể xem xét các mục tiêu chính sách mà Quy định áp dụng và dự đoán rằng các mục tiêu này sẽ thay đổi tùy thuộc vào đặc điểm cụ thể của ứng dụng được quản lý ( Đối với ví dụ: các đặc điểm liên quan đến chức năng của ứng dụng, liệu nó có được vận hành vì lợi nhuận hay không, v.v.). Những đặc điểm này cho thấy có thể có rủi ro bất cân xứng thông tin, rủi ro tập trung hoặc rủi ro toàn vẹn thị trường phát sinh từ quy mô và tác động của môi trường giao dịch. Ngoài ra, những đặc điểm này cho thấy mong muốn thúc đẩy đổi mới có thể lớn hơn nhu cầu về quy định, các ứng dụng vì lợi nhuận mới ra đời, các ứng dụng phi lợi nhuận và các trình khám phá khối nói chung.
Để minh họa cách áp dụng quy định đối với các ứng dụng không giám sát sử dụng các giao thức phi tập trung, chúng tôi có thể chia chúng thành bốn loại: (i) Ứng dụng vì lợi nhuận trưởng thành, (ii ) các ứng dụng vì lợi nhuận mới ra đời, (iii) các ứng dụng phi lợi nhuận được thiết kế để hỗ trợ trực tiếp cho việc giao dịch tài sản kỹ thuật số và (iv) các ứng dụng phi lợi nhuận không được thiết kế để hỗ trợ trực tiếp cho việc giao dịch tài sản kỹ thuật số.
Các ứng dụng vì lợi nhuận đã hoàn thiện
Các quy định Phù hợp đối với các doanh nghiệp đã thành lập vận hành các ứng dụng trực tiếp hỗ trợ giao dịch tài sản kỹ thuật số thông qua DEX, đây là lý do mạnh mẽ nhất. Đầu tiên, nếu Quy định không áp dụng cho các ứng dụng này thì các mục tiêu chính sách của Quy định có thể dễ dàng bị hủy hoại. Nếu không có gánh nặng tuân thủ, các ứng dụng này có thể cung cấp phí giao dịch thấp hơn và thu hút người dùng rời khỏi các sàn giao dịch tập trung để lách Quy định. Thứ hai, do các ứng dụng này hoạt động vì lợi nhuận nên chúng có thể gây ra một số rủi ro xung đột lợi ích nhất định (liên quan đến việc trình bày thông tin giao dịch, phí hoặc lộ trình giao dịch), tương tự như rủi ro của các sàn giao dịch tập trung. Cuối cùng, quy định phải trung lập về công nghệ - không mang lại lợi ích cho một công nghệ (nền tảng giao dịch phi tập trung) so với công nghệ khác (nền tảng giao dịch yêu thích) - trừ khi chúng có hồ sơ rủi ro khác nhau hoặc có chính sách quan trọng hơn. Các mục tiêu yêu cầu cách tiếp cận khác.
Một lập luận ủng hộ việc miễn trừ các ứng dụng vì lợi nhuận trưởng thành là các mục tiêu chính sách thúc đẩy đổi mới vượt xa việc bảo vệ người dùng khỏi rủi ro và hạn chế giao dịch tài sản bất hợp pháp . Mục tiêu. Chúng tôi đã lập luận trong phần hai của loạt bài này rằng trường hợp thúc đẩy đổi mới được củng cố trong web3, vì giao thức phi tập trung của nó trở thành cơ sở hạ tầng công cộng một cách hiệu quả mà bất kỳ ai cũng có thể sử dụng (tương tự như SMTP/email). Do đó, việc giảm gánh nặng tuân thủ đối với các ứng dụng tận dụng cơ sở hạ tầng DEX có thể giúp khuyến khích phát triển hơn nữa cơ sở hạ tầng đó. Tuy nhiên, các ứng dụng này đã hoàn thiện (chúng có số lượng lớn người dùng và/hoặc khối lượng giao dịch cao) và việc miễn trừ chúng khỏi quy định có thể làm tăng sức nặng tổng thể của các rủi ro trên, cùng với rủi ro chênh lệch quy định đáng kể, khiến mục tiêu trở thành thúc đẩy đổi mới không mong muốn và có khả năng vượt quá các mục tiêu chính sách khác của Pháp lệnh.
Với những điều trên, các ứng dụng này có thể phải tuân theo các yêu cầu giống như các nền tảng giao dịch tập trung, ngoại trừ việc chúng không tham gia vào các hoạt động cụ thể (ví dụ: nếu chúng không lưu giữ tài sản của người dùng). Ngoài ra, họ phải tuân theo các yêu cầu cụ thể đối với những rủi ro riêng của họ. Ví dụ: chúng tôi hy vọng các ứng dụng này phải tuân theo các yêu cầu kiểm tra mã vì chúng tận dụng các hợp đồng thông minh được triển khai trên các chuỗi khối có thể lập trình. Các yêu cầu kiểm tra này cũng có thể bao gồm việc tích hợp các ứng dụng với hợp đồng thông minh để đảm bảo rằng các nhà cung cấp ứng dụng không tham gia vào các hoạt động lừa đảo, chẳng hạn như đặt giao dịch trước giao dịch của người dùng hoặc báo giá cho người dùng cao hơn một chút và giữ chênh lệch. Mặc dù những hành động này có thể được xem xét cùng với các cơ quan quản lý nhưng bằng chứng về sai sót do những tội phạm này để lại có thể không đủ để đảm bảo người dùng được bảo vệ khỏi hoạt động đó. Ngoài ra, các hoạt động như vậy có thể bị cấm bởi các quy định khác của Quy định không liên quan đến việc thực hiện thỏa thuận một cách thích hợp hơn. Vì vậy, kiểm tra mã có thể là một yêu cầu thích hợp hơn.
Kết luận: Cần tuân thủ các yêu cầu đăng ký của "Quy định", không bao gồm các yêu cầu về quyền lưu ký nhưng bao gồm kiểm tra mã.
Ứng dụng mới vì lợi nhuận
Dành cho mới hoặc nhỏ Dành cho -ứng dụng lợi nhuận, sự cân bằng nêu trên giữa các mục tiêu chính sách đổi mới và cạnh tranh có thể hướng tới việc thúc đẩy đổi mới hơn. Ví dụ: nếu ứng dụng giảm xuống dưới ngưỡng liên quan đến số lượng người dùng, khối lượng giao dịch hoặc hoa hồng giao dịch thì mức độ rủi ro và giao dịch bất hợp pháp của người dùng sẽ giảm đáng kể. Đồng thời, chi phí cao khi áp dụng các rào cản pháp lý phiền phức đối với việc gia nhập hoặc điều tiết tính kinh tế theo quy mô đối với các ứng dụng vì lợi nhuận non trẻ hoặc nhỏ có thể gây bất lợi cho đổi mới web3, đặc biệt là trong giai đoạn đầu phát triển công nghệ. Nếu được áp dụng, Quy định này có thể hoạt động như một con hào ngăn chặn sự cạnh tranh một cách hiệu quả. Do đó, trong những trường hợp này, mục tiêu chính sách thúc đẩy đổi mới có thể lớn hơn những rủi ro mà quy định nhằm giải quyết. Một "hộp cát quy định" hoặc "nơi trú ẩn an toàn" để miễn trừ các ứng dụng này khỏi các yêu cầu của Pháp lệnh có thể phù hợp.
Tuy nhiên, ngay cả khi các cơ quan quản lý cho rằng các ứng dụng vì lợi nhuận mới được miễn trừ, các quy định bảo vệ người tiêu dùng, chẳng hạn như yêu cầu tiết lộ, có thể giúp thông báo cho người dùng về những rủi ro khi sử dụng DEX. Các yêu cầu kiểm tra mã cũng có thể bảo vệ người dùng ứng dụng khỏi lỗi hợp đồng thông minh của DEX trong khi vẫn đảm bảo rằng ứng dụng hoạt động như quảng cáo. Do đó, có thể nên thận trọng khi đặt điều kiện miễn đăng ký cho các ứng dụng này dựa trên việc chúng tuân thủ các yêu cầu kiểm tra mã và tiết lộ rủi ro trước hoặc trên cơ sở liên tục khi hồ sơ rủi ro hoặc thay đổi mã. Sự cân bằng này sẽ giúp bảo vệ khách hàng mà không đặt gánh nặng quá mức lên những người mới tham gia cũng như cản trở sự cạnh tranh và đổi mới.
Kết luận: Có thể được miễn các yêu cầu đăng ký của Quy định, nhưng phải tuân theo các yêu cầu kiểm tra mã và tiết lộ trước hoặc liên tục.
Một ứng dụng phi lợi nhuận được thiết kế đặc biệt để hỗ trợ trực tiếp các giao dịch tài sản kỹ thuật số
Nếu các ứng dụng web3 không được các doanh nghiệp vận hành vì lợi nhuận thì tầm quan trọng tương đối của các mục tiêu chính sách của quy định sẽ có lợi hơn cho việc thúc đẩy đổi mới. Các ứng dụng phi lợi nhuận ít có khả năng gây ra nhiều rủi ro như các ứng dụng vì lợi nhuận, đặc biệt là liên quan đến xung đột lợi ích. Hơn nữa, nếu không ai thu được lợi nhuận thì sẽ có rất ít hoặc không có động cơ để tạo ra xung đột lợi ích hoặc khuyến khích các nhà khai thác tạo điều kiện cho các giao dịch bất hợp pháp.
Tuy nhiên, có thể đạt được mức độ bảo vệ tối thiểu bằng cách tiếp tục áp dụng các yêu cầu về tiết lộ thông tin và kiểm tra quy tắc. Các ứng dụng này được phát triển với mục đích cụ thể là cung cấp cho người dùng quyền truy cập vào DEX hoặc được thiết kế để hướng dẫn người dùng đến một DEX cụ thể và do đó, chúng phải chịu trách nhiệm cung cấp cho người dùng các yêu cầu kiểm tra mã và tiết lộ rủi ro trước hoặc trong trường hợp rủi ro profile Hoặc tiếp tục yêu cầu khi mã thay đổi. Cả hai yêu cầu đều có thể được đáp ứng dễ dàng, nghĩa là chúng ít gây trở ngại cho sự đổi mới hơn nhưng vẫn mang lại sự bảo vệ có ý nghĩa cho người dùng.
Kết luận: Có thể được miễn các yêu cầu đăng ký của Quy định, nhưng phải tuân theo các yêu cầu kiểm tra mã và tiết lộ trước hoặc liên tục.
Các ứng dụng phi lợi nhuận không được thiết kế đặc biệt để hỗ trợ trực tiếp cho các giao dịch tài sản kỹ thuật số
Nếu một ứng dụng chỉ đơn giản là một trình khám phá khối hoặc công cụ chung khác để tương tác với các giao thức blockchain và hợp đồng thông minh thì ứng dụng đó không phải tuân theo Quy định và các yêu cầu của Quy định đó. Việc áp dụng Quy định trong trường hợp này sẽ giống như việc điều chỉnh trực tiếp giao thức cơ bản và kìm hãm sự đổi mới. Ranh giới giữa phần mềm quản lý và doanh nghiệp cần được bảo vệ và không nơi nào phù hợp hơn ở đây. Ngay cả các yêu cầu kiểm tra mã và tiết lộ được thảo luận ở trên cũng không nên áp dụng cho các ứng dụng có mục đích chung như vậy, nhiều trong số đó là các công cụ có khả năng tương tác với mọi giao thức tồn tại trên một chuỗi khối cụ thể. Kết quả là, các yêu cầu về kiểm tra và tiết lộ mã sẽ không thực tế hoặc thậm chí không thể tuân thủ.
Kết luận: Bị loại trừ khỏi mọi yêu cầu của Quy chế.
Nền tảng giao dịch phi tập trung DAO
Nếu DAO duy trì và quản lý các giao dịch DEX có thể thu lợi nhuận từ bất kỳ giao dịch nào được thực hiện thông qua DEX, DAO sẽ được khuyến khích một cách hiệu quả để tạo điều kiện và khuyến khích giao dịch thông qua các nền tảng giao dịch chưa đăng ký, cung cấp môi trường giao dịch thoải mái nhất và ít bị quản lý nhất, bao gồm cả về danh sách tài sản. Điều này sẽ làm suy yếu đáng kể các mục tiêu chính sách nhằm bảo vệ người dùng và hạn chế các giao dịch bất hợp pháp trong Quy định. Do đó, để đảm bảo đạt được các mục tiêu chính sách của Quy định, DAO của bất kỳ DEX nào có thể cần phải chấp nhận một số biện pháp bảo vệ bổ sung nhất định (bao gồm cả việc không cho phép DAO thu hoa hồng từ các giao dịch và các giao dịch khác do các ứng dụng không tuân thủ bắt đầu). Đối với Quy định, các biện pháp bảo vệ như vậy có thể thiết lập các hạn chế sau:
Các tổ chức phi tập trung chịu trách nhiệm phát triển, vận hành, quản lý hoặc duy trì bất kỳ DEX nào phải được yêu cầu (i) Sử dụng các cơ chế được thiết kế hợp lý để ngăn chặn việc tính phí và/hoặc hoa hồng trực tiếp hoặc gián tiếp cho DAO đối với các giao dịch được thực hiện thông qua các ứng dụng hỗ trợ giao dịch tài sản kỹ thuật số không được đăng ký và tuân thủ các Quy định này; (ii) Miễn trừ Mục đích chính là tạo điều kiện hoặc khuyến khích các hoạt động liên quan đến việc thực hiện giao dịch thông qua các ứng dụng trực tiếp tạo điều kiện thuận lợi cho việc giao dịch tài sản kỹ thuật số không được đăng ký và tuân thủ các Quy định này.
Các biện pháp bảo vệ này sẽ đảm bảo rằng DAO không thể thu lợi từ các giao dịch được thực hiện bởi các ứng dụng chưa đăng ký, từ đó khuyến khích DAO khuyến khích và tạo điều kiện thuận lợi cho các giao dịch thông qua các ứng dụng đã đăng ký, đồng thời loại bỏ mọi DAO có thể phải khuyến khích và tạo điều kiện thuận lợi cho việc sử dụng các ứng dụng chưa đăng ký đó để lách các quy định.
Các nhà phát triển nền tảng giao dịch phi tập trung
không nên nhắm mục tiêu vào các cá nhân phát triển hoặc xuất bản phần mềm hoặc doanh nghiệp vì mục đích giám sát trực tiếp. Những hạn chế như vậy sẽ đi kèm với chi phí rất lớn và không có lợi ích gì. Sự xâm phạm quá mức vào quyền tự do cá nhân nhằm kiềm chế sự phát triển và phân phối phần mềm nguồn mở sẽ bị thách thức và đánh bại trên cơ sở hiến pháp. Tuy nhiên, cho đến khi những hạn chế đó cuối cùng bị đánh bại về mặt pháp lý, việc đưa ra và phê duyệt những hạn chế đó sẽ có tác động lâu dài và không thể khắc phục được đối với vai trò của chúng trong việc định hình tương lai kỹ thuật số chung của chúng ta.
Kết luận
Giám sát hiệu quả Web3 là một nhiệm vụ quan trọng, còn việc phân cấp và tự chủ. Nhiệm vụ này còn phức tạp hơn bởi sự hiện diện của phần mềm toàn cầu. Tuy nhiên, thay vì điều chỉnh phần mềm này, chúng ta phải tập trung vào việc điều chỉnh các quy định như Quy định cho các doanh nghiệp vận hành ứng dụng trên đó. Như đã trình bày ở trên, quá trình này phải bắt đầu bằng việc thiết lập các mục tiêu chính sách rõ ràng và bao gồm trọng số linh hoạt của các mục tiêu này dựa trên đặc điểm của các ứng dụng được quản lý. Hơn nữa, nó không yêu cầu loại bỏ khả năng công nghệ Web3 có thể được sử dụng cho hoạt động bất hợp pháp, nhưng nó yêu cầu áp dụng các biện pháp được thiết kế để giảm nguy cơ hoạt động bất hợp pháp và ngăn chặn hoạt động bất hợp pháp. Ngoài ra, các biện pháp bảo vệ là cần thiết để đảm bảo rằng DAO không bị sử dụng làm lỗ hổng bảo mật, nhưng trong mọi trường hợp, bản thân các nhà phát triển không nên bị quản lý.
Cuối cùng, quy định phù hợp về công nghệ Web3 có thể phát huy tiềm năng của nó và bổ sung thêm nhiều dạng chức năng gốc mới cho Internet. Lớp mạng mới này sẽ đóng vai trò là cơ sở hạ tầng công cộng trên đó hàng triệu doanh nghiệp Internet mới sẽ được xây dựng.
Tài liệu đính kèm A: Tóm tắt các yêu cầu tuân thủ Quy định
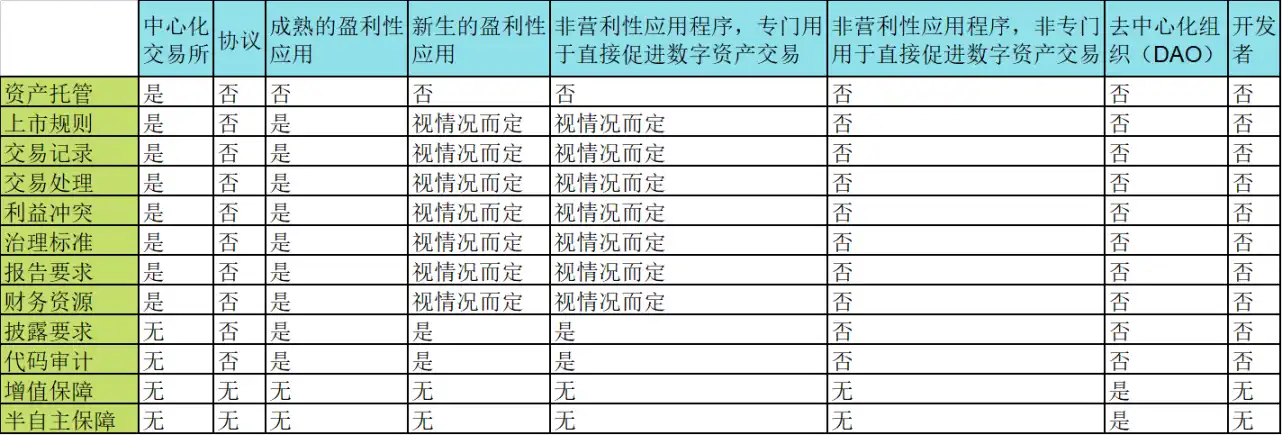
* Việc áp dụng các quy tắc này sẽ phụ thuộc vào tầm quan trọng tương đối của các mục tiêu chính sách đằng sau Quy định.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan