TRM Labs: Nền tảng DeFi phản ứng thế nào trước lệnh trừng phạt Tornado Cash
Tiêu đề gốc: "Cách các nền tảng DeFi đang sử dụng dữ liệu từ TRM Labs để phản ứng với các lệnh trừng phạt Tornado Cash"
Tác giả gốc: TRM Labs
Bản gốc văn bản Biên soạn bởi: Peter Pan@BlockBeats
Sau khi Văn phòng Kiểm soát Tài sản Nước ngoài (OFAC) của Bộ Tài chính Hoa Kỳ áp dụng các lệnh trừng phạt đối với Tornado Cash, một dịch vụ trộn tiền điện tử phi tập trung dựa trên Ethereum vào ngày 8 tháng 8 năm 2022, các thực thể DeFi đã cố gắng tìm hiểu cách tốt nhất để giảm thiểu rủi ro bị trừng phạt .
Thông thường, các thực thể chọn tuân thủ luật trừng phạt của Hoa Kỳ thường sẽ sử dụng các nhà cung cấp dữ liệu bên thứ ba chẳng hạn như TRM Labs, để lấy dữ liệu rủi ro bị trừng phạt trên các địa chỉ blockchain. Bản thân TRM Labs không áp đặt bất kỳ lệnh chặn nào đối với các địa chỉ cụ thể mà chỉ cung cấp dữ liệu rủi ro mà nó theo dõi cho người dùng để sử dụng trong các chương trình tuân thủ của họ. Ngoài ra, các tổ chức sử dụng TRM có thể định cấu hình cài đặt và ngưỡng rủi ro của riêng họ để xác định địa chỉ nào cần chặn hoặc đóng băng.
Nhưng vì những biện pháp trừng phạt này là chưa từng có nên các nhà lãnh đạo ngành đang liên hệ với các quan chức nhà nước để truyền đạt. cụ thể về sự phức tạp của nền tảng DeFi và hiểu những yêu cầu pháp lý tồn tại để xử lý các địa chỉ không có ý định tương tác với các địa chỉ bị xử phạt.
Các chuyên gia pháp lý tin rằng giao diện DeFi cần tuân thủ các lệnh trừng phạt của OFAC
Tại Hoa Kỳ, OFAC quản lý và thực thi các biện pháp trừng phạt kinh tế đối với các quốc gia, khu vực địa lý, thực thể và cá nhân mục tiêu nhằm thúc đẩy chính sách đối ngoại và các mục tiêu an ninh quốc gia của Hoa Kỳ. Là một phần của những nỗ lực này, OFAC duy trì một danh sách các Công dân bị chỉ định đặc biệt (SDN), bao gồm các tổ chức và cá nhân được chỉ định.
Kể từ năm 2018, OFAC đã thêm 388 địa chỉ blockchain vào danh sách SDN, bao gồm 45 địa chỉ mới được thêm gần đây Tornado Địa chỉ liên quan đến tiền mặt.
Nói chung, nếu OFAC đưa một cá nhân hoặc tổ chức vào Danh sách SDN, điều đó có nghĩa là cá nhân đó nằm trong danh sách Tài sản và/hoặc tài sản của Hoa Kỳ có thể bị phong tỏa và tất cả các cá nhân và tổ chức Hoa Kỳ đều bị cấm giao dịch với chúng.
Hậu quả của việc vi phạm các biện pháp trừng phạt là rất nặng nề. OFAC thường áp dụng các hình phạt dân sự đối với các hành vi vi phạm lệnh trừng phạt dựa trên các tiêu chuẩn trách nhiệm pháp lý nghiêm ngặt. Điều này có nghĩa là một cá nhân hoặc doanh nghiệp Hoa Kỳ có thể phải chịu trách nhiệm dân sự đối với các vi phạm lệnh trừng phạt ngay cả khi họ không biết hoặc không có lý do để giải thích về việc mình liên quan đến những vi phạm đó.
Tuy nhiên, khi truy tố hình sự đối với các hành vi vi phạm lệnh trừng phạt, tiêu chuẩn cao hơn nhiều, Theo tiêu chuẩn đó, chính phủ phải chứng minh được sự vi phạm mà không còn nghi ngờ gì nữa.
Cuộc tranh luận vẫn tiếp tục về việc các giao thức DeFi và giao diện người dùng phù hợp với môi trường pháp lý ở đâu, nhưng ngay cả Do đó, hầu hết các chuyên gia pháp lý đều đồng ý rằng bất kỳ giao diện DeFi nào có quan hệ với Hoa Kỳ (được định nghĩa rộng rãi) đều phải tuân thủ luật trừng phạt của Hoa Kỳ.
Ngoài ra, hầu hết các công ty tiền điện tử đã phát triển các chương trình tuân thủ lệnh trừng phạt của riêng họ, mà họ cho là như vị trí của công ty, các sản phẩm và dịch vụ mà công ty cung cấp và cuối cùng là người quản lý công ty sẽ tự đặt ra mức độ chấp nhận rủi ro của riêng mình.
Đối với các công ty tiền điện tử, điều này thường bao gồm việc chặn các địa chỉ tiền điện tử trong danh sách SDN của OFAC. cũng như chặn địa chỉ IP từ các quốc gia bị trừng phạt.
Tuy nhiên, đối với cả công ty được mã hóa và không được mã hóa, bạn có thể chọn thực hiện các biện pháp bổ sung để giảm thiểu các biện pháp trừng phạt và các rủi ro pháp lý khác, chẳng hạn như tiến hành KYC, tiến hành thẩm định nguồn tiền (chẳng hạn như xem liệu tiền gửi đến một địa chỉ có đến từ địa chỉ bị trừng phạt hay từ một vụ hack giao thức gần đây hay không) hoặc sàng lọc địa chỉ IP cho các quốc gia bị trừng phạt.
Tornado Cash đặt ra những thách thức mới cho việc tuân thủ các lệnh trừng phạt
Các lệnh trừng phạt của OFAC đối với Tornado Cash là lệnh trừng phạt đầu tiên được áp dụng cho một bộ hợp đồng thông minh trên chuỗi khối Ethereum. Hợp đồng thông minh là một chương trình phần mềm được tải lên blockchain và thường cho phép mọi người tương tác với nó. Đồng thời, hợp đồng thông minh có thể được lập trình để trở nên “bất biến”, nghĩa là chúng không thể bị xóa hoặc cập nhật.
Trong lịch sử, khi một cá nhân được thêm vào danh sách SDN, cho dù trong TradFi hay thị trường tiền điện tử, bất kỳ ai gửi tiền đến hoặc nhận tiền từ cá nhân đó thường vi phạm luật trừng phạt. Bởi vì, trong đại đa số các trường hợp, có thể dễ dàng xác định đã chủ động thực hiện giao dịch với cá nhân, tổ chức bị xử phạt.
Lý do tại sao việc xử phạt Tornado Cash là thách thức từ góc độ tuân thủ và thực thi. Vấn đề là, bất kỳ ai cũng có thể người gửi tiền vào Tornado Cash có thể kích hoạt hợp đồng thông minh Tornado Cash để gửi tiền đến bất kỳ địa chỉ Ethereum nào khác. Về mặt lý thuyết, ai đó có thể gửi tiền tới Tornado Cash và sau đó chỉ định số tiền đó sẽ được gửi vào một địa chỉ tiền điện tử hoàn toàn không liên quan thuộc về một cá nhân ngẫu nhiên, không nghi ngờ hoặc thậm chí không muốn nhận tiền. .
Trong những ngày sau lệnh trừng phạt, chúng tôi thấy các tác nhân có liên quan lợi dụng Tính năng này để phản đối OFAC quyết định mới phê duyệt các hợp đồng thông minh được thêm vào danh sách SDN, dẫn đến các khoản tiền không được yêu cầu được gửi từ Tornado Cash đến các địa chỉ tiền điện tử được liên kết với các cá nhân nổi tiếng.
Tuy nhiên, cái gọi là "tấn công bụi" này (khi những kẻ lừa đảo nhắm vào hàng chục nghìn người trực tuyến) Địa chỉ gửi số lượng token cực nhỏ để theo dõi dữ liệu giao dịch từ ví của họ nhằm làm suy yếu tính ẩn danh của chủ sở hữu ví và thực hiện các cuộc tấn công lừa đảo có chủ đích nhằm vào nạn nhân.) Điều này tạo ra vấn đề cho các công ty tiền điện tử đang cố gắng tuân thủ luật trừng phạt. bao gồm:
- Liệu các thực thể tiền điện tử có chặn các địa chỉ giao dịch với các địa chỉ được phê duyệt không? Ví dụ: Tornado Cash, mặc dù những địa chỉ này không bị xử phạt. Các công ty tiền điện tử có nguy cơ bị trừng phạt nếu họ tương tác với các địa chỉ đã giao dịch bằng Tornado Cash không?
- Nếu vậy, các công ty tiền điện tử nên xử lý các địa chỉ tích cực nhận tiền từ các "cuộc tấn công bụi" như thế nào? Các công ty tiền điện tử có cần xác định xem các biện pháp trừng phạt hoặc rủi ro liên quan là “thực sự” hay “vô ý”?
- "Màn hình DeFi" hoặc các trang web cung cấp giao diện cho người dùng gửi giao dịch tới blockchain có yêu cầu khác với yêu cầu do các tổ chức tài chính được quản lý hoặc thậm chí các công ty Web2 lưu trữ không?
Giới thiệu về giao diện người dùng DeFi
Các giao thức DeFi thường chứa một hoặc nhiều hợp đồng thông minh hoạt động cùng nhau để hỗ trợ các hoạt động tài chính trên blockchain. Hợp đồng thông minh là các chương trình máy tính ổn định chạy trên mạng blockchain. Chúng khác với các chương trình máy tính truyền thống ở chỗ chúng chạy trên mạng nguồn mở và có thể được sử dụng bởi bất kỳ ai. Ngoài ra, chúng có thể được cài đặt trên blockchain dưới dạng chương trình máy tính vĩnh viễn không thể sửa đổi.
Bất cứ ai cũng có thể trở thành được kết nối trực tiếp với DeFi trên Ethereum thông qua các giao thức và thư viện phần mềm nguồn mở như JSON-RPC và Web3.js Giao thức tương tác với các hợp đồng thông minh khác. Tuy nhiên, hầu hết mọi người đều sử dụng các ứng dụng web và ví do bên thứ ba xây dựng để đơn giản hóa việc tương tác với các giao thức DeFi, tương tự như email.
Mặc dù bất kỳ ai cũng có thể gửi email bằng giao thức SMTP nhưng hầu hết mọi người đều sử dụng ứng dụng khách Email của bên thứ ba, chẳng hạn như Gmail hoặc Yahoo Mail, hãy gói giao thức SMTP đằng sau một giao diện dễ sử dụng. Có thể có nhiều ví và trang web ("Giao diện DeFi") cho phép mọi người dễ dàng kết nối với một giao thức DeFi cụ thể, giống như có nhiều ứng dụng email được xây dựng trên giao thức SMTP chung.
Giao diện DeFi (còn được gọi là giao diện DeFi) thường được thiết kế để chạy tự động và can thiệp thủ công tối thiểu. Chúng có thể không có máy chủ, được lưu trữ trên các mạng dữ liệu như IPFS và tận dụng mã nguồn mở.
Cách giao diện người dùng DeFi phát triển kế hoạch tuân thủ thông qua TRM
Dựa trên hướng dẫn do OFAC cung cấp, nhiều mặt trận DeFi hàng đầu đã triển khai sàng lọc các biện pháp trừng phạt để chặn các vùng trên trang web của họ được bao gồm trong Danh sách SDN.Địa chỉ chuỗi khối.
Trong khi bất kỳ ai cũng có thể tìm kiếm thủ công Trang web của OFAC để xem liệu địa chỉ tiền điện tử đã được phê duyệt hay chưa, nhưng nhiều doanh nghiệp chọn sử dụng nhà cung cấp dữ liệu bên thứ ba để tổng hợp dữ liệu từ nhiều cơ quan xử phạt và ghép nối dữ liệu đó với dữ liệu từ dữ liệu Giao dịch từ công chúng blockchain và được phân phối qua API. Điều này cho phép nền tảng xử lý hàng trăm nghìn giao dịch trong một ngày mà không gây ra sự chậm trễ hoặc gián đoạn đáng kể cho trải nghiệm người dùng.
Vậy, nếu thông qua TRM, các giao diện người dùng DeFi sẽ có thể phát triển các kế hoạch tuân thủ như thế nào?
Sàng lọc Ví TRM cho phép các tổ chức truy vấn dữ liệu về các địa chỉ hoặc giao dịch trên chuỗi để phát hiện các lệnh trừng phạt hoặc rủi ro AML. Khi một tổ chức yêu cầu dữ liệu về một địa chỉ từ TRM, tổ chức đó chỉ gửi địa chỉ blockchain tới TRM chứ không phải các số nhận dạng khác.
Ngoài ra, các điểm dữ liệu tùy chọn mà các tổ chức có thể lấy được từ API của TRM bao gồm:
- Địa chỉ đó có xuất hiện trong danh sách trừng phạt hay có liên quan đến một thực thể trong danh sách trừng phạt hay không (rủi ro quyền sở hữu)
- Liệu địa chỉ đó có được liên kết với một địa chỉ bị xử phạt Giao dịch (Rủi ro đối tác)
- Liệu một địa chỉ có nhận hoặc gửi tiền qua nhiều "bước nhảy" từ một địa chỉ bị xử phạt hay không (Rủi ro gián tiếp)
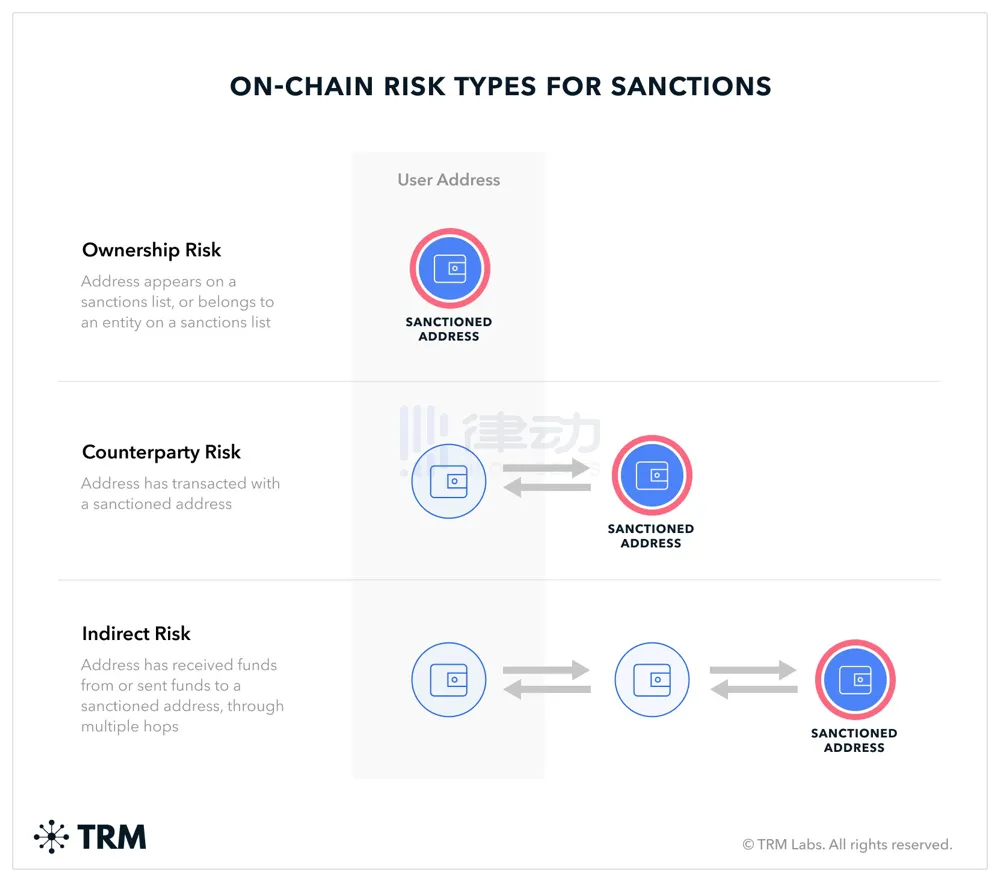
Và Người dùng TRM có thể định cấu hình cài đặt của họ để chỉ định thông tin họ muốn truy xuất từ API sàng lọc ví của TRM.
1) Ví dụ: giao diện người dùng DeFi có thể chọn truy vấn API của TRM để chỉ phát hiện có nguy cơ bị “xử phạt quyền sở hữu” hoặc chính nó là địa chỉ bị xử phạt và chặn bất kỳ địa chỉ nào bị xử phạt.
2) Đối với các sàn giao dịch tập trung, bạn có thể chọn truy vấn API của TRM để phát hiện “rủi ro xử phạt quyền sở hữu” và “rủi ro xử phạt đối tác”. Với các yêu cầu bổ sung về AML, các nhà cung cấp dịch vụ tập trung thường truy vấn phạm vi rủi ro rộng hơn và họ thường yêu cầu nhân viên tuân thủ xem xét các cảnh báo rủi ro trước khi thực hiện các hành động giảm thiểu.
Ngoài ra, TRM cho phép các tổ chức truy vấn dữ liệu dựa trên nhiều tham số, cho phép cấu hình chi tiết:
p>- Phân biệt các loại rủi ro xử phạt, bao gồm rủi ro sở hữu, rủi ro đối tác và rủi ro gián tiếp .
- Tùy chỉnh ngưỡng khối lượng dựa trên quy mô số tiền được chuyển.
- Lọc rủi ro đối tác cho các địa chỉ, chỉ hiển thị các giao dịch từ các địa chỉ bị xử phạt xảy ra sau ngày được chỉ định xử phạt.
Mỗi tổ chức phát triển chính sách trừng phạt riêng dựa trên bối cảnh và khả năng chấp nhận rủi ro của tổ chức đó. Các tổ chức có thể thực hiện các cách tiếp cận khác nhau tùy thuộc vào nơi họ hoạt động, cách thiết lập (tập trung, phi tập trung hoặc ở đâu đó ở giữa), các dịch vụ họ cung cấp và liệu có các yêu cầu quy định bổ sung hay không (chẳng hạn như AML/KYC).
Điều quan trọng cần lưu ý là quyết định về địa chỉ và giao dịch mà tổ chức chọn để cho phép trên nền tảng của mình vẫn thuộc về quyết định của tổ chức. bản thân nền tảng Theo quyết định riêng của bạn; TRM không thể chặn bất kỳ địa chỉ hoặc giao dịch blockchain nào.
Với sự xuất hiện của các "cuộc tấn công bụi" lan truyền rủi ro trừng phạt của đối tác đến các địa chỉ ngẫu nhiên, TRM sẽ có cũng là một cách để người dùng được cung cấp thêm các điểm dữ liệu, cho phép họ ước tính giữa rủi ro bị trừng phạt “thực sự” và “độc hại”.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan