SlowMist: Phương pháp của tin tặc và những câu hỏi đằng sau vụ trộm gần 1,5 tỷ đô la từ Bybit
Tiêu đề gốc: "Phương pháp của hacker và câu hỏi đằng sau vụ trộm gần 1,5 tỷ đô la từ Bybit"
Nguồn gốc: SlowMist Technology
Bối cảnh
Vào tối ngày 21 tháng 2 năm 2025 theo giờ Bắc Kinh, theo thám tử trực tuyến ZachXBT, một dòng vốn chảy ra quy mô lớn đã xảy ra trên nền tảng Bybit. Vụ việc đã gây ra vụ trộm hơn 1,46 tỷ đô la, trở thành vụ trộm tiền điện tử lớn nhất trong những năm gần đây.

>
Theo phân tích của nhóm bảo mật Slowmist, các tài sản bị đánh cắp chủ yếu bao gồm:
375.5479 Steth (trị giá khoảng 260 triệu USD)
· 15.000 cmeth (trị giá khoảng 4.300 USD US $ 4.300 
 Chúng tôi đã sử dụng công cụ theo dõi chuỗi và chống rửa tiền MistTrack để phân tích địa chỉ tin tặc ban đầu 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2 và thu được thông tin sau: ETH đã được phân tán và chuyển đi. Địa chỉ tin tặc ban đầu đã phân tán 400.000 ETH đến 40 địa chỉ theo định dạng 10.000 ETH mỗi địa chỉ và việc chuyển tiền vẫn đang tiếp tục.

Trong số đó, 205 ETH đã được chuyển đổi thành BTC thông qua Chainflip và được chuyển qua chuỗi đến địa chỉ bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq.

Dòng cmETH: 15.000 cmETH đã được chuyển đến địa chỉ 0x1542368a03ad1f03d96D51B414f4738961Cf4443. Điều đáng chú ý là mETH Protocol đã đăng trên X rằng để ứng phó với sự cố bảo mật của Bybit, nhóm đã nhanh chóng tạm dừng việc rút cmETH và ngăn chặn việc rút tiền trái phép. mETH Protocol đã khôi phục thành công 15.000 cmETH từ địa chỉ của tin tặc.

Chuyển mETH và stETH: 8.000 mETH và 90.375.5479 stETH đã được chuyển đến địa chỉ 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e, sau đó được đổi lấy 98.048 ETH thông qua Uniswap và ParaSwap, rồi được chuyển đến 0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92. Địa chỉ 0xdd9 đã phân tán ETH đến 9 địa chỉ theo định dạng 10.000 ETH mỗi địa chỉ và vẫn chưa được chuyển ra ngoài.

Ngoài ra, bằng cách theo dõi địa chỉ 0x0fa09C3A328792253f8dee7116848723b72a6d2e nơi tin tặc phát động cuộc tấn công đầu tiên như đã đề cập trong phần phân tích phương pháp tấn công, người ta phát hiện ra rằng số tiền ban đầu của địa chỉ này đến từ Binance.

Địa chỉ tin tặc ban đầu hiện tại 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2 có số dư là 1.346 ETH. Chúng tôi sẽ tiếp tục theo dõi các địa chỉ có liên quan.

Phương pháp tấn công kỹ thuật:

99_13
zachxbt cũng xác nhận rằng cuộc tấn công này có liên quan đến tổ chức hacker của Triều Tiên Lazarus Group, luôn là một trong những hoạt động chính của nó để thực hiện các cuộc tấn công mạng xuyên quốc gia và ăn cắp tiền điện tử. Người ta hiểu rằng các bằng chứng do ZachXBT cung cấp, bao gồm các giao dịch thử nghiệm, ví liên kết, biểu đồ pháp y và phân tích thời gian, đều cho thấy kẻ tấn công đã sử dụng các phương tiện kỹ thuật chung của Lazarus Group trong nhiều hoạt động. Đồng thời, Arkham tuyên bố rằng mọi dữ liệu có liên quan đã được chia sẻ với Bybit để giúp nền tảng này điều tra sâu hơn.

Phân tích các phương pháp tấn công
Vào lúc 23:44 đêm hôm đó sau sự cố, CEO của Bybit là Ben Zhou đã đưa ra tuyên bố trên X, giải thích chi tiết các chi tiết kỹ thuật của cuộc tấn công:

Thông qua phân tích chữ ký trên chuỗi, chúng tôi đã tìm thấy một số dấu vết:

1. Kẻ tấn công đã triển khai một hợp đồng độc hại:UTC 2025-02-19 07:15:23, đã triển khai một hợp đồng triển khai độc hại 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516.
2. Làm sai lệch logic hợp đồng Safe:UTC 2025-02-21 14:13:35, ba Chủ sở hữu đã ký một giao dịch để thay thế hợp đồng Safe bằng phiên bản độc hại: 0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882. Điều này dẫn đến địa chỉ tấn công ban đầu là 0x0fa09C3A328792253f8dee7116848723b72a6d2e.
3. Nhúng logic độc hại: Ghi hợp đồng logic độc hại vào STORAGE 0 thông qua DELEGATECALL: 0x96221423681A6d52E184D440a8eFCEbB105C7242.


4. Gọi hàm backdoor để chuyển tiền: Kẻ tấn công đã sử dụng các hàm sweepETH và sweepERC20 trong hợp đồng để chuyển toàn bộ 400.000 ETH và stETH (với tổng giá trị khoảng 1,5 tỷ đô la Mỹ) trong ví lạnh đến một địa chỉ không xác định.
Theo quan điểm về phương pháp tấn công, vụ hack WazirX và vụ hack Radiant Capital có điểm tương đồng với vụ tấn công này. Mục tiêu của cả ba vụ việc này đều là ví đa chữ ký Safe. Trong vụ tấn công WazirX, kẻ tấn công cũng triển khai trước một hợp đồng triển khai độc hại, ký giao dịch với ba Chủ sở hữu và ghi hợp đồng logic độc hại vào STORAGE 0 thông qua DELEGATECALL để thay thế hợp đồng Safe bằng hợp đồng triển khai độc hại.


(https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d)
Theo thông tin chính thức, đối với vụ tấn công Radiant Capital, kẻ tấn công đã sử dụng một phương pháp phức tạp để cho phép trình xác minh chữ ký nhìn thấy các giao dịch có vẻ hợp pháp ở đầu cuối, tương tự như thông tin được tiết lộ trong dòng tweet của Ben Zhou.
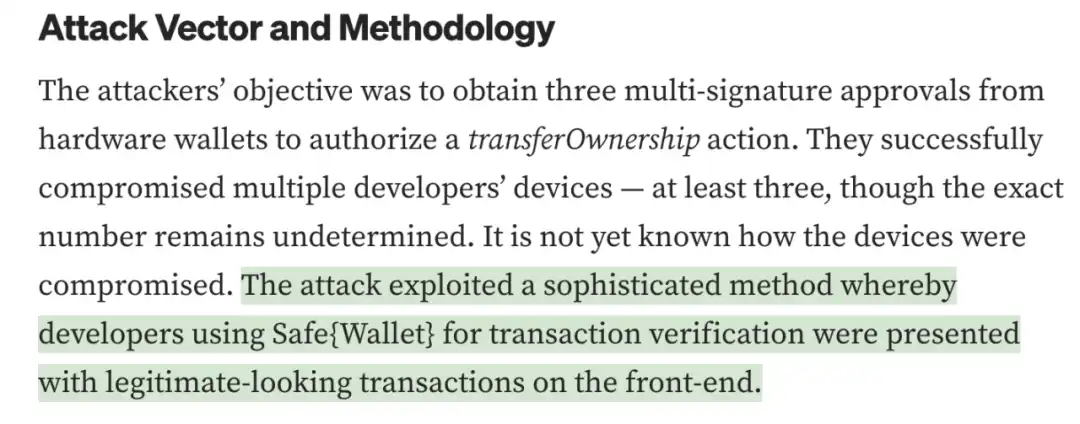
(https://medium.com/@RadiantCapital/radiant-post-mortem-fecd6cd38081)
Và phương pháp kiểm tra quyền của các hợp đồng độc hại liên quan đến ba sự cố này là giống nhau, và địa chỉ của chủ sở hữu được mã hóa cứng trong hợp đồng để kiểm tra người gọi hợp đồng. Các thông báo lỗi do kiểm tra quyền đưa ra trong sự cố hack Bybit và sự cố hack WazirX cũng tương tự nhau.
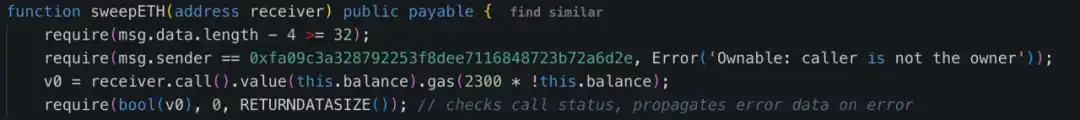
Trong vụ việc này, hợp đồng Safe không có vấn đề gì. Vấn đề nằm ở phần không có hợp đồng. Phần đầu xe đã bị can thiệp và làm giả để đạt được hiệu ứng lừa dối. Đây không phải là trường hợp cá biệt. Năm ngoái, tin tặc Triều Tiên đã tấn công một số nền tảng theo cách này, chẳng hạn như: WazirX mất 230 triệu đô la vào mạng lưới đa chữ ký Safe; Radiant Capital mất 50 triệu đô la vào mạng lưới đa chữ ký Safe; DMM Bitcoin mất 305 triệu đô la vào mạng lưới đa chữ ký Gonco. Kỹ thuật tấn công này được thiết kế khéo léo và đòi hỏi nhiều sự chú ý hơn.
Theo thông báo chính thức được Bybit đưa ra:
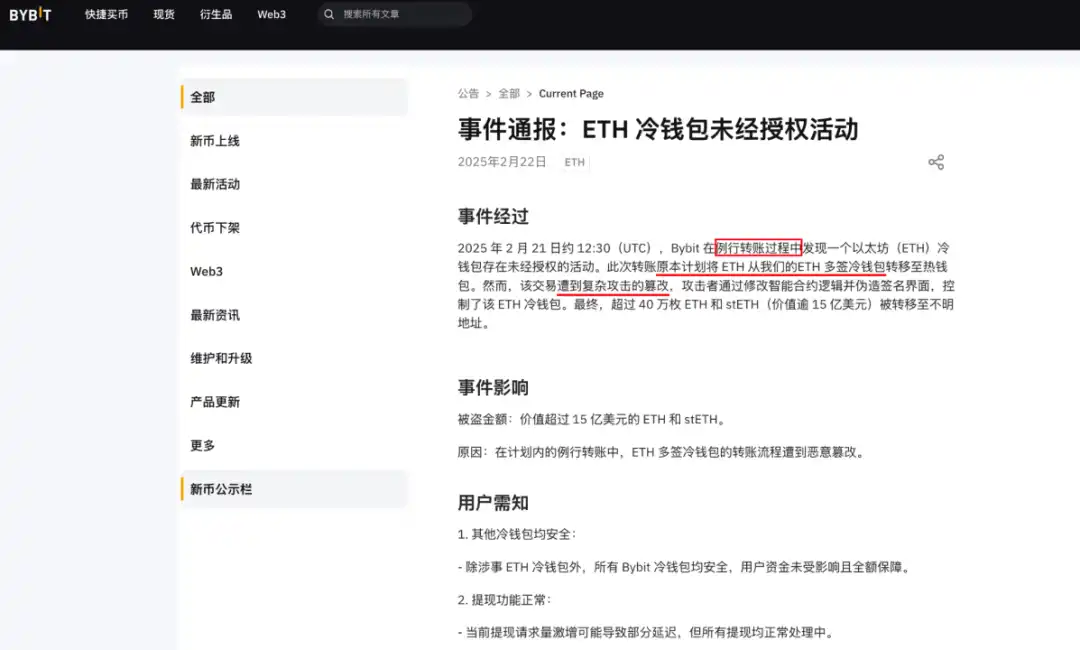
(https://announcements.bybit.com/zh-MY/article/incident-update---eth-cold-wallet-incident-blt292c0454d26e9140)
Kết hợp với dòng tweet của Ben Zhou:
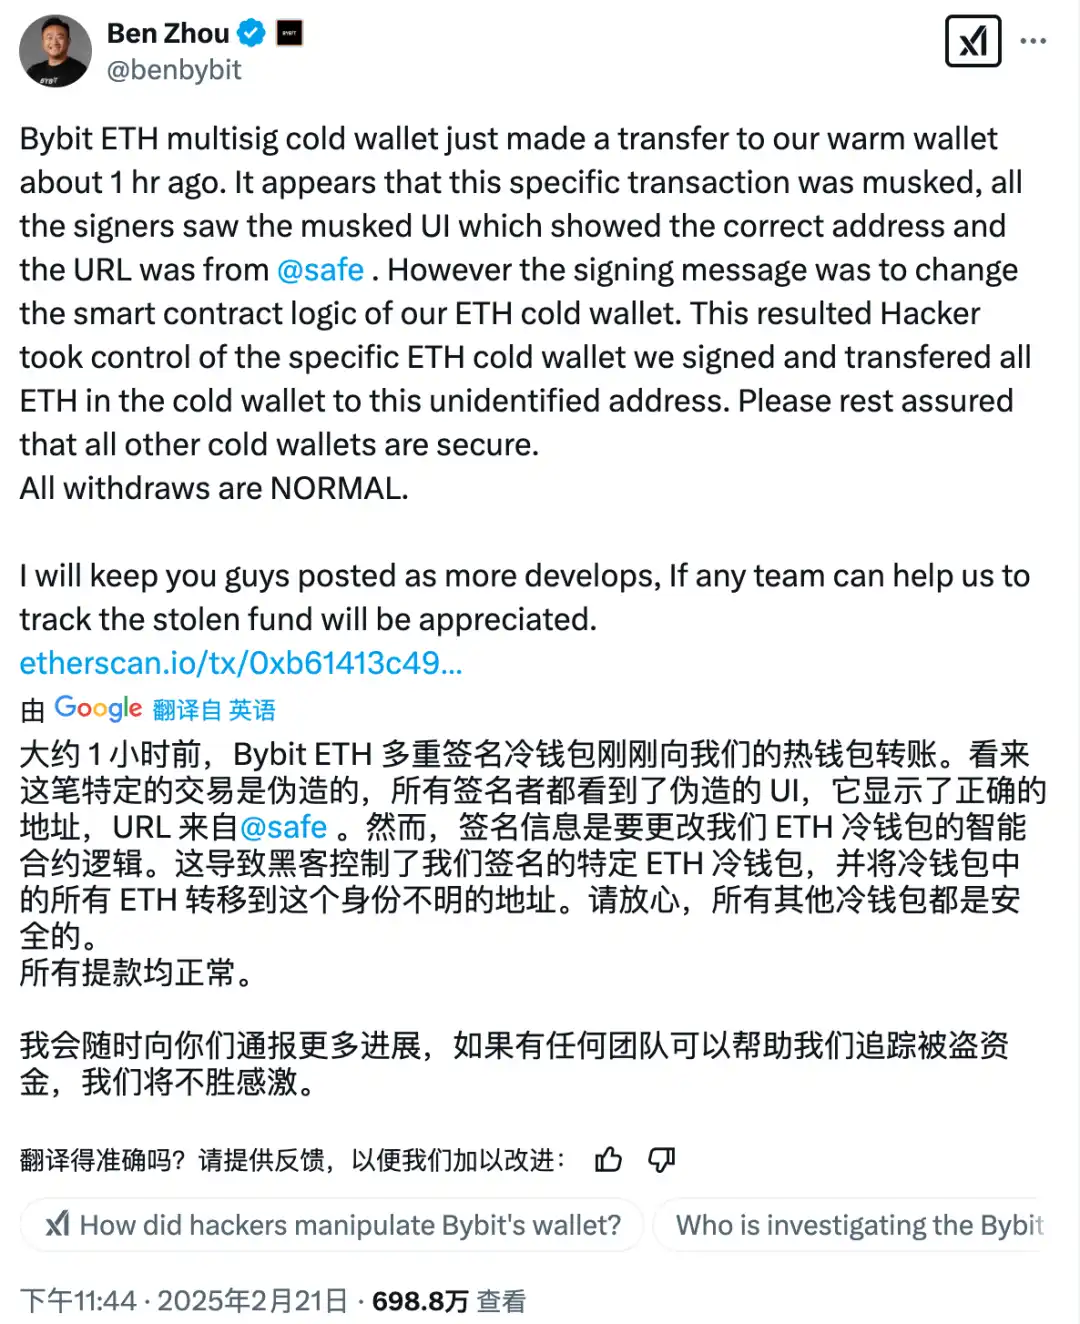
Những câu hỏi sau đây nảy sinh:
1. Chuyển ETH thường lệ
· Kẻ tấn công có thể đã lấy được thông tin hoạt động của nhóm tài chính nội bộ của Bybit trước và nắm được thời điểm chuyển tiền ETH bằng ví lạnh đa chữ ký?
· Thông qua hệ thống Safe, dụ dỗ người ký ký các giao dịch độc hại trên giao diện giả mạo? Hệ thống giao diện của Safe có bị xâm phạm và chiếm quyền điều khiển không?
2. Giao diện hợp đồng an toàn đã bị can thiệp
· Người ký nhìn thấy địa chỉ và URL chính xác trên giao diện An toàn, nhưng dữ liệu giao dịch đã ký thực tế đã bị can thiệp?
· Câu hỏi chính là: ai là người khởi xướng yêu cầu chữ ký đầu tiên? Thiết bị của nó an toàn đến mức nào?
Với những câu hỏi này, chúng tôi mong muốn các cơ quan chức năng sớm công bố thêm kết quả điều tra.
Tác động đến thị trường
Bybit đã nhanh chóng đưa ra thông báo sau sự cố, cam kết rằng tất cả tài sản của khách hàng đều có mức dự trữ 1:1 và nền tảng có thể chịu được tổn thất. Việc rút tiền của người dùng sẽ không bị ảnh hưởng.
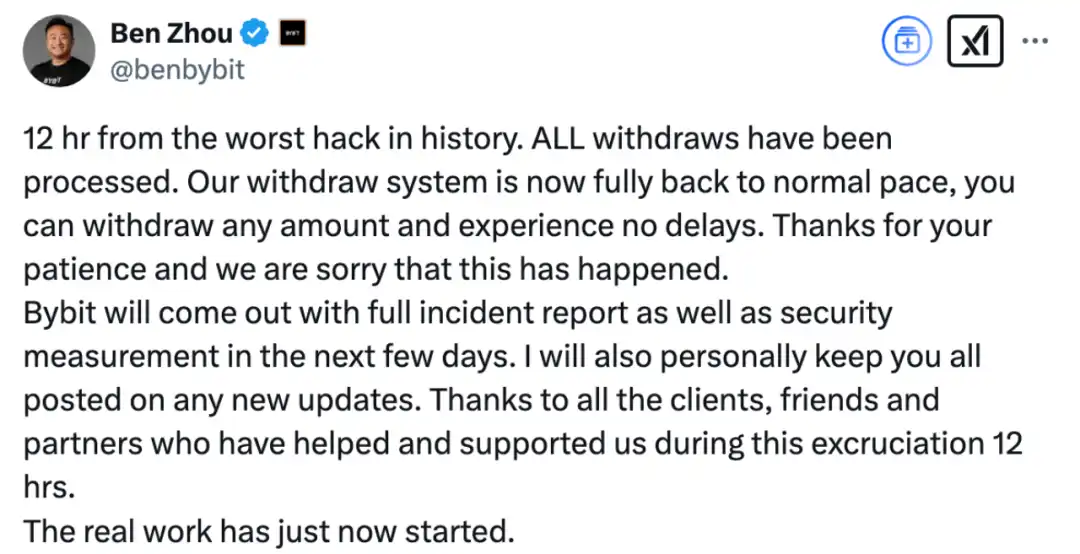
Vào lúc 10:51 ngày 22 tháng 2 năm 2025, Tổng giám đốc điều hành Bybit Ben Zhou đã gửi tin nhắn cho biết việc gửi và rút tiền hiện đã diễn ra bình thường:
Kết luận
Vụ trộm này một lần nữa nêu bật những thách thức nghiêm trọng về bảo mật mà ngành công nghiệp tiền điện tử phải đối mặt. Khi ngành công nghiệp mã hóa phát triển nhanh chóng, các nhóm tin tặc, đặc biệt là tin tặc quốc gia như Lazarus Group, đang tiếp tục nâng cấp phương pháp tấn công của mình. Sự cố này đã gióng lên hồi chuông cảnh báo cho các sàn giao dịch tiền điện tử. Các nền tảng cần tăng cường hơn nữa khả năng bảo vệ an ninh và áp dụng các cơ chế phòng thủ tiên tiến hơn, chẳng hạn như xác thực đa yếu tố, quản lý ví được mã hóa, giám sát tài sản và đánh giá rủi ro, để đảm bảo an toàn cho tài sản của người dùng. Đối với người dùng cá nhân, việc nâng cao nhận thức về bảo mật cũng rất quan trọng. Nên ưu tiên các phương pháp lưu trữ an toàn hơn như ví phần cứng và tránh lưu trữ số tiền lớn trong các sàn giao dịch trong thời gian dài. Trong lĩnh vực không ngừng phát triển này, chỉ bằng cách liên tục nâng cấp khả năng phòng thủ công nghệ, chúng ta mới có thể đảm bảo an ninh cho tài sản kỹ thuật số và thúc đẩy sự phát triển lành mạnh của ngành.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan