Sự cố lừa đảo xảy ra thường xuyên, EigenLayer trở thành mục tiêu lớn nhất của hacker trong năm nay?
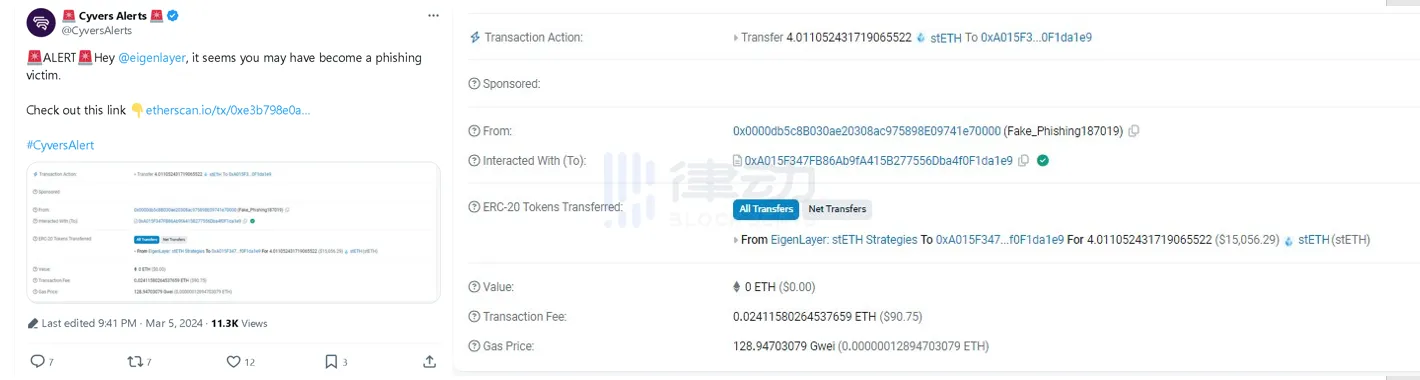
Các câu chuyện về việc đặt cược lại đang rất hot và EigenLayer được cộng đồng nhắc đến vì điều này. Vào ngày 3 tháng 3, EigenLayer TVL đạt 2,931 triệu ETH, trị giá khoảng 10,053 tỷ USD. TVL cực cao của EigenLayer cũng thu hút sự chú ý của tin tặc. Vào ngày 5 tháng 3, @CyversAlerts đã tweet Cho biết rằng EigenLayer có thể đã trở thành nạn nhân của lừa đảo.
Người dùng EigenLayer có thể phải đối mặt với các cuộc tấn công lừa đảo mới?
Vào ngày 5 tháng 3, @CyversAlerts đã theo dõi rằng địa chỉ bắt đầu bằng 0xae7ab đã nhận được 4 stETH từ EigenLayer, với giá trị hợp đồng là 14.199,57 USD và bị nghi ngờ là lừa đảo tấn công. Đồng thời, ông chỉ ra rằng nhiều nạn nhân đã ký giao dịch lừa đảo "queueWithdrawal" trên mạng chính.
Về vấn đề này thì tốt -known chuỗi Thám tử ZachXBT bày tỏ sự nghi ngờ và bình luận trong một tweet: "Hãy ngừng lan truyền tin tức giả mạo vì nhóm của bạn không thể đọc được trình khám phá khối." Tuy nhiên, người dùng EigenLayer gần đây đã gặp phải các cuộc tấn công lừa đảo.Người sáng lập SlowMist Yu Xian cũng cho biết hợp đồng của EigenLayer đã bị tin tặc khai thác.
Cơ chế hoàn tiền EigenLayer được thực hiện Tin tặc khai thác các mục tiêu mới
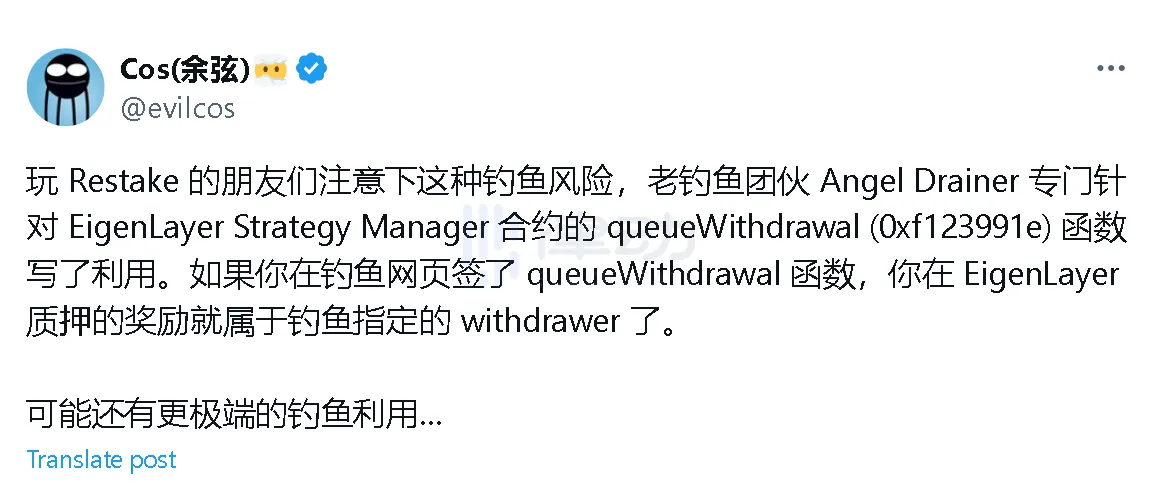
Mới đây, tổ chức lừa đảo khét tiếng Angel Drainer đã giới thiệu một chế độ tấn công mới nhằm tấn công cơ chế "queueWithdrawal" của giao thức EigenLayer.
Do tính chất của việc đặt cược Ethereum, việc phê duyệt giao dịch khác với phương thức "phê duyệt" ERC20 thông thường. Angel Drainer cũng nhắm đến điểm này và đã viết một cách khai thác đặc biệt cho chức năng queueWithdrawal (0xf123991e) của hợp đồng Trình quản lý chiến lược EigenLayer.
Cốt lõi của cuộc tấn công là người dùng đã ký giao dịch "queueWithdrawal" thực sự đã chấp thuận hành động "rút tiền" độc hại để rút phần thưởng đặt cược của ví từ giao thức EigenLayer đến địa chỉ đã chọn bởi kẻ tấn công. Nói một cách đơn giản, khi bạn khớp giao dịch trên trang lừa đảo, phần thưởng bạn đặt cược trên EigenLayer sẽ thuộc về kẻ tấn công.
Để khiến việc phát hiện các cuộc tấn công độc hại trở nên khó khăn hơn, những kẻ tấn công sử dụng cơ chế "CREATE2" để phê duyệt các khoản rút tiền này đến các địa chỉ trống. Vì đây là phương thức phê duyệt mới nên hầu hết các nhà cung cấp bảo mật hoặc công cụ bảo mật nội bộ không phân tích và xác thực loại phê duyệt này nên trong hầu hết các trường hợp, nó được đánh dấu là một giao dịch vô hại.
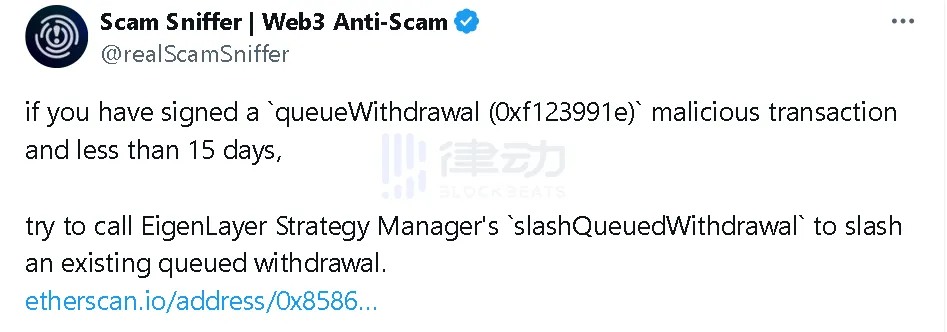
Hiện tại, với sự cho phép chính thức, việc gọi slashQueuedWithdrawal trong vòng 15 ngày để giảm số lần rút tiền đang xếp hàng hiện có có thể khôi phục tài sản bị mất.
Trong EigenLayer, có Có hai loại cam kết lại, đó là cam kết lại ETH gốc và cam kết lại LST. Khi bắt đầu toàn bộ quá trình đặt cược, EigenLayer cần tạo một hợp đồng EigenPod để quản lý quỹ Đặt lại. Khi người dùng rút tiền, số tiền này sẽ được trả lại vào hợp đồng EigenPod trước tiên.
Ngoài việc tạo hợp đồng EigenPod, cam kết Ethereum gốc cũng cần chạy dịch vụ nút chuỗi Beacon. Vì ETH được lưu trữ trong chuỗi Beacon nên trong quá trình quá trình rút tiền Ngoài việc bắt đầu của người dùng, nhà cung cấp dịch vụ nút cũng cần giúp người dùng rút số tiền liên quan từ chuỗi Beacon, nghĩa là quá trình rút tiền cần có sự đồng ý của cả hai bên.
Nhưng đối với việc đặt cược lại LST, số tiền sẽ được gửi trực tiếp vào hợp đồng EigenPod của EigenLayer. Điều này có nghĩa là người dùng đặt cược lại LST có thể bị thua lỗ do rủi ro hợp đồng EigenLayer. Đây chính xác là mục tiêu mà cuộc tấn công lừa đảo này nhắm tới.
Bài đọc liên quan: "Rủi ro và phương pháp vận hành tốt nhất của cam kết lại EigenLayer》
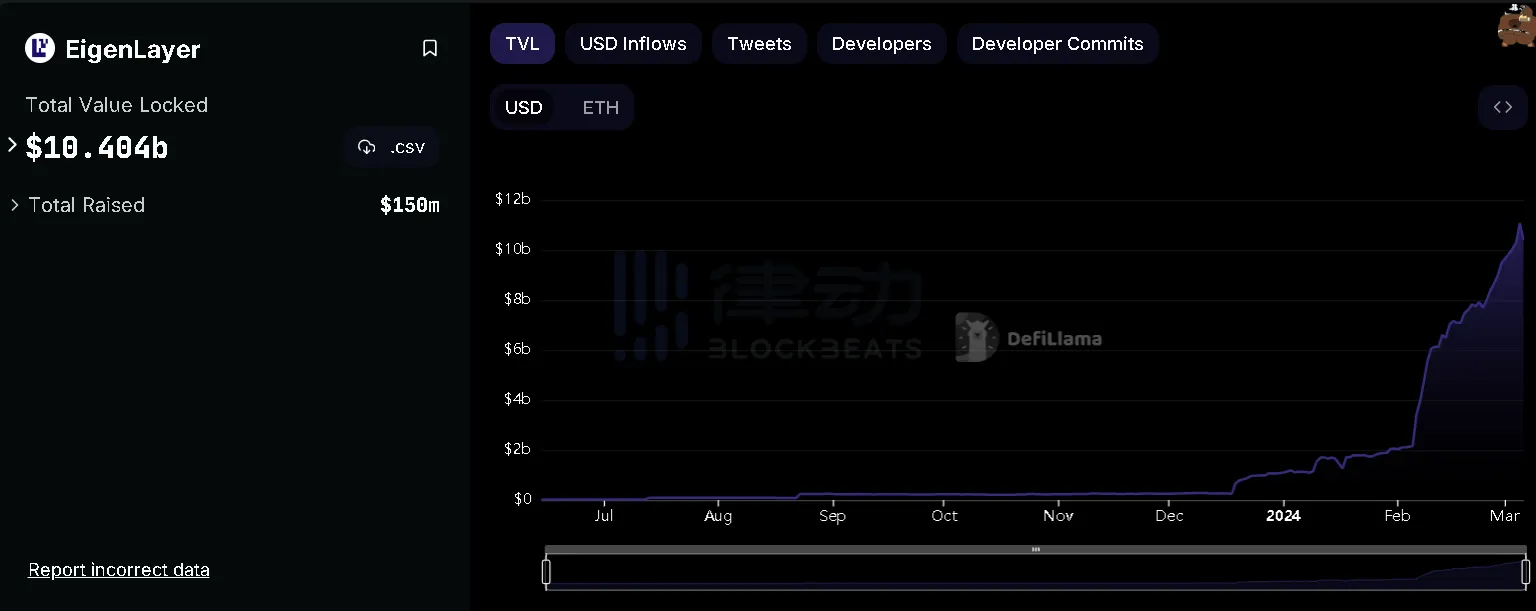
EigenLayer TVL vượt 10 tỷ USD
EigenLayer đã huy động được 64,5 triệu USD trong hai vòng tài trợ, dẫn đầu bởi Blockchain Capital, Polychain Capital và Ethereal Ventures, Hack VC, Đối tác vốn cuối cùng, Coinbase Ventures và IOSG Venture đã tham gia đầu tư.
Bài đọc liên quan: "a16z: Tại sao chúng tôi đầu tư vào EigenLayer》
Ngoài ra, EigenLayer TVL tiếp tục tăng tỷ lệ nắm giữ. Theo dữ liệu của Defilamma , tính đến thời điểm viết bài này. Tại thời điểm viết bài, TVL đạt 10,4 tỷ USD.
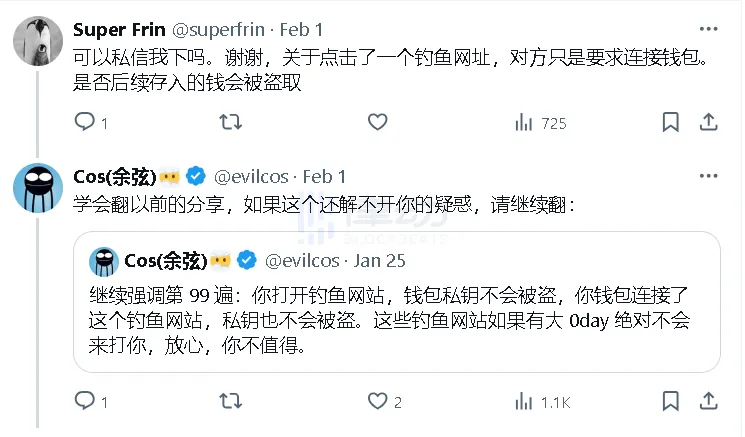
Nó là hơn 100 Đối mặt với rủi ro lừa đảo và mối lo ngại của cộng đồng, người sáng lập SlowMist Yu Xian cho biết dù bạn mở URL lừa đảo hay thậm chí kết nối với trang web lừa đảo, khóa riêng của ví sẽ không bị đánh cắp.
Rủi ro và phần thưởng luôn đi đôi với nhau trong tay Nền tảng tài chính vững mạnh và 10 tỷ TVL không chỉ mang lại cơ hội cho người dùng mà còn cho cả hacker. Hiện tại, rủi ro bảo mật của việc tái cam kết cũng được nhiều người biết đến hơn, BlockBeats nhắc nhở độc giả chú ý sàng lọc khi tham gia các dự án tái cam kết để tránh thua lỗ.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan