Điểm lại 6 vụ lừa đảo tiền điện tử phổ biến nhất năm 2022
Tiêu đề gốc: " Điểm lại 6 vụ lừa đảo tiền điện tử phổ biến nhất năm 2022 》
Tác giả gốc: Sebastian Lim, HashDit
Bản tổng hợp gốc: aididaojp.eth,Tin tức tầm nhìn xa
Ngay từ năm 2021, số lượng và số lượng các vụ lừa đảo trong lĩnh vực tiền điện tử ngày càng gia tăng, khiến các nhà đầu tư đầu tư vào lĩnh vực tiền điện tử phải chịu tổn thất lớn. Theo CNBC, hơn 1 tỷ USD đã bị mất vì các vụ lừa đảo tiền điện tử vào năm 2021, với các loại phổ biến nhất bao gồm đầu tư giả và lừa đảo trực tuyến.
Năm nay, các phương thức lừa đảo của bọn lừa đảo cũng không ngừng leo thang, ngày càng khó phát hiện. .
Dưới đây là những trò lừa đảo phổ biến nhất trong năm nay:
Liên kết lừa đảo
Lừa đảo là một phương pháp thường được những kẻ lừa đảo sử dụng trên Web 2. Những kẻ lừa đảo có thể tạo một trang web độc hại, gửi liên kết đến một số lượng lớn người dùng, sau đó cố gắng đánh cắp khóa riêng của ví của người dùng thông qua trang web độc hại, từ đó đánh cắp tài sản.
Trong Web 3, những kẻ lừa đảo thường gửi liên kết lừa đảo qua các phương tiện khác nhau nơi có cộng đồng Web3, Ví dụ: Discord, Twitter, Telegram hoặc thậm chí được gửi qua các kênh trên chuỗi.
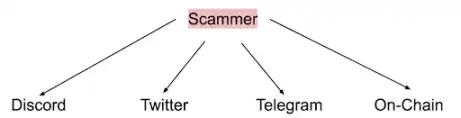
Các trang web lừa đảo thường trông rất giống các trang web thật nhưng có tên miền khác nhau. Các trang web lừa đảo thường lợi dụng tâm lý FOMO của người dùng để lừa gạt thông qua một số hoạt động tặng quà hoặc tạo danh sách trắng NFT miễn phí.
Những kẻ lừa đảo có thể trắng trợn yêu cầu người dùng cung cấp cụm từ ghi nhớ hoặc khóa riêng của họ. Ví dụ: những kẻ lừa đảo sẽ liên hệ với người dùng trên mạng xã hội, gửi các liên kết lừa đảo dưới danh nghĩa hỗ trợ phần mềm ví và trực tiếp lừa người dùng nhấp vào liên kết và cung cấp các cụm từ ghi nhớ hoặc khóa riêng.
Một cách khác là để những kẻ lừa đảo phát triển các tiện ích mở rộng chrome giả tương tự như các tiện ích mở rộng hợp pháp như tiện ích mở rộng Metamask. Bằng cách bắt chước một ứng dụng thực, người dùng có thể mất cảnh giác và cung cấp khóa riêng để sử dụng chương trình.
Một trò lừa đảo thú vị hơn là những kẻ lừa đảo cố gắng lừa người dùng nghĩ rằng có một lỗi mới hoặc lỗ hổng bảo mật cần có phần mềm nâng cấp. Trong tin nhắn, kẻ lừa đảo cho biết bản nâng cấp mới vẫn chưa được ra mắt chính thức nên cần phải nâng cấp thủ công. Sau đó, anh ta đưa ra một bộ hướng dẫn được thiết kế để lừa người dùng cung cấp mật khẩu Metamask của họ, từ đó làm lộ các khóa riêng tư.
Trong trường hợp này, người dùng phải luôn chờ thông báo chính thức từ Metamask và lấy thông tin từ các kênh chính thức Nâng cấp phiên bản Metamask của họ. Xin nhắc lại một cách thân thiện, các bản nâng cấp ứng dụng thông thường không yêu cầu người dùng cung cấp thông tin nhạy cảm như thông tin đăng nhập.
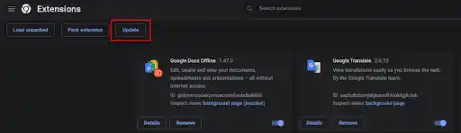
Để nâng cấp tiện ích mở rộng, chỉ cần truy cập chrome://extensions/ và nhấp vào nút cập nhật, như hiển thị bên dưới:
Lừa đảo trên băng
Lừa đảo trên băng là một loại lừa đảo nhằm lừa người dùng ký một giao dịch để tước bỏ quyền truy cập của người dùng. sự đồng ý của họ Yêu cầu được giao cho kẻ tấn công. Người dùng bị lừa ký các giao dịch, cho phép kẻ tấn công chiếm quyền kiểm soát ví của người dùng mà không tiết lộ khóa riêng của họ, một sự phát triển của kỹ thuật lừa đảo.
Khi người dùng sử dụng các ứng dụng DeFi (chẳng hạn như PancakeSwap) và tương tác với các tiêu chuẩn token chính (chẳng hạn như ERC -20, ERC-721 và ERC-1155), yêu cầu phê duyệt sẽ được hiển thị trong cửa sổ Metamask. Điều này yêu cầu người dùng ủy quyền cho bên thứ ba để thay mặt người dùng xử lý các yêu cầu tương tác này. Sau khi đồng ý ủy quyền, người dùng có thể thực hiện các hành động khác, chẳng hạn như thực hiện trao đổi.
Kẻ tấn công sẽ hướng người dùng đến một trang web lừa đảo và lừa họ ký vào thứ gì đó mà họ không yêu cầu giao dịch. Ví dụ: hợp đồng đang được tương tác thậm chí có thể không phải là hợp đồng mà là địa chỉ của kẻ tấn công. Sau khi giao dịch được phê duyệt hoàn tất, kẻ tấn công có quyền chuyển tiền từ ví của nạn nhân.
Thông thường, website lừa đảo sẽ có thuật toán quét ví của nạn nhân để kiểm tra xem ví có tồn tại Các tài sản có giá trị như BAYC NFT hoặc tiền điện tử như WBTC và WETH. Thông thường, trang web liên tục bật lên các cửa sổ Metamask để nhắc người dùng ký một giao dịch khác, mặc dù họ có thể đã ký nó một lần.
Một cách để tránh trở thành nạn nhân của trò lừa đảo trên Ice là tránh ký các giao dịch eth_sign. Chúng thường trông như thế này:
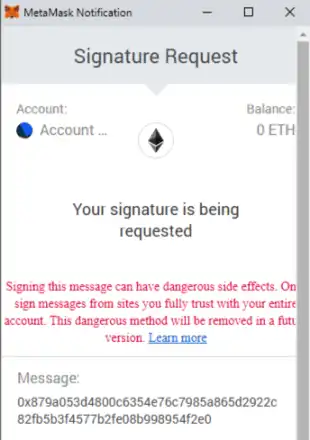
Phương thức eth_sign là một phương thức ký mở cho phép ký các hàm băm tùy ý, nghĩa là nó có thể được sử dụng để ký các giao dịch không rõ ràng hoặc bất kỳ dữ liệu nào khác với mạng Fishing Risks.
Bất kỳ hàm băm nào ở đây có nghĩa là người dùng thường phê duyệt hoặc phê duyệt tất cả các phương thức (Approve Everything) và bằng các hành động khác, những kẻ lừa đảo có thể bắt bạn ký các giao dịch như chuyển mã thông báo địa phương hoặc gọi hợp đồng. Về cơ bản, kẻ lừa đảo có quyền kiểm soát gần như hoàn toàn tài khoản của người dùng mà không cần phải giữ khóa riêng.
Mặc dù MetaMask hiển thị cảnh báo rủi ro khi ký yêu cầu eth_sign, nhưng khi kết hợp với các kỹ thuật lừa đảo khác khi được sử dụng cùng nhau, người dùng không có kinh nghiệm bảo mật vẫn có thể rơi vào những cái bẫy này.
Tấn công sự kiện và NFT Sleep Minting
Tấn công sự kiện
Tấn công sự kiện đề cập đến một kẻ lừa đảo chuyển mã thông báo BEP20 ngẫu nhiên cho người dùng và nhắc người dùng tương tác với họ Chiến lược. Mặc dù kẻ lừa đảo là người chuyển tiền, nhưng từ một trình khám phá blockchain như BscScan, nó sẽ cho thấy nguồn tiền đến từ một ví riêng, như ví nóng của Binance. Sau đó, người dùng bị dụ dỗ tương tác với các mã thông báo miễn phí mới này, điều này có thể dẫn người dùng đến các trang web lừa đảo thông qua các liên kết được hiển thị trong tên mã thông báo hoặc trong chính mã, một bản nâng cấp khác cho kỹ thuật lừa đảo.
Phương pháp này tận dụng cách các nhà khám phá blockchain hiển thị các sự kiện.
Ví dụ: ảnh chụp màn hình này từ BscScan hiển thị CHI được gửi từ Địa chỉ Null đến địa chỉ 0x7aa3… …

Các trình duyệt blockchain sử dụng thông số sự kiện phát ra một cách mù quáng. Nếu địa chỉ _from thay đổi thành địa chỉ khác, chẳng hạn như 0xhashdit, BscScan sẽ hiển thị CHI được gửi từ 0xhashdit đến địa chỉ nhận.
Lưu ý: Đây không phải là lỗi cố hữu của trình duyệt blockchain mà là tính linh hoạt của việc thay đổi tham số ... thuộc tính vì BscScan không thể xác định xem các tham số có chính xác hay không. Do đó, những kẻ lừa đảo có thể sử dụng điều này để làm sai lệch nguồn tiền.
Khai thác giấc ngủ NFT
Trên cơ sở các cuộc tấn công sự cố BEP20 thông thường, những kẻ lừa đảo đã trở nên sáng tạo hơn. NFT Sleep Minting là khi những kẻ lừa đảo đúc NFT trực tiếp vào ví của những người sáng tạo nổi tiếng. Tuy nhiên, NFT có các cửa hậu mã nơi những kẻ lừa đảo có thể lấy lại NFT. Điều này tạo ra một diện mạo:
1 , một cái giếng -người sáng tạo nổi tiếng đã tự mình tạo ra NFT
2. NFT là sau đó gửi cho kẻ lừa đảo.
Xuất xứ được hiển thị dựa trên trên chuỗi data , những kẻ lừa đảo có thể tuyên bố rằng họ sở hữu một NFT do một nhà sáng tạo nổi tiếng tạo ra và bán nó với giá cao hơn, giả mạo giá trị trong quá trình này.
Điều lừa đảo về NFT Sleep Minting là bạn có thể phát ra bất kỳ dữ liệu nào trong nhật ký sự kiện. Nếu người dùng gửi giao dịch để chuyển NFT, địa chỉ của bạn sẽ xuất hiện trong nhật ký sự kiện với tư cách là "người gửi". Đó không phải là trường hợp những kẻ lừa đảo đòi lại NFT từ những người sáng tạo nổi tiếng. Những kẻ lừa đảo có thể thực hiện trò lừa đảo này bằng cách đặt giả tạo địa chỉ của một người sáng tạo nổi tiếng vào trường "từ" của sự kiện chuyển nhượng.
Ví dụ: chúng ta có thể xem Tài khoản của Beeple biết những NFT nào không phải do anh ta tạo ra.
Mưu đồ Ponzi tiền điện tử
Trong số những trò lừa đảo này, các kế hoạch Ponzi tiền điện tử thường không phải là một chiến lược thực sự để kiếm được phần thưởng hoặc kiếm được lợi nhuận. Về cơ bản, tiền của nhà đầu tư mới được dùng để trả lại cho nhà đầu tư cũ. Một khi không có thêm tiền mới, toàn bộ hệ thống sẽ thất bại.
Có một số dấu hiệu rõ ràng về một kế hoạch Ponzi tiền điện tử:
Trước hết, bên dự án tính thuế và phí, điều này cho phép người dùng ở lại hệ sinh thái lâu hơn
Vì mỗi hoạt động gửi tiền hoặc lãi kép sẽ phải chịu một số loại phí, Điều này có nghĩa là người dùng phải lãi kép trong một khoảng thời gian dài hơn để hòa vốn. Những khoản phí này cũng được sử dụng làm cổ tức của người dùng.
Thứ hai, khoản đầu tư ban đầu của người dùng không thể rút được
Sau khi người dùng mua token ban đầu, sẽ không có cách nào để lấy lại số tiền đầu tư ban đầu. Cách duy nhất để người dùng lấy lại tiền là rút cổ tức.
Thứ ba, sử dụng hệ thống khuyến nghị
Dự án khuyến khích người tham gia kiếm lợi nhuận thông qua hoạt động quảng bá tích cực. Bất cứ khi nào tuyến dưới thực hiện một số hành động nhất định, tuyến trên sẽ nhận được phần thưởng bổ sung. Ngoài ra, để người dùng bắt đầu tham gia, anh ta phải có địa chỉ giới thiệu tuyến trên. Điều này tạo ra một chu trình trong đó mỗi địa chỉ được liên kết với một địa chỉ khác, tương tự như cấu trúc kim tự tháp. Đồng thời có thể có các phương thức khuyến mãi ưu đãi khác, ví dụ có trên 5 địa chỉ tuyến dưới sẽ tăng tiền thưởng.
Mọi người sẽ thấy số tiền được khóa trong hợp đồng lúc đầu tăng mạnh, đó là thường do Được thúc đẩy bởi sự cường điệu ban đầu do nhóm tạo ra thông qua hoạt động tiếp thị hoặc nhận tiền từ chính nhóm. Khi số dư hợp đồng đạt đến điểm uốn, điều đó có nghĩa là không có nguồn vốn mới nào đổ vào, điều này sẽ dần dần khiến kế hoạch thất bại và các nhà đầu tư mới sẽ bắt đầu rút càng nhiều cổ tức càng tốt, gây ra sự hoảng loạn.
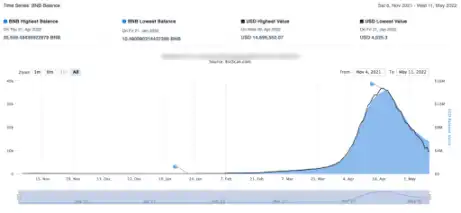
Cuối cùng, bên dự án thu được thuế sẽ là người hưởng lợi lớn nhất từ loại dự án mô hình Ponzi này.
Nông nghiệp CHI Gas Token
CHI Gas Token là giải pháp của dự án 1inch, trong đó Chi Gas Token là token BEP20 dùng để thanh toán phí giao dịch trên sàn giao dịch 1inch. Chi được liên kết với giá gas của mạng, khi giá gas thấp thì Chi cũng thấp và ngược lại.
Việc những kẻ lừa đảo lợi dụng điều này cũng rất thông minh. Đầu tiên, họ sẽ phát sóng một loạt token BEP20 ngẫu nhiên. Khi người dùng chuẩn bị sử dụng PancakeSwap để bán các token này, trong mã phê duyệt của các token này sẽ mã hóa cứng mã (ghi dữ liệu trực tiếp vào mã và sẽ không thay đổi dựa trên đầu vào), từ đó tiêu tốn một số lượng lớn (đối với ví dụ: hơn 90%) gas của người dùng được sử dụng để đúc CHI Gas Token và Chi Gas Token được đúc sẽ trở thành lợi nhuận của kẻ lừa đảo.
Nên phê duyệt phí gas trong giao dịch trước khi gọi chức năng phê duyệt đối với một số airdrop mã thông báo. Trạng thái tiêu thụ.
Nói chung, không giao dịch trực tiếp các token airdrop.
Lừa đảo MEV và Lừa đảo Người nổi tiếng giả mạo
Lừa đảo MEV
Để thu hút sự tham gia của người dùng, những kẻ lừa đảo sẽ sử dụng các phương thức như MEV (Giá trị có thể trích xuất tối đa), "robot giao dịch chênh lệch giá". " , “bot bắn tỉa”, “bot giao dịch chạy trước” và các thuật ngữ tiền điện tử khác, đồng thời hứa hẹn thu nhập thụ động hàng nghìn đô la mỗi ngày. Quảng cáo khuyến mại có liên quan thường xuất hiện trên các nền tảng như Twitter, Tiktok và Blockchain Explorers.
Những kẻ lừa đảo sẽ đính kèm liên kết video vào bài đăng, đưa nạn nhân lên Youtube, Vimeo và các nền tảng video khác.
Ví dụ: kiểu
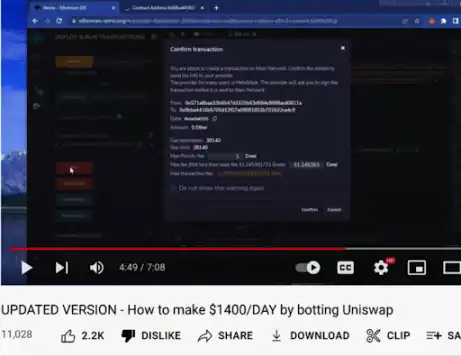
Video lừa đảo Người dùng được hướng dẫn sử dụng Remix IDE để triển khai mã độc, ví dụ: họ thường cung cấp mã độc trong URL Pastebin được mô tả trong video.
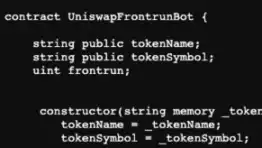
Khi mã được triển khai trên chuỗi, người dùng sẽ được hướng dẫn chuẩn bị một số quỹ địa phương để thực hiện "chạy trước hoặc chênh lệch giá". Video lừa đảo sẽ nhắc nhở người dùng chuẩn bị thêm tiền để thu được nhiều lợi nhuận hơn khi thực hiện các hoạt động "chạy trước hoặc chênh lệch giá". Sau khi người dùng bơm tiền vào hợp đồng và "bắt đầu chạy trước", người dùng sẽ nhận thấy rằng thay vì kiếm lợi nhuận cho mình như kẻ lừa đảo đã tuyên bố, số tiền sẽ được chuyển trực tiếp cho kẻ lừa đảo.
Một phương pháp tương đối mới khác là những kẻ lừa đảo cung cấp liên kết đến robot giao dịch CEX, như hình sau.
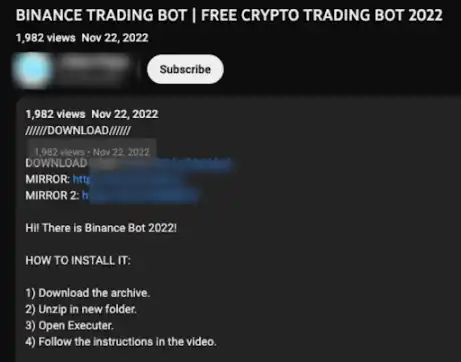
Người dùng sẽ được nhắc tải xuống tệp độc hại và làm theo hướng dẫn. Thông thường người dùng muốn tự động hóa giao dịch trên Binance Exchange sẽ có khóa API. Video lừa đảo này lừa người dùng sử dụng bot giao dịch của họ và yêu cầu họ cung cấp khóa API và mật khẩu. Khi người dùng bị lừa, kẻ lừa đảo có thể nhận được thông tin xác thực của người dùng tại thiết bị đầu cuối của họ và ngay lập tức thực hiện các giao dịch bằng tiền của người dùng.
Lừa đảo người nổi tiếng ảo
Những kẻ lừa đảo cũng sử dụng mạng xã hội để truyền bá tin tức rằng các sàn giao dịch tiền điện tử hoặc những người chơi nổi tiếng trong lĩnh vực này đang tiến hành một số hoạt động phúc lợi nhất định . Thông tin sai.
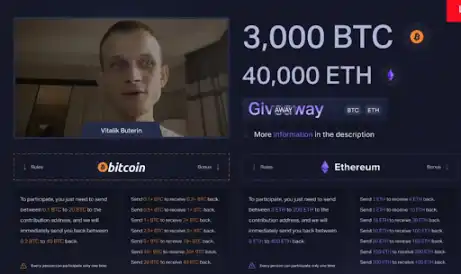
Người dùng sẽ được nhắc liên kết và được hướng dẫn "xác minh" địa chỉ của họ trước tiên. Để làm điều này, họ phải gửi một số BTC hoặc BNB đến một địa chỉ được chỉ định và đổi lại họ sẽ nhận lại gấp 10 lần số tiền họ đã đầu tư. Đồng thời, website lừa đảo sẽ hiển thị lịch sử giao dịch quà tặng, khiến người dùng lầm tưởng quà tặng là thật và có hiệu quả. Tuy nhiên, trên thực tế, một khi người dùng gửi tiền điện tử, tiền sẽ rơi vào tay kẻ lừa đảo và cuối cùng không có phần thưởng nào.
Thông thường, những kẻ lừa đảo có thể sử dụng một video cũ hoặc thậm chí giả mạo một Persona phổ biến để lừa người dùng nghĩ rằng người đó đang ủng hộ và quảng cáo quà tặng mới. Trong thực tế điều này không tồn tại.
Một điểm chung của những trường hợp này là sẽ có những tương tác giả trong khu vực bình luận video nhằm đánh lừa tâm lý người dùng rằng robot giao dịch thực sự dễ sử dụng.
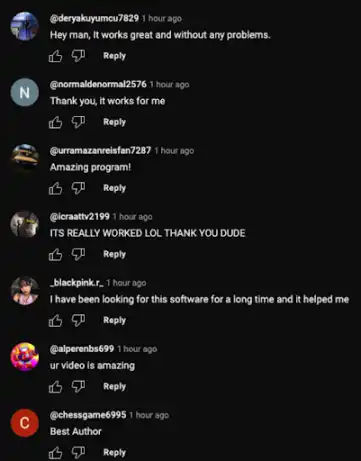
Ngoài ra, nếu bạn thấy một số mô tả trên thì hãy tránh xa ngay lập tức, đây là một lá cờ đỏ rất lớn.

Tóm tắt
Các trường hợp lừa đảo sẽ tiếp tục gia tăng trong các môi trường phi tập trung như tiền điện tử, vì vậy mỗi chúng ta cần phải chịu trách nhiệm về an ninh của chính mình.
Hãy nhớ nguyên tắc vàng: Nếu điều gì đó có vẻ quá tốt để có thể là sự thật, thì nó có thể là một trò lừa đảo. Cho đến lúc đó, hãy giữ an toàn!
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan