Toàn bộ diễn biến vụ việc tổ chức quy mô 1 tỷ bị đánh cắp tại Lighter
Chiều tối ngày 16 tháng 11, thám tử on-chain MLM đã phát hiện một giao dịch rút tiền bất thường trị giá 10,39 triệu USDC trên Lighter, đẩy Lighter lên tâm bão của sự cố bảo mật. Một ví chỉ khởi động với khoảng 10.000 USD đã rút số tiền lớn khỏi nền tảng, nhanh chóng đổi sang ETH, rồi chia nhỏ sang các địa chỉ khác nhau. Cùng lúc đó, giá LIT giảm khoảng 8% trong thời gian ngắn.
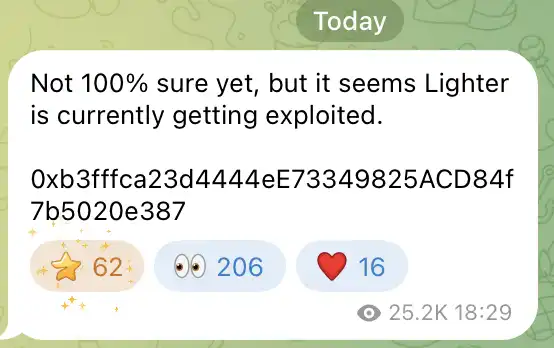
Tin "Lighter bị hack" nhanh chóng lan truyền. Nhưng khi đường đi của dòng tiền dần rõ ràng, các phân tích tiếp theo hướng mục tiêu tấn công vào tài khoản tổ chức, manh mối rơi vào Abraxas Capital. Kẻ tấn công nghi ngờ đã lấy được khóa API giao dịch của tổ chức này, rồi lợi dụng thiết kế quyền hạn của pool công cộng để chuyển tiền trong tài khoản về tay mình. Bản thân giao thức Lighter không bị hack.
Cuộc tấn công bắt đầu từ thử nghiệm số tiền nhỏ
Địa chỉ tấn công là ví kết thúc bằng 0xb3ff, tương ứng với tài khoản Lighter #769455. Công tác chuẩn bị của nó đã diễn ra trước cảnh báo của cộng đồng vài giờ.
14:47:23, địa chỉ này thông qua định tuyến Relay, đổi một lượng nhỏ ETH thành 29,959999 USDC, nạp trực tiếp vào Lighter.
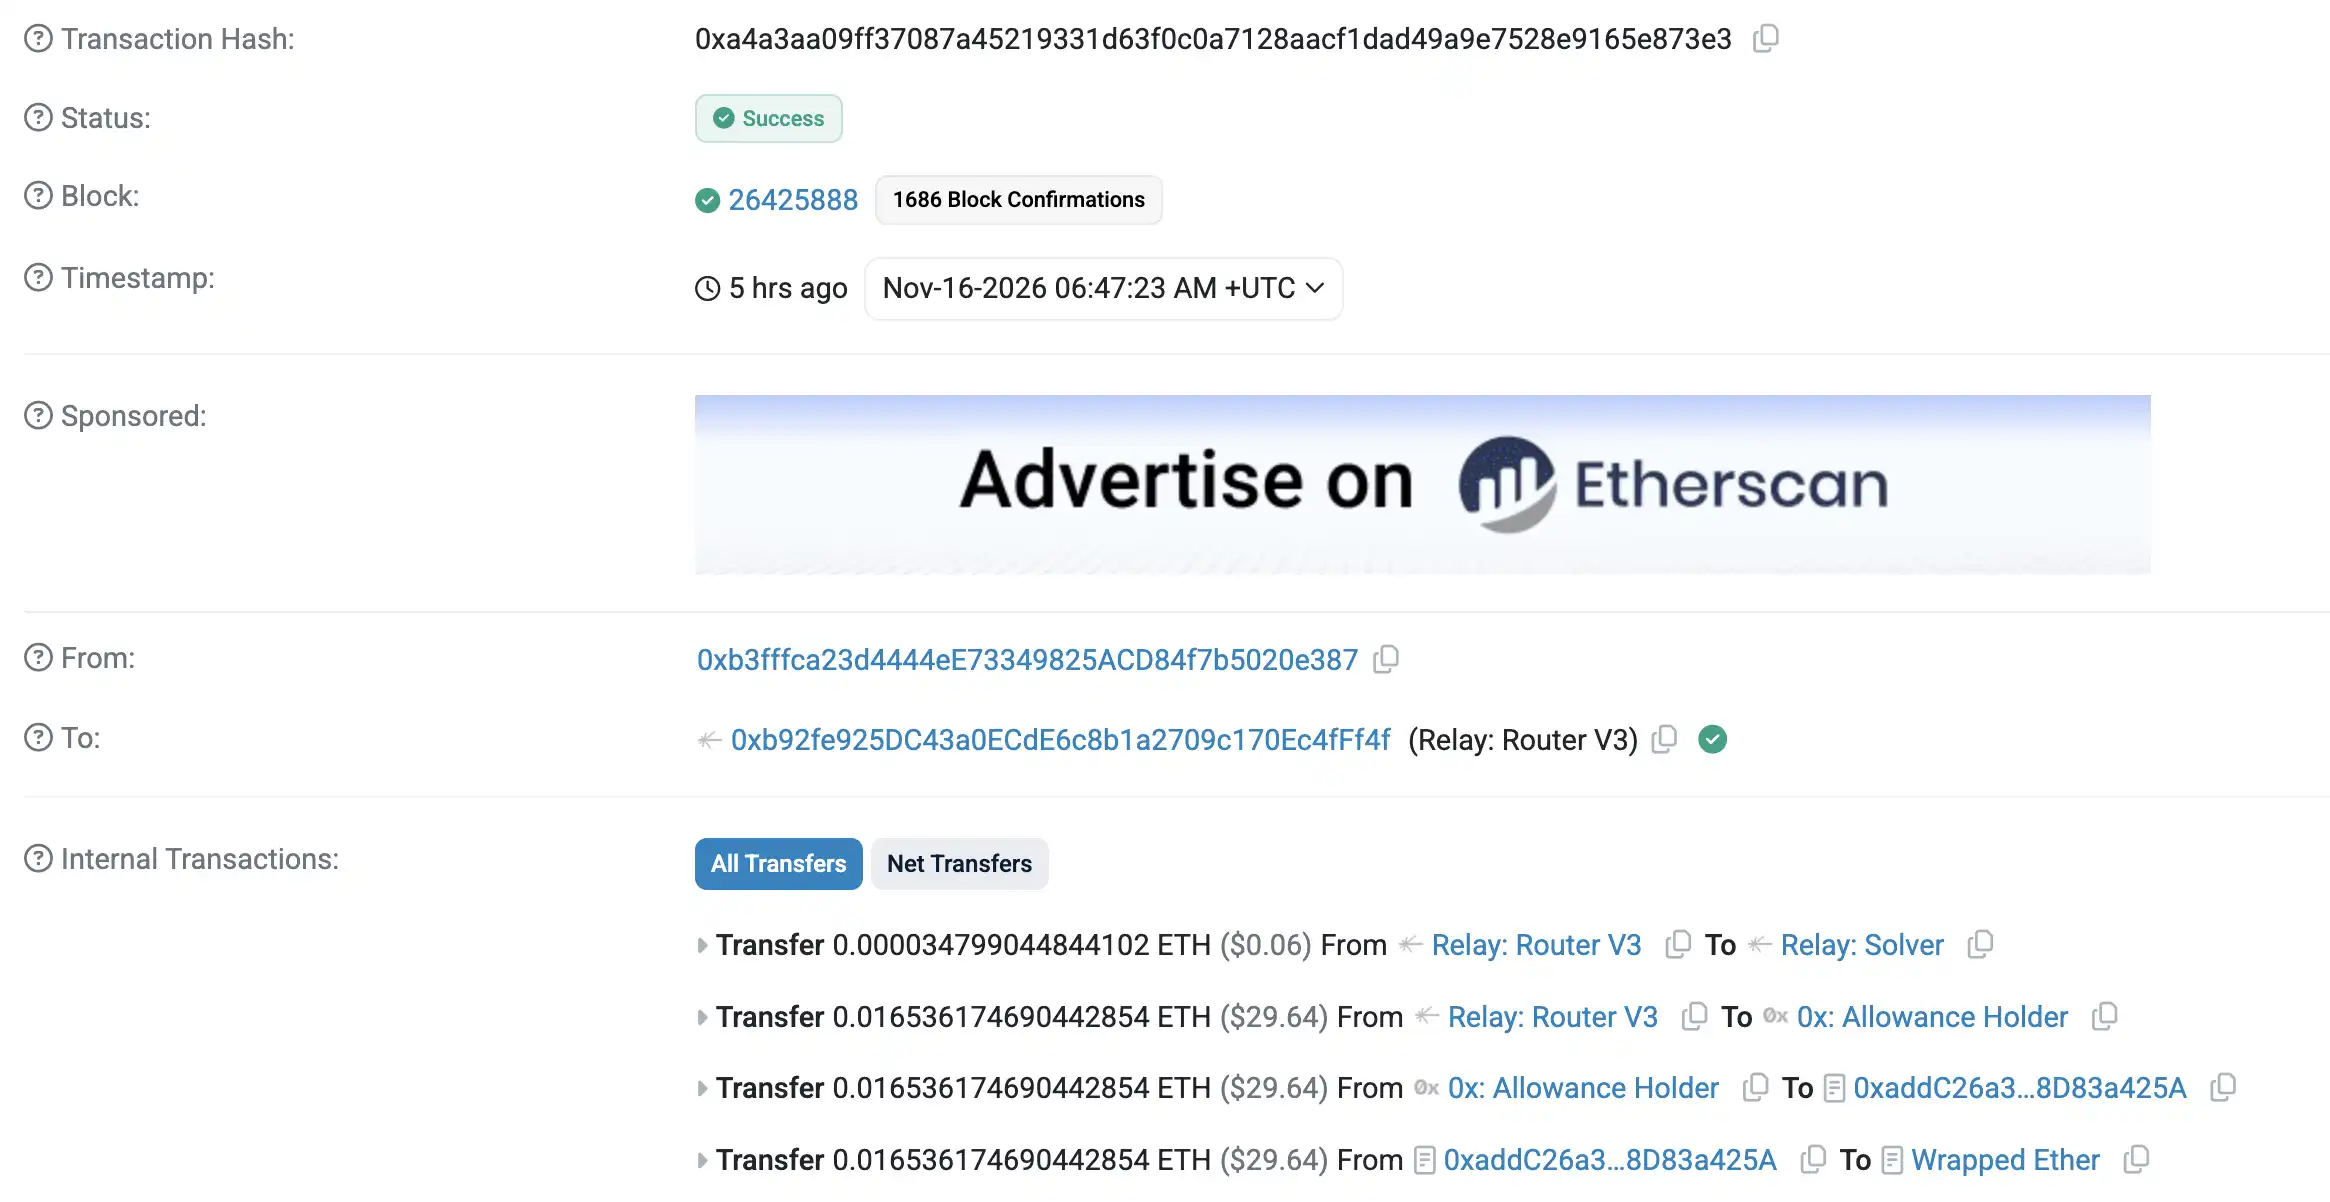
16:45, khoảng 10.500 USDC qua cross-chain đến địa chỉ này. 17:35, hacker nạp 10200 USDC vào Lighter, bắt đầu chuẩn bị cho vòng thao tác đầu tiên.
17:40:10, tài khoản Lighter 714710 (tài khoản bị hack) đã tạo một pool công cộng với phí giao dịch bằng 0. Ban đầu, tài khoản bị hack dùng 1 USDC mua phần pool, hacker đưa 9999 USDC vào pool, nhận được 99,99% phần.
Sắp xếp này đã lợi dụng hai thân phận của pool công cộng.
Đối với người tạo pool (tài khoản bị hack), pool công cộng thuộc tài khoản dưới tên địa chỉ Ethereum của chính mình, có thể chuyển tiền nội bộ qua API mà không cần ký lại. Đối với người tham gia bên ngoài, pool công cộng lại cho phép mua phần và rút tài sản theo tỷ lệ nắm giữ.
Mua thông thường sẽ đổi lấy phần tương ứng. Lần này tài khoản bị hack sử dụng "chuyển khoản nội bộ", khi tiền vào pool không tăng phần tương ứng cho nó. Vì vậy, tiền càng được chuyển nhiều vào pool, kẻ tấn công đã nắm giữ 99,99% phần càng có thể rút được nhiều tài sản hơn. Điều này có thể hiểu là một bug của Lighter.
Kẻ tấn công trước tiên đã xác minh đường dẫn này bằng 1 USDC.
17:44:13, tài khoản nạn nhân chuyển 1 USDC vào bên trong pool công cộng. Chưa đầy 3 giây, kẻ tấn công đã chuộc lại 9999.9999 USDC. Sau đó, kẻ tấn công đưa vốn trở lại pool và bắt đầu khuếch đại cùng một chuỗi thao tác.
17:45, tài khoản nạn nhân liên tục chuyển vào mười khoản, mỗi khoản 1 triệu USDC, rồi bổ sung thêm một khoản dư khoảng 38,4 vạn USDC. 17:45:38, kẻ tấn công chuộc lại khoảng 1039,3 vạn USDC và ngay lập tức khởi tạo lệnh rút tiền trên mainnet.
Dòng thời gian
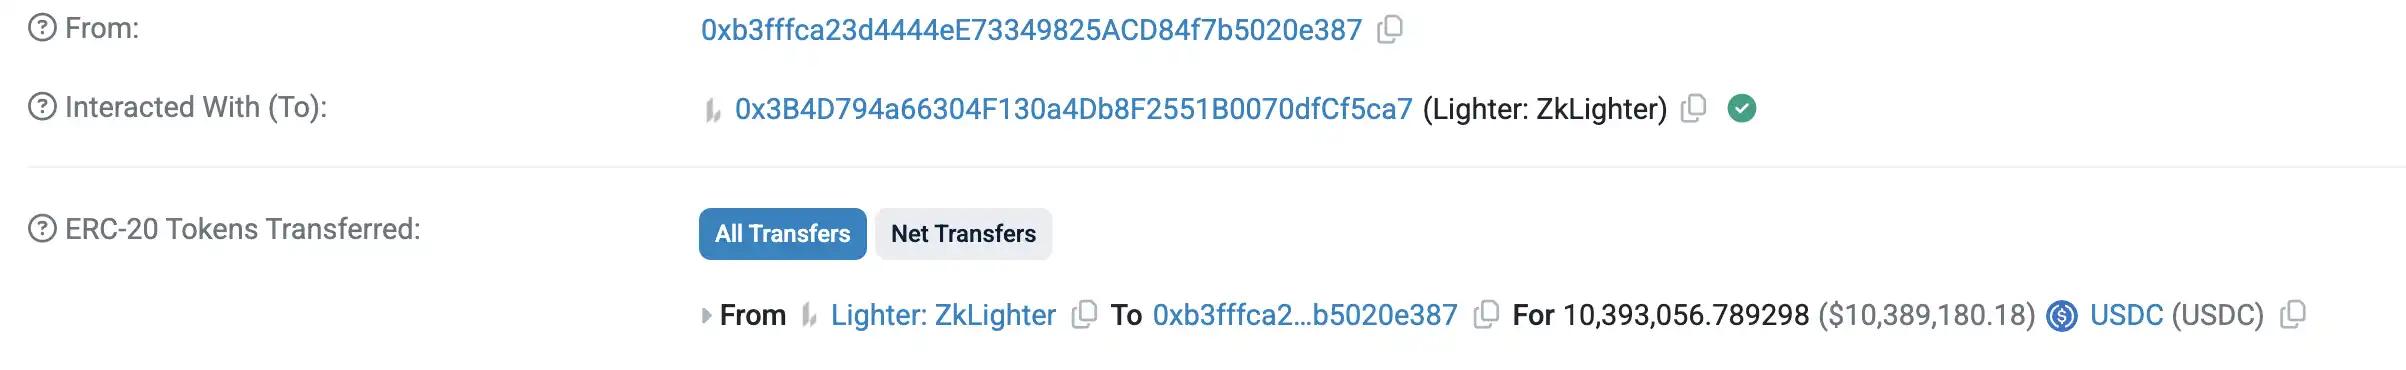
18:11:47, lệnh rút tiền đầu tiên hoàn tất. Biên lai giao dịch Ethereum cho thấy hợp đồng mainnet của Lighter đã thanh toán 10.393.056,789298 USDC cho địa chỉ tấn công.
Sau khi nhận được tiền, kẻ tấn công lại nạp 10200 USDC vào Lighter, áp dụng cùng một thủ đoạn lên tài khoản nạn nhân thứ hai 714723.
18:25, pool công cộng thứ hai được tạo. Tài khoản nạn nhân đưa vào 1 USDC, kẻ tấn công đưa vào 9999 USDC, sau đó lại thực hiện một lần kiểm tra chuyển khoản nội bộ 1 USDC và chuộc lại. 18:27, năm khoản mỗi khoản 1 triệu USDC cùng một khoản dư đi vào pool, kẻ tấn công lại chuộc lại. 18:28:45, yêu cầu rút tiền thứ hai khoảng 509,7 vạn USDC được gửi đi.
18:29, MLM đã phát hiện dòng vốn chảy ra này trên kênh tg.
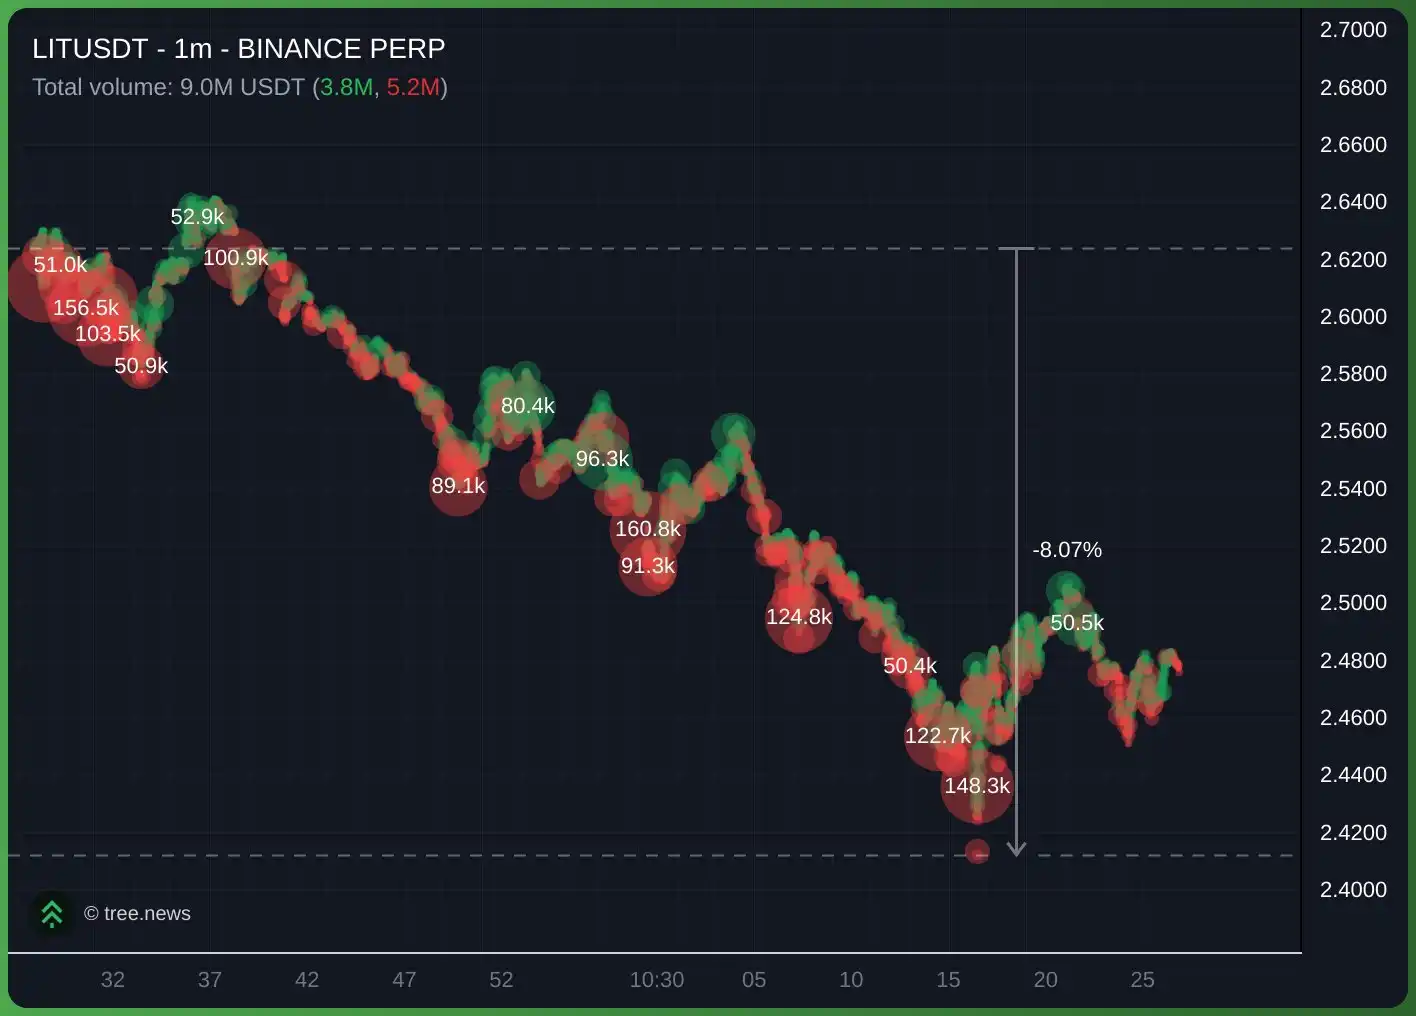
Dữ liệu giá theo phút của Binance ghi nhận đợt bán tháo ngay sau đó. Hợp đồng vĩnh viễn LITUSDT mở cửa lúc 18:29 ở mức 2,725 USD, đến 18:34 chạm mức thấp nhất 2,3218 USD, thoái lui khoảng 14,8% trong vài phút.
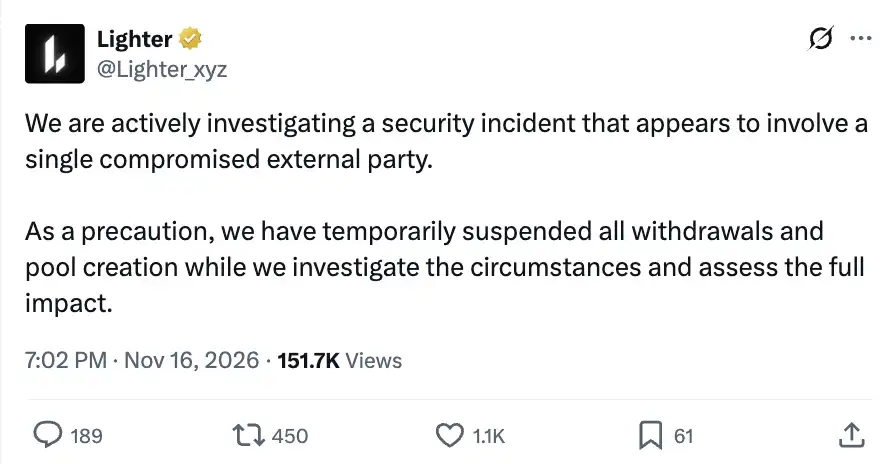
19:02, Lighter công bố điều tra sự cố an ninh, cho biết dường như liên quan đến một chủ thể bên ngoài duy nhất, và tạm dừng phòng ngừa toàn bộ hoạt động rút tiền và tạo pool công cộng.
Vốn đi qua Arbitrum vào Hyperliquid
Sau khi lệnh rút tiền đầu tiên về tài khoản, kẻ tấn công thông qua sáu giao dịch, bán khoảng 1038,3 vạn USDC, đổi được tổng cộng 5764,47 ETH tài sản tương đương.
Tiếp theo, số tiền bắt đầu được chia nhỏ với quy mô 160 ETH mỗi giao dịch.
Lấy ví dụ địa chỉ con bắt đầu bằng 0x63d09, lúc 18:19:59, nó nhận 160 ETH từ địa chỉ chính. Chưa đầy hai phút sau, địa chỉ con này gọi LiFi, thực hiện cross-chain thông qua LayerSwap.
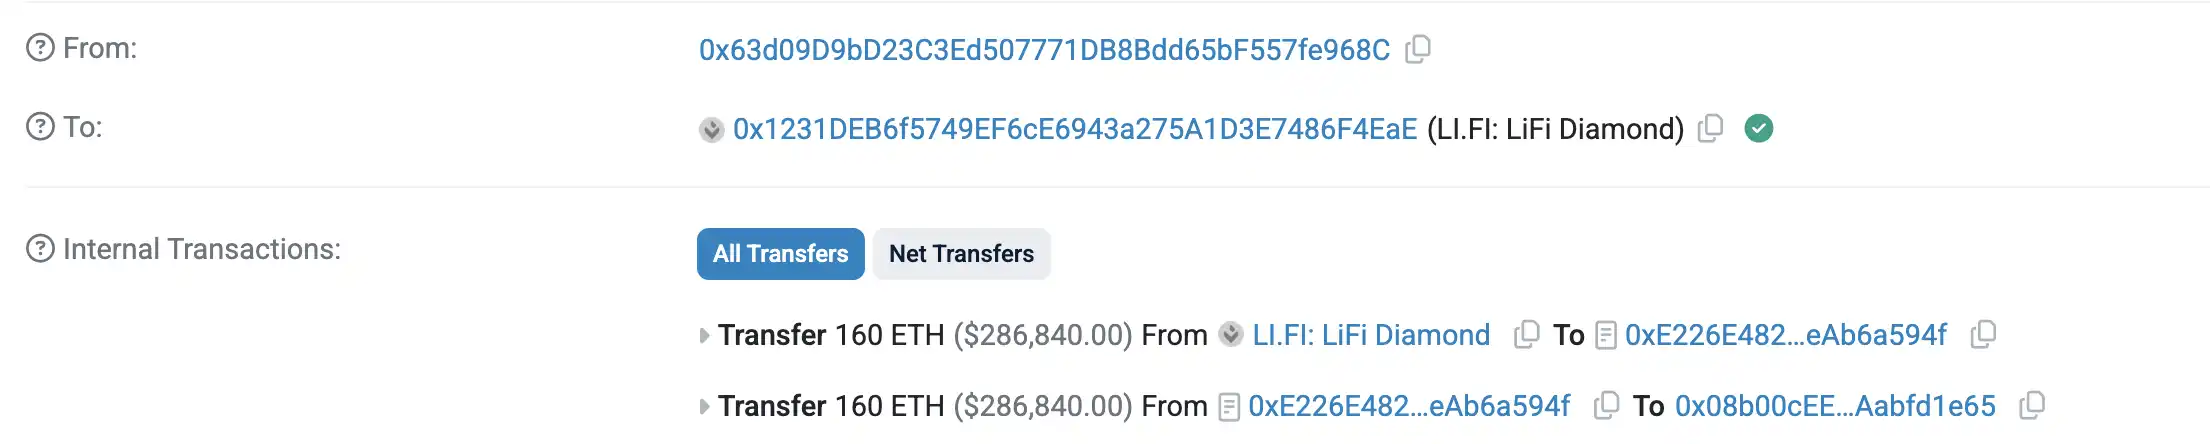
18:37, cùng địa chỉ trên Arbitrum nhận 287.557,5548 USDC; 18:39, nó chuyển toàn bộ số tiền y hệt vào cầu nạp tiền Hyperliquid.
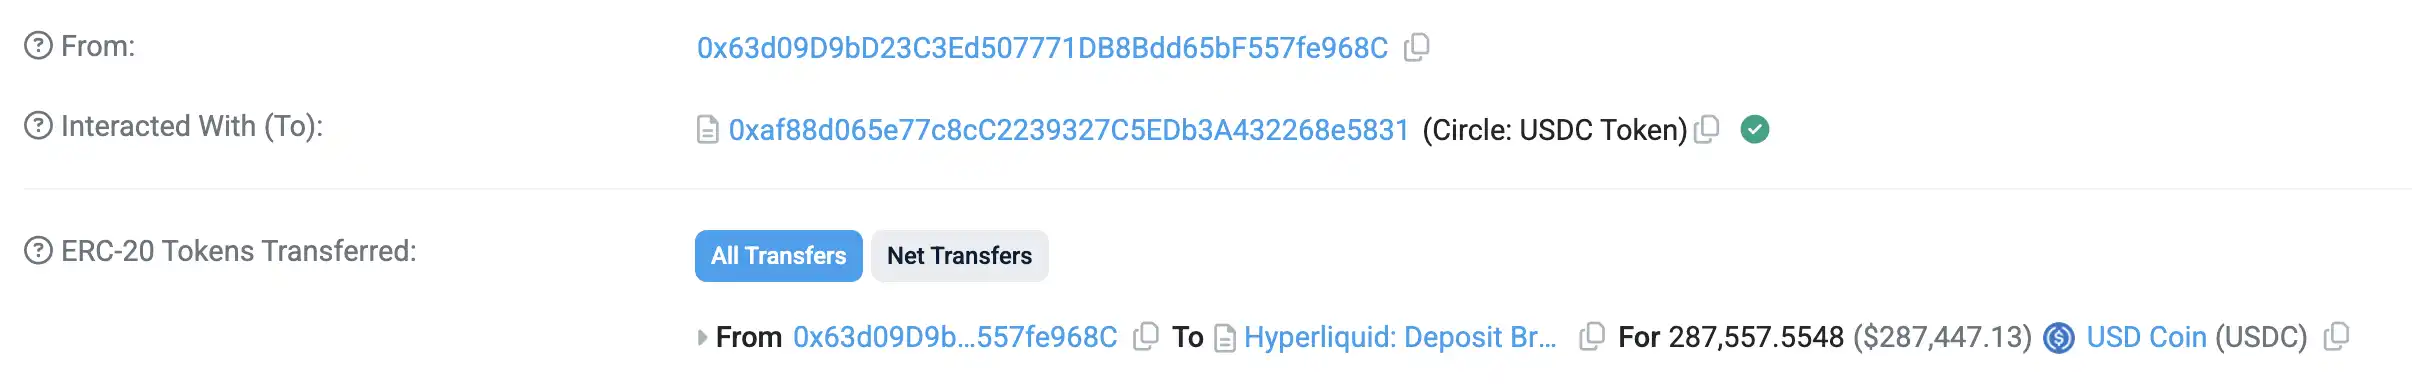
Sau khi tiền được chuyển vào tài khoản spot Hyperliquid, hacker liên tục mua 552 XMR1 (Monero).
Các địa chỉ con khác của hacker cũng lặp lại lộ trình này. ETH cross-chain từ Ethereum, sau đó nhận USDC trên Arbitrum, rồi vào Hyperliquid mua token spot XMR1.
Tài khoản nạn nhân
Tiếp theo hãy xem nạn nhân.
Địa chỉ Ethereum tương ứng với tài khoản Lighter 714710 là ví bắt đầu bằng 0x0d1D. Ngày 16 tháng 2, một ví Hyperliquid 0xb83de trước đó đã được gắn nhãn Abraxas, từng chuyển 0,1 ETH đến nó trên Arbitrum, để bổ sung phí giao dịch cho địa chỉ này.
Bản ghi này củng cố phán đoán rằng tài khoản Lighter bị đánh cắp có liên quan đến Abraxas Capital.
Theo giới thiệu tổ chức trước đây của chúng tôi, Abraxas Capital được Fabio Frontini và Luca Celati, những người xuất thân từ ngân hàng truyền thống, thành lập tại London năm 2002, ban đầu hoạt động trong lĩnh vực giao dịch vĩ mô toàn cầu, đến năm 2017 chuyển hướng sang tài sản số. Quỹ Elysium Global Arbitrage Fund ra mắt năm 2018, khởi đầu từ arbitrage cross-market Bitcoin, sau đó mở rộng sang arbitrage stablecoin. Dữ liệu on-chain cho thấy tài sản do tổ chức này quản lý quanh năm vượt 1 tỷ USD.
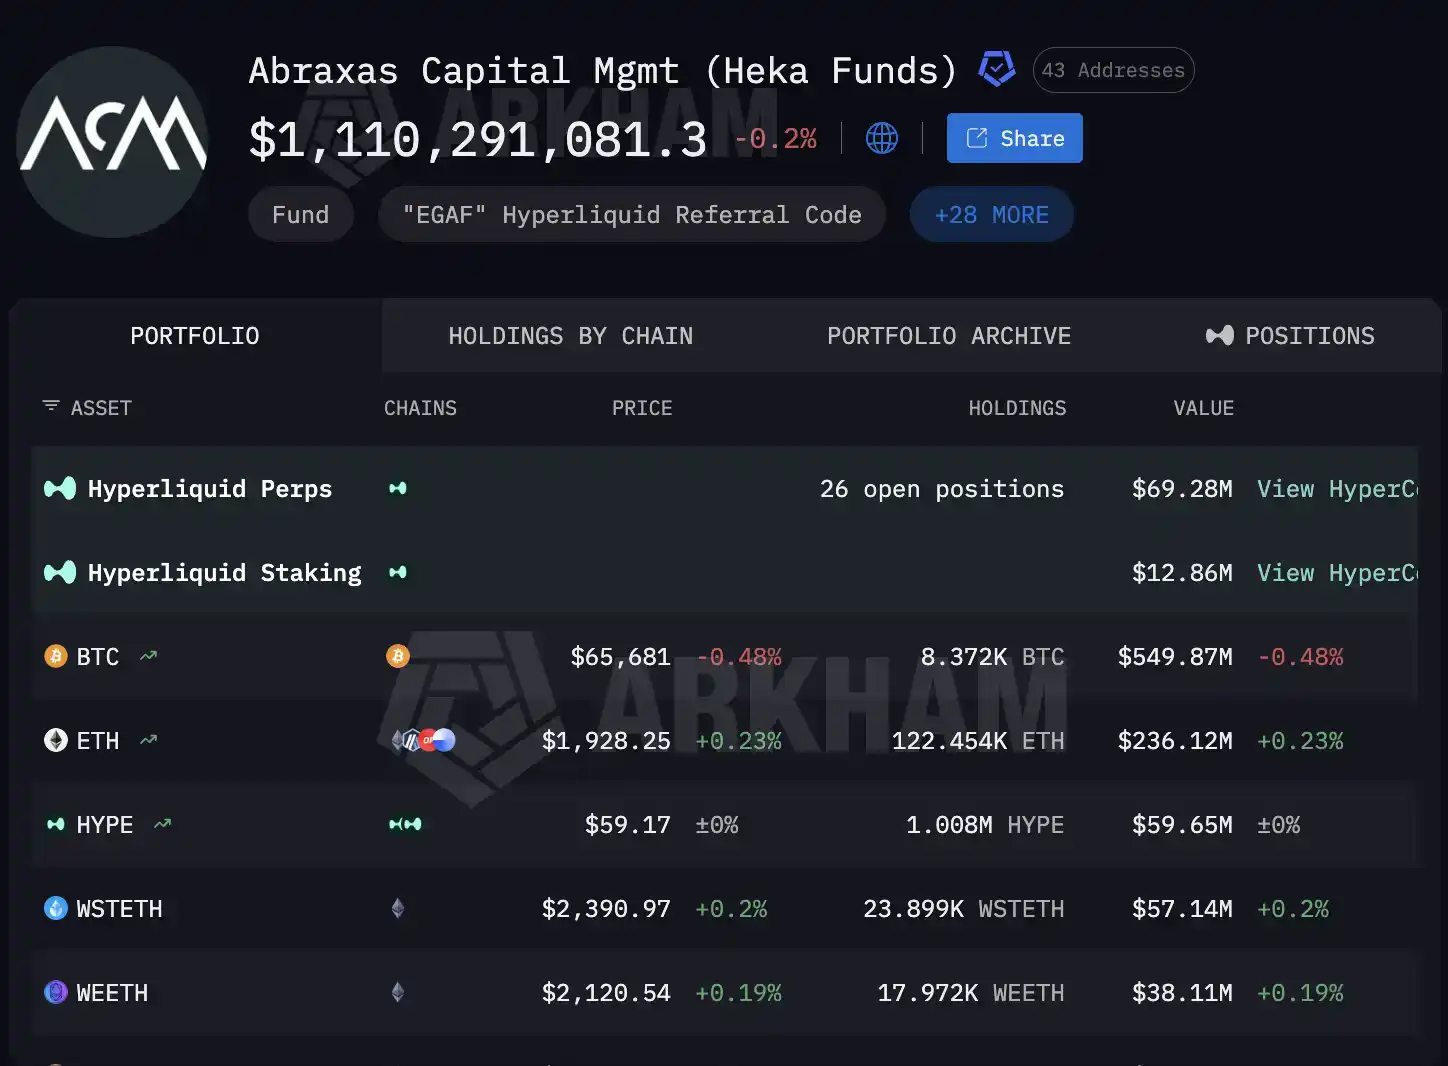
Đối với các tổ chức phụ thuộc vào giao dịch thuật toán, điều chỉnh vị thế đa nền tảng và luân chuyển vốn, việc lưu trữ API là một phần của hoạt động hàng ngày, tuy nhiên sơ suất dù nhỏ cũng có thể xảy ra, API bị rò rỉ đã bị hacker lợi dụng.
Vụ việc Binance bị đánh cắp vào cuối tháng 10 vẫn chưa lắng xuống, Lighter lại tiếp tục tạm dừng rút tiền do sự cố bảo mật lần này.
Có thể dự đoán rằng, với sự phát triển hơn nữa của AI, nhiều nguồn vốn sẽ vì lo ngại trước các sự cố bảo mật thường xuyên mà rút lui hoặc thậm chí rút tiền trực tiếp rời khỏi thị trường. Mối đe dọa từ hacker vẫn sẽ là đám mây đen bao trùm ngành crypto trong dài hạn.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan