Buterin: Thảo luận cách xây dựng nền tảng giao dịch tập trung an toàn
Tiêu đề gốc: "Vitalik: Xây dựng một sàn giao dịch tập trung an toàn —— Bằng chứng hoàn trả và hơn thế nữa"
Tác giả gốc: Vitalik Buterin
Biên soạn gốc: Doublespending (@doublespending)
Đặc biệt cảm ơn Balaji Srinivasan và nhóm Coinbase, Kraken và Binance vì cuộc thảo luận của họ.
Bất cứ khi nào tập trung lớn Khi một nền tảng giao dịch gặp sự cố, một câu hỏi thường gặp là liệu chúng ta có thể sử dụng mật mã để giải quyết vấn đề hay không. Nền tảng giao dịch có thể chứng minh rằng số tiền nắm giữ trên chuỗi của nó đủ để trả nợ cho người dùng bằng cách tạo bằng chứng mật mã, thay vì chỉ dựa vào các giải pháp "tiền tệ hợp pháp" như giấy phép của chính phủ, kiểm toán viên, điều tra quản trị doanh nghiệp và pháp nhân kiểm tra lại sàn giao dịch.
Tham vọng hơn, giao dịch nền tảng có thể thiết lập một hệ thống trong đó tiền của người gửi tiền không thể rút được nếu không có sự đồng ý của người gửi tiền. Chúng ta có thể cố gắng khám phá ranh giới giữa một CEX chuyên nghiệp “không làm điều ác” và một DEX trên chuỗi kém hiệu quả “không thể làm điều ác” nhưng làm rò rỉ quyền riêng tư. Bài viết này sẽ đi sâu vào những nỗ lực lịch sử nhằm làm cho CEX trở nên đáng tin cậy hơn, những hạn chế của công nghệ mà nó sử dụng và một số phương tiện mạnh mẽ dựa trên các công nghệ tiên tiến như ZK-SNARK.
Bảng cân bằng và cây Merkle :Bằng chứng truyền thống về khả năng thanh toán
Những nỗ lực sớm nhất của các nền tảng giao dịch nhằm sử dụng mật mã để chứng minh rằng họ không lừa dối người dùng có thể đã có từ rất lâu. Vào năm 2011, MtGox, sàn giao dịch Bitcoin lớn nhất vào thời điểm đó, đã chứng minh rằng họ sở hữu số tiền này bằng cách gửi một giao dịch chuyển 424.242 BTC đến một địa chỉ được xuất bản trước. Vào năm 2013, các cuộc thảo luận đã bắt đầu về cách giải quyết mặt khác của vấn đề: chứng minh tổng quy mô tiền gửi của người dùng. Nếu bạn chứng minh rằng số tiền gửi của người dùng bằng Sàn giao dịch có đủ tiền để hoàn trả cho người gửi tiền.
Cách dễ nhất để cung cấp bằng chứng gửi tiền là để công bố một danh sách. Mỗi người dùng có thể kiểm tra số dư của mình trong danh sách và bất kỳ ai cũng có thể kiểm tra danh sách đầy đủ: (i) mỗi số dư đều không âm; (ii) tổng số tiền là số tiền được yêu cầu.
Tất nhiên, điều này sẽ phá vỡ Quyền riêng tư, vì vậy chúng tôi có thể thay đổi giải pháp một chút: xuất bản danh sách tên người dùng, muối), số dư> và gửi giá trị muối riêng tư cho người dùng. Nhưng ngay cả điều này cũng sẽ làm rò rỉ sự cân bằng và sự phân phối của nó. Để bảo vệ quyền riêng tư, chúng tôi sử dụng công nghệ tiếp theo: công nghệ cây Merkle.
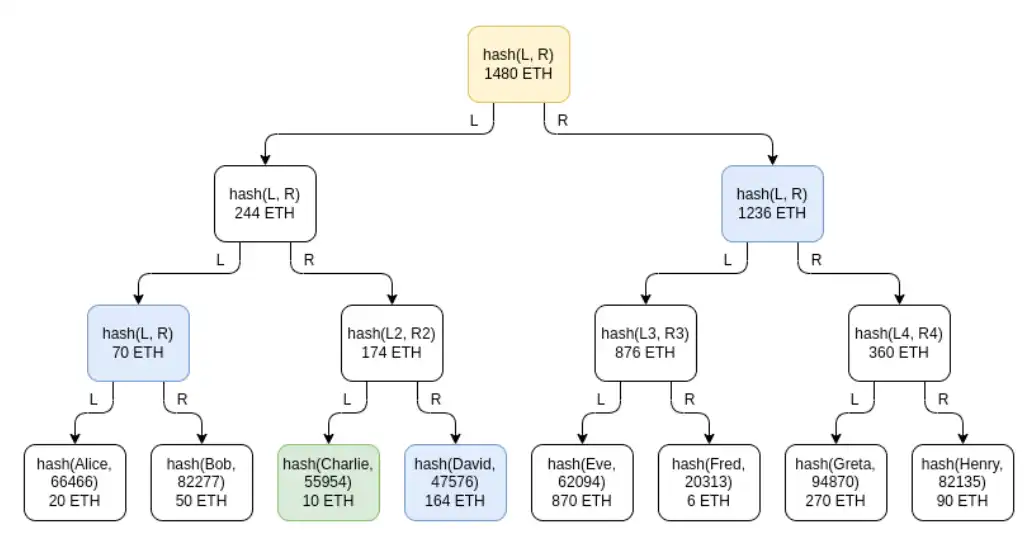
Xanh lục: Nút của Charlie. Màu xanh lam: Charlie nhận được nút để chứng minh. Màu vàng: nút gốc, được thông báo cho mọi người
Công nghệ cây Merkle sẽ đưa bảng cân đối của người dùng vào cây tổng Merkle. Trong cây tổng Merkle, mỗi nút là một cặp. Các nút lá bên dưới thể hiện số dư của mỗi người dùng và hàm băm muối của tên người dùng. Trong mỗi nút cấp cao hơn, số dư là tổng số dư của hai nút bên dưới và hàm băm là hàm băm của hai nút bên dưới. Bằng chứng tổng Merkle, giống như bằng chứng Merkle, là một "nhánh" bao gồm tất cả các nút chị em trên đường đi từ nút lá đến nút gốc.
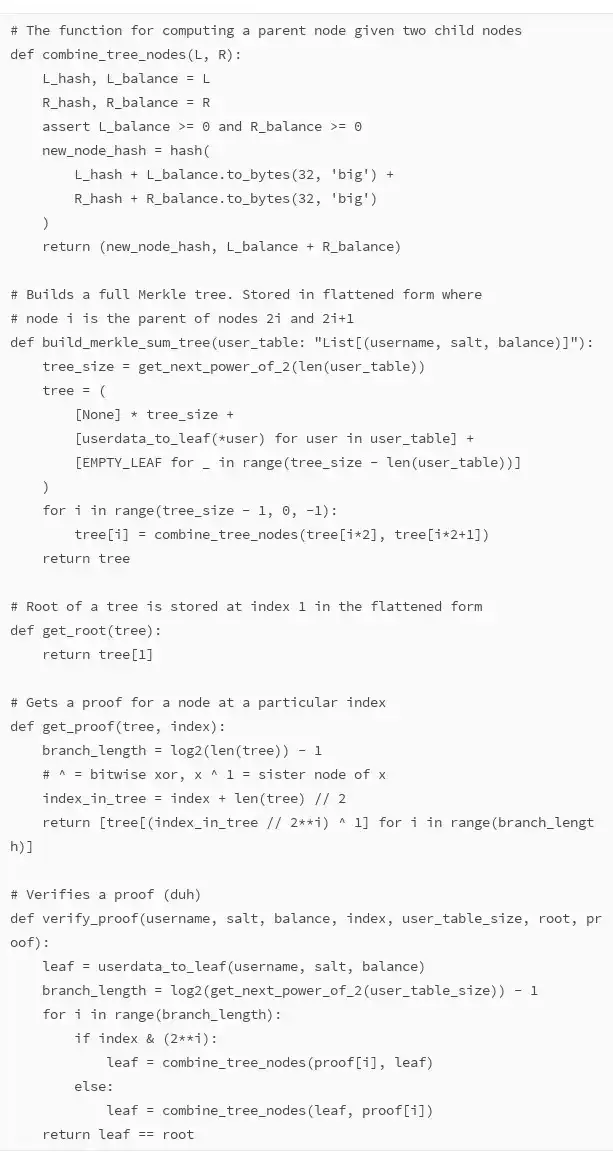
Đầu tiên, nền tảng giao dịch sẽ gửi cho mỗi người dùng chứng chỉ số tiền Merkle về số dư của họ. Sau đó, người dùng có thể chắc chắn rằng số dư của họ được tính chính xác vào tổng số. Mã ví dụ đơn giản có thể được tìm thấy ở đây.
Rò rỉ quyền riêng tư theo thiết kế này thấp hơn nhiều so với việc công bố bảng cân đối kế toán hoàn chỉnh và Nguy cơ rò rỉ quyền riêng tư có thể giảm hơn nữa bằng cách làm gián đoạn các nhánh mỗi khi root Merkle được phát hành, nhưng vẫn có một số rò rỉ quyền riêng tư: Charlie biết rằng số dư của ai đó là 164 ETH và tổng số dư của hai người dùng là 70 ETH ,vân vân. Kẻ tấn công kiểm soát nhiều tài khoản vẫn có thể tìm hiểu rất nhiều điều về người dùng nền tảng giao dịch.
Một điểm tinh tế quan trọng của sơ đồ này nằm ở chỗ khả năng số dư âm: điều gì sẽ xảy ra nếu một nền tảng giao dịch có số dư người dùng là 1390 ETH nhưng chỉ dự trữ 890 ETH cố gắng tạo ra sự khác biệt bằng cách thêm số dư -500 ETH vào một tài khoản giả ở đâu đó trên cây? Khả năng này thực sự không phá vỡ sơ đồ, đó là lý do tại sao chúng tôi đặc biệt sử dụng cây tổng Merkle thay vì cây Merkle thông thường. Giả sử Henry là một tài khoản giả được kiểm soát bởi nền tảng giao dịch và nền tảng giao dịch đặt -500 ETH vào đó:
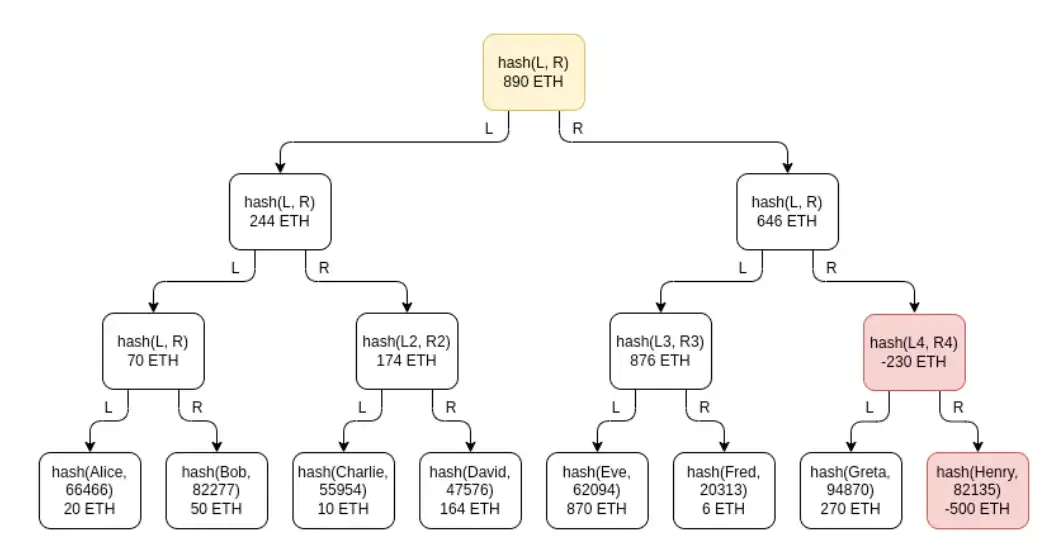
Việc xác minh của Greta sẽ không vượt qua: khi nền tảng giao dịch phải đưa cho Henry nút có số dư -500 ETH, cô ấy sẽ từ chối nút không hợp lệ. Eve và Fred cũng sẽ không xác minh được vì nút trung gian phía trên Henry có số dư -230 ETH, do đó nút đó cũng không hợp lệ! Để ngăn chặn hành vi trộm cắp bị phát hiện, sàn giao dịch chỉ có thể hy vọng rằng không có ai ở nửa bên phải của cây kiểm tra chứng chỉ số dư của nó.
Nếu nền tảng giao dịch có thể chọn Nếu có người dùng có 500 ETH không thèm kiểm tra bằng chứng số dư hoặc nếu mọi người không tin họ khi họ phàn nàn về việc không nhận được bằng chứng số dư thì nền tảng giao dịch có thể xử lý được. Tuy nhiên, nền tảng giao dịch cũng có thể đạt được hiệu quả tương tự bằng cách loại trừ những người dùng này khỏi cây tổng Merkle. Vì vậy, về mặt chứng minh nợ, công nghệ cây Merkle về cơ bản đáp ứng được nhu cầu. Nhưng các tính năng riêng tư của nó vẫn còn kém lý tưởng. Bạn có thể cải tiến bằng cách sử dụng cây Merkle một cách tinh tế hơn, chẳng hạn như sử dụng satoshi hoặc wei làm nút lá độc lập. Tuy nhiên, thậm chí tốt hơn có thể được thực hiện bằng cách sử dụng công nghệ tiên tiến hơn.
Sử dụng ZK-SNARK để cải thiện quyền riêng tư và độ mạnh mẽ
ZK-SNARK là một công nghệ mạnh mẽ. ZK-SNARK dùng để mã hóa giống như trí tuệ nhân tạo: một công nghệ đủ tổng quát để áp đảo một loạt các kỹ thuật chuyên biệt được phát triển cách đây nhiều thập kỷ nhằm giải quyết một loạt vấn đề. Vì vậy, chúng tôi chắc chắn có thể sử dụng ZK-SNARK để đơn giản hóa và cải thiện đáng kể quyền riêng tư trong các giao thức bằng chứng nợ.
Chúng tôi có thể chuyển tất cả tiền gửi của người dùng một cách đơn giản Put trong cây Merkle (hoặc cam kết KZG đơn giản hơn) và sử dụng ZK-SNARK để chứng minh rằng tất cả số dư trong cây đều không âm và cộng lại bằng một số giá trị được yêu cầu. Nếu chúng tôi thêm một lớp băm để đảm bảo quyền riêng tư thì nhánh Merkle (hoặc bằng chứng KZG) được cấp cho mỗi người dùng sẽ không tiết lộ số dư của bất kỳ người dùng nào khác.
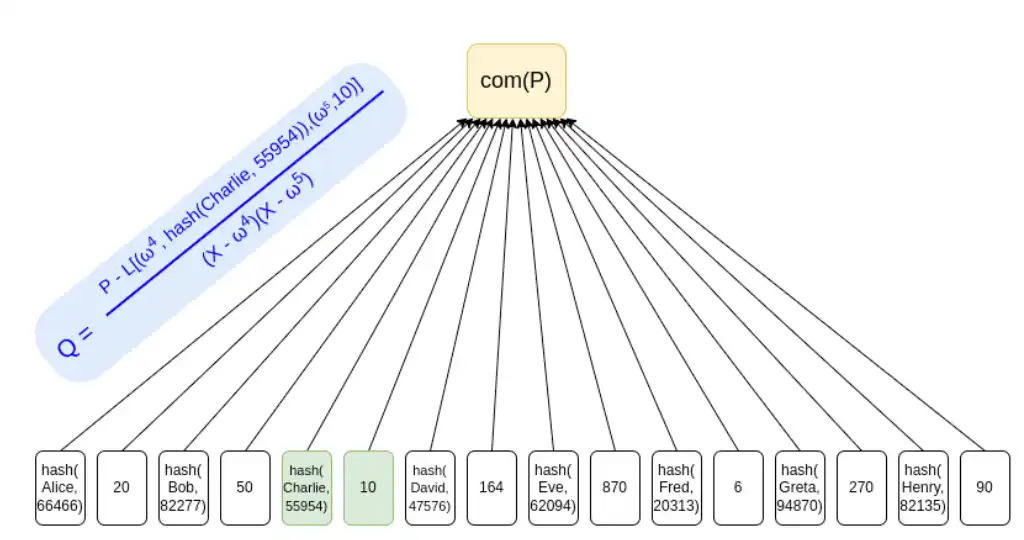
Sử dụng cam kết KZG là một cách để tránh rò rỉ quyền riêng tư vì nó không yêu cầu "các nút chị em" vì bằng chứng được cung cấp và ZK-SNARK đơn giản có thể được sử dụng để chứng minh rằng tổng của số dư không âm.
Chúng ta có thể thông qua một cuộc họp chuyên trách ZK-SNARK để chứng minh tổng các số dư trong KZG trên và tính không âm của nó. Đây là một ví dụ đơn giản. Chúng tôi giới thiệu đa thức phụ I(x), "xây dựng từng chữ số trong số dư của người dùng" (vì ví dụ: giả sử số dư dưới 215), trong đó mỗi vị trí thứ 16 chỉ theo dõi chênh lệch được đảm bảo nếu tổng thực tế là bằng với số tiền được yêu cầu. Giá trị sẽ chỉ bằng 0 nếu tổng số tiền bằng nhau. Nếu z là nghiệm nguyên thủy cấp 128, chúng ta có thể chứng minh rằng phương trình đúng:
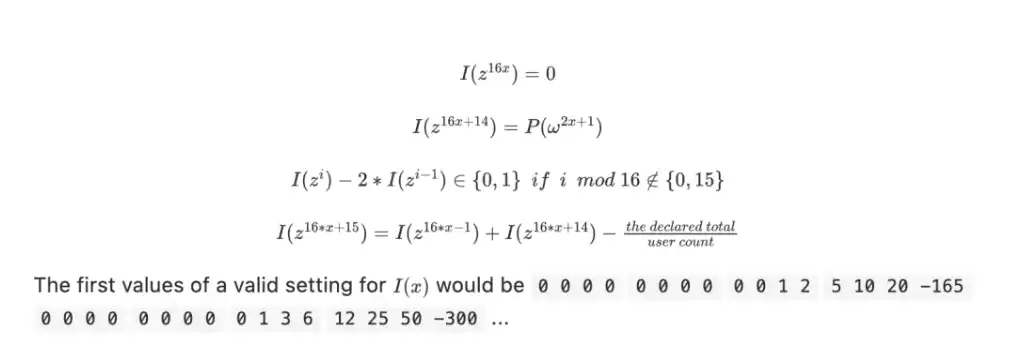
[1] Ghi chú của người dịch: Giải thích phương trình đa thức này.
Bạn có thể tìm thấy cách chuyển các phương trình này thành đa thức và sau đó chuyển chúng thành ZK-SNARK ở đây và ở nơi khác trong bài viết của tôi về ZK-SNARK. Đây không phải là một giao thức tối ưu nhưng làm cho các bằng chứng mật mã này dễ hiểu hơn!
Chỉ với một vài phương trình bổ sung, hệ thống ràng buộc có thể được điều chỉnh cho phù hợp với các thiết kế phức tạp hơn. Chắc chắn. Ví dụ: trong hệ thống giao dịch có đòn bẩy, người dùng cá nhân có thể chấp nhận số dư âm nhưng chỉ khi họ có đủ tài sản thế chấp để trang trải các khoản nợ của mình. SNARK có thể được sử dụng để chứng minh ràng buộc phức tạp hơn này, đảm bảo với người dùng rằng nền tảng giao dịch không thể bí mật miễn trừ một số người dùng nhất định và do đó gây nguy hiểm cho tài sản của người dùng.
Về lâu dài, việc sử dụng bằng chứng trách nhiệm pháp lý ZK này không chỉ giới hạn ở khoản tiền gửi của người dùng trên nền tảng giao dịch mà còn có thể được sử dụng trong nhiều tình huống cho vay hơn. Bất kỳ ai vay tiền sẽ đặt bản ghi vào một đa thức hoặc một cây chứa khoản vay và gốc được xuất bản trên chuỗi. Điều này sẽ cho phép bất kỳ ai đang tìm kiếm khoản vay cung cấp bằng chứng không có kiến thức cho người cho vay để chứng minh rằng họ chưa nhận được nhiều khoản vay khác. Cuối cùng, những đổi mới về pháp lý thậm chí có thể cho phép các khoản vay được cam kết theo cách này có mức độ ưu tiên cao hơn các khoản vay không được cam kết. Điều này trùng hợp với ý tưởng mà chúng tôi đã thảo luận trong "Xã hội phi tập trung: Tìm kiếm linh hồn của Web3": thông qua một số dạng "mã thông báo ràng buộc linh hồn", khái niệm về danh tiếng tiêu cực trên chuỗi có thể xảy ra.
Bằng chứng về tài sản
Phiên bản chứng minh tài sản đơn giản nhất là giao thức mà chúng ta đã thấy ở trên: Để chứng minh rằng bạn nắm giữ X token, Tất cả những gì bạn cần làm là di chuyển X token vào thời gian đã lên lịch hoặc mang thông báo “số tiền này thuộc về Binance” trong giao dịch. Để tránh phải trả phí giao dịch, bạn có thể ký một tin nhắn ngoài chuỗi. Cả Bitcoin và Ethereum đều có tiêu chuẩn cho các thông điệp chữ ký ngoài chuỗi.
Một tài sản đơn giản như vậy Có là hai vấn đề thực tế với công nghệ chứng minh:
Xử lý ví lạnh
Tái sử dụng tài sản thế chấp
Vì lý do bảo mật, hầu hết các nền tảng giao dịch đều lưu trữ hầu hết tiền của người dùng trong ví lạnh: trên máy tính ngoại tuyến, các giao dịch cần phải được ký thủ công và chuyển lên cấp trên Internet. Phương pháp này rất phổ biến: ví lạnh mà tôi sử dụng để lưu trữ tiền cá nhân của mình nằm trên một máy tính ngoại tuyến vĩnh viễn, tạo ra mã QR chứa các giao dịch đã ký, sau đó tôi sẽ quét bằng điện thoại của mình. . Do số tiền lớn, các giao thức bảo mật được sử dụng bởi các nền tảng giao dịch sẽ phức tạp hơn, thường liên quan đến tính toán của nhiều bên trên nhiều thiết bị, nhằm giảm hơn nữa khả năng một thiết bị bị hack và dẫn đến rò rỉ khóa. Trong bối cảnh này, ngay cả việc tạo một thông báo bổ sung để chứng minh quyền kiểm soát một địa chỉ cũng là một hoạt động tốn kém!
Sàn giao dịch có thể sử dụng các phương pháp sau:
Duy trì lâu dài -term Địa chỉ công cộng được sử dụng. Nền tảng giao dịch tạo ra một số địa chỉ, chỉ đưa ra bằng chứng về quyền sở hữu của mỗi địa chỉ một lần và sau đó sử dụng lại các địa chỉ đó. Đây là giải pháp đơn giản nhất cho đến nay, mặc dù nó bổ sung một số hạn chế để bảo vệ tính bảo mật và quyền riêng tư.
Giữ thật nhiều địa chỉ, và sau đó chứng minh ngẫu nhiên một số địa chỉ. Nền tảng giao dịch chứa nhiều địa chỉ và mỗi địa chỉ thậm chí chỉ có thể được sử dụng một lần và không còn được sử dụng sau một giao dịch. Trong trường hợp này, sàn giao dịch cần có giao thức chọn ngẫu nhiên một số địa chỉ mà sàn giao dịch phải “mở” để chứng minh quyền sở hữu. Một số nền tảng giao dịch đã thực hiện các hoạt động tương tự với kiểm toán viên, nhưng về nguyên tắc, công nghệ này có thể được chuyển đổi thành một quy trình hoàn toàn tự động.
ZKP phức tạp hơn đường. Ví dụ: một nền tảng giao dịch có thể thiết lập đa chữ ký 1/2 cho tất cả các địa chỉ của nó, trong đó một trong các địa chỉ có khóa khác và địa chỉ kia có cùng khóa theo một cách phức tạp nhưng an toàn nào đó (ví dụ: 12/16 multi- signature) để lưu trữ các phiên bản ẩn dự phòng khẩn cấp quan trọng. Để bảo vệ quyền riêng tư và tránh rò rỉ địa chỉ đầy đủ của họ, các nền tảng giao dịch thậm chí có thể chạy bằng chứng không có kiến thức trên blockchain để chứng minh tổng số dư địa chỉ trên chuỗi ở định dạng này.
Một vấn đề lớn khác là Ngăn chặn tái sử dụng tài sản đảm bảo. Các nền tảng giao dịch thường dễ dàng di chuyển tài sản thế chấp qua lại với nhau để chứng minh nguồn dự trữ, giúp có thể tồn tại mà không thực sự có khả năng thanh toán. Lý tưởng nhất là bằng chứng về khả năng thanh toán phải được thực hiện trong thời gian thực, với bằng chứng được cập nhật sau mỗi khối. Nếu điều này không thực tế thì điều tốt nhất tiếp theo là điều phối thời gian cố định để kiểm chứng giữa các nền tảng giao dịch, chẳng hạn như kiểm chứng dự trữ vào Thứ Ba hàng tuần lúc 2 giờ chiều UTC.
Câu hỏi cuối cùng là: Bằng chứng tài sản có thể được thực hiện bằng tiền hợp pháp? Các nền tảng giao dịch không chỉ nắm giữ tiền điện tử mà còn cả tiền tệ fiat trong hệ thống ngân hàng. Về vấn đề này, câu trả lời là có, nhưng một chương trình như vậy chắc chắn sẽ dựa vào mô hình ủy thác "fiat": bản thân ngân hàng có thể chứng nhận số dư, kiểm toán viên có thể chứng nhận bảng cân đối kế toán, v.v. Vì tiền tệ fiat không thể được xác minh bằng mật mã nên đây là giải pháp tốt nhất trong khuôn khổ và vẫn đáng thực hiện.
Một cách tiếp cận khác là tách thực thể A và thực thể B, trong đó A chịu trách nhiệm thực hiện các giao dịch Nền tảng cũng xử lý USDC, một loại stablecoin được hỗ trợ bởi một số tài sản, trong khi B chịu trách nhiệm xử lý quá trình dòng tiền vào và ra giữa tiền điện tử và hệ thống ngân hàng truyền thống. Trong trường hợp này, B chính là USDC. Vì "nợ phải trả" của USDC chỉ là mã thông báo ERC20 trên chuỗi nên bằng chứng về trách nhiệm pháp lý có thể được "dễ dàng" lấy được và chúng tôi chỉ cần giải quyết vấn đề bằng chứng về tài sản.
Plasma và validium: us Có thể triển khai CEX không được quản lý không?
Giả sử chúng ta muốn tiến thêm một bước nữa: chúng ta không muốn chỉ chứng minh rằng một sàn giao dịch có đủ tiền để trả nợ cho người dùng. Thay vào đó, chúng tôi muốn ngăn chặn hoàn toàn các giao dịch lấy cắp tiền của người dùng.
Đầu tiên về điều này Đầu tiên người áp dụng sớm là Plasma, một giải pháp mở rộng quy mô đã trở nên phổ biến trong cộng đồng nghiên cứu Ethereum vào năm 2017 và 2018. Plasma hoạt động bằng cách chia số dư thành một tập hợp các “mã thông báo” độc lập, với mỗi mã thông báo được gán một chỉ mục và được đặt ở một vị trí cụ thể trong cây Merkle của khối Plasma. Để quá trình chuyển mã thông báo hợp lệ diễn ra, giao dịch cần được đặt ở đúng vị trí trong cây và gốc của cây được xuất bản lên chuỗi.
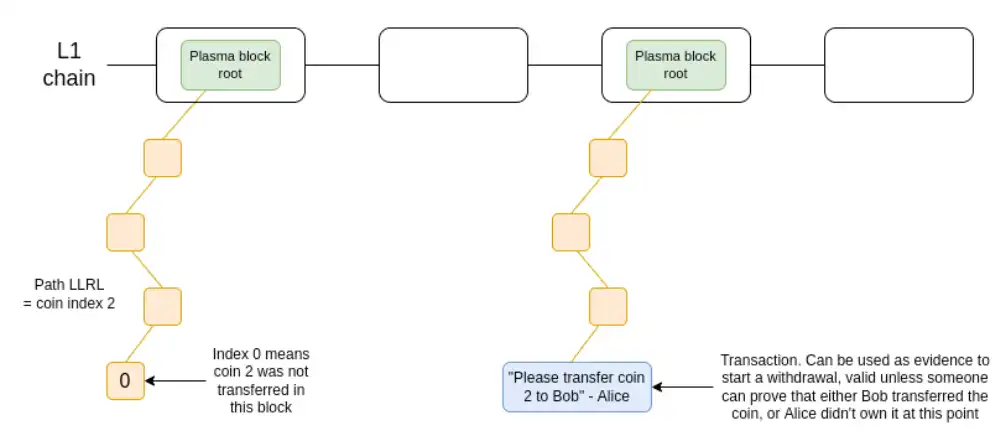
Một phiên bản tối giản của Plasma. Token được giữ trong một hợp đồng thông minh thực thi các quy tắc của giao thức Plasma khi rút tiền.
OmiseGo cố gắng sử dụng điều này giao thức dựa trên Tạo một nền tảng giao dịch phi tập trung, nhưng kể từ đó, họ đã chuyển sang những thứ khác - đối với vấn đề đó, điều tương tự cũng xảy ra với Plasma Group, người đã thực hiện dự án tổng hợp lạc quan Optimism.
2018 Huyết tương Cuộc thảo luận về những hạn chế (chẳng hạn như bằng chứng về việc chống phân mảnh mã thông báo) đã dẫn đến những nghi ngờ cơ bản về tính khả thi của Plasma. Kể từ khi cuộc thảo luận về Plasma lên đến đỉnh điểm vào năm 2018, ZK-SNARK ngày càng trở nên khả thi đối với các trường hợp sử dụng liên quan đến mở rộng quy mô và như chúng tôi đã nói ở trên, ZK-SNARK thay đổi mọi thứ.
Phiên bản mới hơn của Plasma được Starkware gọi là validium: về cơ bản giống như ZK-rollup, ngoại trừ việc dữ liệu được lưu giữ ngoài chuỗi. Cấu trúc này phù hợp với nhiều trường hợp sử dụng và có thể áp dụng được cho bất kỳ tình huống nào mà máy chủ tập trung cần chứng minh rằng nó đang thực thi mã chính xác. Trong validium, người vận hành không thể lấy cắp tiền, nhưng tùy thuộc vào chi tiết triển khai, một số tiền của người dùng có thể bị kẹt nếu nhà điều hành biến mất.
Bây giờ mọi thứ dường như rất ổn định : CEX và DEX còn lâu mới đạt được/hoặc, hóa ra có rất nhiều lựa chọn hiện có, bao gồm nhiều hình thức tập trung kết hợp khác nhau, nơi bạn nhận được một số lợi ích như tính hiệu quả nhưng vẫn có nhiều biện pháp bảo vệ bằng mật mã để ngăn chặn hầu hết các hình thức hành vi độc hại của các nhà khai thác tập trung.
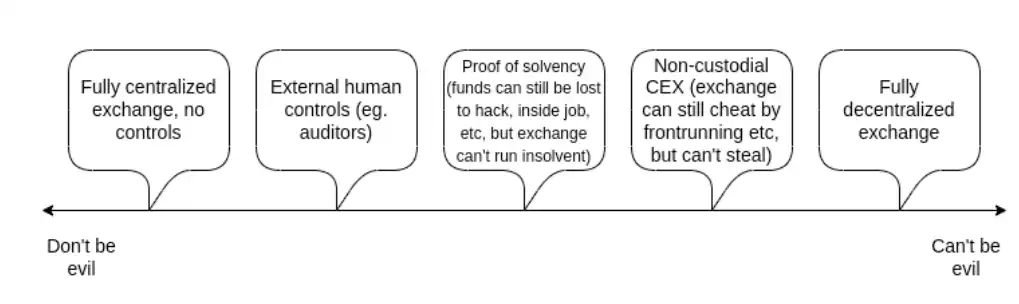
Tuy nhiên , câu hỏi cơ bản còn lại cũng đáng suy nghĩ: làm thế nào để xử lý lỗi của người dùng. Cho đến nay, loại lỗi quan trọng nhất là: Điều gì sẽ xảy ra nếu người dùng quên mật khẩu, mất thiết bị, bị hack hoặc mất quyền truy cập vào tài khoản của họ?
Nền tảng giao dịch có thể giải quyết Vấn đề này: Trước tiên hãy khôi phục bằng email, nếu thất bại, thì hãy thực hiện khôi phục phức tạp hơn bằng KYC. Nhưng để giải quyết những vấn đề này, nền tảng giao dịch cần thực sự kiểm soát các token này. Để có thể thu hồi tiền của người dùng một cách hợp lý, các nền tảng giao dịch cần có quyền hạn tương tự để có thể lấy cắp tiền của người dùng mà không cần lý do. Đây là một sự đánh đổi không thể tránh khỏi.
Giải pháp lý tưởng lâu dài Dựa vào khả năng tự lưu trữ, người dùng có thể dễ dàng sử dụng các công nghệ như ví đa chữ ký và ví phục hồi xã hội để giúp giải quyết các trường hợp khẩn cấp trong tương lai. Trong ngắn hạn, có hai lựa chọn thay thế rõ ràng với chi phí và lợi ích khác nhau:
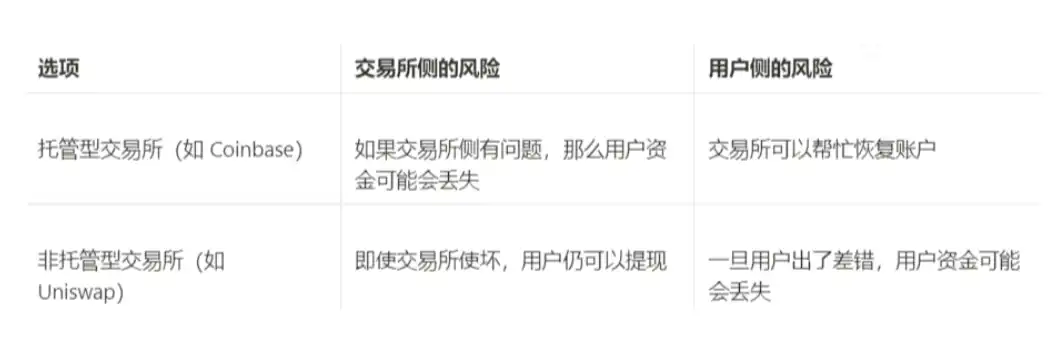
Một vấn đề quan trọng khác là hỗ trợ chuỗi chéo: nền tảng giao dịch cần hỗ trợ nhiều chuỗi khác nhau và các hệ thống như Plasma và validium cần được mã hóa bằng các ngôn ngữ khác nhau để hỗ trợ các nền tảng khác nhau và Việc không thể triển khai điều này ở dạng hiện tại trên một số nền tảng (đặc biệt là Bitcoin) hy vọng sẽ được giải quyết thông qua nâng cấp và tiêu chuẩn hóa công nghệ; tuy nhiên, trong ngắn hạn, đây là một lý do khác khiến các nền tảng giao dịch giám sát ngày nay vẫn ở chế độ giám sát.
Kết luận: Mong muốn có một nền tảng giao dịch tốt hơn trong tương lai
Trong ngắn hạn, có hai loại nền tảng giao dịch rõ ràng: nền tảng giao dịch giám sát và nền tảng giao dịch không giám sát. Ngày nay, loại thứ hai là các DEX như Uniswap và trong tương lai, chúng ta cũng có thể thấy các CEX được quản lý bằng mật mã, nơi tiền của người dùng được giữ theo cách tương tự như hợp đồng thông minh validium. Chúng ta cũng có thể thấy các sàn giao dịch bán giám hộ, nơi chúng ta tin tưởng vào việc họ xử lý tiền tệ truyền thống hơn là tiền điện tử.
Hai loại nền tảng giao dịch này sẽ tiếp tục tồn tại, đồng thời cải thiện tính bảo mật của các nền tảng giao dịch được quản lý Cách dễ nhất để đạt được khả năng tương thích ngược là thêm bằng chứng dự trữ. Điều này bao gồm sự kết hợp giữa bằng chứng về tài sản và bằng chứng về trách nhiệm pháp lý. Vẫn còn một số thách thức trong việc thiết kế các giao thức tốt cho cả hai, nhưng chúng ta có thể và nên thúc đẩy cả hai loại công nghệ song hành với nhau cũng như các chương trình và phần mềm nguồn mở nếu có thể để tất cả các nền tảng giao dịch đều có thể hưởng lợi.
Về lâu dài, tôi hy vọng rằng chúng ta sẽ là người tốt nhất cho tất cả mọi người nền tảng giao dịch Đó là nơi lưu ký được hướng tới, ít nhất là trong tiền điện tử. Việc khôi phục ví sẽ tồn tại và có thể cần có các tùy chọn khôi phục tập trung cao độ cho người dùng mới với số tiền nhỏ và các tổ chức yêu cầu các thỏa thuận như vậy vì lý do pháp lý, nhưng điều này có thể được thực hiện ở lớp ví thay vì trong nền tảng trao đổi. Về mặt tiền pháp định, sự chuyển động giữa hệ thống ngân hàng truyền thống và hệ sinh thái tiền điện tử có thể được thực hiện thông qua các quy trình rút tiền vào và ra vốn có đối với các stablecoin được hỗ trợ bằng tài sản như USDC. Tuy nhiên, chúng ta vẫn còn một chặng đường dài để đi.
[1] Ghi chú của người dịch:
Mỗi 16 số đại diện cho một người dùng (15 số đầu tiên thể hiện số dư của người dùng và chữ số cuối cùng thể hiện sự khác biệt giữa tổng số dư của người dùng cho đến nay và bảng sao kê). Chúng ta có thể thấy rằng ví dụ trên đại diện cho hai người dùng (người đọc nên hiểu rõ hơn ở đây)
Số dư trung bình của người dùng được công bố: 185
Số dư của người dùng 1: 20 -> 000 0000 0001 0100
Chênh lệch: 20 - 185 = -165
Số dư của người dùng 2: 50 ->000 0101 0011 0010
Chênh lệch: -165 + 50 -185 = -300
Cuối cùng, tất cả người dùng đều được duyệt qua và yêu cầu về sự khác biệt của người dùng cuối cùng là 0
Giải thích bốn phương trình
Phương trình 1: Giá trị ban đầu của đệ quy là 0
Phương trình 2: Số dư của mỗi người dùng cần phải tương ứng với cam kết của KZG
Phương trình 3: Công thức đệ quy số dư của từng người dùng, số dư ràng buộc>= 0 và 214
(Câu nói số dư là 215 ở trên là lỗi văn thư, vì theo phương trình 3, công thức đệ quy chỉ có 14 giá trị, I(zi) 214,
16 số tương ứng với: I(z{16x})=0| I( z{16x+1} ) | I(z{16x+2}) | … | I(z{16x+14}) | Sự khác biệt
16 số tương ứng với giá trị lớn nhất: 0 | 21-1 | 22-1 | … | 214-1 | Hiệu)
Công thức 4: Ràng buộc tổng số dư của tất cả người dùng phải phù hợp với số dư mà sàn giao dịch công bố
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan