Lời đề nghị tuyển dụng trị giá 540 triệu USD
Tiêu đề gốc: "Làm thế nào một lời mời làm việc giả mạo đã đánh bại trò chơi tiền điện tử phổ biến nhất thế giới"
Tác giả gốc: Ryan Weeks, The Block
Bản tổng hợp gốc: 0x9F, BlockBeats
Vào ngày 29 tháng 3 năm nay, chuỗi bên Axie Infinity Ronin đã đưa ra một tuyên bố cho biết nút xác minh đã bị xâm chiếm, 173.600 ETH và 25,5 triệu USDC đã bị đánh cắp, Ronin Bridge và Katana Dex cũng bị đình chỉ (cả hai hiện đã được khôi phục). Vào ngày 27 tháng 4, Ronin đã công bố một báo cáo về lỗ hổng bảo mật cho biết những kẻ tấn công đã đánh cắp tiền bằng cách kiểm soát 5 trong số 9 khóa riêng của nút xác minh. Chỉ có một nhân viên của Sky Mavis được đề cập trong báo cáo là đã bị tấn công lừa đảo, cho phép kẻ tấn công xâm nhập vào cơ sở hạ tầng CNTT của Sky Mavis và giành quyền truy cập vào các nút xác minh. Cuộc tấn công lừa đảo cụ thể nào đã gây ra sai lầm tồi tệ nhất trong lịch sử của Axie Infinity? Block đã giải mã độc quyền các chi tiết và BlockBeats đã biên soạn các bản dịch cho bạn như sau:
Mọi người Thật khó để không chú ý đến sơ yếu lý lịch của một kỹ sư cấp cao tại Axie Infinity. Việc người kỹ sư muốn gia nhập một công ty hư cấu đã dẫn đến một trong những vụ hack lớn nhất trong ngành tiền điện tử.
Ronin là một chuỗi phụ của Ethereum và là nền tảng của trò chơi P2E Axie Infinity. Nó đã tham gia vào một cuộc tấn công vào tháng 3 Mất 540 triệu USD tiền điện tử. Mặc dù sự cố này sau nàyNó được cho là có liên quan đến nhóm hacker Lazarus của Triều Tiên, nhưng chi tiết đầy đủ về cách khai thác lỗ hổng vẫn chưa được tiết lộ. Giờ đây, Khối có thể tiết lộ rằngmột quảng cáo việc làm giả mạo cho thấy Ronin đang hoàn tác.
Axie Một kỹ sư cấp cao tại Infinity đã bị lừa nộp đơn xin việc tại một công ty mà trên thực tế thì không. hiện hữu.
Axie Infinity lớn đến mức vào thời kỳ đỉnh cao, công nhân ở Đông Nam Á thậm chí có thể đi qua nó Kiếm tiền và kiếm sống. Tháng 11 năm ngoái, nó đã có 2,7 triệu người dùng hoạt động hàng ngày, với khối lượng giao dịch NFT hàng tuần trong trò chơi là 214 triệu đô la . Mặc dù kể từ đó, cả hai con số đều giảm mạnh.
Đầu năm nay, đại diện của công ty không tồn tại đã tiếp cận nhân viên Meet tại nhà phát triển Sky của Axie Infinity Mavis, khuyến khích họ nộp đơn xin việc. Những liên hệ này được thực hiện thông qua trang mạng nghề nghiệp LinkedIn. Sau nhiều vòng phỏng vấn, kỹ sư của Sky Mavis đã tìm được một công việc rất béo bở.
"Lời đề nghị" sai lầm này được cung cấp dưới dạng tài liệu PDF, trong đó kỹ sư đã tải xuống Tài liệu này cho phép phần mềm gián điệp xâm nhập vào hệ thống của Ronin. Từ đó, tin tặc đã có thể tấn công và chiếm lấy 4 trong số 9 nút xác thực trên mạng Ronin, chỉ còn thiếu 1 nút xác thực để giành toàn quyền kiểm soát.
Đăng vào ngày 27 tháng 4 Trong một bài đăng trên blog sau khi khám nghiệm tử thi về vụ tấn công, Sky Mavis cho biết: "Nhân viên liên tục bị tấn công bởi các tin nhắn từ nhiều mạng xã hội khác nhau. media Một cuộc tấn công lừa đảo nâng cao trên kênh, trong đó một trong các nhân viên đã bị xâm phạm. Nhân viên này không còn làm việc cho Sky Mavis nữa. Kẻ tấn công đã tận dụng thành công cơ hội này để xâm nhập cơ sở hạ tầng CNTT của Sky Mavis và giành được quyền truy cập vào các nút xác minh. Quyền truy cập ."
Các nút xác thực thực hiện nhiều chức năng khác nhau trong chuỗi khối, bao gồm tạo khối giao dịch và cập nhật các oracle dữ liệu. Ronin sử dụng hệ thống được gọi là “Bằng chứng ủy quyền” để ký các giao dịch, tập trung quyền lực vào tay 9 tác nhân đáng tin cậy.
Công ty phân tích chuỗi khối Elliptic in Một bài đăng trên blog về vụ việc hồi tháng 4 giải thích: "Nếu 5 trên 9 các nút xác thực phê duyệt, số tiền có thể được chuyển ra ngoài. Kẻ tấn công đã nắm giữ được khóa riêng của 5 trong số các nút xác thực, từ đó đánh cắp tài sản tiền điện tử."
Tuy nhiên, sau khi xâm nhập thành công vào hệ thống của Ronin thông qua các quảng cáo tuyển dụng sai sự thật, tin tặc chỉ kiểm soát được 4 trong số 9 nút xác minh. Họ cũng cần một nút xác thực khác để giành quyền kiểm soát.
Sky Mavis Sau đó người ta tiết lộ rằng tin tặc đã sử dụng Axie DAO để hoàn thành vụ trộm. Axie DAO là tổ chức hỗ trợ hệ sinh thái trò chơi. Vào tháng 11 năm 2021, Sky Mavis đã yêu cầu DAO giúp xử lý lượng giao dịch lớn.
"Axie DAO cho phép Sky Mavis thay mặt mình ký nhiều giao dịch khác nhau. Điều này vào tháng 12 năm 2021 là chấm dứt, nhưng quyền truy cập vào danh sách cho phép không bị thu hồi. Khi kẻ tấn công vào hệ thống Sky Mavis, chúng có thể lấy được chữ ký từ nút xác minh Axie DAO."
Một tháng sau cuộc tấn công, Sky Mavis đã tăng số lượng nút xác thực lên 11 và tuyên bố trong một bài đăng trên blog rằng mục tiêu dài hạn của nó là vượt quá 100 .
Sky Mavis từ chối bình luận về cách thức cuộc tấn công được thực hiện. LinkedIn cũng không trả lời nhiều yêu cầu bình luận.
Đầu ngày hôm nay, ESET Research Một cuộc điều tra được công bố cho thấy Lazarus của Triều Tiên đã lạm dụng LinkedIn và WhatsApp, đóng giả là một nhà tuyển dụng và nhắm mục tiêu vào các nhà thầu hàng không vũ trụ và quốc phòng. Nhưngbáo cáo không liên kết kỹ thuật này với cuộc tấn công Sky Mavis.
Đầu tháng 4, SkyMavis đã gây quỹ trong vòng cấp vốn do Binance dẫn đầu ; 150 triệu USD. Tiền thu được sẽ được sử dụng cùng với quỹ riêng của công ty để hoàn trả cho những người dùng bị ảnh hưởng bởi lỗ hổng này. Công ty gần đây đã tuyên bố rằng họ sẽ bắt đầu trả lại tiền cho người dùng vào ngày 28 tháng 6. Cầu Ronin, bị đình chỉ do cuộc tấn công, cũng là mục tiêu Đã khởi chạy lại vào tuần trước.
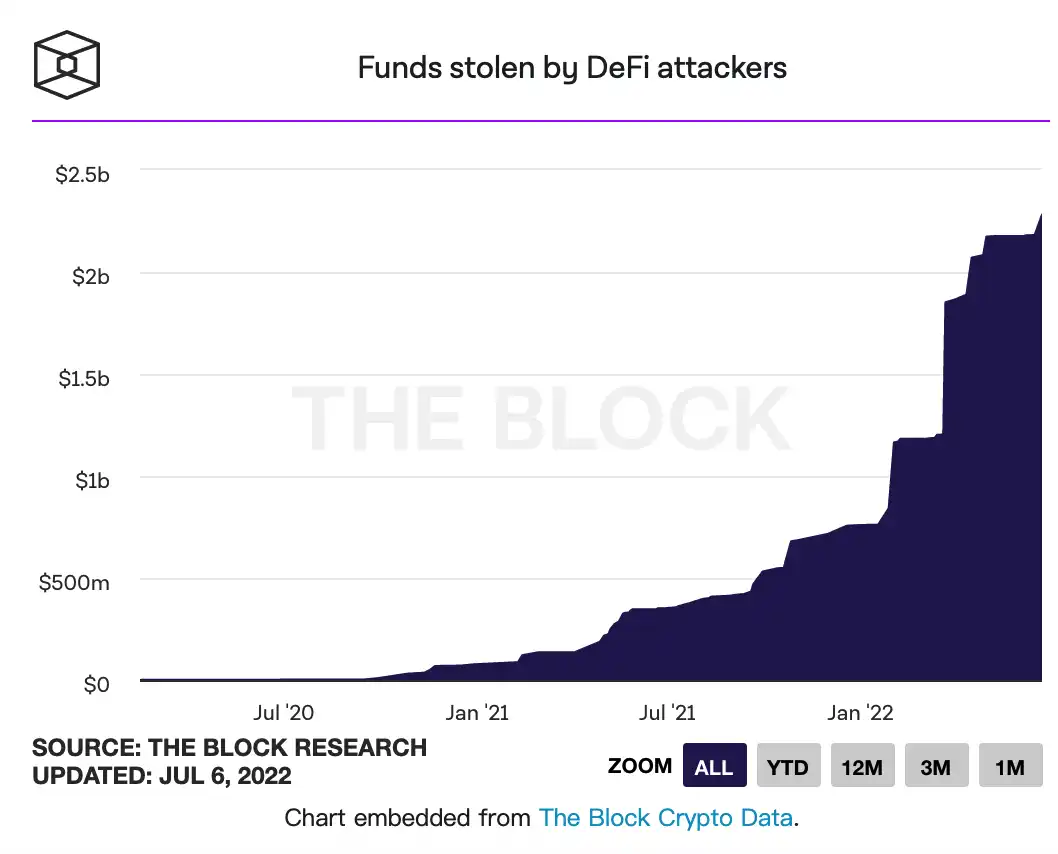
Dữ liệu Dữ liệu của Block Research cho thấy tần suấtcác cuộc tấn công DeFi đã tăng nhanh trong năm nay và tổng số quỹ bị mất hơn 2 tỷ USD. Vào ngày 1 tháng 1, con số đó vẫn là 760 triệu USD.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan