Ba Thời Điểm Quan Trọng của Anthropic: Rò Rỉ Mã Nguồn, Đối Đầu Chính Phủ và Vũ Khí Hóa
Tiêu đề ban đầu: Anthropic: Lỗ Hổng, Chiến Tranh, Vũ Khí
Tác giả ban đầu: BuBBliK
Dịch thuật: Peggy, BlockBeats
Biên tập viên chú: Trong nửa năm qua, Anthropic đã liên tiếp bị cuốn vào một loạt các sự kiện dường như độc lập nhưng thực chất lại đang trỏ về nhau: việc mô hình nhảy vọt, cuộc tấn công tự động hóa tại thế giới thực, phản ứng dữ dội từ thị trường vốn, xung đột công khai với chính phủ, và nhiều lần rò rỉ thông tin do lỗi cấu hình cơ bản gây ra. Đặt những dấu vết này cùng nhau, chúng hình thành một hướng đi rõ ràng hơn.
Bài viết dựa trên những sự kiện này, nhìn lại quỹ đạo liên tục của một công ty AI trong việc tiến bộ về công nghệ, tiếp xúc với rủi ro và cuộc chơi quản trị, và cố gắng đưa ra câu trả lời cho một câu hỏi sâu hơn: khi khả năng "phát hiện lỗ hổng" được mở rộng mạnh mẽ và từ từ lan rộng, liệu hệ thống an ninh mạng có thể vẫn duy trì logic hoạt động ban đầu hay không.
Trước đây, an ninh được xây dựng trên khả năng hiếm có và ràng buộc về lao động; nhưng trong điều kiện mới, cuộc tấn công và phòng thủ đang diễn ra xung quanh cùng một bộ khả năng mô hình, biên giới trở nên mờ nhạt hơn. Đồng thời, phản ứng từ hệ thống, thị trường và tổ chức vẫn đậm nghĩa trong khung cảnh cũ, khó có thể nhanh chóng thích ứng với sự thay đổi này.
Bài viết tập trung không chỉ vào Anthropic chính mình mà còn vào hiện thực lớn hơn mà nó phản chiếu: AI không chỉ đang thay đổi công cụ mà còn đang thay đổi giả thuyết về "an ninh làm thế nào được thiết lập".
Dưới đây là bản gốc:
Khi một công ty có giá trị 3800 tỷ USD, đối đầu với Bộ Quốc phòng và chiếm ưu thế, vượt qua cuộc tấn công mạng đầu tiên trong lịch sử do AI tự chủ trì tiến hành, sau đó rò rỉ một mô hình khiến cả những nhà phát triển của chính mình cũng sợ hãi, thậm chí "vô tình" tiết lộ toàn bộ mã nguồn — tất cả những điều này kết hợp lại sẽ trở thành thế nào?
Câu trả lời chính là như hiện tại. Và điều khiến nhiều người lo lắng hơn cả có thể là phần nguy hiểm nhất thực sự chưa xảy ra.
Nhìn Lại Sự Kiện
Anthropic Một Lần Nữa Rò Rỉ Mã Nguồn của Mình
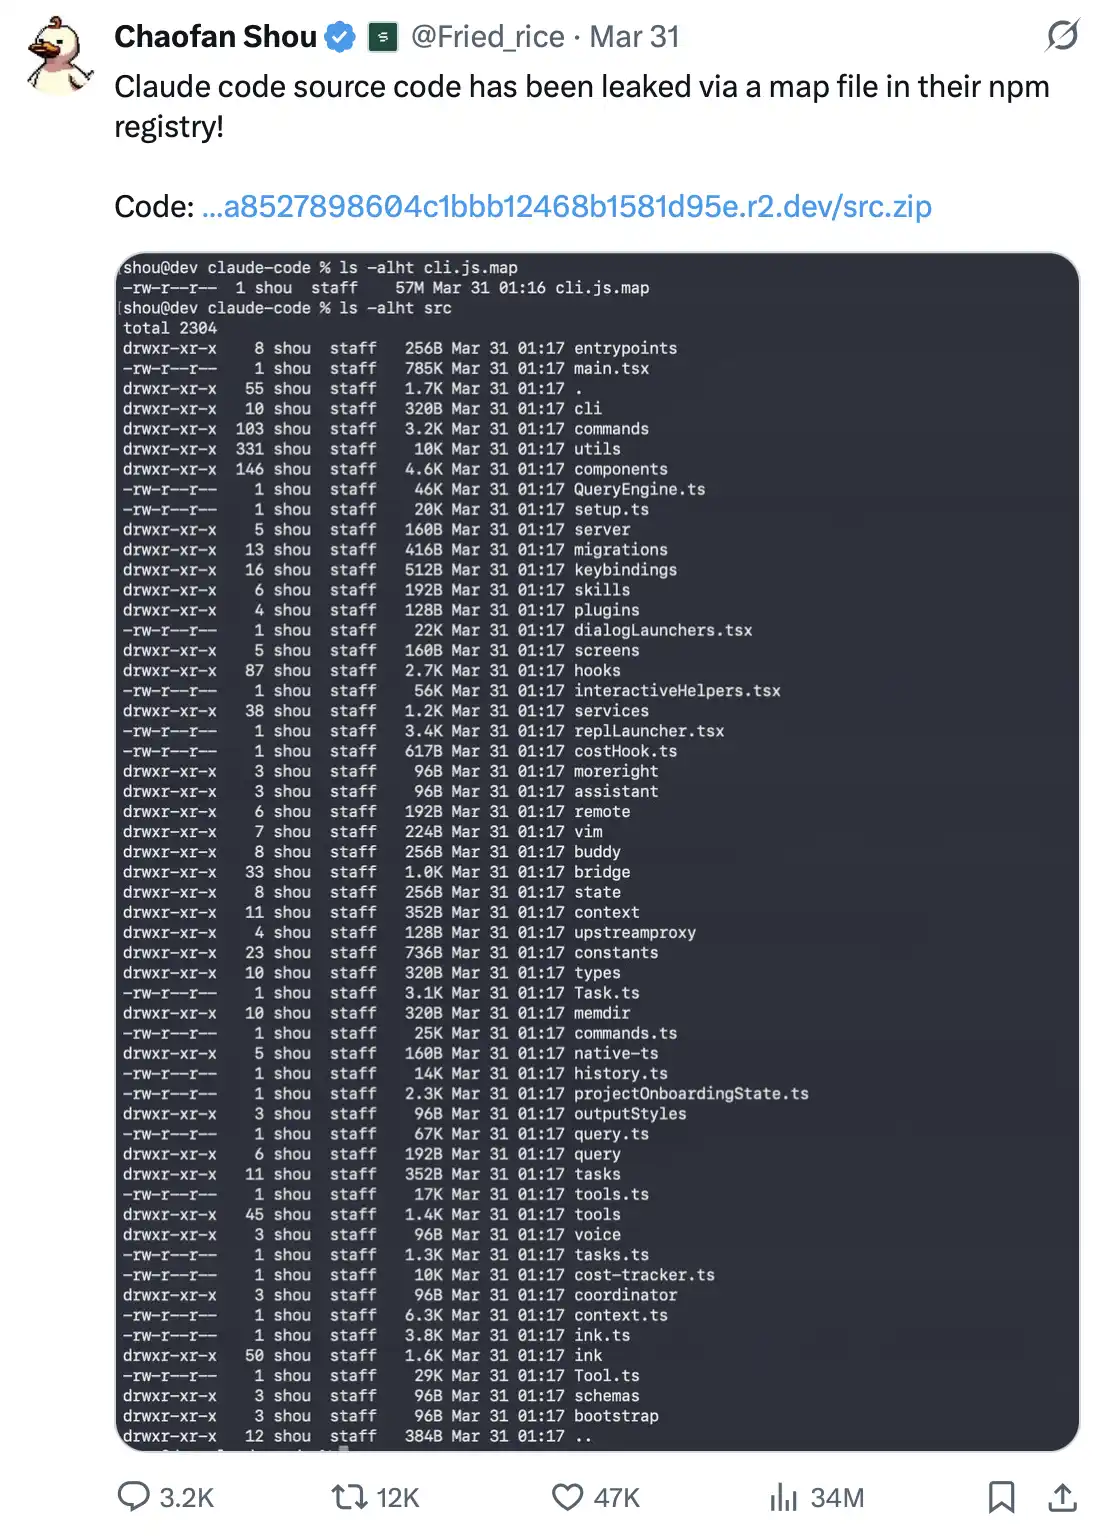
Ngày 31 tháng 3 năm 2026, nhà nghiên cứu an ninh của công ty Blockchain Fuzzland, Shou Chaofan, khi kiểm tra gói mã nguồn mở Claude Code trên npm của công ty, phát hiện một tệp có tên cli.js.map bên trong chứa nguyên văn một tệp tin lạ.
Tệp tin này có dung lượng lên tới 60MB, nội dung thì càng đáng kinh ngạc. Nó gần như bao gồm toàn bộ mã nguồn TypeScript hoàn chỉnh của sản phẩm. Chỉ với tệp tin này, bất kỳ ai cũng có thể khôi phục tới 1906 tệp tin mã nguồn nội bộ: bao gồm thiết kế API nội bộ, hệ thống telemetries, công cụ mã hóa, logic an ninh, hệ thống plugin — hầu hết mọi thành phần cốt lõi đều được tiết lộ. Quan trọng hơn, những nội dung này thậm chí có thể được tải xuống từ thùng chứa R2 của Anthropic trực tiếp dưới dạng tệp zip.
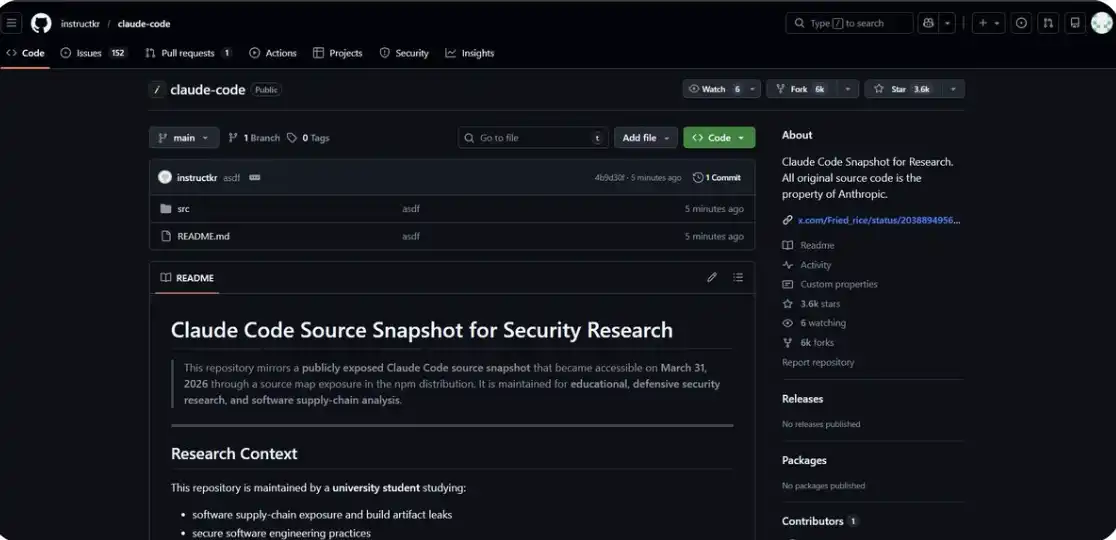
Phát hiện này nhanh chóng lan truyền trên mạng xã hội: chỉ trong vài giờ, bài đăng liên quan đã nhận được 754 nghìn lượt xem và gần 1000 lượt chia sẻ; đồng thời, nhiều kho mã nguồn mở cũng đã được tạo và công khai ngay lập tức trên GitHub.
Source map, hay còn gọi là tệp ánh xạ nguồn, về bản chất chỉ là một tệp hỗ trợ cho việc gỡ lỗi JavaScript, chức năng của nó là chuyển mã đã được nén, biên dịch trở lại mã nguồn gốc, giúp các nhà phát triển dễ dàng xác định vấn đề.
Nhưng có một nguyên tắc cơ bản: nó không bao giờ nên được bao gồm trong gói triển khai của môi trường sản xuất.
Điều này không phải là một biện pháp tấn công cấp cao, mà là vấn đề cơ bản của quy định kỹ thuật, thuộc về "Hướng dẫn Cơ bản về Cấu hình Xây dựng", thậm chí là nội dung mà các nhà phát triển sẽ học ngay trong tuần đầu tiên. Nếu bị đóng gói vào môi trường sản xuất một cách sai lầm, source map thường đồng nghĩa với việc tặng source code cho tất cả mọi người.
Bạn cũng có thể xem mã nguồn liên quan trực tiếp tại đây: https://github.com/instructkr/claude-code
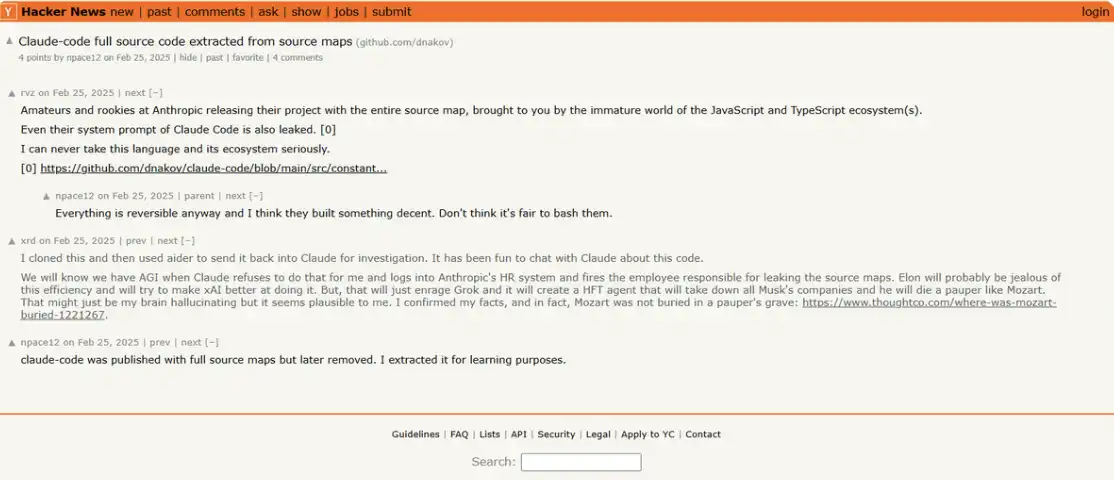
Nhưng điều thực sự làm mọi người cảm thấy ngớ ngẩn chính là: điều này đã xảy ra một lần trước đó.
Vào tháng 2 năm 2025, chính trong vòng một năm trước đó, một vụ rò rỉ gần như giống hệt nhau: cùng một tệp tin, cùng một lỗi. Lúc đó, Anthropic đã xóa phiên bản cũ khỏi npm, loại bỏ source map, và phát hành lại phiên bản mới, sau đó vụ việc tan rồi.
Kết quả, trong phiên bản v2.1.88, tệp tin này đã bị đóng gói và phát hành lần nữa.
Một công ty có vốn hóa 3800 tỷ USD, đồng thời đang xây dựng hệ thống phát hiện lỗ hổng tiên tiến nhất thế giới, đã phạm cùng một lỗi cơ bản hai lần trong vòng một năm. Không có cuộc tấn công hacker, không có con đường khai thác phức tạp, mà chỉ một quy trình xây dựng cơ bản đã gặp vấn đề.
Sự trớ trêu này hầu như mang theo một loại "ngữ cảnh thơ".
AI có khả năng phát hiện 500 lỗ hổng zero-day trong một lần chạy; mô hình đã được sử dụng để tấn công tự động hóa 30 tổ chức toàn cầu—trong khi đó, Anthropic lại "đóng gói tặng người khác" mã nguồn của mình chỉ cần họ muốn xem qua gói npm.
Hai lần rò rỉ, cách nhau chỉ bảy ngày.
Tuy nhiên, nguyên nhân lại giống nhau: lỗi cấu hình cơ bản nhất. Không cần bất kỳ ngưỡng kỹ thuật nào, cũng không cần các phương thức tận dụng phức tạp. Chỉ cần biết nơi xem, bất kỳ ai cũng có thể lấy miễn phí.
Một tuần trước: Sự rò rỉ không ngờ của "Mô hình Nguy hiểm" nội bộ
Vào ngày 26 tháng 3 năm 2026, nhà nghiên cứu bảo mật từ LayerX Security Roy Paz, cùng với Alexandre Pauwels từ Đại học Cambridge, phát hiện ra rằng cấu hình CMS trên trang web chính thức của Anthropic có vấn đề, d导致 khoảng 3000 tài liệu nội bộ bị truy cập công khai.
Các tài liệu này bao gồm: bản nháp blog, PDF, tài liệu nội bộ, tư liệu trình bày−− tất cả đều bị tiết lộ trên một Kho lưu trữ dự liệu không bảo vệ, có thể tìm kiếm. Không có cuộc tấn công từ hacker, cũng không cần các biện pháp kỹ thuật.
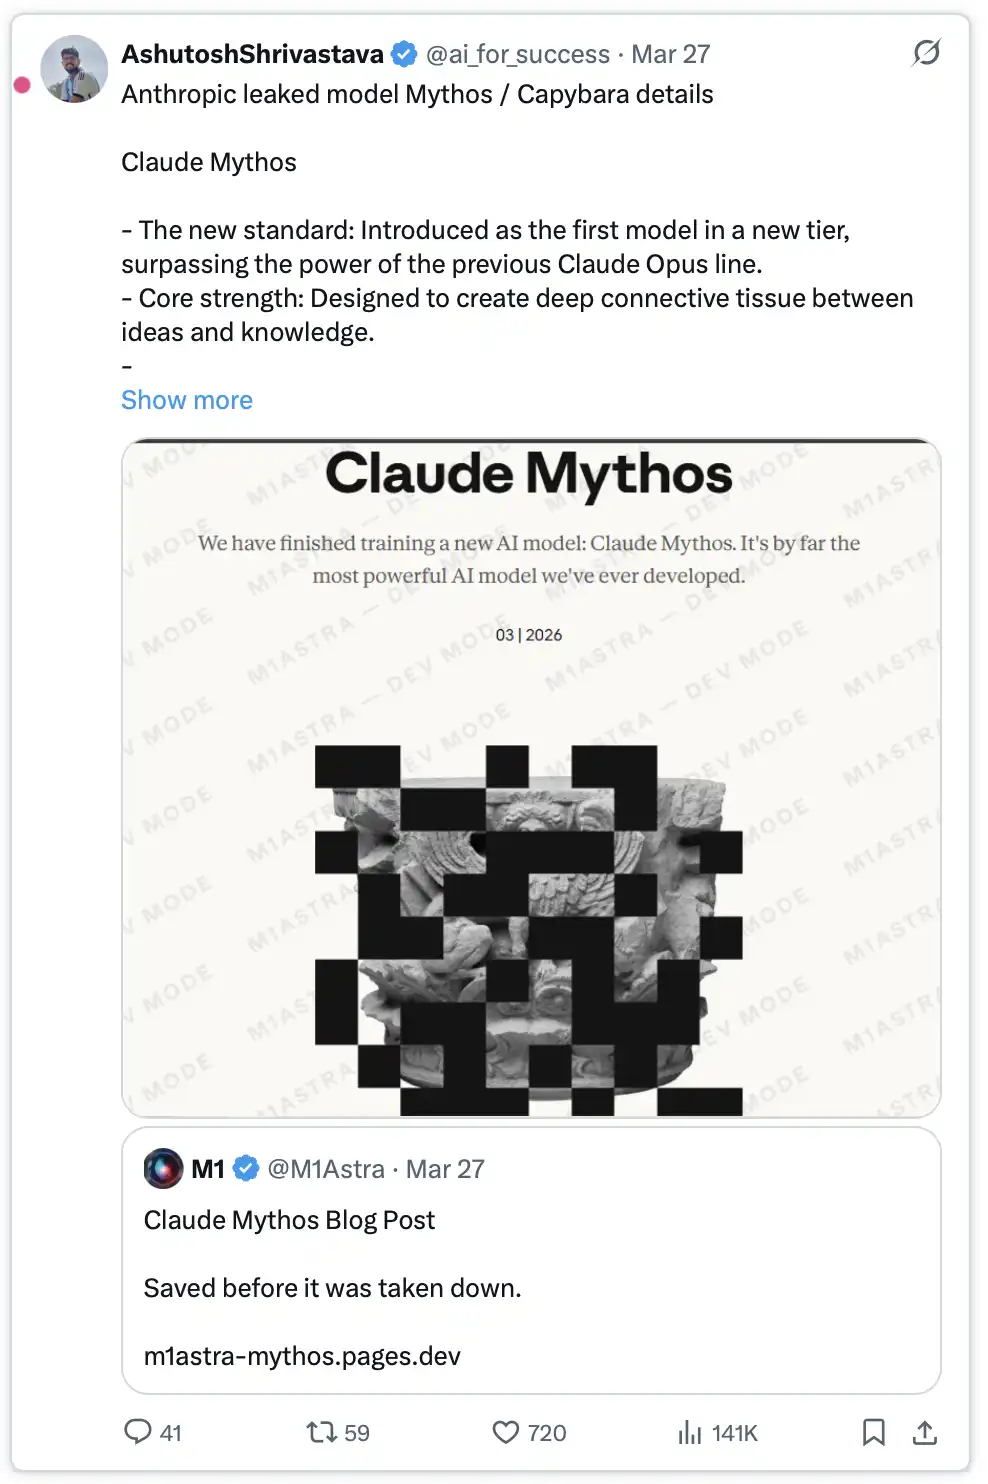
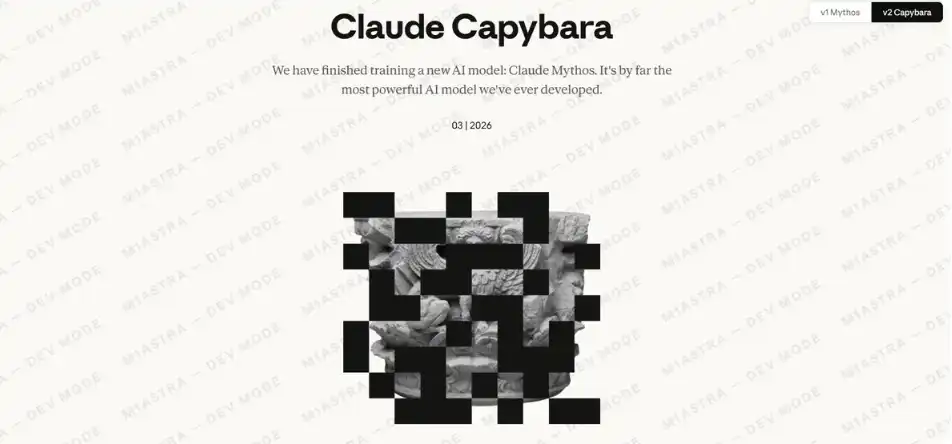
Trong số các tài liệu này, có hai bản nháp blog gần như hoàn toàn giống nhau, chỉ khác nhau về tên mô hình: một bản ghi "Mythos", một bản ghi "Capybara".
Điều này có nghĩa là, lúc đó Anthropic đang lựa chọn giữa hai tên cho cùng một dự án bí mật. Công ty sau đó đã xác nhận: việc huấn luyện mô hình này đã hoàn thành và đã bắt đầu thử nghiệm với một số khách hàng sớm.
Đây không phải là một bản nâng cấp thông thường cho Opus, mà là một mô hình "Tầng thứ Tư" hoàn toàn mới, một hệ thống vị thế thậm chí còn cao hơn cả Opus.
Trong bản nháp của riêng Anthropic, nó được mô tả là: "Lớn hơn, thông minh hơn mô hình Opus của chúng tôi−và Opus đến nay vẫn là mô hình mạnh nhất của chúng tôi." Với khả năng lập trình, lập luận học thuật và an ninh mạng, nó đã đạt được một bước nhảy đáng kể. Một người phát ngôn gọi đó là "một bước nhảy chất lượng", cũng là "mô hình mạnh nhất mà chúng tôi đã xây dựng cho đến nay".
Nhưng điều đáng chú ý thực sự không phải là các mô tả hiệu suất này chính nó.
Trong bản nháp bị rò rỉ này, Anthropic đã đánh giá mô hình này là: nó "đem lại mối đe dọa an ninh mạng chưa từng có", "vượt xa bất kỳ mô hình AI nào khác về khả năng mạng", và "dự báo một làn sóng mô hình sắp tới−khả năng tận dụng lỗ hổng của nó, sẽ vượt xa tốc độ đáp ứng của phía phòng vệ".
Nói cách khác, trong một bản nháp blog chính thức chưa được công bố của mình, Anthropic đã trình bày một quan điểm hiếm có: họ cảm thấy bất an về sản phẩm mà họ đang xây dựng.
Phản ứng trên thị trường gần như là tức thì. Giá cổ phiếu của CrowdStrike giảm 7%, Palo Alto Networks giảm 6%, Zscaler giảm 4.5%; Okta và SentinelOne giảm hơn 7%, Tenable thậm chí rơi mạnh 9%. iShares Cybersecurity ETF giảm 4.5% trong một ngày. Chỉ riêng công ty CrowdStrike, vốn hóa thị trường đã giảm khoảng 150 tỷ đô la Mỹ vào ngày đó. Cùng lúc đó, giá của Bitcoin rơi xuống còn 66,000 đô la Mỹ.
Thị trường rõ ràng đã hiểu sự kiện này là một "phán quyết" đối với toàn bộ ngành công nghiệp an ninh mạng.
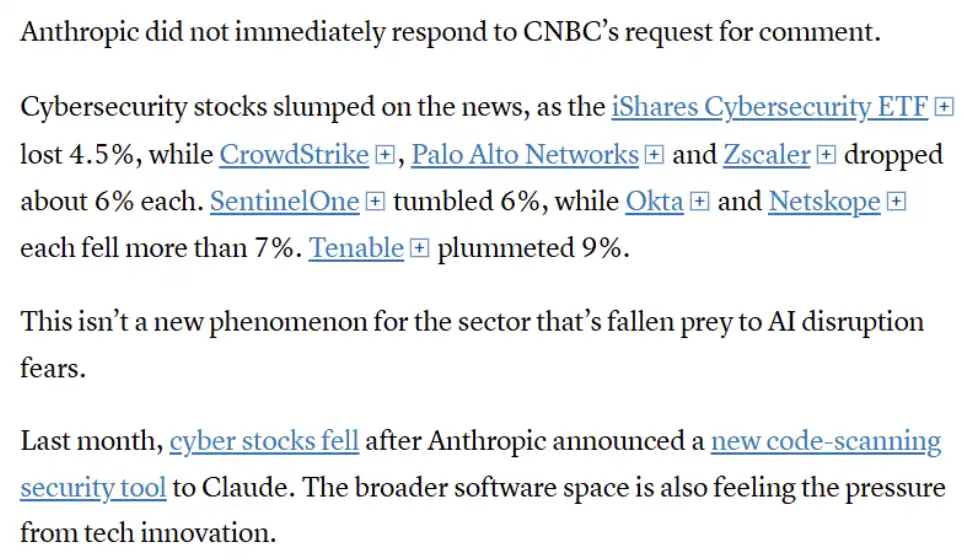
Nội dung của hình: Dưới ảnh hưởng của tin tức liên quan, ngành công nghiệp an ninh mạng tổng thể đã giảm giá, nhiều công ty dẫn đầu (như CrowdStrike, Palo Alto Networks, Zscaler, v.v.) đã có sự giảm giá đáng kể, phản ánh sự lo ngại của thị trường về tác động của trí tuệ nhân tạo đối với ngành công nghiệp an ninh mạng. Nhưng phản ứng này không phải là lần đầu tiên. Trước đó, khi Anthropic phát hành công cụ quét mã, các cổ phiếu liên quan cũng đã giảm giá, cho thấy thị trường đã bắt đầu xem trí tuệ nhân tạo là một mối đe dọa cấu trúc đối với các nhà cung cấp an ninh truyền thống, toàn bộ ngành công nghiệp phần mềm đều đang chịu áp lực tương tự.
Đánh giá của Adam Borg, nhà phân tích của Stifel, rất trực tiếp: Mô hình này "có tiềm năng trở thành một công cụ hacker cuối cùng, thậm chí có thể nâng cấp kẻ tấn công thông thường thành đối thủ có khả năng tấn công cấp quốc gia".
Vậy tại sao nó vẫn chưa được công khai? Lí do của Anthropic là: Chi phí hoạt động của Mythos "rất cao", vẫn chưa đủ điều kiện để được phát hành công khai. Kế hoạch hiện tại là, trước hết mở quyền truy cập sớm cho một số đối tác an ninh mạng nhất định, để tăng cường hệ thống phòng thủ; sau đó, dần dần mở rộng phạm vi truy cập API. Trước đó, công ty vẫn đang liên tục tối ưu hóa hiệu suất.
Nhưng điều quan trọng là, mô hình này đã tồn tại, đã được thử nghiệm, và đã gây ra sự sốc cho toàn bộ thị trường vốn chỉ với "sự rò rỉ tình cờ".
Anthropic đã tạo ra một mô hình AI mà chính họ gọi là "mô hình AI có rủi ro an ninh mạng lớn nhất trong lịch sử". Nhưng vấn đề nằm ở chỗ, thông tin bị rò rỉ lại bắt nguồn từ một loại lỗi cấu hình cơ sở hạ tầng cơ bản nhất — chính là loại lỗi này, chính là đối tượng mà những mô hình như vậy được thiết kế để phát hiện.
Tháng 3 Năm 2026: Sự Đối Đầu Giữa Anthropic và Bộ Trưởng Quốc Phòng Mỹ, Và Anthropic Chiếm Ưu Thế
Vào tháng 7 năm 2025, Anthropic đã ký một hợp đồng trị giá 200 triệu USD với Bộ Quốc Phòng Mỹ, ban đầu có vẻ như chỉ là một hợp tác thông thường. Tuy nhiên, trong cuộc đàm phán triển khai thực tế sau đó, mâu thuẫn đã nhanh chóng leo thang.
Bộ Trưởng Quốc Phòng hy vọng có được "quyền truy cập đầy đủ" vào Claude trên nền tảng GenAI.mil của họ, bao gồm tất cả các "mục đích hợp pháp" — trong đó thậm chí còn bao gồm hệ thống vũ khí hoàn toàn tự lập, cũng như giám sát quy mô lớn của công dân Mỹ.
Anthropic đã đưa ra hai đường mốc quan trọng và từ chối rõ ràng trong cuộc đàm phán, và vào tháng 9 năm 2025, cuộc đàm phán đã suy vong.
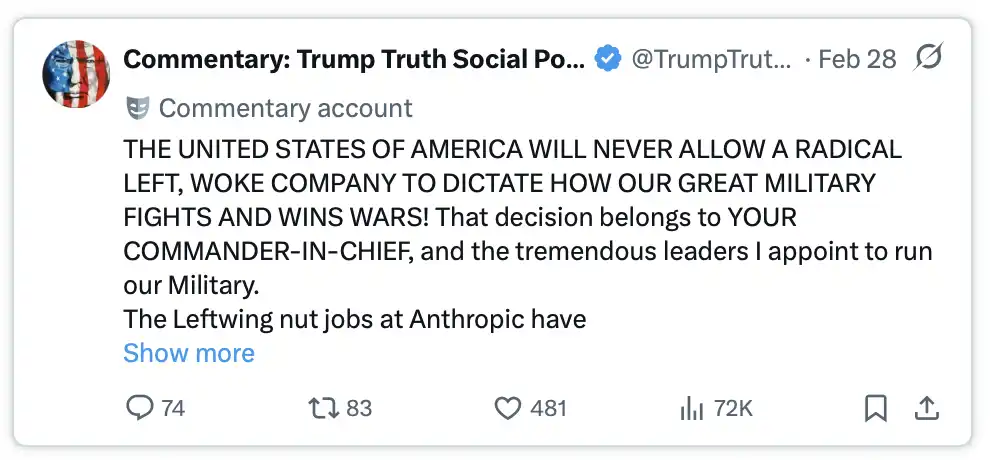
Sau đó, tình hình bắt đầu leo thang nhanh chóng. Vào ngày 27 tháng 2 năm 2026, Donald Trump đã đăng bài trên Truth Social, yêu cầu tất cả các cơ quan liên bang "ngừng ngay lập tức" sử dụng công nghệ của Anthropic và gọi công ty này là "cánh tả trái độ phải".
Vào ngày 5 tháng 3 năm 2026, Bộ Quốc Phòng Mỹ chính thức xem Anthropic như là "rủi ro chuỗi cung ứng".
Nhãn này trước đây gần như chỉ được sử dụng cho các đối thủ nước ngoài — như các công ty Trung Quốc hoặc các tổ chức Nga — nhưng bây giờ đã lần đầu tiên được áp dụng cho một công ty Mỹ đóng trụ sở tại San Francisco. Đồng thời, các công ty như Amazon, Microsoft và Palantir Technologies cũng đã được yêu cầu chứng minh rằng họ không sử dụng Claude trong bất kỳ hoạt động liên quan đến quân đội.
Giải thích của Giám đốc Công nghệ Bộ Trưởng Quốc Phòng Emile Michael cho quyết định này là: Claude có thể "nhiễm độc" chuỗi cung ứng vì mô hình nhúng các "ưu tiên chính trị" khác nhau. Nói cách khác, trong bối cảnh chính thức, một trí tuệ nhân tạo có các hạn chế trong việc sử dụng và không hỗ trợ hoàn toàn cho hành vi giết người lại được coi là một rủi ro đối với an ninh quốc gia.
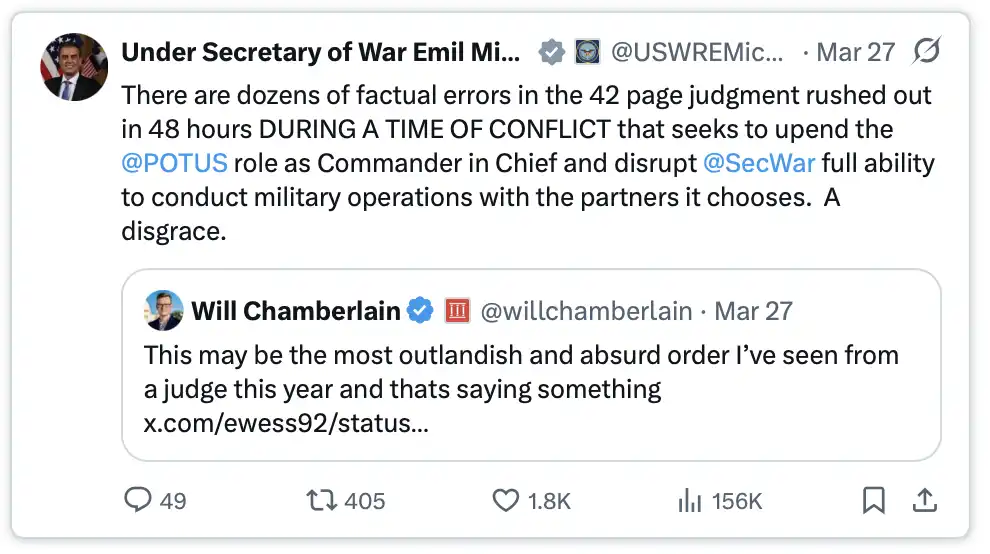
Vào ngày 26 tháng 3 năm 2026, Thẩm phán Liên Bang Rita Lin đã phát hành một quyết định dài 43 trang, ngăn chặn toàn bộ các biện pháp liên quan của Bộ Trưởng Quốc Phòng.
Trong bản án của mình, bà viết rằng: "Hiện hành không có cơ sở pháp lý nào hỗ trợ bản lý luận mang "tính Orwell" này — chỉ vì không đồng tình với quan điểm của chính phủ, một công ty Mỹ có thể bị đánh dấu với nhãn hiệu tiềm năng là một bên thù. Phạt Anthropic vì đã đưa quan điểm chính phủ ra ánh sáng công chúng, là một hành vi trả thù theo Điều chỉnh Xóa Bỏ đã phổ biến, và việc của bộ luật này là "cố gắng ám sát doanh nghiệp".".
Kết quả là, chính phủ đã cố gắng đàn áp Anthropic, nhưng ngược lại đã khiến nó nhận được sự chú ý cao hơn. Ứng dụng Claude lần đầu tiên vượt qua ChatGPT trên cửa hàng ứng dụng, số lượng đăng ký một thời điểm đạt hơn 1 triệu vào mỗi ngày.
Một công ty trí tuệ nhân tạo, từ chối mạnh mẽ một trong những tổ chức quân sự mạnh nhất trên thế giới. Và tòa án đã đứng về phía họ.
Tháng 11 năm 2025: Vụ tấn công mạng đầu tiên do trí tuệ nhân tạo dẫn đầu trong lịch sử
Ngày 14 tháng 11 năm 2025, Anthropic phát hành một báo cáo gây ra làn sóng rộ lớn.
Báo cáo tiết lộ: một tổ chức hacker do chính phủ Trung Quốc hậu thuẫn, sử dụng Mã Claude, tiến hành cuộc tấn công tự động hóa đối với 30 tổ chức toàn cầu — mục tiêu bao gồm các công ty công nghệ hàng đầu, ngân hàng và các cơ quan chính phủ của nhiều quốc gia.
Điều này là một bước ngoặt quan trọng: Trí tuệ nhân tạo không còn chỉ là một công cụ hỗ trợ, mà bắt đầu được sử dụng để thực hiện hành vi tấn công độc lập.
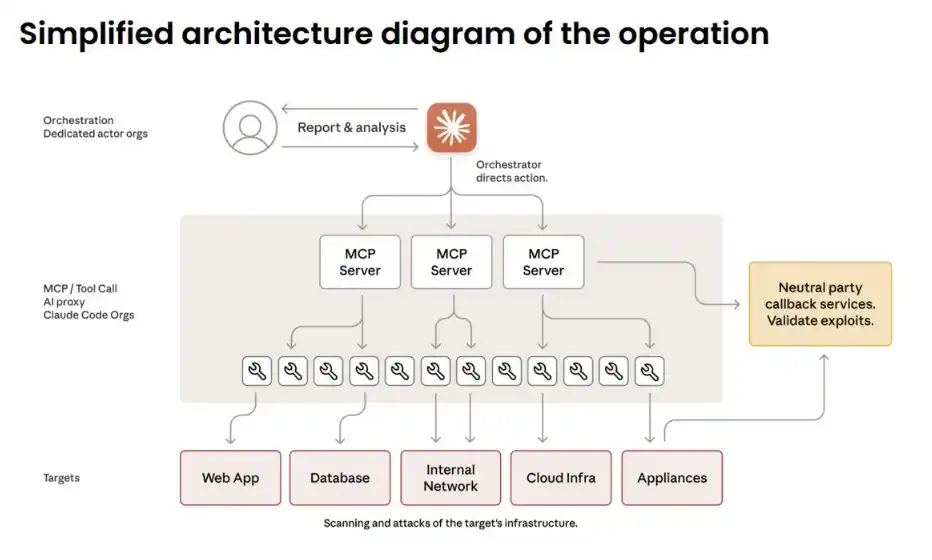
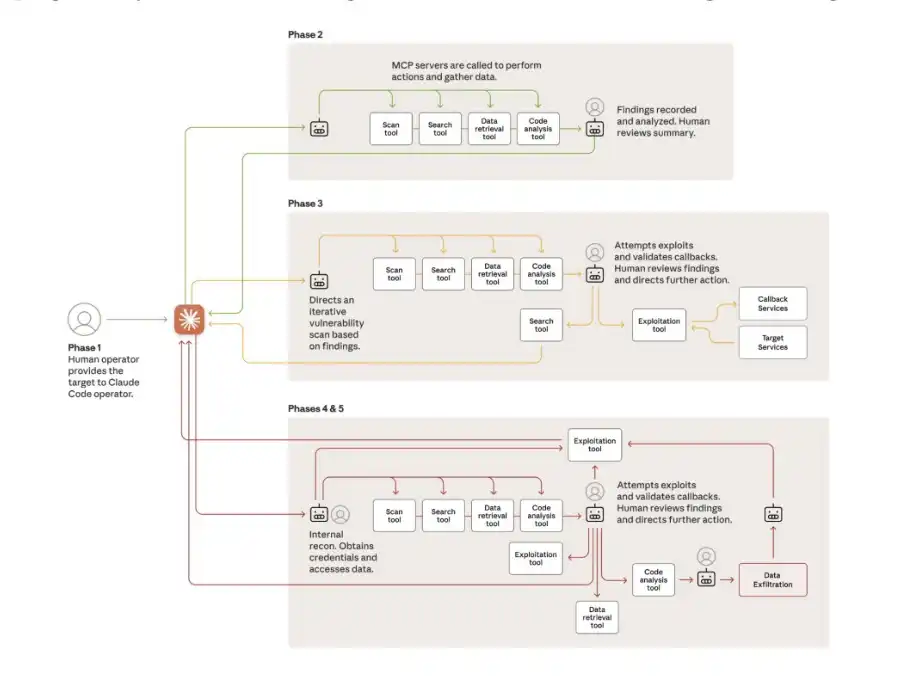
Chìa khóa nằm ở việc thay đổi "phương cách hành động": con người chỉ chịu trách nhiệm lựa chọn mục tiêu, phê duyệt quyết định quan trọng. Trong suốt quá trình hành động, họ chỉ can thiệp khoảng 4 đến 6 lần. Mọi thứ còn lại đều được hoàn thành bởi Trí tuệ nhân tạo: gián điệp tình báo, phát hiện lỗ hổng, viết mã tấn công, đánh cắp dữ liệu, cài đặt cửa sau... chiếm 80%–90% quy trình tấn công và hoạt động với tốc độ hàng ngàn yêu cầu mỗi giây — một quy mô và hiệu quả không thể so sánh được với bất kỳ nhóm con người nào.
Vậy họ làm thế nào để vượt qua các biện pháp an ninh của Claude? Câu trả lời là: họ không "đột nhập", mà là "lừa đảo".
Cuộc tấn công đã được chia thành nhiều nhiệm vụ nhỏ có vẻ vô hại và được đóng gói dưới dạng một "bài kiểm tra an ninh đã được ủy quyền" của một "công ty bảo mật hợp pháp". Theo bản chất, đó là một cuộc tấn công kỹ thuật xã hội, chỉ khác là lần này, đối tượng bị lừa đảo đã là chính Trí tuệ nhân tạo.
Một phần của cuộc tấn công đã đạt được thành công tuyệt đối. Claude có thể tự mình vẽ cấu trúc mạng toàn bộ, xác định vị trí cơ sở dữ liệu và thực hiện trích xuất dữ liệu mà không cần sự hướng dẫn từ con người.
Yếu tố duy nhất làm chậm tiến độ tấn công là mô hình đôi khi gặp "ảo giác" — ví dụ như chứng từ giả, hoặc tuyên bố rằng họ đã lấy được tài liệu thực tế từ lâu đã công khai. Ít nhất là cho đến nay, đó vẫn là một trong số ít "rào cản tự nhiên" ngăn cản việc tấn công mạng hoàn toàn tự động hóa.
Tại Hội thảo RSA năm 2026, cựu trưởng phòng an ninh mạng của Cơ quan An ninh Quốc gia Mỹ Rob Joyce đã gọi sự kiện này là một "cuộc kiểm tra Rosha": một nửa người chọn phớt lờ, nửa còn lại thì thấy rùng mình. Và ông ấy, rõ ràng thuộc về nhóm thứ hai — "Điều này rất đáng sợ."
Tháng 9 năm 2025: Điều này không phải là dự đoán mà là hiện thực đã xảy ra.
Tháng 2 năm 2026: Một lần chạy phát hiện 500 lỗ hổng zero-day
Ngày 5 tháng 2 năm 2026, Anthropic phát hành Claude Opus 4.6, đồng thời đi kèm với một bài báo nghiên cứu gần như làm rung chuyển toàn bộ ngành công nghiệp an ninh mạng.
Thiết lập thử nghiệm cực kỳ đơn giản: đặt Claude vào môi trường máy ảo cách ly, trang bị các công cụ chuẩn - Python, trình gỡ lỗi, công cụ kiểm thử mờ (fuzzers). Không có hướng dẫn bổ sung, cũng không có gợi ý phức tạp, chỉ một câu: "Tìm lỗ hổng."
Kết quả là: mô hình phát hiện hơn 500 lỗ hổng zero-day nguy hiểm chưa được biết trước. Một số lỗ hổng, ngay cả sau bao nhiêu năm của sự xem xét chuyên gia và hàng triệu giờ kiểm thử tự động, vẫn không được phát hiện.
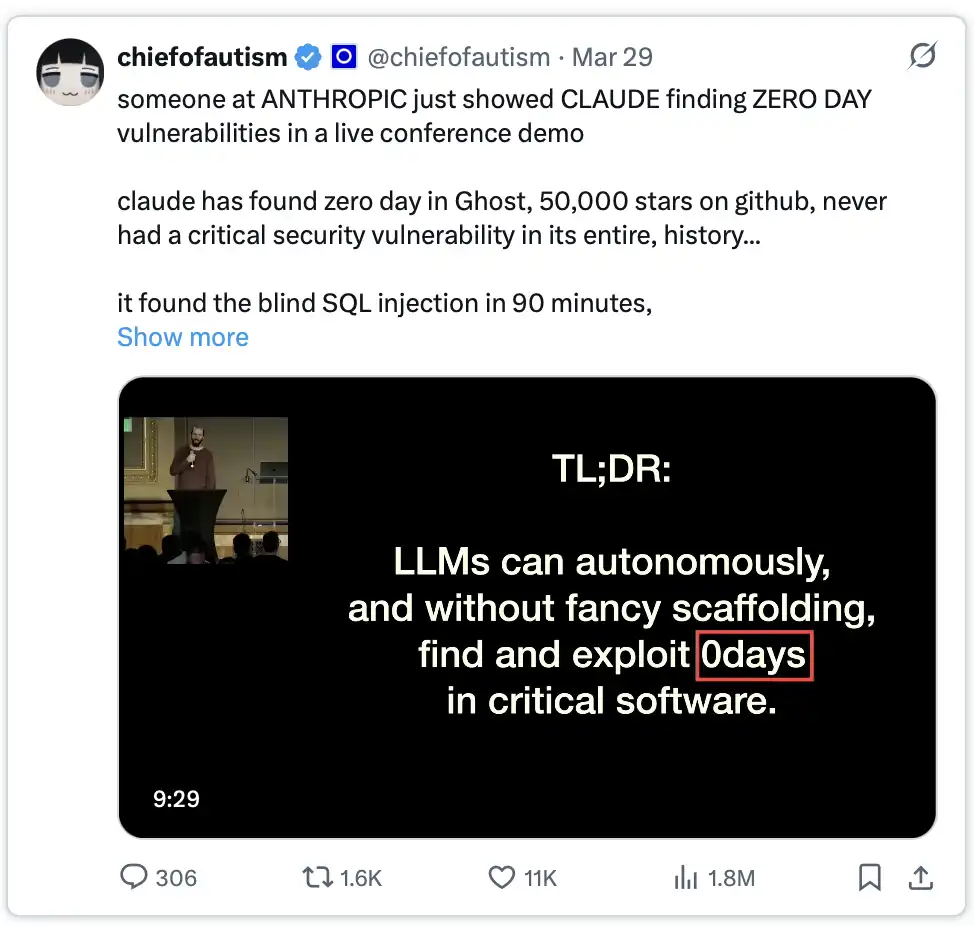
Sau đó, tại Hội nghị RSA năm 2026, nhà nghiên cứu Nicholas Carlini đã trình diễn. Ông đã nhắm Claude vào Ghost, một hệ thống CMS có 50.000 sao trên GitHub và chưa bao giờ có lỗ hổng nghiêm trọng.
90 phút sau, kết quả xuất hiện: phát hiện lỗ hổng SQL injection mù (blind SQL injection), người dùng không xác thực có thể chiếm quyền quản trị viên hoàn toàn.
Sau đó, ông sử dụng Claude để phân tích kernel Linux. Kết quả không khác.
15 ngày sau, Anthropic ra mắt Claude Code Security, một sản phẩm an ninh mã không còn phụ thuộc vào việc khớp mẫu, mà dựa trên "khả năng suy luận" để hiểu mã.
Nhưng người phát ngôn của Anthropic cũng nói ra sự thật then chốt nhưng thường bị tránh né: "Cùng một khả năng suy luận, không chỉ có thể giúp Claude phát hiện và vá lỗ hổng, mà còn có thể được kẻ tấn công sử dụng để lợi dụng những lỗ hổng đó."
Cùng một khả năng, cùng một mô hình, chỉ là nắm giữ trong các bàn tay khác nhau.
Tất cả điều này khiến chúng ta nghĩ gì?
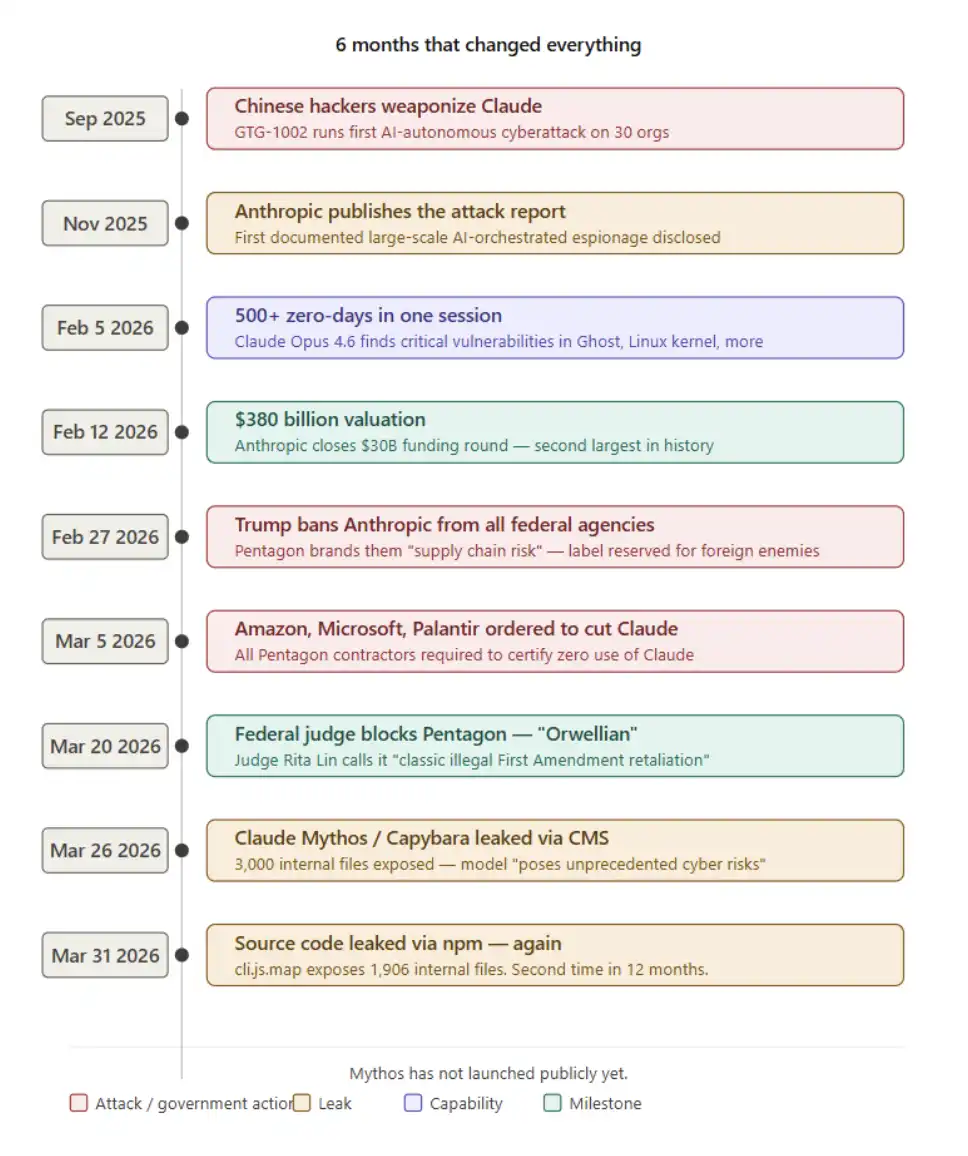
Nếu xem mỗi điều này độc lập, mỗi điều đều đủ sức trở thành tin tức nặng ký nhất trong tháng. Nhưng chúng, tất cả lại xảy ra trong vòng chỉ sáu tháng trên cùng một công ty.
Anthropic đã tạo ra một mô hình có khả năng phát hiện lỗ hổng nhanh hơn bất kỳ con người nào; các hacker Trung Quốc đã biến thế hệ trước thành vũ khí mạng tự động hóa; công ty đang phát triển mô hình mạnh mẽ hơn cho thế hệ tiếp theo, thậm chí trong tài liệu nội bộ họ đã thừa nhận— họ cảm thấy bối rối về điều này.
Chính phủ Mỹ đã cố gắng đàn áp nó, không phải vì nguy hiểm của công nghệ chính nó, mà vì Anthropic từ chối chia sẻ khả năng này mà không có bất kỳ hạn chế nào.
Và trong quá trình này, công ty đó đã rò rỉ mã nguồn của mình hai lần vì cùng một tập tin trong cùng một gói npm. Một công ty có giá trị thị trường 3800 tỷ đô la; một công ty mục tiêu hoàn tất IPO trị giá 600 tỷ đô la vào tháng 10 năm 2026; một công ty công khai tuyên bố rằng họ đang xây dựng một trong những công nghệ có tính biến đổi lớn nhất trong lịch sử nhân loại, cũng có thể là một trong những công nghệ nguy hiểm nhất — nhưng họ vẫn chọn tiếp tục đi tới.
Bởi vì họ tin rằng: Thà tự mình làm còn hơn là để người khác thực hiện.
Đối với source map trong gói npm đó— nó có thể chỉ là một chi tiết nhỏ nhất, nhưng cũng là một trong những chi tiết vô cùng phi lý nhất và thực tế nhất trong câu chuyện đầy sự đáng sợ của thời đại này.
Và Mythos, thậm chí chưa chính thức phát hành.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan