




AI tìm lỗ hổng đã vượt qua tốc độ vá lỗ hổng của chính nó

Ngày 27 tháng 3, một lỗ hổng bộ nhớ cache dữ liệu không được khóa của Anthropic đã tiết lộ khoảng 3000 tệp tin nội bộ. Một bài đăng blog nháp tiết lộ về mô hình mới Mythos đang trong quá trình thử nghiệm nội bộ, Anthropic tự đánh giá mô hình này là "vượt xa bất kỳ mô hình AI nào hiện tại về khả năng an ninh mạng." Cùng ngày, cả CrowdStrike và Okta đều giảm 7%, Palo Alto Networks giảm 6%.
Sự hoang mang trên thị trường không phải vì một mô hình mạnh mẽ hơn đã xuất hiện. Mà vì người tạo ra mô hình này nói rằng, tốc độ tiến triển ở phía tấn công của mô hình đã nhanh hơn tốc độ mà phía phòng thủ có thể đuổi kịp.
Khả năng an ninh mạng AI vượt trội
Theo kết quả kiểm tra của tiêu chuẩn học thuật CAIBench, trong bài kiểm tra Cybench mô phỏng môi trường tấn công phòng thủ thực sự, tỉ lệ thành công của Claude Sonnet 4.5 là 46%. Xếp thứ hai là GPT-5 với 28%, Gemini 2.5 Pro của Google chỉ có 18%, và mô hình mã nguồn mở qwen3-32B thậm chí chỉ là 10%.
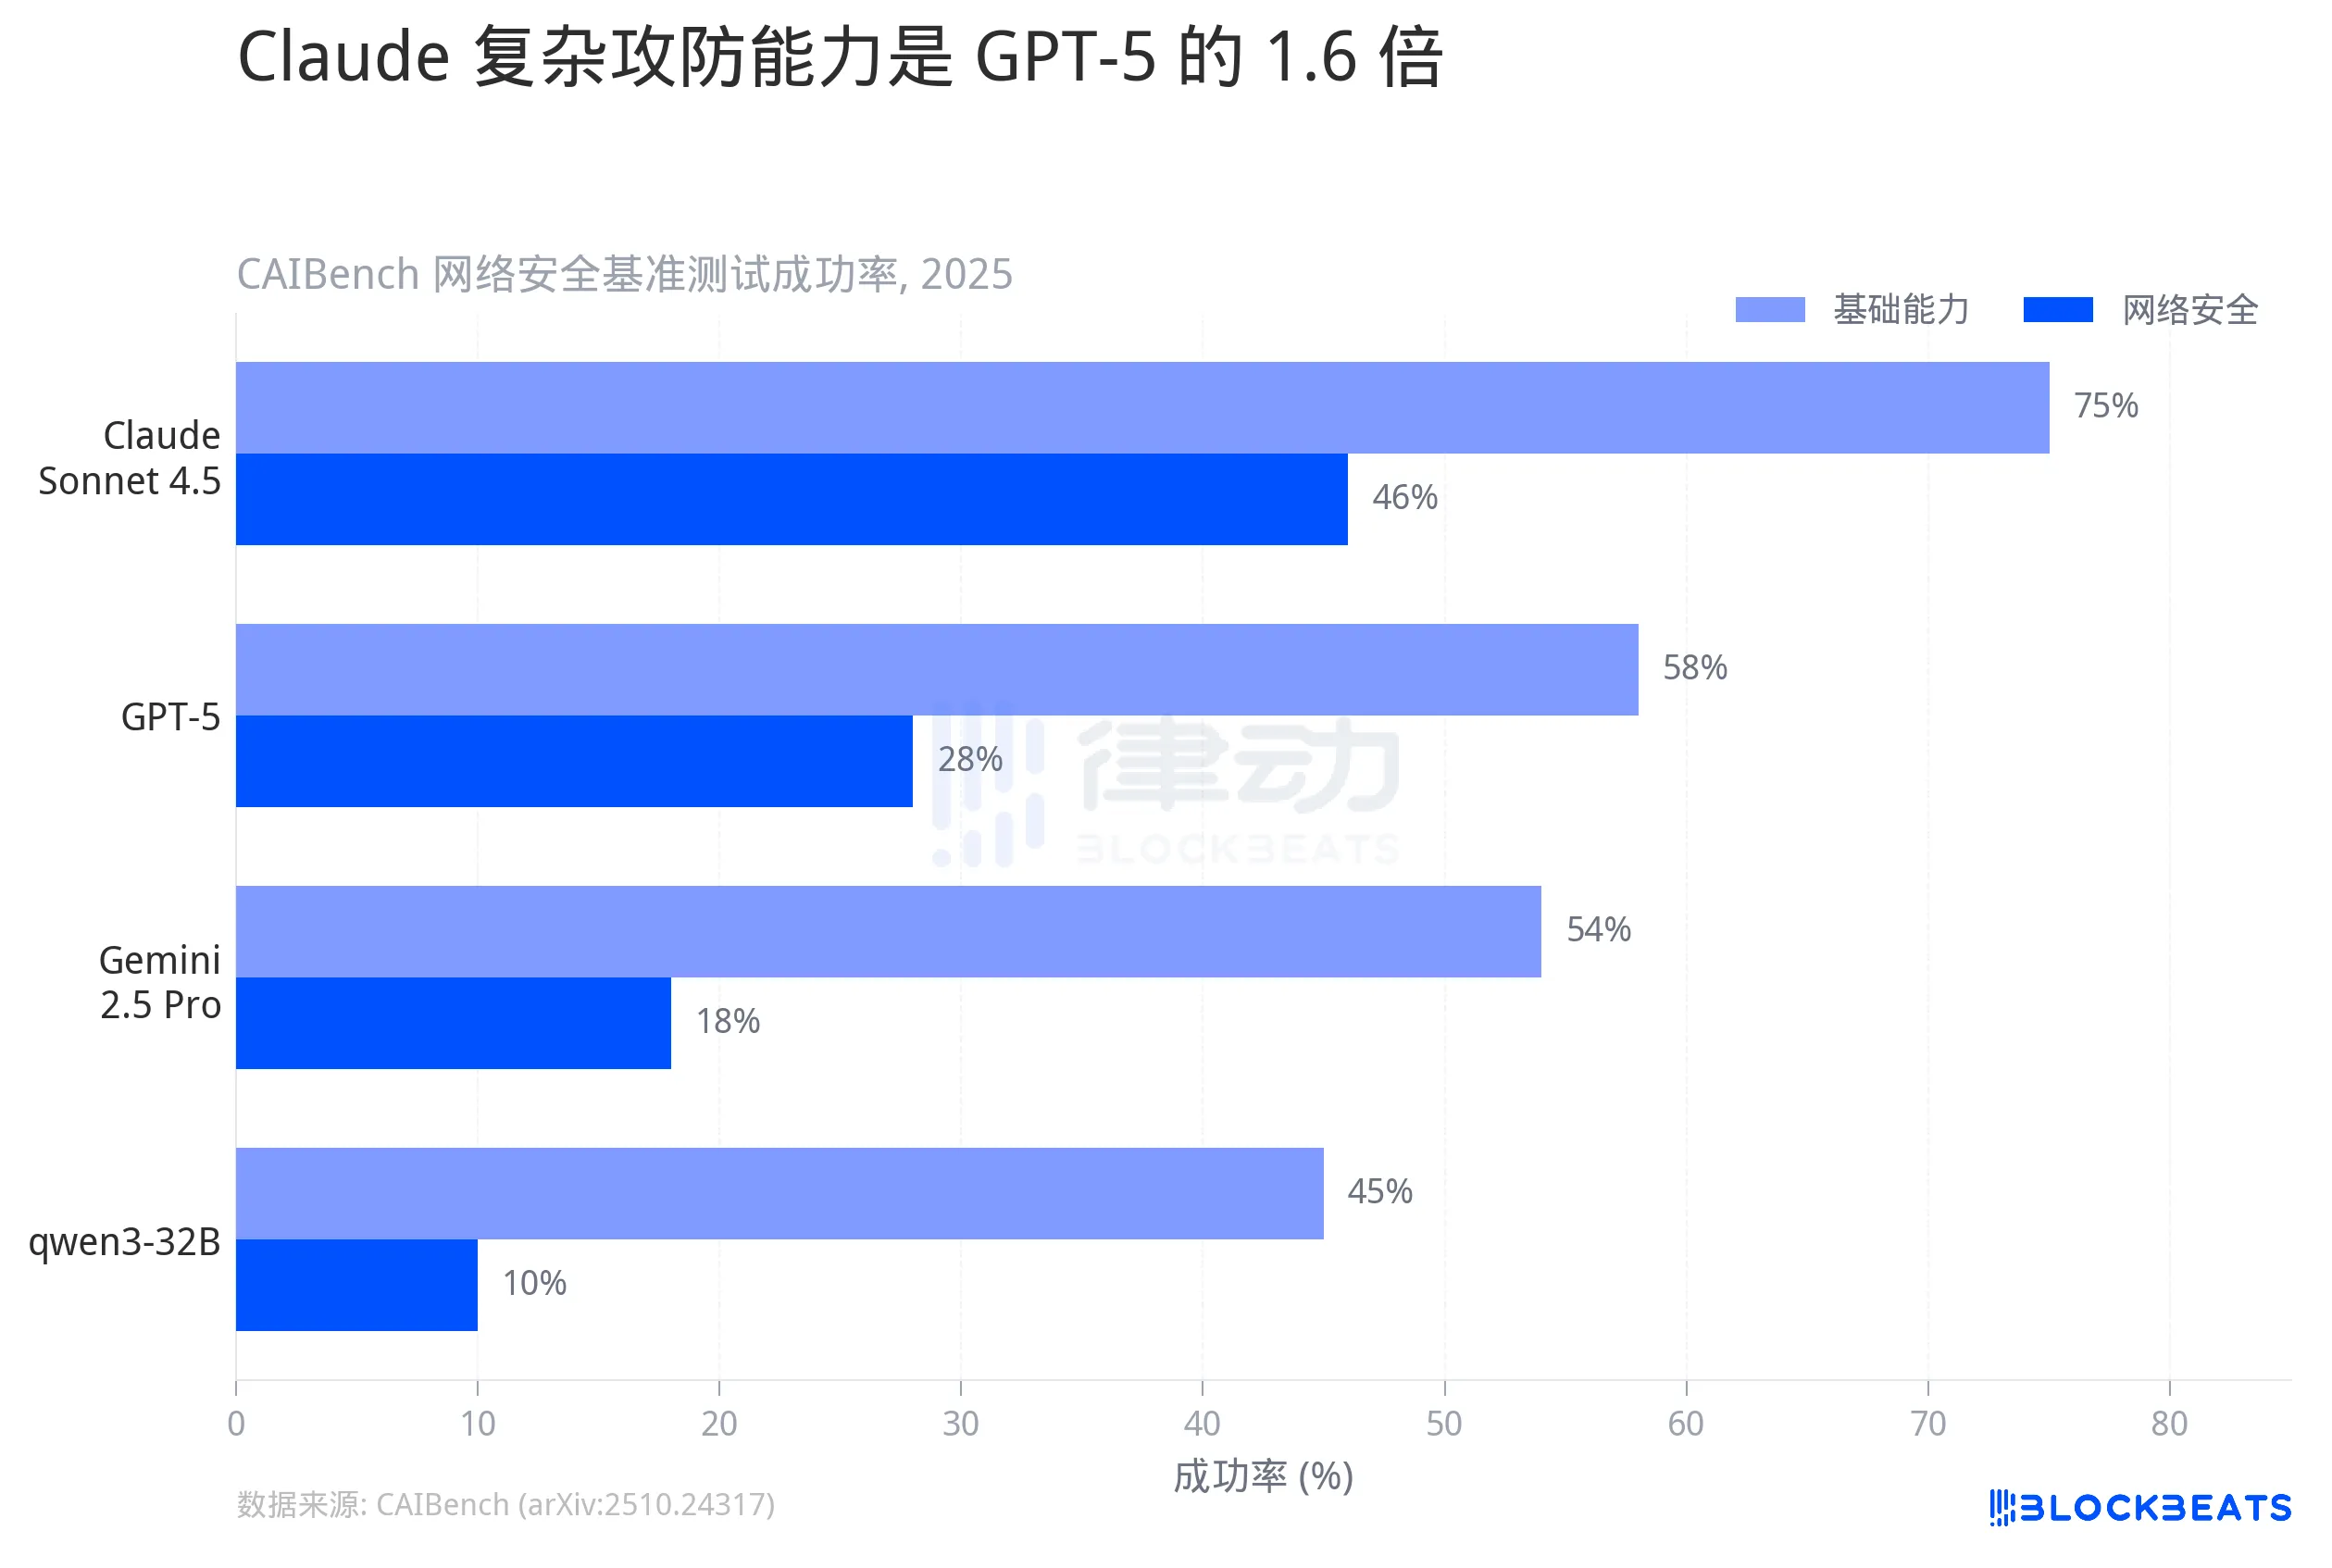
46% có vẻ không cao, nhưng đây là tỉ lệ thành công của các nhiệm vụ thâm nhập phức tạp, bao gồm việc phát hiện lỗ hổng, xây dựng chuỗi khai thác và nâng cấp quyền truy cập qua nhiều bước thực hiện. Trong bài kiểm tra cơ bản hơn, tỉ lệ thành công của Claude đã đạt 75%, gần sát tầng.
Sự khác biệt không nằm ở "ai giỏi hơn một chút", mà ở mức độ. Khả năng tấn công phòng thủ phức tạp của Claude là 1,6 lần so với GPT-5, và 2,5 lần so với Gemini. Trên mặt độ mạng lưới an ninh, phân phối khả năng giữa các mô hình không phải là hàng ngũ, mà là đứt lớp.
2 lần trong 6 tháng
Điều đáng lưu ý không phải là sự chênh lệ ngang, mà là tốc độ dọc.
Theo dữ liệu chính thức từ Anthropic, tỷ lệ thành công của Sonnet 3.7 được phát hành vào tháng 2 năm 2025 trên Cybench là 35,9% (10 lần thử). Sonnet 4.5 được phát hành vào nửa cuối năm cùng năm đã đạt 76,5%. Thống kê của nhóm nghiên cứu của Anthropic cho biết: trong vòng 6 tháng, tỷ lệ thành công đã tăng gấp đôi.
Tốc độ này có ý nghĩa gì? So sánh với kịch bản thực tế: Claude Opus 4.6 đã được sử dụng để kiểm tra mã nguồn Firefox vào tháng 3 năm nay, theo báo cáo của InfoQ, trong hai tuần đã phát hiện ra 22 lỗ hổng bảo mật, trong đó có 14 lỗ hổng nghiêm trọng. Những lỗ hổng này trước đây đã được kiểm tra bằng tay trong nhiều năm và bằng hàng triệu giờ thử nghiệm mờ CPU, nhưng không ai phát hiện ra. Nhóm an ninh của Anthropic trước đó cũng tiết lộ rằng, Claude đã phát hiện hơn 500 lỗ hổng bảo mật nghiêm trọng trong nhiều dự án mã nguồn mở sản xuất, một số đã tồn tại hàng chục năm.
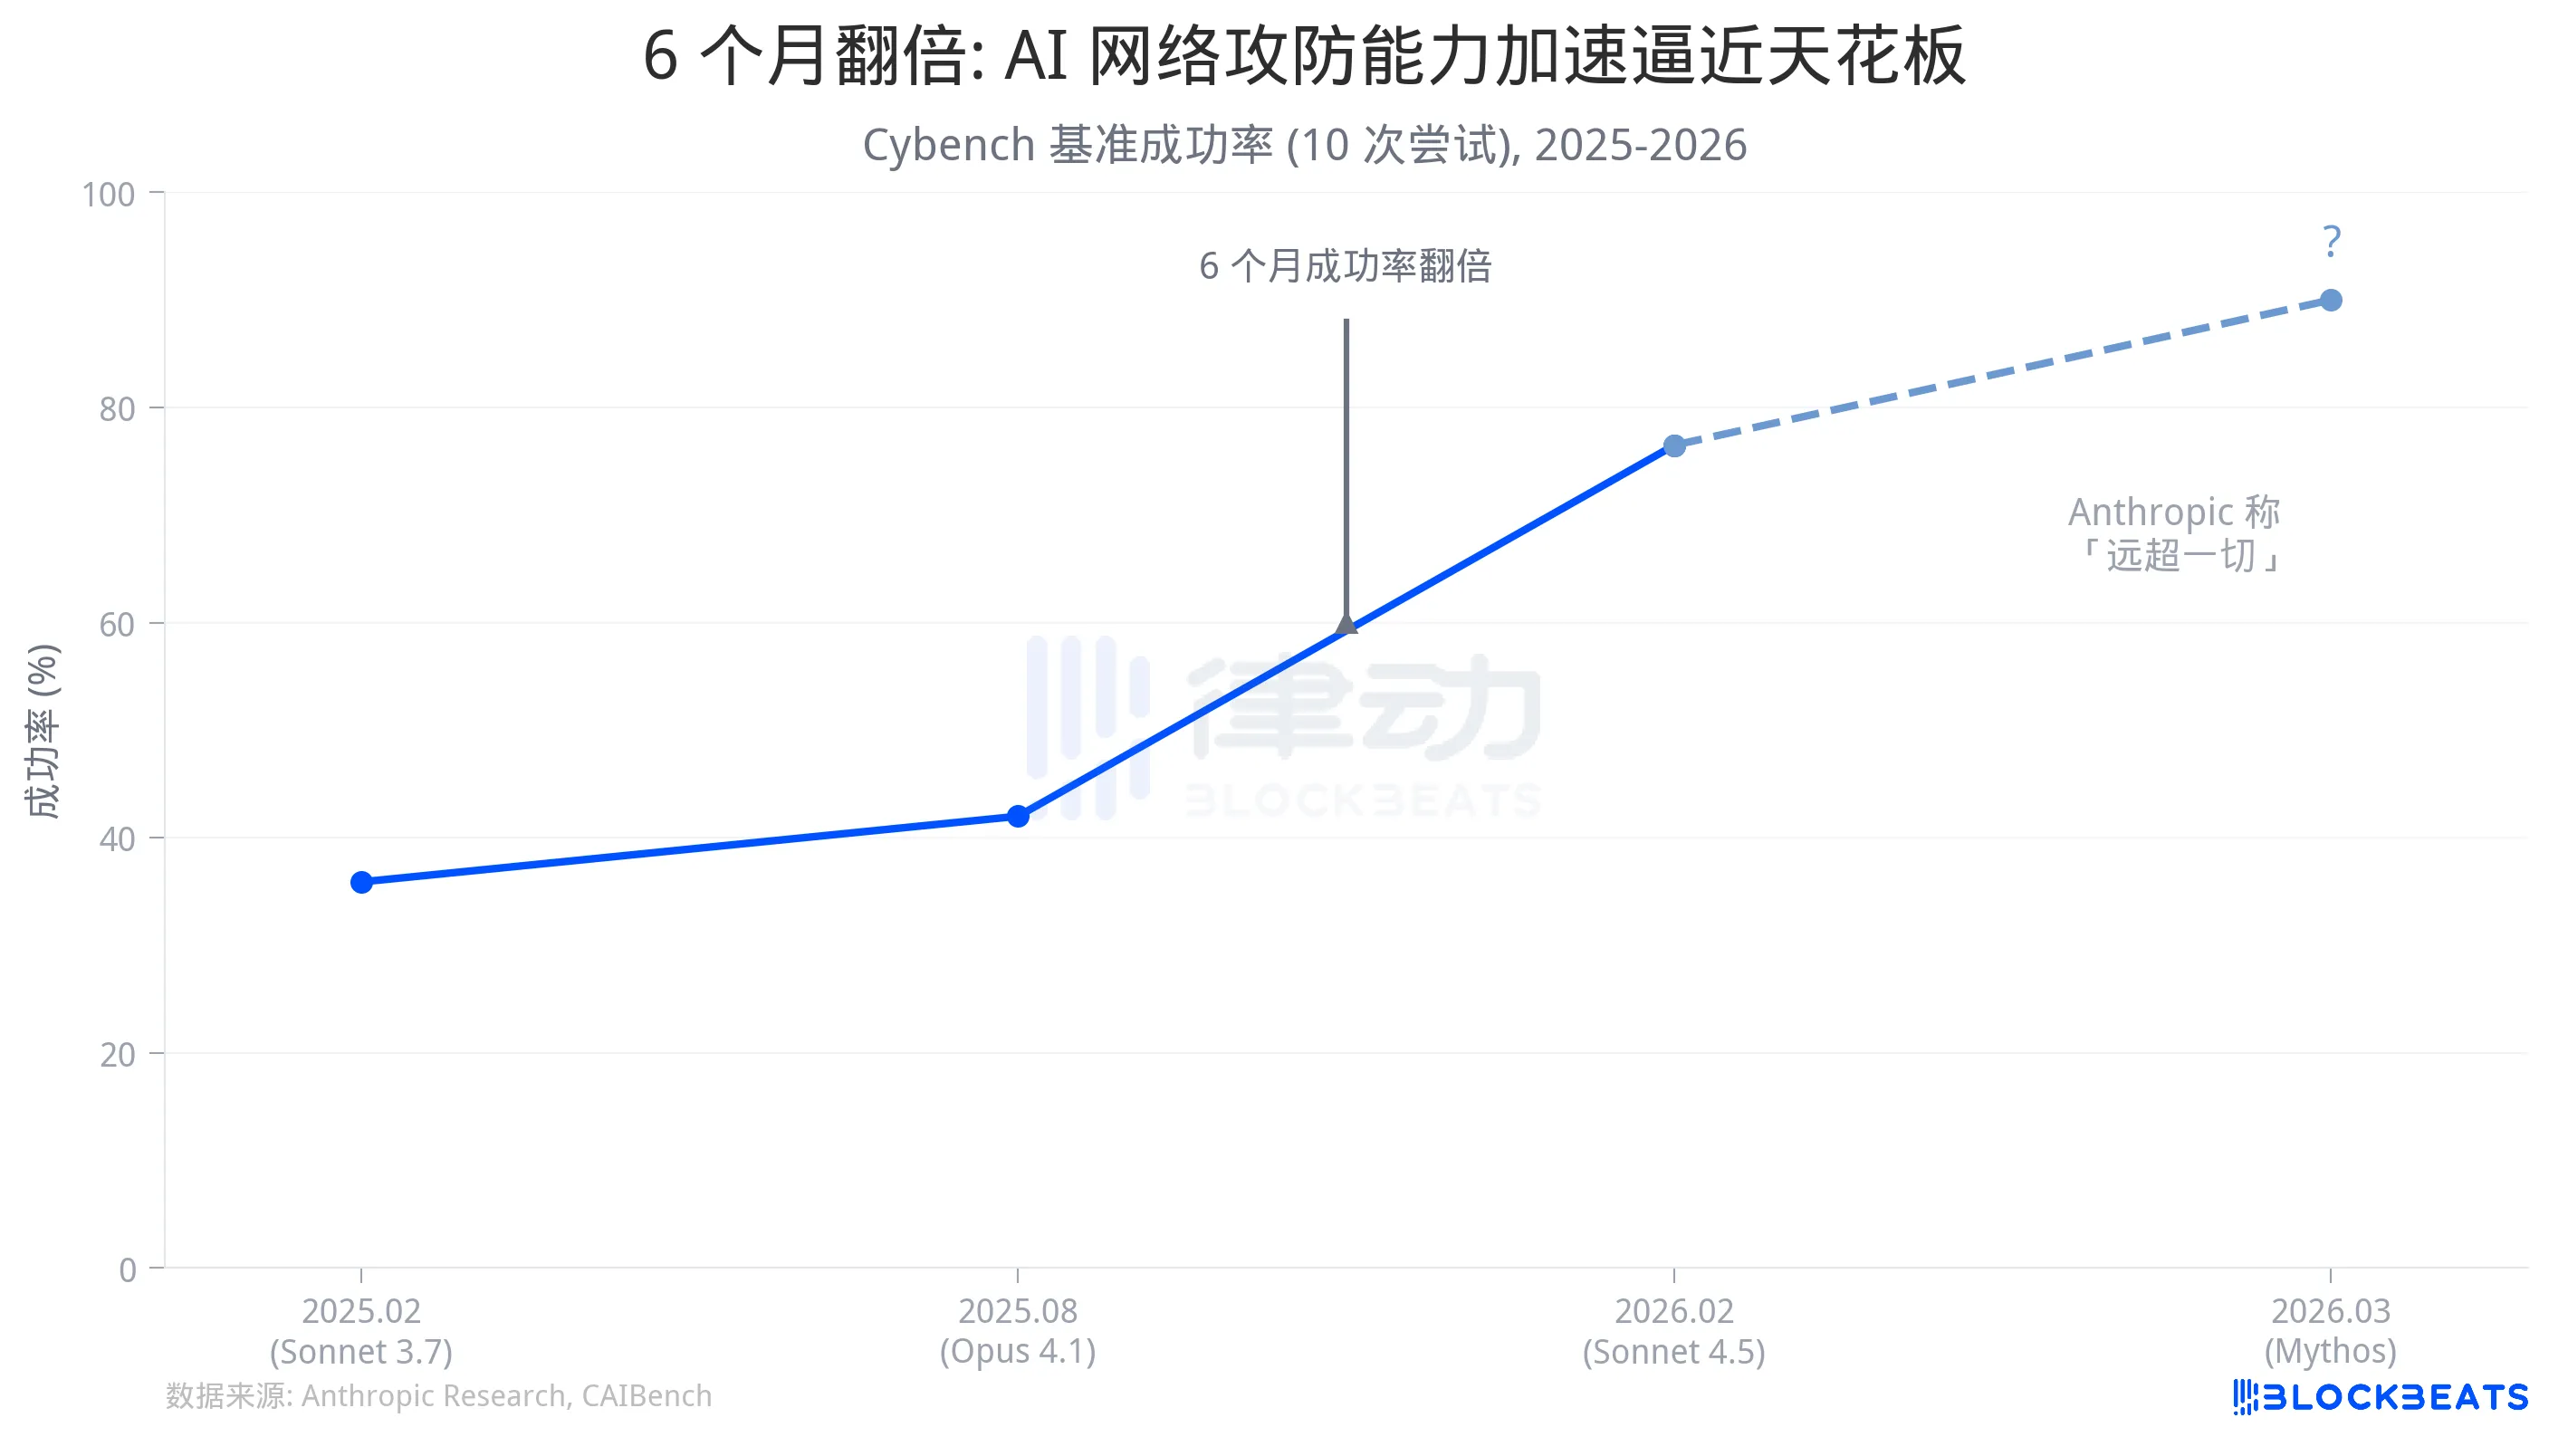
Trong khi chu kỳ tiêu chuẩn của kiểm thử xâm nhập truyền thống là từ 2 đến 3 tuần, và điều này chỉ mới là kiểm thử một ứng dụng duy nhất. Theo Báo cáo Rò rỉ Dữ liệu của Verizon năm 2025, thời gian trung vị từ khi lỗ hổng được công khai đến khi kẻ tấn công khai thác lỗ hổng một cách quy mô lớn là 5 ngày, thời gian trung vị để sửa lỗi là từ 32 đến 38 ngày.
Tốc độ phát hiện lỗ hổng bằng trí tuệ nhân tạo đang tăng một cách mũi nhọn, trong khi tốc độ sửa lỗi của con người chỉ tăng theo hàm tuyến tính. Thời gian trễ giữa hai quá trình chính là cửa sổ tấn công.
Trong Bản thảo của Mythos, Anthropic viết rằng mô hình này "dự báo một làn sóng sắp tới của các mô hình có khả năng khai thác lỗ hổng vượt xa những nỗ lực phòng thủ của bên bảo vệ." Dựa trên đường cong khả năng đã được công bố, điều này không phải là sự phóng đại.
Phát Hiện Càng Nhanh, Cảnh Báo Càng Gấp
Nếu xếp hạng những hành động của Anthropic trong ba năm qua trên một dòng thời gian, bạn sẽ thấy một mẫu rõ ràng: mỗi lần phát hành mô hình mạnh mẽ hơn, ngay sau đó là một phản ứng an ninh cấp cao hơn.
Tháng 7 năm 2023, ký cam kết tự nguyện của Nhà Trắng, và vào tháng 9 cùng năm phát hành phiên bản 1.0 của Chính sách Mở rộng Chịu trách nhiệm (RSP v1.0). Tháng 10 năm 2024, RSP nâng cấp lên phiên bản 2.0, thêm ngưỡng khả năng vũ khí hóa sinh. Tháng 11 năm 2025, Anthropic tiết lộ Sự kiện GTG-1002. Một tổ chức đe dọa được hỗ trợ bởi một quốc gia Trung Quốc đã khai thác khoảng 30 tổ chức thông qua Claude Code, trí tuệ nhân tạo thực hiện độc lập 80% đến 90% các hoạt động chiến thuật trong toàn bộ chiến dịch. Điều này là lần đầu tiên trong lịch sử ghi nhận một hành động gián điệp mạng lưới AI quy mô lớn.
Tháng 2 năm 2026, RSP được cập nhật lên phiên bản 3.0, đồng thời Claude Code Security cũng được phát hành. Cùng tháng, Bộ Quốc phòng Hoa Kỳ đã xác định Anthropic là "Rủi ro chuỗi cung ứng" sau khi Anthropic từ chối hủy bỏ điều khoản hạn chế về giám sát quy mô lớn và vũ khí hoàn toàn tự động trong hợp đồng của họ. Một tháng sau, Mythos bị rò rỉ, Anthropic trong bản thảo thừa nhận rằng mô hình này có "mức độ rủi ro an ninh mạng chưa từng có."
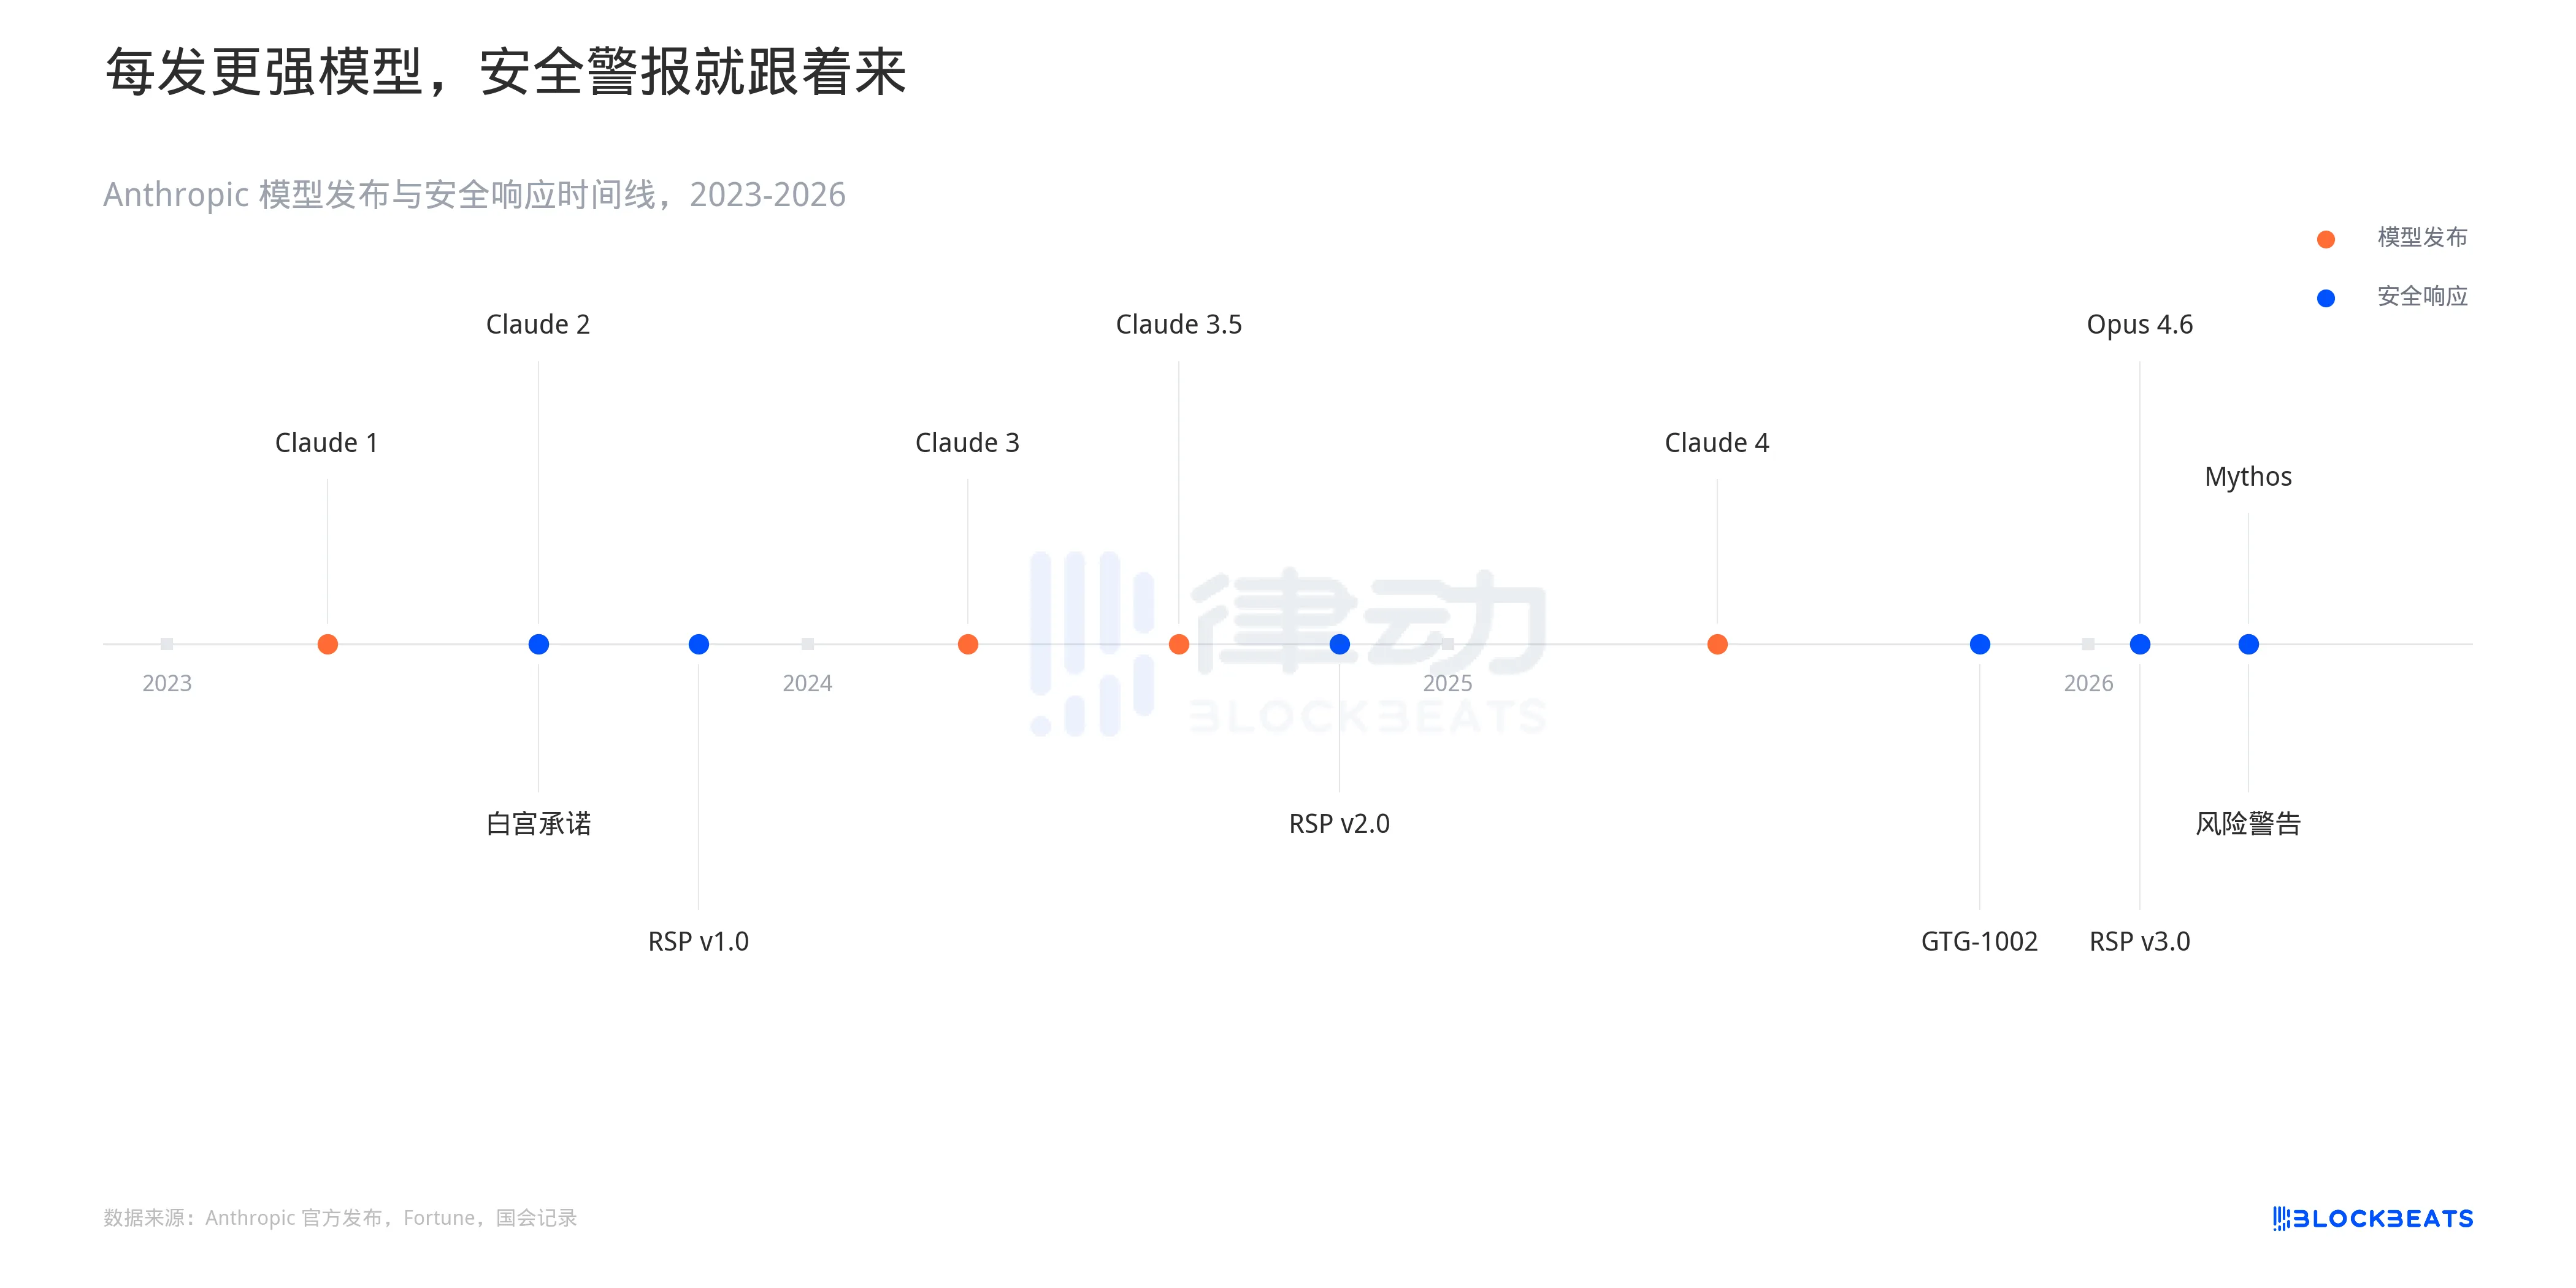
Công năng phát hành đang tăng tốc. Từ Claude 1 đến Claude 3 chỉ cách nhau một năm, từ Opus 4.5 đến Opus 4.6 chỉ cách nhau chưa đầy ba tháng. Phản ứng an ninh cũng đang tăng tốc, nhưng luôn là phản ứng thụ động: trước có khả năng xâm nhập, sau có vá lỗi chính sách. Sự sụt giảm chung của cổ phiếu an ninh mạng vào ngày 27 tháng 3 chính là sự chênh lệch về thời gian này.
Báo cáo Dark Reading vào đầu năm nay cho thấy 48% chuyên gia an ninh mạng xếp trí tuệ nhân tạo AI là vectơ tấn công hàng đầu vào năm 2026. Hai năm trước, tùy chọn này gần như không nằm trong danh sách hàng đầu.
Chiến lược phát hành của Anthropic cho Mythos là cung cấp truy cập sớm cho tổ chức phòng thủ, "đưa cho họ một lợi thế trước". Bản thân câu này là sự xác nhận về sự không cân xứng giữa tấn công và phòng thủ. Nếu người phòng thủ không cần lợi thế trước, điều đó có nghĩa là kẻ tấn công chưa đến gần cửa.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia






