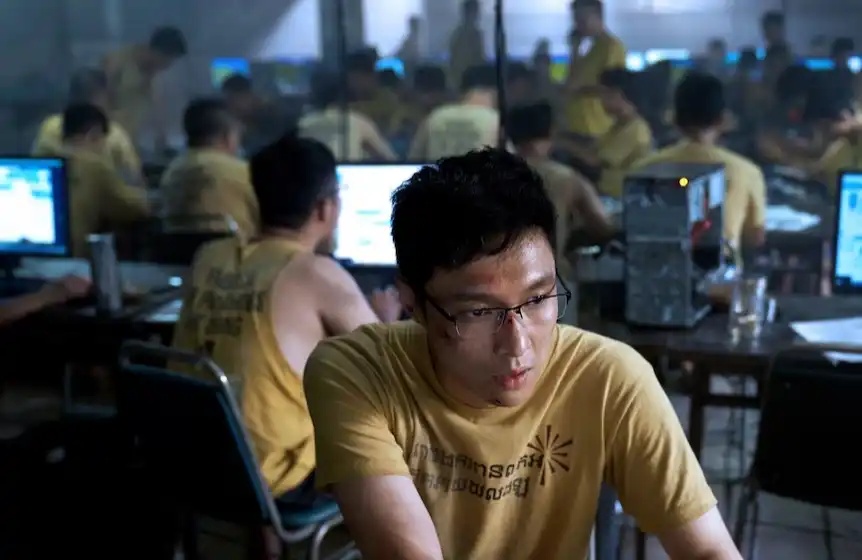
Ẩn mình trong 600 nhóm lừa đảo trực tuyến, anh ấy muốn ngăn chặn tiền từ hoạt động tội phạm trực tuyến
原文标题: "Âm Thầm trong 600 Nhóm Lừa Đảo Điện Tử, Anh Ấy Muốn Chặn Đứng Tiền của Hắn"
Original Author: Sleepy.txt, thám tử Beating
Trên diễn biến lịch sử kinh doanh, ở mọi nơi có sự tập trung của giàu có, đều có sự cạnh tranh giữa pháp luật và trật tự.
Nhìn lại từ cuối năm 2025, quy mô phát hành của các đồng tiền ổn định toàn cầu đã vượt ngưỡng 300 tỷ USD, tăng gấp ba lần so với năm trước, và khối lượng giao dịch hàng tháng lên đến 4 đến 5 ngàn tỷ USD. Loại tài sản mã hóa đồng tiền ổn định này đã bỏ đi nhãn "đồ chơi của các tín đồ công nghệ" và trở thành cánh cửa số một cho ngành tài chính truyền thống tiếp cận thế giới kỹ thuật số.
Tuy nhiên, dưới sự thịnh vượng ẩn chứa bóng tối. Theo báo cáo ngành mới nhất, dự kiến vào năm 2025, quy mô tiền nhận từ địa chỉ phi pháp tế trên toàn cầu sẽ vượt qua mốc 513 tỷ USD. Khi hàng ngàn tỷ USD có thể hoàn tất việc chuyển tiền qua biên giới chỉ trong vài giây, các biện pháp giám sát truyền thống thường không thể theo kịp tốc độ này, rất khó để ngay lập tức phân biệt giữa những giao dịch hợp lệ và tiền phạm pháp.
Trong thế giới chưa hoàn toàn định hình luật lệ này, Giáo sư Châu Á Kim là một doanh nhân đặc biệt.
Con đường nghề nghiệp của Châu Á Kim là một bức tranh tóm tắt điển hình của sự va chạm sâu sắc giữa học giả xuất sắc và ngành công nghiệp. Năm 2010, anh đã sang Mỹ theo học tiến sĩ, tập trung nghiên cứu lĩnh vực an ninh di động trong năm năm, sau đó cùng với giáo viên hướng dẫn Tiên Tiến Hiên gia nhập công ty Qihoo 360, hoàn thành bước chuyển tiếp từ phòng thí nghiệm đến công nghiệp trực tiếp. Vào năm 2018, anh quyết định quay trở lại Đại học Trích Đông để dẫn dắt giảng dạy. Ba năm sau, anh lại một lần nữa nhảy vào làn sóng công nghiệp, thành lập công ty an ninh blockchain BlockSec.

Trong bốn năm qua, Châu Á Kim đã dẫn dắt BlockSec hoàn tất một quá trình di chuyển trọng tâm hoạt động. Từ việc kiểm tra mã hợp đồng thông minh ban đầu, dần dần mở rộng sang các lĩnh vực sâu hơn như giám sát an ninh, truy xuất nguồn tiền và tuân thủ chống rửa tiền.
Châu Á Kim và đội ngũ của anh đã đầu tư sâu vào nghiên cứu chuyên sâu về dữ liệu trên chuỗi, thậm chí "âm thầm" xâm nhập vào các nhóm lừa đảo điện tử tại Đông Nam Á và các nhóm lừa đảo điện tử khác, nắm giữ một lượng lớn thông tin sâu về cách sống ẩn giấu ít người biết, thông qua góc nhìn của anh, có lẽ chúng ta có thể nhìn thấy rõ trận đấu lợi ích trong thế giới mới của số liệu.
Dưới đây là lời kể về bản thân của Châu Á Kim, được biên tập và sắp xếp lại bởi Ban Biên tập của thám tử Beating sau cuộc phỏng vấn đặc biệt.

Bài viết này được Kite AI tài trợ hỗ trợ
Kite là blockchain Layer 1 đầu tiên dành cho thanh toán cho các đại lý trí tuệ AI, cơ sở hạ tầng cơ bản này cho phép các đại lý trí tuệ AI tự trị chạy trong một môi trường có khả năng xác minh danh tính, quản trị có thể lập trình và thanh toán bằng tiền tệ ổn định nguyên sinh.
Kite được thành lập bởi các chuyên gia cơ sở dữ liệu và AI đến từ Databricks, Uber và Đại học UC Berkeley, đã hoàn thành việc huy động vốn 35 triệu đô la, các nhà đầu tư bao gồm PayPal, General Catalyst, Coinbase Ventures, 8VC và nhiều quỹ đầu tư hàng đầu khác.
Từ Việc Kiểm Tra Mã Nguồn đến Chiến Trường Chống Rửa Tiền
Tôi học Tiến sĩ từ năm 2010 đến năm 2015 tại Hoa Kỳ, và giáo sư hướng dẫn là Giáo sư Jiǎng Xùxiàn. Vào thời điểm đó, chúng tôi nghiên cứu về an ninh di động, đặc biệt là phát hiện phầm mềm độc hại trên hệ điều hành Android, điều này có thể coi là một lĩnh vực tiên tiến trên toàn cầu. Sau khi tốt nghiệp vào năm 2015, tôi đã theo hướng dẫn của giáo sư tới Cheetah Mobile, mong muốn biến kết quả nghiên cứu thành sản phẩm công nghiệp.
Vào năm 2018, tôi gia nhập Đại học Chấn Tinh Đại Thánh, quay trở lại lĩnh vực học thuật sau thời gian làm việc ở ngành công nghiệp. Lúc bấy giờ, trong nước đang trải qua một cơn sốt ICO vào những năm 2017 và 2018, khiến cho công nghệ blockchain trở thành tâm điểm của một số người. Từ đó, tôi bắt đầu quan tâm tới an ninh blockchain. Tôi nhận thấy vào thời điểm đó, các sự cố về an ninh trên chuỗi diễn ra thường xuyên, cộng đồng học thuật đã có khá nhiều phương pháp giải quyết tốt, nhưng khi quay trở lại nhìn vào ngành công nghiệp, mọi người xử lý không tốt, thậm chí có thể nói là hiếm người quan tâm tới các vấn đề này.
Do đó, vào năm 2021, tôi và giáo sư Vũ Lệ đã cùng nhau thành lập BlockSec.
Ban đầu, sự nhận thức về "công ty an ninh blockchain" của mọi người vô cùng cứng nhắc: các bạn không phải chỉ làm dịch vụ kiểm tra mã nguồn à? Đúng vậy, chúng tôi bắt đầu từ kiểm tra hợp đồng thông minh. Bởi vì chúng tôi có sự tích lũy từ nghiên cứu học thuật, cộng với việc có một đội ngũ công việc chuyên sâu, nhanh chóng đã củng cố vị thế trong lĩnh vực kiểm tra mã nguồn. Nhưng quan điểm khi thành lập công ty của tôi không chỉ là muốn nó trở thành một công ty cung cấp dịch vụ an ninh. Bởi vì việc kiểm tra chỉ giải quyết vấn đề an ninh trước khi dự án đi vào hoạt động, còn đối với việc bảo vệ sau khi dự án đi vào hoạt động, vào thời điểm đó ngành công nghiệp chưa có giải pháp cụ thể.
Cho nên vào năm 2022, chúng tôi không chỉ thực hiện việc kiểm tra mà còn bắt đầu xây dựng nền tảng giám sát tấn công trên chuỗi. Lúc ấy, quyền lợi sản phẩm của chúng tôi là, chúng tôi liên tục giám sát giao dịch trên chuỗi, nếu có giao dịch tấn công xảy ra, chúng tôi có thể tự động ngăn chặn nó. Trong quá trình này, chúng tôi nhận thấy, mặc dù có kiểm tra và giám sát, nhưng vẫn có thể xảy ra tấn công với các dự án, điều này cộng thêm với nhiều vụ lừa đảo, mất private key và các vụ vi phạm an ninh phía người dùng, dẫn đến người dùng mất tiền, điều này đã tạo ra nhu cầu mới.
Dự án bị đánh cắp, người dùng bị lừa đảo, họ phải báo cáo và phải giải thích rõ cho cơ quan thực thi pháp luật rằng tiền đã được chuyển đến đâu. Vì vậy, từ năm 2022, chúng tôi đã phát triển một sản phẩm theo dõi luồng tiền, sản phẩm này hoàn toàn tinh chỉnh theo mô hình SaaS, người dùng có thể trực tiếp đăng ký sử dụng, chúng tôi không thực hiện mô hình bán hàng B2B.
Sau khi sản phẩm này ra mắt, hồ sơ người dùng đã khiến chúng tôi rất ngạc nhiên. Ngoài các cơ quan thực thi pháp luật, các phóng viên truyền thông, các tổ chức tài chính, thậm chí còn có rất nhiều thám tử tư làm việc tự do đang sử dụng. Những người dùng đến từ các nền tảng khác nhau này đã giúp chúng tôi hoàn thiện sản phẩm, thu hút thêm người dùng. Bên cạnh đó, với sẵn có các bộ lọc phát hiện tấn công và bộ lọc phát hiện lừa đảo, những nhãn và dữ liệu này dần trở thành thành trì sâu nhất của chúng tôi.
Bước ngoặt xảy ra vào cuối năm 2024 và đầu năm 2025.
Luc này, khối lượng phát hành stablecoin bắt đầu tăng vọt, thị trường này không còn chỉ có người dân Crypto Native tham gia nữa. Rất nhiều người từ lĩnh vực tài chính truyền thống bắt đầu tham gia, và stablecoin là loại tiền ảo đầu tiên mà họ tiếp xúc. Những người này có ý thức tuân thủ rất cao, và ngay khi tham gia, họ sẽ hỏi: Nếu tôi sử dụng stablecoin, làm thế nào để giải quyết vấn đề AML (chống rửa tiền) và CFT (chống chiến tranh tài chính)?
Trên thị trường thiếu sản phẩm tuân thủ tốt, và chúng tôi ngẫu nhiên đã tích lũy được dữ liệu nhãn cơ bản trong ba năm, vì vậy chúng tôi nhanh chóng ra mắt sản phẩm chống rửa tiền. Toàn bộ quá trình thực tế khá tự nhiên, chúng tôi dựa trên sự thay đổi trong nhu cầu thị trường, từ một nhà cung cấp dịch vụ an ninh đơn thuần, trở thành một nhà cung cấp tổng thể "An ninh + Tuân thủ".
Ẩn nấp
Để thực hiện chống rửa tiền, trước tiên phải hiểu rõ cách mà tiền được sử dụng trong hoạt động tội phạm mạng.
Theo quan điểm nghiên cứu của chúng tôi, tội phạm tiền điện tử thường được chia thành hai loại: một loại là "Crypto Native", chẳng hạn như lỗ hổng mã nguồn mở DeFi, trộm chìa khóa riêng tư hoặc lừa đảo. Nếu không có blockchain, những tội phạm trên chính không tồn tại.
Loại thứ hai là "Crypto Driven", như lừa đảo trên Internet, tống tiền và buôn người. Sự xuất hiện của tiền điện tử đã tăng cường đáng kể tính hiệu quả của chuyển tiền xuyên biên giới và tính ẩn danh của chúng. Trong những tình huống này, điều khiến chúng tôi ấn tượng nhất là buôn người trong chuỗi sản xuất lừa đảo ở Đông Nam Á.
Nhiều người nghĩ rằng lừa đảo trên Internet rất xa xôi, nhưng nếu xem quảng cáo tuyển dụng của họ, sự hấp dẫn rất chính xác: lương tháng từ 1,9 vạn nhân dân tệ cùng với vé máy bay, chỗ ăn ở miễn phí, và thậm chí cam kết "bắt buộc mua bảo hiểm xã hội tại Thâm Quyến". Cách tiếp cận lừa đảo này đặc biệt dành cho những người trẻ từ 18 đến 37 tuổi, đã lừa đảo một lượng lớn nạn nhân băng qua biên giới, nhập cư vào những khu lừa đảo tại Myanma, Campuchia hoặc Lào.

Các khu lừa đảo hiện nay, có tổ chức chặt chẽ không khác gì một công ty thông thường, với tất cả các bộ phận tài chính, công nghệ, và trợ lí điện thoại. Để duy trì hoạt động đồ sộ như vậy, họ cần liên tục cung cấp "lao động", và cả khu lừa đảo (bên cầu) và người buôn người (bên cung) không quen biết nhau, mà chỉ trao đổi trên Internet mà không có sự tin tưởng.
Do đó, một loại trung gian được tạo ra đặc biệt để bảo lãnh cho giao dịch bất hợp pháp, cũng được gọi là "Nền tảng Bảo lãnh Dịch vụ".
Logic hoạt động của hệ thống này thực sự giống như cách Taobao hoạt động. Công viên đầu tiên gửi một khoản tiền đặt cọc USDT vào nền tảng bảo lãnh; kẻ buôn người chịu trách nhiệm dụ dỗ nạn nhân vượt biên giới, đưa đến nơi đích để "kiểm hàng". Hai bên sau khi xác nhận qua nhóm Telegram riêng, nền tảng sẽ giải phóng khoản tiền đặt cọc cho kẻ buôn người. Giao dịch này tôn trọng nguyên tắc "người đến - tiền đến", nếu một bên muốn lừa đảo, nền tảng sẽ đóng băng hoặc thu hồi tiền đặt cọc theo quy định để bồi thường cho bên còn lại.

Để thu hút kinh doanh, những nền tảng này sẽ tạo rất nhiều kênh Telegram công cộng "khoe sức mạnh". Ví dụ, trong kênh Bảo lãnh Lãnh đạo hoặc Bảo lãnh Hảo Vượng, bot hệ thống sẽ tự động đăng tải ảnh chụp giao dịch và ghi chép chuyển tiền trên chuỗi trong thời gian thực. Họ thậm chí còn tổ chức khuyến mãi như các trang thương mại điện tử chính thống, ví dụ như thu tiền hộ, mua quảng cáo 10 tặng 2.
Điều này cũng chính là điểm khác biệt rõ ràng nhất chúng tôi quan sát được từ nghề buôn bán bất hợp pháp.
Từ tháng 2 đến tháng 8 năm 2025, chúng tôi đã phát triển một hệ thống tự động, liên tục tiếp tục ẩn mình trong những nhóm này để thu thập thông tin. Vì cuộc trò chuyện trong nhóm đầy ngôn ngữ của bóng tối, chúng tôi đào tạo một mô hình ngôn ngữ lớn để phân tích.
Trong ngôn ngữ chuyên môn của nghề buôn bán bất hợp pháp, nạn nhân được gọi là "cá", và cách thức lừa đảo cùng thông tin nạn nhân được gọi là "ths". Ths được phân chia rất chi tiết, bao gồm "ba loại ths đen", "ths pha trộn", "ths vé máy bay" và nhiều loại khác. Dựa trên quá trình rửa tiền, chúng còn được phân vào "ths cùng đường đến" nhận trực tiếp tiền từ nạn nhân và "ths đường thứ hai" sau khi di chuyển qua nhiều lớp xử lý.

Còn một công việc được gọi là "cửa hàng điện thoại di động", có bọn đồng phạm trong nước tận dụng dây âm thanh hoặc ứng dụng cụ thể, chuyển tiếp cuộc gọi lừa đảo từ nước ngoài vào điện thoại di động trong nước, qua đó tránh bị chặn chống lừa đảo từ nhà mạng, và có thể kiếm khoản tiền khoảng 200 USDT mỗi giờ. Họ đã thuê nhiều thanh niên ở thị trấn để thực hiện công việc này.
Trong nhóm buôn bán bất hợp pháp này, thậm chí có sự lan truyền mở cửa "Hướng dẫn Sơ cư điều tra", hướng dẫn từng bước cho mọi người về cách đối phó tỉnh táo với điều tra, ví dụ như nếu mất điện thoại chỉ cần gat, xoá kịch bản trước và ứng dụng truyền tin mã hóa. Và cuối cùng, hướng dẫn kết thúc với một câu rất mỉa mai — "Tôn trọng mọi người đã cố gắng".
Thông qua việc giám sát tự động trong nửa năm, đối với một trong các nền tảng bảo lãnh, chúng tôi đã xác định tổng cộng 634 địa chỉ liên quan đến tổ chức buôn người, tổng số tiền giao dịch bất hợp pháp đã theo dõi gần 12 triệu Đô la Mỹ. Trong thời gian hoạt động sôi nổi nhất, mỗi ngày có 10 người được bán vào công viên thông qua một nền tảng bảo lãnh này. Tình hình thực tế có thể nghiêm trọng hơn, vì còn nhiều nền tảng bảo lãnh khác tồn tại.
Khi theo dõi hướng dẫn dịch số, chúng tôi phát hiện rằng hầu hết số tiền này đều nằm trên chuỗi Waves và chủ yếu sử dụng stablecoin USDT. Vì ngưỡng thấp và phí giao dịch rẻ, Waves rất phù hợp với những băng đảng tội phạm có trình độ công nghệ hạn chế. Mặc dù hiện nay phí giao dịch Waves cũng đã tăng, nhưng họ đã trở nên quen thuộc với việc sử dụng và rất khó để họ chuyển sang cách khác.
Chúng tôi đã phân tích luồng tiền của hơn 120 băng đảng và phát hiện rằng số tiền bất hợp pháp này đã cuối cùng chảy vào hơn 34.9% vào ví nóng của OKX, 6.9% vào Binance, và 14.4% vào ví nóng liên quan đến Houbi.
Khi bạn có thể nhìn rõ số tiền này đến từ đâu và đi đâu, phòng chống rửa tiền mới không còn là lời nói trống rỗng. Chỉ khi có dữ liệu thực sự từ những nhóm cơ sở này, đó mới chính là rào cản an ninh và tuân thủ pháp lý hiện tại quan trọng nhất.
12 Giây: Hacker "chặn đường" trong bộ nhớ đệm
Trong ngành an ninh, mọi người luôn có một mối bận tâm: Kiểm toán chỉ có thể đảm bảo mã nguồn là an toàn vào thời điểm triển khai. Nhưng khi dự án đã bắt đầu chạy, chúng ta phải đối mặt với sự theo dõi liên tục 24 giờ của hacker trên toàn cầu. Nếu kiểm toán là "phòng thu", liệu chúng ta có thể tìm cách thực hiện "ngăn chặn động" không?
Vào năm 2022, chúng tôi đã triển khai một nền tảng theo dõi tấn công trên chuỗi mà bạn có thể tưởng tượng như một phòng chờ tại nhà ga, nơi tất cả các giao dịch phải xếp hàng trước khi được bao gồm chính thức vào khối và sổ cái.
Tại phòng chờ này, chúng tôi không chỉ theo dõi giao dịch của người dùng thông thường mà còn theo dõi các tập lệnh có đặc điểm tấn công. Ngay khi phát hiện giao dịch có dấu hiệu tấn công, hệ thống của chúng tôi sẽ ngay lập tức bắt đầu phân tích tự động trong môi trường mạng riêng: Nó muốn làm gì? Hợp lý không? Sẽ lấy đi bao nhiêu tiền?
Thế trận đắng cay nhất thường diễn ra trong vòng chưa đến 12 giây.
Sau khi Ethereum sáp nhập, thời gian tạo khối cố định lại là 12 giây. Điều này có nghĩa là từ lúc hacker gửi lệnh tấn công đến khi giao dịch thực sự được xác nhận, có một khoảng thời gian ngắn đến kỳ lạ. Vài giây này, chính là khoảng thời gian vàng được để lại cho người hảo học để cứu nguy.
Sau khi xác nhận cuộc tấn công, hệ thống của chúng tôi sẽ tự động tạo ra một giao dịch "chạy trước" (Front-running). Nội dung của giao dịch này và gần như giống hệt với hacker, nhưng khác biệt chính là chúng tôi đã thay đổi địa chỉ nhận tiền từ ví của hacker thành địa chỉ an toàn mà chúng tôi đã xác định trước.
Để vượt qua được hacker, chúng tôi phải có được ưu tiên trong việc được đóng gói từ người đào.
Hacker thường thiết lập một Phí Gas tiêu chuẩn để tối đa hóa lợi nhuận, và chúng tôi sẽ tăng Phí Gas lên rất cao thông qua thuật toán, thậm chí trực tiếp chia một phần của số tiền này cho người đào. Dưới sự thúc đẩy từ lợi ích, người đào sẽ ưu tiên đóng gói giao dịch của chúng tôi. Khi giao dịch của chúng tôi được thực thi thành công, giao dịch của hacker đó sẽ tự động trở nên không hợp lệ.
Khả năng này đã cứu rất nhiều dự án trong thực tế.
Điển hình nhất, chúng tôi đã thành công cướp một số tiền Ethereum của một giao thức trong Memory Pool, giúp dự án khôi phục được 2909 ETH. Lúc đó, hacker đã kích hoạt lỗ hổng, và trước mắt hàng chục triệu đô la đang sắp bị lấy mất, hệ thống giám sát của chúng tôi báo động ngay lập tức và trong vài giây đã hoàn tất mô phỏng tấn công, tạo giao dịch và đặt cược Gas. Cuối cùng, khoản tiền khổng lồ đó đã chuyển vào địa chỉ an toàn của chúng tôi trước hacker một bước.
Trước đây, dự án mất tiền chỉ có thể xin trên Twitter, hoặc thỏa thuận với hacker xem liệu họ có thể trả lại một phần tiền như thưởng hay không. Nhưng bây giờ, chúng tôi thông qua các phương tiện công nghệ, đã cắt giữa tiền trước khi hacker thực hiện hành động.
Chỉ khi bạn hiểu code hơn cả hacker và chạy nhanh hơn họ, bạn mới có thể bảo vệ được hệ thống cuối cùng trong khu rừng tăm tối của "Code is law".
Kết
Nếu thập kỷ qua được xem là một "Đợt nóng của vàng" của thế giới mã hóa, thì khi đứng tại điểm dừng 2025 này, chúng ta thấy một sự trở lại về "xác định". Khi quy mô của Stablecoin leo lên mức 300 tỷ đô la đồng, khi một hệ thống tài chính số hóa từ "vùng hoang dã" chuyển đến "đô thị", công nghệ không chỉ đơn thuần là 1 cần sao giàu có mà nó cần trở thành một lá chắn đầu tiên trước tính chất tối tăm của con người.
Quá trình chuyển đổi mà Zhou Yajin và nhóm của ông trải qua, về bản chất cũng là phản chiếu của cương lộ này. Từ việc đánh giá mã nguồn đến ngăn chặn động thái, và tiếp tục đến việc khám phá sâu hơn và phân tích cở lõi của chuỗi vi phạm, điều này không phải chỉ là một mình người, mà là một cơ chế phòng thủ tự nhiên phát sinh khi công nghệ phát triển đến một quy mô nhất định. Trong thế giới mà code chính là luật pháp, nếu không giải quyết được vấn đề truyền tin thâm nhập hay thiếu sót trong phòng thủ an ninh, thì cái gọi là "cách mạng tài chính" mãi mãi chỉ dừng lại ở trong trò chơi của một số ít.
Trong lịch sử thương mại, bất kỳ một ngành nghề nào có thể đi vào phổ biến, đều phải trải qua đau đớn từ sự hỗn loạn tới pháp quyền. Điều này có lẽ là quá trình kéo dài và tẻ nhạt, nhưng như đồng tình với Zhou Yajin, hình dạng cuối cùng của sự an toàn là "vô cảm".
Chỉ khi an toàn trở nên tự nhiên như không khí ở khắp mọi nơi mà mọi người đều phớt lờ, thì cái mà từng là sa mạc kỹ thuật số rộng lớn, mới thực sự hoàn thành cuộc khai phá văn minh của mình.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan