Sniper Phishing: Tìm hiểu 4 chức năng chặn giao dịch rủi ro của ví OKX Web3 trong một bài viết
Scam Sniffer đã công bố một báo cáo lừa đảo vào giữa năm 2024 chỉ ra rằng chỉ trong nửa đầu năm 2024, 260.000 nạn nhân đã mất 314 triệu USD trên chuỗi EVM, trong đó 20 người trong số họ mất hơn 1 triệu USD mỗi người. Đáng buồn thay, một nạn nhân khác đã mất 11 triệu USD, khiến anh ta trở thành nạn nhân bị trộm cắp lớn thứ hai trong lịch sử.
Theo tóm tắt của báo cáo, hầu hết các vụ trộm token ERC20 hiện nay đều bắt nguồn từ việc ký các chữ ký lừa đảo như Permit, TăngAllowance và Uniswap Permit2. Và hầu hết các vụ trộm lớn đều liên quan đến việc đặt cọc, đặt lại, đặt cọc Aave và mã thông báo Pendle. Nạn nhân thường được dẫn đến các trang web lừa đảo thông qua các bình luận lừa đảo từ các tài khoản Twitter giả mạo.
Các cuộc tấn công lừa đảo chắc chắn vẫn là lĩnh vực bị ảnh hưởng nặng nề nhất trong các vấn đề bảo mật trên chuỗi.
Là sản phẩm cấp thấp đáp ứng nhu cầu giao dịch cơ bản của người dùng, Ví OKX Web3 nhất quyết tập trung vào việc tăng cường các biện pháp bảo mật và giáo dục người dùng. Ở cấp độ sản phẩm, nhóm gần đây đã nâng cấp chức năng chặn giao dịch rủi ro chủ yếu xoay quanh các tình huống lừa đảo tần suất cao và cho biết họ sẽ tiếp tục xác định nhiều tình huống rủi ro hơn để nhắc nhở người dùng trong tương lai.
Bài viết này nhằm giải thích rõ ràng các tình huống có thể áp dụng của bốn chức năng chặn giao dịch rủi ro chính trong bản nâng cấp mới nhất của ví OKX Web3, đồng thời phổ biến nguyên tắc hoạt động của một số trường hợp bị đánh cắp, tôi hy vọng bạn đã giúp đỡ.
1. Ủy quyền độc hại cho tài khoản EOA
Vào ngày 26 tháng 6, một người dùng đã giả vờ là Trang web lừa đảo Blast đã ký nhiều chữ ký lừa đảo và mất 217.000 đô la Mỹ; vào ngày 3 tháng 7, ZachXBT đã báo cáo rằng địa chỉ 0xD7b2 đã trở thành nạn nhân của lừa đảo Fake_Phishing 187019, dẫn đến mất 6 BAYC NFT và 40 Đậu (trị giá khoảng hơn 1 triệu đô la Mỹ). ) ); Vào ngày 24 tháng 7, một người dùng Pendle đã bị đánh cắp mã thông báo được cam kết lại PENDLEPT trị giá khoảng 4,69 triệu đô la Mỹ một giờ trước do có nhiều chữ ký lừa đảo Permit.
Trong hai tháng qua, đã xảy ra nhiều sự cố và tổn thất nhỏ do nhiều loại hình lừa đảo chữ ký khác nhau. Đây vốn là một vấn đề quan trọng với vấn đề bảo mật thường xuyên. các vấn đề. Hầu hết các tình huống đều liên quan đến việc xúi giục người dùng ủy quyền cho tài khoản EOA của hacker.
Việc cấp phép độc hại đối với các tài khoản EOA thường đề cập đến việc tin tặc xúi giục người dùng cấp phép thông qua các hoạt động phúc lợi khác nhau và cấp phép địa chỉ người dùng của họ cho một địa chỉ EOA.
EOA là viết tắt của Tài khoản thuộc sở hữu bên ngoài, còn được dịch là "tài khoản bên ngoài". Đây là loại tài khoản trên mạng blockchain do Ethereum thống trị. Điều này khác với loại tài khoản khác trên Ethereum - Tài khoản hợp đồng do người dùng sở hữu và không được kiểm soát bởi các hợp đồng thông minh. Khi người chơi lướt trên chuỗi, họ thường sử dụng tài khoản hợp đồng thông minh được bên dự án ủy quyền thay vì tài khoản EOA thuộc sở hữu cá nhân.
Hiện tại, có ba phương thức ủy quyền phổ biến nhất: Phê duyệt là phương thức ủy quyền phổ biến tồn tại trong tiêu chuẩn mã thông báo ERC-20. Nó ủy quyền cho bên thứ ba (chẳng hạn như hợp đồng thông minh) chi tiêu một số lượng token nhất định dưới tên của chủ sở hữu token. Người dùng cần ủy quyền trước một số lượng token nhất định cho hợp đồng thông minh. Sau đó, hợp đồng có thể gọi hàm transferFrom bất cứ lúc nào để chuyển các token này. Nếu người dùng vô tình ủy quyền cho một hợp đồng độc hại, các mã thông báo được ủy quyền này có thể được chuyển ngay lập tức. Điều đáng chú ý là dấu vết ủy quyền của Phê duyệt có thể được nhìn thấy trong địa chỉ ví của nạn nhân.
Giấy phép là một phương thức ủy quyền mở rộng được giới thiệu dựa trên tiêu chuẩn ERC-20, cho phép các bên thứ ba chi tiêu mã thông báo thông qua chữ ký tin nhắn thay vì gọi trực tiếp các hợp đồng thông minh. Nói một cách đơn giản, người dùng có thể chấp thuận cho người khác chuyển token của họ bằng cách ký tên. Tin tặc có thể sử dụng phương pháp này để thực hiện các cuộc tấn công, chẳng hạn như chúng có thể thiết lập một trang web lừa đảo và thay thế nút đăng nhập vào ví bằng Permit, từ đó dễ dàng lấy được chữ ký của người dùng.
Permit2 không phải là tính năng tiêu chuẩn của ERC-20 mà là tính năng được Uniswap giới thiệu để thuận tiện cho người dùng. Tính năng này cho phép người dùng Uniswap chỉ trả phí gas một lần trong quá trình sử dụng. Tuy nhiên, điều quan trọng cần lưu ý là nếu bạn đã từng sử dụng Uniswap và đã ủy quyền hạn ngạch không giới hạn cho hợp đồng, bạn có thể là mục tiêu của cuộc tấn công lừa đảo Permit2.
Permit và Permit2 là các phương thức chữ ký ngoại tuyến. Do đó, địa chỉ ví của nạn nhân không cần phải trả tiền cho Gas. , hai chữ ký này Dấu vết ủy quyền chỉ có thể được nhìn thấy trong địa chỉ ví của kẻ lừa đảo. Giờ đây, lừa đảo chữ ký Permit và Permit2 đã trở thành lĩnh vực bị ảnh hưởng nặng nề nhất trong lĩnh vực bảo mật tài sản Web3.
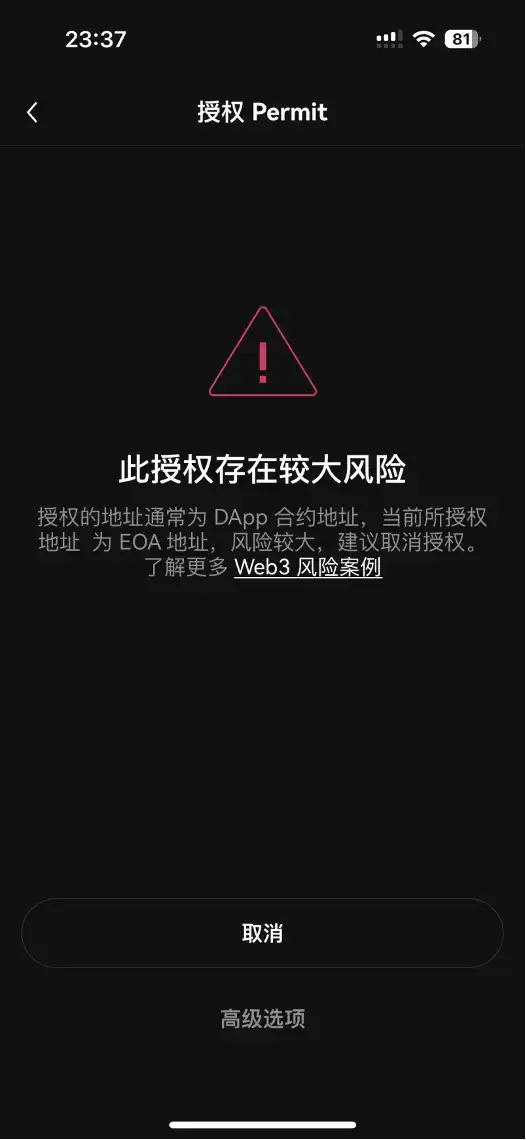
Chức năng chặn ví OKX Web3 hoạt động như thế nào trong trường hợp này?
Ví OKX Web3 sẽ phân tích trước giao dịch sẽ được ký. Nếu quá trình phân tích cú pháp phát hiện ra rằng giao dịch đó là hành vi được ủy quyền và địa chỉ được ủy quyền là địa chỉ EOA, người dùng sẽ được cảnh báo để ngăn chặn người dùng bị tấn công bởi lừa đảo và gây tổn thất tài sản.
2. Sự thay đổi chủ sở hữu tài khoản có ác ý
Những thay đổi độc hại đối với chủ tài khoản thường xảy ra trên các chuỗi công khai nơi các cơ chế cơ bản được thiết kế bởi chủ sở hữu tài khoản, chẳng hạn như TRON và Solana. Sau khi người dùng đăng nhập, họ sẽ mất quyền kiểm soát tài khoản của mình.
Lấy ví TRON làm ví dụ. Hệ thống cấp phép đa chữ ký của TRON được thiết kế với ba quyền khác nhau: Chủ sở hữu, Nhân chứng và Hoạt động. Mỗi quyền có Chức năng và quyền cụ thể. công dụng.
Sự cho phép của chủ sở hữu có thẩm quyền cao nhất để thực hiện tất cả các hợp đồng và hoạt động; chỉ với sự cho phép này, bạn mới có thể sửa đổi các quyền khác, bao gồm thêm hoặc xóa những người ký khác; Sau đó, tài khoản đó có quyền này theo mặc định.
Quyền của nhân chứng chủ yếu liên quan đến Siêu đại diện. Các tài khoản có quyền này có thể tham gia bầu cử và bỏ phiếu cho các siêu đại diện và quản lý các hoạt động liên quan đến siêu đại diện.
Quyền hoạt động được sử dụng cho các hoạt động hàng ngày, chẳng hạn như chuyển tiền và gọi hợp đồng thông minh. Quyền này có thể được thiết lập và sửa đổi bởi sự cho phép của Chủ sở hữu. Nó thường được gán cho các tài khoản cần thực hiện các nhiệm vụ cụ thể. Nó là tập hợp một số hoạt động được ủy quyền (chẳng hạn như chuyển nhượng TRX, tài sản cầm cố).
Một tình huống là sau khi tin tặc lấy được khóa riêng/cụm từ ghi nhớ của người dùng, nếu người dùng không sử dụng cơ chế đa chữ ký (nghĩa là ví tài khoản chỉ do người dùng kiểm soát), hacker cũng có thể cấp quyền Chủ sở hữu/Hoạt động cho địa chỉ của chính mình hoặc chuyển quyền Chủ sở hữu/Hoạt động của người dùng cho chính mình.
Nếu quyền Chủ sở hữu/Hoạt động của người dùng không bị xóa, hacker sẽ sử dụng cơ chế đa chữ ký để cùng người dùng kiểm soát quyền sở hữu tài khoản. Tại thời điểm này, người dùng nắm giữ cả khóa riêng/cụm từ ghi nhớ và quyền Chủ sở hữu/Hoạt động, nhưng không thể chuyển tài sản của chính mình. Khi người dùng bắt đầu yêu cầu chuyển tài sản, cả địa chỉ của người dùng và của tin tặc đều phải ký trước khi thực hiện. giao dịch có thể được thực hiện bình thường.
Một tình huống khác là tin tặc sử dụng cơ chế thiết kế quản lý quyền của TRON để chuyển trực tiếp quyền Chủ sở hữu/Hoạt động của người dùng sang địa chỉ của tin tặc, khiến người dùng mất Chủ sở hữu/Hoạt động quyền.
Kết quả của hai tình huống trên là như nhau. Bất kể người dùng có còn quyền Chủ sở hữu/Hoạt động hay không, họ sẽ mất quyền kiểm soát thực tế đối với tài khoản. . Tin tặc Khi địa chỉ có được quyền cao nhất của tài khoản, các hoạt động như thay đổi quyền tài khoản và chuyển giao tài sản có thể được thực hiện.
Chức năng chặn ví OKX Web3 hoạt động như thế nào trong trường hợp này?
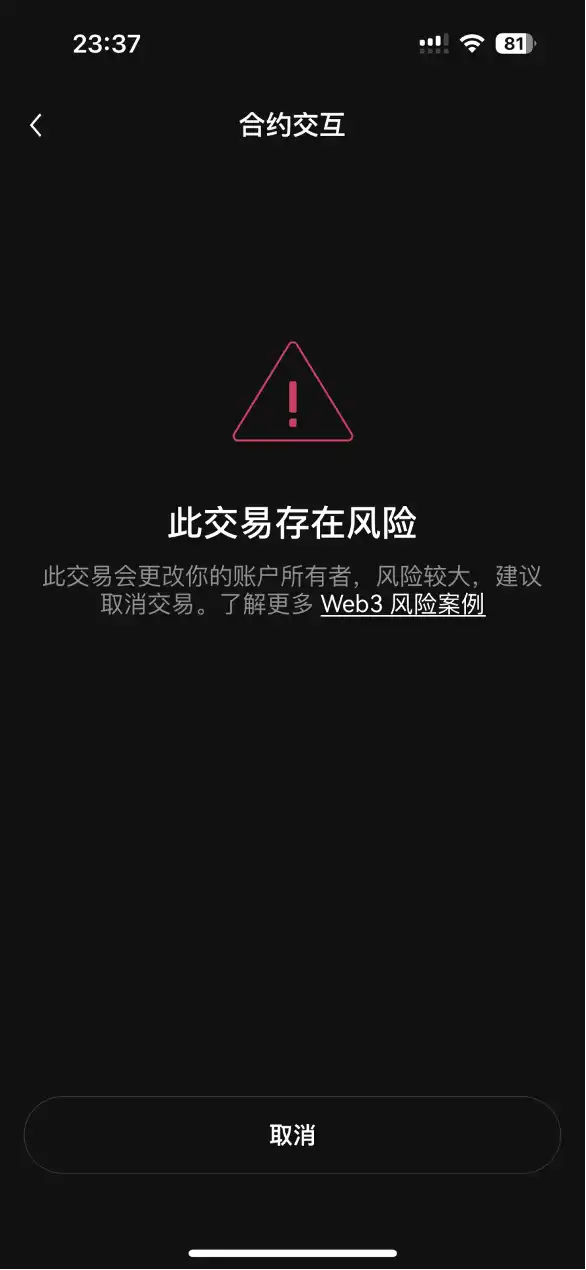
Ví OKX Web3 thực hiện phân tích trước các giao dịch sẽ được ký. Nếu quá trình phân tích phát hiện thấy có sự thay đổi về quyền tài khoản trong bộ nhớ giao dịch thì giao dịch đó sẽ được thực hiện. sẽ bị chặn trực tiếp để loại bỏ nguyên nhân cốt lõi. Ngăn chặn người dùng đăng nhập thêm, gây tổn thất tài chính.
Vì rủi ro rất cao nên ví OKX Web3 hiện tại sẽ chặn trực tiếp và không cho phép người dùng thực hiện thêm các giao dịch.
3. chuyển Địa chỉ
Kịch bản giao dịch rủi ro về việc thay đổi địa chỉ chuyển có chủ đích chủ yếu xảy ra khi thiết kế hợp đồng DApp không hoàn hảo.
Vào ngày 5 tháng 3, @CyversAlerts đã phát hiện rằng địa chỉ bắt đầu bằng 0xae7ab đã nhận được 4 stETH từ EigenLayer, với giá trị hợp đồng là 14.199,57 USD và bị nghi ngờ là lừa đảo tấn công. Đồng thời, ông chỉ ra rằng nhiều nạn nhân đã ký giao dịch lừa đảo "queueWithdrawal" trên mạng chính.
Angel Drainer nhắm vào bản chất của việc đặt cược Ethereum. Việc phê duyệt các giao dịch khác với phương pháp "phê duyệt" ERC20 thông thường, đặc biệt nhắm mục tiêu queueWithdrawal (0xf123991e) của Hợp đồng Trình quản lý chiến lược EigenLayer Chức năng này được viết và khai thác. Cốt lõi của cuộc tấn công là người dùng đã ký giao dịch "queueWithdrawal" thực sự đã chấp thuận hành động "rút tiền" độc hại để rút phần thưởng đặt cược của ví từ giao thức EigenLayer đến địa chỉ do kẻ tấn công chọn. Nói một cách đơn giản, sau khi bạn chấp thuận giao dịch trên trang lừa đảo, phần thưởng bạn đặt cược trên EigenLayer sẽ thuộc về kẻ tấn công.
Để khiến việc phát hiện các cuộc tấn công độc hại trở nên khó khăn hơn, những kẻ tấn công sử dụng cơ chế "CREATE2" để phê duyệt các khoản rút tiền này đến các địa chỉ trống. Vì đây là phương thức phê duyệt mới nên hầu hết các nhà cung cấp bảo mật hoặc công cụ bảo mật nội bộ không phân tích và xác thực loại phê duyệt này nên trong hầu hết các trường hợp, nó được đánh dấu là một giao dịch vô hại.
Không chỉ trường hợp này, kể từ năm nay, một số lỗ hổng hợp đồng được thiết kế kém đã xuất hiện trong một số hệ sinh thái chuỗi công cộng chính thống, khiến địa chỉ chuyển tiền của một số người dùng bị thay đổi một cách độc hại Các vấn đề dẫn đến mất tiền.
Chức năng chặn ví OKX Web3 hoạt động như thế nào trong trường hợp này?
Để đối phó với kịch bản tấn công lừa đảo của EigenLayer, OKX Web3 Wallet sẽ phân tích các giao dịch liên quan của "queueWithdrawal". Nếu phát hiện ra rằng người dùng đang giao dịch trên một trang web không chính thức và rút tiền đến một địa chỉ khác ngoài địa chỉ của chính người dùng đó, người dùng sẽ được cảnh báo. Buộc người dùng phải xác nhận thêm để ngăn chặn các cuộc tấn công lừa đảo.
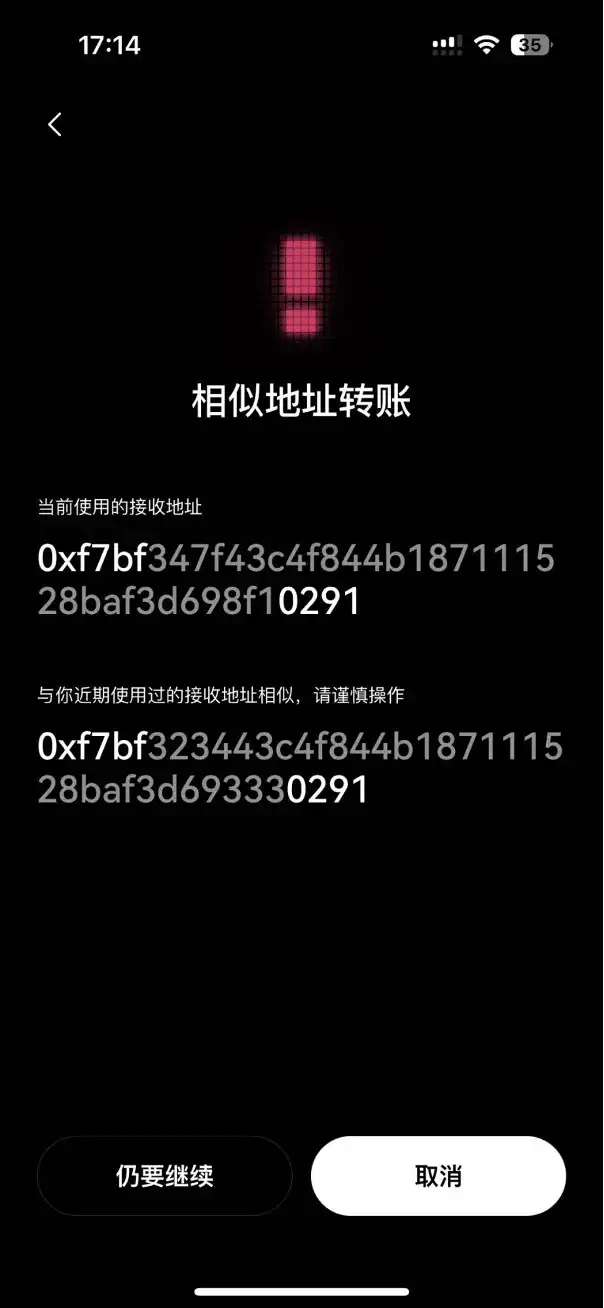
4.
Phương thức tấn công chuyển địa chỉ tương tự là lừa nạn nhân sử dụng địa chỉ giả rất giống với địa chỉ thật của anh ta để tiền được chuyển đến tài khoản của kẻ tấn công. Những cuộc tấn công này thường đi kèm với các kỹ thuật che giấu và che giấu phức tạp. Những kẻ tấn công sử dụng nhiều ví và chuyển tiền xuyên chuỗi để tăng độ khó cho việc theo dõi.
Vào ngày 3 tháng 5, một con cá voi khổng lồ đã gặp phải một cuộc tấn công lừa đảo có cùng số địa chỉ và bị lừa mất 1.155 WBTC, trị giá khoảng 70 triệu USD.
Logic của cuộc tấn công này chủ yếu là hacker tạo ra một số lượng lớn địa chỉ lừa đảo trước sau khi triển khai chương trình hàng loạt theo cách phân tán, dựa trên cơ sở dữ liệu. động của người dùng trên chuỗi, cuộc tấn công tương tự sẽ được thực hiện đối với địa chỉ chuyển mục tiêu. Trong vụ việc này, hacker đã sử dụng một địa chỉ có 4 chữ số đầu và 6 chữ số cuối sau khi xóa 0x khớp với địa chỉ chuyển mục tiêu của nạn nhân. Sau khi người dùng chuyển tiền, hacker ngay lập tức sử dụng địa chỉ lừa đảo bị va chạm (khoảng 3 phút sau) để theo dõi một giao dịch (địa chỉ lừa đảo đã chuyển 0 ETH đến địa chỉ của người dùng), để địa chỉ lừa đảo xuất hiện trong hồ sơ giao dịch của người dùng.
Vì người dùng đã quen với việc sao chép thông tin chuyển tiền gần đây từ lịch sử ví nên anh ta đã không kiểm tra cẩn thận xem địa chỉ mình sao chép có chính xác hay không sau khi nhìn thấy giao dịch lừa đảo kéo dài này Kết quả là 1155 WBTC đã bị chuyển nhầm sang địa chỉ lừa đảo.
Chức năng chặn ví OKX Web3 hoạt động như thế nào trong trường hợp này?
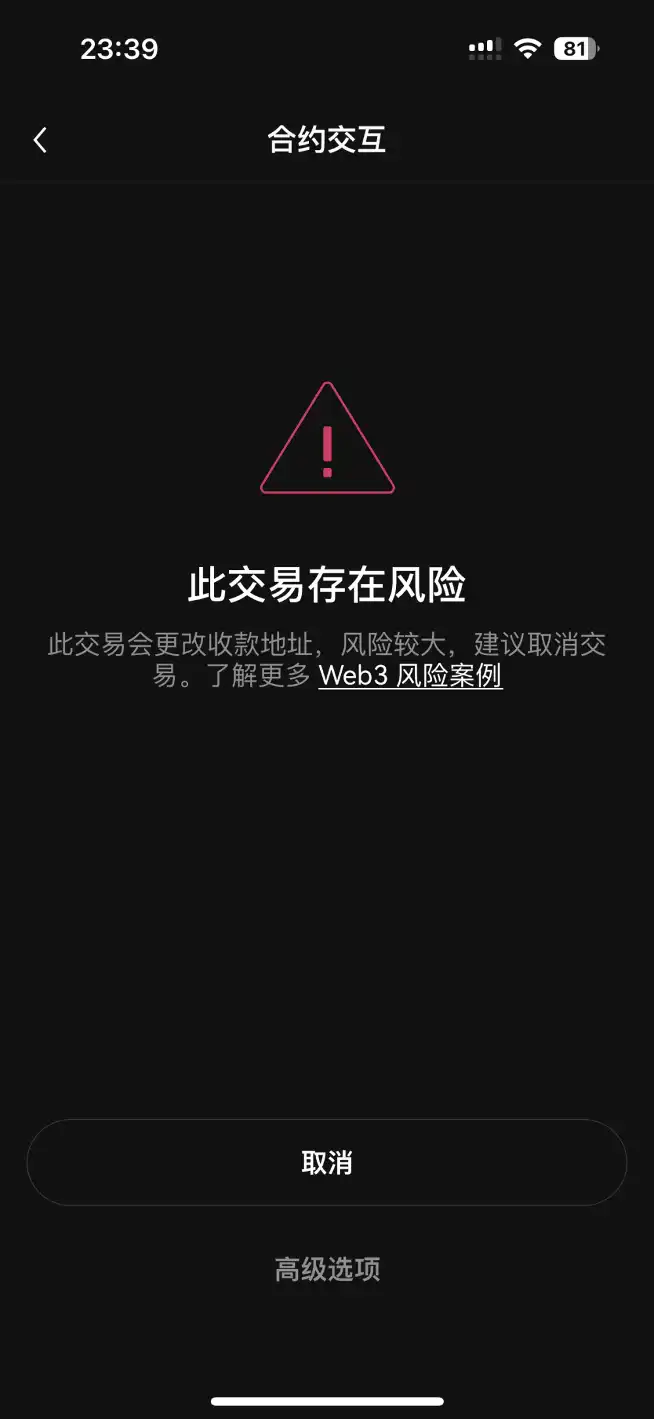
Ví OKX Web3 liên tục giám sát các giao dịch trên chuỗi. Nếu phát hiện thấy rằng ngay sau khi một giao dịch lớn xảy ra, một trình kích hoạt không phải của người dùng sẽ xảy ra trên chuỗi. Nếu có giao dịch đáng ngờ và các bên tương tác của giao dịch đáng ngờ rất giống với các bên tương tác của giao dịch có giá trị lớn thì sẽ xác định được rằng các bên tương tác của giao dịch đáng ngờ là địa chỉ tương tự nhau.
Nếu người dùng sau đó tương tác với một địa chỉ tương tự, OKX Web3 sẽ chặn và nhắc nhở đồng thời trên trang lịch sử giao dịch các giao dịch liên quan đến các địa chỉ tương tự; sẽ được đánh dấu trực tiếp, tránh trường hợp người dùng bị dụ dán gây thất thoát vốn. (Hiện tại hỗ trợ 8 chuỗi)
Kết luận
Nhìn chung, trong nửa đầu năm 2024, các email lừa đảo qua airdrop và tài khoản dự án chính thức đã bị hack Sự cố an ninh tiếp tục xảy ra thường xuyên. Mặc dù người dùng đang tận hưởng những lợi ích do các đợt airdrop và hoạt động này mang lại nhưng họ cũng đang phải đối mặt với những rủi ro bảo mật chưa từng có. Bằng cách ngụy trang thành email lừa đảo chính thức và địa chỉ giả mạo, tin tặc lừa người dùng tiết lộ khóa riêng của họ hoặc thực hiện các giao dịch chuyển tiền độc hại. Ngoài ra, một số tài khoản chính thức của dự án cũng đã bị hack khiến tiền của người dùng bị mất. Đối với người dùng bình thường, trong môi trường như vậy, điều quan trọng nhất là nâng cao ý thức phòng ngừa và tìm hiểu thêm về kiến thức bảo mật. Đồng thời, hãy cố gắng chọn một nền tảng có khả năng kiểm soát rủi ro đáng tin cậy.
Cảnh báo rủi ro và tuyên bố từ chối trách nhiệm
Bài viết này mang tính chất tham khảo ĐẾN. Bài viết này chỉ thể hiện quan điểm của tác giả và không thể hiện quan điểm của OKX. Bài viết này không nhằm mục đích cung cấp (i) lời khuyên đầu tư hoặc khuyến nghị đầu tư; (ii) lời đề nghị hoặc chào mời mua, bán hoặc nắm giữ tài sản kỹ thuật số (iii) tư vấn tài chính, kế toán, pháp lý hoặc thuế; Chúng tôi không đảm bảo tính chính xác, đầy đủ hoặc hữu ích của thông tin đó. Việc nắm giữ tài sản kỹ thuật số, bao gồm stablecoin và NFT, có mức độ rủi ro cao và có thể biến động đáng kể. Bạn nên cân nhắc cẩn thận xem việc giao dịch hoặc nắm giữ tài sản kỹ thuật số có phù hợp với mình hay không dựa trên tình hình tài chính của bạn. Vui lòng tham khảo ý kiến chuyên gia pháp lý/thuế/đầu tư về tình huống cụ thể của bạn. Vui lòng có trách nhiệm hiểu và tuân thủ luật pháp và quy định hiện hành của địa phương.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan