Đào sâu vào Bitcoin Layer2
These daily transactions do not go on the mainnet, thus saving on expensive Gas fees. When the two parties decide that they will no longer transact someday, both parties can initiate a withdrawal command to the mainnet. The signature of this command can prove to the BTC mainnet the authenticity of a series of transactions outside the mainnet.
At this moment, the mainnet's security consensus will intervene to settle and finalize the loan for Bob and Alice. As a result, transactions that occur on the Lightning Network also have the security level of the BTC mainnet. Currently, this approach has no precedent for smart contracts.
Rollup, a term you may be more familiar with, has Optimistic Rollups and Zero-Knowledge Rollups on Ethereum as Layer 2 scaling solutions. They aim to move complex execution and state storage processes to Layer 2 to increase throughput.
In simple terms, the mainnet will verify the Proof regularly submitted to the mainnet by Layer 2 to ensure the authenticity of the Layer 2 ledger (this verification process is especially important).
In this way, the mainnet can "real-time" control the L2 ledger. When L2 funds cross back to the mainnet, the Ethereum mainnet's security consensus will intervene, and the mainnet's Layer 2 loan contract can verify whether the loan can be made based solely on data generated through mainnet consensus without relying on third-party data sources.
By now, many readers may realize that the essence of the traditional Layer 2 is a cross-chain bridge with the same security as the mainnet. With this understanding, we can better distinguish sidechains.
A sidechain refers to establishing an independent blockchain network outside the mainnet (e.g., BSC), and the mainnet's consensus cannot verify the legitimacy of sidechain cross-chain behavior.
A cross-chain bridge to a sidechain locks assets on the mainnet and maps them to the sidechain. Subsequently, assets mapped out on the sidechain can perform functions such as transaction transfers. When the sidechain returns to the mainnet, the mainnet's cross-chain bridge contract will only verify the authenticity of the message issued by the sidechain for cross-chain transfers, and will not validate the sidechain's ledger.
In other words, if the cross-chain bridge project acts maliciously, maliciously signs, or if the sidechain directly creates a false ledger, funds on the mainnet will be at risk.
It is easy to see that by following the traditional L2 definition, observing whether the mainnet can verify an off-chain ledger is key to determining whether a chain is a Layer 2 solution.
Với khái niệm này, không khó hiểu tại sao ETH ra mắt sau BTC, nhưng vẫn có thể vượt trội, tiến xa hơn với Layer 2.
02 Điểm khó của Layer 2 của BTC — Xác thực
Để hiểu rõ vấn đề kỹ thuật của Layer 2 của BTC, trước tiên cần hiểu về cập nhật BTC Taproot tạo điều kiện cho Layer 2 của BTC.
Taproot được đề xuất lần đầu tiên bởi Gregory Maxwell, cộng tác viên của Bitcoin Core vào năm 2018. Taproot là một cải tiến của giao thức Bitcoin, mục đích ban đầu là nâng cao tính bảo mật và hiệu suất giao dịch Bitcoin.
Ý tưởng cơ bản của Taproot là khiến giao dịch trong nhiều điều kiện trở nên giống như giao dịch đơn độc, từ đó giảm việc sử dụng và rò rỉ dữ liệu trên chuỗi, cho phép giao dịch phức tạp (đa ký, khóa thời gian) thực thi như một giao dịch Bitcoin đơn.
Taproot đưa ra 2 công nghệ quan trọng để tạo điều kiện cho Layer 2 của BTC trong tương lai.
1) MAST (Merklized Abstract Syntax Tree Cây cú pháp trừu tượng Merkle);
2) Chữ ký Schnorr;
MAST là một cách phân rã các tập lệnh phức tạp thành nhiều tập lệnh con và tổ chức chúng thành một cấu trúc cây Merkle, chỉ cần công khai giá trị Hash và nội dung của tập lệnh con khi điều kiện của một tập lệnh con cụ thể được thỏa mãn. Điều này giúp tiết kiệm không gian, tăng tính linh hoạt và gia tăng tính riêng tư.
Chữ ký Schnorr là một thuật toán chữ ký số, cho phép nhiều người ký nhất trí trở thành một người ký và tạo ra một chữ ký duy nhất. Điều này giúp đơn giản hóa giao dịch đa ký, giảm chi phí, tăng tính bảo mật và gia tăng tính riêng tư.
MAST (Cây cú pháp trừu tượng Merkle)
Ý nghĩa của MAST là trước cập nhật Taproot, chúng ta chỉ có thể thực hiện các điều kiện kịch bản phức tạp bằng cách sử dụng địa chỉ P2SH và phải tạo ra các đoạn mã mở cùng một giá trị hash và bao gồm chúng trong giao dịch.
Với các điều kiện phức tạp của P2SH, kích thước giao dịch trở nên rất lớn. Ví dụ, với BTC trong địa chỉ P2SH, bạn phải tạo ra các đoạn mã mở cùng một giá trị hash và bao gồm chúng trong giao dịch. Nếu có quá nhiều điều kiện tiêu thụ được xác định trong kịch bản, kích thước giao dịch sẽ trở nên rất lớn.
MAST có thể giải quyết vấn đề trên một cách xuất sắc, chính vì vậy mà phát triển BTC Layer 2 đã trở nên khả thi.
MAST là cơ chế kết hợp giữa cây Merkle và cây cú pháp trừu tượng. Nó tương tự như P2SH, nghĩa là thanh toán cho một giá trị hash chỉ định của script, với sự khác biệt là MAST thanh toán cho giá trị hash của một cái gốc Merkle chỉ định.
MAST tổ chức một tập hợp lớn các điều kiện thành một cây hash, còn được gọi là cây Merkle. Trong cây này, mỗi nút được tính bằng giá trị hash của các nút con của nó.
Gốc của cây là một giá trị hash, đại diện cho tất cả các điều kiện trong tập hợp. Điều này giúp tỷ lệ kích thước giao dịch bằng cách chỉ cần chứa giá trị hash này trong giao dịch thay vì liệt kê tất cả các điều kiện, giúp giảm kích thước giao dịch.
Đầu tiên, tính toán hash cho tất cả các script (điều kiện); sau đó, ghép giá trị hash tính toán được với giá trị hash kế cận của nó để tính toán hash, tạo ra một tập hợp mới giá trị hash. Lặp lại quá trình tính toán hash hai lần này cho đến khi chỉ còn lại một giá trị hash duy nhất.
Giá trị hash này chính là gốc Merkle.
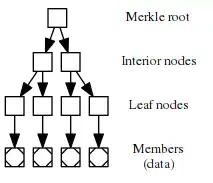
MAST có thể liên kết giao dịch Bitcoin với một cây Merkle, trong đó mỗi nút lá trên cây đại diện cho một điều kiện mở khóa Bitcoin.
Để tiêu tốn các Bitcoin bị khóa này, cần xây dựng một script mở khóa phù hợp với một con đường trên cây Merkle tương ứng với điều kiện đó.
Mạng chỉ cần xác minh xem điều kiện tương ứng với script này có thuộc tập hợp điều kiện ban đầu của cây Merkle hay không, nghĩa là xác minh xem điều kiện này có tồn tại trên cây Merkle hay không.
Khi mạng xác nhận rằng script này (và điều kiện tương ứng) thuộc về gốc Merkle, nó biết rằng script này đáp ứng yêu cầu khóa Bitcoin, sau đó tiếp tục xác minh script mở khóa. Như vậy, chúng ta không cần phải bao gồm toàn bộ script trong giao dịch, giúp giảm kích thước giao dịch Bitcoin.
Cần lưu ý rằng mặc dù MAST giảm đáng kể không gian mà script giao dịch chiếm, và mở ra khả năng thực thi logic phức tạp trên chuỗi, nhưng cấu trúc cây cú pháp này vẫn có hạn chế về mặt logic so với việc nói rằng "MAST có thể thực hiện chức năng hợp đồng thông minh tương tự trên Bitcoin" là không chính xác.
Hiện tại, mạng chính BTC vẫn chưa hỗ trợ tính năng xác minh tài khoản giống như Ethereum Layer 2, điều này có nghĩa là, BTC Layer 2 không thể sao chép hoàn toàn kiến trúc công nghệ của ETH Layer 2, để đảm bảo an toàn cho cầu nối liên chuỗi, cần phải tìm ra hướng đi khác.
Nếu kết hợp Chữ ký Schnorr và MAST, có thể cung cấp một cách tiếp cận mới cho cầu nối liên chuỗi từ BTC Mainnet tới Layer 2, đồng thời là công nghệ chính thức của các dự án BTC Layer 2 hiện nay trên thị trường.
Chữ ký Schnorr
Chữ ký Schnorr là một phương pháp chữ ký số do Claus Schnorr đề xuất, nổi tiếng với sự đơn giản và hiệu quả của nó. Ưu điểm của nó là có thể tổng hợp nhiều chữ ký thành một chữ ký duy nhất, tối ưu hóa quá trình xác minh và xác thực trong kịch bản multi-signature.
Ví dụ, trong một giao dịch multi-signature yêu cầu 12 chữ ký, mỗi chữ ký có thể chiếm 20 byte không gian lưu trữ, vì vậy tổng cộng cần 240 byte để lưu trữ 12 chữ ký này.
Tuy nhiên, chữ ký Schnorr có thể tổng hợp 12 chữ ký này thành một chữ ký Schnorr thống nhất, chỉ cần khoảng 60 byte không gian. Điều này giúp tiết kiệm không gian lưu trữ rất nhiều, có thể được sử dụng để chứa thông tin script giao dịch hơn.
Chữ ký Schnorr có thể cung cấp bảo vệ quyền riêng tư cho tất cả các hợp đồng multi-signature n-n. Trong đó, ứng dụng điển hình nhất là kênh thanh toán Lightning Network, vì bản chất của nó là một hợp đồng multi-signature 2-2.
Còn đối với hợp đồng multi-signature m-n phổ biến (m<n), có thể mở rộng dựa trên tình huống n-n, chúng ta có thể sử dụng MAST để gập tất cả các điều kiện mở khóa có thể thành cấu trúc nhánh.
Ví dụ với multi-signature 2-3, tương đương với trường hợp A, B mở khóa hoặc B, C mở khóa hoặc A, C mở khóa ba trường hợp. Điều này có thể được coi là một script đa điều kiện, mỗi điều kiện là một multi-signature 2-2, vì vậy cũng có thể được xác định bằng public key thống nhất thay vì multi-signature rõ ràng.
Điều này là nền tảng công nghệ chéo chuỗi mà các dự án như STX, BEVM hiện đang sử dụng: bằng cách tạo ra địa chỉ BTC được kiểm soát bởi hàng trăm nút Layer 2 để đạt được liên chuỗi.
03 Tóm tắt: Con đường Phát triển Khả thi của BTC Layer 2
Dựa trên sự so sánh trước đó, rõ ràng giải pháp Layer 2 của BTC không thể đơn giản sao chép thiết kế Layer 2 của Ethereum, vì có sự khác biệt cốt lõi giữa hai hệ thống.
Để lập kế hoạch đúng đắn cho con đường tiến lên, giải pháp Layer 2 của BTC nên tập trung vào bản chất an ninh cốt lõi, đồng thời xem xét các đặc tính độc đáo của Bitcoin.
Bitcoin sử dụng Mô hình UTXO đơn giản và không gian khối hạn chế ở Layer cơ bản.
Trước đó đã đề cập rằng ngay cả khi có MAST, mạng chính Bitcoin vẫn không thể thực hiện logic xác thực OP/ZKP quá phức tạp.
Điều này định sẵn rằng, khác với Rollup Ethereum, giải pháp Layer 2 của Bitcoin không thể chủ động gửi bản ghi trách nhiệm trên chuỗi để xác minh. Lưu trữ dữ liệu trên chuỗi Bitcoin chỉ có thể được sử dụng như checkpoint khả dĩ, chứ không thể thực sự xác minh.
Điều này hiện đánh dấu một điểm mà thị trường đang quan ngại, đối với những người tin vào Bitcoin, thiếu xác minh thông qua sự tham gia của cộng đồng Bitcoin, mất đi câu chuyện của Layer 2 Bitcoin; đối với người dùng cũ của Ethereum, tính bảo mật kém hơn so với giải pháp Rollup Ethereum cũng không hấp dẫn lắm.
Vấn đề khả năng trung gian đa chuỗi phi tâm trung.
Đây là định nghĩa cốt lõi của Layer 2, và việc xây dựng cầu nối đa chuỗi bảo mật tương đương với sự đồng thuận chính mạng trên mainnet Bitcoin là một nhiệm vụ khó khăn. Hiện tại, công nghệ truyền thống của Bitcoin đa chuỗi, như hash/time-lock, hook, swap và multisig, không thể cung cấp đủ bảo đảm về niềm tin.
Sự kết hợp của hợp đồng MAST và chữ ký Schnorr được giới thiệu trong nâng cấp Taproot của Bitcoin năm 2021 mang lại hy vọng cho cách tiếp cận trung gian phi tâm trung của Bitcoin, đó là bước đột phá chính của Layer 2 của Bitcoin.
So với việc xác minh trên chuỗi của Rollups, mục tiêu chính mà các nhóm phát triển Layer 2 Bitcoin đang tập trung vào hiện tại là tăng cường bảo mật của chữ ký cầu nối đa chuỗi một cách tối đa.
Để thực hiện một Layer 2 hoàn hảo, chỉ có Bitcoin có thể nâng cấp Layer qua BIP, nhằm cập nhật mã nguồn cơ bản cho nhà đào hỗ trợ xác minh OP/ZKP và tính thực hiện tính toán của nhà đào Bitcoin, mới có thể thực hiện được một giải pháp Layer 2 giống như Rollup của Ethereum. Cần biết rằng, điều này cần một quãng thời gian rất dài, hoặc có khả năng sẽ không bao giờ được các nhà đào chấp nhận.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan