Nguy cơ các cuộc tấn công chu kỳ thay thế và thoát khỏi nhà phát triển và Bitcoin Lightning Network gặp rắc rối
Được viết bởi: Jaleel, BlockBeats
Biên tập viên: Jack, BlockBeats
Vào ngày 16 tháng 10 năm 2023 Trong một email, nhà nghiên cứu bảo mật Bitcoin Antoine Riard đi sâu vào rủi ro về việc mất tiền mà các kênh Lightning Network phải đối mặt, nguyên nhân chủ yếu là do các vấn đề với nhóm giao dịch. Ông đặc biệt đề cập đến một cuộc tấn công gây nhiễu chuyển tiếp giao dịch ảnh hưởng đến các kênh Lightning Network, điều này hoàn toàn có thể xảy ra trên thực tế và có thể xảy ra ngay cả khi không có tắc nghẽn nhóm giao dịch mạng.
Để đối phó với những cuộc tấn công này, nhiều cơ quan triển khai Lightning Network lớn đã thiết kế, triển khai và triển khai các biện pháp giảm thiểu trong vài tháng qua. Riard cũng liệt kê số phiên bản của các triển khai chính này: LDK: v0.0.118 - CVE-2023-40231; Eclair: v0.9.0 - CVE-2023-40232; LND: v.0.17.0-beta - CVE-2023-40233 ;Core-Lightning: v.23.08.01 - CVE-2023-40234.
Riard nhấn mạnh rằng các cuộc tấn công Ghim đã được coi là vectơ tấn công trên thực tế trong nhiều năm và giờ đây, Tấn công theo chu kỳ thay thế nó dường như cung cấp cho những kẻ tấn công một phương tiện mới.
Đồng thời, Riard nói rằng anh ấy sẽ ngừng tham gia phát triển Lightning Network kể từ bây giờ vì cuộc tấn công vòng lặp thay thế mới này sẽ đặt Lightning Network vào tình thế rất nguy hiểm.
Tấn công vòng lặp thay thế sét diễn ra như thế nào?
Có rất nhiều cuộc thảo luận trong danh sách gửi thư về lỗ hổng mới được phát hiện này. Trước khi nói về cách thức hoạt động của cuộc tấn công theo chu kỳ thay thế sét, điều đầu tiên chúng ta cần biết là; HTLC (Hợp đồng băm/khóa thời gian) đóng vai trò là công cụ thanh toán có điều kiện, tạo đường dẫn thanh toán an toàn từ người gửi đến người nhận. Đường dẫn dành cho người nhận hoàn tất thanh toán ngay lập tức bằng cách cung cấp hình ảnh trước của một giá trị băm nhất định hoặc nếu nó không được hoàn thành trong một khoảng thời gian nhất định, người gửi có thể lấy lại tiền.
BitfeedLive và nhà phát triển mempool mononaut (@mononautical) đã làm Sơ đồ giới thiệu:
Cốt lõi của cuộc tấn công tấn công vòng lặp thay thế sét là giả định rằng Bob là bắt đầu từ việc Alice trả tiền cho Carol thông qua Lightning Network. Bob có hai HTLC đang chờ xử lý: một từ Alice và một cho Carol.
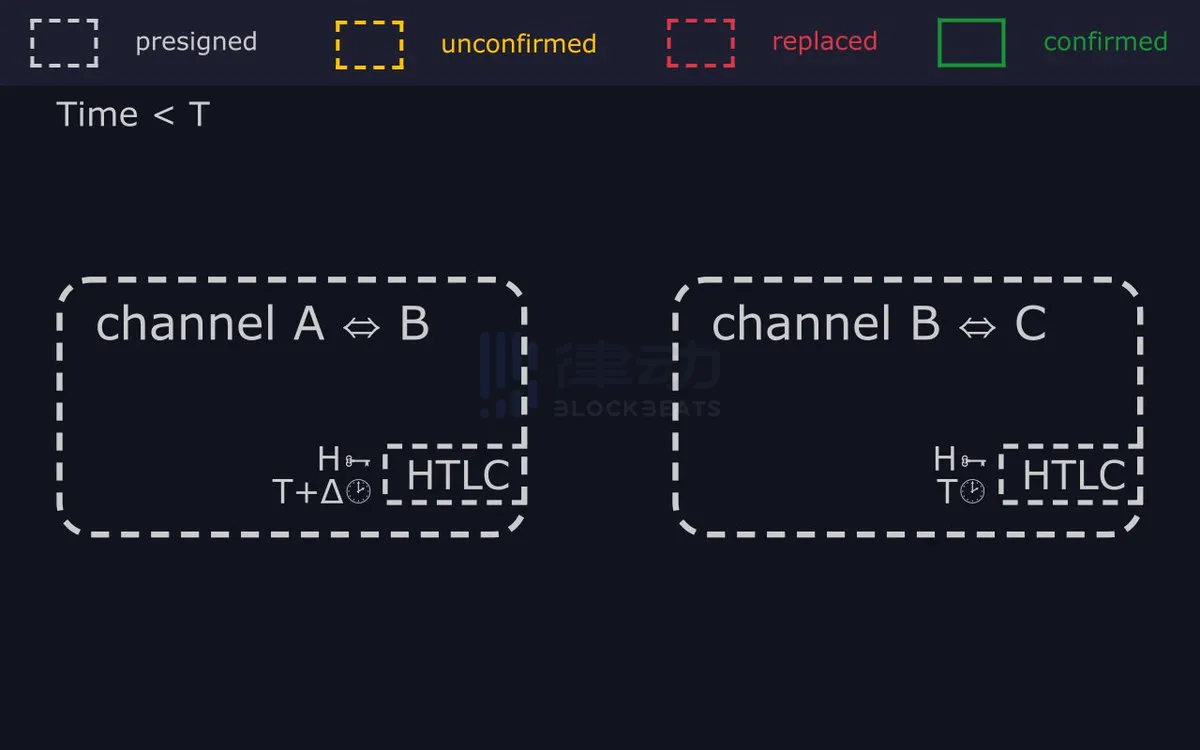
Nguồn hình ảnh: mononaut
Nhưng điều Bob không biết là Alice và Carol đang thông đồng để ăn trộm tiền của anh. Khi Carol không cung cấp hình ảnh trước về khoản thanh toán trong thời gian quy định, Bob cố gắng hết thời gian trên chuỗi và đòi lại tiền của mình.
Lúc này, Alice và Carol cấu kết để chuẩn bị cho cuộc tấn công bằng cách phát sóng chuỗi hai giao dịch và chuẩn bị một loạt Giao dịch chi phí thấp, ngụy trang thành thông thường các giao dịch không liên quan gì đến Lightning Network, được gọi là "vòng lặp cha" và "vòng lặp con".
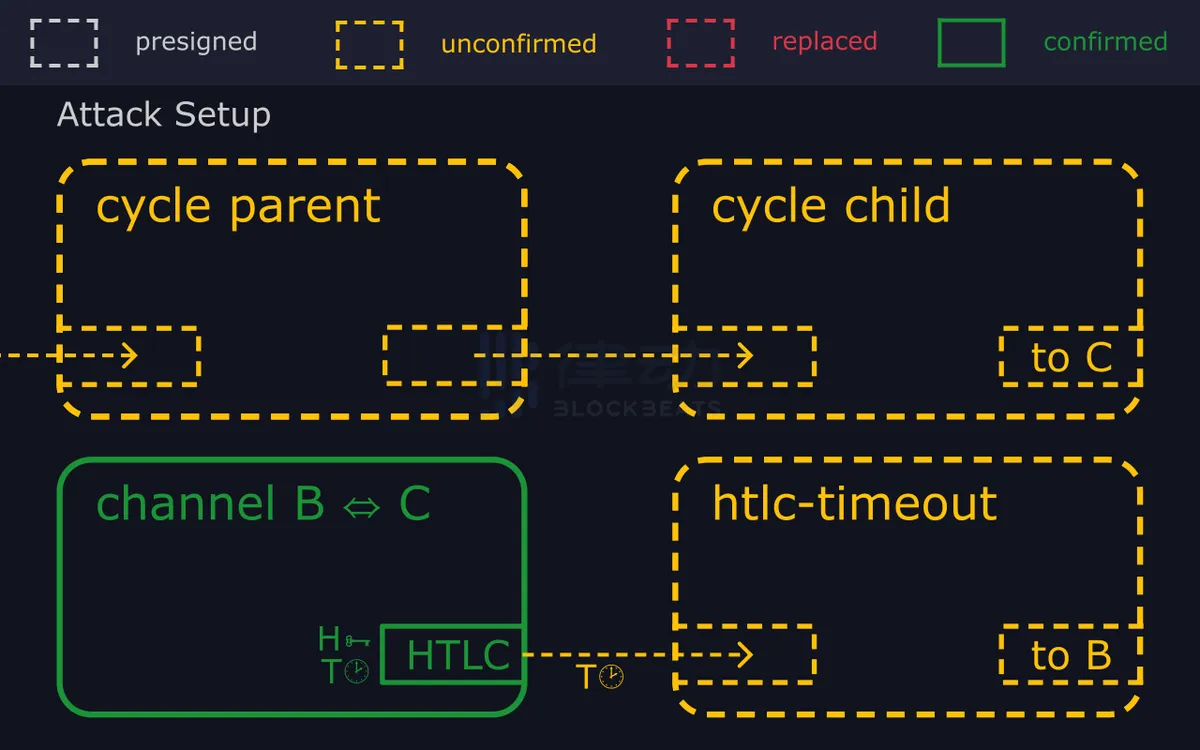
Nguồn ảnh: mononaut
Khi giao dịch hết thời gian chờ của Bob xuất hiện trong vùng bộ nhớ, kẻ tấn công ngay lập tức xuất bản một giao dịch sử dụng tiền ảnh băm của Carlo er và các tham chiếu giao dịch "vòng lặp cha mẹ". Vì giao dịch mới này có mức phí cao hơn nên nó sẽ thay thế giao dịch hết thời gian chờ của Bob trong mempool.
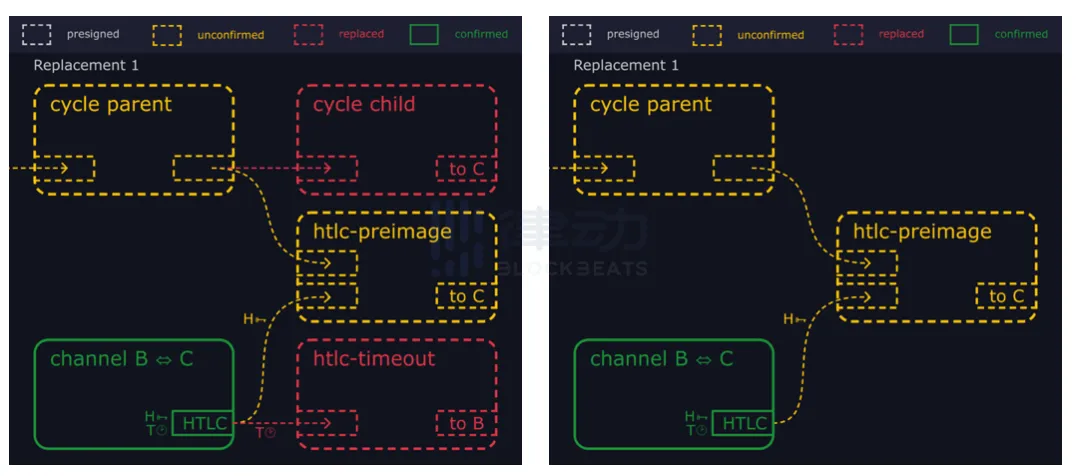
Nguồn hình ảnh: mononaut
Những kẻ tấn công tiếp tục làm điều này và mỗi khi Bob cố gắng đăng lại giao dịch hết thời gian chờ của mình, chúng sẽ chặn nó. Nếu kẻ tấn công thành công đủ lâu, Alice có thể khai thác một khóa thời gian khác trên kênh giữa Bob và cô ấy để lấy lại tiền.
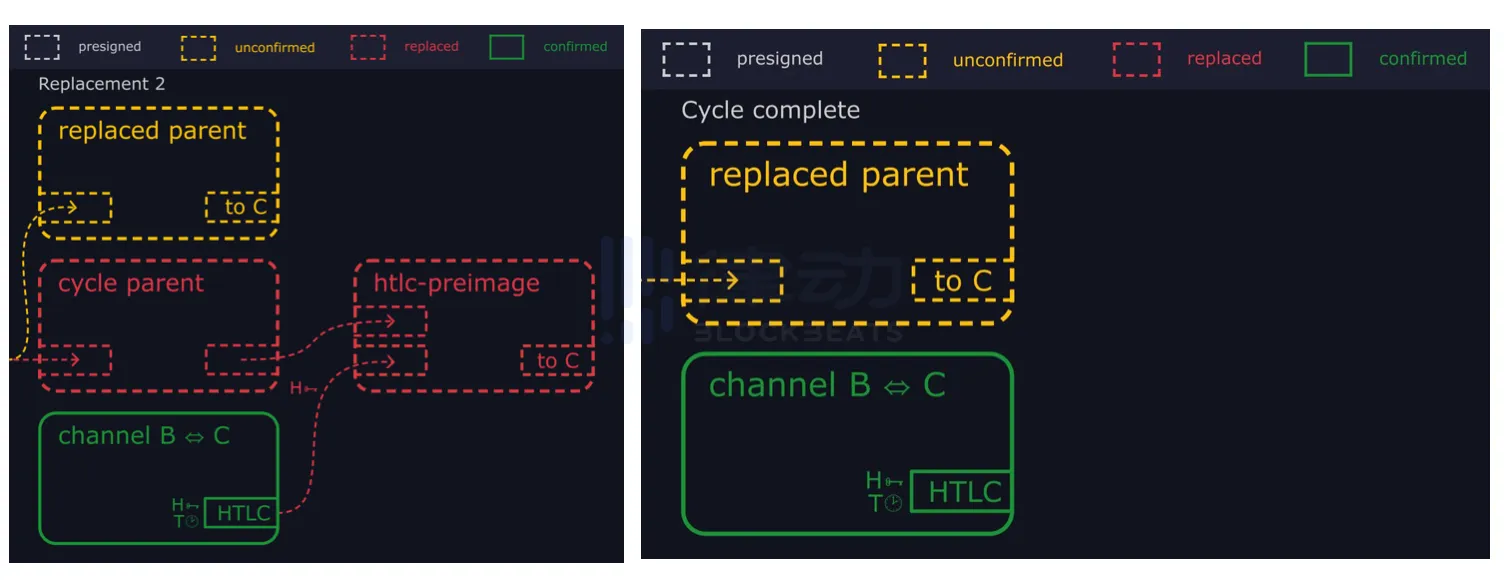
Nguồn hình ảnh: mononaut
Tấn công vòng lặp thay thế: khó thực hiện và ngăn chặn
Điều gì phải đối mặt với Bitcoin Lightning Network Về vấn đề Về vấn đề tấn công vòng lặp thay thế, CTO Paolo Ardoino của Tether cũng bày tỏ mối quan ngại của mình và đề cập rằng Bitfinex đã vận hành ba nút chính của Lightning Network kể từ năm 2019, điều đó có nghĩa là vấn đề này cũng đã thu hút sự chú ý của các công ty lớn khác.
Mặc dù nhà phát triển Bitcoin Riard cho biết ông có thể rút khỏi việc phát triển Lightning Network vì ông tin rằng mạng này đang đối mặt với rủi ro. Ông cũng đặc biệt chỉ ra rằng để giải quyết phương thức tấn công mới này, mạng Bitcoin có thể cần phải được sửa đổi.
Nhưng trên thực tế, cuộc tấn công này cực kỳ phức tạp và không dễ thực hiện.
Người sáng lập Slow Mist Yu Xian cũng có quan điểm tương tự, ông chỉ ra trên mạng xã hội rằng để thực hiện thành công cuộc tấn công này, kẻ tấn công cần phải đáp ứng nhiều yêu cầu. các điều kiện, chẳng hạn như Mở hai kênh trên nạn nhân và đảm bảo rằng nạn nhân không phát hiện ra các giao dịch tiền ảnh HTLC, v.v. Để đối phó với mối đe dọa này, Cosine khuyến nghị các bên tham gia dự án nên thiết lập các kênh với các bên có uy tín để giảm thiểu rủi ro.
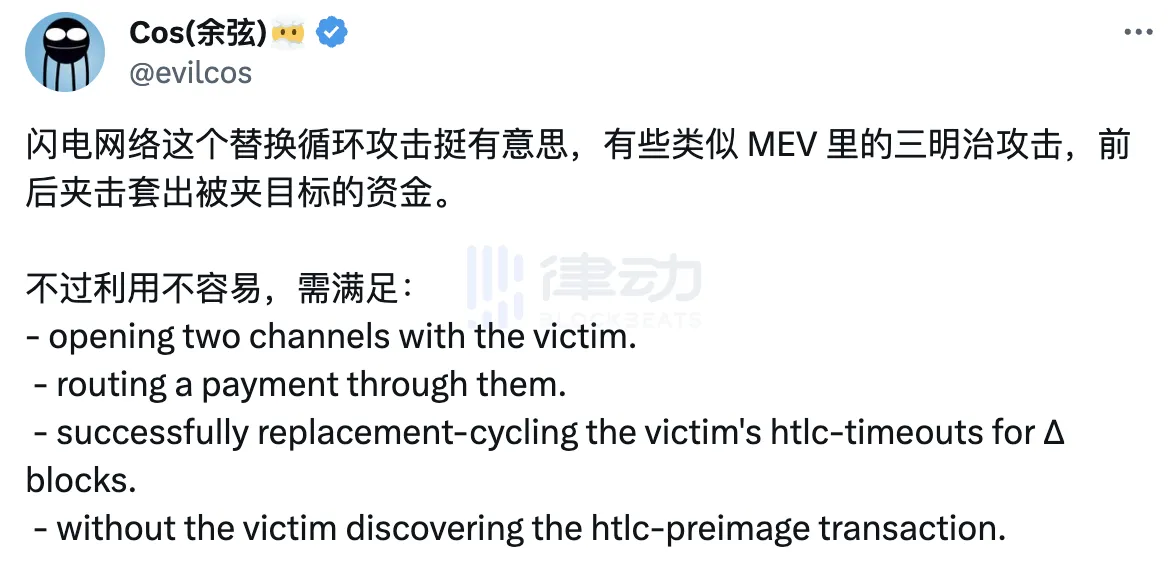
Trong khi thực hiện cuộc tấn công này phức tạp nhưng cũng khá khó khăn đối với chúng tôi với tư cách là người dùng để tránh nó hoàn toàn, ngay cả khi áp dụng một số biện pháp.
Về vấn đề này, mononaut đã chỉ ra: Bob có thể chủ động giám sát nhóm giao dịch của mình để phát hiện kịp thời thời gian chờ HTLC. Tuy nhiên, những kẻ tấn công có tay nghề cao vẫn có thể vượt qua được những biện pháp phòng thủ này. Để thực sự khắc phục điều này, chúng ta có thể cần phải điều chỉnh sâu hơn. Chúng ta có thể xem xét việc thiết kế lại giao thức HTLC hoặc sửa đổi chiến lược lan truyền hoặc giới thiệu các hoạt động mới để giải quyết vấn đề này.
Từ cuộc tấn công Sandwich đến vòng lặp thay thế
Rõ ràng, phương thức tấn công vòng lặp thay thế Lightning tương tự như MEV trên Ethereum Các cuộc tấn công bánh sandwich tương tự ở chỗ các cuộc tấn công này sử dụng các cuộc tấn công phía trước và phía sau để lừa gạt quỹ mục tiêu. Tuy nhiên, nghiên cứu về các cuộc tấn công bánh sandwich Ethereum MEV vẫn chưa được hoàn thiện tốt trong những năm gần đây.
Mới đây, khi Ethereum Foundation bán 1.700 ETH thông qua Uniswap V3, nó vẫn bị MEV Bot tấn công, dẫn đến thiệt hại 9.101 USD . MEV Bot Lợi nhuận là khoảng 4.060 USD.
Chuyên gia DeFi CHRIS POWERS đã chỉ ra trong một bài báo gần đây: Trong ba năm qua kể từ khi Flashbots tung ra MEV-Geth để "giải quyết hiệu quả vấn đề MEV" Những thay đổi ở đây khá quyết liệt. Ethereum đã chứng kiến những thăng trầm của thị trường và chuyển thành công sang một giai đoạn mới của Proof of Stake, đây là một cột mốc quan trọng trong tiến bộ công nghệ của nó.
Tuy nhiên, sự cạnh tranh về nguồn lực kinh tế trên chuỗi ngày càng trở nên khốc liệt hơn và bất chấp những nỗ lực to lớn của chúng tôi, vấn đề MEV vẫn tồn tại.
Có rất nhiều giải pháp tiềm năng cho những thách thức của MEV. Tuy nhiên, một số người lầm tưởng rằng một số phương pháp nhất định, chẳng hạn như phân loại công bằng, hoàn toàn có thể giải quyết được vấn đề. Ngay từ khi bắt đầu thiết kế, chúng ta nên xem xét cách xử lý MEV. Trong khi nhiều nhà phát triển đang nỗ lực giảm tác động của MEV, họ cũng cần thừa nhận rằng việc tránh hoàn toàn tổn thất là không thực tế.
MEV là điều không thể tránh khỏi, vì vậy các nhà phát triển nên tích cực hơn trong việc giao tiếp và hợp tác với những người tham gia hệ sinh thái MEV. Điều quan trọng là bản thân quy trình thanh toán không phải là cốt lõi của vấn đề; vấn đề thực sự nằm ở tính không minh bạch của nó.
Bài đọc liên quan: "Cố gắng loại bỏ MEV không thành công? Cách các nhà phát triển đối phó với "cuộc khủng hoảng MEV"》
Nghiên cứu về cuộc tấn công bánh sandwich mev của Ethereum vẫn chưa được phát triển tốt trong những năm gần đây. . Một vấn đề tương tự ở Bitcoin, cuộc tấn công vòng lặp thay thế sét, có thể khó giải quyết trong thời gian ngắn. Đối mặt với nguy cơ nhà phát triển rút tiền và tấn công chu kỳ thay thế, Bitcoin Lightning Network sẽ đi về đâu?
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan