Từ ngôn ngữ lập trình đến lỗ hổng giao diện người dùng, tin tặc Web3 có nhiều thủ đoạn hơn
Thư mục nội dung:
· Sự cố Galxe có thể là cùng một người với cuộc tấn công front-end vào Balancer trước đó
· Cả ngôn ngữ cơ bản và front-end đều bị tấn công và các phương thức tấn công của hacker ngày càng đa dạng?
Sự cố Galxe có thể là cùng một người với cuộc tấn công front-end trước đó vào Balancer
Ngày 6 tháng 10, nhiều người dùng trong cộng đồng phản ứng sử dụng ủy quyền ví Nền tảng mạng dữ liệu thông tin xác thực Web3 Galxe sau khi tài sản bị đánh cắp. Galxe đã đưa ra thông báo cho biết rằng trang web đã bị đóng và đang nỗ lực khắc phục. Câu hỏi, người dùng được yêu cầu không kết nối ví của mình với Galxe trong thời gian này. Sau đó, Galxebày tỏ rằng họ đã phát hiện ra một trường hợp đã ảnh hưởng đến bản ghi DNS của trang web chính thức, lỗ hổng bảo mật đã bị khai thác thông qua tài khoản Dynadot của nó. Galxe đang giải quyết và thực hiện hành động khắc phục. Vui lòng tránh truy cập tên miền chính thức trong thời điểm hiện tại.
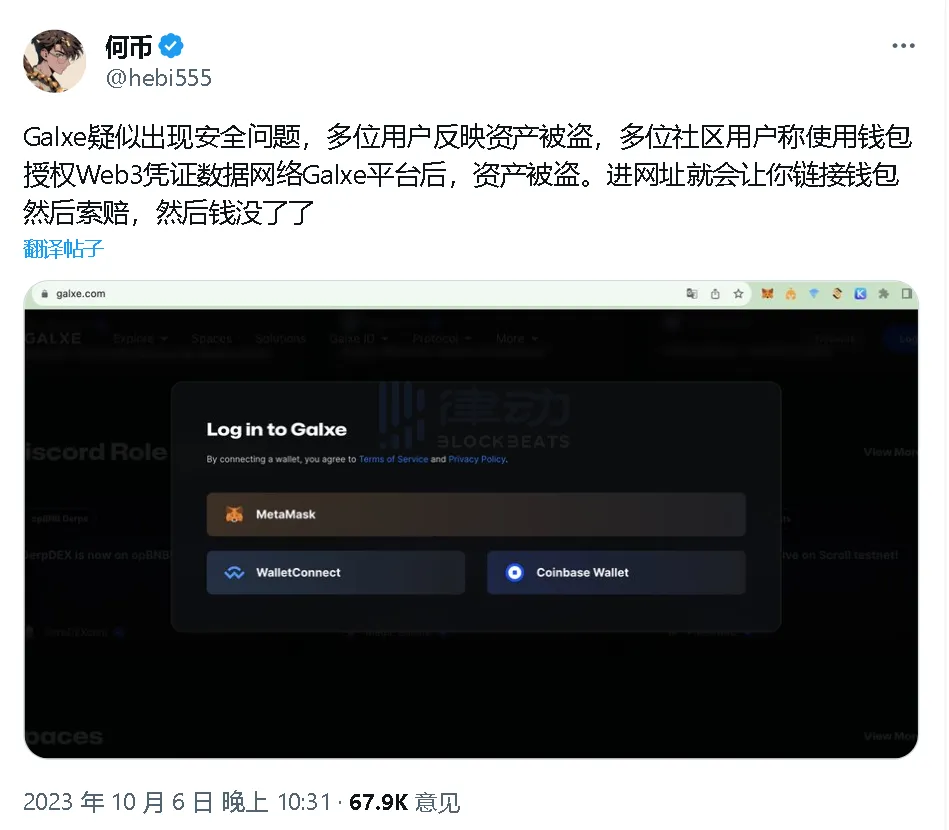
Hôm nay, Galxe thông báo rằng họ đã giành lại quyền kiểm soát miền và bảo mật nó bằng Bảo vệ an ninh tài khoản Dynadot. Đánh giá sơ bộ cho thấy tổng số tiền bị thiệt hại ít hơn 200.000 USD.
Thám tử chuỗi ZachXBT đăng trên mạng xã hội cho biết rằng số tiền bị đánh cắp từ Galxe đã được chuyển đến địa chỉ sau: 0x4103baBcFA68E97b4a29fa0b3C94D66afCF6163d, có vẻ như đây là hành động của chính kẻ tấn công gần đây đã thực hiện cuộc tấn công giao diện người dùng Balancer.
Trước đó, vào ngày 20 tháng 9, Balancer giao thức thanh khoản DeFi đã phải hứng chịu một cuộc tấn công chiếm quyền điều khiển BGP hoặc DNS, với tổn thất lên tới 238.000 USD. Phân tích tình báo của Slow Mist Zone tin rằng điều này Đối với các cuộc tấn công chiếm quyền điều khiển BGP, bạn sẽ gặp phải các cuộc tấn công lừa đảo sau khi truy cập trang web để liên kết ví.
Bài đọc liên quan: "Đằng sau cuộc tấn công Balancer: sự sa thải trong nhóm bảo mật và những lo lắng tiềm ẩn về giao diện người dùng tập trung》
Lần cuối cùng có một cuộc thảo luận quy mô lớn về giao diện người dùng phi tập trung là do Tornado Cash bị xử phạt và giao diện người dùng bị cấm. Nhưng ngày nay mặt trước cũng chịu áp lực về an ninh. Một số người cho rằng ENS có thể là giải pháp cho các cuộc tấn công front-end, nhưng độ phân giải tên miền ENS là “tập trung”, nên việc sử dụng nó để chống lại “các cuộc tấn công phi tập trung” là không thực tế lắm.
Mặc dù các hợp đồng DeFi không thể bị giả mạo hoặc rút lại sau khi triển khai và về mặt lý thuyết sẽ không chịu sự can thiệp của con người, nhưng phần lớn các giao diện người dùng vẫn được triển khai thông qua kiến trúc truyền thống. Tuy nhiên, có rất nhiều mối đe dọa tiềm ẩn về tên miền, dịch vụ mạng, máy chủ, dịch vụ lưu trữ, v.v. Đồng thời, các cuộc tấn công vào giao diện người dùng thường dễ bị các nhà phát triển bỏ qua.
Cả ngôn ngữ cơ bản và front-end đều bị tấn công, phương thức tấn công của hacker ngày càng đa dạng?
Lỗ hổng của Curve pool khác với hầu hết các vụ hack tiền điện tử mà chúng ta từng thấy trong vài năm qua vì nó khác với nhiều lỗ hổng trước đó, lần này thì không. liên quan trực tiếp đến lỗ hổng của hợp đồng thông minh, nhưng liên quan đến trình biên dịch cơ bản của ngôn ngữ mà nó được sử dụng.
Bài đọc liên quan: "Tìm hiểu sâu về cách cuộc tấn công tái truy cập đã đánh cắp 70 triệu USD từ Curve pool》
Cảm ơn gửi Vyper Có vấn đề với cách ngôn ngữ xử lý các khóa đăng nhập lại, điều này khiến sự cố này xảy ra. Do đó, người tạo hợp đồng có thể đã triển khai mã có vẻ hợp lý nhưng do trình biên dịch không xử lý khóa chính xác nên kẻ tấn công có thể khai thác khóa thiếu sót này, gây ra kết quả không mong muốn trong hoạt động của hợp đồng.
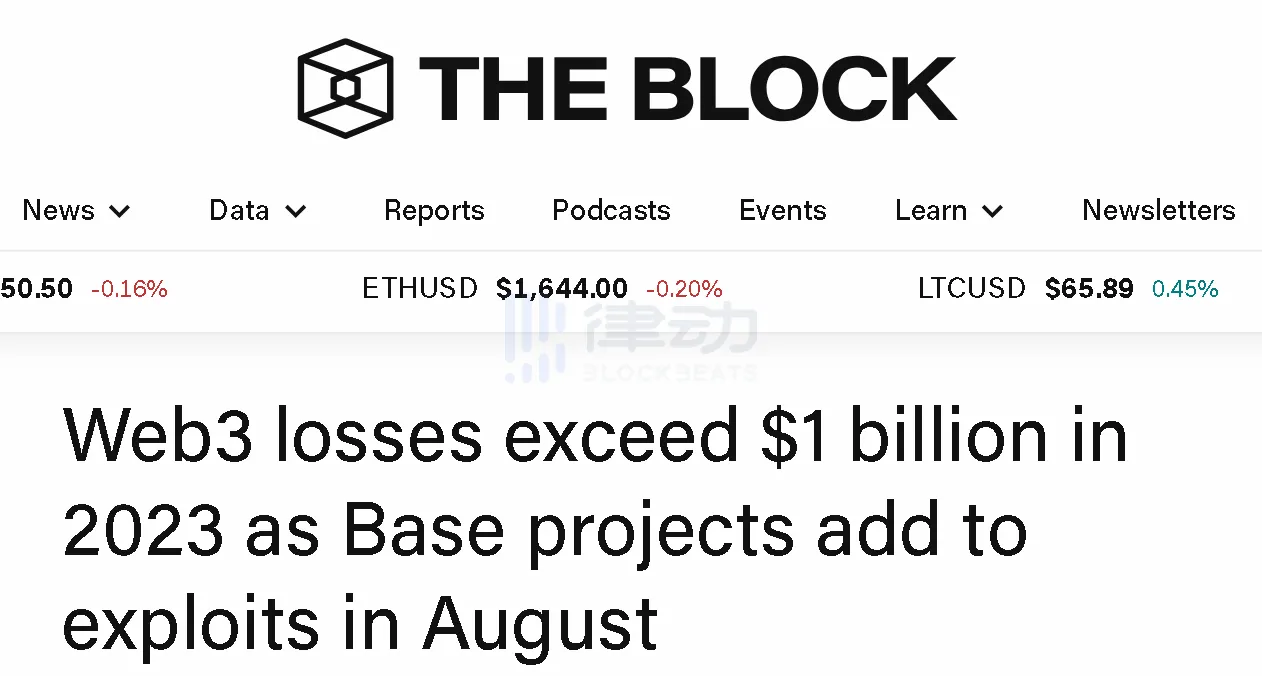
BlockBeats diễn ra vào ngày 1 tháng 9báo cáo rằng kể từ năm 2023, nền tảng Web3 đã chịu thiệt hại 1,25 tỷ USD trong 211 cuộc tấn công của hacker, trong đó thiệt hại do các cuộc tấn công của hacker vào tháng 8 đã vượt quá 23 triệu USD. Kể từ khi mạng chính Base được mở ra công chúng vào ngày 9 tháng 8, bốn dự án đã bị thiệt hại đáng kể do các cuộc tấn công của hacker, khiến nó trở thành một trong những chuỗi bị tấn công nhiều nhất cùng với Ethereum và BNB Chain.
Ngoài ra, kể từ tháng 9 , nhiều bên dự án bị tấn công ví nóng.
Vào ngày 6 tháng 9, người đồng sáng lập Stake.com Edward Craven đã phản ứng lại cuộc tấn công của hacker hai ngày trước đã tuyên bố rằng lỗ hổng này không phải do tin tặc kiểm soát khóa riêng của nó gây ra. Kẻ tấn công có thể thực hiện một số giao dịch từ ví nóng của nó. Craven cho biết cuộc tấn công nhắm vào các dịch vụ của công ty được sử dụng để ủy quyền các giao dịch trên Ethereum, Polygon và BNB Chain.
Vào ngày 14 tháng 9, nền tảng giao dịch tiền điện tử CoinEx đã phát hành bản cập nhật về cuộc tấn công của hacker , nguyên nhân vụ việc là do rò rỉ khóa riêng của ví nóng và công việc điều tra, xử lý đang được tiến hành một cách có trật tự. Tài sản trong ví lạnh CoinEx không bị ảnh hưởng bởi sự cố này.
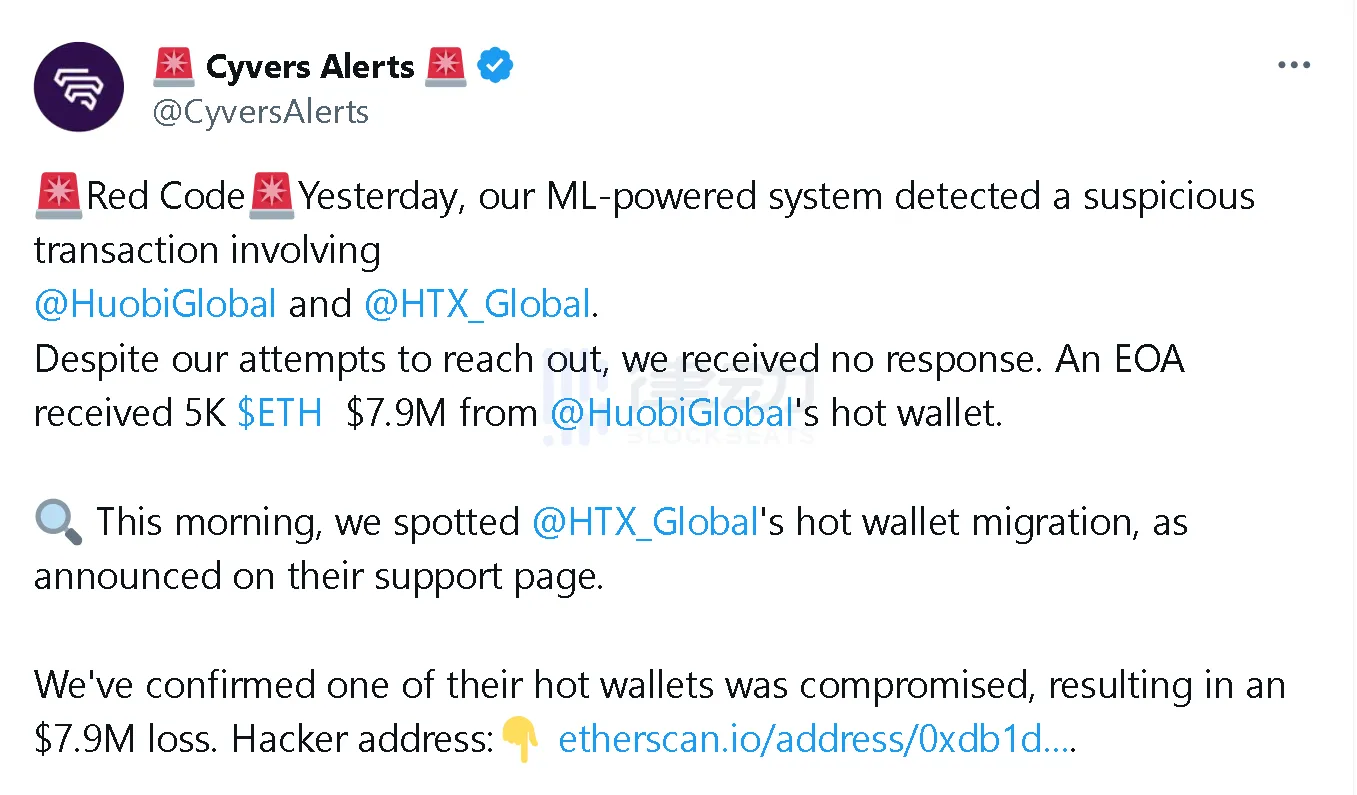
Ngày 25 tháng 9, Cyvers Alerts cho biết rằng nó đã xác nhận HTX có ví nóng Cuộc tấn công dẫn đến thiệt hại 7,9 triệu USD.
So với trước đây, Số lượng các vụ hack trong thời gian qua ngày càng ít, điều này không thể tách rời khỏi sự khởi sắc của thị trường. Trong mùa hè DeFi và mùa hè NFT, các giao thức trị giá hàng tỷ đô la mới được tung ra mỗi tuần và thị trường ngày nay đang bị thu hẹp rất nhiều so với trước đây. Đồng thời, cơ hội thị trường để tin tặc tìm cách khai thác hoặc tạo ra các cuộc tấn công quy mô lớn đang bị thu hẹp, điều đó có nghĩa là tin tặc cần các điểm vào mới, chưa được khai thác để khám phá.
Bài đọccó liên quan: "Việc khai thác lỗ hổng mà Curve gặp phải lần này có thể mở ra những ý tưởng mới cho tin tặc》
Trong sự cố Curve này, Box tin rằng nguồn cảm hứng cho tất cả các nhà phát triển là: đừng cố chạy theo xu hướng công nghệ và chọn những giải pháp non nớt; đừng phê duyệt mã của riêng mình khi chưa viết test case (Vyper có một số vấn đề) Trên mọi phiên bản, ngay cả các trường hợp thử nghiệm cũng sai); không bao giờ phê duyệt mã của riêng bạn; một số tài sản có thể không được phát hiện trong nhiều năm; không nâng cấp là kiêu ngạo với bản thân và khinh thường người khác.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia