Giữa cơn sốt airdrop Arbitrum, bạn nhìn nhận cơ chế chống phù thủy như thế nào?

Tiêu đề gốc: "Độ sâu | Làm thế nào để xem cơ chế chống phù thủy dưới cơn sốt airdrop Arbitrum?" 》
Tác giả gốc: Beosin
Gần đây, đợt airdrop của Arbitrum, giao thức mở rộng Ethereum Lớp 2, đã trở thành một chủ đề nóng trong cộng đồng cộng đồng tiền điện tử.
Dữ liệu trên chuỗi cho thấy số lượng giao dịch của Arbitrum đã vượt quá 1,21 triệu vào ngày 22 tháng 3, lập mức cao kỷ lục và vượt mức 1,08 triệu giao dịch trên mạng chính Ethereum và. Sự lạc quan là 260.000. Cường độ của nó là rõ ràng.
Arbitrum là giao thức mở rộng Lớp 2 với hiệu suất cao, chi phí thấp và phân cấp. Sau đợt airdrop vào tối ngày 16/3, một lượng lớn người dùng “ dựng tóc gáy” đã bị hạn chế bởi hàng loạt quy tắc chống phù thủy. Hôm nay chúng ta sẽ nghiên cứu quy tắc chống phù thủy là gì.
Nói đến phù thủy tấn công thì phải có nhiều Bạn bè của tôi đã quen thuộc với nó. Trong blockchain, Sybil Attack đề cập đến một phương thức tấn công trong đó kẻ tấn công kiểm soát mạng bằng cách giả mạo nhiều danh tính hoặc nút.
Cuộc tấn công Airdrop Sybil là một phương thức tấn công nhắm vào các hoạt động airdrop tiền điện tử. Kẻ tấn công sử dụng danh tính giả mạo và địa chỉ giả để lấy thêm thông tin.
Để nói về các quy tắc chống phù thủy, hãy bắt đầu với các quy tắc của đợt airdrop này.
Các quy tắc airdrop Arbitrum và mô hình phát hiện
Trong airdrop token Arbitrum, một số Chiến lược airdrop và mô hình phân bổ xác định xem mỗi ví hoặc địa chỉ thực thể trên chuỗi có đáp ứng các tiêu chí về tính đủ điều kiện của airdrop hay không:
1 Nếu ví của người nhận airdrop Nếu tất cả các giao dịch diễn ra trong vòng 48 giờ. , sẽ bị trừ 1 điểm.
2. Nếu số dư trong ví của người nhận airdrop nhỏ hơn 0,005 ETH và ví không tương tác với nhiều hợp đồng thông minh thì một điểm sẽ bị trừ.
3. Nếu địa chỉ ví của người nhận airdrop được xác định là địa chỉ phù hợp trong Chương trình tiền thưởng giao thức Hop, người nhận sẽ bị loại.
4. Ngoài ra còn có một tiêu chuẩn chưa được nhóm dự án xác nhận, đó là nếu người dùng sử dụng cùng một IP để kết nối với nhiều ví trên http ://arbitrum.foundation để xem, Trực tiếp bị loại khỏi danh sách.
Trong khi đó, Trọng tài Sử dụng dữ liệu trên chuỗi để xác định các địa chỉ liên quan thuộc sở hữu của cùng một người dùng và sử dụng dữ liệu từ Nansen, Hop và OffChain Labs để xóa các địa chỉ vật lý như cầu nối, sàn giao dịch và hợp đồng thông minh. Ngoài ra còn có một số địa chỉ bị xóa thông qua kiểm tra thủ công, chẳng hạn như địa chỉ quyên góp.
Sử dụng các loại dữ liệu sau để làm sạch dữ liệu:
1. Địa chỉ danh sách đủ điều kiện ban đầu (từ Nansen)
2. Địa chỉ tổ chức bị loại trừ (từ Nansen)
3. p>4. Địa chỉ gửi tiền CEX (được truy tìm từ ví nóng của CEX)
5. Lộ trình giao dịch duy nhất (từ, đến) trên chuỗi Arbitrum
6. lộ trình (từ, đến)
7.Danh sách địa chỉ nội bộ của OffChain Labs
8.Danh sách đen trong Hop airdrop
9.Hop airdrop Địa chỉ sau khi loại bỏ phù thủy tấn công
10.Nhãn địa chỉ Nansen
11. Các địa chỉ hoạt động được đánh dấu thủ công khác
Sau khi làm sạch dữ liệu được hoàn thành, hai loại biểu đồ sẽ được tạo ra.
Loại biểu đồ đầu tiên sẽ có mỗi giao dịch với msg.value là một cạnh (from_address, to_address).
Loại biểu đồ thứ hai sẽ có mỗi giao dịch của nhà tài trợ/người quét là một cạnh (from_address, to_address), trong đó giao dịch của nhà tài trợ đề cập đến Ethereum đầu tiên trong tài khoản Giao dịch nhập, quét là lần chuyển Ether cuối cùng từ tài khoản.
Các cụm được tạo bằng cách chia đồ thị trên thành các đồ thị con được kết nối mạnh và các đồ thị con được kết nối yếu. Phân tách các sơ đồ con lớn bằng thuật toán phát hiện cộng đồng Louvain, cung cấp kết quả chi tiết hơn và loại bỏ các địa chỉ phù thủy chính xác hơn.
Xác định các cụm Sybil dựa trên các mẫu đã biết, ví dụ: di chuyển các địa chỉ được cấp vốn bởi cùng một nguồn trong một cụm gồm hơn 20 địa chỉ Các địa chỉ có hoạt động tương tự
p>
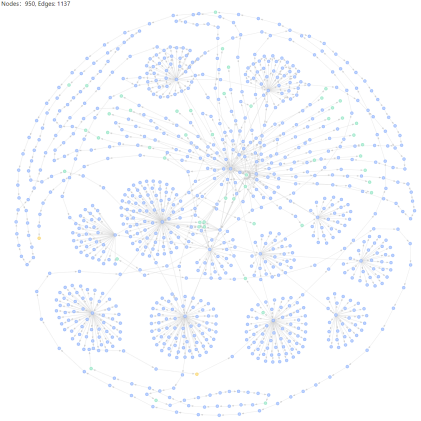
Cụm phù thủy do đó được tạo ra, như hình dưới đây:
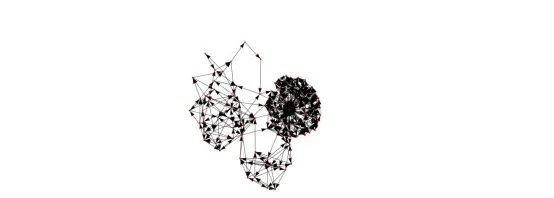
Chứa 110 địa chỉ đáp ứng các điều kiện của cụm tấn công Sybil 319
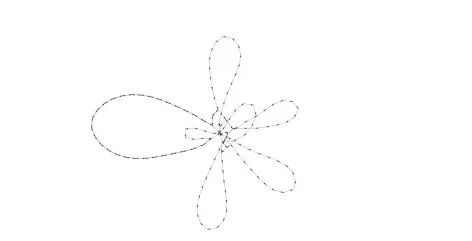
Cụm 1544 chứa 56 địa chỉ đủ điều kiện nhận biết
Làm thế nào để các nhà nghiên cứu xác định địa chỉ phù thủy?
Các nhà nghiên cứu của Offchain Labs đã sử dụng thuật toán phân cụm trên dữ liệu giao dịch from_address / to_address từ Nansen Query cũng như tính năng theo dõi và chuyển mã thông báo tích hợp trên Arbitrum và Ethereum. Điều này được sử dụng để xác định những kẻ có thể phù thủy ví và thực hiện "kiểm tra" thủ công đối với dữ liệu có thể là kết quả dương tính giả.
Hình ảnh bên dưới là ví dụ về địa chỉ bị nghi ngờ là phù thủy: trong một nhóm khoảng 400 địa chỉ, có hai địa chỉ có hoạt động rất giống nhau (gửi tiền tới cùng một địa chỉ tiền gửi trao đổi tập trung).
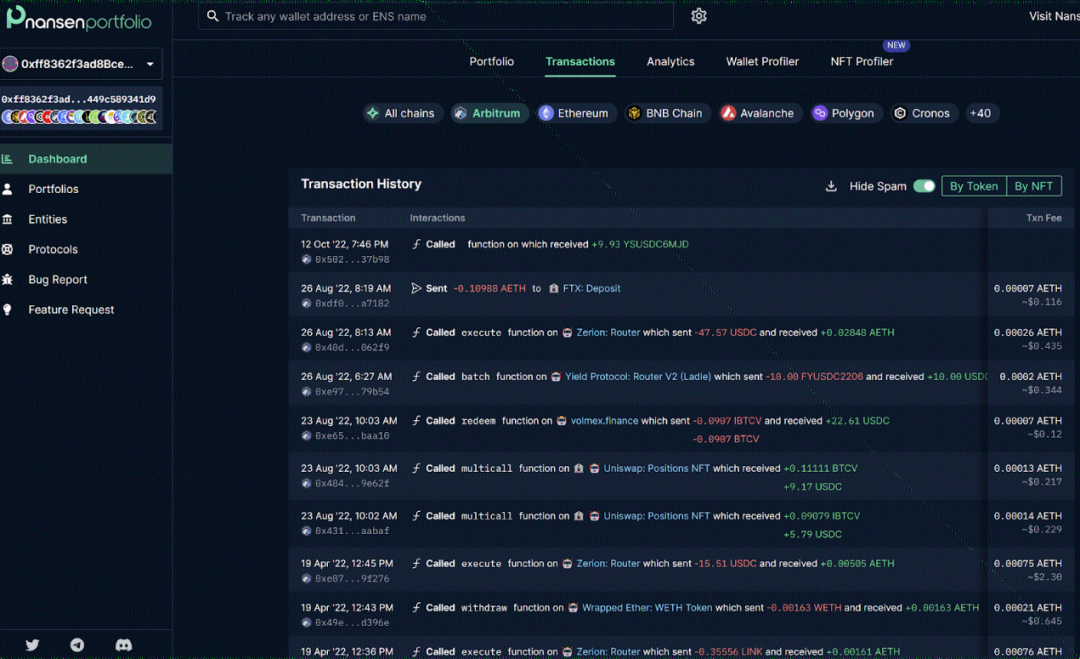
Nguồn hình ảnh nansen
Bạn có thể thấy rằng hai địa chỉ này thực hiện các hoạt động tương tự vào những thời điểm rất gần nhau.
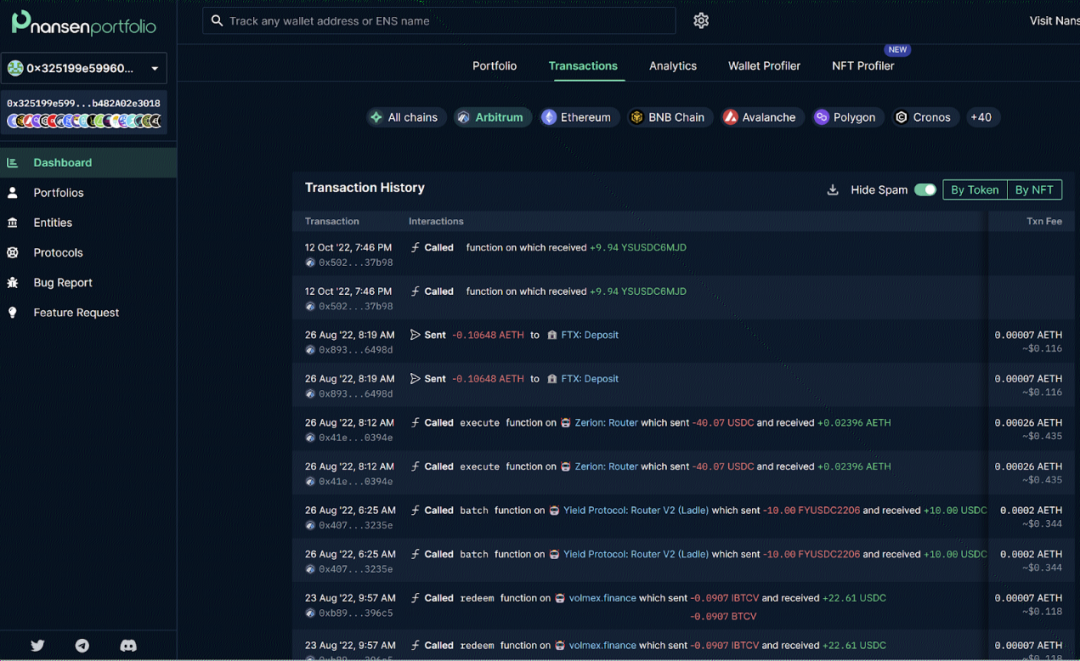 Nguồn ảnh nansen
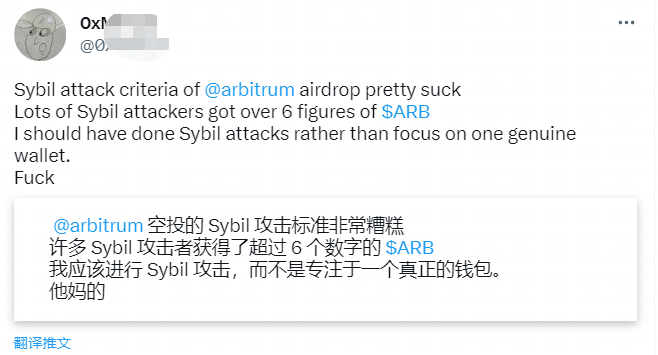
Của Tất nhiên Mặc dù vậy, một số người vẫn phàn nàn về những thiếu sót trong chiến lược airdrop của Arbitrum. Các địa chỉ ví của cuộc tấn công Sybil được coi là bình thường và địa chỉ ví của người dùng thực bị hạn chế.
Ngoài Arbitrum gần đây, một số lượng lớn những kẻ tấn công Sybil cũng đã được xác định thông qua các quy tắc chống phù thủy trong đợt phát sóng Hop Protocol năm ngoái.
Kẻ tấn công Sybil trong đợt airdrop Hop Protocol
Vào ngày 6 tháng 5 năm 2022, Sau khi giao dịch chéo- chain bridge Hop Protocol đã chính thức công bố chi tiết về airdrop, trong đó cho biết trong số 43.058 địa chỉ ban đầu đáp ứng các điều kiện của airdrop, 10.253 địa chỉ được xác định là kẻ tấn công Sybil.
Sau đây là một số cơ sở để dự án Hop Protocol xác định các cuộc tấn công của phù thủy:
1. Nhiều Mỗi địa chỉ có một địa chỉ phân phối hoặc thu tiền thống nhất, được chứng minh là do kẻ tấn công Sybil khởi xướng, chẳng hạn như:
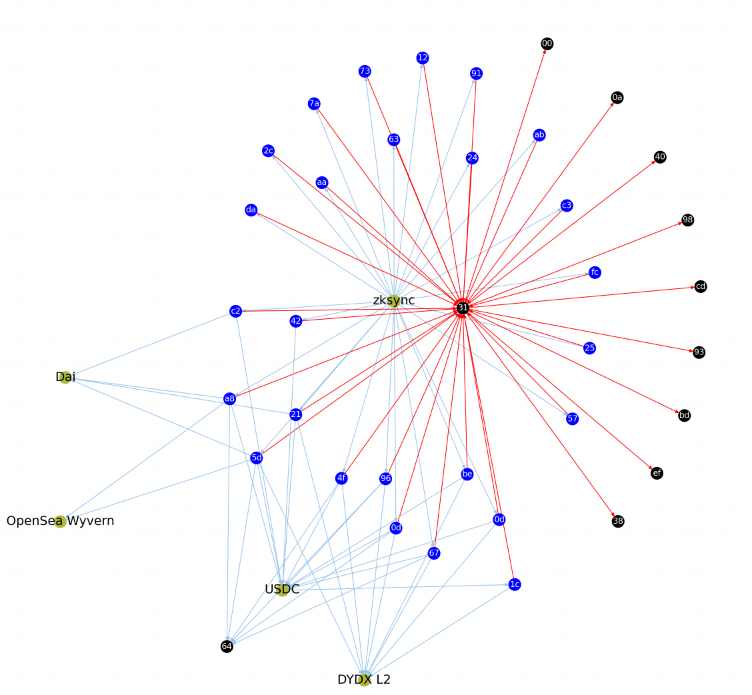
Nguồn hình ảnh: Báo cáo về kẻ tấn công Sybil #275
2. Nhiều địa chỉ có mối tương quan rõ ràng trong hồ sơ chuyển tiền, chẳng hạn như:
Nguồn hình ảnh: Báo cáo về kẻ tấn công Sybil #367
3 , Các cuộc tấn công Sybil có dấu vết của hoạt động hàng loạt ở nhiều nơi, bao gồm nhưng không giới hạn ở: chuyển hàng loạt trong một khoảng thời gian ngắn, cùng giá trị khí, lượng tương tác tương tự, v.v.
4. Lịch sử tương tác của địa chỉ The Witch chứa các hồ sơ tấn công của các dự án khác trong quá khứ.
Tất nhiên, cũng có những bên dự án thiếu kinh nghiệm đã không xây dựng các quy tắc chống phù thủy khi tung ra airdrop, chẳng hạn như Aptos.
Đánh giá về đợt airdrop độc đáo của Aptos, một chiến thắng lớn cho đảng len?
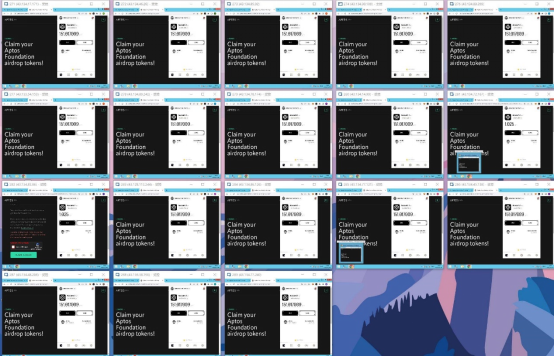
Trong sự cố airdrop Aptos vào tháng 10 năm ngoái, do nhóm dự án không ngăn chặn các node bị phù thủy tấn công nên nhiều “nhà khoa học len” đã được trao giải thưởng lớn airdrop. Ai đó đã chia sẻ ảnh chụp màn hình ứng dụng của anh ấy cho mạng thử nghiệm Aptos trên Twitter và trong cộng đồng. Bạn có thể thấy giao diện ứng dụng của nhiều tài khoản trên máy chủ VPS. Theo phản hồi từ những người dùng cộng đồng đã đăng ký mã thông báo, quy tắc airdrop của Aptos là mỗi tài khoản đăng ký mạng thử nghiệm có thể nhận được 300 mã thông báo và người dùng đúc NFT có thể nhận được 150 mã thông báo. Vì vậy, nếu bạn có một trăm tài khoản, bạn có thể nhận được 30.000 mã thông báo và nếu bạn có một nghìn tài khoản, bạn có thể nhận được 300.000 mã thông báo.

Ảnh chụp màn hình yêu cầu airdrop do người dùng trong cộng đồng đăng
Sau khi Aptos được niêm yết trên Binance, giá đã tăng ngay lập tức và sau đó xảy ra một đợt bán tháo lớn. Theo phân tích của các nhà nghiên cứu, các địa chỉ tấn công Sybil chiếm 40% số địa chỉ Aptos gửi tiền vào Binance tại thời điểm đó. Có thể thấy, cuộc tấn công phù thủy airdrop sẽ có tác động nhất định đến các dự án airdrop và người tham gia, chẳng hạn như giá token bị ảnh hưởng, độ tin cậy của kế hoạch airdrop bị tổn hại, người xây dựng cộng đồng và người tham gia bị ảnh hưởng, v.v.
Làm thế nào để xây dựng quy tắc tấn công chống phù thủy?
Khi airdrop, nhóm dự án airdrop sẽ sử dụng cơ chế chống phù thủy để ngăn người dùng độc hại lấy quá nhiều token thông qua nhiều địa chỉ ví hoặc các phương tiện khác, từ đó phát hành token cho người dùng thực.
Từ các sự kiện airdrop trong quá khứ, chúng ta có thể thấy đặc điểm của các cuộc tấn công Sybil:
1. Các địa chỉ phụ phân phối/thu tiền từ cùng một địa chỉ gốc
2. Quá trình tương tác, thời gian và dự án hoàn toàn giống nhau
3. Cùng giá trị GAS, số tiền và thời gian giao dịch
4. Chuyển khoản thường xuyên giữa các địa chỉ, đến và đi.
Sau đây là các cơ chế chống phù thủy có thể được một số bên trong dự án airdrop sử dụng.
Thời gian chụp nhanh: Bên dự án airdrop có thể chụp ảnh nhanh tất cả các địa chỉ tại một thời điểm cụ thể và gửi mã thông báo airdrop cho những người trong Địa chỉ đã giữ mã thông báo trước thời điểm này. Điều này ngăn người dùng độc hại tạo địa chỉ mới để nhận mã thông báo sau thời gian chụp nhanh.
Lộ trình tương tác: Lấy các địa chỉ tương tác với dự án này trong một khoảng thời gian và kiểm tra xem các địa chỉ này tham gia tương tác như thế nào dựa trên tính nhất quán của đường dẫn tương tác trước/sau dự án.
Dòng tiền: Chủ yếu kiểm tra hướng dòng tiền và kiểm tra tình hình chuyển tiền một-nhiều hoặc nhiều-một của ví.
Lượng tương tác: Kiểm tra quy mô lượng tương tác của dự án và tỷ lệ tái sử dụng vốn.
Tần suất tương tác: Xuất chi tiết địa chỉ tương tác với dự án trong một khoảng thời gian nhất định, thông qua biểu đồ phối cảnh Excel hoặc tự dự án đã phát triển bảng điều khiển, lấy dữ liệu trong giai đoạn cao điểm bất thường cho nghiên cứu thứ cấp và bạn có thể kiểm tra xem mức độ hoạt động của lô địa chỉ này có giống nhau hay không.
Độ sâu tương tác: Lấy thông tin chi tiết về các địa chỉ đã tham gia tương tác của dự án này trong một khoảng thời gian nhất định. Kiểm tra xem số lượng tương tác trong quá khứ với lô địa chỉ này và số lượng tương tác sau khi tham gia dự án này có đủ hay không.
Bằng chứng cổ phần: Bằng chứng cổ phần (PoS) là cơ chế đồng thuận được một số chuỗi khối sử dụng để xác minh giao dịch. Trong PoS, người dùng cần nắm giữ một số lượng token nhất định để tham gia vào mạng. Các bên dự án airdrop có thể yêu cầu người tham gia nắm giữ một số lượng token nhất định để đủ điều kiện nhận airdrop, nâng cao ngưỡng cho airdrop.
Xác minh KYC/AML: Các bên tham gia dự án Airdrop có thể yêu cầu người tham gia vượt qua KYC (Biết khách hàng của bạn) hoặc AML (Chống rửa tiền ) Quá trình xác minh. Quá trình này có thể giúp xác minh danh tính của những người tham gia, từ đó có thể giúp ngăn chặn các cuộc tấn công của Sybil.
Xác minh trên mạng xã hội: Các bên dự án airdrop có thể yêu cầu người tham gia theo dõi, thích hoặc chuyển tiếp các bài đăng trên mạng xã hội để đủ điều kiện nhận airdrop. Điều này giúp đảm bảo rằng những người tham gia là người thật chứ không phải các tập lệnh tự động.
Danh sách trắng: Danh sách trắng là danh sách các địa chỉ đáp ứng các điều kiện airdrop. Các dự án airdrop có thể giới hạn airdrop trong danh sách người tham gia đã được phê duyệt trước, giúp ngăn chặn các cuộc tấn công của Sybil.
Giới hạn số lượng giao dịch:Bên dự án airdrop có thể giới hạn số lượng giao dịch mà mỗi địa chỉ có thể thực hiện. Điều này ngăn người dùng độc hại có được quá nhiều token bằng cách thực hiện các giao dịch lớn.
Giới hạn thời gian nắm giữ: Bên dự án airdrop có thể yêu cầu địa chỉ giữ mã thông báo phải được duy trì trong một khoảng thời gian nhất định trước khi nó có thể nhận được mã thông báo airdrop. Điều này ngăn người dùng độc hại nhanh chóng mua và bán mã thông báo để có được quá nhiều mã thông báo.
Các tài liệu tham khảo hỗ trợ khác:
Hoạt động trên mạng xã hội: Đăng ký thời gian, tần suất phát biểu, chất lượng phát ngôn (lượt thích và retweet), người hâm mộ, lượt theo dõi, hình đại diện, thông tin cá nhân, v.v. Số thiết bị địa chỉ IP: số địa chỉ đăng nhập với cùng một IP/thiết bị, tần suất thay đổi IP với cùng một địa chỉ, v.v.
Chúng ta nên chú ý điều gì khi tham gia airdrop?
Cuối cùng, Beosin cũng nhận thấy sự nhiệt tình của mọi người đối với airdrop. Với tư cách là một công ty bảo mật, chúng tôi cần đưa ra những lời nhắc nhở sau đây cho mọi người.
1 Hiểu nguồn thông tin chính thức của dự án: Trước khi tham gia airdrop, bạn nên truy cập trang web chính thức của dự án và các trang mạng xã hội để xem thông tin liên quan, bao gồm cả thông tin cụ thể chi tiết về kế hoạch và quy tắc airdrop, cũng như địa chỉ hợp đồng của mã thông báo airdrop, v.v.
2 Không dễ dàng tiết lộ thông tin cá nhân và địa chỉ ví: Một số dự án airdrop có thể yêu cầu người tham gia cung cấp thông tin cá nhân và địa chỉ ví, nhưng cần chú ý bảo vệ thông tin cá nhân. quyền riêng tư và bảo mật, không rò rỉ thông tin nhạy cảm cho các trang web và dự án không xác định.
3 Chú ý đến các mẹo và biện pháp phòng ngừa rủi ro: Trước khi tham gia airdrop, hãy nhớ đọc kỹ các mẹo và biện pháp phòng ngừa rủi ro do bên dự án đưa ra, hiểu các rủi ro và biện pháp phòng ngừa liên quan và đảm bảo rằng bạn có đủ mức độ chấp nhận rủi ro.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan