




Tin tặc De Frost Finance đã trả lại tiền và bị nghi ngờ là một kẻ lừa đảo thoát "tự định hướng và tự hành động"
Tiêu đề gốc: "Tin tặc De Frost Finance đã trả lại tiền, bị nghi ngờ là một trò lừa đảo thoát" tự định hướng và tự hành động"
Tác giả gốc: Joy, PANews
Hội, nhà đầu tư lớn thua lỗ 12 triệu USD do vụ trộm De Frost Finance ngày hôm qua Anh thở phào nhẹ nhõm, gần 12 giờ đêm qua anh viết trên Twitter: “Bình minh rồi”. Hơn một giờ trước, De Frost Finance thông báo tin tặc đã trả lại tiền và sẽ sớm trả lại cho người dùng.
Mặc dù cuối cùng đã có một kết thúc có hậu nhưng người dùng vẫn gắn mác "tự biên tự diễn" và tự hành động" "mũ của.
De Frost Finance lần lượt bị hack, gây thiệt hại lớn 12 triệu USD
Trở lại ngày Giáng sinh, ngày 25 tháng 12, người ta đã tiết lộ rằng giao thức De Frost Finance, một dự án stablecoin gốc ở Hệ sinh thái Avalanche lại gặp sự cố, các token thế chấp giả đã được thêm vào giao thức và các lời tiên tri về giá độc hại đã được sử dụng để thanh lý người dùng hiện tại, với tổn thất ước tính lên tới hơn 12 triệu USD. Các quan chức của De Frost Finance cho biết họ đã nhận thấy tình trạng khẩn cấp ở V1 và nhóm hiện đang điều tra. Chúng tôi đề nghị cộng đồng chờ đợi các bản cập nhật và không sử dụng V1 hoặc V2 trong thời điểm hiện tại.
Chỉ hai ngày trước, vào ngày 23 tháng 12, De Frost FinanceV2 đã bị hack. , hacker kiếm được 173.000 USD nhưng do V1 không cung cấp dịch vụ flash loan nên không bị ảnh hưởng.
Lỗ 12 triệu, hãng kiểm toán CertiK vẫn chưa có phản hồi và đang xin lời khuyên.
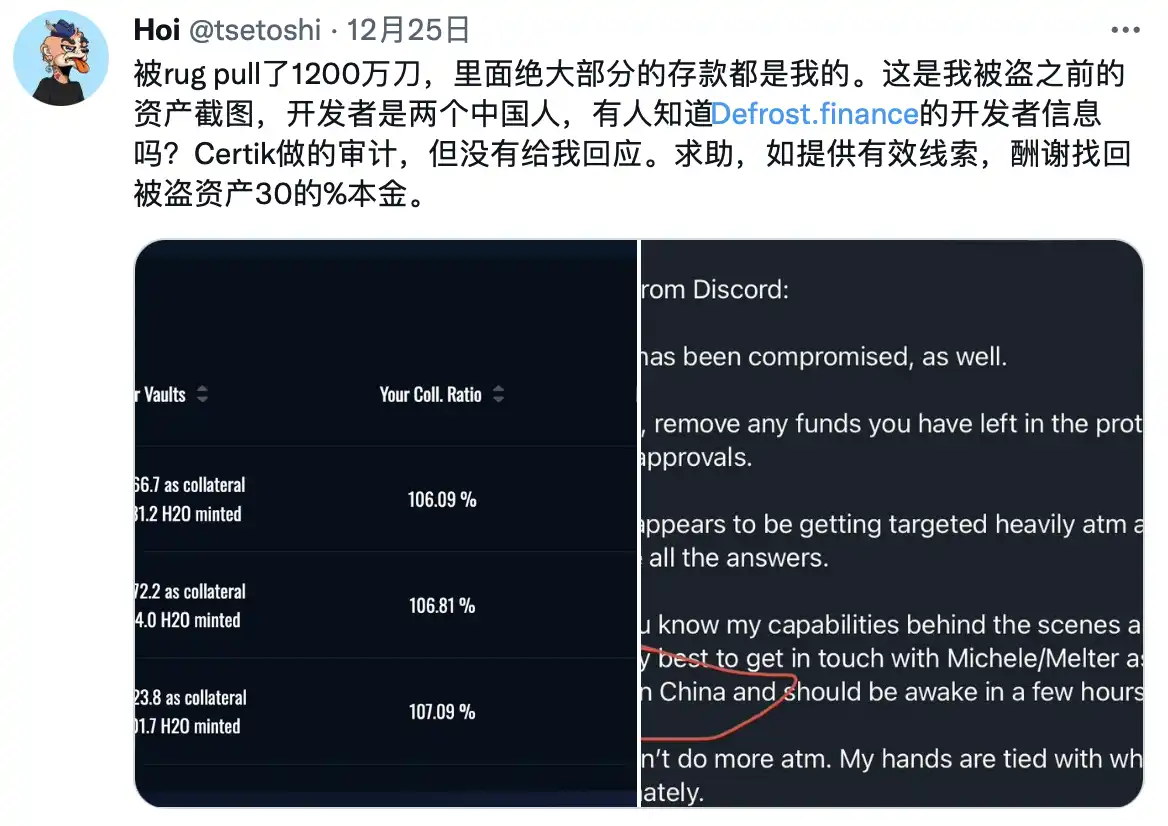
Ngay sau đó, Hội lại tweet rằng anh đã có được một số thông tin về vụ việc. Các bên dự án có manh mối tên thật và tin rằng bên dự án đang thực hiện hành vi trộm cắp. Bởi vì toàn bộ số tiền ở V2 đã bị trộm một ngày trước khi V1 bị trộm, tất cả các giao diện của V1 đều có write-in anti-reentrancy nhưng V2 thì không, anh đoán rằng nhóm luôn muốn làm cho V2 lớn hơn để trốn tránh. Cuộc tấn công của bên thứ ba, bởi vì khi V2 bị tấn công, nó có thể được kích hoạt bởi bên thứ ba thông qua flash loan. Nhưng số tiền ở V2 quá ít, không đủ cho khẩu vị của cả đội. Vì vậy, ngày hôm sau tôi đã mạo hiểm và trực tiếp sử dụng quyền của nhà phát triển. Buộc thay đổi giá của nhà tiên tri, đúc tiền cho chính bạn và tạo nhóm thế chấp mới, các hoạt động này không thể được kích hoạt bởi bên thứ ba. Nhóm phát triển có lẽ đã chán nản khi không kiếm được tiền trong thị trường giá xuống, dù sao thì hiện tại tôi là nhà đầu tư lớn ngu ngốc duy nhất trong dự án, và tôi đoán không có ai bảo vệ quyền lợi của mình nên tôi đã cướp nó.
Theo phân tích của công ty kiểm toán bảo mật blockchain Beosin, kẻ tấn công đã sửa đổi oracle thông qua địa chỉ hàm setOracleAddress, sau đó sử dụng hàm joinAndMint để đúc 100.000.000 mã thông báo H20 đến địa chỉ 0x6f31 và cuối cùng gọi hàm thanh lý để thu được một lượng lớn USDT thông qua oracle giá giả. Những kẻ tấn công sau đó đã chuyển số tiền bị đánh cắp sang 0x4e22 của Ethereum thông qua phương thức xuyên chuỗi. Điều này phù hợp với hoạt động của phân tích Hoi.
Các tin tặc đã trả lại tiền và các quan chức chuỗi công cộng cũng như các công ty kiểm toán phải chịu trách nhiệm
h3>
Vào lúc 8 giờ tối ngày 25 tháng 12, De Frost đã tweet rằng nhóm sẵn sàng đàm phán với hacker và sẵn sàng để chia sẻ 20% số tiền bị đánh cắp sẽ được đổi lấy phần lớn tài sản bị đánh cắp. Số tiền cụ thể có thể thương lượng và yêu cầu tin tặc liên hệ với chúng tôi càng sớm càng tốt.
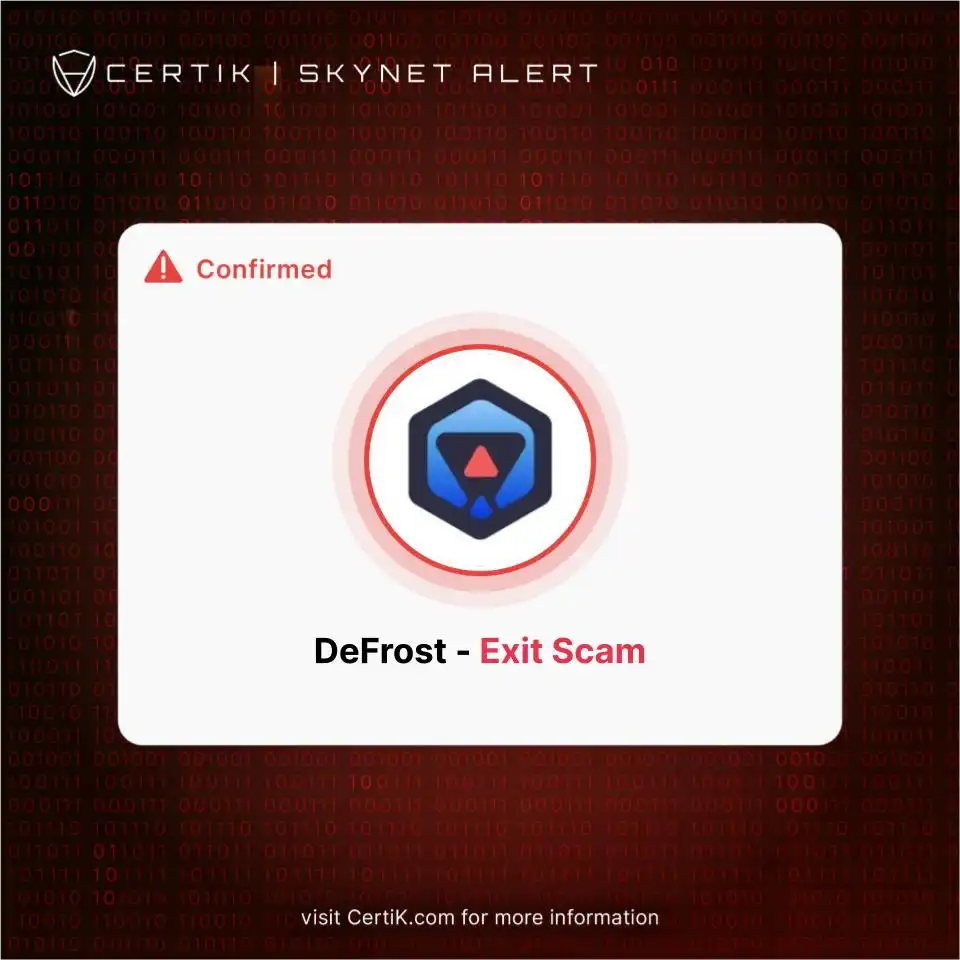
Chiều ngày 26 tháng 12, công ty kiểm toán CertiK của De Frost Finance đã tweet rằng việc giám sát cho thấy The De Frost Dự án tài chính là một trò lừa đảo rút lui. CertiK đã cố gắng liên hệ với nhiều thành viên trong nhóm nhưng không nhận được phản hồi. Ngoài ra, CertiK cũng tuyên bố rằng “nhóm không tiến hành KYC mà chúng tôi đang hỗ trợ cơ quan chức năng về tất cả thông tin chúng tôi có”. Điều này dường như đã đặt chiếc đinh cuối cùng vào quan tài của hành vi trộm cắp do De Frost tự gây ra.
Có lẽ "hacker" đã nắm được thông tin cá nhân của mình nên chọn cách trả lại tiền nhanh chóng. De Frost Finance đã tweet vào lúc 10 giờ tối ngày 26: "Số tiền bị hack đã được trả lại cho De FrostFinance. Những người dùng bị ảnh hưởng sẽ sớm lấy lại được tài sản của họ."
Tại thời điểm này, vụ hack này đã kết thúc có hậu chỉ sau 2 ngày. Nhưng đây cũng là lời cảnh tỉnh cho các công ty bảo mật và hệ sinh thái.
Hội liệt kê một số lý do trên Twitter khi xem xét lý do chọn mỏ này, 1. Bản thân tôi và của tôi nhân viên đã đọc hợp đồng và không sao, hacker bên thứ ba không thể hack được. 2 Kiểm toán Certik và cộng sự. 3 Dự án này đã được quảng bá trên nhiều nền tảng Avax và thậm chí còn được đề xuất bởi tài khoản chính thức. 4 Sau này khi nghĩ lại, tôi thấy rằng lợi nhuận của các mỏ Defi khác ở mức trung bình và cộng đồng có rất nhiều anh em dễ nói chuyện.
Công ty kiểm toán không có hiểu biết cơ bản về đội ngũ dự án được kiểm toán, chỉ có tính bảo mật của hợp đồng Nó không thể ngăn chặn sự độc hại chủ quan, vì vậy việc nắm vững KYC của nhóm là điều cần thiết. Do đó, một số người dùng đã đặt câu hỏi về CertiK. Vì nhóm từ chối KYC nên bạn nên từ chối cung cấp các cuộc kiểm tra. Ngoài ra, quan chức Trung Quốc của chuỗi công cộng Avalanche thực sự đã quảng bá dự án nhiều lần, vì vậy các bên sinh thái cần phải thận trọng trong việc quảng bá dự án.
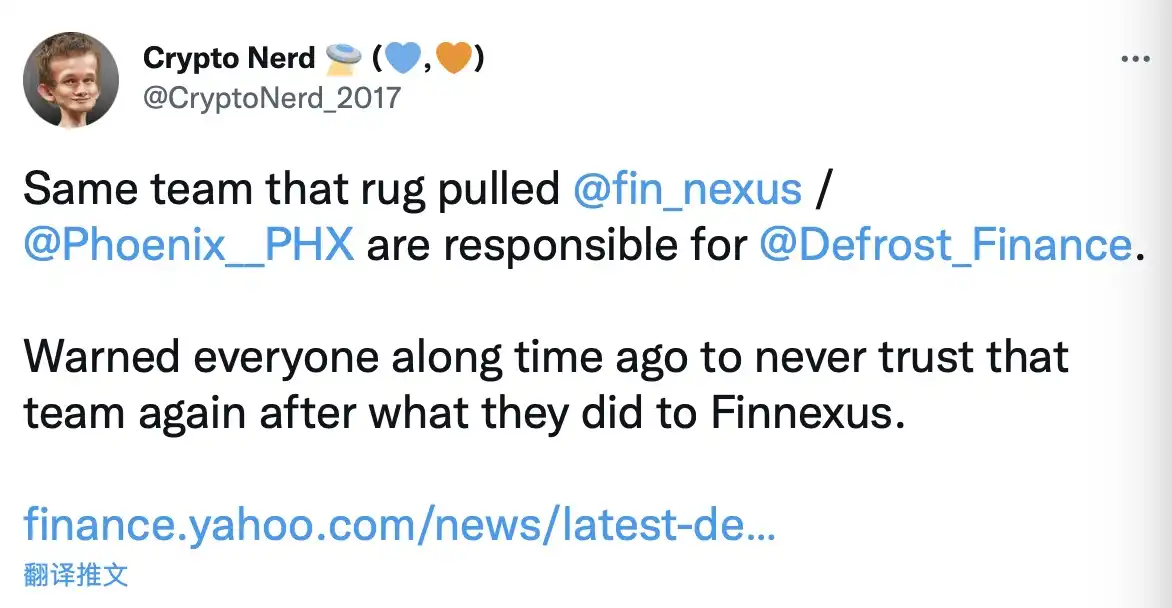
Ngoài ra, một số người dùng cho biết bên dự án của De FrostFinance cũng là công ty giống như Finnexus và PhoenixFinance trước đây đã bị đánh cắp bởi một đội. Tính xác thực của thông tin này vẫn chưa được xác minh nhưng nó cũng nhắc nhở người dùng nên lựa chọn các dự án có tên thật càng nhiều càng tốt, có thể có những động cơ khác đằng sau người sáng lập ẩn danh.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia






