Điểm lại 8 trường hợp tấn công mô hình kinh tế DeFi phổ biến
Tiêu đề gốc: "Foresight Ventures: Cuộc tấn công "Công lý", đánh giá các cuộc tấn công mô hình kinh tế DeFi phổ biến"
Tác giả gốc: Jonas, Foresight Ventures
Trong khu rừng đen tối của ngành mã hóa, Defi đã trở thành cỗ máy rút tiền của tin tặc, với tổng thiệt hại tính đến thời điểm hiện tại trong năm nay đã vượt quá 3 tỷ USD. Đầu tiên, vì nền tảng Defi nắm giữ một lượng tiền lớn nên phần thưởng cho các cuộc tấn công thành công rất cao. Thứ hai, vì hầu hết các mã giao thức Defi đều là nguồn mở nên chúng dễ bị đe dọa an ninh mạng hơn. Lý do thứ ba là Defi thường có mối liên kết với nhau về mặt sinh thái, khiến việc khuếch đại các cuộc tấn công trở nên dễ dàng hơn.
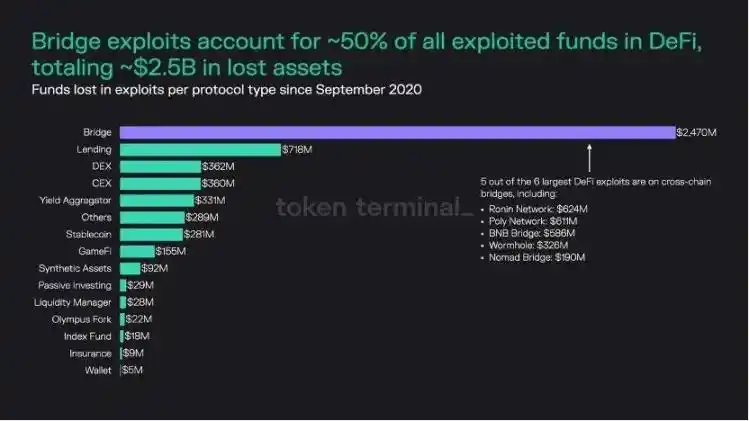
Báo cáo của Token Terminal cho thấy khoảng 50% lỗ hổng defi xảy ra trên các cầu nối chuỗi, tiếp theo là cho vay, nền tảng giao dịch và nhóm súng máy.
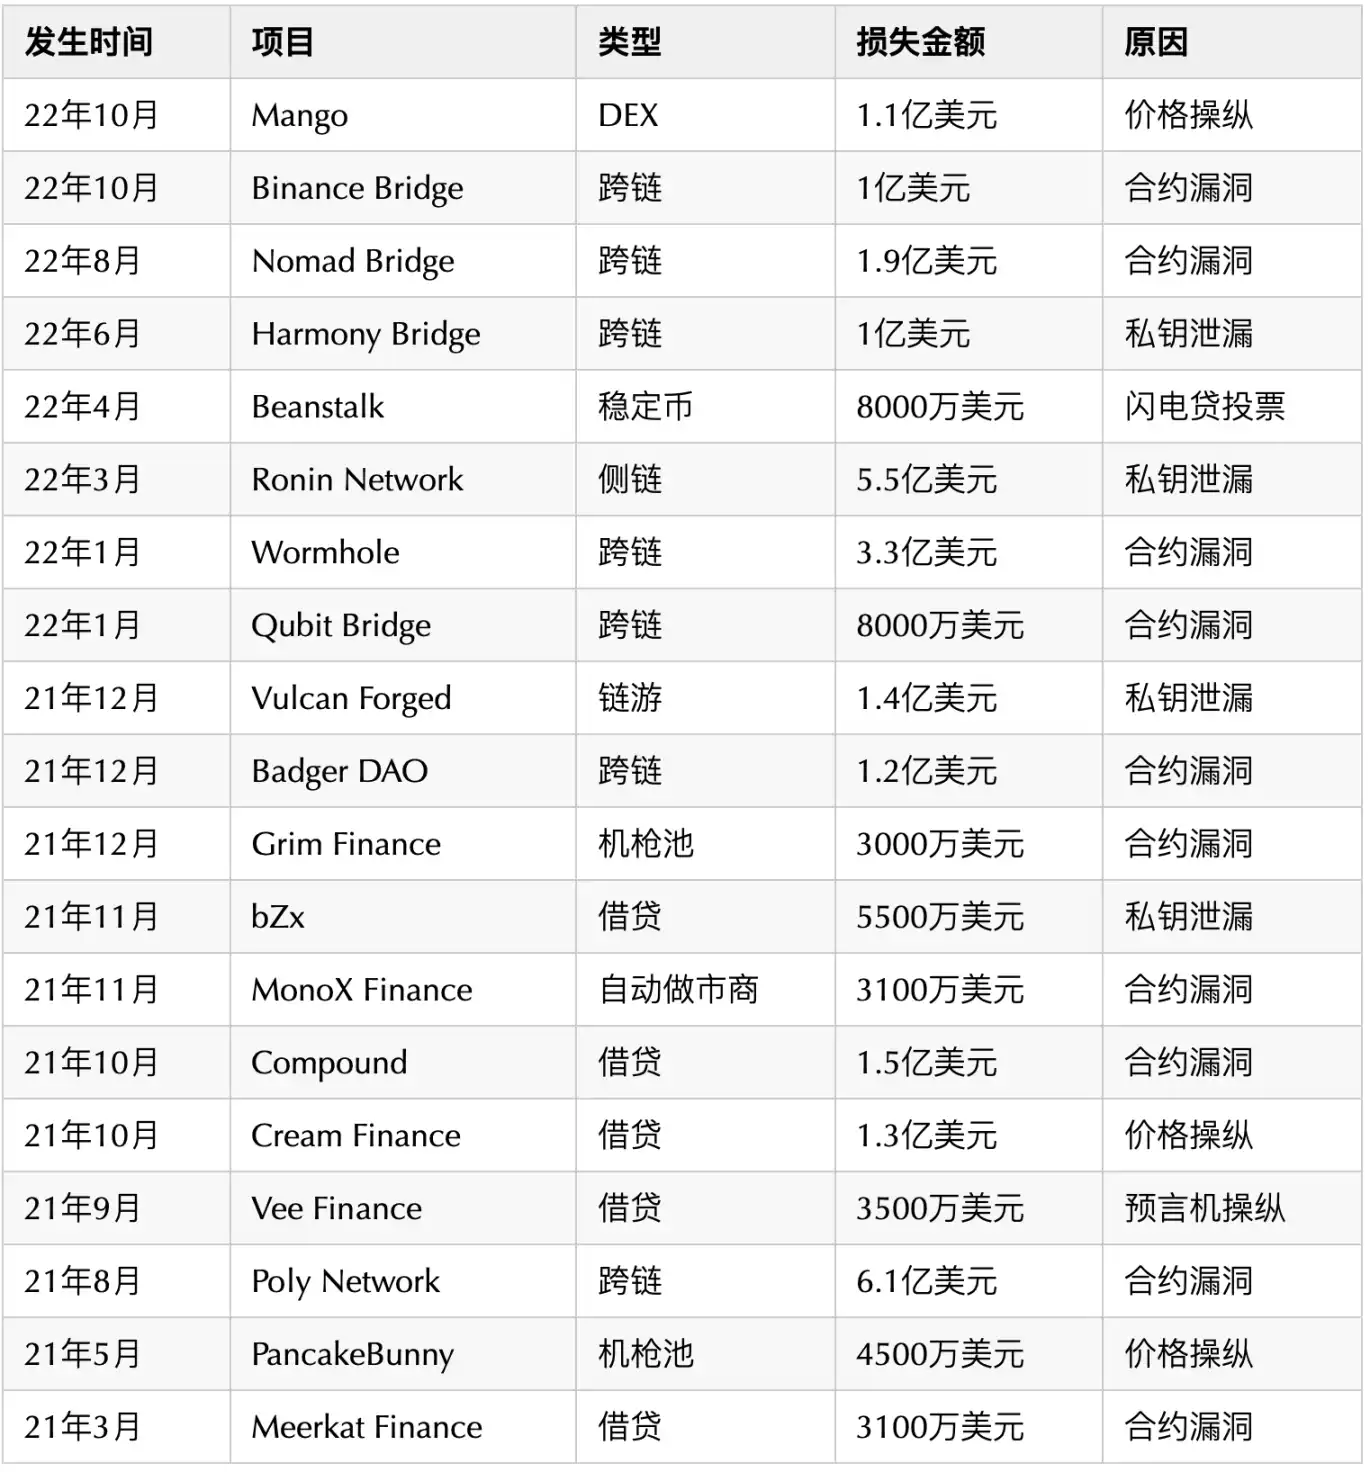
Mô hình kinh tế cho các cuộc tấn công Defi có giá trị hơn cho nghiên cứu, đặc biệt là xu hướng của một số cơ chế trong các tình huống khắc nghiệt, rất hữu ích để chúng ta hiểu về kinh tế học Token. Theo một nghĩa nào đó, nếu tin tặc đánh cắp tài sản thông qua các phương pháp kỹ thuật xã hội như lừa đảo và nhồi thông tin xác thực, thì đó được coi là lợi ích bất chính. Tương tự như vậy, kinh doanh chênh lệch giá thông qua các quy tắc của Defi có thể được mô tả là kiếm tiền một cách công khai, với những phương pháp thông minh nhưng không hề nghi ngờ.
Thao túng giá tiền tệ, được thực hiện thông qua hợp đồng
Thao túng giá là lỗ hổng sớm nhất và phổ biến nhất trong Defi. Với sự gia tăng của các công cụ phái sinh trên chuỗi, tỷ lệ lãi lỗ của các cuộc tấn công đã trở nên rất cao.
Trường hợp 1: XOÀI
Vào ngày 22 tháng 10, nền tảng hợp đồng phi tập trung Mango của chuỗi Solana đã bị tấn công.
Yếu tố thành công: Không có giới hạn về vị thế hợp đồng altcoin
Quá trình tấn công:
p>
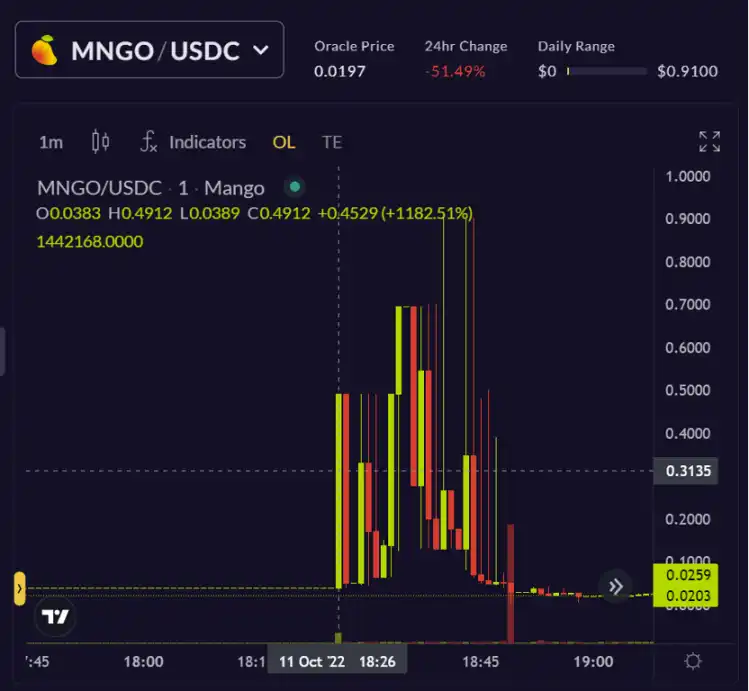
a) Mở một vị thế: Kẻ tấn công lần đầu tiên chuyển 5 triệu USD đến địa chỉ A và B của sàn giao dịch Mango. Sau đó, hacker đã sử dụng hợp đồng để bán khống Mango thông qua địa chỉ A. Mã thông báo MANGO; trong khi thực hiện MANGO dài ở địa chỉ B. Lý do cho cả việc mở dài và mở ngắn là mặc dù nền tảng Mango không có hạn chế về vị trí hợp đồng altcoin nhưng độ sâu lại kém, nếu không cạnh tranh với chính mình thì sẽ khó mở vị thế lên mức cao như vậy.
b) Thao túng giá: Kẻ tấn công dùng nhiều tiền hơn để mua MANGO Mã thông báo , tăng giá từ 2 xu lên 91 xu trong 10 phút. Vì MANGO có tính thanh khoản thấp Mã thông báo , cho phép kẻ tấn công nhanh chóng thao túng giá.
c) Hiện thực hóa: Tại thời điểm này, lợi nhuận vị thế mua của kẻ tấn công là 420 triệu đô la Mỹ, và sau đó sử dụng Tài sản ròng của tài khoản được vay từ nền tảng Mango, may mắn thay, không đủ thanh khoản và chỉ cho vay 110 triệu USD.
Trường hợp 2: GMX
Vào ngày 22 tháng 9, nền tảng hợp đồng phi tập trung chuỗi Arbitum GMX đã bị tấn công.
Yếu tố thành công: 0 cơ chế trượt giá, chi phí tấn công thấp
Quá trình tấn công:
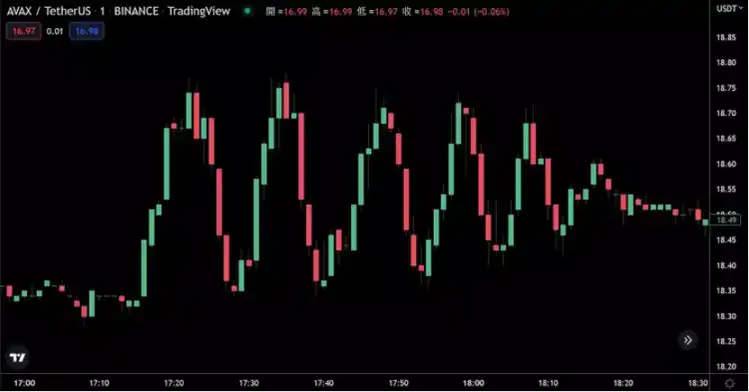
a) Mở một vị thế: Kẻ tấn công liên tục mở một số lượng lớn vị thế trên GMX Mã thông báo Vị trí mua và bán AVAX.
b) Thao túng giá: Vì GMX có độ trượt bằng 0 nên nguồn cấp giá của nhà tiên tri là xấp xỉ Nó bằng với giá thực hiện, nhưng vị thế lớn trên GMX sẽ ảnh hưởng đến giá AVAX/USD trên các nền tảng giao dịch khác và sau đó nhà tiên tri sẽ phản ứng và cung cấp giá cho GMX. Độ trượt 0 có nghĩa là kẻ tấn công có thanh khoản không giới hạn bất cứ lúc nào. Lấy một ví dụ điển hình, nếu bạn mua AVAX 1 tỷ đô la Mỹ trên GMX, có lý do số tiền lớn như vậy sẽ làm tăng giá giao dịch thực tế.Tuy nhiên, cơ chế của GMX là 0 trượt giá, vì vậy bạn nên vẫn tuân theo nguồn cấp dữ liệu giá của nhà tiên tri.Mở một vị thế. Tuy nhiên, khối lượng giao dịch này sẽ đẩy giá AVAX trên các nền tảng giao dịch khác lên cao. Giả sử nó đã tăng 20%, nhà tiên tri sẽ phản hồi giá mới nhất cho GMX. Lúc này, vị thế có thể được đóng ở mức giá AVAX đã tăng 20% và rút AVAX kiếm được sang các nền tảng giao dịch khác để bán.
c) Nhận thức: Lúc này, kẻ tấn công đóng vị thế để kiếm lời, còn kẻ tấn công kiếm được AVAX, AVAX là nơi chủ sở hữu GLP bị mất tiền.
Sử dụng lỗi tiên tri để thu tiền mặt thông qua cho vay thế chấp
Loại tấn công này rất phức tạp để thực hiện nhưng có mô hình tương tự trong đó hệ thống dựa vào nguồn cấp giá sẽ tạm thời thao túng nguồn cấp giá để làm sai lệch kế toán nội bộ của giao thức. Sau đó, tiền sẽ được gửi với lãi suất ưu đãi và rút bằng loại tiền khác hoặc cùng loại tiền ngay sau khi đặt lại oracle về giá trị bình thường.
Trường hợp 3: ANKR
Vào ngày 22 tháng 12, giao thức cho vay chuỗi Bsc Helio đã bị tấn công.
Yếu tố thành công: Nhà tiên tri không đưa ra giá kịp thời
Quá trình tấn công:
a) Lỗi Oracle: Dự án cam kết chuỗi Bsc Ankr đã bị hacker tấn công để trực tiếp khai thác lỗ hổng hợp đồng nhằm đột ngột đúc 10 nghìn tỷ aBNBc, khiến giá aBNBc gần như trở về 0. Nguồn cấp dữ liệu giá oracle của giao thức cho vay Helio áp dụng cài đặt trọng số làm thêm giờ trung bình là 6 giờ.
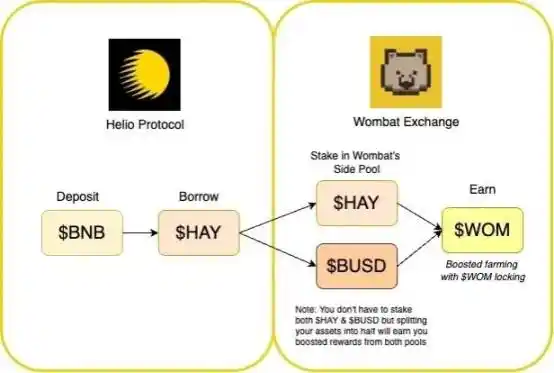
b) Xây dựng vị thế: Kẻ tấn công đã sử dụng 10 BNB để mua 180.000 Ankr đã phát hành quá mức aBNBc và sau đó đổi aBNBc lấy hBNB của Hello.
c) Cho vay thế chấp: Kẻ tấn công sử dụng hBNB làm tài sản thế chấp để cho vay và vay trong Helio.16.44 triệu đồng tiền ổn định HAY đã được phát hành.
d) Nhận ra: Kẻ tấn công đã đổi loại tiền tệ ổn định HAY lấy khoảng 15 triệu tài sản BNB và USDC có giá trị tương đương bằng đô la Mỹ có thể được rút.
Trường hợp 4: XVS
Vào ngày 22 tháng 5, giao thức cho vay chuỗi Bsc Venus đã bị tấn công.
Yếu tố thành công: Nhà tiên tri không đưa ra giá kịp thời
Quá trình tấn công:
a) Lỗi của Oracle: Khi đợt phát hành bổ sung của LUNA bị sập, phản hồi về giá của Chainlink đối với LUNA đã đạt đến giới hạn giá thấp hơn và bị đình chỉ ở mức giá 0,107 USD. Tuy nhiên, thị trường LUNA của giao thức cho vay trên chuỗi Bsc Venus vẫn tiếp tục hoạt động và nguồn cấp giá đến từ Chainlink. Nhóm chỉ tạm dừng giao thức khi giá LUNA ở khoảng 0,01 USD.
b) Xây dựng vị thế: các nhà kinh doanh chênh lệch giá phát hành một số lượng lớn LUNA từ thị trường thứ cấp và đề cập đến Bsc xích.
c) Thực hiện khoản vay thế chấp: Arbitrage sử dụng LUNA làm tài sản thế chấp cho các khoản vay trên sao Kim. Khoảng 14 USD hàng triệu tài sản đã được cho vay và rút ra tiền mặt.
Trường hợp 5: BZRX
Vào tháng 5 năm 2020, giao thức cho vay chuỗi Bsc bZx đã bị tấn công.
Yếu tố thành công: Giá oracle có một nguồn duy nhất
Quá trình tấn công:
a) Mở một vị thế: Đầu tiên, kẻ tấn công đã vay 10.000 ETH từ nền tảng hợp đồng phi tập trung DYDX thông qua các khoản vay nhanh và sử dụng 5.500 ETH để cho vay 112 WBTC trên nền tảng cho vay Hợp chất.
b) Lỗi của Oracle: bZx là một giao thức giao dịch ký quỹ và người dùng có thể thế chấp một loại tiền tệ dưới dạng Ký quỹ, cho vay một loại tiền tệ khác bằng đòn bẩy, tỷ giá hối đoái thả nổi của hai loại tiền tệ, bZx yêu cầu một nhà tiên tri để cung cấp giá và chỉ dựa vào giá trên Uniswap. Kẻ tấn công đã sử dụng 1.300 ETH để mở lệnh bán 5x ETH trên bZx (nghĩa là sử dụng 5.637 ETH để đổi lấy WBTC). Do số lượng WBTC có thể trao đổi trong nhóm Uniswap bị hạn chế nên giá WBTC đã được tăng lên gấp 3 lần so với giá trị ban đầu. giá trị bình thường.
c) Thanh lý: Kẻ tấn công sau đó đã bán 112 WBTC vay từ Hợp chất, thu về tổng lợi nhuận là 36 Mười nghìn Đô la Mỹ.
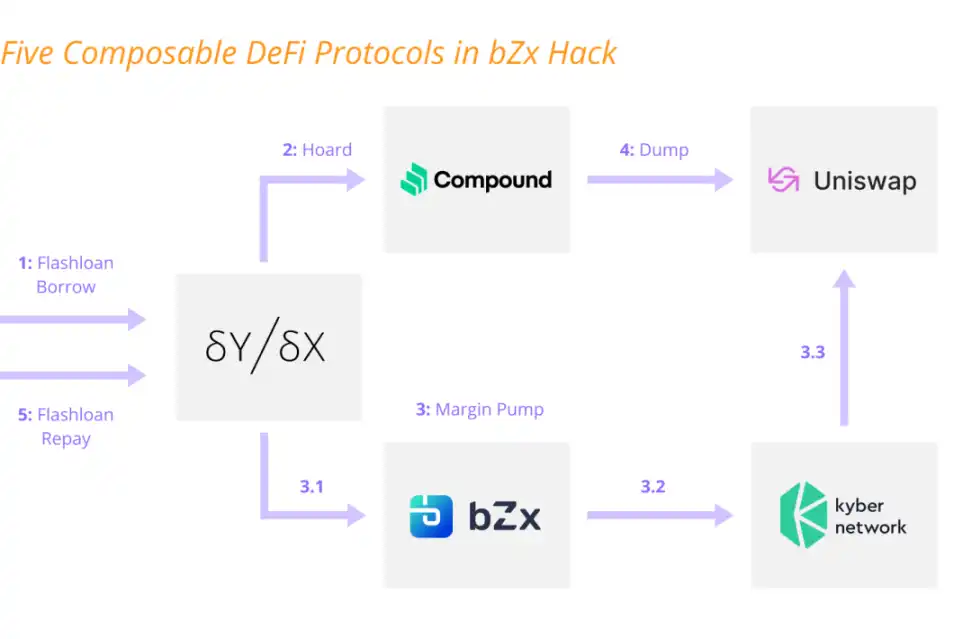
Thao túng Oracle luôn là lĩnh vực bị ảnh hưởng nặng nề nhất bởi các cuộc tấn công Defi. các trường hợp tương tự Vee Finance, Harvest Finance, Value Defi, Warp Finance, v.v. không được liệt kê ở đây.
Đòn bẩy Defi rút ngắn dẫn đến vòng xoáy chết chóc
Trong thị trường giá xuống, thanh khoản dần trở nên khan hiếm, giá tài sản không chính thống thiếu chiều sâu và trở nên biến động hơn. Việc bán khống lớn có thể được thúc đẩy bởi sự kết hợp giữa thanh lý đòn bẩy Defi và thiếu vốn.
Trường hợp 6: LUNA
Vào ngày 22 tháng 5, stablecoin UST của Terra Chain đã bị tấn công.
Các yếu tố thành công: Các quỹ gặp phải tình trạng thanh khoản sụt giảm trong thị trường giá xuống
Quá trình tấn công:
a) Xây dựng vị trí: Kẻ tấn công tin rằng cơ chế LUNA-UST không thể duy trì được lâu. Lợi nhuận cao do Terra cung cấp thông qua Anchor là một chiến lược giảm lưu lượng truy cập nhằm thu hút người dùng sử dụng UST nhiều hơn. Nhưng lợi suất 20% là không bền vững. Khi lãi suất giảm từ 20% xuống 7-12%, LUNA trị giá khoảng 9 tỷ USD sẽ ra đi, tuy nhiên do thanh khoản của LUNA/UST không đủ tốt nên ước tính khoảng 5 tỷ USD UST sẽ thoát ra. nỗi khó khăn. . Nếu bạn muốn 5 tỷ USD UST được chuyển đổi thành LUNA và rời khỏi thị trường một cách an toàn, bạn có thể cần giá trị thị trường là 40 tỷ USD LUNA và giá trị thị trường tối đa của LUNA tại thời điểm đó chỉ là 40 tỷ USD. Có vẻ như Terra đã cạn kiệt nguồn dự trữ và không còn tiền để duy trì sự ổn định của UST, hoặc đã từ bỏ việc duy trì sự ổn định của UST. Do đó, cơ hội để quan sát liệu nó có còn bền vững hay không là liệu có sự mất cân bằng trong UST Pool on Curve hay không. Vì vậy, khi Terra loại bỏ 150 triệu đô la thanh khoản khỏi Curve để chuẩn bị cho 4pool, quy mô nhóm thanh khoản nhỏ hơn có nghĩa là việc bán UST có tác động đến giá lớn hơn bình thường. Kẻ tấn công bắt đầu bán UST trị giá 285 triệu đô la, khiến stablecoin bắt đầu mất neo.
Có tin đồn rằng kẻ tấn công Alameda đã mượn 9 chữ số BTC từ Du hành trước khi UST sụp đổ và bán khống BTC. Để chặn nguồn dự trữ của Terra. Đồng thời, Genesis Trading đã cung cấp cho Alameda 1 tỷ USD UST, cung cấp đạn cho các cuộc tấn công vào sự bất ổn của UST.
b) Thanh lý chu kỳ đòn bẩy:
UST là một stablecoin thuật toán sử dụng cơ chế đúc và đốt đơn giản để duy trì sự ổn định. Để đúc UST, LUNA có giá trị bằng nhau phải bị hủy; tương tự, người dùng cũng có thể đổi LUNA có giá trị tương đương bằng cách phá hủy UST. Khi UST giảm, vòng xoáy tử vong giả định trở thành hiện thực, với việc các nhà đầu tư đốt UST để đổi lấy LUNA với mức giá ngày càng thấp, làm tăng nguồn cung LUNA vượt mức. Trên thực tế, nguồn cung LUNA đã tăng từ dưới 350 triệu lên hơn 6,5 nghìn tỷ chỉ trong vài ngày.
Trong khi đó, UST bị thanh lý lớn ở Abracadabra. Vào tháng 11 năm ngoái, Abracadabra đã triển khai chiến lược Degenbox cho UST. Người dùng thế chấp UST để vay MIM và lợi nhuận có thể tăng lên đáng kể thông qua các khoản thế chấp tuần hoàn. Miễn là UST vẫn ở mức 1 đô la, chiến lược này về cơ bản là không có rủi ro, tuy nhiên khi UST bị tách rời, người dùng sẽ phải đối mặt với rủi ro thanh lý khi giá trị tài sản thế chấp của họ giảm. Khi giá UST đạt 0,97, một nhóm người sẽ bùng nổ, nếu thấp hơn 0,9 thì hơn 50% số người sử dụng chiến lược này sẽ bùng nổ. Chu kỳ cứ lặp đi lặp lại, giá UST càng thấp thì càng có nhiều người thanh lý vị thế của mình.
Trường hợp 7: CRV
Vào ngày 22 tháng 11, Curve, nền tảng giao dịch stablecoin phi tập trung trên chuỗi Ethereum, đã bị tấn công.
Yếu tố thành công: Hợp đồng cho vay có thể thế chấp tài sản dài hạn
Quá trình tấn công:
a) Mở vị thế: Curve's Mã thông báo Cơ chế khóa sổ kết hợp với cơ chế mua phiếu bầu đã dẫn đến tình trạng thiếu thanh khoản trầm trọng. Kẻ tấn công trước tiên mở một lệnh bán khống tỷ lệ cao CRV trên nền tảng giao dịch.
b) Cho vay và bán khống: Kẻ tấn công đã thế chấp tổng cộng 63,6 triệu USDC trên AAVE và cho vay 92 triệu CRV để bán khống. Khi giá CRV giảm mạnh, tài sản thế chấp USDC trên giao thức cho vay AAVE có thể tiếp tục cho vay thêm CRV để bán khống.
c) Thanh lý chu kỳ đòn bẩy: Vì bản thân CRV là tài sản thế chấp của hợp đồng cho vay nên giá giảm nhanh chóng. Nó cũng gây ra việc thanh lý một số lượng lớn CRV, có thể gây ra phản ứng dây chuyền là vòng xoáy tử thần. Kẻ tấn công có ý định thâm nhập vào đường dây thanh lý vị thế thế chấp của người sáng lập CRV và thanh lý vị thế của ông ta. Mặc dù việc bán khống không thành công và thanh lý vị thế sau đó dưới nỗ lực chung của những người sáng lập và cộng đồng, nhưng những ý tưởng vận hành vẫn đáng để học hỏi.
Tấn công quản trị khoản vay chớp nhoáng
Các cuộc tấn công Defi không còn giới hạn ở việc thao túng giá, nếu tuyến phòng thủ giao thức không đủ, các lỗ hổng cơ chế quản trị cũng có thể bị kẻ tấn công khai thác.
Trường hợp 8: BEAN
Vào ngày 22 tháng 4, stablecoin Beanstalk phi tập trung của chuỗi Ethereum đã bị tấn công.
Các yếu tố thành công: Không có thời gian khóa nào được thêm vào quỹ biểu quyết
Quá trình tấn công:
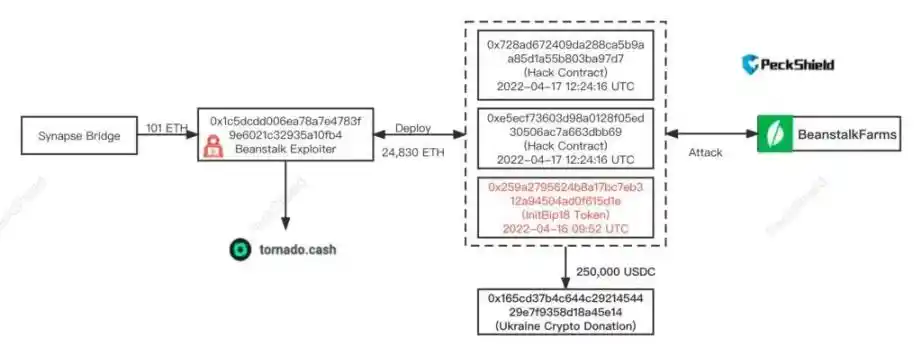
a) Đề xuất: Kẻ tấn công đã đưa ra một đề xuất độc hại một ngày trước cuộc tấn công. Sau khi đề xuất được thông qua, tiền sẽ bị rút khỏi hợp đồng Beanstalk.
b) Xây dựng vị thế: Kẻ tấn công đã thu được 350 triệu DAI và 500 triệu thông qua các khoản vay nhanh USDC, 150 triệu USDT, 32 triệu BEAN và 11 triệu LUSD được sử dụng làm dự trữ tài chính, do đó tích lũy một lượng lớn quyền quản trị giao thức Mã thông báo .
c) Biểu quyết: Kẻ tấn công sử dụng BEAN3CRV-f và BEANLUSD-f để bắt đầu biểu quyết trên đề xuất, dẫn tới việc thông qua đề xuất. Kẻ tấn công đã thu được 24.830 ETH và 36 triệu BEAN stablecoin, kiếm được lợi nhuận khoảng 80 triệu USD.
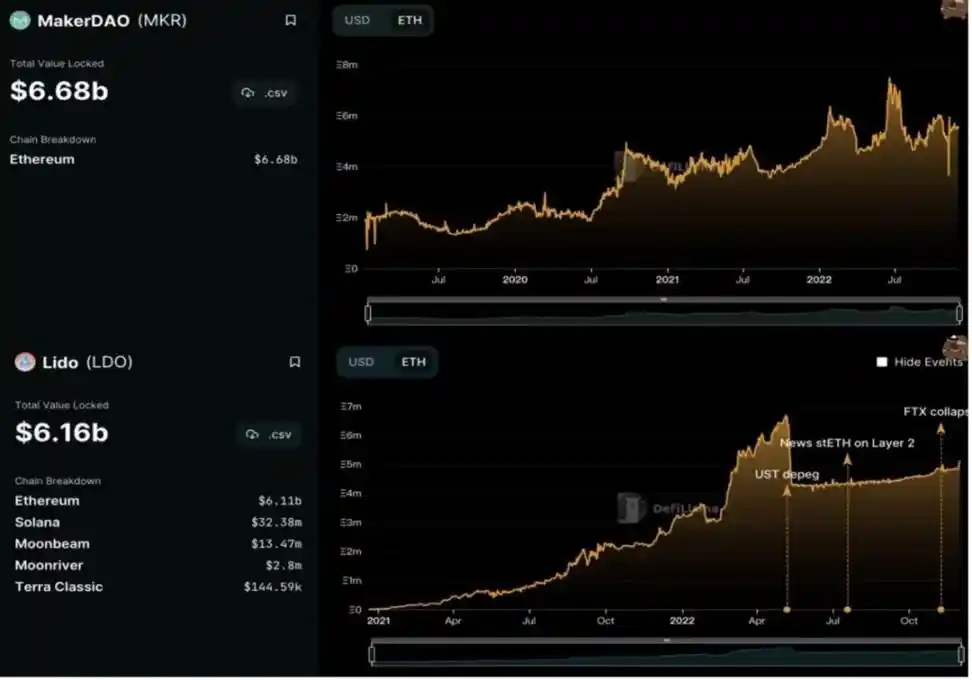
Mặc dù là thị trường gấu nhưng thị trường Defi vẫn duy trì được sức sống nhất định. Đánh giá từ khối lượng khóa, nếu thị trường tiền điện tử được định giá bằng tài sản gốc ETH thay vì đô la Mỹ, TVL của các dự án hàng đầu như Maker DAO và Lido vẫn sẽ đạt mức tăng trưởng dương vào năm 2022. Ngay cả khi tính bằng USD, thị trường Defi vẫn duy trì TVL trên 40 tỷ USD, tốt hơn nhiều so với 21 năm trước, điều đó có nghĩa là thị trường Defi đã trở thành một phần không thể thiếu của thị trường tiền điện tử.
Thị trường tăng giá này là điểm khởi đầu cho sự thịnh vượng của Defi. Với sự phát triển của ngành, nó đã trở thành tâm điểm chú ý của mọi người, và những kẻ tấn công theo đó đã chuyển sự chú ý sang khu vực này. Rõ ràng từ các cuộc tấn công ở trên là không có cách nào để tấn công giao thức Defi mà thay vào đó là một số vectơ tấn công phổ biến đã khiến một số dự án Defi non trẻ trở thành nạn nhân. Cho đến nay, thiệt hại từ các cuộc tấn công ngày càng gia tăng này vẫn chưa đến mức thảm khốc. Tuy nhiên, khi hệ sinh thái tiếp tục phát triển và tổng khối lượng khóa tăng lên, số tiền liên quan sẽ ngày càng lớn hơn, các cuộc tấn công sẽ mang lại nhiều lợi nhuận hơn và chúng ta sẽ thấy các cuộc tấn công Defi tinh vi hơn trong tương lai. Thực hành mang lại kiến thức thực sự.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan