




Làm thế nào một bài báo mới đoạt giải thưởng gây xôn xao cộng đồng mật mã có thể thay đổi nền tảng của mật mã blockchain
Tiêu đề gốc: "Bài báo có thể thay đổi nền tảng của tất cả mật mã Blockchain"
Tác giả gốc: Jesus Rodriguez
Bản tổng hợp gốc: Trần Ye nói về Thiền
Mật mã là cốt lõi của nhiều giao thức blockchain. Từ bằng chứng công việc truyền thống (PoW) đến các phương pháp hiện đại L2 như ZK-rollups, nhiều phương pháp mã hóa tiên tiến cung cấp nền tảng cho thời gian chạy và giao thức blockchain. Do đó, có một câu hỏi thường trực liên quan đến tính bảo mật và độ bền của bất kỳ kiến trúc blockchain nào. Một cách ngây thơ, chúng tôi cho rằng việc triển khai mật mã blockchain sống sót sau các cuộc tấn công tinh vi vốn đã an toàn, nhưng điều này còn lâu mới có bằng chứng thực nghiệm. Có cách nào tốt hơn để xác minh tính mạnh mẽ của các thuật toán bảo mật. Câu trả lời dường như nằm trong một bài báo mới vừa giành giải “Cuộc thi nghiên cứu an ninh mạng tốt nhất” của Cơ quan An ninh Quốc gia Hoa Kỳ (NSA), gây xôn xao dư luận trong cộng đồng nghiên cứu mật mã.
Bài viết này có tiêu đề "Hàm một chiều và độ phức tạp Kolmogorov" Bài báo của đưa ra câu trả lời cho câu hỏi kỷ niệm 500 năm ngành mật mã. Câu hỏi hiện tại liên quan đến sự tồn tại của cấu trúc toán học được gọi là “hàm một chiều” có thể chứng minh liệu các phương pháp như bằng chứng không có kiến thức trong chuỗi khối L2 có an toàn về mặt mật mã hay không.
Bản chất của mật mã hiện đại dựa vào việc tạo mật khẩu trên dữ liệu với hy vọng chúng sẽ được bảo mật. Nhưng làm thế nào để chúng ta đảm bảo chúng được an toàn? Câu trả lời lý thuyết cho câu hỏi này xuất hiện vào những năm 1970, khi các nhà mật mã đề xuất khái niệm hàm một chiều, là các hàm toán học dễ tính toán nhưng khó đảo ngược. Để minh họa cách hoạt động của hàm một chiều, hãy nghĩ xem liệu bạn có được yêu cầu nhân hai số nguyên tố lớn, chẳng hạn như 485144 và 999983 hay không. Việc lấy các con số 485.135.752.552 làm câu trả lời có thể mất một chút công sức, nhưng chúng tôi có cách để làm điều đó. Bây giờ chúng ta hãy trả lời câu hỏi ngược, bắt đầu bằng một số và cố gắng xác định thừa số nguyên tố của nó. Đây là một nhiệm vụ cực kỳ khó khăn. Đây là bản chất của hàm một chiều.
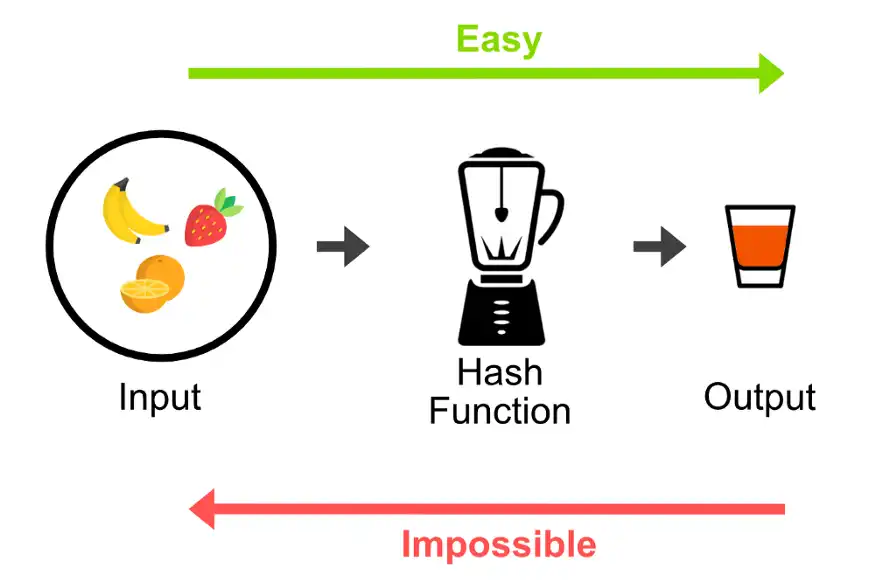
Nguồn hình ảnh: Codeprg
L1 Cơ sở của các kỹ thuật mã hóa được sử dụng trong chuỗi khối L2 dựa trên sự tồn tại của các hàm một chiều. Nếu chức năng một chiều tồn tại cho một vấn đề nhất định thì nó được bảo vệ bằng mật mã, nếu không, nó có thể dễ bị tấn công bởi các cuộc tấn công khác nhau. Tuy nhiên, cho đến nay việc chứng minh sự tồn tại của hàm một chiều gần như là không thể. Trong bài báo của mình, các nhà nghiên cứu của Cornell đã phát hiện ra một câu trả lời tương tự như câu trả lời được tìm thấy trong một lĩnh vực ít người biết đến của khoa học máy tính.
Nhập độ phức tạp Kolmogorov
Câu trả lời được đề xuất trong bài nghiên cứu của Đại học Cornell Về cơ bản nó cho thấy rằng sự tồn tại của hàm một chiều có liên quan đến một vấn đề cơ bản khác trong khoa học máy tính, đó là độ phức tạp Kolmogorov (KC). Lý thuyết KC liên quan đến độ phức tạp của chuỗi số. Nếu bạn thấy hai số lớn 6666666666666666666 và 123948109102912, bạn không thể chứng minh hoàn toàn số nào "ngẫu nhiên" hơn số kia, nhưng theo trực giác, bạn nghĩ rằng số thứ hai phức tạp hơn để tạo. Đây là ý tưởng mà nhà toán học Liên Xô Andrey Kolmogorov đã sử dụng để bắt đầu một lý thuyết mới về độ phức tạp tính toán. Về cơ bản, lý thuyết KC định nghĩa độ phức tạp của một chuỗi số là độ dài của chương trình ngắn nhất tạo ra chuỗi đó làm đầu ra.
Quay lại ví dụ của chúng tôi, lý thuyết KC phức tạp hơn nhiều, nhưng hy vọng bạn hiểu được ý tưởng cốt lõi. Lý thuyết KC là nền tảng cho nhiều lĩnh vực khoa học máy tính trong nhiều thập kỷ, nhưng nó ít quan trọng hơn trong mật mã. Đó là cho đến khi nhóm nghiên cứu của Cornell rút một con thỏ ra khỏi chiếc mũ và chỉ ra rằng sự tồn tại của hàm một chiều tương quan với KC của một bài toán nhất định. Nói một cách đơn giản, nếu một vấn đề phức tạp về KC, thì hàm một chiều tồn tại và nếu không, rất có thể nó không tồn tại.
Tuyên bố đơn giản này có thể trở thành một trong những khám phá mang tính cách mạng nhất trong mật mã hiện đại.
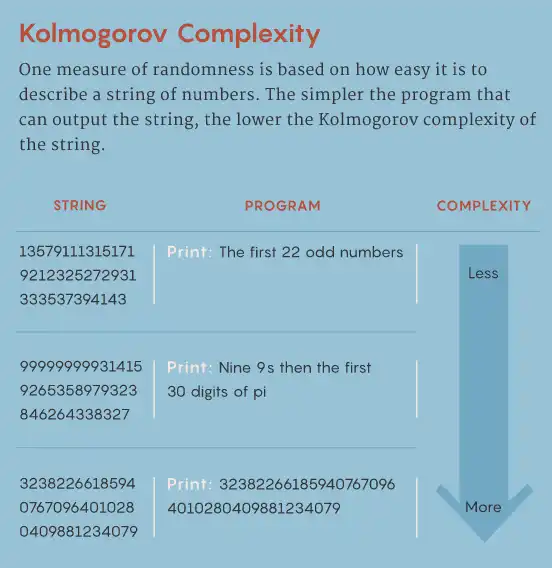
Nguồn hình ảnh: Tạp chí Quanta
Điều này có ý nghĩa gì đối với thế giới blockchain? bạn đang mặc à?
Bài báo của Cornell cung cấp một phương pháp thực nghiệm để đánh giá chuỗi khối L1 và L2 Tính mạnh mẽ của các kỹ thuật mã hóa được sử dụng . Điều này đặc biệt quan trọng do sự xuất hiện của thời gian chạy L2 dựa trên các kỹ thuật mã hóa như tính toán an toàn của nhiều bên hoặc bằng chứng không có kiến thức. Việc xác định xem một thuật toán có phức tạp KC hay không về cơ bản là đơn giản hơn việc xác định sự tồn tại của hàm một chiều. Phải thừa nhận rằng vấn đề này nằm ngoài phạm vi của hệ sinh thái blockchain, nhưng nếu chúng ta đang nói về việc xây dựng quỹ đạo cho một hệ thống tài chính mới thì tính ổn định của mật mã là một khả năng cơ bản.
Lưu ý: Để biết phần giải thích của bài viết, hãy xem "Hàm một chiều và độ phức tạp Kolmogorov》
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia






