Bài học 500 triệu USD: đừng để các cuộc tấn công lừa đảo tài liệu PDF xảy ra với bạn
Tác giả gốc: Serpent, chuyên viên bảo mật Web3
Bản biên soạn gốc: 0x711, BlockBeats
Theo The Block, các nhân viên của Axie Infinity chịu trách nhiệm về vụ tấn công vào cầu nối chuỗi Ronin của chuỗi bên Axie Infinity vào tháng 3 năm nay, dẫn đến vụ trộm tài sản trị giá 540 triệu đô la Mỹ. Đã nhận và tải xuống lời mời tuyển dụng dưới dạng tài liệu PDF. Tài liệu bị dính virus, gây rò rỉ thông tin.
Khi số tiền trong thế giới tiền điện tử tăng lên, các cuộc tấn công lừa đảo ngày càng trở nên phổ biến. Vào tháng 10 năm ngoái, AnubisDAO cũng có giao thức SAFT bị nghi ngờ nhận định dạng tài liệu PDF qua email, dẫn đến vụ trộm 60 triệu USD. Vậy làm thế nào để phát hiện và ngăn chặn các cuộc tấn công lừa đảo tài liệu PDF?
Người thực hành bảo mật Web3 Serpent đã tìm ra phương pháp hack này trên trang mạng xã hội của mình. Tin tặc đánh cắp tài sản bằng cách ngụy trang các tập lệnh thực thi dưới dạng tài liệu PDF để lừa nạn nhân nhấp vào. BlockBeats đã biên soạn bản dịch các tweet của mình bên dưới.
Cảnh báo lừa đảo mở rộng tệp giả mạo
Hacker đang thay đổi đuôi tệp, ngụy trang độc hại các tệp dưới dạng PDF và nhắm mục tiêu đến các nghệ sĩ, người có ảnh hưởng và các bên tham gia dự án. Nguyên tắc như sau:
Trường hợp: Nghệ sĩ tiền điện tửTARSIUS Đã nhận được tin nhắn hoa hồng và nhận được gói tệp nén được cho là chứa "yêu cầu của khách hàng, ví dụ, bản phác thảo và thông tin khác". Khi nghệ sĩ mở gói nén, khoản hoa hồng ban đầu đã biến thành một thứ khác.
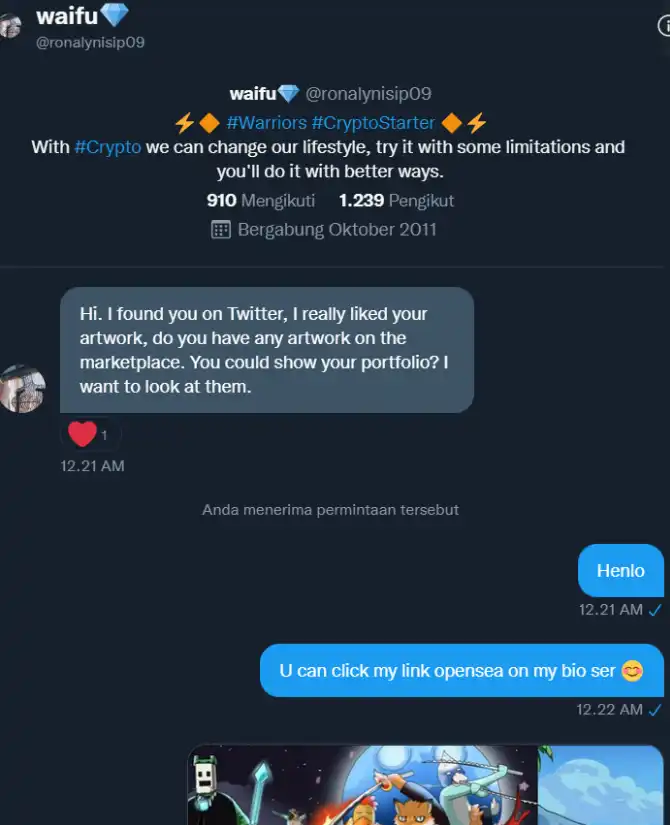
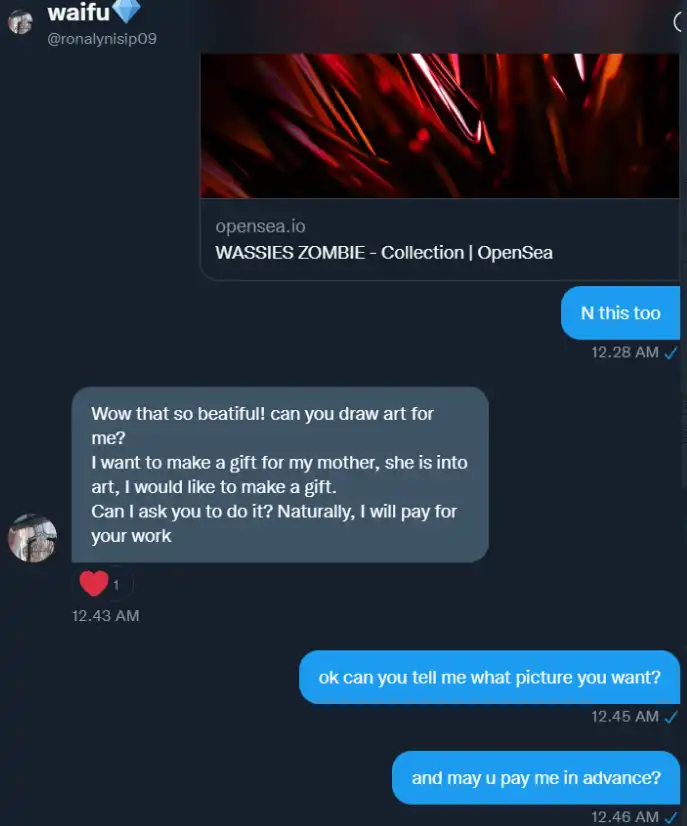
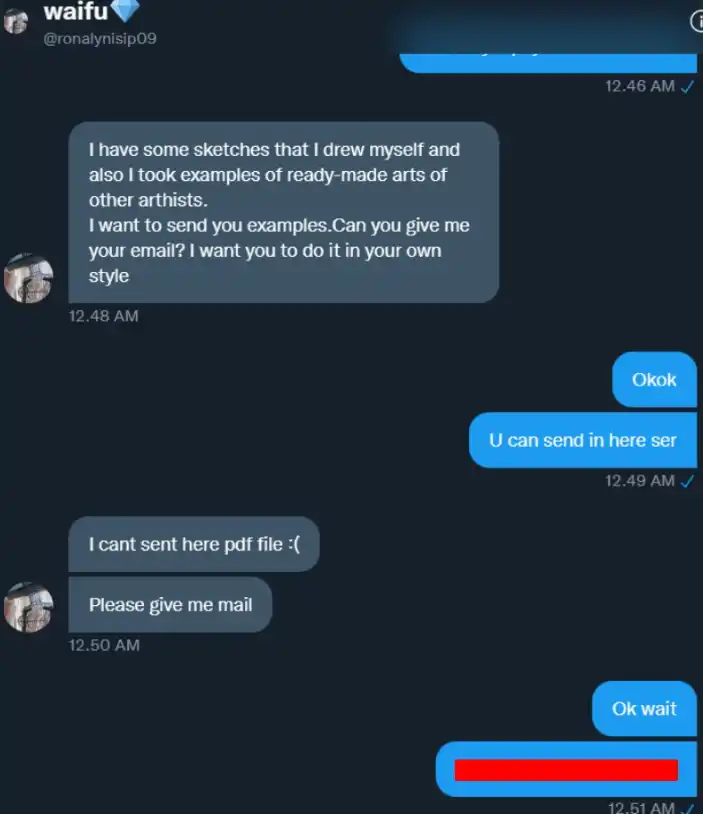
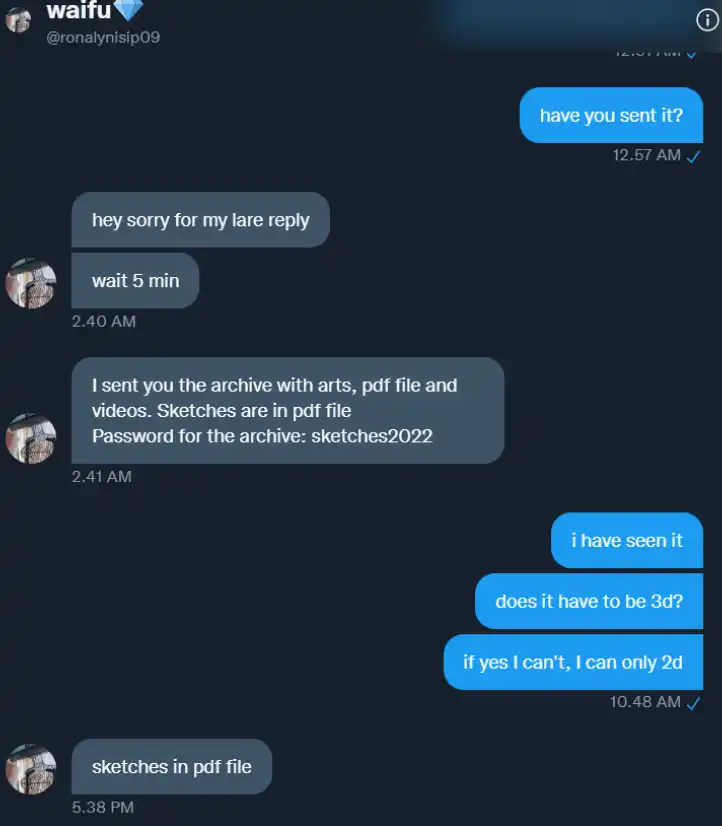
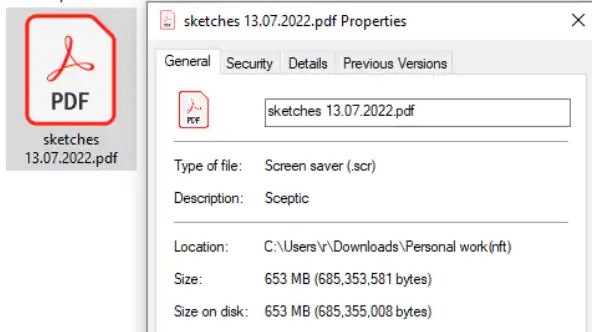
Sau khi mở tệp zip, chúng ta có thể xem ví dụ được cung cấp, cũng như tệp PDF chứa bản phác thảo của "khách hàng", nhưng đây không phải là tệp PDF thông thường. Nó thực sự là một tệp bảo vệ màn hình (.scr), là một tập lệnh thực thi được ngụy trang dưới dạng tệp PDF.
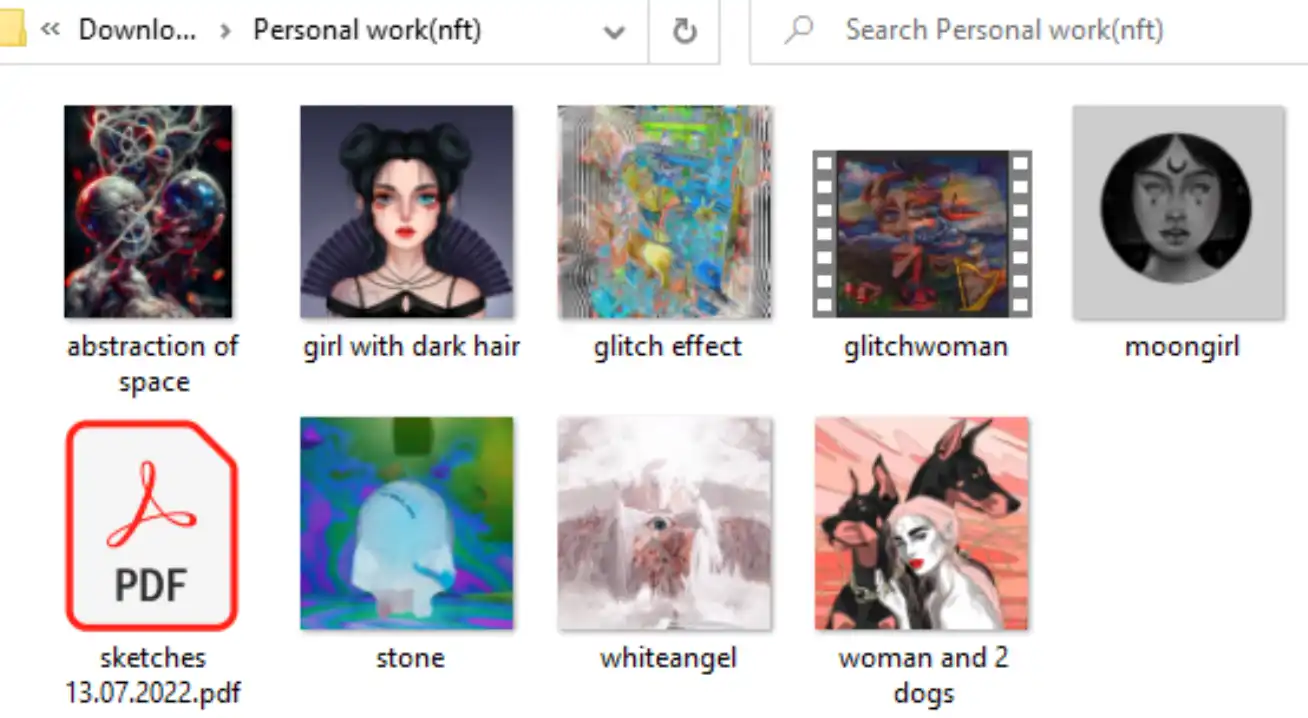
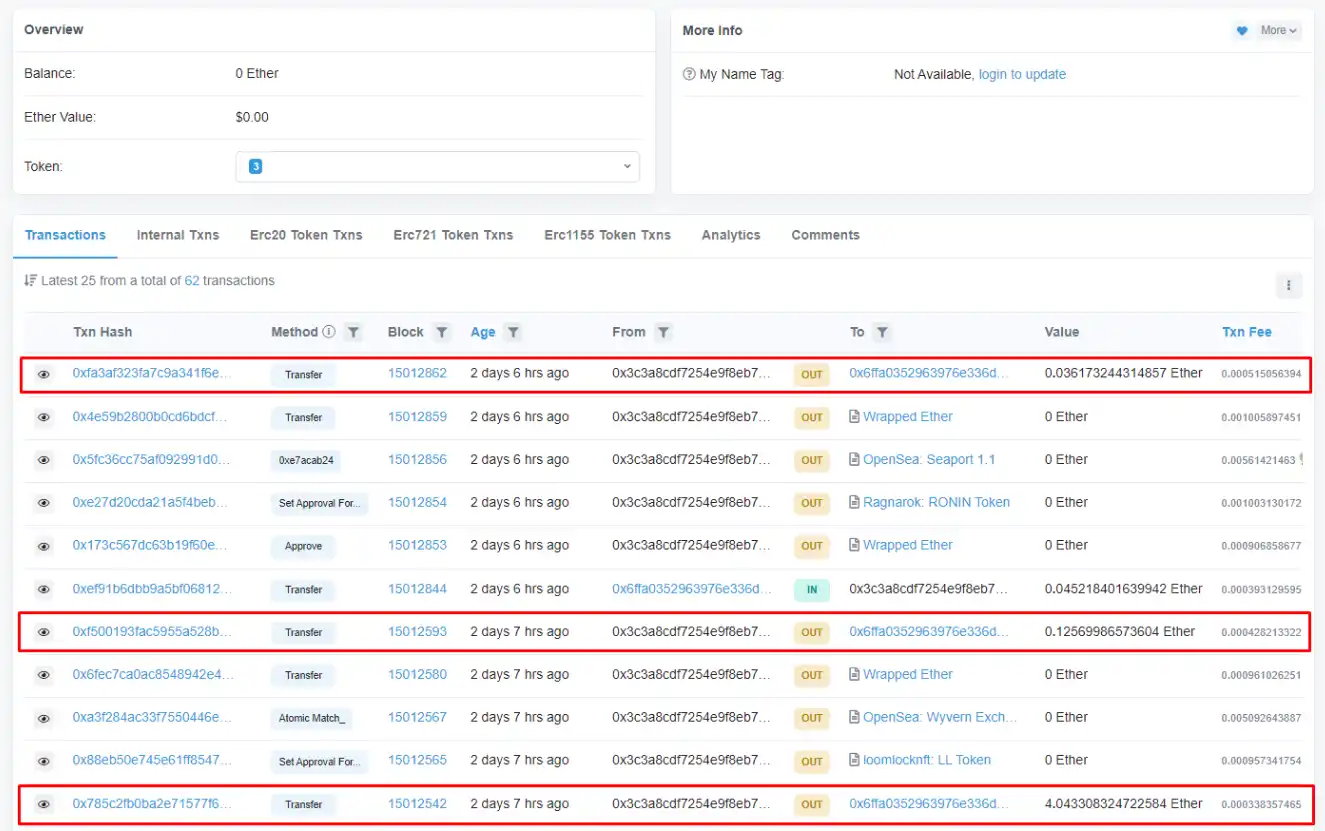
Sau khi nghệ sĩ mở tệp PDF để xem bản phác thảo, tất cả NFT của anh ấy đã được niêm yết và bán, và tất cả ETH của anh ta đã được chuyển vào ví của kẻ lừa đảo.
Do giới hạn về không gian, bài viết này chỉ liệt kê một số giao dịch của nạn nhân.
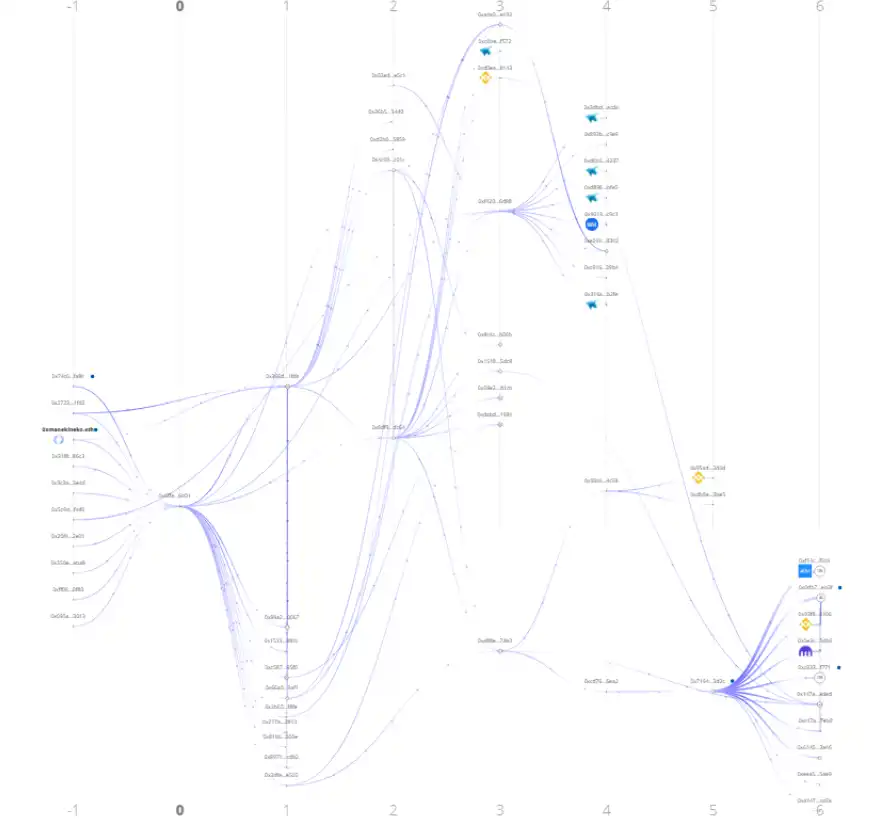
Vậy hacker Làm thế nào bạn có được nó? Anh ấy đã thay đổi phần mở rộng của tệp và thêm .pdf vào cuối, sau đó thay đổi biểu tượng của tệp thành biểu tượng PDF. Anh ta còn lấp đầy tệp bằng mã rác vượt quá kích thước tệp của chính tệp vi-rút để tăng thêm sự nhầm lẫn.
Các nghệ sĩ không phải là mục tiêu duy nhất của trò lừa đảo này. Gần đây, các KOL, nhà quảng bá và các bên dự án đã trở thành mục tiêu, nhiều người đã mất quyền kiểm soát ví và tài khoản của mình, đồng thời mọi thứ đã bị xóa sổ hoàn toàn.
Đây là một trò lừa đảo Web2 cổ xưa chiến thuật hoạt động trên bất kỳ và tất cả các loại tệp.
Làm cách nào để tránh điều này?
1. Không tải xuống hoặc mở ngẫu nhiên Tệp;
2. Luôn kiểm tra loại tệp;
3. Nghiên cứu, tìm hiểu kiến thức bảo mật Web2 cơ bản.
Nếu bạn cần mở bất kỳ tệp nào, hãy đặt chúng trên Google Drive và xem ở đó hoặc sử dụng máy ảo. Cá nhân tôi sử dụng cả hai.
Bạn có thể bật loại tệp bằng cách nhấp vào Xem ở đầu File Explorer, sau đó bật tên tiện ích mở rộng Phần mở rộng tệp. Điều này sẽ hiển thị phần mở rộng tệp cho tất cả các tệp. (Tính năng này bị tắt theo mặc định.)
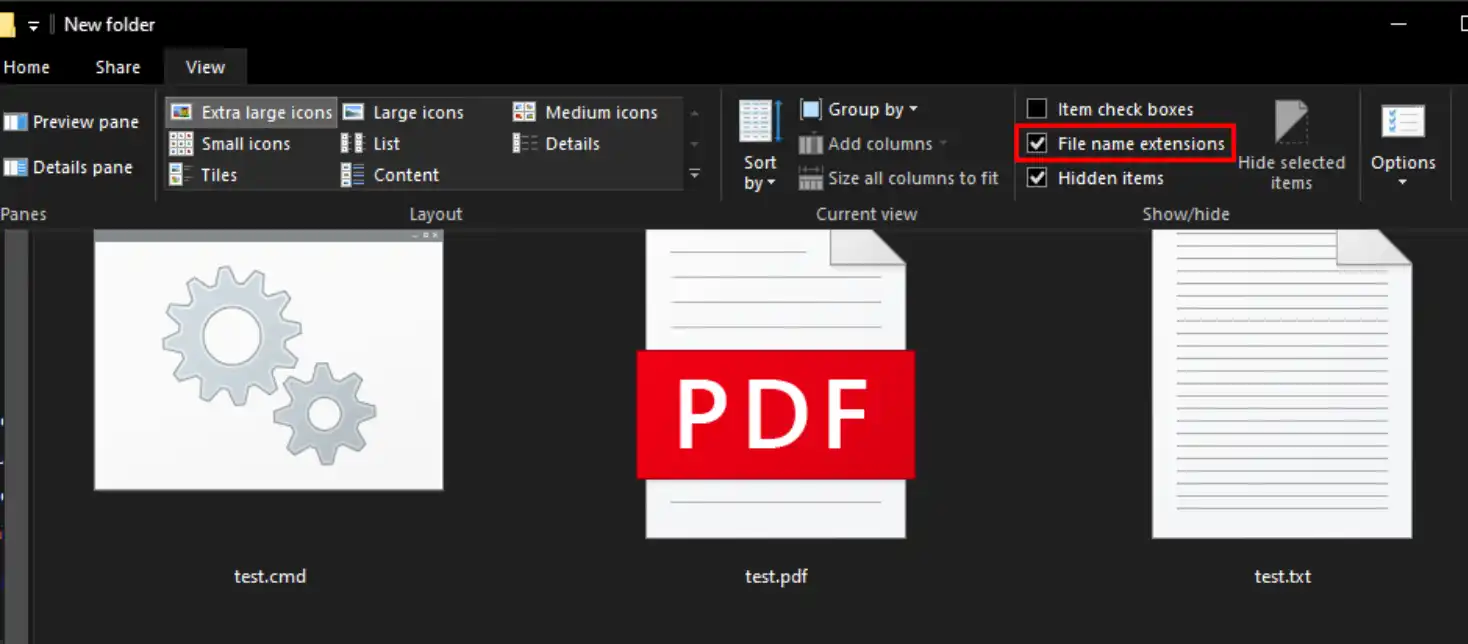
. Tệp .scr là tệp thực thi có thể chạy bất kỳ mã nào, về cơ bản nó là tệp .exe. Họ sẽ gây hại cho ví của bạn theo cách này như thế nào? Chà, kể từ thời điểm này, chúng tôi có thể cho rằng toàn bộ PC của bạn đã bị xâm phạm.
Tất cả cookie, mật khẩu, tiện ích mở rộng, mọi thứ của bạn đều đã bị đánh cắp. Ví dụ: họ có thể thay đổi plugin MetaMask của bạn thành phiên bản đã được sửa đổi và độc hại hoặc đơn giản hơn là họ có thể đợi bạn đăng nhập và truy cập MetaMask của bạn và họ sẽ có mọi thứ.
Có nhiều giải pháp, nhưng nếu bạn bị lừa, Bạn có thể cho rằng máy tính của bạn đã bị xâm nhập. Tôi khuyên bạn nên đặt lại ví, tạo ví mới và thay đổi tất cả mật khẩu.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan