Web 3.0 là về quyền sở hữu dữ liệu, không phải về phân cấp
Tiêu đề gốc: " Web 3.0 là về quyền sở hữu dữ liệu, không phải về phân cấp 》
Tác giả gốc: IDZ
Bản tổng hợp gốc: heyyawn@DAOrayaki.org, DoraFactory
Tất cả chúng ta đều thích go Khái niệm tập trung hóa. Phân cấp khiến chúng ta cảm thấy như mình đang kiểm soát cuộc sống của mình. Nhiều người thậm chí còn tin rằng các nền tảng phi tập trung sẽ là tương lai của Internet vì chúng cho phép chúng ta sở hữu dữ liệu của riêng mình. Tuy nhiên, đây là một sự hiểu lầm. Trong bài viết này, cộng đồng DAOrayaki sẽ thảo luận về mức độ mà công nghệ blockchain cho phép chúng tôi kiểm soát dữ liệu của chính mình và giới thiệu với độc giả về hệ sinh thái ID.
Chúng tôi sử dụng nhiều nền tảng và dịch vụ mỗi ngày. Chúng ta thường có thể đánh giá các nguyên tắc tập trung/phân cấp của nhà cung cấp dịch vụ hoặc người tạo mạng bằng cách xem xét các biện pháp kiểm soát của họ. Khi không có sự kiểm soát trung tâm, chúng tôi coi các dịch vụ của nó là phi tập trung. Ngược lại, khi có sự kiểm soát trung tâm, chúng tôi coi các dịch vụ của nó mang tính tập trung. Nhưng dù trong hệ thống tập trung hay phi tập trung, chúng ta cần một thực thể độc lập mà chúng ta có thể kiểm soát hoàn toàn. Và sự tồn tại độc lập này là tài khoản hoặc ví của chúng ta. Trong cả hai trường hợp, danh tính là cần thiết để tạo tài khoản hoặc ví. Ví dụ: chúng ta cần sử dụng địa chỉ email hoặc số điện thoại để tạo tài khoản hoặc cụm từ ghi nhớ để tạo ví. Về bản chất, "danh tính" là một khái niệm tập trung, nơi người dùng có quyền kiểm soát dữ liệu của họ.
Khi đánh giá các khái niệm về tập trung/phân cấp, với tư cách là người dùng, bạn nên tập trung vào các tài khoản/ví mà bạn có toàn quyền kiểm soát, thay vì những tài khoản mà bạn không có quyền kiểm soát kiểm soát dữ liệu (tức là dữ liệu không được kiểm soát bởi người khác như công ty hoặc nhóm người dùng). Trong trường hợp tốt nhất, bạn cần một thực thể riêng biệt (tài khoản hoặc ví) cung cấp cho bạn toàn quyền kiểm soát tất cả dữ liệu và tài sản của mình. Chúng tôi tin rằng nếu có thể đạt được trạng thái kiểm soát này thì việc dịch vụ hoặc mạng được tập trung hay phi tập trung sẽ không thành vấn đề. Nền tảng tập trung và phi tập trung có các kịch bản sử dụng khác nhau và cả hai đều có ưu và nhược điểm riêng. Bạn không thể chọn cái này và bỏ qua cái kia.
Chúng tôi đặt tên thực thể độc lập này là: ID. Toàn quyền kiểm soát tất cả tài sản được đặt tên: Quyền sở hữu dữ liệu. Toàn bộ hệ thống hỗ trợ framework có tên: ID Ecosystem. Chúng tôi tin rằng một khi khuôn khổ này được áp dụng, bạn sẽ có toàn quyền kiểm soát dữ liệu của mình, các giao dịch ngang hàng sẽ trở nên thụ động và việc phân cấp dữ liệu thực sự sẽ diễn ra một cách tự nhiên. Một “giao thức” duy nhất trở thành sự trao đổi tài sản có tổ chức giữa hai (hoặc nhiều) bên, được điều chỉnh bởi một “hợp đồng” minh bạch, hoạt động theo phương thức nhị phân và đảm bảo sự công bằng cho tất cả các bên liên quan.
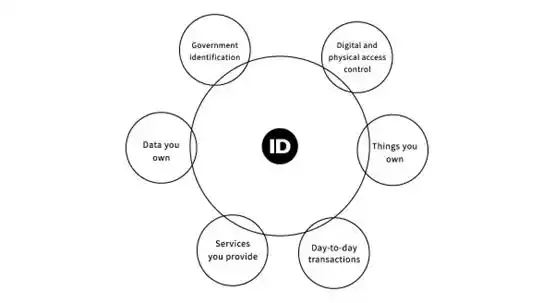
Khái niệm "danh tính" lớn hơn "kiểm soát truy cập" tài khoản kỹ thuật số. Khái niệm bản sắc có quan hệ chặt chẽ với quyền sở hữu. Mọi thứ bạn sở hữu đều là một phần của danh tính thực sự của bạn. Các tài khoản trực tuyến của bạn, tác phẩm nghệ thuật bạn tạo ra, âm nhạc bạn nghe, dịch vụ bạn cung cấp, đồ vật bạn sở hữu, v.v., đều là bạn. Bạn là dữ liệu của bạn. Sẽ rất hữu ích khi tham khảo quan điểm của Will.i.am về tầm quan trọng của dữ liệu (xem tại đây).
“Dữ liệu của chúng ta phải được coi là quyền của con người – và được đền bù cho điều đó” (will.i.am, The Economist, ngày 21 tháng 1)
Hệ sinh thái ID bắt nguồn từ một trường phái tư tưởng đã phát triển trong nhiều năm và giải quyết các vấn đề tương tự mà mạng blockchain gặp phải. Trường ID tin rằng “dữ liệu phải thuộc về chủ sở hữu hợp pháp của nó”, khi đó Internet mới sẽ được hiện thực hóa và người dùng không nên “tin tưởng ai” khi xử lý dữ liệu.
1 Khái niệm bản sắc
"Tập trung hóa"
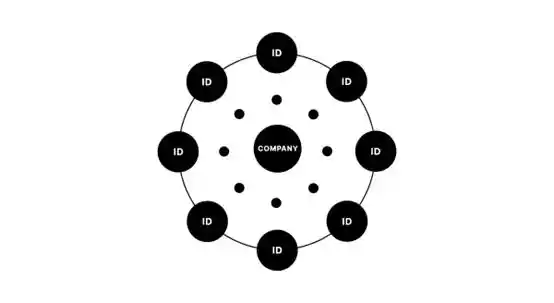
Hình trên là một khuôn khổ điển hình của Web 1.0 hoặc 2.0 ứng dụng. Công ty có thể quyết định tạo một sản phẩm/dịch vụ mà bạn, người dùng, có thể tạo tài khoản. Công ty cho phép bạn truy cập dữ liệu của bạn. Ví dụ: nội dung sáng tạo của bạn tích lũy trên các nền tảng truyền thông xã hội và các công ty cho phép bạn truy cập dữ liệu của mình. Dữ liệu thể chất được thu thập từ thiết bị theo dõi thể dục sẽ tích lũy trong các ứng dụng mà bạn có thể truy cập. Nếu bạn không còn truy cập vào tài khoản của mình nữa, dữ liệu của bạn sẽ vẫn thuộc về công ty. Bạn không thể thực hiện bất kỳ thao tác nào trên dữ liệu này. Khung dữ liệu thường được tùy chỉnh cho nền tảng mà dịch vụ được cung cấp trên đó, vì vậy bạn không thể sử dụng dữ liệu ở nơi khác. Bạn cũng không thể trao đổi dữ liệu, tặng dữ liệu cho nghiên cứu y học, v.v. Không có gì ngạc nhiên khi các khuôn khổ như vậy luôn dẫn đến các vấn đề về quyền riêng tư và lạm dụng dữ liệu ở bất cứ nơi nào chúng xảy ra.
「Phân cấp」
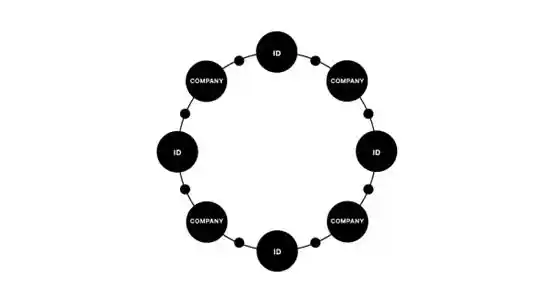
Công nghệ Blockchain đã có một bước tiến lớn trong việc giải quyết những khuyết điểm của hệ thống truyền thống. Khi công nghệ blockchain lần đầu tiên được phát minh, nó chủ yếu được sử dụng làm sổ cái giao dịch công khai của Bitcoin. Công nghệ chuỗi khối đang phát triển nhanh chóng và mang lại giá trị to lớn cho người dùng đang tìm cách kiểm soát dữ liệu của họ. Phù hợp với giá trị cốt lõi của công nghệ chuỗi khối, gần đây nó đã chuyển sang giải quyết vấn đề về quyền sở hữu. Nói cách khác, chúng tôi sử dụng sổ cái giao dịch để trao quyền cho người dùng sở hữu và kiểm soát dữ liệu của họ. Đây là những gì chúng ta hiện đang thấy trong không gian NFT.
Mặc dù công nghệ blockchain giải quyết tốt một số vấn đề nhưng nó cũng có những hạn chế. Vì mục đích của bài viết này, những thiếu sót mà chúng tôi mô tả chủ yếu liên quan đến khả năng mở rộng và trải nghiệm người dùng bị phân mảnh. Về khả năng mở rộng, chúng tôi ghi nhận thành tích của một số mạng và tốc độ xử lý giao dịch tốt. Tuy nhiên, trọng tâm hiện tại chỉ là siêu dữ liệu có dung lượng thấp có thể được sao chép trên nhiều nút/khối. Quyền sở hữu dữ liệu không nên bị giới hạn bởi kích thước. Cho dù đó là vài KB (kilobyte) văn bản hay hàng gigabyte (Gigabyte) video HD, bất cứ thứ gì bạn sở hữu đều là một phần của bạn. Chúng tôi tin rằng khi chúng tôi tạo ra ngày càng nhiều dữ liệu và phần cứng chúng tôi sử dụng ngày càng phát triển thì khái niệm quyền sở hữu dựa trên các khuôn khổ mạng phi tập trung sẽ không thể theo kịp.
Về trải nghiệm người dùng, chúng tôi nhận thấy rằng các mạng khác nhau có khung và giao thức khác nhau, điều này khiến người dùng gặp khó khăn trong việc quản lý tài sản của họ trên các mạng. Có thể mất hàng giờ để người dùng "kết nối" nội dung trên mạng với các vấn đề về trải nghiệm người dùng trong suốt quá trình. Đối với chúng tôi, có vẻ như mọi người đều đang cố gắng tạo ra mạng lưới riêng vì lợi ích của mình mà không hề nghĩ đến việc cùng tạo ra một hệ thống "toàn cầu" đáp ứng nhu cầu của tất cả người dùng.
"Quyền sở hữu"
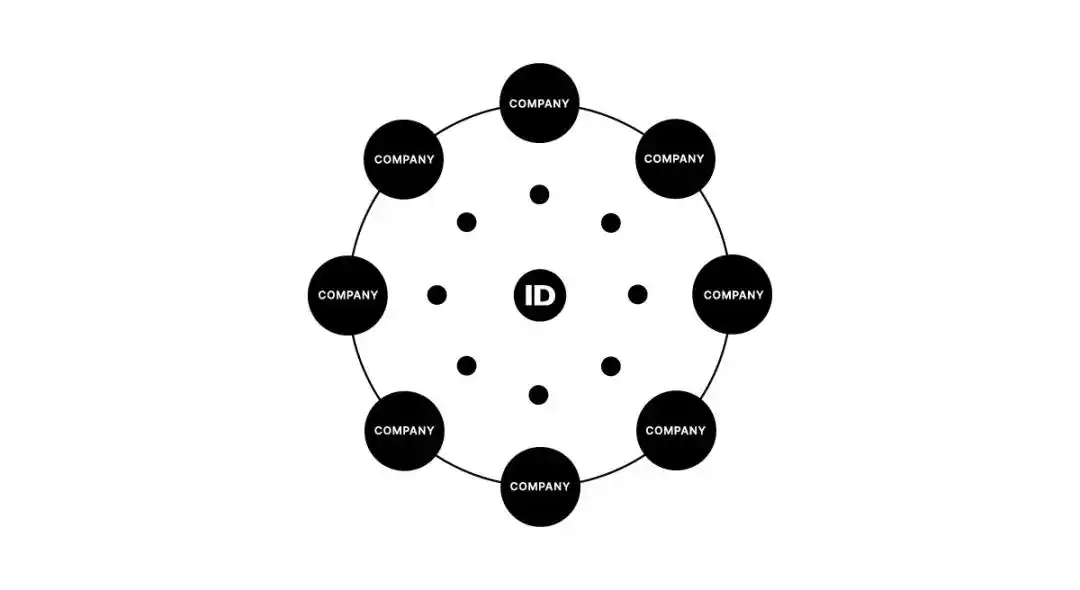
Tại IDZ, chúng tôi truy tìm gốc rễ của hầu hết mọi vấn đề trong thế giới công nghệ ngày nay đều bắt nguồn từ danh tính mà chúng tôi sử dụng. Địa chỉ email đã gần 50 năm tuổi nhưng vẫn được sử dụng tích cực để tạo tài khoản trong các dịch vụ khác nhau. ID mới sẽ không chỉ cho phép người dùng tạo tài khoản trong các dịch vụ khác nhau mà còn cho phép các dịch vụ khác nhau tạo nội dung trong ID của người dùng. Nếu không sử dụng dịch vụ nữa, bạn sẽ vẫn có dữ liệu quý giá bên mình mãi mãi và không cần phải xin phép công ty để xóa hoặc mã hóa dữ liệu đó. Theo mặc định, dữ liệu của bạn không bao giờ rời khỏi ID của bạn và bạn có thể quản lý dữ liệu đó theo cách bạn muốn.
Chúng tôi định nghĩa "quyền sở hữu dữ liệu" như sau.
Không có kiến thức
Dữ liệu bạn sở hữu Không thể giải mã được bởi đám mây ID nơi ID của bạn được lưu trữ.
Mã hóa
Mọi tệp, nội dung, hợp đồng hoặc cuộc trò chuyện đều được mã hóa bằng các khóa khác nhau. Khi bạn chia sẻ tệp với một ID khác, bạn sẽ chia sẻ khóa duy nhất của nó. Dữ liệu không bao giờ rời khỏi ID của bạn và đi qua thiết bị bạn sử dụng để xử lý dữ liệu đó.
Quyền sở hữu khóa
Dữ liệu được mã hóa Tất cả chìa khóa nằm trong tay bạn và không có quyền kiểm soát chúng từ Đám mây ID hoặc nhà cung cấp dịch vụ.
Nguồn mở
Nguồn cho bất kỳ ID nào cloud Mã phải là mã nguồn mở để đảm bảo không có cửa sau.
Toàn quyền kiểm soát
Bạn có thể xuất, nhập hoặc di chuyển ID và dữ liệu của bạn (chẳng hạn như nội dung, hợp đồng, nhật ký trò chuyện, tệp) từ đám mây ID mà bạn sử dụng sang đám mây ID khác.
Bạn có thể chọn không lưu trữ bất kỳ dữ liệu nào trên đám mây và mã hóa mọi thứ cục bộ.
Bạn có thể sửa đổi quyền, đặt ai có thể truy cập vào dữ liệu của mình và thu hồi quyền truy cập bất cứ lúc nào.
Tính xác thực
Tài sản của bạn là thật và luôn được liên kết với ID của bạn. Bạn có thể phân phối, sở hữu hoặc yêu cầu tài sản.
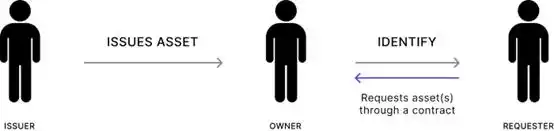
Lợi ích tiền tệ Mọi người
Nếu dữ liệu tạo ra bất kỳ doanh thu nào thì bạn là người hưởng lợi chính từ dữ liệu đó.
Nói tóm lại, nếu công nghệ chuỗi khối được xây dựng xoay quanh việc cho phép các giao dịch phi tập trung về quyền sở hữu dữ liệu, thì hệ sinh thái ID được xây dựng xoay quanh việc cho phép trao đổi phi tập trung thụ động được xây dựng với quyền sở hữu dữ liệu tại cốt lõi của nó. Với mục đích so sánh, “tài sản nhận dạng” trong hệ sinh thái ID tương tự như “NFT” trong mạng blockchain.
Vì bạn có thể kiểm soát ID mà bạn liên lạc, tài sản bạn sở hữu và có một hoạt động trong hệ thống là "xác định", nên bạn có thể Xây dựng bất kỳ giao thức bên trong. Thay vì nhà phát triển xây dựng hợp đồng thông minh cho bạn, bạn có thể tự mình xây dựng bất kỳ giao thức nào trong vài giây.
Vì vậy, địa chỉ email hoặc số điện thoại cho phép chúng ta tạo tài khoản trong ứng dụng Web 1.0 và 2.0. Địa chỉ ví và cụm từ ghi nhớ cho phép chúng tôi sử dụng ví, cho phép chúng tôi truy cập vào mạng phi tập trung. Một ID cho phép chúng tôi sử dụng Đám mây ID, cho phép chúng tôi truy cập vào hệ sinh thái ID. Vì vậy, tại sao điều này lại quan trọng?
2 Một kỷ nguyên mới bắt đầu với một ID mới
Hãy tưởng tượng một thế giới như vậy. Một thế giới mà bất cứ thứ gì bạn sở hữu đều có thể trở thành tài sản mà bạn có toàn quyền kiểm soát? Có phải tất cả các dịch vụ bạn sử dụng đều hoạt động xung quanh bạn chứ không phải chống lại bạn không? Bạn có thể thực hiện bất kỳ giao thức nào chỉ bằng một cú nhấp chuột bất kể độ phức tạp của nó? Thế giới này sẽ thay đổi Internet mà chúng ta có ngày nay.
Tiền của bạn, thẻ thành viên, quyền truy cập văn phòng, xe hơi, thỏa thuận, thông tin đăng nhập của bạn, v.v., tất cả những thứ này đều có thể trở thành "Tài sản" bạn kiểm soát trong hệ sinh thái ID. Mở cửa, mua tách cà phê, ký văn bản, v.v., tất cả đều có thể là những “hợp đồng” mà bạn thực hiện trong hệ sinh thái ID. Nếu bạn dành vài phút để suy ngẫm về cuộc sống và hoạt động hàng ngày của mình, bạn sẽ thấy rằng mọi hoạt động bạn thực hiện đều bắt đầu bằng việc thiết lập ID, cho dù đó là mở khóa thiết bị, đăng ký dịch vụ mới, thanh toán tại cửa hàng bán lẻ, vân vân. Bạn luôn chia sẻ những điều bạn có để nhận dạng bạn.
Ứng dụng đám mây ID chạy trên thiết bị cục bộ của bạn có thể thay thế "công cụ khai thác" vì dữ liệu của bạn không bao giờ rời khỏi ID của bạn. Việc chia sẻ dữ liệu trở nên siêu nhanh vì bạn chỉ chia sẻ khóa mã hóa dữ liệu chứ không phải chính dữ liệu.
Tất cả các đám mây ID đều có chung giao thức và kiến trúc vì chúng đều trở thành các nút trong hệ sinh thái ID để mang lại trải nghiệm mượt mà cho người dùng. Bạn có thể tự do thay đổi nơi lưu trữ ID của mình và nơi lưu trữ nội dung của bạn bất cứ lúc nào. Các khung đám mây luôn là nguồn mở và có sẵn để mọi người xem xét.
Chúng tôi hình dung một tương lai nơi người dùng sở hữu dữ liệu của riêng họ và có toàn quyền kiểm soát tài sản vật lý và kỹ thuật số của họ. Bạn có thể tạo "Thỏa thuận" từ ID của mình trong vài giây và gửi cho bên kia có thể ký ngay tại chỗ. Trong tương lai, khi bạn mua một thiết bị điện tử mới, bạn sẽ “nhận ra” nó và “tự tải xuống” cũng như cấu hình thiết bị trong vài giây. Nếu không thích thiết bị mới của mình, bạn có thể thoát và nó sẽ trở thành một thiết bị mới sẵn sàng cho người khác sử dụng trong vòng vài giây. Thiết bị và máy móc trở thành những thứ quan trọng nhất mà bạn sở hữu, là yếu tố thúc đẩy ID của bạn.
Nếu kẻ tấn công tìm cách xâm phạm địa chỉ email bạn sử dụng, hắn có thể đặt lại mật khẩu cho tất cả các tài khoản được liên kết với địa chỉ email đó. Nếu kẻ tấn công chiếm được "cụm từ ghi nhớ" trong ví của bạn, chúng có thể truy cập/chuyển tài sản trong ví bất kỳ lúc nào và bạn không thể làm gì về điều đó. Các khái niệm về danh tính và bảo mật là không thể tách rời. Không có cái gọi là "ID không an toàn" bởi vì một khi nó không an toàn thì đó không phải là danh tính.
Trong các ứng dụng Web 1.0 và 2.0 truyền thống, những người tìm kiếm sự bảo mật cao hơn thường mua khóa bảo mật (chẳng hạn như YubiKey). Trong thế giới phi tập trung, ví tiền điện tử lạnh thường được sử dụng bởi những người tìm kiếm sự bảo mật cao hơn. Trong hệ sinh thái ID, những người tìm kiếm mức độ bảo mật cao hơn sẽ mua các thiết bị hỗ trợ IDZ.
IDZ đã tạo ra hệ sinh thái ID và đây chỉ là một phần nhỏ trong đó. IDZ là đám mây ID hoạt động như một cơ sở dữ liệu cho phép người dùng sở hữu và kiểm soát các dữ liệu khác nhau của họ. Bạn có thể thay đổi nơi lưu trữ ID của mình bất kỳ lúc nào hoặc thậm chí chỉ lưu trữ dữ liệu cục bộ trên thiết bị của bạn. Hệ sinh thái ID miễn phí cho tất cả người dùng. 01 không bắt buộc bạn phải sử dụng hệ sinh thái ID. 01 và các phiên bản kế nhiệm của nó dành cho những người đang tìm kiếm sự bảo mật tối ưu.
Tham khảo
https://www.economist.com/open-future/2019/01/21/we-need-to -own-our-data-as-a-human-right-and-be-compensated-for-it
Các trường hợp sử dụng: https://idz.com/use-cases
Twitter: http://www.twitter.com/idz_01
Bất hòa: https://discord.gg/idz
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan