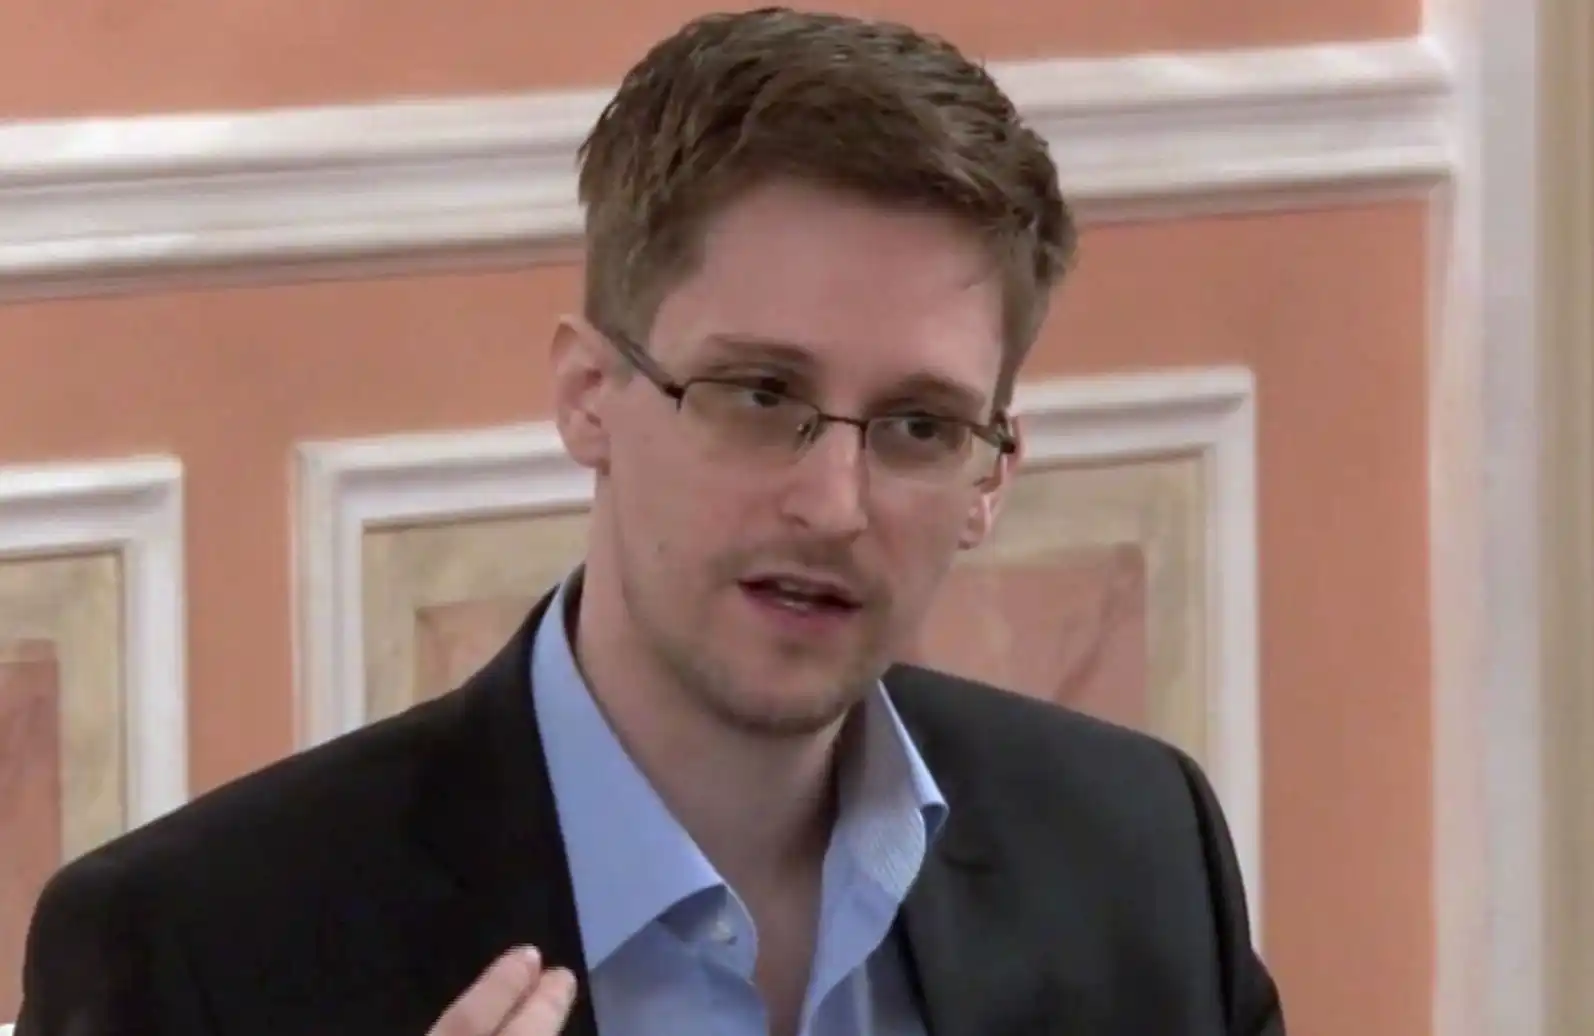
Bắt đầu với sự xuất hiện của Snowden tại hội nghị Bitcoin2019—một lời giải thích sâu sắc về giao thức bảo mật blockchain
Tại hội nghị Bitcoin 2019 ở New York, Mỹ, Edward Snowden bất ngờ xuất hiện trong một video. Đây là lần đầu tiên Snowden xuất hiện kể từ vụ bắt giữ người sáng lập Wikipedia Juliet Assange. Trong một cuộc phỏng vấn với David Bailey, Giám đốc điều hành của BTC Inc (BTC Media Group), Snowden đã nói về quan điểm của mình về Bitcoin, đặc biệt là tầm quan trọng của quyền riêng tư. Cuộc thảo luận của anh ấy về quyền riêng tư và quyền lực đã khơi dậy suy nghĩ của mọi người.
Trong thiết kế blockchain, các giao thức bảo mật chắc chắn là ưu tiên hàng đầu. Làm thế nào để đạt được sự cân bằng giữa quyền riêng tư và hiệu suất luôn là mối quan tâm của các nhà phát triển giao thức.
BlockBeats bên dưới tóm tắt các giao thức bảo mật phổ biến ở dạng biểu đồ.

CryptoNote và Chữ ký vòng:
zk-SNARKS:
Mimblewimble: Mimblewimble kết hợp một phiên bản của một số kỹ thuật mã hóa được thiết kế cho Bitcoin. Ngoài ra, nó sử dụng một số phép toán thông minh để loại bỏ hoàn toàn giao diện của một blockchain thông thường. Grin và Beam là những đồng tiền riêng tư được phát triển dựa trên giao thức Mimblewimble. Trong giao thức Mimblewimble, Mimblewimble loại bỏ các khóa riêng, khóa chung và địa chỉ truyền thống, chỉ để lại đầu vào và đầu ra (về mặt kỹ thuật, chúng khác với địa chỉ). Nó cũng loại bỏ các chữ ký truyền thống cho mỗi giao dịch, về cơ bản thay thế một số “dữ liệu giao dịch dư thừa” chứng minh quyền sở hữu token. Các tính năng về quyền riêng tư trong các dự án khác thường xung đột với khả năng mở rộng, nhưng khả năng mở rộng và quyền riêng tư mạnh mẽ của Mimblewimble lại đi đôi với nhau.
zk-STARKS:
TEE:
Bí ẩn:
Phòng thí nghiệm Oasis:
Quorum: Việc triển khai Anonymous Zether mang lại một lớp bảo mật khác cho ngăn xếp Quorum vốn đã mạnh mẽ. Quorum hiện xây dựng quyền riêng tư ở cấp độ giao dịch và nút đồng thời bảo vệ danh tính của người tham gia. Những khả năng này có thể được kết hợp với các khả năng kiểm soát truy cập đã có trong ngăn xếp Quorum để mang lại trải nghiệm bảo mật đầu cuối mạnh mẽ.
StarkWare: Dựa trên giao thức zk-STARKs, nó thường được coi là sự kế thừa tự nhiên của zk-SNARK . Starkware là một nền tảng hỗ trợ quyền riêng tư và khả năng mở rộng bằng cách tận dụng các mô hình điện toán ngoại tuyến. Việc triển khai StarWare hiện tại tập trung vào các ứng dụng DEX, chẳng hạn như 0x chạy trên Máy ảo Ethereum.
AZTEC: Giao thức AZTEC hỗ trợ bằng chứng không có kiến thức và mã hóa theo phạm vi để cho phép các giao dịch riêng tư trên Ethereum . Phiên bản đầu tiên của giao thức AZEL hiện đang chạy trên mạng chính Ethereum.
Microsoft CCF: Về mặt khái niệm tương tự như Oasis Labs, Khung liên kết bí mật (CCF) của Microsoft thúc đẩy TEE Đạt được nhiều giải pháp đáng tin cậy -tính toán quyền riêng tư đầu cuối trong mạng blockchain. Việc triển khai CCF đầu tiên dựa trên SDK OpenEnclave và có sẵn trên nền tảng Azure.
Hyperledger Aries-Ursa: Nếu bạn sử dụng hệ sinh thái của Hyperledger, Project Aries được công bố gần đây sẽ mang điện toán không có kiến thức đến lớp ứng dụng Hyperledger. Aries tận dụng khung Ursa để cho phép tính toán riêng tư và đa chữ ký trong các ứng dụng blockchain.
Đây là những triển khai giao thức bảo mật khả thi nhất trong hệ sinh thái blockchain hiện tại. Tuy nhiên, các công nghệ bảo mật mới liên tục được đánh giá và điều chỉnh để trở thành một phần của các chuỗi khối khác nhau. Theo thời gian, chúng ta có thể thấy một thế hệ công nghệ mới đạt được mức độ riêng tư mới trong điện toán phi tập trung và BlockBeats sẽ tiếp tục làm theo.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan