Hacker tống tiền 23.000 cơ sở dữ liệu MongoDB, rò rỉ dữ liệu mà không trả tiền
Tiêu đề gốc: "Tin tặc tống tiền 23.000 cơ sở dữ liệu MongoDB và rò rỉ dữ liệu mà không phải trả tiền"
Tác giả gốc: Wan Jia, InfoQ
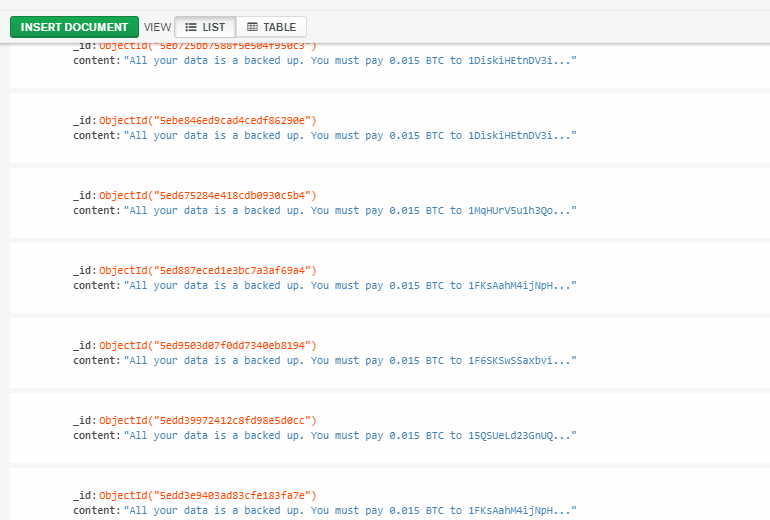
Theo truyền thông nước ngoài ZDNet, 2,29 Mười nghìn MongoDB cơ sở dữ liệu bị lộ trực tuyến đã bị tin tặc tống tiền. Được biết, hacker đã sử dụng tập lệnh tự động để quét cơ sở dữ liệu MongoDB bị định cấu hình sai, xóa nội dung của cơ sở dữ liệu và sau đó để lại thông báo đòi tiền chuộc yêu cầu người dùng trả 0,015 Bitcoin (tương đương 140 USD).
Kẻ tấn công đã cho chủ sở hữu cơ sở dữ liệu hai ngày để trả tiền chuộc. Nếu tiền chuộc không được trả, kẻ tấn công sẽ có "Kế hoạch B": đe dọa nạn nhân tiết lộ dữ liệu của họ và liên hệ với cơ quan quản lý GDPR tại địa phương của nạn nhân để báo cáo hành vi vi phạm dữ liệu.
Bằng cách này, ngay cả khi nạn nhân không trả tiền chuộc, anh ta vẫn sẽ phải đối mặt với áp lực từ cơ quan quản lý GDPR.
Được hiểu rằng 22.900 cơ sở dữ liệu MongoDB ransomware này chiếm 47% tổng số cơ sở dữ liệu MongoDB bị lộ trực tuyến.
Mã ransomware do những kẻ tấn công cài đặt được phát hiện lần đầu tiên vào tháng 4 năm 2020. Victor Gevers là nhà nghiên cứu an ninh mạng tại GDI Foundation, nơi một phần vai trò của anh là báo cáo các máy chủ cho các công ty đã bị lộ thông tin trực tuyến. Ông cho biết cuộc tấn công ban đầu không bao gồm việc xóa dữ liệu khỏi cơ sở dữ liệu.
Kẻ tấn công tiếp tục kết nối với cùng một cơ sở dữ liệu, để lại thông báo đòi tiền chuộc và quay lại vài ngày sau đó để để lại một bản sao khác của thông báo đòi tiền chuộc. Gevers cho biết những kẻ tấn công dường như nhận ra rằng họ đã mắc sai lầm trong kịch bản. Ngay sau đó, những kẻ tấn công đã sửa đổi tập lệnh của chúng và thực sự đã xóa sạch cơ sở dữ liệu MongoDB.
Mặc dù một số cơ sở dữ liệu này dường như chỉ là trường hợp thử nghiệm, nhưng Gevers cho biết một số hệ thống sản xuất cũng bị ảnh hưởng.
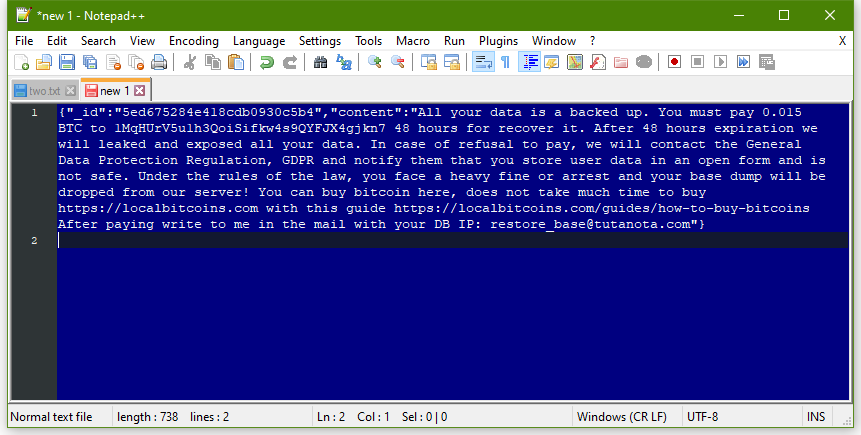
Sự cố ransomware MongoDB
Tin tặc đã xâm chiếm cơ sở dữ liệu MongoDB của người dùng, xóa tất cả dữ liệu và sau đó để lại tin nhắn yêu cầu người dùng trả khoản tiền chuộc trị giá hàng nghìn đô la bằng Bitcoin. Cuộc tấn công này được gọi là "sự cố ransomware MongDB".
Trên thực tế, sự cố ransomware MongoDB đã xảy ra vài lần cách đây vài năm.
Vào cuối tháng 12 năm 2016, MongoDB bị hacker tống tiền và sự việc lên đến đỉnh điểm vào tháng 1 năm 2017. Những kẻ tấn công đã sử dụng MongoDB với cấu hình sai sót để thực hiện các hoạt động đòi tiền chuộc. Một nhóm hacker tự xưng là Harak1r1 đã xuất dữ liệu từ cơ sở dữ liệu MongoDB có sẵn công khai trên Internet và xóa dữ liệu khỏi máy chủ MongoDB. Ban đầu, dữ liệu của hai trăm phiên bản cơ sở dữ liệu MongoDB bị xóa trái phép, nhưng chỉ trong vài ngày, số lượng phiên bản cơ sở dữ liệu MongoDB bị nhiễm đã tăng lên hơn 10.000. Lúc đầu, kẻ tấn công yêu cầu nạn nhân trả 0,2 Bitcoin (trị giá khoảng 184 USD vào thời điểm đó) làm tiền chuộc dữ liệu. Khi ngày càng có nhiều cơ sở dữ liệu bị lây nhiễm, những kẻ tấn công đã tăng số tiền chuộc lên 1 Bitcoin (trị giá khoảng 184 USD vào thời điểm đó). 906 USD). Sự cố này được gọi là "Ngày tận thế MongoDB".
Cuộc tấn công này khiến tin tặc nhận ra rằng chúng có thể kiếm được nhiều tiền hơn bằng cách xóa sạch các máy chủ MongoDB và để lại thông báo đòi tiền chuộc, lừa chủ sở hữu máy chủ đang muốn lấy lại các tập tin của họ.
Tháng 9 năm 2017, cơ sở dữ liệu MongoDB một lần nữa bị tin tặc tấn công và ba nhóm hacker đã chiếm quyền điều khiển hơn 26.000 máy chủ. So với "ngày tận thế MongoDB", số lượng kẻ tấn công đã giảm, nhưng số lượng (nạn nhân) hủy diệt trong mỗi cuộc tấn công lại tăng lên.
Năm 2017, Davi Ottenheimer, giám đốc cấp cao về bảo mật sản phẩm tại MongoDB, đã lên án hành vi này và tuyên bố rằng một trong những lý do khiến điều này xảy ra là do chủ sở hữu cơ sở dữ liệu không đặt mật khẩu cho cơ sở dữ liệu và để máy chủ tiếp cận Internet mà không có tường lửa được cấu hình.
Gần 3 năm sau, có rất ít thay đổi.
Vào đầu năm 2017, 60.000 máy chủ MongoDB bị lộ trực tuyến và hiện tại có 48.000 máy chủ bị lộ trực tuyến. Điều quan trọng là hầu hết trong số chúng đều không kích hoạt xác thực.
Lý do đằng sau các vấn đề bảo mật
Tại sao MongoDB lại dễ bị tổn thương đến vậy?
Trong bài viết này, tác giả chỉ ra: Vấn đề bảo mật lớn nhất của MongoDB xuất phát từ cấu hình mặc định của MongoDB. Theo triển khai mặc định, MongoDB có thể đăng nhập mà không cần xác thực, tội phạm có thể truy cập trực tiếp vào MongoDB thông qua các công cụ miễn là chúng tìm thấy địa chỉ và cổng của MongoDB trên Internet và có toàn quyền của MongoDB để thực hiện bất kỳ thao tác nào. Lý do cho thiết kế này là:
MongoDB mặc định là phương thức triển khai đơn giản nhất để tối đa hóa tốc độ chạy và được tùy chỉnh để chạy trên máy ảo (máy có cấu hình thấp) mà không xem xét đầy đủ đến tính bảo mật của MongoDB.
Các tài liệu chính thức của MongoDB, chẳng hạn như tài liệu và hướng dẫn xác thực, mã hóa đường truyền và cấu hình mạng, không được chuẩn hóa và có thể dễ dàng đánh lừa quản trị viên MongoDB.
Một số môi trường MongoDB được xây dựng cho một dự án hoặc môi trường thử nghiệm duy nhất và người xây dựng không quan tâm đến các vấn đề bảo mật của MongoDB.
Về sự cố ransomware MongoDB, Tang Jianfa, người sáng lập cộng đồng người Trung Quốc MongoDB và là kiến trúc sư trưởng của khu vực Trung Quốc Đại lục chính thức của MongoDB, đã tuyên bố trong ""Không có công nghệ nào là hoàn hảo" : Mười năm "Kỷ lục phát triển" MongoDB đã kết luận:
MongoDB, nhằm tối đa hóa sự tiện lợi cho các lập trình viên trong việc phát triển nhanh ứng dụng, không yêu cầu tên người dùng và mật khẩu để đăng nhập theo mặc định. Kết quả là nhiều lập trình viên bất cẩn, đặc biệt là các công ty khởi nghiệp, thường không kích hoạt xác thực khi hệ thống chính thức ra mắt. Giống như việc mua nhà nhưng không dùng đến khóa cửa.
Theo tôi, bảo mật là điều tối quan trọng đối với bất kỳ ai sử dụng MongoDB. Nếu sơ suất mà MongoDB bị lộ trên mạng thì gặp phải tống tiền chỉ là chuyện nhỏ, nếu dữ liệu bị xóa thì tổn thất là không giới hạn.
Liên kết gốc: https://mp.weixin.qq.com
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan