Tính toán lượng tử sẽ không làm chết Bitcoin, nhưng mối đe dọa thực sự đang đến gần
原文标题:Tôi Đã Dành 200 Giờ Đọc Các Bài Báo về Máy Tính Lượng Tử Để Bạn Không Cần Phải. Bitcoin Là Gì?
原文来源:nvk
原文编译:Saoirse, Foresight News
TL;DR
· Bitcoin không sử dụng mã hóa mà sử dụng chữ ký số. Đa số bài báo đều nhầm lẫn về điều này, trong đó sự khác biệt rất quan trọng.
· Máy tính lượng tử không thể tháo gỡ Bitcoin trong 9 phút. Đây chỉ là một mạch lý thuyết, máy không tồn tại và không có ít nhất trong mười năm tới.
· Đào Bitcoin bằng máy tính lượng tử hoàn toàn không thể thực hiện về mặt vật lý. Nó cần lượng năng lượng lớn hơn tổng lượng năng lượng mặt trời phát ra.
· Bitcoin có thể được nâng cấp hoàn toàn—đã thành công trong việc nâng cấp trước đó (SegWit, Taproot), công việc liên quan đã được khởi đầu (BIP-360). Nhưng cộng đồng cần tăng tốc độ.
· Lý do chính của việc nâng cấp không phải là vì đe dọa lượng tử, mà là toán học truyền thống đã đã phá vỡ nhiều hệ thống mật mã, secp256k1 rất có thể là kẻ tiếp theo. Máy tính lượng tử vẫn chưa phá vỡ bất kỳ hệ thống mật mã nào cho đến nay.
· Thực sự tồn tại một nguy cơ thực sự: khoảng 6,26 triệu khóa công khai Bitcoin đã bị tiết lộ. Điều này không đáng hoảng loạn, nhưng đáng chuẩn bị trước.
Chủ Đề Cốt Lõi
Để tóm lại toàn bộ nội dung mà tôi sẽ nói ở dưới thành một câu:
Mối đe dọa lượng tử đối với Bitcoin thực sự tồn tại, nhưng vẫn còn rất xa; báo chí phổ biến thường phóng đại không đúng; và điều nguy hiểm nhất không phải là máy tính lượng tử mà là thành kiến tự mãn giả dạng thành sự hoảng loạn hoặc không quan trọng.
Dù là những người lớn tiếng kêu gào về "Bitcoin rơi rạc" hay những người tuyên bố "hoàn toàn không sao đâu," họ đều sai.
Để nhìn nhận thật sự, bạn cần chấp nhận đồng thời hai vấn đề:
· Hiện tại Bitcoin không đứng trước nguy cơ lượng tử cấp bách, mối đe dọa thực sự có thể xa hơn nhiều so với những vựng tựa trên báo đài đã tuyên truyền.
· Nhưng cộng đồng Bitcoin vẫn nên chuẩn bị trước vì quy trình nâng cấp chính mình mất vài năm.
Điều này không phải là lý do hoảng loạn, mà là lý do hành động.
Dưới đây, tôi sẽ giải thích bằng dữ liệu và logic.
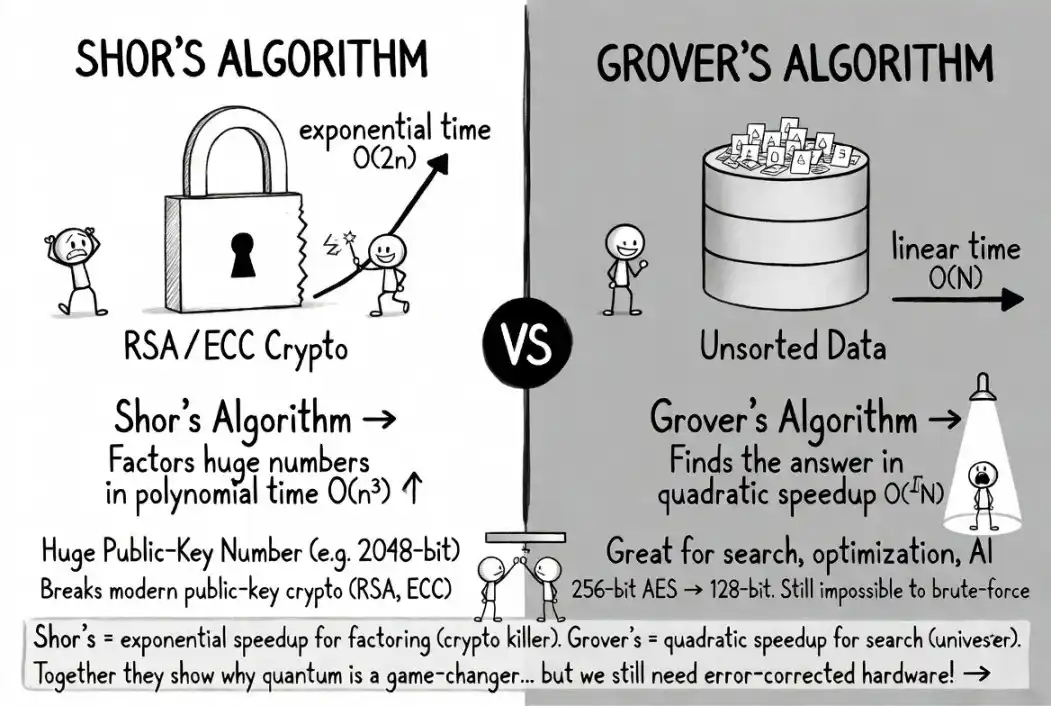
Biểu đồ này so sánh hai thuật toán lượng tử cốt lõi: thuật toán Shor (bên trái) là "tay sát vách" có khả năng tăng tốc mức độ nhân với số lớn để phân tích thừa số, phá vỡ trực tiếp các mật khẩu công khai như RSA/ECC, trong khi thuật toán Grover (bên phải) là máy tính lượng tử chung có khả năng tăng tốc bậc hai cho tìm kiếm không thứ tự, cả hai đều thể hiện sức mạnh lật đổ của tính toán lượng tử, nhưng hiện vẫn bị hạn chế bởi việc thiết bị chống lỗi chưa thể triển khai quy mô lớn.
Mưu Đồ Truyền Thông: Tiêu Đề Có Vẻ Là Nguy Cơ Lớn Nhất
Mỗi vài tháng lại có một vòng lặp như sau diễn ra:
· Một phòng thí nghiệm tính toán lượng tử nào đó công bố một bài báo nghiên cứu chặt chẽ, kèm theo nhiều điều kiện giới hạn.
· Truyền thông công nghệ ngay lập tức biến điều đó thành: "Máy Tính Lượng Tử Phá Hủy Bitcoin Trong 9 Phút!"
· Cộng đồng tiền điện tử trên Twitter rút gọn thành: "Bitcoin Sắp Kết Thúc."
· Người thân bạn nhắn tin hỏi bạn có nên bán hay không.
· Nhưng bản gốc bài báo hoàn toàn không nói vậy.
Vào tháng 3 năm 2026, nhóm nghiên cứu trí tuệ nhân tạo lượng tử của Google đưa ra một bài báo chỉ ra rằng số lượng qubit lý học cần thiết để phá vỡ mật khẩu elliptic curve của Bitcoin có thể giảm xuống dưới 50.000, tăng gấp 20 lần so với ước lượng trước đó. Đây thực sự là một nghiên cứu quan trọng. Google rất cẩn trọng, không công bố mạch tấn công thực tế, chỉ công bố chứng minh không tri thức.
Nhưng bài báo không bao giờ nói: Bitcoin hiện tại có thể bị phá vỡ, có kế hoạch cụ thể, hoặc mọi người nên hoảng loạn.
Nhưng tiêu đề lại viết: "Phá Hủy Bitcoin Trong 9 Phút."
CoinMarketCap đã công bố bài viết "Máy Tính Lượng Tử Tăng Tốc AI Có Thể Đánh Bại Bitcoin vào Năm 2026?" Và nội dung giải thích suốt rằng câu trả lời gần như chắc chắn là "không". Đây là mưu đồ điển hình: sử dụng tiêu đề kích động để câu view, trong khi nội dung rất cẩn thận để chắc chắn đúng. Tuy nhiên, 59% các liên kết chia sẻ không có ai nhấp vào cả — đối với đa số mọi người, tiêu đề chính là thông tin.
Có một câu nói rất chính xác: "Thị trường nhanh chóng định giá rủi ro. Bạn không thể trộm một thứ vào tay liền trở nên bằng không. Nếu máy tính lượng tử thật sự đảo lộn mọi thứ, giá cổ phiếu của Google (cũng sử dụng cùng loại mật khẩu) đã sụp đổ từ lâu. Nhưng giá cổ phiếu Google vẫn ổn định.
Kết luận: Tiêu đề mới là tin đồn thực sự. Nghiên cứu chính là thứ thực sự và đáng để hiểu rõ, hãy nghiên cứu kỹ.
Máy Tính Lượng Tử Đúng Sự Đe Dọa và Không Đe Dọa Điều Gì
Ần Tượng Lớn Nhất: "Mã Hóa"
Gần như tất cả các bài viết nói về lượng tử và Bitcoin đều sử dụng từ "mã hóa". Điều này là sai và nó sai một cách ảnh hưởng rất lớn.
Bitcoin không phải dựa vào mã hóa để bảo vệ tài sản, mà dựa vào chữ ký số (ECDSA, sau đó qua Taproot sử dụng Schnorr). Blockchain chính nó là công khai, tất cả dữ liệu giao dịch luôn có sẵn cho tất cả mọi người xem, không có điều gì cần phải "giải mã".
Giống như lời của Adam Back, người phát minh Hashcash mà Bitcoin Whitepaper đã trích dẫn: "Mã hóa có nghĩa là dữ liệu được ẩn, có thể được giải mã. Mô hình an ninh của Bitcoin dựa trên chữ ký, được sử dụng để chứng minh quyền sở hữu mà không tiết lộ khóa riêng."
Điều này không phải là nghịch lý với từ ngữ. Điều này có nghĩa là mối đe dọa "thu thập ngay bây giờ, giải mã sau này" cấp bách nhất trong lĩnh vực lượng tử, hiện không ảnh hưởng nhiều đến an toàn tài sản Bitcoin. Không có dữ liệu được mã hóa để thu thập, các khóa công khai bị tiết lộ đã được công khai trên chuỗi từ trước.
Hai Thuật Toán Lượng Tử: Một Sự Đe Dọa Thực Sự, Một Có Thể Bị Bỏ Qua
· Thuật Toán Shor (Thực Sự Đe Dọa): Cung cấp tăng tốc theo cấp số nhân cho vấn đề toán học cơ bản của chữ ký số, có thể suy luận được khóa riêng từ khóa công khai, làm giả chữ ký giao dịch. Đây mới là điều cần lo lắng thực sự.
· Thuật Toán Grover (Không Phải Đe Dọa): Chỉ cung cấp tăng tốc theo bậc hai cho các hàm băm như SHA-256, nghe có vẻ khiếp sợ, nhưng chỉ cần tính toán là biết hoàn toàn không thực tế.
Một bài báo năm 2025 về "Máy Tính Lượng Tử và Khai Thác Bitcoin Cấp Độ Caldershovel" đã tính toán rằng: dưới độ khó hiện tại của Bitcoin, việc khai thác lượng tử cần:
· Khoảng 10²³ bit lượng tử vật lý (hiện tại trên toàn cầu chỉ có khoảng 1500 bit)
· Khoảng 10²⁵ watt năng lượng (tổng sản lượng mặt trời khoảng 3.8×10²⁶ watt)
Để khai thác Bitcoin bằng máy tính lượng tử, năng lượng cần thiết khoảng bằng 3% tổng sản lượng mặt trời. Con người hiện nay chỉ là cấp độ Caldershovel loại 0.73, nếu muốn khai thác Bitcoin bằng máy tính lượng tử, năng lượng cần thiết đến mức chỉ có loại cấp độ II mới có thể thực hiện, mà hiện tại con người không thể đạt được, về mặt vật lý hầu như là không thể thực hiện.
(Ghi chú: Kết hợp cấp độ Caldershovel: Type I: Có thể tận dụng hoàn toàn năng lượng của một hành tinh (Trái Đất); Type II: Có thể tận dụng toàn bộ năng lượng của một ngôi sao (Mặt Trời))
So sánh: Ngay cả khi thiết kế lý tưởng nhất, sức mạnh tính toán của máy đào lượng tử chỉ khoảng 13.8 GH/s; trong khi một chiếc máy đào Antminer S21 thông thường có thể đạt được 200 TH/s. Tốc độ của máy đào ASIC truyền thống là 1.45 triệu lần tốc độ của máy đào lượng tử.
Cuối cùng, khái niệm đào lượng tử hoàn toàn không thể thực hiện. Hiện tại không thể, 50 năm sau cũng không thể, thậm chí mãi mãi cũng không thể. Nếu có ai nói rằng máy tính lượng tử có thể "tấn công khai thác Bitcoin", thì đó là sự nhầm lẫn giữa hai thuật toán hoàn toàn khác nhau.
8 Quan điểm Lan truyền, Trong số đó 7.5 quan điểm đều sai
Quan điểm 1: "Khi máy tính lượng tử xuất hiện, toàn bộ Bitcoin sẽ bị đánh cắp qua đêm"
Thực tế là, chỉ có Bitcoin có khoá công khai đã được tiết lộ mới tồn tại rủi ro bảo mật. Địa chỉ Bitcoin hiện đại (P2PKH, P2SH, SegWit) không bao giờ tiết lộ khoá công khai của bạn cho đến khi bạn thực hiện giao dịch chuyển tiền. Miễn là bạn không tái sử dụng địa chỉ và không bao giờ chuyển tiền ra khỏi địa chỉ đó, khoá công khai của bạn sẽ không xuất hiện trên blockchain.
Phân loại cụ thể như sau:
· Nhóm A (đối mặt trực tiếp với rủi ro): Khoảng 1.7 triệu BTC sử dụng định dạng P2PK cũ, khoá công khai đã hoàn toàn được công khai.
· Nhóm B (đối mặt với rủi ro nhưng có thể sửa chữa): Khoảng 5.2 triệu BTC nằm trong địa chỉ tái sử dụng và địa chỉ Taproot, người dùng có thể tránh rủi ro bằng cách di dời.
· Nhóm C (tạm thời tiết lộ): Mỗi giao dịch sẽ tạm thời tiết lộ khoá công khai trong khoảng 10 phút chờ trong bộ nhớ giao dịch.
Theo ước lượng của Chaincode Labs, tổng cộng khoảng 6.26 triệu BTC đang đối diện với rủi ro tiết lộ khoá công khai, chiếm khoảng 30%–35% tổng cung. Số lượng thực sự không nhỏ, nhưng không phải "toàn bộ Bitcoin".
Quan điểm 2: "Bitcoin của Satoshi Nakamoto sẽ bị đánh cắp, giá sẽ giảm xuống 0 ngay lập tức"
Rẽ nhánh: Khoảng 1.1 triệu BTC mà Satoshi Nakamoto sở hữu sử dụng định dạng P2PK, khoá công khai hoàn toàn tiết lộ, thực sự là tài sản rủi ro cao. Nhưng:
· Hiện tại không có máy tính lượng tử nào có thể phá mã những khoá riêng này.
· Những quốc gia nắm giữ công nghệ lượng tử sớm sẽ ưu tiên ngắm vào hệ thống thông tin và quân sự, chứ không phải màn "kịch động phòng mang đánh cắp công khai Bitcoin" (danh đọan CanaryWatch).
· Từ khoảng 1500 bit lượng tử hiện tại mở rộng lên hàng trăm nghìn cấp độ sẽ đòi hỏi vài năm công nghệ đột phá và tiến độ rất không chắc chắn.
Quan điểm 3: "Bitcoin không thể nâng cấp - Tiến độ quá chậm, quản trị hỗn loạn"
Quan điểm này không hoàn toàn chính xác, nhưng cũng không phải hoàn toàn không có lý do. Trong lịch sử của Bitcoin, đã có nhiều lần nâng cấp quan trọng thành công:
· Segregated Witness (SegWit, 2015–2017): Gây tranh cãi gay gắt, gần như thất bại, và dẫn trực tiếp đến sự chia lìa của Bitcoin Cash, nhưng cuối cùng đã thành công trên mainnet.
· Taproot (2018–2021): Triển khai suôn sẻ, đầy ổn định, từ khi được đề xuất đến khi lên mainnet mất khoảng 3,5 năm.
Giải pháp chống lượng tử phổ biến BIP-360 đã chính thức được thêm vào thư viện BIP Bitcoin vào đầu năm 2026, bổ sung loại địa chỉ bc1z, loại bỏ logic chi tiêu chìa khóa dễ bị tấn công lượng tử trong Taproot. Hiện thời, đề xuất này vẫn đang trong trạng thái dự thảo, mạng thử nghiệm đã triển khai bộ lệnh chữ ký lượng tử Dilithium.
Người đồng tác giả của BIP-360, Ethan Heilman, ước lượng chu kỳ nâng cấp hoàn chỉnh khoảng 7 năm: 2,5 năm phát triển và duyệt xét, 0,5 năm kích hoạt, 4 năm di cư sinh thái. Ông thẳng thắn nói: "Đây chỉ là một ước lượng sơ bộ, không ai có thể đưa ra một thời gian chính xác."
Kết luận khách quan: Bitcoin có thể nâng cấp, và đã bắt đầu quá trình nâng cấp, nhưng vẫn còn ở giai đoạn đầu, cần phải tăng tốc tiến độ. Tuyên bố "hoàn toàn không thể nâng cấp" là không đúng, và tuyên bố "đã hoàn thành nâng cấp" cũng không chính xác.
Quan điểm 4: "Chúng ta chỉ còn 3–5 năm"
Khả năng cao không chính xác, nhưng cũng không thể hoàn toàn coi thường. Các chuyên gia ước lượng thời gian rất chênh lệch:
· Adam Back (Người phát minh Hashcash, được trích dẫn trong sách trắng Bitcoin): 20–40 năm
· Jensen Huang (CEO của NVIDIA): Cần thêm 15–30 năm để thực hiện hóa máy tính lượng tử
· Scott Aaronson (Chuyên gia máy tính lượng tử tại Đại học Texas Austin): Từ chối cung cấp lịch trình thời gian cụ thể và nói rằng việc phá mã RSA có thể cần "hàng trăm tỷ đô la đầu tư"
· Craig Gidney (Google Quantum AI): Xác suất đạt được trước năm 2030 chỉ có 10%; đồng thời cho rằng trong điều kiện hiện tại, việc tối ưu hóa số lượng bit lượng tử thêm 10 lần rất khó, và đường cong tối ưu hóa có thể đã bắt đầu suy giảm
· Khảo sát 26 chuyên gia an ninh lượng tử: Xác suất xuất hiện rủi ro trong vòng 10 năm là 28%-49%
· Ark Invest: "Thực sự là mối rủi ro dài hạn, không phải là vấn đề cấp bách"
Cần lưu ý rằng, vi mạch Willow của Google đã vượt qua ngưỡng chứng từ lỗi lượng tử vào cuối năm 2024. Điều này có nghĩa là mỗi lần tăng khoảng cách mã chứng từ, tỷ lệ lỗi logic sẽ giảm với một hằng số cố định (Willow là 2.14). Hiệu quả này trong việc kiềm chế lỗi tăng một cách mũi nhọn, nhưng tốc độ mở rộng thực tế hoàn toàn phụ thuộc vào phần cứng, có thể là cấp số logarit, tuyến tính, hoặc rất chậm. Vượt ngưỡng chỉ biểu thị việc mở rộng là thực tế, không phải là nhanh chóng, dễ dàng, hay chắc chắn
Bên cạnh đó, trong bài báo của Google vào tháng 3 năm 2026, họ không tiết lộ việc tấn công thực sự trên vi mạch, chỉ công bố chứng từ zero-knowledge. Scott Aaronson cũng nhấn mạnh rằng, trong tương lai, những người nghiên cứu có thể không còn công khai ước lượng tài nguyên cần thiết để phá mã. Do đó, chúng ta có thể không chắc chắn có thể phát hiện kịp thời sự đến "ngày khủng hoảng lượng tử".
Mặc dù vậy, việc xây dựng một máy tính lượng tử dung lượng lỗi có từ vài chục nghìn bit vẫn là một thách thức kỹ thuật khổng lồ. Hiện tại, máy tính lượng tử tiên tiến nhất cũng không thể phân tích số lớn trên 13 bit, trong khi việc phá mã Bitcoin tương đương với việc phân tích một số lớn khoảng 1300 bit. Khoảng cách này không thể được điền bằng một cú nhấn nút, nhưng xu hướng công nghệ đáng được chú ý, không phải là bỏ qua
Phát ngôn 5-8: Điều chỉnh nhanh chóng
"Máy tính lượng tử sẽ phá hủy khai thác mỏ"
Sai. Nhu cầu năng lượng tiêu thụ gần bằng tổng sản lượng của Mặt Trời, xem chi tiết ở phần hai.
"Hiện nay thu thập dữ liệu, tương lai giải mã"
Không áp dụng cho việc đánh cắp tài sản (blockchain chính đã công khai), chỉ ảnh hưởng đến quyền riêng tư một cách nhất quán, là một rủi ro nhỏ.
"Google nói làm xong Bitcoin trong 9 phút"
Google ám chỉ trên một máy tính lượng tử 50 triệu bit không tồn tại, thời gian chạy lý thuyết của mạch là khoảng 9 phút. Google đã cảnh báo mạnh mẽ về những từ ngữ hoang tưởng như thế này, và đã giữ thông tin chi tiết về mạch tấn công.
「Công nghệ mật mã sau lượng tử vẫn chưa chín chắn」
Văn phòng Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã hoàn thành việc chuẩn hóa các thuật toán ML-KEM, ML-DSA, SLH-DSA, vv. Các thuật toán đã chín chắn, vấn đề khó khăn hiện nay là triển khai và triển khai trong hệ thống Bitcoin, chứ không phải là sáng tạo từ đầu.
Năm vấn đề mà tôi thật sự lo lắng
Một bài viết phủ nhận tất cả mọi thứ hoàn toàn sẽ làm mất đi độ tin cậy. Dưới đây là năm vấn đề khiến tôi cảm thấy lo lắng:
· Ước lượng về số lượng bit lượng tử cần thiết để phá mã ngày càng giảm, mặc dù xu hướng này có thể đang chậm lại. Năm 2012, ước lượng để phá hệ thống mật mã cần 10 tỷ bit lượng tử; đến năm 2019, giảm xuống còn 20 triệu; đến năm 2025, đã dưới 1 triệu. Đầu năm 2026, công ty Oratomic tuyên bố rằng chỉ cần 1 vạn bit lượng tử vật lý sẽ đủ để phá mã bằng cấu trúc nguyên tử trung tính.
Tuy nhiên, điều đáng lưu ý là cả chín tác giả của nghiên cứu đó đều là cổ đông của Oratomic, và tỉ lệ chuyển đổi 101:1 giữa bit lượng tử vật lý và logic mà ước lượng của họ dựa trên chưa từng được xác minh (tỉ lệ thực tế lịch sử gần nhất là 10000:1).
Cũng cần phải rõ ràng rằng, một công việc tính toán trên cấu trúc siêu dẫn của Google chỉ cần "9 phút", trong khi trên phần cứng nguyên tử trung tính thì cần 10²⁶⁴ ngày mới có thể hoàn thành - hai hệ thống này khác biệt hoàn toàn về tốc độ tính toán. Chính Gidney cũng nói rằng đường cong tối ưu hóa thuật toán có thể đã đạt đến thời kỳ bão hòa. Ngay cả vậy, không ai biết khi nào sẽ đến điểm uốn trong "số lượng bit lượng tử cần thiết" và "số lượng bit lượng tử hiện có". Kết luận khách quan nhất là: hiện tại vẫn còn rất nhiều không chắc chắn.
· Phạm vi tiết lộ khóa công khai đang mở rộng, chứ không phải co lại. Địa chỉ Taproot, định dạng địa chỉ mới nhất và phổ biến nhất của Bitcoin, sẽ công khai khóa công khai đã được điều chỉnh trên chuỗi, để lại cho kẻ tấn công lượng tử một khoảng thời gian vô hạn để phá mã ngoại tuyến. Lần nâng cấp gần đây nhất của Bitcoin thậm chí đã làm suy yếu tính an toàn chống lại lượng tử, một điều trớ trêu đáng suy ngẫm.
Bên cạnh đó, vấn đề không chỉ giới hạn trong địa chỉ trên chuỗi: kênh Lightning Network, kết nối ví cứng, lược đồ chữ ký đa bên và dịch vụ chia sẻ khóa công khai mở rộng, tất cả đều sẽ làm lan rộng khóa công khai. Trong thế giới thực với máy tính lượng tử đủ mạnh để giải mã (CRQC) trở nên hiện thực, khi toàn bộ hệ thống được xây dựng xung quanh việc chia sẻ khóa công khai, việc "bảo vệ quyền riêng tư của khóa công khai" là hoàn toàn không khả thi. BIP-360 chỉ là bước khởi đầu, chưa phải là giải pháp toàn diện.
· Quá trình quản trị Bitcoin đang diễn ra chậm, nhưng vẫn còn cửa sổ thời gian. Kể từ tháng 11 năm 2021, giao thức cơ bản của Bitcoin đã không kích hoạt bất kỳ hard fork nào trong hơn bốn năm, kéo dài trong tình trạng trì trệ. Google dự kiến hoàn thành quá trình chuyển đổi chống lượng tử của hệ thống của mình vào năm 2029, trong khi ước lượng lạc quan nhất của Bitcoin cũng phải đến năm 2033.
Với việc xem xét khả năng tiến hành giải mã mật mã cấp độ thực hành bằng máy tính lượng tử vẫn rất xa xôi (hầu hết dự báo đáng tin cậy đều cho biết mãi đến thập kỷ thứ 40 của thế kỷ 21, có thể thậm chí không bao giờ được thực hiện), hiện tại không phải là tình cảnh khẩn cấp, nhưng cũng không thể chủ quan. Mọi công việc chuẩn bị bắt đầu càng sớm thì sau này càng dễ dàng.
· Số lượng Bitcoin của Satoshi Nakamoto tạo ra một bài toán không thể giải. Khoảng 1,1 triệu BTC được lưu trữ tại địa chỉ P2PK, vì không ai nắm giữ khoá riêng tư tương ứng (hoặc Satoshi Nakamoto đã biến mất), những tài sản này sẽ không bao giờ di chuyển được. Cho dù là chọn lựa để bỏ qua, đóng băng hoặc phá hủy, đều sẽ mang lại hậu quả nghiêm trọng, không có giải pháp hoàn hảo.
· Blockchain là một danh sách mục tiêu tấn công bị khóa vĩnh viễn. Tất cả các khoá công khai bị tiết lộ sẽ được ghi lại miễn phí mãi mãi, các cơ quan quốc gia hiện nay có thể bắt đầu chuẩn bị ngay lập tức, chờ cơ hội. Phòng thủ đòi hỏi sự hợp tác chủ động từ nhiều phía, trong khi tấn công chỉ cần đợi kiên nhẫn.
Đây đều là những thách thức thực sự tồn tại, nhưng vẫn có một mặt khác đáng chú ý để quan sát.
Tại sao Mối đe dọa lượng tử có thể rất xa xôi, thậm chí không bao giờ xuất hiện
Nhiều nhà vật lý và toán học nghiêm túc (không phải là những người cực đoan) tin rằng, việc đạt tới quy mô phá mã mật mã bằng máy tính lượng tử, có thể đối mặt với rào cản cơ bản của vật lý, không chỉ là vấn đề kỹ thuật:
· Leonid Levin (Đại học Boston, Người đề xuất chung NP hoàn toàn): "Biên độ lượng tử cần chính xác đến cả hàng trăm chữ số thập phân, nhưng con người chưa bao giờ tìm ra bất kỳ định luật vật lý nào vẫn còn được duy trì ở trên 12 chữ số thập phân. Nếu thiên nhiên không cho phép chính xác hơn khoảng 12 chữ số thập phân, cả lĩnh vực tính toán lượng tử sẽ gặp phải tường ngưỡng vật lý."
· Michel Dyakonov (Đại học Montpellier, Nhà lý thuyết vật lý): Một hệ thống 1000 bit lượng tử cần điều khiển đồng thời khoảng 10³⁰⁰ thông số liên tục, số lượng lớn hơn rất nhiều so với tổng số hạt siêu phân tử trong vũ trụ. Kết luận của ông ấy là: "Không thể, mãi mãi không thể."
· Gil Kalai (Đại học Hebrew, Nhà toán học): Tiếng ồn lượng tử chứa hiệu ứng liên kết không thể loại bỏ, và sẽ trở nên nghiêm trọng hơn khi phức tạp hóa của hệ thống tăng lên, khiến cho việc sửa lỗi lượng tử quy mô lớn từ gốc rễ không thể thực hiện. Giả thuyết của ông ấy đã được các chuyên gia chứng minh qua 20 năm mà vẫn chưa có kết quả, nhưng dự đoán thực nghiệm của ông ấy cũng có một số chênh lệch, cũng như ưu điểm và nhược điểm."
· Tim Palmer (Đại học Oxford, Nhà vật lý): Mô hình lượng tử cơ bản của ông dự đoán rằng sự rối lượng tử tồn tại một giới hạn cứng của khoảng 1000 bit lượng tử, xa hơn nhiều so với quy mô cần thiết để phá mã.
Những điều này không phải là quan điểm cực đoan. Bằng chứng hiện có cũng rõ ràng ủng hộ quan điểm này: thực hành cho thấy cho đến nay, tính toán lượng tử có thể đe dọa hệ thống mật mã, hoặc là ở mức độ rất khó thực hiện so với lý thuyết, hoặc là hoàn toàn không thể thực hiện vì các quy luật chưa biết về thế giới vật lý. So sánh với hệ thống tự lái rất tương xứng: hiệu ứng trình diễn tốt, thu hút đầu tư lớn, nhưng suốt mười hai năm qua luôn tuyên bố "hoàn chỉnh chỉ còn cách nữa là trưởng thành".
Đa số truyền thông mặc định "máy tính lượng tử sẽ phá mã, chỉ là vấn đề thời gian", điều này không phải là kết luận dựa trên bằng chứng, mà là một ảo tưởng được tạo ra bằng chu kỳ PR.
Động lực cốt lõi cho việc nâng cấp, không liên quan đến lượng tử
Đây là một sự thật chưa được nhiều người nhắc đến (cảm ơn @reardencode đã chỉ ra điều này):
· Các hệ thống mật mã đã bị máy tính lượng tử phá vỡ cho đến nay: 0;
· Các hệ thống mật mã đã bị phá vỡ bằng phương pháp toán học cổ điển: Vô số.
DES, MD5, SHA-1, RC4, SIKE, Enigma... Tất cả đã gặp khó khăn với phân tích toán học tinh tế, chứ không phải vì phần cứng lượng tử. SIKE trước đây là một trong những ứng cử viên cuối cùng của NIST về mật mã lượng tử, nhưng đã bị một nhà nghiên cứu phá hủy hoàn toàn trong vòng một giờ với một laptop thông thường vào năm 2022. Kể từ khi có hệ thống mật mã, phân tích mật mã cổ điển luôn tiếp tục lật đổ các loại hệ thống mã hóa.
Đường cong elliptic secp256k1 mà Bitcoin sử dụng có thể bị vô hiệu bất cứ lúc nào vì một phát hiện toán học, hoàn toàn không cần đến máy tính lượng tử. Chỉ cần một nhà toán học lý thuyết hàng đầu thúc đẩy tiến triển về bài toán logarit rời rạc là có thể. Sự kiện này hiện chưa xảy ra, nhưng lịch sử mật mã học là câu chuyện về việc liên tục tìm thấy lỗ hổng trong các hệ thống đã được chứng minh an toàn.
Đó mới là lí do chính đáng mà Bitcoin nên sử dụng các hệ thống mã hóa phụ trợ: không phải vì máy tính lượng tử sắp tới—chúng có thể không bao giờ xuất hiện; mà là vì một mạng trị giá hàng nghìn tỷ USD chỉ phụ thuộc vào giả thuyết mã hóa duy nhất, đó là một rủi ro mà kỹ sư cần phải đề phòng một cách tích cực.
Lo ngại liên quan đến lượng tử, thực tế đã che đi mối đe dọa trầm lặng nhưng thực sự hơn. Mỉa mai là, sự chuẩn bị mà chúng ta thực hiện để đối phó với mối đe dọa của lượng tử (BIP-360, chữ ký sau lượng tử, các phương án thay thế băm), cũng có thể chống chọi với các cuộc tấn công phân tích mật mã cổ điển. Mọi người đã thực hiện đúng hành động dựa trên lý do sai, điều này cũng không sao—chỉ cần cuối cùng triển khai được.
Bạn nên làm gì?
Nếu bạn đang giữ Bitcoin:
· Đừng hoảng sợ. Mối đe dọa thực sự tồn tại, nhưng vẫn còn rất xa, bạn có đủ thời gian.
· Ngừng sử dụng địa chỉ đã tái sử dụng. Mỗi lần tái sử dụng sẽ tiết lộ khóa công khai, vui lòng sử dụng địa chỉ mới khi nhận thanh toán.
· Theo dõi tiến triển của BIP-360. Khi địa chỉ chống lượng tử được ra mắt, hãy chuyển tài sản kịp thời.
· Giữ lâu dài có thể đặt tài sản vào địa chỉ chưa từng chuyển ra, giữ cho khóa công khai được che giấu.
· Đừng để tiêu đề làm bạn hoảng sợ, hãy đọc bản gốc của bài báo. Nội dung còn hấp dẫn hơn so với các bài báo và không đáng sợ như vậy.
Nếu bạn là nhà phát triển Bitcoin:
· BIP-360 cần được kiểm định bởi nhiều người hơn, mạng thử nghiệm đã chạy, mã nguồn cần được xem xét cẩn thận.
· Chu kỳ nâng cấp 7 năm cần được rút ngắn, mỗi lần trì hoãn một năm, vùng an toàn sẽ bị thu hẹp đi một phần.
· Bắt đầu cuộc thảo luận về quản trị về Unspent Transaction Output (UTXO) cũ, Bitcoin của Satoshi không tự phòng vệ, cộng đồng cần một giải pháp.
Nếu bạn vừa mới đọc tiêu đề gây sốc: Hãy nhớ rằng, 59% liên kết đã chuyển tiếp chẳng có ai bấm vào. Tiêu đề chỉ làm nổi cảm xúc, bài báo mới làm cho suy nghĩ. Hãy đọc bản gốc.
Kết luận
Đe dọa của lượng tử đối với Bitcoin không phải là đen trắng, mà tồn tại ở một nơi giữa. Một bên là "Bitcoin đã chấm dứt, nhanh chóng bán sạch", phía khác là "Lượng tử chỉ là lừa đảo, không có rủi ro nào", cả hai cực đều không đúng.
Sự thật nằm ở khu vực trung lập và hợp lý: Bitcoin đối mặt với thách thức kỹ thuật rõ ràng, tham số đã biết, đang phát triển, thời gian đang đến gần nhưng vẫn có thể kiểm soát — với điều kiện là cộng đồng duy trì một điều cần thiết tức thời.
Nguy hiểm nhất không phải từ máy tính lượng tử mà là từ chuỗi phản ứng dư luận lúc hoảng sợ và lúc coi thường, làm cho mọi người không thể tiếp cận vấn đề một cách hợp lý mà nó hoàn toàn có thể giải quyết được.
Bitcoin đã vượt qua cuộc tranh cãi về kích thước khối, sàn giao dịch bị hack, tác động của quản lý và sự biến mất của người sáng lập, và có thể tiến về thời đại lượng tử. Nhưng điều quan trọng là cộng đồng bắt đầu chuẩn bị từ bây giờ, không hoảng loạn, không thụ động, mà tiến lên với tư duy kỹ thuật mạnh mẽ mà Bitcoin dựa vào.
Nhà không cháy, thậm chí có thể không bao giờ cháy theo hướng mà mọi người lo lắng. Nhưng giả thiết về mã hóa không bao giờ là vĩnh viễn. Thời điểm tốt nhất để củng cố nền tảng mã hóa luôn là trước khi khủng hoảng xảy ra, chứ không phải sau.
Bitcoin luôn được xây dựng bởi một nhóm người chuẩn bị trước cho những mối đe dọa chưa xảy ra. Điều này không phải là hoang tưởng, mà là tư duy kỹ sư.
Tài liệu tham khảo:
Để viết bài này, tôi tham khảo tổng cộng 66 tài liệu nghiên cứu từ hai thư viện wiki lớn, bao gồm nội dung về ước lượng tài nguyên máy tính lượng tử, phân tích lỗ hổng Bitcoin, tâm lý phủ định và cơ chế truyền bá nội dung. Các nguồn thông tin chính bao gồm phòng thí nghiệm trí tuệ nhân tạo lượng tử của Google (2026), bài báo "Đào Bitcoin dưới Thang Đo Kaldašov” (2025), Tài liệu đề xuất BIP-360, Nghiên cứu Berge và Milkman (2012), "Hướng Dẫn Phủ Định 2020", cùng với sự giới thiệu từ Tim Urban, Dan Lu, patio11 và các chuyên gia ngành khác. Tất cả thông tin trên Wiki được đánh giá bởi đồng nghiệm.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan