Các công nghệ mới thay đổi tương lai của Web3, kiến thức cơ bản về ví Passkey và phân tích các sản phẩm liên quan
Tác giả gốc: Cipher, Người sáng lập JoyID
1. Những điểm chính của báo cáo nghiên cứu
· Passkey là thế hệ tiếp theo của công nghệ tài khoản Web2, có các đặc điểm không cần cài đặt, bảo mật, tiện lợi và riêng tư
·Ví Passkey giới thiệu công nghệ này vào thế giới blockchain. Nó đã mang lại cho chúng tôi trải nghiệm ví mới
·Trải nghiệm người dùng thậm chí còn tốt hơn tài khoản Web2 truyền thống và trải nghiệm người dùng mới cũng sẽ tạo ra các kịch bản người dùng mới
p>
·Ngưỡng để người dùng thông thường bước vào thế giới blockchain đã có đã hoàn toàn bị xóa bỏ và việc phổ biến rộng rãi Web3 có thể sắp đến gần
2. Tổng quan

2.1 Giới thiệu về công nghệ Passkey
Trước khi giới thiệu Passkey, bạn cần giới thiệu WebAuthn. Đây là công nghệ đăng nhập không cần mật khẩu do Liên minh FIDO đề xuất bởi Apple, Google, Microsoft, Meta, v.v. Nó thực hiện xác thực người dùng thông qua cặp khóa bất đối xứng do thiết bị tạo ra, thay thế sơ đồ xác thực mật khẩu người dùng. Nguyên tắc của nó tương tự như tấm chắn USB hoặc ví phần cứng mà chúng ta thường sử dụng, người dùng sử dụng khóa riêng được lưu trong thiết bị để tạo chữ ký số nhằm xác thực danh tính của họ với máy chủ.
Khóa riêng của WebAuthn được tạo và quản lý trong chip bảo mật chuyên dụng, tương ứng với Secure Enclave của thiết bị Apple, Thành phần bảo mật của thiết bị Android và TPM của Các thiết bị PC. Chúng là những con chip độc lập, không phụ thuộc vào CPU và hệ điều hành và có mức độ bảo mật rất cao. Ví dụ: thông tin thẻ tín dụng Apple Pay được lưu trữ trong khu vực này. Khóa riêng trong chip bảo mật không thể đọc được thông qua API bên ngoài mà chỉ có thể được mô-đun màn hình khóa của hệ thống (thường là sinh trắc học) gọi ra để thực hiện các thao tác chữ ký số.
Passkey là giải pháp đồng bộ hóa mã hóa khóa dựa trên WebAuthn. Người dùng có thể sử dụng tài khoản icloud hoặc Google để tự động mã hóa và đồng bộ hóa khóa riêng của thiết bị nhằm đạt được trải nghiệm đăng nhập tự động vào một trang web trên nhiều thiết bị cùng một lúc. Hiện tại, các thiết bị phổ thông bao gồm iOS, Android và MacOS đều hỗ trợ đầy đủ Passkey, trong khi Windows 10/11 chỉ hỗ trợ WebAuthn.
Passkey/WebAuthn (vì chỉ có sự khác biệt về mặt kỹ thuật trong việc đồng bộ hóa giữa hai loại này nên từ nay chúng sẽ được gọi chung là Passkey) công nghệ là xác thực tài khoản thế hệ tiếp theo công nghệ được các công ty lớn quảng bá, nó có những ưu điểm rất rõ ràng: không cần mật khẩu, chống thất lạc, chống giả, đơn giản và dễ sử dụng, v.v. Nhưng nó cũng có khuyết điểm tự nhiên, đó là các thiết bị của các thương hiệu khác nhau không thể tin cậy lẫn nhau, không thể đồng bộ hóa Passkey iOS với thiết bị Android nên việc đăng nhập vào tài khoản trên các thiết bị đầu cuối của thương hiệu luôn là một vấn đề lớn.
2.2 Passkey kết hợp những ưu điểm của Web3
Bản thân công nghệ Passkey được thiết kế cho các dịch vụ mạng Web2 và không tính đến các kịch bản ứng dụng của Web3/Crypto. Nhưng do kiến trúc khóa bất đối xứng nên nó sẽ phát huy được lợi thế lớn khi kết hợp với Web3.
·Ví Passkey có thể được sử dụng để xây dựng một ví không giám sát, không cần mật khẩu và không cần từ nhớ
·Ví Passkey không cần tiết lộ bất kỳ thông tin cá nhân nào của người dùng, bao gồm email, số điện thoại di động hoặc thậm chí tên người dùng
·Ví Passkey cải thiện ví bảo mật của người dùng thông thường ở cấp độ Phần cứng và trải nghiệm người dùng tốt hơn
·Blockchain có thể được sử dụng như một trung gian tin cậy, cho phép nhận dạng lẫn nhau các Mật mã được tạo bởi các nhãn hiệu thiết bị khác nhau , có thể được sử dụng tốt hơn Web2 Trải nghiệm người dùng tốt hơn với Passkey
Bảo mật, tiện lợi và không bị giam giữ. Ba ưu điểm tưởng chừng như không thể này có thể đạt được với Ví Passkey. Nó sẽ là một yếu tố quảng bá quan trọng cho câu chuyện về việc áp dụng hàng loạt Web3.
2.3 Phân tích ngắn gọn về ERC4337 và ví MPC
Cũng tập trung vào tường thuật về việc áp dụng hàng loạt, thị trường Hiện đã có hai giải pháp chủ đạo, đó là ví trừu tượng tài khoản ERC4337 và ví điện toán đa bên bảo mật MPC. Trước tiên chúng ta hãy xem xét ngắn gọn các nguyên tắc và đặc điểm của chúng.
Ví ERC4337
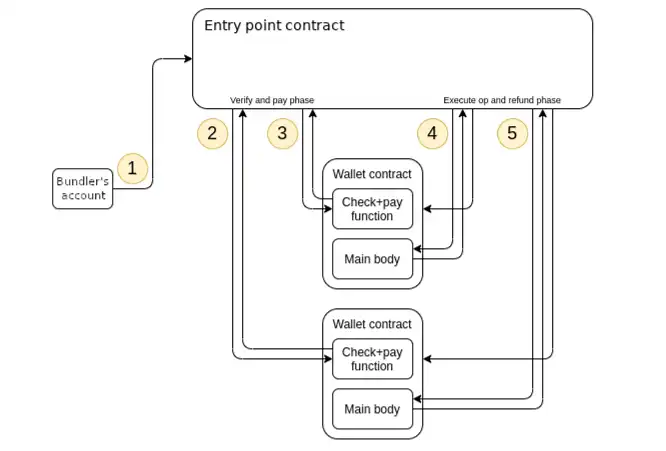
ERC4337 là một ứng dụng ví hợp đồng EVM tiêu chuẩn lớp Ưu điểm của ví hợp đồng bao gồm đặt lại khóa riêng nếu bị mất, thanh toán phí xử lý, quản lý quyền linh hoạt, giao dịch hàng loạt, v.v. Nhưng nhược điểm của nó cũng rất rõ ràng, bao gồm chi phí khởi tạo cao, phí giao dịch đơn lẻ cao, khả năng tương thích dapp kém, v.v. Đây là những ưu nhược điểm về mặt lý thuyết của ví hợp đồng, khi sử dụng thực tế lại bộc lộ nhiều khuyết điểm khác.
·Người dùng vẫn cần khóa riêng, cách tạo và quản lý khóa riêng là một vấn đề
· Sự tin cậy vấn đề neo khi khóa riêng bị mất và đặt lại: Tức là ai có quyền đặt lại khóa riêng của ví của người dùng
·Đồng bộ hóa đa chuỗi vấn đề khi khóa riêng được đặt lại: Giả sử rằng người dùng chỉ có tài sản trên Polygon và đặt lại khóa riêng vào thời điểm này, liệu khóa riêng của hợp đồng trên Ethereum có nên được đặt lại không? Nếu đặt lại, sẽ phải trả phí xử lý cao. Nếu không đặt lại, người dùng tiếp theo sẽ không thể sử dụng tài khoản của họ trên Ethereum
·Nguồn gốc của ban đầu phí triển khai, Người dùng cần tự thanh toán cho chính mình hoặc các khoản trợ cấp của bên thứ ba
·Các vấn đề khuyến khích dành cho các gói theo giao thức 4337
Những vấn đề lý thuyết và thực tiễn này đã khiến tỷ lệ chấp nhận ví ERC4337 thực tế thấp hơn mọi người mong đợi.
Ví MPC
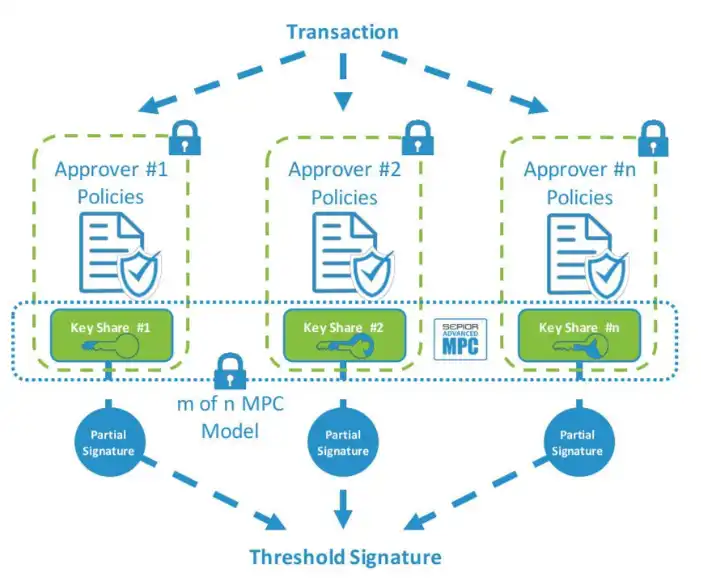
Ví MPC sẽ chia khóa riêng thành nhiều phần và giao chúng cho nhiều bên để Khi cần có chữ ký Khi đến lúc, các khóa riêng sẽ được ghép lại với nhau để tạo thành một khóa riêng hoàn chỉnh rồi được ký; hoặc mỗi phân đoạn được ký riêng và các chữ ký được hợp nhất và tính toán thành một chữ ký hoàn chỉnh. Ưu điểm của ví MPC bao gồm
·Chi phí trên chuỗi thấp, người dùng không cần phải trả thêm phí thực hiện hợp đồng ví
·Giải pháp khôi phục rất linh hoạt, người dùng có thể sử dụng email, điện thoại di động, mật khẩu, lưu trữ đám mây và các phương thức khác làm phương thức xác thực để lấy các mảnh khôi phục
·Nền tảng độc lập, ví MPC không chỉ hỗ trợ EVM mà còn hỗ trợ về mặt lý thuyết nhiều hệ thống blockchain khác nhau
Tuy nhiên, MPC cũng có một nhược điểm tương đối lớn, đó là là, nó phải giới thiệu các dịch vụ lưu trữ và ký kết phân đoạn tập trung. Họ yêu cầu rất nhiều chi phí để duy trì bảo mật thông tin và sao lưu dữ liệu của máy chủ phân đoạn, đồng thời để đảm bảo rằng họ có thể đáp ứng kịp thời các yêu cầu chữ ký của người dùng. Điều này cũng dẫn đến thực tế là mô hình kinh doanh của ví MPC là B SaaS và người dùng rất khó di chuyển. Điều này cũng dẫn đến các ứng dụng thường không muốn ràng buộc người dùng với một nhà cung cấp dịch vụ MPC nhất định.
3. Phân tích sản phẩm ví Passkey
3.1 Ba hướng của ví Passkey
Chúng tôi đã phân tích các ví Passkey hiện có trên thị trường và nhận thấy rằng chúng chủ yếu được chia thành ba hướng kỹ thuật.
·AA + Sơ đồ xác minh chữ ký mã khóa, được đại diện bởi Clave và Banana SDK
· Tập trung Sơ đồ xác thực ủy quyền, được đại diện bởi Turnkey
·Sơ đồ chuyển đổi chữ ký, được đại diện bởi JoyID
Bây giờ chúng tôi sẽ giới thiệu và phân tích từng cái một.
3.2 Clave & Banana SDK
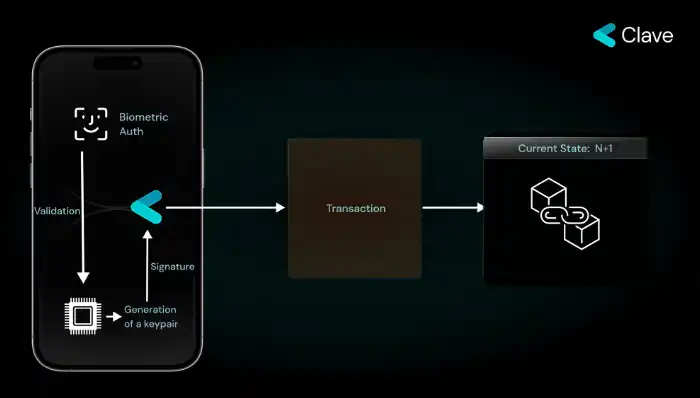
Loại ví đầu tiên sử dụng chữ ký AA + Passkey architecture , xây dựng một tài khoản trừu tượng trên chuỗi tương thích EVM và trực tiếp sử dụng hợp đồng thông minh để xác minh chữ ký Passkey. Hai dự án tiêu biểu được giới thiệu ở đây.
Clave Ban đầu nó là một dự án đã giành được giải thưởng tại EthGlobal Hackathon 2023. Dự án được gọi là opClave khi mới tham gia. Nó sử dụng hợp đồng EVM để tính toán chữ ký secp256r1 mà Passkey yêu cầu (không phải secp256k1 thông thường). Do những hạn chế về độ phức tạp của thuật toán và khả năng EVM, việc xác minh chữ ký Passkey cần 600.000 đến 900.000 gas. Điều này là không thể chấp nhận được đối với các kịch bản thực tế, ít nhất là các kịch bản được áp dụng rộng rãi. Do đó, Clave có kế hoạch giảm mức tiêu thụ gas bằng cách xây dựng chuỗi Layer3 riêng biệt và thêm hợp đồng xác minh chữ ký secp256r1 được biên dịch trước vào chuỗi đó. Tuy nhiên, phương pháp này làm tổn hại nghiêm trọng đến đặc tính đa chuỗi của ví nên khó được phổ biến.
Banana SDK (https://www.bananawallet.xyz/ ) tự định vị mình là SDK toB chứ không phải ví toC. Thông qua Banana SDK, các bên dapp có thể nhúng ví có ngưỡng thấp ở bất cứ đâu, giúp người dùng dễ dàng nhập. Nhưng giải pháp và vấn đề cơ bản của nó cũng giống như Clave, phí gas cao là trở ngại lớn nhất đối với tính thực tiễn của loại sản phẩm này.

Để giải quyết vấn đề chi phí cho việc xác minh chữ ký Passkey trên Ethereum, các nhà phát triển đã đề xuất EIP-7212 và các đề xuất Ethereum khác hy vọng rằng EVM sẽ có thuật toán xác minh chữ ký secp256r1 được biên dịch sẵn, do đó giảm đáng kể chi phí xác minh chữ ký. Tuy nhiên, EIP này liên quan đến việc sửa đổi lớp đồng thuận và mật mã cơ bản, ngay cả khi nó có thể được thông qua thì thời gian cần thiết để hợp nhất vào mạng chính sẽ được tính bằng năm. Clave hiện đang làm việc với zksync để thay thế EIP-7212 thành zksync và triển khai chủ yếu trên đó.
Ngoài ra, còn có các giải pháp khác cho các dự án tương tự như sử dụng xác minh chữ ký trên chuỗi AA + Passkey, bao gồm các giải pháp sử dụng bằng chứng không có kiến thức để giảm thiểu rủi ro tính toán chuỗi, chẳng hạn như knownthinglabs Sử dụng halo2, ví lửa trại sử dụng cây cảnh risc0. Tuy nhiên, hầu hết các sản phẩm chỉ tồn tại ở giai đoạn nguyên mẫu sản phẩm và hiện tại không có sản phẩm nào có thể phân tích sâu hơn.
3.3 Chìa khóa trao tay
Xem xét chi phí xác minh hợp đồng thông minh chữ ký Passkey, Chìa khóa trao tay (https://turnkey.com) và các nhà phát triển khác đã đặt xác minh Passkey bên ngoài chuỗi và đổi nó thành Dịch vụ tập trung xác minh chữ ký Passkey của người dùng và điều khiển máy mã hóa tạo chữ ký sau khi xác minh chữ ký thành công. Giải pháp này thực chất là cách Web2 sử dụng Passkey, thay thế tên người dùng và mật khẩu bằng cặp khóa công khai, nhưng quyết định xác thực cuối cùng vẫn được đưa ra bởi máy chủ tập trung.
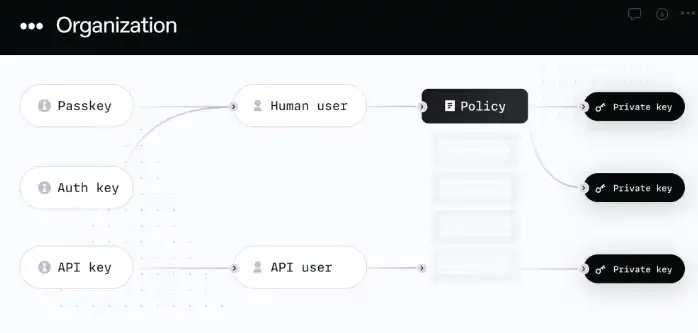
Chìa khóa trao tay tự định vị mình là dịch vụ WaaS của B. Ưu điểm của nó là các công cụ phát triển rất hoàn chỉnh, trải nghiệm của nhà phát triển rất tốt và hỗ trợ sinh thái cũng rất tốt. Hiện đã có nhiều đối tác phát triển sản phẩm, chẳng hạn như dynamic.xyz cung cấp toC dựa trên dịch vụ Ví chìa khóa trao tay với trải nghiệm người dùng tốt.
Nhưng vấn đề với Turnkey cũng rất nổi bật, đó là về cơ bản nó quản lý khóa riêng của ví của người dùng (mặc dù tài liệu của nó nhiều lần nhấn mạnh rằng đó là khóa không giám sát). và lý do có vẻ là Khóa riêng nằm trong môi trường TEE của máy chủ và quản trị viên không thể truy cập trực tiếp vào TEE) và mô hình kinh doanh là dịch vụ toB SaaS. Một khi dịch vụ ngoại tuyến, người dùng sẽ gặp phải vấn đề về việc không thể ký được.
3.4 JoyID
Ví JoyID (joy.id) về mặt kỹ thuật đang thực hiện một lộ trình độc đáo có tên là Chuyển đổi chữ ký. Bản thân ví JoyID hỗ trợ nhiều chuỗi bao gồm Ethereum, Bitcoin, Solana, v.v. và hoạt động như một ví EOA tiêu chuẩn trên các chuỗi này, đồng thời phân cấp khóa riêng và thiết bị được ủy quyền thông qua tài khoản AA trên Nervos CKB. . Đây là một kiến trúc rất đặc biệt kết hợp tính linh hoạt của tài khoản AA với chi phí thấp và khả năng tương thích cao của tài khoản EOA.
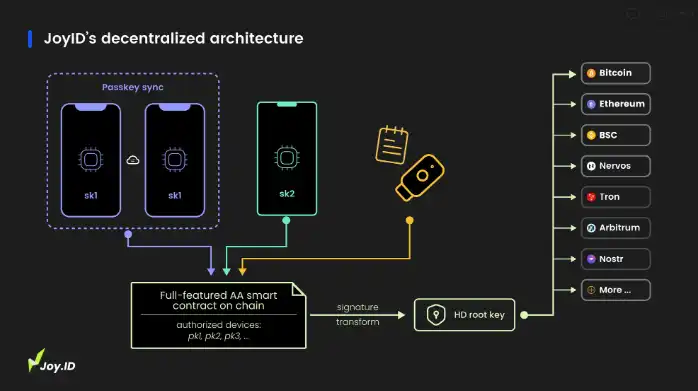
Tài khoản AA do JoyID quản lý chịu trách nhiệm chính về việc ủy quyền lẫn nhau Passkey giữa nhiều thiết bị và lưu các phân đoạn được mã hóa được tính bằng khóa 2 trên 2. Các phân đoạn được tính toán trong thời gian thực bởi thiết bị thông qua Passkey khi ký. Bằng cách này, việc chuyển đổi chữ ký phi tập trung giữa secp256r1 → secp256k1 đạt được. Giải pháp này không yêu cầu sự can thiệp của máy chủ khi ký giao dịch, hoàn toàn dựa trên chữ ký chip bảo mật phía thiết bị người dùng, đảm bảo tính bảo mật, phân cấp và không giam giữ.
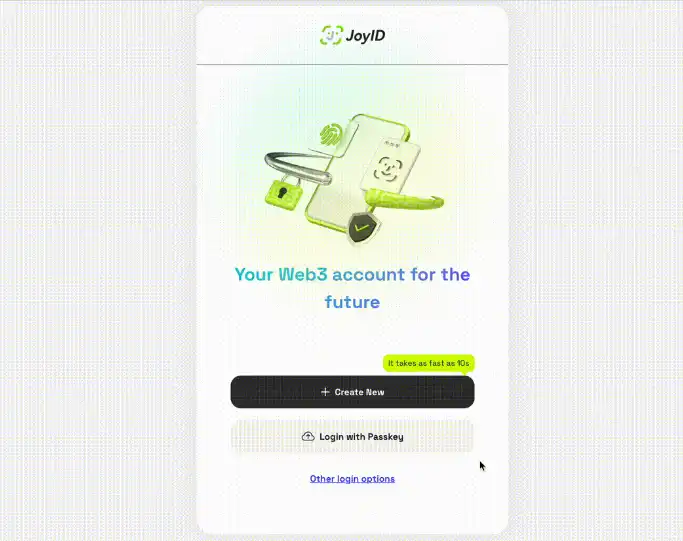
Về trải nghiệm thực tế sản phẩm, toàn bộ quá trình của JoyID diễn ra rất mượt mà, trơn tru, người dùng không cần nhập bất kỳ thông tin nào và có thể hoàn tất việc tạo ví bằng cách xác thực trực tiếp hệ thống hai lần . Toàn bộ quá trình chỉ mất vài giây và không cần phải trả bất cứ khoản nào ở giữa. Hiện tại, đây là giải pháp hoàn thiện và hoàn thiện nhất trong số tất cả các ví Passkey.
4. Ví Web3 Tương lai
Tóm tắt các ưu điểm của ví Passkey: không cần cài đặt, bảo mật cấp phần cứng, xác thực sinh trắc học, không cần cụm từ ghi nhớ, khôi phục bất kỳ lúc nào, không cần mật khẩu , không cần cung cấp thông tin Riêng tư, không phụ thuộc vào các công ty lớn Web2, khả năng tương thích EOA cao (được một số ví hỗ trợ), v.v. So với ví plug-in Metamask truyền thống và ví ghi nhớ, trải nghiệm người dùng và thậm chí cả tính bảo mật của nó đã được cải thiện rất nhiều. Ngay cả trải nghiệm người dùng của nó cũng đã vượt qua trải nghiệm đăng ký tài khoản Web2, điều này không chỉ yêu cầu người dùng cung cấp email và số điện thoại di động mà còn phải vượt qua xác minh mã xác minh.
Trải nghiệm người dùng mới sẽ mang lại những người dùng mới, từ đó sẽ tạo ra các kịch bản ứng dụng mới. Các ứng dụng Web3 như NFT âm nhạc, nền kinh tế sáng tạo, Open Loyalty và DAO từng bị hạn chế bởi tính chất đầu cơ của người dùng ví phổ thông và thường không thể tập trung vào hoạt động kinh doanh có giá trị của riêng họ. Sau khi một số lượng lớn người dùng không đầu cơ tham gia, các kịch bản ứng dụng này có thể phát huy lợi thế thực sự của chúng và mang lại giá trị lâu dài cho khách hàng.
Mô hình tương lai của ví Web3 có thể giống như mối quan hệ giữa WeChat Pay và Alipay. Người dùng sử dụng các dịch vụ tài chính thông qua Alipay và thực hiện các khoản thanh toán nhỏ hàng ngày thông qua WeChat. Đối với ví Web3, mọi người sẽ sử dụng ví phần cứng hoặc ví ghi nhớ để lưu trữ tài sản và kinh doanh DeFi, đồng thời sử dụng ví Passkey cho các tương tác dapp hàng ngày và thanh toán vi mô. Rất mong ví Passkey trở nên phổ biến và mang lại lượng người dùng thực sự lớn.
Bài viết này là từ một bài gửi và không thể hiện quan điểm của BlockBeats.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan