Sau sáu lần kiểm toán, 200 triệu USD vẫn bị đánh cắp, phản ứng dây chuyền của Euler Lego lớn đến mức nào?
Tác giả gốc: Jaleel, 0x22D, BlockBeats
17h ngày 13/3, Euler Finance bị nghi bị hacker tấn công để flash loan. Tổng số thiệt hại mà Euler Finance phải chịu trong cuộc tấn công cho vay nhanh của hacker này là khoảng 197 triệu USD, bao gồm hơn 8,8 triệu DAI, 849 WBTC, 34 triệu USDC và 85.000 stETH. Đáp lại, Euler Finance ngay lập tức trả lời rằng họ đang hợp tác với các chuyên gia bảo mật và cơ quan thực thi pháp luật. Euler Finance đề xuất một giải pháp, nói rằng những người bị ảnh hưởng bởi lỗ hổng sẽ có thể yêu cầu hoàn lại tiền và số tiền còn lại trong kho tiền có thể được sử dụng để xử lý hoàn tiền.
Hacker đã tấn công Euler như thế nào? Những giao thức nào hiện đang bị ảnh hưởng? Những công ty nào đã cung cấp dịch vụ kiểm toán cho Euler? BlockBeats đã thực hiện một đánh giá ngắn gọn.
Đánh giá quá trình tấn công: kẻ vi phạm và kẻ thanh lý
Omniscia, một trong những đối tác kiểm toán của Euler Finance, đã công bố báo cáo phân tích kỹ thuật khám nghiệm tử thi về vụ tấn công. phân tích rất chi tiết và chỉ ra rằng lỗ hổng bị khai thác xuất phát từ việc Euler không thực hiện kiểm tra bảo mật thích hợp đối với địa chỉ quyên góp.
Mã lỗ hổng được giới thiệu trong eIP-14. Giao thức eIP-14 được giới thiệu Nhiều thay đổi trên khắp hệ sinh thái Euler. Lỗ hổng tồn tại trong thay đổi đầu tiên được thực hiện đối với việc triển khai EToken ( EToken: donateToReserves feature ). Kẻ tấn công đã khai thác mã dễ bị tấn công, cho phép nó tạo ra các vị thế nợ token không bảo đảm bằng cách quyên góp tiền vào kho dự trữ của giao thức, cho phép kẻ tấn công thanh lý các tài khoản này và kiếm lợi từ tiền thưởng thanh lý.
Cụ thể, logic bên trong của mô-đun thanh lý cố gắng trả hết toàn bộ khoản nợ của người phạm tội, nhưng nếu tài sản thế chấp sở hữu không thể đáp ứng được lợi tức trả nợ dự kiến, hệ thống sẽ mặc định sử dụng bất kỳ tài sản thế chấp nào khác do người dùng sở hữu. Trạng thái giả định của khối mã này là điều này xảy ra khi người đi vay có nhiều tài sản thế chấp và việc tịch thu tất cả tài sản thế chấp đó sẽ không khôi phục được khả năng thanh toán của người phạm tội.
Đảm bảo an ninh này không được hỗ trợ bởi cơ chế quyên góp, cho phép người dùng tạo "nợ xấu" dưới dạng đòn bẩy bằng cách tặng đơn vị EToken của họ mà không cần thế chấp mà không ảnh hưởng đến số dư DToken của nó .
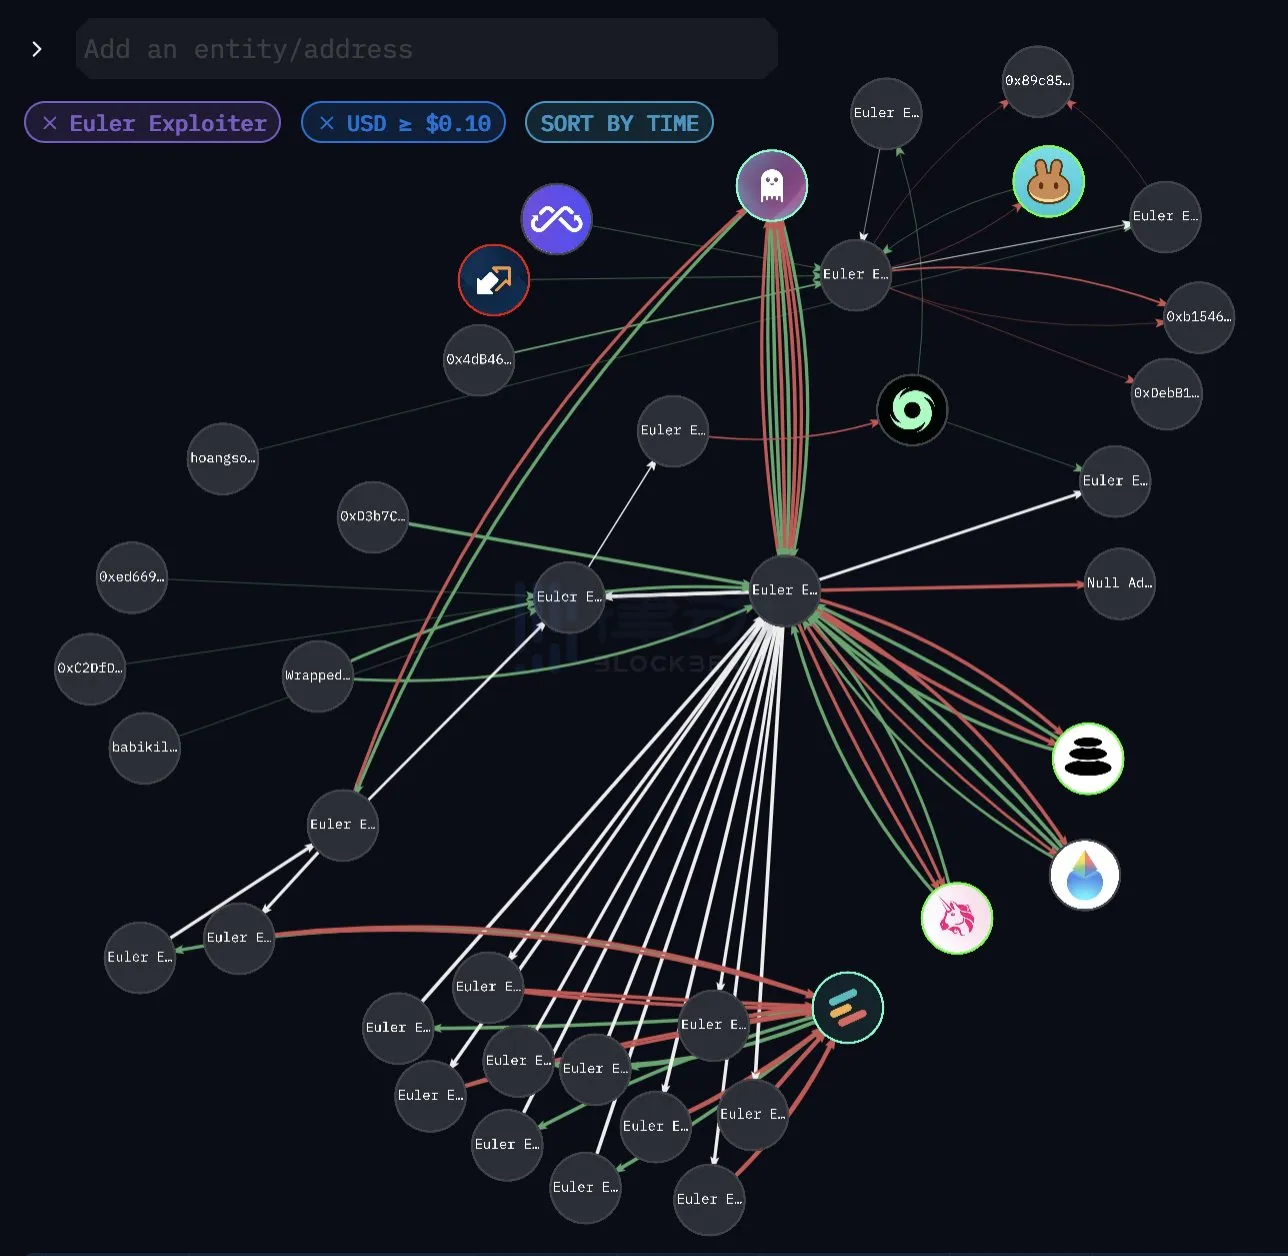
Nguồn hình ảnh từ Arkham Intelligence
Theo điều tra của Arkham, kẻ tấn công đã sử dụng hơn 20 địa chỉ hợp đồng khác nhau để lấy được nhiều tài sản tiền điện tử khác nhau từ Euler. Đối với mỗi tài sản, tin tặc triển khai hai hợp đồng: “người vi phạm” và “người thanh lý”. "Người vi phạm" sử dụng chức năng quyên góp để đảo ngược logic của Euler và "Người thanh lý" sau đó sẽ dọn sạch phần còn lại.
Quy trình thực thi cụ thể của hacker như sau:
1) Trước tiên, hãy rút khoản vay nhanh từ Balancer/Aave v2 và vay 30 triệu DAI
2) Triển khai hai hợp đồng: người vi phạm và người thanh lý. Được gửi bởi "người vi phạm", "người thanh lý" có trách nhiệm đóng vị thế trong cùng một giao dịch
3) 2/3 số tiền đã gửi cho Euler , gửi 20 triệu DAI cho Euler và nhận 19,5 triệu eDAI
4) Sau đó vay tiền đặt cọc 10 lần số tiền đã nhận 195,6 triệu eDAI và 200 triệu dDAI từ Euler
5) Sử dụng 1/3 số tiền còn lại để trả một phần nợ, gửi 10 triệu DAI và 10 triệu dDAI đã bị đốt
6) Lặp lại bước 4 để nhận 195,6 triệu eDAI và 200 triệu dDAI từ Euler
7) Đã quyên góp gấp 10 lần số tiền hoàn trả và tặng 100 triệu eDAI cho Euler
8) Sau đó, "người thanh lý" lên mạng và thanh lý tài khoản bất hợp pháp vì eDAI < dDAI, đồng thời thu được khoản nợ 310 triệu eDAI và 259 triệu dDAI từ người phạm tội
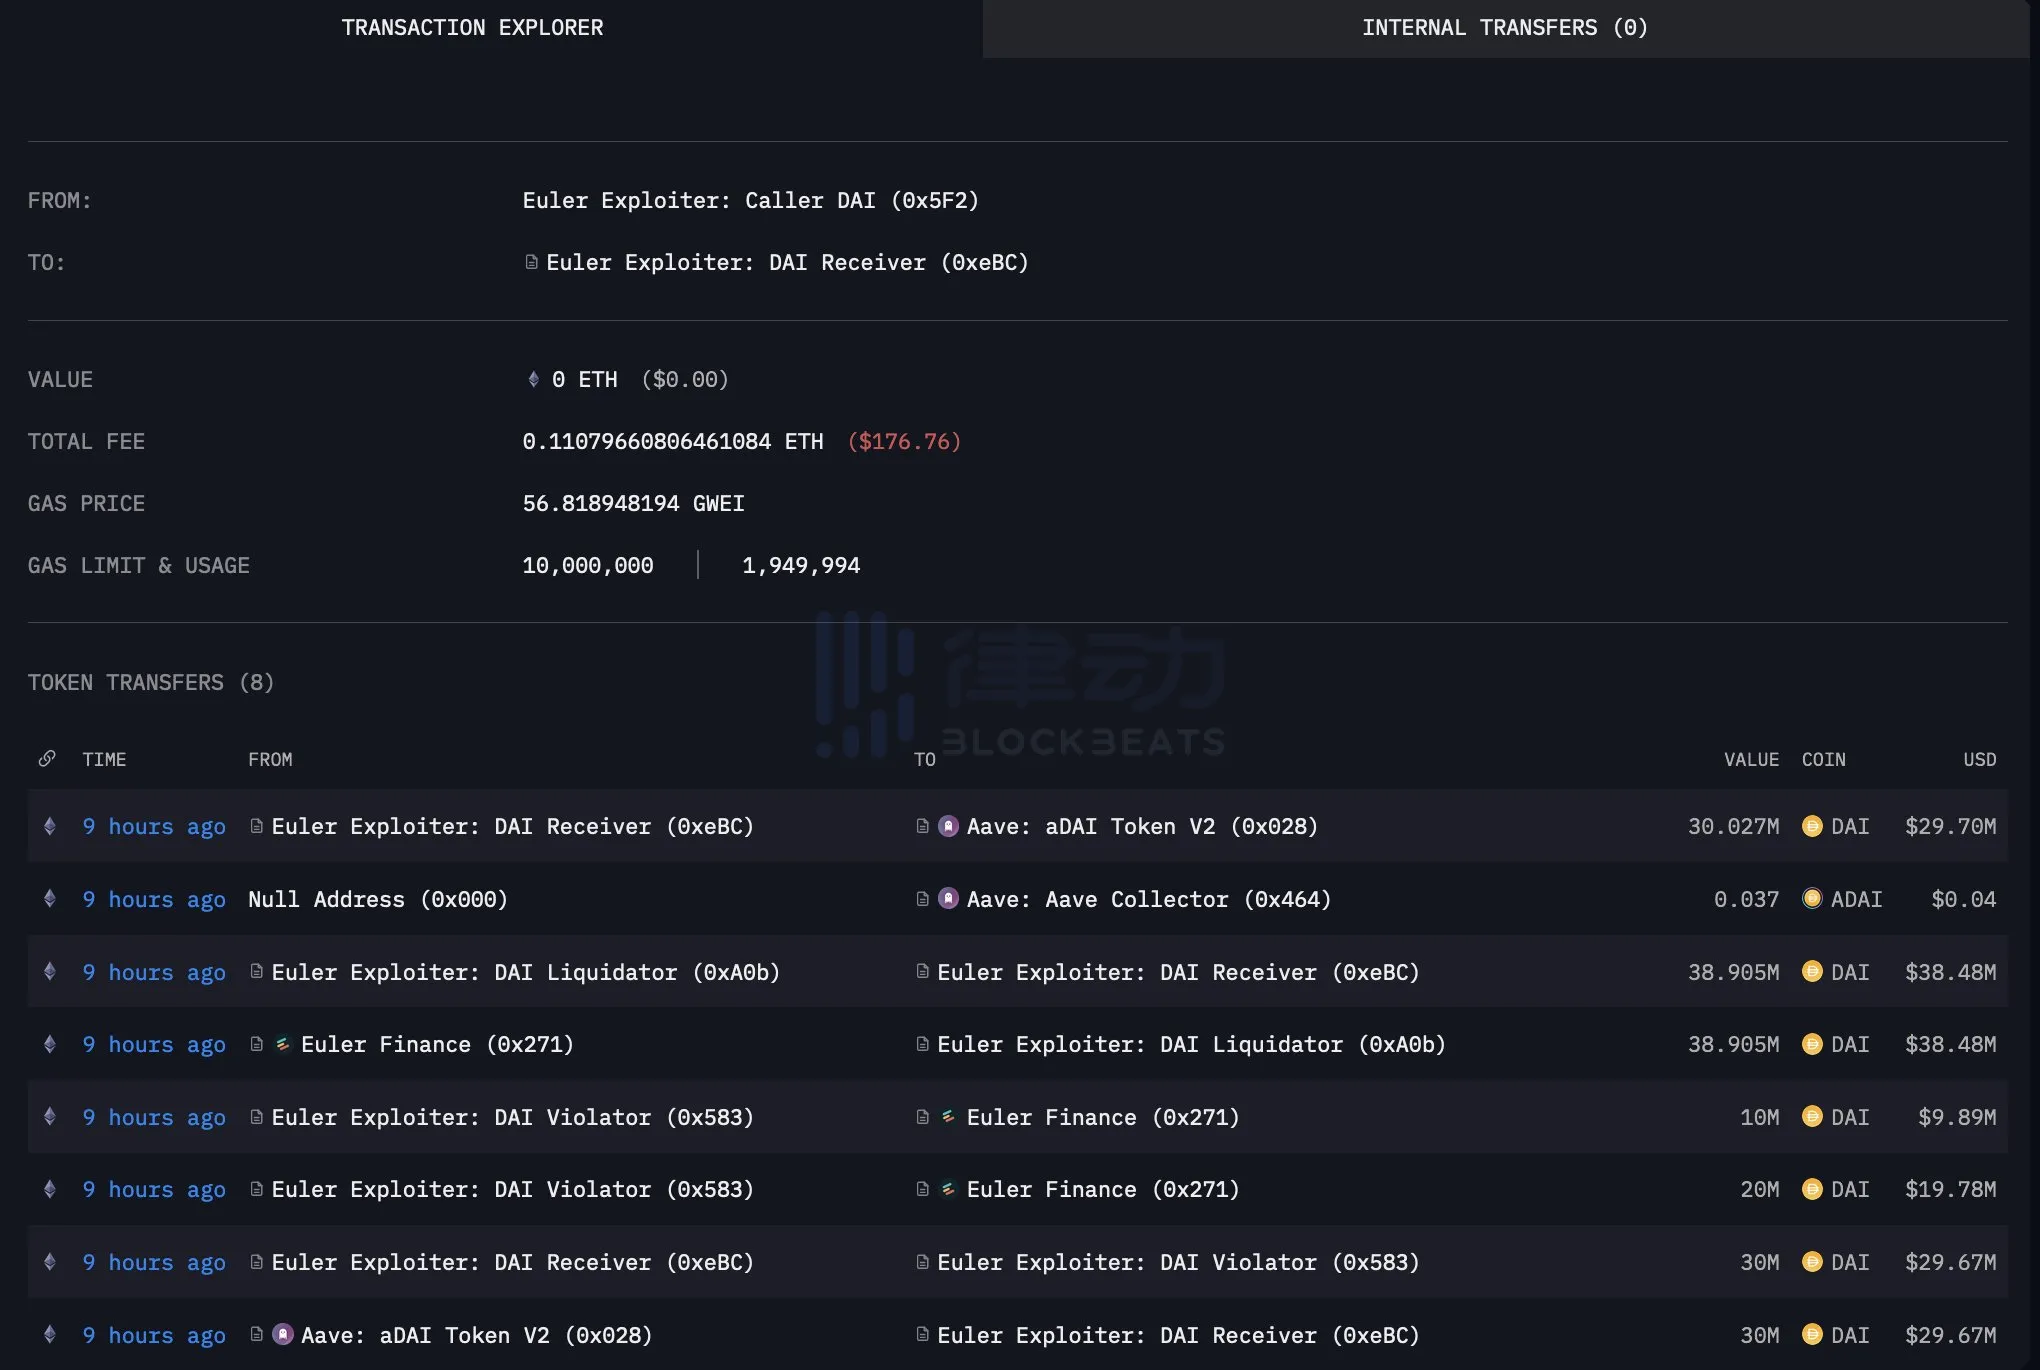
9) Sau đó rút toàn bộ số lượng token khỏi Euler, bao gồm cả việc rút 38,9 triệu DAI 10) Sau khi hoàn trả khoản vay nhanh, hãy đổi USDC và WBTC lấy DAI và ETH
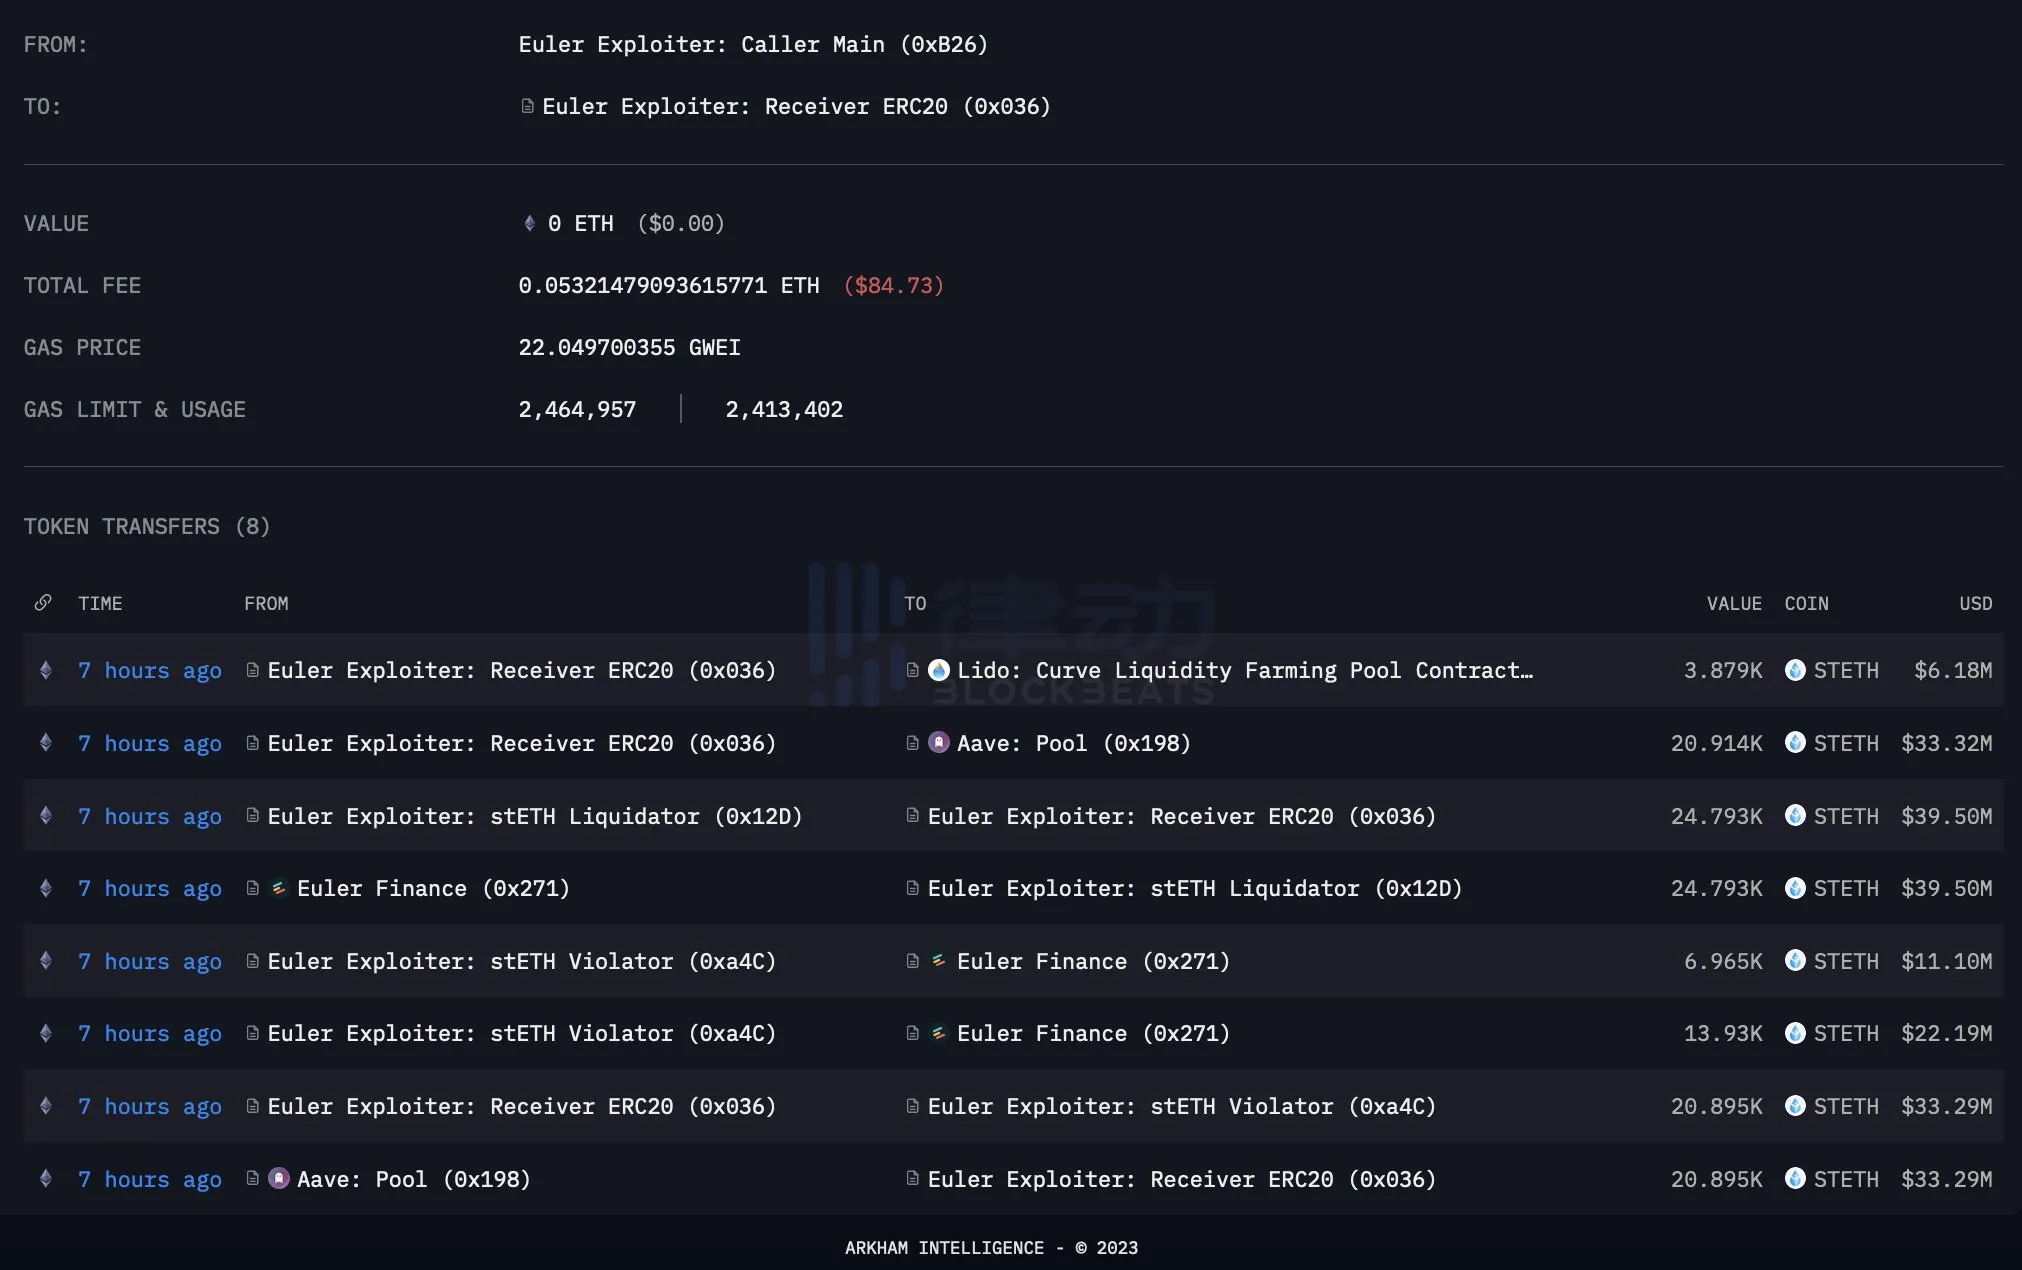
Nguồn hình ảnh từ Arkham Intelligence
Lỗ hổng thực sự xảy ra ở hai cụm địa chỉ khác nhau. Địa chỉ trên được sử dụng để thực hiện việc khai thác trên các mã thông báo không phải DAI. Hai địa chỉ riêng biệt được sử dụng để gọi và thực hiện chức năng khai thác trên DAI.
Địa chỉ được đánh dấu là "người nhận" là những địa chỉ được sử dụng để thực hiện khai thác (và sau đó nhận được khai thác) Sử dụng tiền) địa chỉ hợp đồng. Phần lớn số tiền được gửi đến các địa chỉ cá nhân được gắn nhãn "chủ sở hữu". Địa chỉ này hiện đang nắm giữ số tiền điện tử trị giá 192 triệu USD.
Nguồn hình ảnh đến từ Arkham Intelligence
Lợi nhuận được sử dụng bởi wETH đã được gửi đến một địa chỉ khác. Địa chỉ của Người gọi chính nắm giữ khoảng 8K ETH, hiện trị giá gần 13,6 triệu USD, là tất cả số ETH bị loại khỏi thị trường Euler wETH.
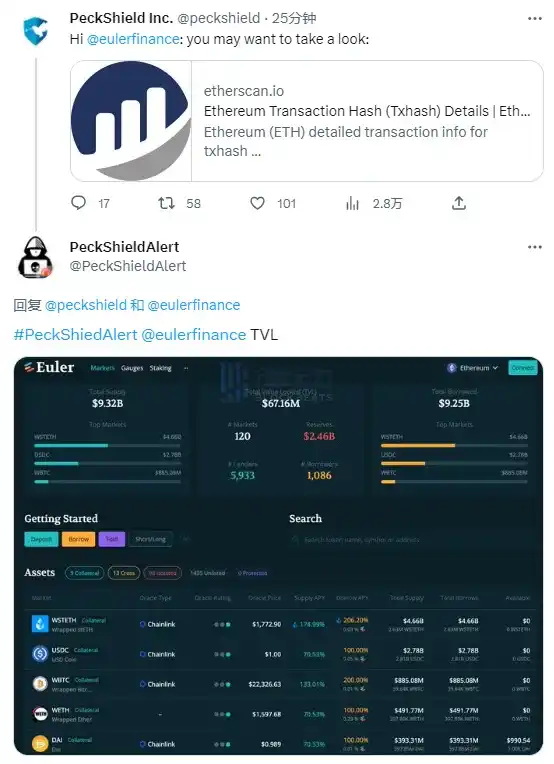
Theo giám sát của PeckShield, những kẻ tấn công Euler Finance hiện đã chuyển tiếp các địa chỉ bắt đầu bằng 0xc66d, ít nhất là 100 Ethereum đã được gửi vào Tornado Cash, đồng thời, theo phân tích của thám tử ZachXBT trên chuỗi, địa chỉ này đã tấn công một số giao thức trên BSC vài tuần trước và số tiền bị đánh cắp cũng được gửi vào Tornado Cash. Như hầu hết mọi người đã đoán, kẻ tấn công gần như chắc chắn là một người mũ đen.
Những giao thức nào bị ảnh hưởng?
Cuộc tấn công Euler này có tác động rộng hơn, ảnh hưởng đến một số công ty liên quan đến Euler. :
Aztec
Lỗ hổng Euler Finance ảnh hưởng đến người dùng Aztec Connect đang cố gắng rút tiền. Người dùng bị ảnh hưởng hiện không thể rút tiền. Aztec không có quyền kiểm soát việc tích hợp với Euler và hiện tại chức năng Aztec Connect vẫn hoạt động tốt.
Ngoài ra, điều đáng chú ý là Aztec đã thông báo rằng Aztec Connect là Bản tổng hợp quyền riêng tư đầu tiên trên thế giới có một số vấn đề với thiết kế của nó, làm tăng chi phí bảo trì. Xem xét quy mô và khía cạnh thương mại của dự án, Aztec sắp đóng Connect và tất cả các nguồn lực kỹ thuật sẽ được đầu tư để xây dựng giao thức bảo mật L2 Noir. Phiên bản tiếp theo sẽ hỗ trợ các hợp đồng thông minh được lập trình đầy đủ với quyền riêng tư mặc định. (Lưu ý của BlockBeats, để biết thêm thông tin về việc Aztec sắp đóng Connect, vui lòng đọc "Phỏng vấn Aztec: Việc đóng Connect là một cân nhắc thương mại . Chúng tôi đang tiếp tục xây dựng giao thức bảo mật L2 Noir》
Yield
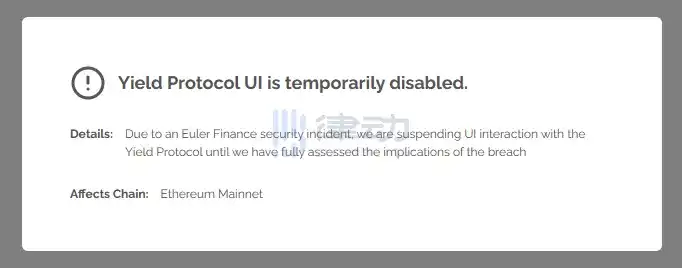
Yield Protocol đã ngừng hoạt động các hoạt động liên quan đến cho vay trên mạng chính do cuộc tấn công Euler. Nhóm thanh khoản của mạng chính của Yield được xây dựng trên Euler, Euler đã đình chỉ hợp đồng mạng chính. Hiện tại, Yield đã gỡ bỏ ứng dụng và đóng cổng cho vay trong giao diện người dùng trang web chính thức.
Bộ cân bằng
Trong cuộc tấn công của Euler Finance, khoảng 11,9 triệu USD đã được gửi đến Euler từ nhóm thanh khoản bbeUSD, chiếm 65% TVL của nhóm thanh khoản. bbeUSD có cũng được gửi vào 4 nhóm thanh khoản khác: wstETH/bbeUSD, rETH/bbeUSD, TEMPLE/bbeUSD, DOLA/bbeUSD. Do các biện pháp được áp dụng để bảo vệ số tiền còn lại, UI hiện không hỗ trợ các LP hiện có thoát vị thế trong các nhóm bbeUSD này, nhưng không có nguy cơ mất thêm tiền. Người dùng nhóm bbeUSD có thể rút Token và bbeUSD theo tỷ lệ bằng cách sử dụng giao diện người dùng, nhưng không thể rút tiền từ bbeUSD cho đến khi Euler khôi phục khả năng chuyển nhượng của eTokens (ví dụ: eDAI/DAI).
SwissBorg
SwissBorg đã gửi 6.357 Ethereum và 1,7 triệu USDT vào Euler. Sau cuộc tấn công, SwissBorg đã nhanh chóng cho vay 4.752 cbETH để giảm tổn thất, nhưng nó vẫn bị mắc kẹt và mất khoảng 1617,23 ETH ( hoặc chỉ 2,27% tổng tài sản đăng ký kế hoạch) và gần 1,7 triệu USDT (chiếm 29,52% tổng tài sản đăng ký kế hoạch).
SwissBorg cho rằng, may mắn thay, để ngăn chặn những tình huống này xảy ra, các biện pháp đã được thực hiện từ nhiều năm trước Rất nhiều sự chuẩn bị đã được thực hiện, bao gồm cả các thủ tục quản lý rủi ro nên mức độ tổn thất là tối thiểu. SwissBorg sẽ chịu mọi tổn thất phát sinh trong sự cố này và kết quả là người dùng sẽ không phải chịu bất kỳ tổn thất nào.
DAO nhàn rỗi
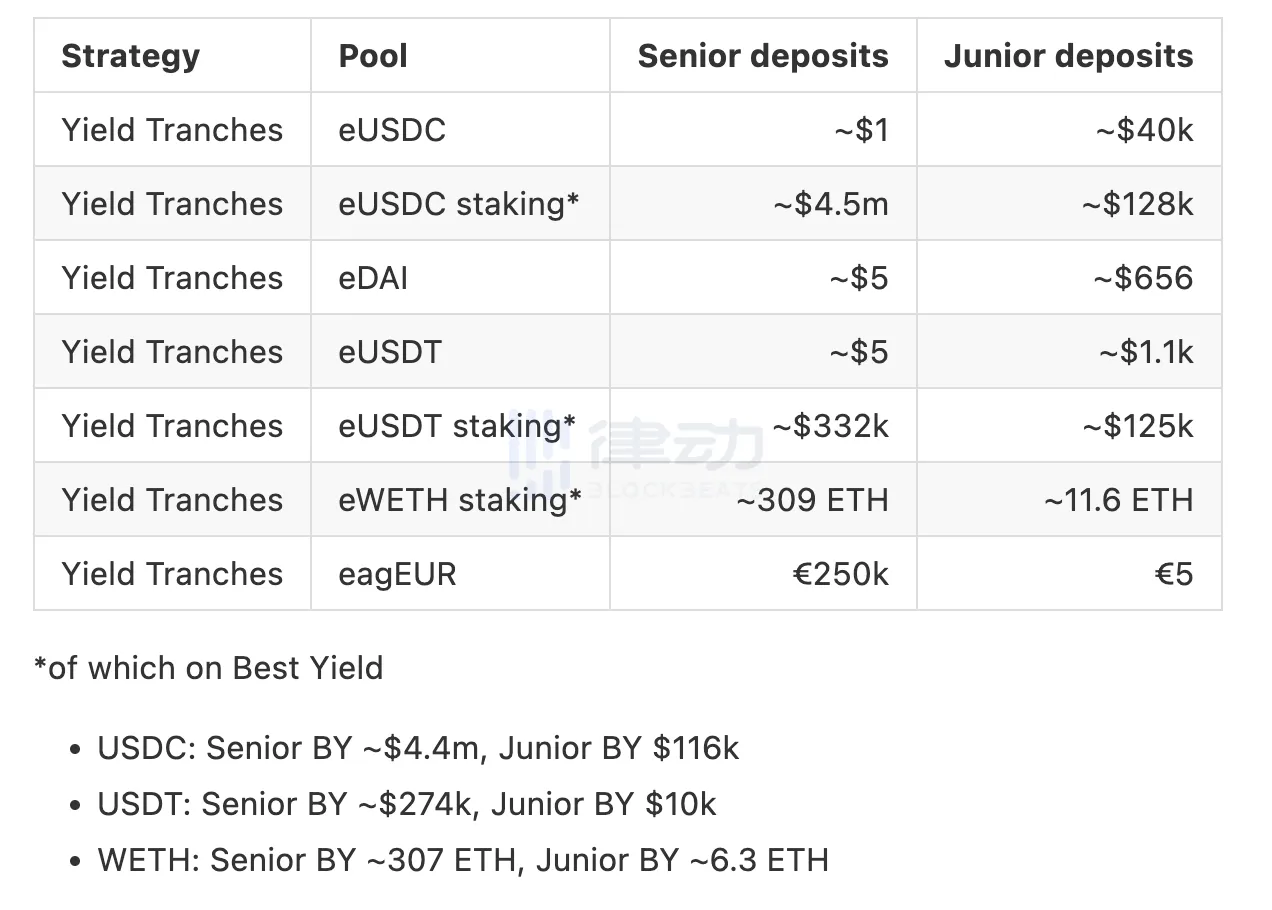
DeFi Protocol Idle Finance đã đưa ra một tuyên bố nêu rõ rằng sau khi điều tra, sự cố Euler Finance bị phơi bày với chiến lược Protocol Yield Tranches liên quan đến khoảng 5,35 triệu đô la Mỹ tiền ổn định và 320 ETH, và việc lộ chiến lược Lợi nhuận tốt nhất liên quan đến 4,8 triệu đô la Mỹ tiền ổn định tiền xu và 313 ETH.
Ngoài ra, Idle Finance nhấn mạnh rằng tác động thực tế sẽ phụ thuộc vào hành động của nhóm Euler và các biện pháp giảm thiểu khả thi. Những con số trên không phải là mức thoái lui thực tế mà là những con số thực tế bị khóa ở Euler. Idle Finance cũng tuyên bố rằng kho tiền DAI có lợi nhuận tốt nhất cấp cao/cấp dưới đã chuyển tất cả tiền sang Aave vào tuần trước do USDC không được neo giữ, vì vậy kho tiền (tổng TVL là 11,2 triệu đô la) không bị ảnh hưởng bởi sự cố Euler và hiện đang chạy như mong đợi và kiếm thu nhập từ Aave.
Góc
Giao thức stablecoin phi tập trung Angle Protocol được đăng trên mạng xã hội: "Giao thức Angle bị ảnh hưởng bởi việc khai thác lỗ hổng Euler và giao thức này đã gửi 17,6 triệu USDC vào Euler. Giao thức này đã bị đình chỉ, trần nợ được đặt về 0 và Euler AMO đã bị đóng cửa. Tình hình đang được theo dõi và sẽ cập nhật ngay khi nhận được."
Ngoài ra, Angle Protocol tuyên bố rằng trước vụ hack Euler, TVL của mô-đun Angle Core xấp xỉ 36 triệu USD và 17,2 triệu agEUR đã được đúc thông qua mô-đun lõi. Cũng bao gồm trong thỏa thuận này là: khoảng 11,6 triệu USD tiền gửi từ các nhà cung cấp thanh khoản tiêu chuẩn; khoảng 35.300 USD tiền gửi từ các đại lý phòng ngừa rủi ro; và thặng dư khoảng 5,58 triệu USD.
Nếu số tiền bị hack (17.614.940,03 USDC) được xác nhận là bị mất, TVL của mô-đun lõi Angle sẽ giảm xuống còn khoảng 18,4 triệu USD. Trong trường hợp này, lượng dự trữ trong mô-đun cốt lõi sẽ nhỏ hơn giá trị yêu cầu của chủ sở hữu agEUR, nhà cung cấp thanh khoản tiêu chuẩn và các đại lý phòng ngừa rủi ro còn lại trong giao thức.
Năm
Công ty tổng hợp doanh thu DeFi Yearn tuyên bố rằng mặc dù nó không trực tiếp hứng chịu cuộc tấn công Euler, nhưng một số kho tiền của Yearn đã gián tiếp hứng chịu các cuộc tấn công của hacker do sử dụng chiến lược Idle và Angle. Trong số này, tổng rủi ro trên yvUSDT và yvUSDC là 1,38 triệu USD và mọi khoản nợ khó đòi còn lại sẽ do kho tiền của Yearn chịu, với tất cả các kho tiền vẫn mở và hoạt động đầy đủ.
Sáu công ty kiểm toán “xấu xí”
Ngay khi vụ việc xảy ra, nhiều ý kiến dư luận đã bày tỏ sự không tin tưởng vào các công ty kiểm toán bảo mật blockchain. Một dự án mạnh mẽ như vậy, với khả năng tìm được sáu công ty bảo mật để kiểm toán, thực sự có thể có những sơ hở khiến chi phí hàng trăm triệu đô la. Những tiếng nói “DeFi đã kết thúc” và “kiểm toán vô ích” đang vang vọng khắp nơi, tuy nhiên, sáu công ty kiểm toán này có thực sự bỏ qua những sơ hở của Euler?
Certora
Certora là một công ty bảo mật blockchain có trụ sở tại Israel chuyên cung cấp các công cụ và dịch vụ phân tích bảo mật cho các hợp đồng thông minh. Vào tháng 5 năm 2022, Certora đã huy động được 36 triệu đô la trong vòng cấp vốn Series B do Jump Crypto dẫn đầu. Trước khi huy động được 36 triệu USD tài trợ, Certora đã xác định được các lỗ hổng đối với Aave, Composite, Balancer và SushiSwap, hầu hết các lỗ hổng này đều được phát hiện trước khi mã được triển khai và được sửa ngay lập tức.
Certora đã tiến hành kiểm toán Euler từ tháng 9 đến tháng 10 năm 2021. Trong báo cáo kiểm toán của mình, Certora đã chỉ ra rằng mã Euler chứa 3 vấn đề có mức độ nghiêm trọng cao, 4 vấn đề có mức độ nghiêm trọng trung bình và 2 vấn đề có mức độ nghiêm trọng thấp, vấn đề nghiêm trọng nhất là người dùng có thể vượt qua một số phương tiện trốn tránh tính toán.
Bởi vì mã gây ra hành vi trộm cắp này đến từ một đề xuất mới được Euler đưa ra vào tháng 7 năm 2022 eIP -14, do đó Certora không chịu trách nhiệm trong sự cố này.
Halborn
Halborn là một công ty bảo mật blockchain có trụ sở chính tại Miami. Vào tháng 7 năm 2022, Halborn thông báo hoàn thành vòng tài trợ Series A trị giá 90 triệu đô la Mỹ, do Summit Partners, Castle Island Ventures, Digital dẫn đầu Columncom Group và Brevan Howard cũng tham gia đầu tư. Người dùng của Halborn bao gồm các dự án nổi tiếng như Solana, Avalanche và BAYC.
Vì cuộc kiểm toán Halborn của Euler diễn ra từ tháng 5 đến tháng 6 năm 2021 nên nó được triển khai sớm hơn thời điểm eIP-14, nên Halborn cũng không chịu trách nhiệm.
Phòng thí nghiệm ZK được củng cố và củng cố
Solidified và ZK Labs, hai công ty bảo mật blockchain, đã lần lượt cung cấp dịch vụ kiểm toán cho OpenSea, Tether, Cosmos và các dự án khác, đồng thời cùng nhau tiến hành kiểm toán chung vào tháng 5 2021. Euler đã tiến hành kiểm toán và không chịu trách nhiệm pháp lý trong vụ việc này.
Đối tác thử nghiệm bút
Pen Test Partners là một công ty an ninh mạng không chỉ tập trung vào lĩnh vực blockchain. Vào tháng 6 năm 2022, Pen Test Partners đã kiểm tra tính bảo mật của Euler DApp và tuyên bố trong báo cáo kiểm toán rằng “Ứng dụng có thể chống lại các cuộc tấn công tốt và ít gây rủi ro cho cơ sở hạ tầng Euler và dữ liệu người dùng”. Pen Test Partners cũng không chịu trách nhiệm pháp lý.
Omniscia
Omniscia là một nhóm phi tập trung gồm các nhà kiểm tra và nhà phát triển hợp đồng thông minh giàu kinh nghiệm, có kinh nghiệm trong việc xây dựng và bảo mật các mạng và ứng dụng phi tập trung phức tạp. Với kiến thức chuyên môn sâu rộng, dịch vụ kiểm toán bao gồm 240 dự án và công ty như như Polygon và Ava Labs.
Omniscia đã tiến hành ba cuộc kiểm tra trên Euler vào tháng 3, tháng 6 và tháng 9 năm 2022. Các cuộc kiểm toán tập trung vào Bảo mật khai thác Merkle đặt cược, bảo mật chức năng liên quan đến Chainlink và bảo mật Swap Hub. Mặc dù cuộc kiểm tra cuối cùng diễn ra 2 tháng sau khi eIP-14 được đề xuất nhưng Omniscia đã không gặp thất bại lớn vì eIP-14 không được đưa vào 3 cuộc kiểm tra này.
SHERLOCK
SHERLOCK là nền tảng kiểm toán và dịch vụ bảo hiểm hợp đồng thông minh, cung cấp cho các khách hàng như Opyn, Euler, Lyra, Tempus, LiquiFi và Hook tổng trị giá 10 triệu USD trên -chain Bảo hiểm lỗ hổng và tiền thưởng.
SHERLOCK đã thực hiện tổng cộng 3 cuộc kiểm toán cho Euler. Được hoàn thành lần đầu tiên vào tháng 12 năm 2021 bởi Kiểm toán viên Chris Michel và sau đó được Kiểm toán viên shw9453 cập nhật vào tháng 1 năm 2022. Cuộc kiểm tra cuối cùng được kiểm tra viên WatchPug hoàn thành vào tháng 7 năm 2022 trên eIP-14, đã gây ra cuộc tấn công.
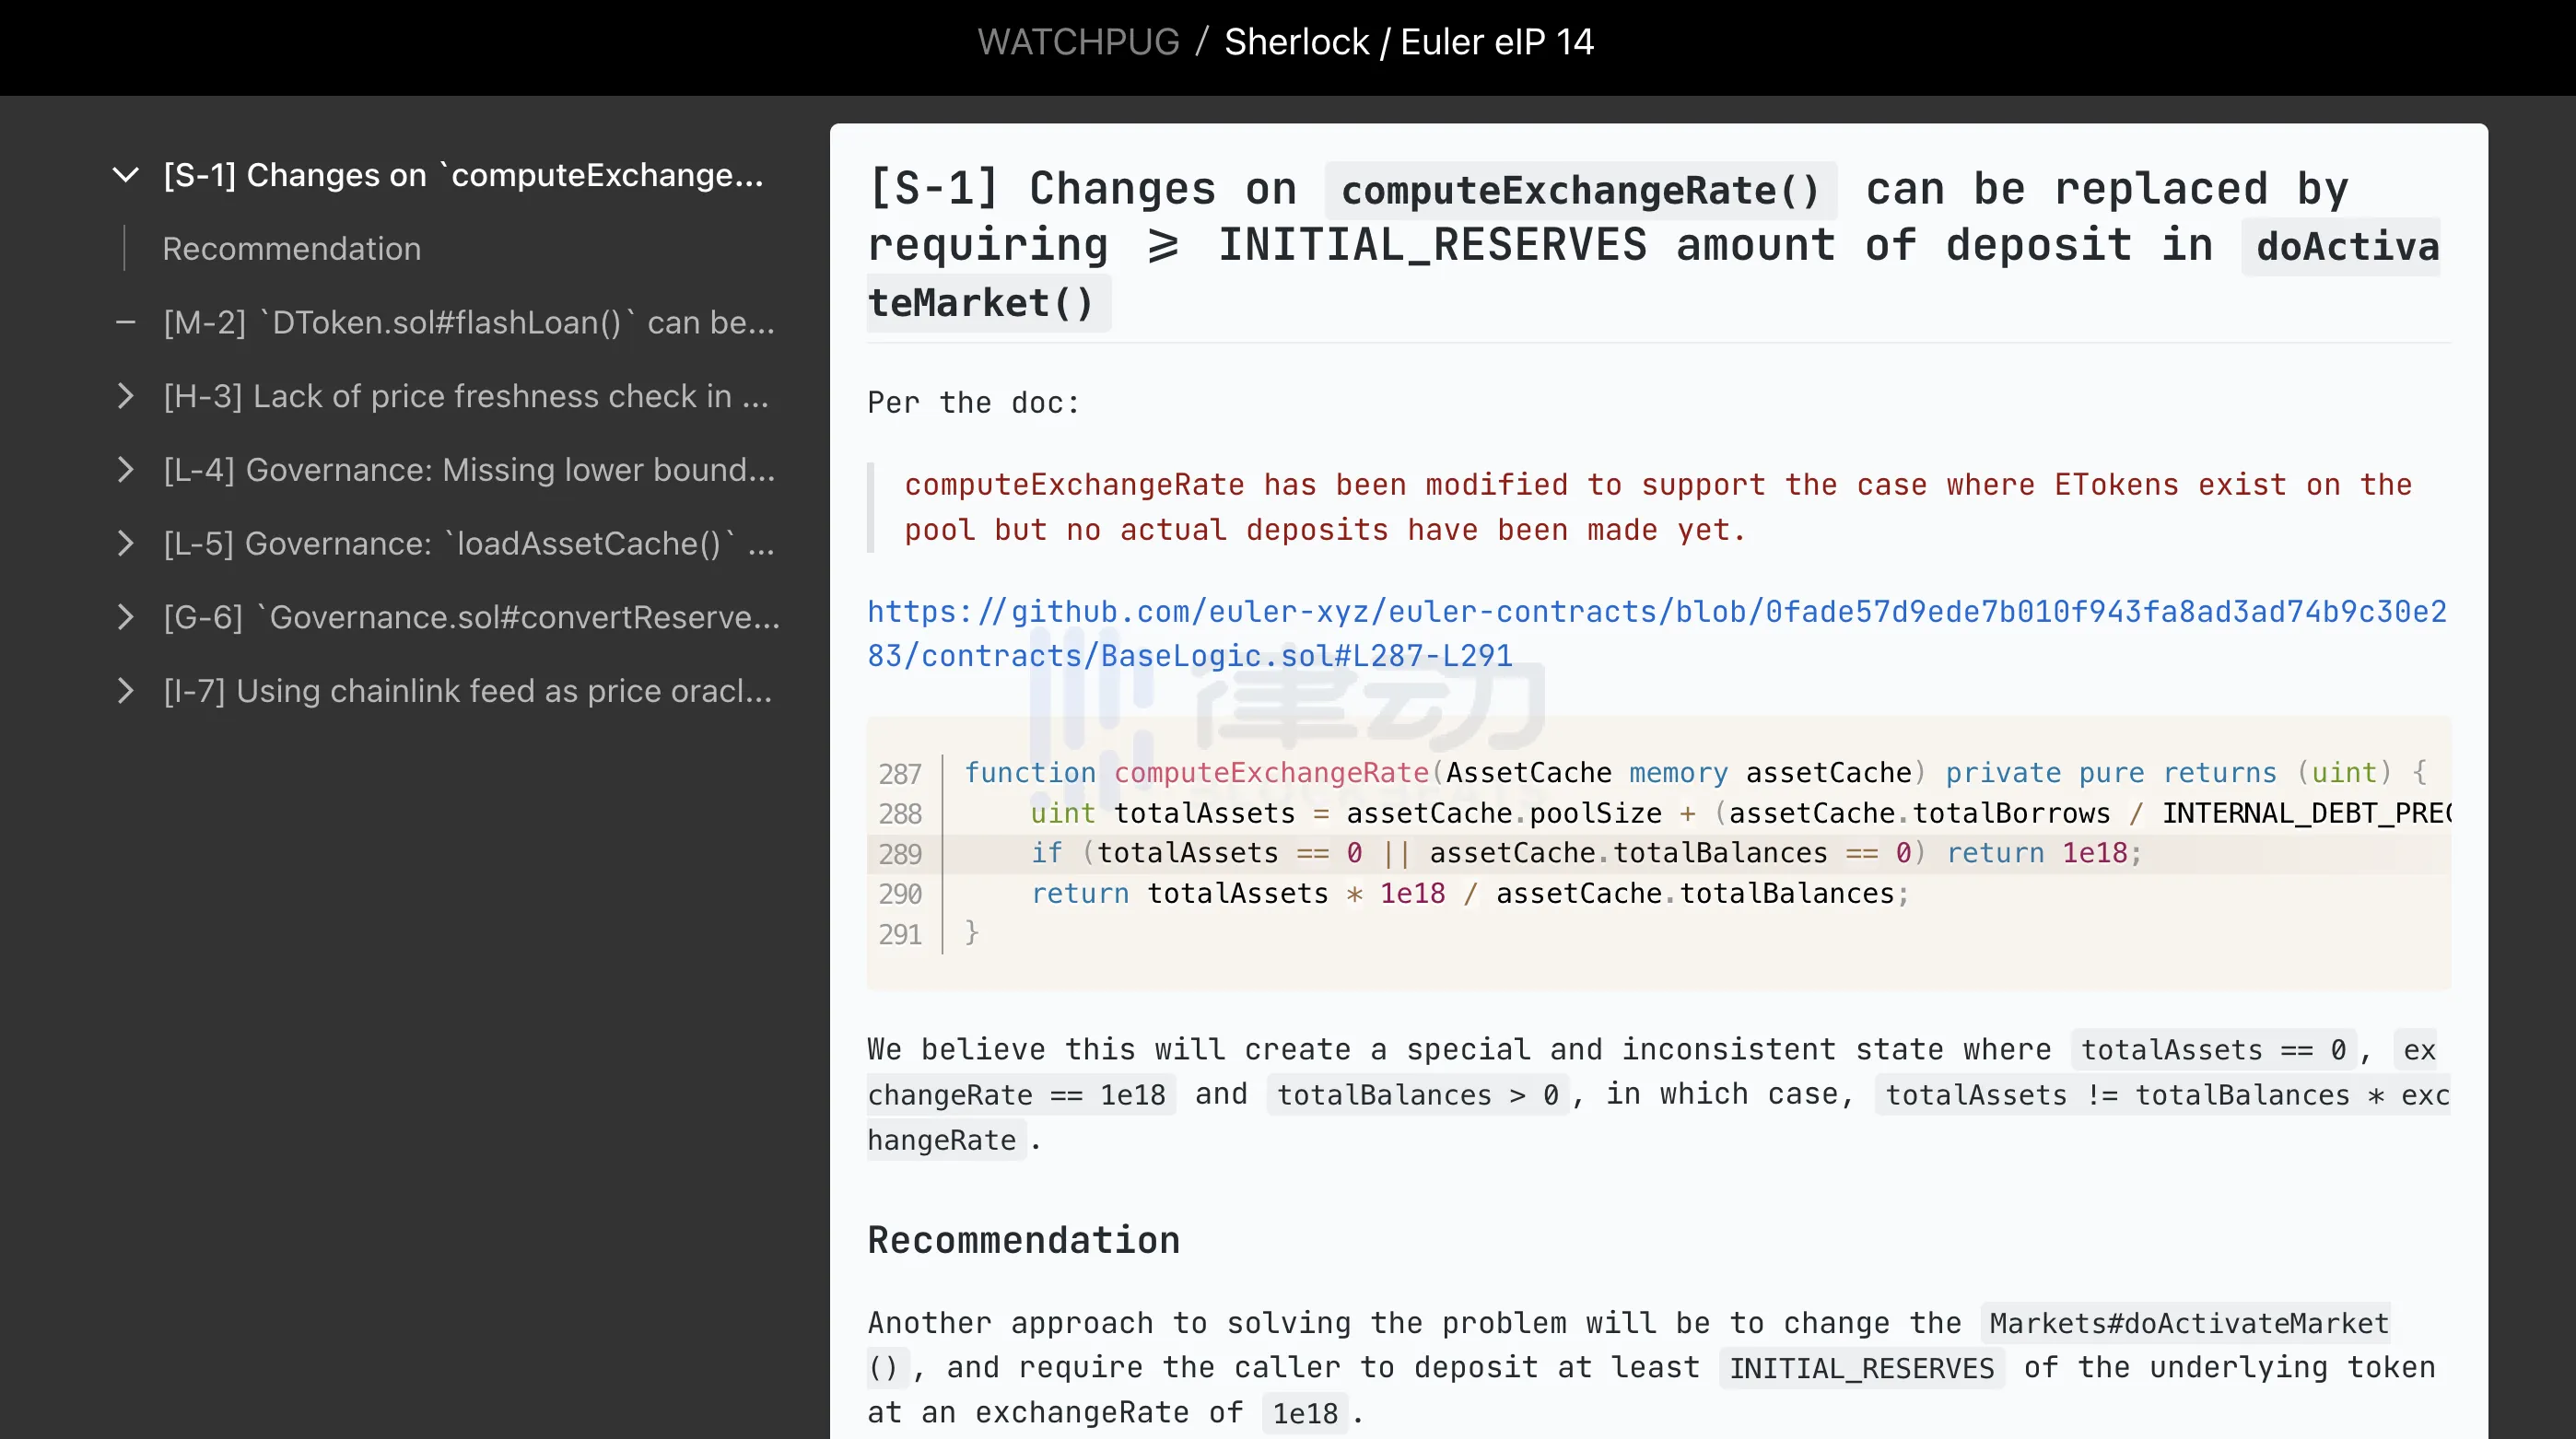
WatchPug trên eIP-14 Bảy vấn đề đã được tìm thấy trong mã, nhưng không tìm thấy nguyên nhân gây ra sự cố này, EToken:donateToReserves.
SHERLOCK bày tỏ sự sẵn sàng chịu trách nhiệm và đưa ra kế hoạch bồi thường trị giá 4,5 triệu đô la Mỹ, đồng thời đã làm như vậy. đã trả hết 330 Mười nghìn đô la Mỹ, nhưng số tiền này quá nhỏ so với số tiền 200 triệu đô la Mỹ bị mất.
Web3 cần Cơ chế kiểm toán mới
Mặc dù lần đánh giá cuối cùng về chức năng gây ra lỗ hổng bảo mật đã được công ty SHERLOCK kiểm tra và còn lại Không có mối quan hệ trực tiếp giữa 5 công ty kiểm toán. Tuy nhiên, trước sự đầu tư của VC toàn sao như vậy, nhiều giao thức defi nổi tiếng, với tư cách là nhà cung cấp quỹ thượng nguồn, đã bị hack gần 200 triệu đô la Mỹ trong một thời gian ngắn và số tiền bị ảnh hưởng là rất lớn. Các thành viên cho rằng, lần tấn công này của Euler đã giáng một đòn tâm lý lớn vào Defi.
So với tiếng nói "kiểm toán là vô ích", sự việc này thực sự nêu bật tầm quan trọng của kiểm toán bảo mật blockchain và những hạn chế của quy trình kiểm toán hiện tại . Lỗi con người từ phía kiểm toán viên, phạm vi kiểm toán không rõ ràng và kiểm toán các đề xuất mới hiện là những yếu tố chính ảnh hưởng đến hiệu quả của cuộc kiểm toán. SHERLOCK, người chịu trách nhiệm chính cho sự cố này, đã thực sự nhận ra những vấn đề này.
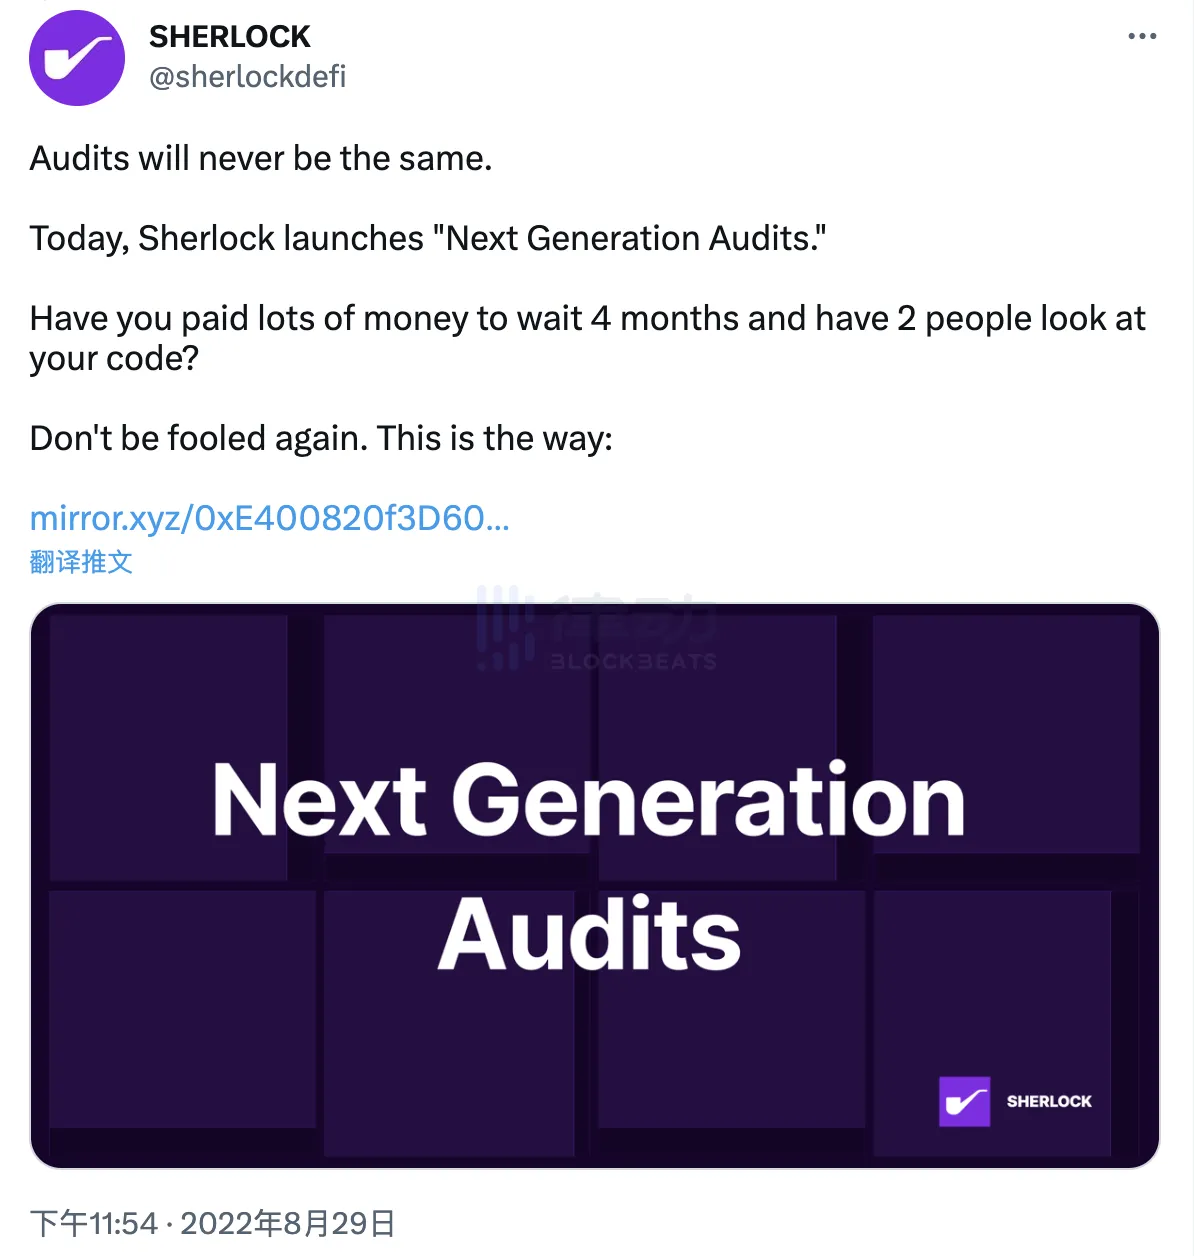
SHERLOCK cho biết vào tháng 8 năm 2022 rằng việc chi rất nhiều tiền để cho nhiều người kiểm tra mã của bạn trong 4 tháng chẳng khác nào bị lừa. Đừng để bị lừa lần nữa. Đừng để bị lừa lần nữa. SHERLOCK giới thiệu thể thức cạnh tranh bắt cờ trong lĩnh vực bảo mật truyền thống, sử dụng USDC làm phần thưởng và bắt đầu cuộc thi tìm kiếm lỗ hổng trên cơ sở một dự án duy nhất, từ đó tận dụng sức mạnh của một cộng đồng rộng lớn hơn gồm hàng trăm người.
Thật không may, vì eIP-14 được phát hành trước khi SHERLOCK triển khai cơ chế kiểm toán mới nên nó vẫn chỉ được hoàn thành bởi một số ít kiểm toán viên, vì vậy SHERLOCK trở thành Euler bị chính lời nói của mình đánh lừa điều đó khiến người khác bị lừa.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan