Làm cách nào để đảm bảo rằng nền tảng và ứng dụng ví bạn đang sử dụng được an toàn?
Tiêu đề gốc: " Làm cách nào để đảm bảo rằng nền tảng và ứng dụng ví bạn đang sử dụng được an toàn? 》
Tác giả gốc: Mu Mu, Blockchain bản địa
Bảo mật tài sản có luôn là một chủ đề phổ biến và quan trọng trong ngành mã hóa.Tuy nhiên, theo quan sát blockchain bản địa, mặc dù việc phổ biến khoa học bảo mật thường được thực hiện nhưng không có nhiều người thực sự quan tâm đến vấn đề bảo mật, bởi tâm lý chung của nhiều người là: "Đây là hoàn toàn là một sự kiện xác suất, không đến lượt tôi trúng giải xổ số “ba dưa hai chà là”, ngược lại, họ thường nghĩ rằng chắc chắn sẽ đến lượt mình trúng giải xổ số với xác suất thấp hơn thế này.
Trên thực tế, với sự phổ biến của tài sản tiền điện tử, các sự cố bảo mật nhắm vào tài sản của người dùng cá nhân xảy ra thường xuyên và bất kể họ là nhà đầu tư lớn hay nhà đầu tư bán lẻ, những sự cố này đều xảy ra. thường xuyên Nó không còn là một sự kiện có xác suất nhỏ xảy ra xung quanh chúng ta.
Vì vậy, bắt đầu từ những sự cố bảo mật tài sản người dùng cá nhân phổ biến nhất gần đây, chúng ta hãy xem xét những sự cố đó Trong số các vấn đề bảo mật liên quan chặt chẽ đến chúng tôi, vấn đề đầu tiên phải gánh chịu là: Làm thế nào để đảm bảo rằng nền tảng và APP ví bạn đang sử dụng là an toàn?
01 "Kênh chính thức" có nhất thiết phải an toàn không?
Hầu hết mọi người nghĩ rằng việc đảm bảo tính bảo mật của nền tảng và ứng dụng ví là điều dễ dàng. các "kênh chính thức" "Như vậy chưa đủ à?" Trên thực tế, không nhất thiết...
1. Một "trang web chính thức" giống như một trang web chính thức hơn một trang web chính thức
Mọi người đều biết tìm kiếm "trang web chính thức", nhưng lấy ví phổ biến phổ biến làm ví dụ, bạn có thể liệt kê ngay chúng Địa chỉ trang web chính thức của họ có chính xác không? “Làm bài kiểm tra” ngay:
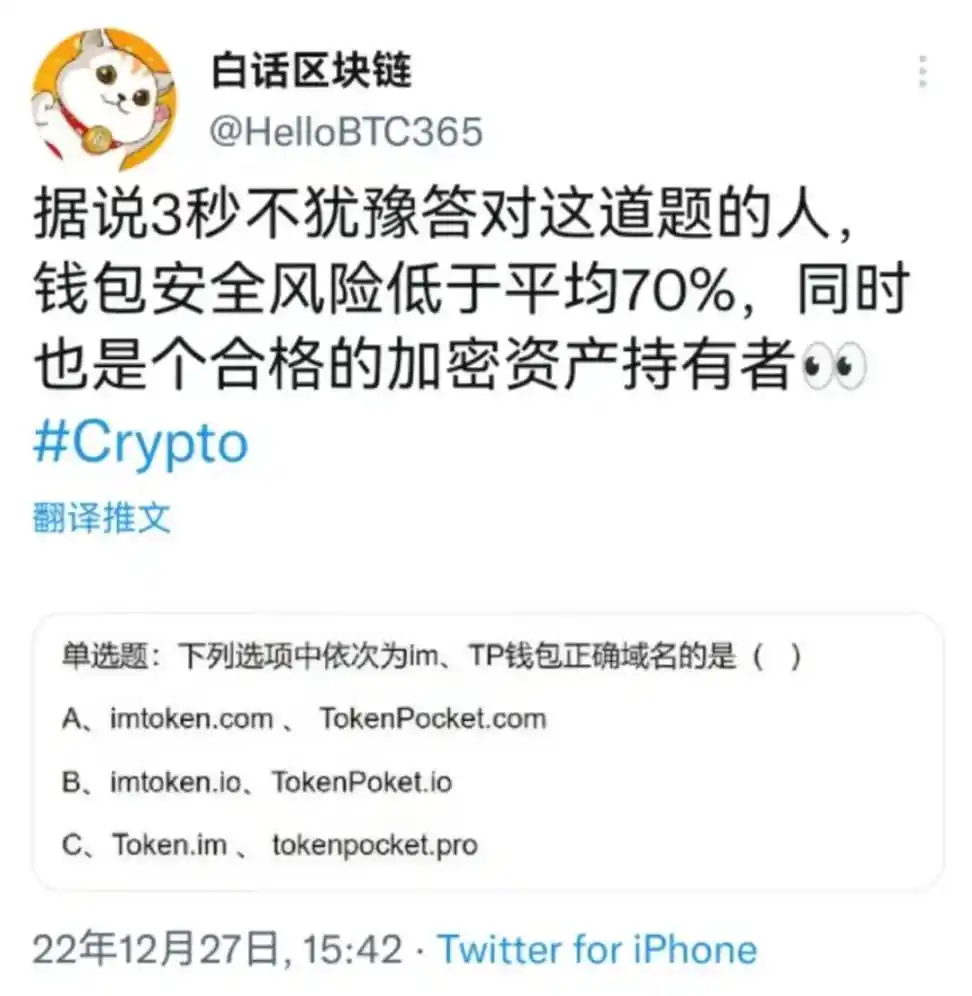
Hầu hết mọi người có thể chọn A và B. Theo thông lệ hàng ngày, nhiều người sẽ nghĩ tên thương hiệu + .com hoặc hậu tố io là website chính thức có “sức mạnh thương hiệu”, nhưng thực tế có rất nhiều đội Nó bắt đầu từ một nhóm khởi nghiệp nhỏ, tên miền trang web chính thức được đăng ký vào thời điểm đó rất "tranh giành", câu trả lời đúng thực ra là C.
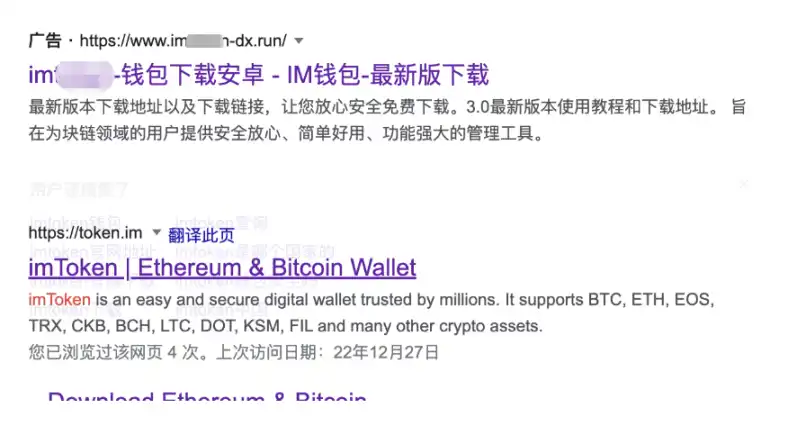
Vì lý do tương tự, các nhóm chính thức của ví này thậm chí có thể không cân nhắc việc đăng ký nhãn hiệu khi họ bắt đầu... Sau đó, nhãn hiệu thương hiệu đã được người khác đăng ký và sau đó là những người khác Với nhãn hiệu, bạn có thể mua dịch vụ bảo vệ thương hiệu trên một số công cụ tìm kiếm nhất định, đặt nhãn chứng nhận "thương hiệu chính thức" trên kết quả tìm kiếm hoặc mua dịch vụ khuyến mãi để luôn được xếp hạng hàng đầu. Điều này cực kỳ khó hiểu. Vấn đề này là Ngoài ra, nó đã xảy ra chỉ hai năm trước. Cho đến nay, kết quả trên một số trang tìm kiếm đầu tiên về "trang web chính thức của ví xxx" trên một số công cụ tìm kiếm chính thống rất có thể là kết quả giả mạo.
Những "trang web chính thức" chính thức hơn các trang web chính thức này thực sự đã "bẫy" rất nhiều người, bởi vì đối với hacker Đây được cho là một trong những cách có chi phí thấp hơn và tỷ lệ thành công cao hơn.
2. Vậy nếu bạn biết địa chỉ website chính thức thì sao?
Nhiều người cho rằng nếu nhập đúng tên miền chính thức thì ứng dụng bạn tải về phải là an toàn. Tuy nhiên, mọi chuyện vẫn xảy ra. Trong sự cố bảo mật ví Bitkeep gần đây, BitKeep đã thông báo rằng sau khi nhóm điều tra sơ bộ, người ta nghi ngờ rằng một số lượt tải xuống gói APK đã bị tin tặc tấn công và cài đặt các gói có mã bị tin tặc cài đặt.
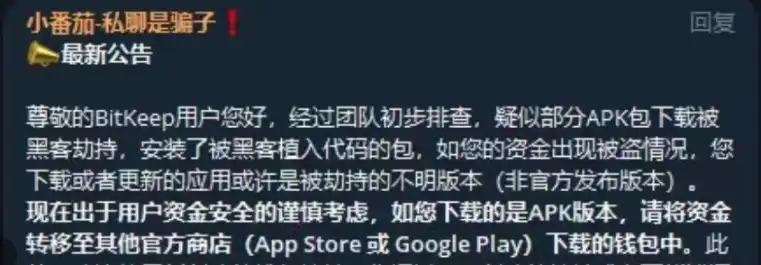
Nói một cách đơn giản, gói APK mà một số người dùng tải xuống đã bị "chiếm quyền điều khiển" bởi hacker.", đã tải xuống và cài đặt nó như một "ví" được hacker xử lý đặc biệt. Hãy đưa nó vào danh sách "ví giả" không chính thức trong thời điểm hiện tại.
Lý do chính được đề cập trong thông báo là "chiếm quyền điều khiển", vì có rất nhiều trường hợp "chiếm quyền điều khiển" phương pháp và liên kết , vẫn chưa rõ liên kết nào đã gây ra sự cố, nhưng chúng ta có thể nói về việc tin tặc thường cho phép người dùng tải xuống ví giả mặc dù đã nhập rõ ràng tên miền "trang web chính thức":
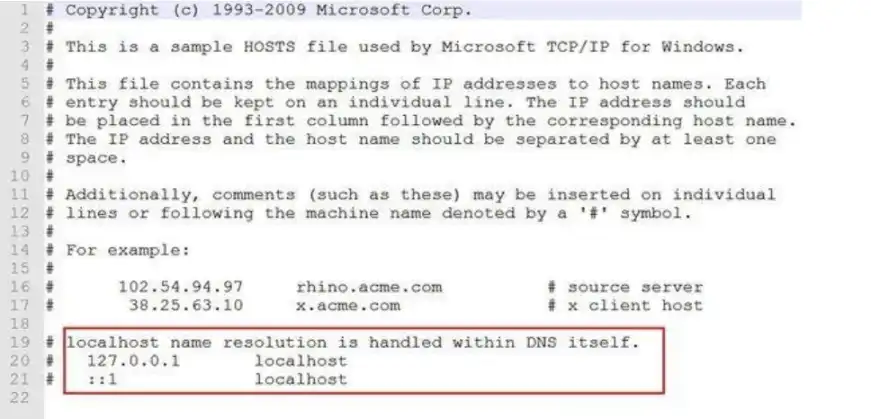
Loại đầu tiên là thao túng các tệp Localhost cục bộ
p>
Sau khi thiết bị PC cục bộ được tạo ra hoặc phần mềm độc hại hoặc vi-rút được cài đặt thông qua các lỗ hổng, bằng cách sửa đổi tệp Localhost của máy chủ cục bộ, phương pháp này có thể trỏ trực tiếp tên miền được chỉ định tới IP của máy chủ không chính thức ( Ví dụ: trang "chính thức" do tin tặc chuẩn bị), tức là sau khi mở trình duyệt và nhập tên miền chính xác, bạn sẽ truy cập vào trang web do tin tặc cung cấp và tải xuống APP giả.
Phương pháp thứ hai là thao tác trực tiếp với trang được mở trong trình duyệt hoặc Ứng dụng cục bộ
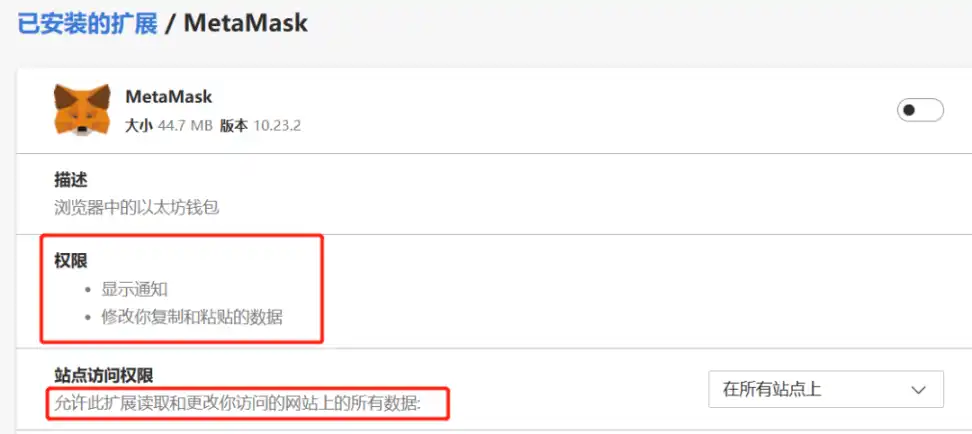
Khi bạn mở một số trang web nền tảng và trang web ví nhất định, bạn có thể trực tiếp sửa đổi các trang web cụ thể thông qua trình duyệt plug-in. Nội dung được hiển thị, chẳng hạn như thay thế địa chỉ liên kết tải xuống APP được trỏ đến bởi nút tải xuống APP bằng địa chỉ do tin tặc chuẩn bị, thay thế địa chỉ gửi và rút tài sản bằng của tin tặc, cũng có thể đọc và sửa đổi địa chỉ ví hoặc khóa riêng trong bảng tạm. Về việc plugin trình duyệt có quyền sửa đổi trang web hay không, đừng lo lắng về điều này, vì hầu hết các plug-in trình duyệt đều có quyền như vậy, nếu quan sát kỹ, bạn sẽ thấy rằng ngay cả Little Fox thường được sử dụng của chúng tôi Ví cũng có sự cho phép như vậy… Cách đây không lâu, có một sự việc xảy ra khi những người tải xuống CEX hàng đầu phát hiện ra rằng ngay cả APP giả thường được sử dụng của chúng tôi cũng khiến địa chỉ gửi và rút tiền bị thay thế, dẫn đến mất tài sản.
Loại thứ ba là chiếm quyền điều khiển DNS từ xa, sửa đổi bản ghi phân giải tên miền và máy chủ của nhà sản xuất APP bị hack
Loại vấn đề này thuộc về các nhà cung cấp dịch vụ Internet từ xa, hiếm khi xảy ra, chi phí và độ khó rất cao, tuy nhiên vẫn xảy ra và nó cũng cho phép bạn truy cập thông qua một phương thức tương tự như "đầu độc". Tên miền phân giải thành địa chỉ của hacker. Ngoài ra, nếu tài khoản của nhà cung cấp dịch vụ tên miền riêng của nhà cung cấp dịch vụ bị đánh cắp khiến độ phân giải tên miền bị sửa đổi, v.v., có thể dẫn đến việc nhập địa chỉ trang web chính thức nhưng lại vào trang web của hacker. Ngoài ra, nếu chính các nhà sản xuất APP bị hack cũng sẽ không còn gì để nói, đây là những tình huống mà chúng ta không thể kiểm soát được.
02 Mẹo bảo mật cho Blockchain bản xứ
Sau khi biết tin tặc thậm chí có thể chiếm quyền điều khiển các trang web chính thức, tôi phải than thở rằng “không thể ngăn chặn được”, vậy tôi phải làm sao? Trên thực tế, những vấn đề bảo mật này không chỉ tồn tại trong lĩnh vực mã hóa, trong thời đại kỹ thuật số, bất kỳ APP nào cũng có vấn đề về bảo mật, bao gồm cả ngân hàng và APP thanh toán của bên thứ ba. Có rất nhiều "APP" giả mạo. Vì vậy, chúng tôi đã tổng hợp dựa trên kinh nghiệm trước đây. Một số biện pháp phòng ngừa bảo mật tương ứng dành cho bạn tham khảo:
1. Sử dụng HTTPS để ngăn chặn việc chiếm quyền điều khiển
Khi nhập đúng tên miền chính thức, hãy nhớ thêm https:// vào đầu của tên miền. Nó rất hữu ích. , khi mở một URL, nếu có nguy cơ bị chiếm quyền điều khiển cục bộ hoặc chiếm quyền điều khiển DNS từ xa, thường sẽ có cảnh báo "không an toàn" màu đỏ phía trên thanh địa chỉ trình duyệt và các cảnh báo khác nhau như trang Nói một cách đơn giản, đây cũng là một trong những ứng dụng rộng rãi của mã hóa bất đối xứng và được sử dụng để ngăn chặn việc chiếm quyền điều khiển và đảm bảo rằng bạn đang truy cập các trang web chính thức thông qua xác minh bất đối xứng của chữ ký được mã hóa.
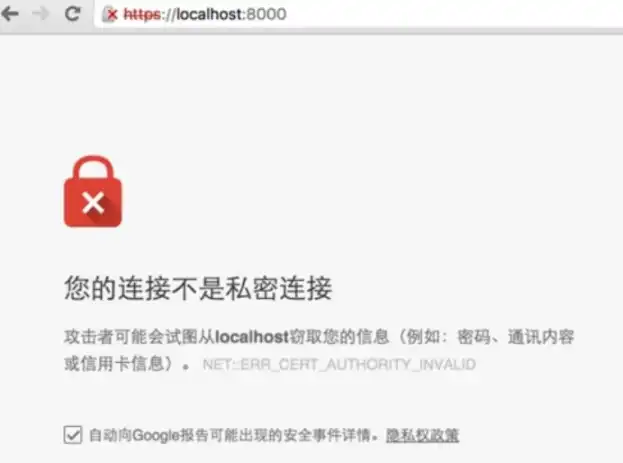
Ở đây có một sự lạc đề. Trên thực tế, nhiều trang web của các bên tham gia dự án và thậm chí cả trang web DeFi Không có trong số họ sử dụng HTTPS hoặc buộc phải sử dụng HTTPS để triển khai website, điều này là hoàn toàn không chính đáng, khó có thể cảm nhận được thái độ chu đáo và chuyên nghiệp của đội ngũ.
2. Kiểm tra hàm băm tệp APK
Vì một số lý do đặc biệt, người dùng điện thoại Android trong nước không thể tải xuống APP trực tiếp thông qua Google Play và chỉ có thể tải xuống các gói cài đặt APK. Hầu hết các sự cố bảo mật APP giả mạo đã xảy ra. Khi gặp vấn đề APK bị thay thế hoặc tải xuống APK giả, chúng tôi phải đảm bảo rằng APK đó được cung cấp chính thức.
Đầu tiên hãy sử dụng Https để mở trang web chính thức và vào trang tải xuống. Học sinh cẩn thận có thể thấy một số Trang tải xuống thường có link kèm dòng chữ "Xác minh bảo mật ứng dụng" hoặc SHA256, ước tính 80% người dùng sẽ không đọc lời nhắc bảo mật và 90% người dùng sẽ không nhấp vào liên kết xác minh để xem nội dung và hãy xác minh nó...
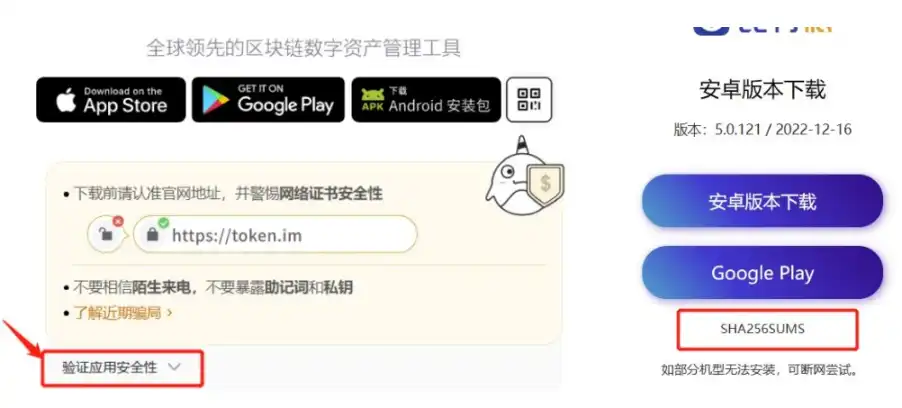
Sau khi nhấp vào liên kết xác minh bảo mật hoặc liên kết SHA256, chúng tôi sẽ thấy gói cài đặt APK chính thức Giá trị băm tương ứng với tệp (nếu tệp được sửa đổi theo bất kỳ cách nào, giá trị băm sẽ thay đổi hoàn toàn). Sau khi tải xuống tệp APK, chúng tôi tính toán rằng giá trị băm của nó phù hợp với giá trị chính thức , có nghĩa là tập tin chưa được thay thế.
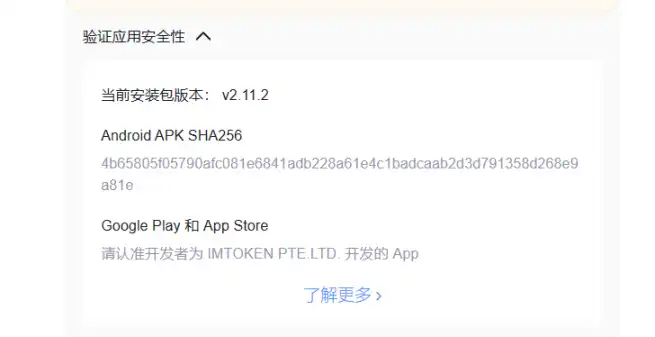
Sau khi tải xuống APK, bước quan trọng là mở virustotal.com do Google sở hữu Bằng cách tải file APK vừa tải lên trang web kiểm tra virus, chúng ta có thể lấy giá trị băm của file để so sánh, đồng thời duyệt qua hàng chục cơ sở dữ liệu về virus và tìm kiếm xem file có mang mã độc hay không, v.v. có thể nói đó là hiện vật một mũi tên giết hai con chim.
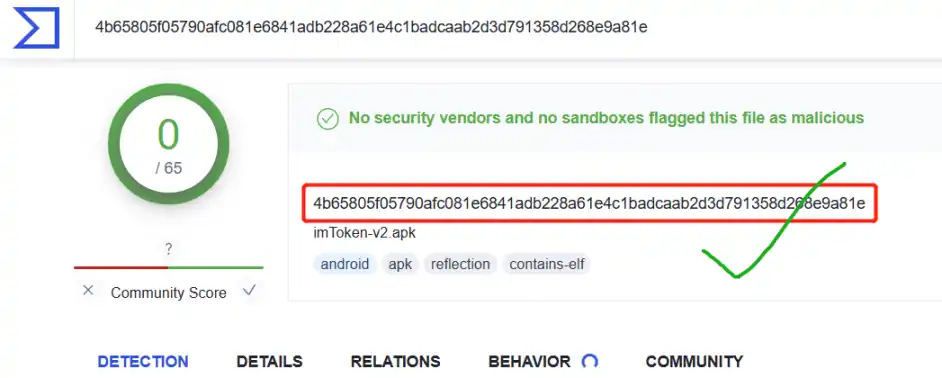
Cuối cùng, nếu muốn khắt khe hơn, bạn cũng nên chú ý lo lắng giá trị băm và liên kết tải xuống bị virus và plug-in cục bộ giả mạo khi mở trang tải xuống trang web chính thức. Sau đó, bạn có thể sử dụng điện thoại di động của mình, v.v. Các trình duyệt trong các môi trường khác nhau sẽ kiểm tra kỹ xem các giá trị băm có nhất quán hay không.
Nếu trang tải xuống trang web chính thức của ví bạn định tải xuống không hỗ trợ HTTPS, bạn trước tiên nên nghi ngờ. Đây có phải là trang web chính thức thực sự không? Ngoài ra, nếu không cung cấp xác minh giá trị băm tệp APK, bạn cũng có thể nghi ngờ thái độ nghiêm ngặt của nhóm ví này đối với vấn đề bảo mật. Những thiếu sót như vậy là rất không phù hợp và vô trách nhiệm. Vui lòng xem xét cẩn thận liệu có nên sử dụng APP này hay không.
3. Làm cách nào để kiểm tra xem nền tảng và ứng dụng ví hiện được cài đặt có an toàn hay không?
Thực ra cách tốt nhất là vào Google Play của Android, Download và cài đặt từ iOS AppStore, vì về mặt lý thuyết, hệ số bảo mật của các cửa hàng ứng dụng Google và Apple cao hơn nhiều so với hệ số bảo mật chính thức của ví. Nền tảng của họ có phần mềm bảo mật, phần cứng và dự trữ tài năng hàng đầu thế giới. Ví hay nền tảng không là gì so với họ. An theo độ.
Vì vậy, hãy mở trang GooglePlay và AppStore thông qua trang tải xuống trang web chính thức của ví và nền tảng và xác nhận lại công ty phát triển Nếu không có vấn đề gì với tên, khối lượng tải xuống và khối lượng nhận xét (ví chính thống có khối lượng lớn), chúng tôi có thể coi APP đã tải xuống là an toàn tại thời điểm này.
Nếu bạn không chắc chắn liệu việc cài đặt ứng dụng bằng gói apk hiện đang sử dụng có an toàn hay không bằng thiết bị, bạn có thể làm theo 2 bước trước đó. Như một mẹo bảo mật, hãy xác nhận chính thức và xác minh hàm băm, sau đó tải xuống điện thoại di động của bạn để ghi đè và cài đặt. Tuy nhiên, đừng quên sao lưu bản ghi nhớ trước để ngăn ngừa lỗi trong quá trình ghi đè gây mất dữ liệu và không thể khôi phục ví (nhưng nói chung ghi đè cài đặt hoặc cập nhật ứng dụng sẽ không gây mất dữ liệu).
4.Các đề xuất khác về bảo mật ví
Nếu bạn không sử dụng ví lạnh hoặc ví phần cứng và những người thích ví nóng thì cách an toàn nhất là cài đặt trên thiết bị iPhone, chỉ yêu cầu ID ở nước ngoài. Không Nó đòi hỏi đủ thứ rắc rối như Android, và thứ hai, sau khi iPhone bị khóa, dữ liệu đã mã hóa không thể mở khóa nếu không có chìa khóa.
Nhiều ứng dụng chính thống ở nước ngoài (chẳng hạn như Metamask) không chỉ hỗ trợ tải xuống và cài đặt APK. Bởi vì có quá nhiều vấn đề về bảo mật, nhiều nhà sản xuất buộc phải mở tải APK để thu hút người dùng mới, có quá nhiều người dùng Android và nhiều lý do khác, Android muốn vượt qua vấn đề về APK thì cần có Google Service Framework (trong đó có Google Play). ), Trình xác minh mật khẩu Google, v.v... Phần mềm cần thiết hiện rất khó cài đặt vì một số lý do, giải pháp của bên thứ ba mà nhiều người tìm kiếm là không chính thức, có thể không an toàn và không đủ nghiêm ngặt.
Tất nhiên là bạn phải sử dụng điện thoại Android, bạn có thể chọn một số điện thoại vẫn hỗ trợ Google nguyên bản Các nhà sản xuất khung Family Bucket, chẳng hạn như Samsung, cũng có thể cài đặt ví vào các thiết bị hỗ trợ cách ly chip bảo mật trong các thư mục bảo mật như mức bảo mật thứ hai, đạt được hiệu quả bảo mật bổ sung tương tự như điện thoại Apple không thể mở khóa để lấy dữ liệu nhạy cảm sau khi bị mất .
5. Đề xuất về nền tảng APP
Vì hầu hết nền tảng CEX đều áp dụng nhiều xác minh nên chúng ít bị ảnh hưởng bởi các APP giả mạo (độ khó cao hơn đối với tin tặc), nhưng bạn cũng nên chú ý xác nhận APP Kiểm tra xem khoản tiền gửi có và địa chỉ rút tiền khớp với địa chỉ được cung cấp trên trang web chính thức. Ngoài ra, phải bật chức năng "danh sách trắng" trên nền tảng, tài sản chỉ có thể được chuyển đến địa chỉ danh sách trắng an toàn.
Ngoài ra, nền tảng CEX phải đối mặt với rủi ro lớn nhất bên cạnh hai vụ tấn công, sửa đổi cục bộ , gửi tiền và rút tiền được đề cập ở trên. Ngoài địa chỉ, đây còn là lừa đảo vì hầu hết ứng dụng, tin nhắn văn bản và Google Authenticator của mọi người thực sự được cài đặt trên cùng một thiết bị. Điều này có nghĩa là tin tặc có khả năng cao kiểm soát bạn miễn là họ kiểm soát hoặc giám sát một thiết bị. Sau đó, ba thông tin này sẽ kiểm soát tài sản nền tảng của bạn.
Vì lý do bảo mật, không nên thực hiện nhiều xác minh trên một thiết bị cùng một lúc . Bạn có thể cài đặt Google Authenticator. Trên một điện thoại di động an toàn khác, bạn cũng có thể vận hành tài khoản nền tảng trên PC hoặc trang web PC mà không cần cài đặt ứng dụng trên điện thoại di động. Điều này có thể ngăn chặn "vụ nổ" một điểm và bảo vệ an ninh tài sản cho mức độ tối đa.
03 Tóm tắt
Bảo mật không phải là vấn đề nhỏ. Blockchain địa phương tin rằng các vấn đề bảo mật đáng được nói đến hàng ngày và mọi lúc. Trong hoạt động hàng ngày, có thể chỉ mất thêm 1 giây Bởi Chú ý đến những chi tiết này, bạn có thể tăng khả năng bảo mật 99% cho tài sản của mình.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan