Chế độ xem A&T: Ví ngưỡng thấp, một công cụ cần thiết để công chúng áp dụng rộng rãi các ứng dụng Web3
Tiêu đề gốc: "Chế độ xem A&T: Ví ngưỡng thấp - một công cụ cần thiết để áp dụng hàng loạt các ứng dụng Web3"
Tác giả gốc: Billy, AnT Capital
Tóm tắt
TL; DR:
Bây giờ Trải nghiệm người dùng và tính bảo mật của ví ghi nhớ kém xa mức Web2. Ngưỡng sử dụng ví ghi nhớ cao ngăn cản một số lượng lớn người dùng Web2 bước vào thế giới Web3. Nhiệm vụ của ví có rào cản thấp là giải quyết vấn đề này.
Mô hình cốt lõi của ví ngưỡng thấp là mô hình hoạt động 2/2, cho phép ví giới thiệu hệ thống sao lưu và kiểm soát rủi ro, 2FA trưởng thành của Web2, tạo ra người dùng ví Trải nghiệm và bảo mật đã đạt đến cấp độ Web2, mặc dù một số giải pháp hy sinh một phần khả năng chống kiểm duyệt.
Ví EOA ngưỡng thấp và ví thông minh ngưỡng thấp, mỗi ví đều có ưu điểm và nhược điểm riêng và cả hai đều có cơ hội về lâu dài.
Con đường ví tiền ngưỡng thấp vẫn đang ở giai đoạn đầu ở cả phía cung và phía cầu. Bối cảnh cạnh tranh vẫn chưa được quyết định và vẫn còn tương đối đại dương xanh.
Khả năng cạnh tranh cốt lõi của ví có ngưỡng thấp ở giai đoạn này là khả năng của sản phẩm và khả năng của BD.
Ví ngưỡng thấp có khả năng trở thành lối vào của người dùng vào Web3 và có tiềm năng phát triển thành siêu Dapp.
Lời nói đầu
Thuật ngữ ví thực sự không thể diễn đạt chính xác ý nghĩa của nó: giống như thực tế Quản lý tài sản như ví thế giới chỉ là một trong những chức năng của nó. Về cơ bản, ví là một công cụ để người dùng tương tác với chuỗi khối. Từ việc gửi giao dịch đến bỏ phiếu DAO , các hoạt động của người dùng trên chuỗi hầu như luôn phải được thực hiện thông qua ví.
Thật không may, ví Web3 chính thống hiện nay - ví EOA dễ nhớ (đại diện là Metamask) có khả năng sử dụng cực kỳ kém và ngưỡng này chặn một lượng lớn người dùng. Quyền truy cập cho người dùng Web2. Đối với một người mới sử dụng Web2, khi lần đầu tiên vào Web3 để sử dụng ví Metamask, một danh sách dài các từ ghi nhớ và lời nhắc nhở ấm áp “Đừng bao giờ tiết lộ những từ ghi nhớ cho người khác” sẽ hiện ra. Lúc này, người dùng nhớ đến nhiều trường hợp bi thảm về việc khóa riêng của ví bị đánh cắp mà mình đã từng nghe nói đến nên người dùng nhanh chóng tìm một mảnh giấy và chép lại cụm từ ghi nhớ rồi giấu vào ngăn kéo của mình. Sau đó, anh phát hiện ra rằng mình không có ETH, điều đó có nghĩa là anh không thể thực hiện các hoạt động tùy tiện.
Vì vậy, anh ta phải nhấp vào chức năng gửi tiền hợp pháp của Metamask, điền thông tin thẻ ngân hàng khác nhau và lấy ETH tương ứng. Lúc này, cuối cùng anh ta cũng có thể bắt đầu chơi trò chơi mèo cưng trên dây chuyền, và anh ta phải luôn cảnh giác xem môi trường có an toàn hay không và liệu cụm từ ghi nhớ có bị rò rỉ hay không. Tất nhiên, những điều trên là những tình huống rất lý tưởng, tình huống thực tế có nhiều khả năng là 80% người dùng đã từ bỏ đăng ký tài khoản khi nhìn thấy cụm từ ghi nhớ và 80% trong số 20% người dùng còn lại đã rời khỏi Web3 trước khi gửi tiền. . .
Nếu một sản phẩm muốn được công chúng đón nhận rộng rãi thì sản phẩm đó phải hạ thấp ngưỡng người dùng. Máy tính từ 50 năm trước cũng gặp phải vấn đề tương tự như Web3 ngày nay (nhưng nghiêm trọng hơn). Trong trường hợp của Web3, ngưỡng sử dụng công cụ (ví) để người dùng tương tác với blockchain là quá cao, trong khi đối với các máy tính đời đầu, ngưỡng sử dụng giao diện để người dùng tương tác với máy tính lại quá cao: các máy tính đời đầu chỉ hỗ trợ giao diện dòng lệnh.
Điều này khiến công chúng không thể sử dụng máy tính trên quy mô lớn và máy tính chỉ có thể bị coi là đồ chơi đam mê trong nhân dân. Mãi đến những năm 1970, Công ty Xerox của Mỹ mới phát triển giao diện đồ họa người dùng đầu tiên và được Apple quảng bá, sử dụng, dần dần công chúng sẵn sàng chấp nhận việc sử dụng máy tính và nó dần trở thành một vật dụng mà con người hiện đại không thể sống thiếu. .
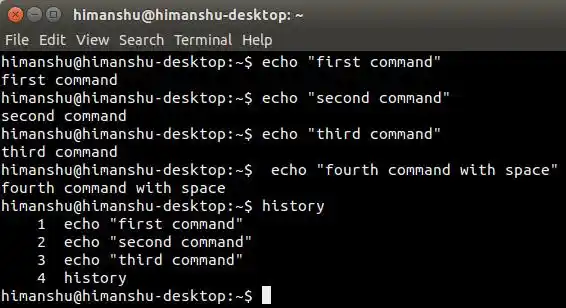
Khi giao diện đồ họa xuất hiện , người dùng chỉ có thể tương tác với máy tính bằng dòng lệnh
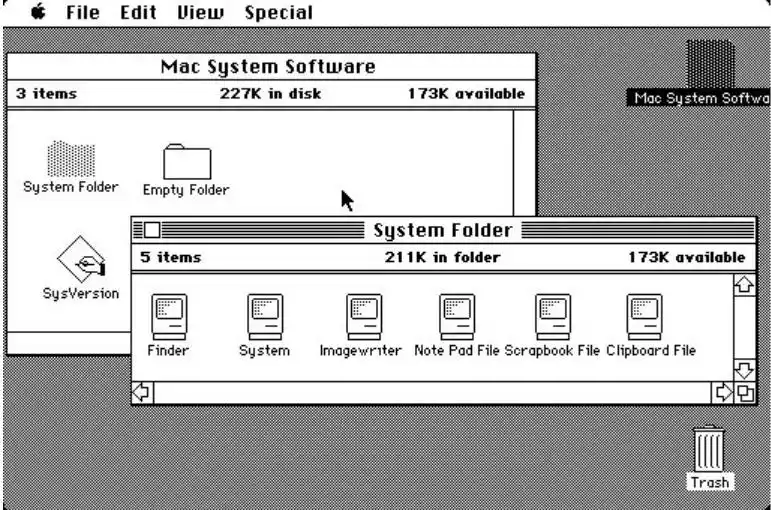
Apple là hãng đầu tiên quảng bá giao diện đồ họa, đưa máy tính đến với thế giới đại chúng
Web3 Theo cách tương tự, chỉ có ngưỡng hoạt động cho người dùng và blockchain đã được hạ xuống ở một mức độ nhất định, nếu trải nghiệm sản phẩm tương tự như trải nghiệm của Web2, các sản phẩm Web3 có thể sẽ được áp dụng trên quy mô lớn, nếu không sẽ xảy ra tình trạng số lượng nhà đầu tư> số lượng nhà phát triển dự án> số lượng người dùng. Vì vậy, nếu muốn Web3 được công chúng chấp nhận thì ngưỡng ví phải được hạ xuống và đây chính là sứ mệnh của ví ngưỡng thấp.
Ví ngưỡng thấp có nhiều tính năng, chẳng hạn như 1) loại bỏ nhu cầu ghi nhớ từ, 2) cho phép người dùng sử dụng các phương thức web2 quen thuộc như email và Google Đăng nhập, 3) Hỗ trợ người dùng sử dụng miễn phí (thanh toán phí gas), 4) Dapp nhúng, v.v. Những tính năng này sẽ giúp người dùng tương tác với blockchain một cách liền mạch, đặt nền móng cho sự bùng nổ của Dapps.
Sự thay đổi mô hình của ví ngưỡng thấp: trải nghiệm người dùng và bảo mật cấp Web2
Ví ngưỡng thấp và ví thông thường Ví ghi nhớ là hai mô hình hoàn toàn khác nhau.
Mô hình hoạt động của ví ghi nhớ là bất kỳ ai sở hữu khóa riêng (mnemonic) đều có toàn quyền sở hữu và quản lý tài sản tài khoản. So với Web2 với tính năng xác thực hai yếu tố và truy xuất mật khẩu, mô hình hoạt động này trước tiên gây tổn hại lớn đến tính bảo mật tài sản của người dùng: nếu khóa riêng bị đánh cắp hoặc bị mất, người dùng sẽ mất tất cả tài sản; sau đó nó gây tổn hại lớn đến tính bảo mật của tài sản người dùng. Thiệt hại cho trải nghiệm sản phẩm của người dùng: Người dùng cần phải tốn nhiều công sức để ngăn chặn cụm từ ghi nhớ bị đánh cắp/thất lạc, chẳng hạn như phải viết cụm từ ghi nhớ ra giấy và giấu đi. Tất nhiên, lợi ích cũng rất rõ ràng, đó là người dùng có chủ quyền về tài sản và không phải lo lắng về sự xấu xa hay sự kiểm duyệt của các tổ chức tập trung.
Ví ngưỡng thấp sử dụng mô hình hoạt động 2/2 mới, giúp nâng cao tính bảo mật và trải nghiệm người dùng lên mức giống như Web2, mặc dù một số giải pháp đã được hy sinh khả năng chống lại sự kiểm duyệt nhất định. Bất chấp điều đó, bảo mật cấp độ Web2 và trải nghiệm người dùng sẽ mở đường cho việc áp dụng rộng rãi các ứng dụng Web3.
Cốt lõi của ví ngưỡng thấp: Mô hình hoạt động 2/2
Nói một cách đơn giản, 2 Mô hình hoạt động /2 có nghĩa là tất cả các hoạt động của người dùng phải được 2 bên chỉ định phê duyệt trước khi chúng có thể được thực hiện. Cách thực hiện đơn giản nhất là sử dụng ví đa chữ ký và quy định rằng mỗi thao tác của ví phải được ký bằng hai khóa riêng trước khi có thể thực thi. Nếu chúng tôi phân bổ hai bên lần lượt là phía người dùng và phía dự án ví (việc triển khai cụ thể của giải pháp ví đa chữ ký là lưu trữ một khóa riêng trong thiết bị di động của người dùng và khóa riêng còn lại được lưu trữ trong dự án ví máy chủ của bên ), có nghĩa là nếu bên dự án ví không đồng ý thì một thao tác sẽ không thể hoàn thành. Trên cơ sở này, nhóm dự án ví có thể sử dụng công nghệ kiểm soát rủi ro và 2FA (xác thực hai yếu tố) đã hoàn thiện của Web2 để cải thiện tính bảo mật của ví lên cấp độ Web2.
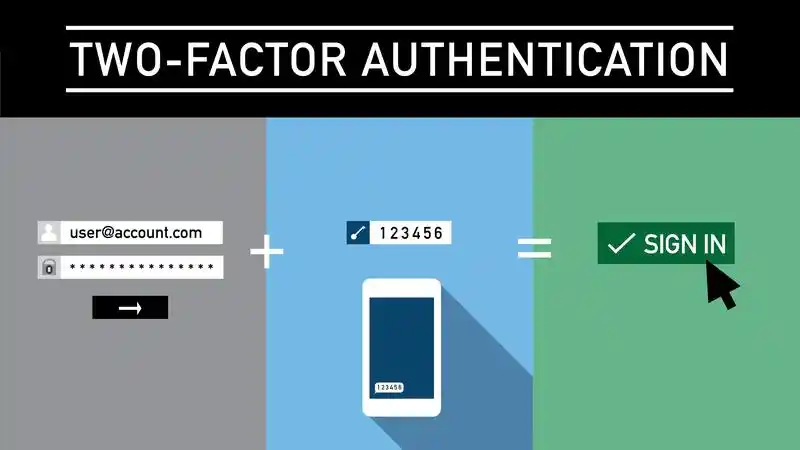
2FA (xác thực hai yếu tố): Trong Web2, khi người dùng đăng nhập vào tài khoản trên thiết bị mới, các ứng dụng Web2 thường thực hiện xác minh bổ sung đối với người dùng . Chẳng hạn như xác minh email, xác minh SMS, xác minh thiết bị, xác minh nhận dạng khuôn mặt, v.v. Giả định bảo mật ở đây là tin tặc không thể bẻ khóa hai yếu tố xác thực khác nhau cho người dùng cùng một lúc. Trên thực tế, đây là lý do tại sao tài khoản người dùng Web2 an toàn hơn nhiều so với tài khoản ví ghi nhớ.
Giờ đây, máy chủ của dự án ví Web3 có thể giúp người dùng thực hiện xác thực hai yếu tố giống như ứng dụng Web2 - chỉ khi người dùng vượt qua xác minh, ví sẽ dự án có thể Cho phép người dùng hoạt động trên các thiết bị mới. Điều này có nghĩa là ngay cả khi khóa riêng của người dùng bị đánh cắp, tính bảo mật tài sản của người dùng vẫn có thể được đảm bảo vì hacker không biết email, điện thoại di động, khuôn mặt và các yếu tố xác thực thứ hai khác của người dùng.
Kiểm soát rủi ro: Trong Web2, một hệ thống kiểm soát rủi ro mạnh mẽ có thể ngăn chặn hầu hết hành vi trộm cắp và gian lận tài sản. Ví dụ: AlphaRisk, hệ thống kiểm soát rủi ro đằng sau Alipay, công ty thanh toán hàng đầu Trung Quốc, tiến hành phát hiện rủi ro đa chiều trên mỗi giao dịch. Đằng sau hệ thống là gần 500 chiến lược định lượng và 100 mô hình rủi ro nhằm xác định chính xác hành vi bất thường của tài khoản người dùng.
Giờ đây, máy chủ của dự án ví Web3 có thể giúp người dùng chạy hệ thống kiểm soát rủi ro độc quyền của Web3, nhắc nhở và tiến hành nhiều xác minh cho những người dùng sắp tham gia vào các giao dịch đáng ngờ . , nhằm giảm thiểu đáng kể nguy cơ người dùng bị lừa đảo, lừa đảo hoặc bị đánh cắp tài sản trong “Rừng tối” Web3.
Sau khi nâng cấp bảo mật của người dùng lên cấp Web2, người dùng chỉ cần sao lưu khóa riêng của mình vào ổ đĩa đám mây của riêng người dùng, chẳng hạn như Google drive hoặc iCloud, do đó giảm nguy cơ mất khóa riêng và loại bỏ nhu cầu người dùng đọc thuộc lòng/sao chép các cụm từ ghi nhớ, làm giảm đáng kể ngưỡng. Ở bước này, người dùng có thể sao lưu trực tiếp khóa riêng và cụm từ ghi nhớ, nhưng lý do cơ bản khiến ví thông thường không thể là: vì tính bảo mật của ví ngưỡng thấp đã được cải thiện lên cấp Web2, ngay cả khi khóa riêng của người dùng bị mất, tài sản của người dùng sẽ không bị mất và sẽ có tổn thất.
Nếu bạn đọc thấy điều này hơi phản trực giác thì đây là một ví dụ hoàn toàn tương tự, tức là trong ứng dụng Web2, chúng ta có thể thiết lập một cách đơn giản và thông thường như vậy Lý do cơ bản cho mật khẩu 8 chữ số (so với khóa riêng Ethereum thập lục phân 64 chữ số hoàn toàn ngẫu nhiên, dễ bị phá hơn nhiều) là vì chúng tôi có 2FA và kiểm soát rủi ro của Web2 để đảm bảo tính bảo mật cho tài khoản của chúng tôi.
Ngoài việc loại bỏ nhu cầu ghi nhớ, mô hình hoạt động 2/2 còn cho phép ví được nhúng vào dapp, do đó người dùng không cần phải chuyển đổi vào ứng dụng ví khi thực hiện các hoạt động dapp. , do đó cải thiện đáng kể trải nghiệm người dùng. Tại sao ví ghi nhớ không thể được nhúng vào các ứng dụng? Bởi vì việc nhúng có nghĩa là ví cung cấp SDK riêng cho bên dự án ứng dụng (nếu không khi người dùng nhấp vào "Mua" trong ứng dụng, làm thế nào ứng dụng có thể giúp người dùng ký và trực tiếp mua hàng), khi đó ứng dụng có một người dùng- bên riêng có toàn quyền kiểm soát chìa khóa.
Trong mô hình hoạt động 2/2, chẳng hạn, nếu hệ thống kiểm soát rủi ro của bên dự án ví phát hiện các giao dịch đáng ngờ, thì người ta nghi ngờ rằng ứng dụng đang đánh cắp tài sản của người dùng , bên dự án ví sẽ Người dùng có thể được yêu cầu thực hiện xác minh phụ, chẳng hạn như gửi mã xác minh email để xác nhận rằng thao tác này được thực hiện bởi người dùng. Nhưng trong mô hình hoạt động của ví ghi nhớ, không ai có thể ngăn chặn ứng dụng lấy cắp tài sản của người dùng.
Cho đến nay, ví ngưỡng thấp dựa trên mô hình hoạt động 2/2 đã cải thiện tính bảo mật của ví và trải nghiệm người dùng lên cấp độ Web2. Quá trình sử dụng cuối cùng giống như Web2 quen thuộc, đăng nhập bằng Google/số điện thoại di động/email ngay từ đầu và sau đó bạn có thể sử dụng trực tiếp. Khi người dùng cần sao lưu khóa riêng, hãy nhấp vào "Sao lưu", sau đó khóa riêng của người dùng sẽ được tự động sao lưu vào đĩa đám mây. Nhưng trước đây chúng tôi luôn có một giả định: bên dự án ví tập trung đã cung cấp dịch vụ của mình một cách có trách nhiệm. Bây giờ là lúc để xem xét khả năng các dự án ví tập trung đang làm điều xấu.
Câu hỏi đầu tiên là, liệu các dự án ví có thể đánh cắp tiền của người dùng giống như ví lưu ký không?
Câu trả lời là không. Mô hình hoạt động 2/2 của ví ngưỡng thấp quy định rằng mỗi thao tác phải được sự đồng ý của cả người dùng và ví trước khi có thể thực hiện. Miễn là người dùng không hợp tác, dự án ví không thể chuyển tài sản của người dùng một cách riêng tư.
Câu hỏi thứ hai là dự án ví có thể đóng băng tài sản của người dùng không?
Câu trả lời là, nếu chức năng của ví này dừng ở đó thì có. Mô hình hoạt động 2/2 của ví ngưỡng thấp quy định rằng mỗi hoạt động phải được sự đồng ý của cả người dùng và ví trước khi có thể thực hiện, chỉ cần dự án ví không hợp tác, người dùng sẽ không bao giờ có thể thực hiện được thực hiện bất kỳ hoạt động nào. Điều này nghe có vẻ là một vấn đề rất nghiêm trọng nhưng tôi nghĩ đối với những người mới làm quen với Web2 thì có thể chấp nhận được, vì dự án ví thực chất không có nhiều động lực tài chính để đóng băng tài khoản của người dùng, nếu thực sự bị đóng băng thì khả năng cao hơn là do kiểm duyệt. .
Đối với công chúng Web2, việc bị kiểm duyệt không phải là một điểm không thể chấp nhận được, trải nghiệm người dùng và tính bảo mật mới là điều họ quan tâm hơn. Nhưng dù thế nào đi nữa, việc bên dự án ví có quyền đóng băng tài sản của người dùng vẫn rất nguy hiểm. Một số dự án chọn cách vá trên mô hình hoạt động 2/2 để giải quyết vấn đề này. Trong số đó, bản vá cho dự án ví thông minh ngưỡng thấp là phục hồi xã hội trực tuyến và ví EOA ngưỡng thấp cũng có một số ý tưởng giải pháp mà tôi sẽ giới thiệu chi tiết hơn bên dưới.
2/2 Phương thức triển khai mô hình hoạt động
2/2 Mô hình hoạt động không có gì để làm với loại ví, cho dù đó là ví thông minh hay ví EOA, nó có thể được chuyển đổi thành ví ngưỡng thấp bằng cách sử dụng mô hình hoạt động 2/2 ở trên, nhưng các đặc điểm thì khác nhau.
Có hai cách chính để ví EOA triển khai mô hình hoạt động 2/2: Chia sẻ bí mật của Shamir và MPC.
Kế hoạch chia sẻ bí mật của Shamir chỉ đơn giản là chia khóa riêng EOA ban đầu thành hai phần và phân phối chúng cho hai bên. Khi cần sử dụng, hai bên sẽ gửi các đoạn khóa riêng tương ứng của mình đến cùng một thiết bị và tổng hợp lại chúng vào khóa riêng hoàn chỉnh ban đầu và sau đó sử dụng khóa riêng hoàn chỉnh này để ký. Tuy nhiên, giải pháp Chia sẻ bí mật của Shamir có bước tổng hợp khóa riêng, nếu thiết bị tổng hợp bị hack, khóa riêng hoàn chỉnh sẽ bị đánh cắp trực tiếp, do đó làm tăng rủi ro bảo mật.
Công nghệ MPC (Điện toán an toàn đa bên) giải quyết vấn đề này: cả hai bên trong mô hình hoạt động 2/2 sẽ trực tiếp tạo ra các phân đoạn khóa riêng trong thiết bị tương ứng của họ, và Trong quá trình hoạt động, cả hai bên hợp tác để trực tiếp tạo chữ ký, thay vì trước tiên tổng hợp khóa riêng hoàn chỉnh rồi ký. Điều này có nghĩa là nếu điện thoại di động mà chúng tôi vận hành ví bị hack, việc vận hành bằng chương trình Chia sẻ bí mật của Shamir sẽ dẫn đến trộm cắp tài sản, trong khi vận hành bằng chương trình MPC sẽ không gây ra sự cố bảo mật.
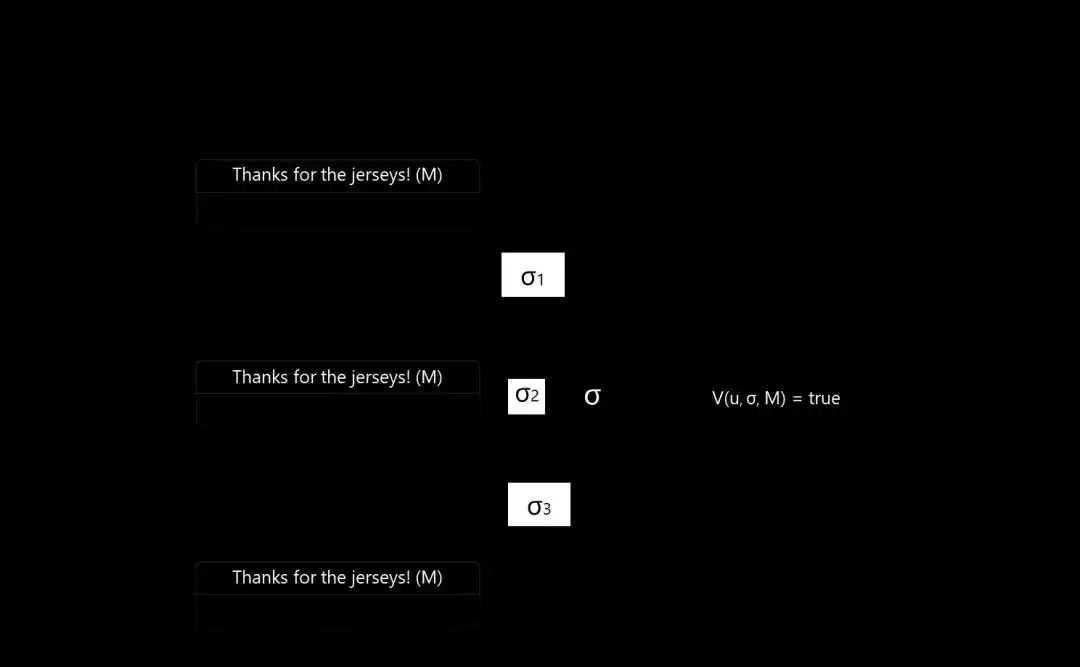
So với ví EOA, ví hợp đồng thông minh có thêm một giải pháp. Đó là nhiều chữ ký. Tính bảo mật của sơ đồ đa chữ ký tương tự như sơ đồ MPC, nhưng do logic trên chuỗi phức tạp hơn nên mức tiêu thụ phí gas của nó sẽ nhiều hơn sơ đồ MPC.
Ví thông minh ngưỡng thấp VS ví EOA ngưỡng thấp
Sự khác biệt giữa ví thông minh và EOA wallet Điểm khác biệt là bản thể luận của nó là một hợp đồng thông minh, vì vậy nó có thể triển khai logic tùy ý. Những người ủng hộ ví thông minh hoặc trừu tượng hóa tài khoản sẽ nói về nhiều tính năng mới của nó, chẳng hạn như Multicall, Khóa phiên, v.v., nhưng tôi nghĩ điều quan trọng nhất là ví thông minh có chức năng phục hồi xã hội toàn chuỗi và nhiều chức năng khác chức năng có thể được sử dụng 2/ 2 mô hình hoạt động là hài lòng.
Nói cách khác, miễn là người dùng có một số bạn bè/thành viên gia đình bị ràng buộc vào chuỗi thì khi dự án ví muốn đóng băng tài sản của người dùng, miễn là với tư cách là bạn bè của người dùng Nếu tài khoản của thành viên gia đình vẫn còn, nó có thể giúp người dùng khôi phục tài khoản trên toàn bộ chuỗi và cuối cùng cho phép người dùng lấy lại quyền kiểm soát tài khoản. Đây là cách ví thông minh ngưỡng thấp giải quyết vấn đề dự án ví có quyền đóng băng tài khoản người dùng. Nếu ví EOA muốn ngăn tài khoản người dùng bị đóng băng, mặc dù đã có một số giải pháp nhưng khó khăn chung còn lớn hơn nhiều.
Ví thông minh cũng có nhiều nhược điểm so với ví EOA:
1) Khó hỗ trợ Đa chuỗi: Hợp đồng của ví hợp đồng bị ràng buộc với hệ thống chuỗi công khai, nghĩa là khi triển khai ví thông minh trên chuỗi có cấu trúc khác, logic tài khoản cần phải được phát triển lại, điều này rất tốn kém. Hơn nữa, các tài khoản được tạo không phổ biến chút nào vì cấu trúc khác nhau của chúng. Trên thực tế, hầu hết các ví thông minh hiện nay chỉ hỗ trợ chuỗi EVM.
2) Gas đắt hơn: Logic của ví thông minh phức tạp hơn ví EOA nên gas cho mỗi hoạt động sẽ đắt hơn. Ngoài ra, việc tạo ra một chiếc ví thông minh cũng đòi hỏi rất nhiều phí gas.
3) Chưa được quảng bá rộng rãi: Tất cả các ứng dụng hiện đều chấp nhận hệ thống tài khoản EOA, nhưng không nhất thiết phải là hệ thống tài khoản hợp đồng.
Trong số đó, tôi nghĩ vấn đề 2) và vấn đề 3) sẽ được giải quyết về lâu dài, và 1) thực sự là một lỗ hổng của ví thông minh.
Về lâu dài, tôi nghĩ cả hai con đường kỹ thuật đều có cơ hội. Một điểm cụ thể ở đây là chúng ta cần chấm dứt việc ảo tưởng về ví thông minh và việc trừu tượng hóa tài khoản. Từ những điều trên, chúng ta có thể thấy rằng cốt lõi của ví ngưỡng thấp là mô hình hoạt động 2/2. Dù là ví thông minh hay ví EOA thì nó chỉ là một phương thức triển khai, bản thân việc trừu tượng hóa ví/tài khoản thông minh thì không. đại diện cho một ngưỡng thấp.
Bối cảnh cạnh tranh
Đường đua đang ở giai đoạn đầu, năng lực cạnh tranh cốt lõi là sản phẩm khả năng và khả năng của BD
Con đường có rào cản thấp vẫn đang ở giai đoạn đầu. Giai đoạn đầu ở đây có thể được chia thành hai chiều, 1) bên cung đang ở giai đoạn đầu và 2) bên cầu đang ở giai đoạn đầu.
Phía cung đang ở giai đoạn đầu, nghĩa là thiết kế sản phẩm ví có ngưỡng thấp vẫn chưa được hoàn thiện và mọi người vẫn đang hoàn thiện trải nghiệm người dùng, bảo mật và khả năng chống kiểm duyệt. Khi thực hiện đánh đổi, chúng tôi không ngừng khám phá các tính năng mới. Một ví dụ là Web3auth, đã thành lập được hai năm và nhận được đầu tư từ các thủ đô lớn như Sequoia, gần đây mới từ bỏ mô hình đồng thuận 5/9 kém hiệu quả trước đây và thay thế bằng mô hình mpc tiên tiến hơn, hoàn toàn có thể chứng tỏ sự thành công của lĩnh vực này Bên cung vẫn đang trong trạng thái lặp lại với tốc độ cao và không ổn định.
Giai đoạn đầu của phía cầu có nghĩa là cơ sở khách hàng của ví ngưỡng thấp là số lượng lớn người dùng mới làm quen với Web2 sẽ được đưa vào thế giới Web3 khi các ứng dụng Web3 bùng nổ trong tương lai. Người dùng ví hiện tại là các nhà đầu tư và nhà xây dựng đến để kiếm tiền và học hỏi. Hồ sơ người dùng hoàn toàn khác với "Người dùng mới làm quen với Web2" đến để trải nghiệm người dùng. Do đó, thị trường vẫn đang ở giai đoạn đầu và mức độ thấp ví ngưỡng đang mong chờ điều đó. Người dùng mới làm quen với Web2 vẫn chưa xuất hiện.
Khi bên cung vẫn đang ở giai đoạn đầu và sản phẩm vẫn chưa được hoàn thiện thì năng lực sản phẩm của một dự án là rất quan trọng, đó là lý do tại sao nó dự án dễ dàng tạo ra sự khác biệt, do đó năng lực sản phẩm của dự án là một trong những năng lực cạnh tranh cốt lõi. Khả năng cạnh tranh cốt lõi thứ hai là khả năng BD của dự án: Trước hết, chúng tôi cho rằng những người mới sử dụng Web2 này là do các ứng dụng Web3 đưa đến, sau đó trên thực tế, việc người dùng chọn sử dụng ví nào để bước vào thế giới Web3 hầu như phụ thuộc hoàn toàn vào ví đầu tiên anh ấy tiếp xúc. Dapp sẽ chọn ví nào sẽ nhúng.
Điều này có nghĩa là có vấn đề giữa người đại diện trong việc lựa chọn ví có ngưỡng thấp. Các ứng dụng Web3 chọn ví cho người mới sử dụng Web2. Sự lựa chọn nằm ở ứng dụng chứ không phải ở người dùng. Điều này thay đổi ví ngưỡng thấp từ doanh nghiệp thành C sang doanh nghiệp thành B nhỏ. Do đó, các dự án có khả năng BD mạnh hơn, cùng với các sản phẩm xuất sắc của họ, sẽ có thể nhận được nhiều ứng dụng hơn, từ đó có cơ hội được tích hợp nhiều hơn vào các ứng dụng Web3 hot trong tương lai và cuối cùng thu hút được nhiều người dùng mới làm quen với Web2 nhất. .
Đánh giá về một số dự án hiện có
Bởi vì tuyến đường này đang ở giai đoạn đầu và bối cảnh cạnh tranh vẫn chưa được xác định, phần sau đây chỉ liệt kê ngắn gọn đặc điểm của các dự án ví ngưỡng thấp đang phát triển tốt trên thị trường mà không đưa ra so sánh chi tiết.
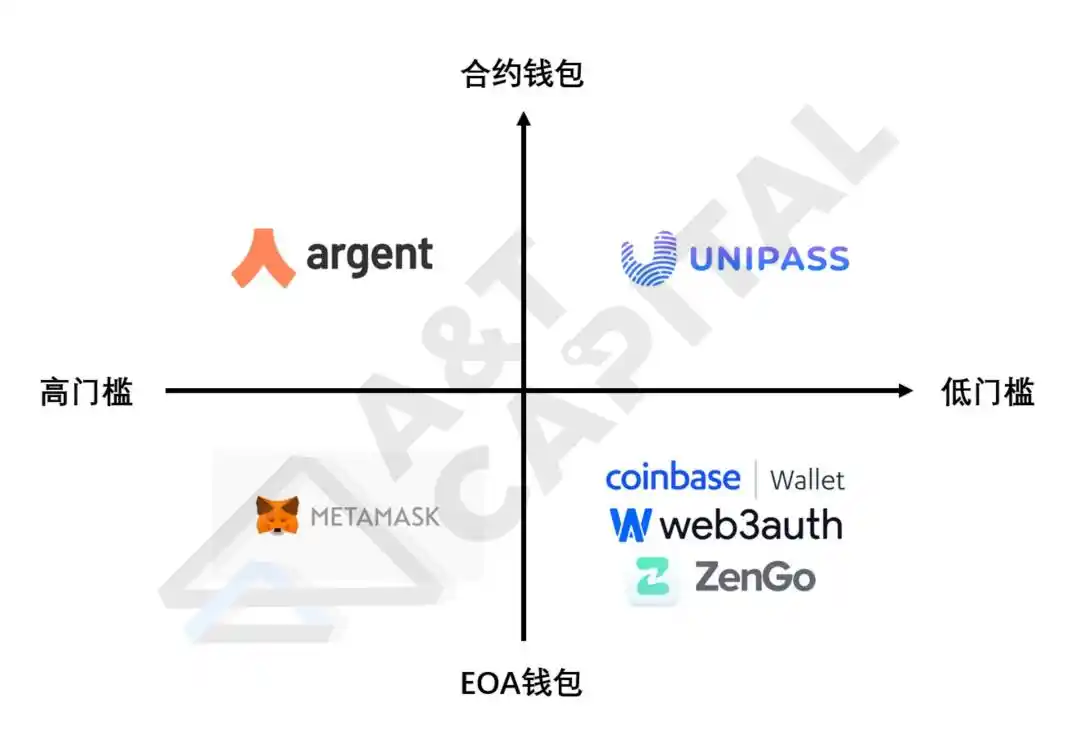
Web3auth:
Web3auth là một công ty ví ngưỡng thấp trưởng thành. Trong vòng gọi vốn mới nhất, công ty đã nhận được 13 triệu USD đầu tư từ các tổ chức lớn như Sequoia India, USV, Multicoin, FTX Web3auth mang lại những lợi thế BD tuyệt vời. Sản phẩm chính hiện tại của hãng là Torus sử dụng cơ chế đồng thuận 5/9 giúp người dùng lưu khóa riêng tư để có thể ghi nhớ từ mà không cần trợ giúp, tuy nhiên cơ chế đồng thuận phức tạp yêu cầu người dùng phải đợi 30-45 giây mới đăng nhập, điều này gây tổn hại lớn đến trải nghiệm người dùng. Do đó, Web3auth hiện đang được phát triển. Mô hình hoạt động 2/2 ví EOA ngưỡng thấp dựa trên MPC dự kiến sẽ được ra mắt vào cuối năm nay.
Điều đáng nói là do lịch sử lâu đời của Web3auth nên nó đã được tích hợp vào nhiều dự án Dapp lớn hiện nay, chẳng hạn như Opensea, AAVE và ENS v.v. Nhưng như đã đề cập ở trên, thị trường ví ngưỡng thấp vẫn đang ở giai đoạn đầu và nhóm người dùng "Người mới sử dụng Web2" không quan tâm đến những Dapp quy mô lớn hiện có mà ví này tích hợp (nếu điều này không thể thực hiện được, bạn cũng có thể sử dụng Walletconnect ), vì vậy Web3auth có một số lượng lớn các rào cản "hiệu ứng mạng" trong việc tích hợp các dự án hiện tại không thực sự là năng lực cốt lõi.
ZenGo:
Zengo là một người trưởng thành Là một công ty ví có ngưỡng thấp, vòng tài trợ mới nhất là 20 triệu USD, với các nhà đầu tư bao gồm Insight Partners và Samsung. Việc nhận được khoản đầu tư chính từ Samsung đã mang lại cho Zengo cơ hội tiếp cận lợi thế kênh khổng lồ của điện thoại di động Samsung. Sản phẩm của Zengo về cơ bản là một ví EOA ngưỡng thấp mô hình hoạt động 2/2 dựa trên MPC tiêu chuẩn. Giải pháp của nó đối với khả năng đóng băng tài sản của người dùng của dự án ví là giới thiệu một tổ chức bên thứ ba để mã hóa và sao lưu khóa riêng bổ sung cho cơ quan bên thứ ba.
Ví Coinbase Ví:
Ví Coinbase là Coinbase Ví ngưỡng thấp được ra mắt cũng là ví EOA ngưỡng thấp dựa trên mô hình hoạt động 2/2 của MPC. Điều đáng chú ý là Ví Coinbase chủ yếu thực hiện với ví C, thay vì tích hợp Dapp như các ví có ngưỡng thấp khác. Tuy nhiên, dựa trên giả định của tác giả rằng một lượng lớn người mới sử dụng Web2 sẽ bị ứng dụng thu hút, việc tập trung làm C có thể không phải là một hướng đi tốt.
Tác giả tin rằng việc ra mắt Ví Coinbase có thể mang tính phòng thủ hơn: nó có thể làm tăng mức độ gắn bó của người dùng với Coinbase; thay vì gây khó chịu: nắm bắt được sự bùng nổ của các ứng dụng Web3 lượng người dùng lớn vào thời điểm đó. Nhưng trong mọi trường hợp, nguồn lực BD mạnh mẽ và sự chứng thực đáng tin cậy của Coinbase mang lại cho Ví Coinbase một lợi thế rất lớn trong việc theo dõi ví ngưỡng thấp đến C.
UniPass:
UniPass là mức thấp mới - Công ty ví rào cản huy động được hàng triệu đô la trong vòng tài trợ mới nhất. Sản phẩm của UniPass là ví có ngưỡng thấp dựa trên mô hình hoạt động MPC 2/2 của ví thông minh. Vì UniPass là ví thông minh nên nó có thể giải quyết tốt vấn đề các dự án ví có khả năng đóng băng tài sản của người dùng: UniPass có tính đổi mới cho phép người dùng liên kết địa chỉ email của người thân và bạn bè trên chuỗi. Nếu trường hợp đặc biệt xảy ra, dự án ví sẽ đóng băng tài sản của người dùng, người dùng cũng có thể bình tĩnh thiết lập lại tài khoản của mình bằng địa chỉ email của người thân, bạn bè, từ đó lấy lại quyền kiểm soát tài sản của mình.
Đồng thời, để bảo vệ quyền riêng tư và bảo mật của người dùng, UniPass còn sử dụng công nghệ zkp để che giấu mối quan hệ ràng buộc giữa tài khoản và hộp thư, để tin tặc và chính phủ không thể liên kết người dùng với các hộp thư cụ thể và phản hồi tương ứng. Email bị đánh cắp hoặc bị kiểm duyệt.
Argent:
Argent đã trưởng thành. công ty ví thông minh đã nhận được 40 triệu USD trong vòng tài trợ mới nhất từ Fabric Ventures, Metaplanet, Paradigm , Jump và những công ty khác. Tác giả tin rằng Argent thực chất không phải là một ví có ngưỡng thấp, Argent chỉ tận dụng tối đa các ưu điểm của ví thông minh, cho phép người dùng liên kết các tài khoản on-chain của người thân và bạn bè, từ đó đạt được khả năng phục hồi tài khoản mà không cần bộ nhớ. Tuy nhiên, tác giả tin rằng việc ràng buộc các tài khoản on-chain của người thân và bạn bè (thay vì ràng buộc các địa chỉ email như UniPass) bản thân nó đã rất khó khăn và mục tiêu của Argent là tạo ra một chiếc ví thông minh hoàn hảo và không có ý định nghiêng mạnh mẽ. hướng tới ngưỡng thấp.
Hình thức cuối cùng của ví ngưỡng thấp: cổng thông tin người dùng cho Web3, có tiềm năng phát triển thành siêu Dapp
Trước hết, các ứng dụng Web3 muốn được công chúng chấp nhận chắc chắn sẽ áp dụng các ví có ngưỡng thấp. Lý do rất đơn giản, ví EOA dễ nhớ sẽ làm giảm đáng kể trải nghiệm người dùng của người mới sử dụng Web2, đồng thời sẽ làm giảm đáng kể tỷ lệ chuyển đổi của Dapp, điều này khiến hầu hết người dùng không thể sử dụng Dapp trừ khi họ có một tài khoản cực kỳ mạnh. nhu cầu về Dapp này (chẳng hạn như kiếm tiền) Người dùng sẽ ngay lập tức quay lại vùng thoải mái của người dùng Web2. Ví có ngưỡng thấp giải quyết được vấn đề này ở mức độ lớn. Người dùng chỉ cần sử dụng email, số điện thoại, Google và các phương thức đăng nhập quen thuộc khác để tương tác với dapp một cách an toàn và suôn sẻ. Điều này mang lại cho hầu hết các Dapp Web3 khả năng cạnh tranh với các ứng dụng Web2 với trải nghiệm người dùng tuyệt vời cho người dùng quy mô lớn.
Vì vậy, nếu Web3 thực sự chứng kiến sự bùng nổ của các ứng dụng trong thị trường giá lên tiếp theo và một lượng lớn người dùng bước vào thế giới Web3 thông qua các ứng dụng, các ví có ngưỡng thấp sẽ trở thành người dùng chính. Người dùng quy mô lớn tham gia vào lối vào lưu lượng truy cập của web3, điều đó có nghĩa là các ví có ngưỡng thấp sẽ có số lượng người dùng lớn: nếu sự bùng nổ của lớp ứng dụng Web3 đưa 100 triệu người dùng đến với thế giới Web3 thì sẽ có mức cao xác suất 80 triệu người dùng sẽ sử dụng ví có ngưỡng thấp.
Đồng thời, sau khi Web3 Dapp tiếp quản cuộc sống của chúng ta, sự tương tác giữa người dùng và blockchain có thể sẽ có tần suất cao, điều đó có nghĩa là ví sẽ có thể Có nhiều chức năng mở rộng và thậm chí nó có thể trở thành một siêu APP của Web3. Ví dụ: WeChat có số lượng người dùng lớn và người dùng sử dụng nó rất thường xuyên, WeChat có thể tích hợp nhiều chức năng, chẳng hạn như thanh toán WeChat, tài khoản chính thức WeChat, đăng nhập WeChat, v.v., và cuối cùng xây dựng một đế chế siêu kinh doanh. Tương tự, ví cũng có tiềm năng xây dựng một siêu hệ sinh thái dựa trên phân khúc sinh thái của cổng người dùng của chúng.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan