Slow Mist: Phân tích ngắn gọn về cầu BNB CrossChain bị hack
Tác giả gốc: Kong, Nhóm bảo mật SlowMist
Nguồn gốc: Tài khoản chính thức của SlowMist Technology
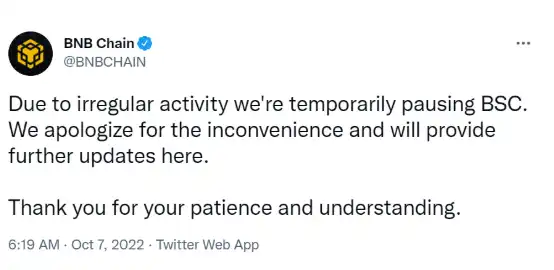
Theo thông tin tình báo của Slow Mist Zone, vào ngày 7 tháng 10 năm 2022, cầu xuyên chuỗi BNB Chian BSC Token Hub đã bị tấn công. Tin tặc đã sử dụng lỗ hổng cầu nối chuỗi chéo để lấy được tổng cộng 2 triệu BNB trong hai lần, vượt quá 570 triệu USD. Nhóm bảo mật SlowMist phân tích và chia sẻ với mọi người dưới dạng phân tích ngắn gọn. (Lưu ý: BSC Token Hub là cầu nối xuyên chuỗi giữa chuỗi beacon BNB (BEP2) và chuỗi BNB (BEP20 hoặc BSC))
Phân tích ngắn gọn
1. Trong quá trình chuỗi chéo giữa Chuỗi BNB và BSC, hợp đồng chuỗi chéo được triển khai trên BSC sẽ gọi hợp đồng 0x65 được biên dịch trước cho appHash đã gửi , Chìa khóa, chân không và bằng chứng thực hiện xác minh cây IVAL. Cây IAVL là một biến thể của cây AVL, là một triển khai của cây AVL cung cấp các gốc có thể kiểm chứng được cho các giá trị khóa.
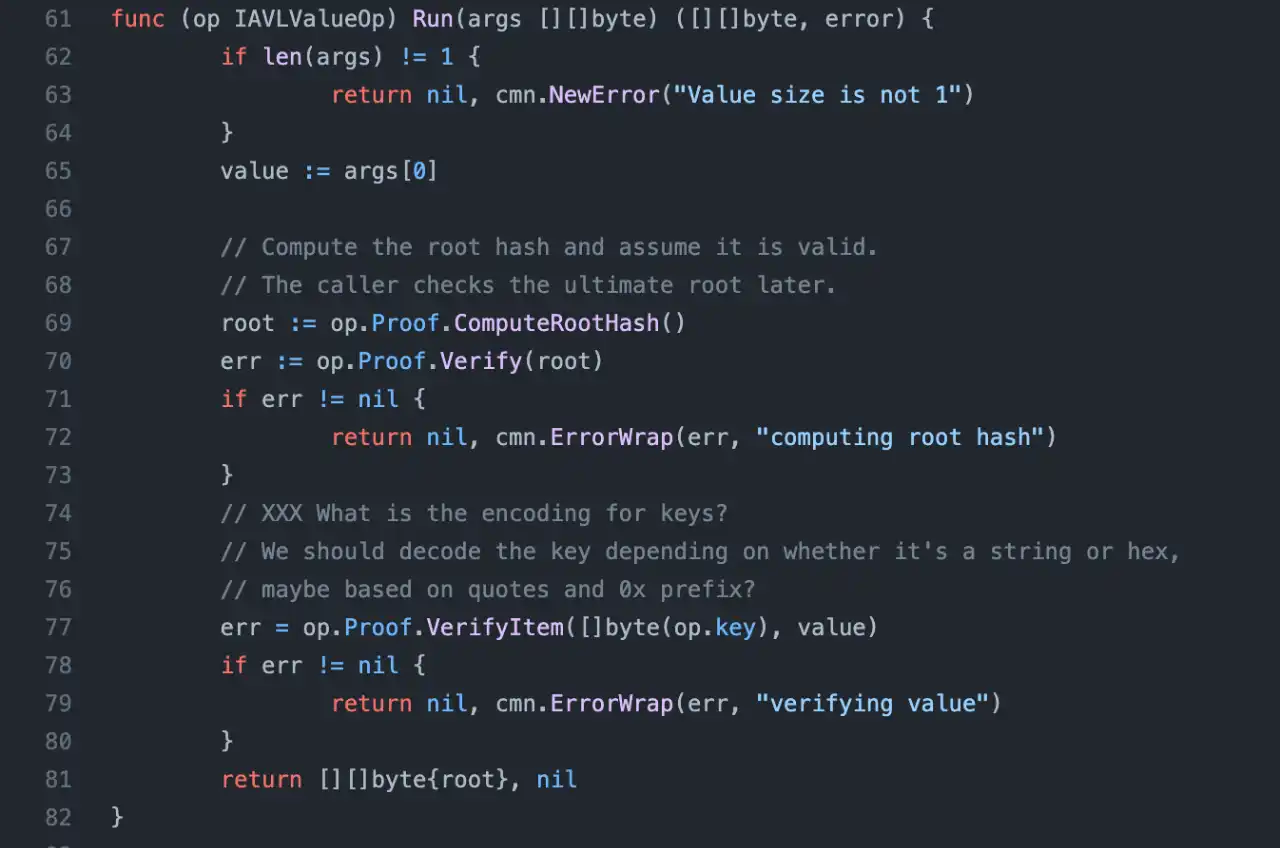
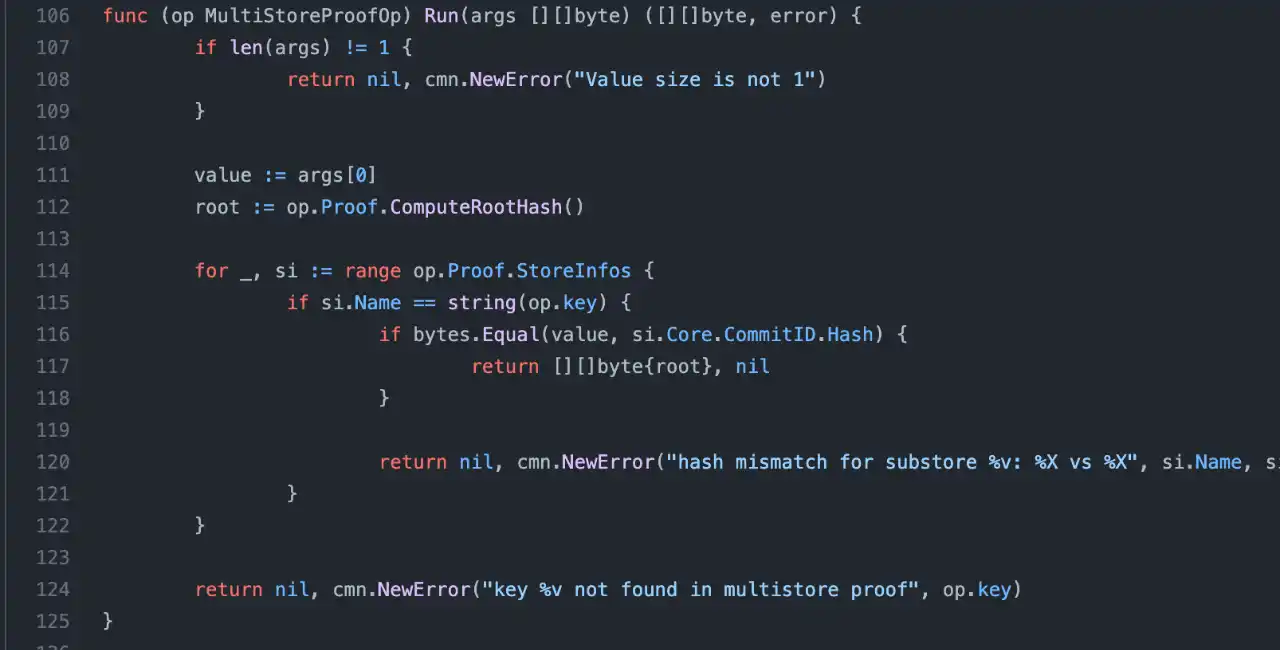
2. Việc xác minh chủ yếu được thực hiện bởi hai bộ phận: IAVLValueOp và MultiStoreProofOp, IAVLValueOp trước tiên sẽ tính toán rootash thông qua ComputerRootHash và xác minh nó. Sau khi vượt qua quá trình xác minh, roothash đầu ra sẽ được cấp cho MultiStoreProofOp. MultiStoreProofOp sẽ kiểm tra xem roothash thu được có phù hợp với roothash mà lightClient thu được hay không.
3. ComputerRootHash sẽ thực hiện băm đệ quy thông qua hàm băm lá và đường dẫn còn lại (nút bên trong) và kiểm tra xem nó có nhất quán với bên phải của nút đường dẫn cuối cùng hay không.
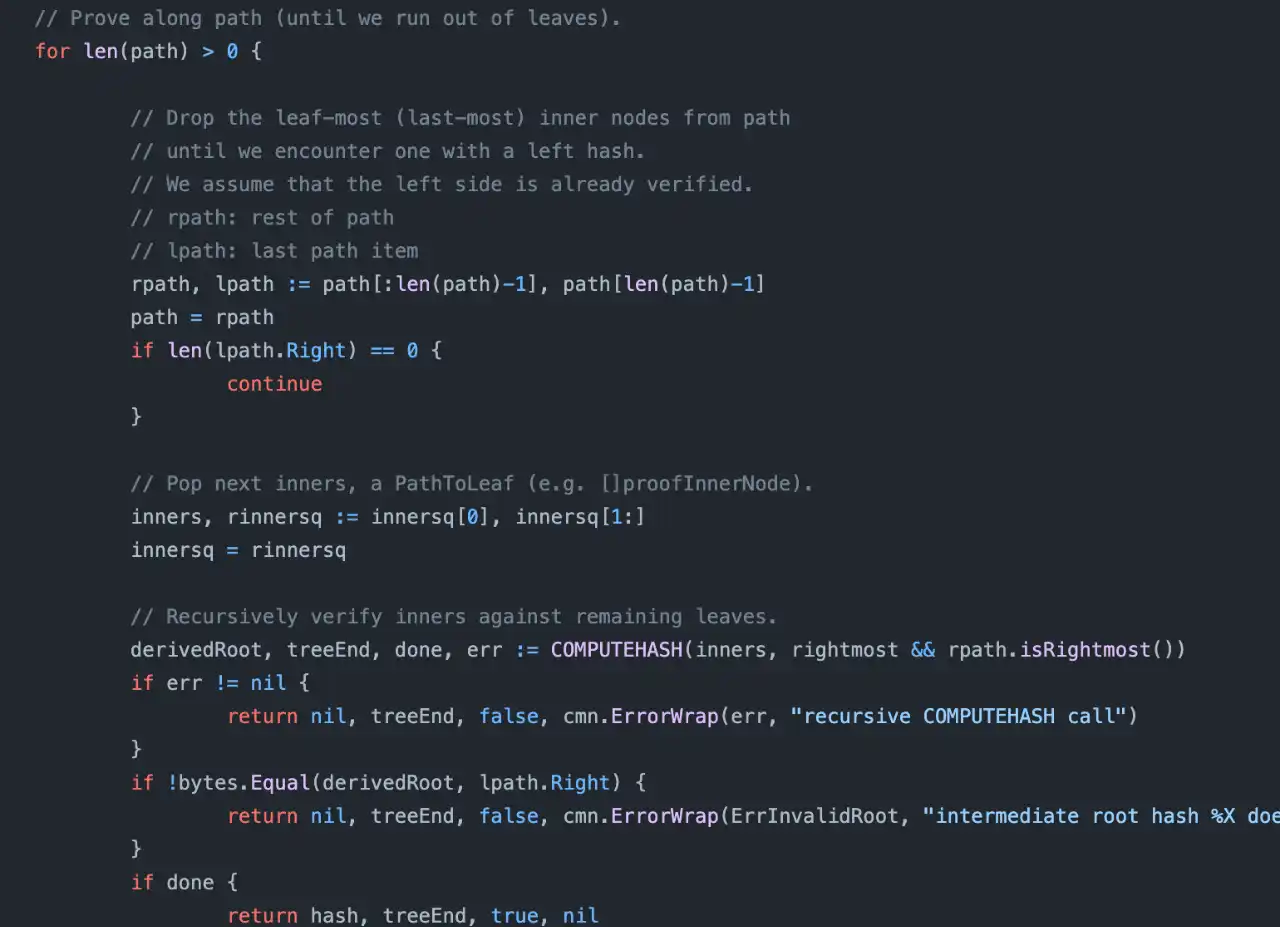
4. Trong phép tính băm cụ thể của leafnode và Innernode Chúng ta có thể thấy khi bên trái trống thì hàm băm của lá và bên phải sẽ được tính, còn khi bên phải trống thì hàm băm của lá và bên trái sẽ được tính. Nhưng khi tồn tại cả bên trái và bên phải thì bên phải sẽ bị bỏ qua và hàm băm của lá và bên trái sẽ được tính toán, tức là roothash sẽ không bị ảnh hưởng bởi bên phải.
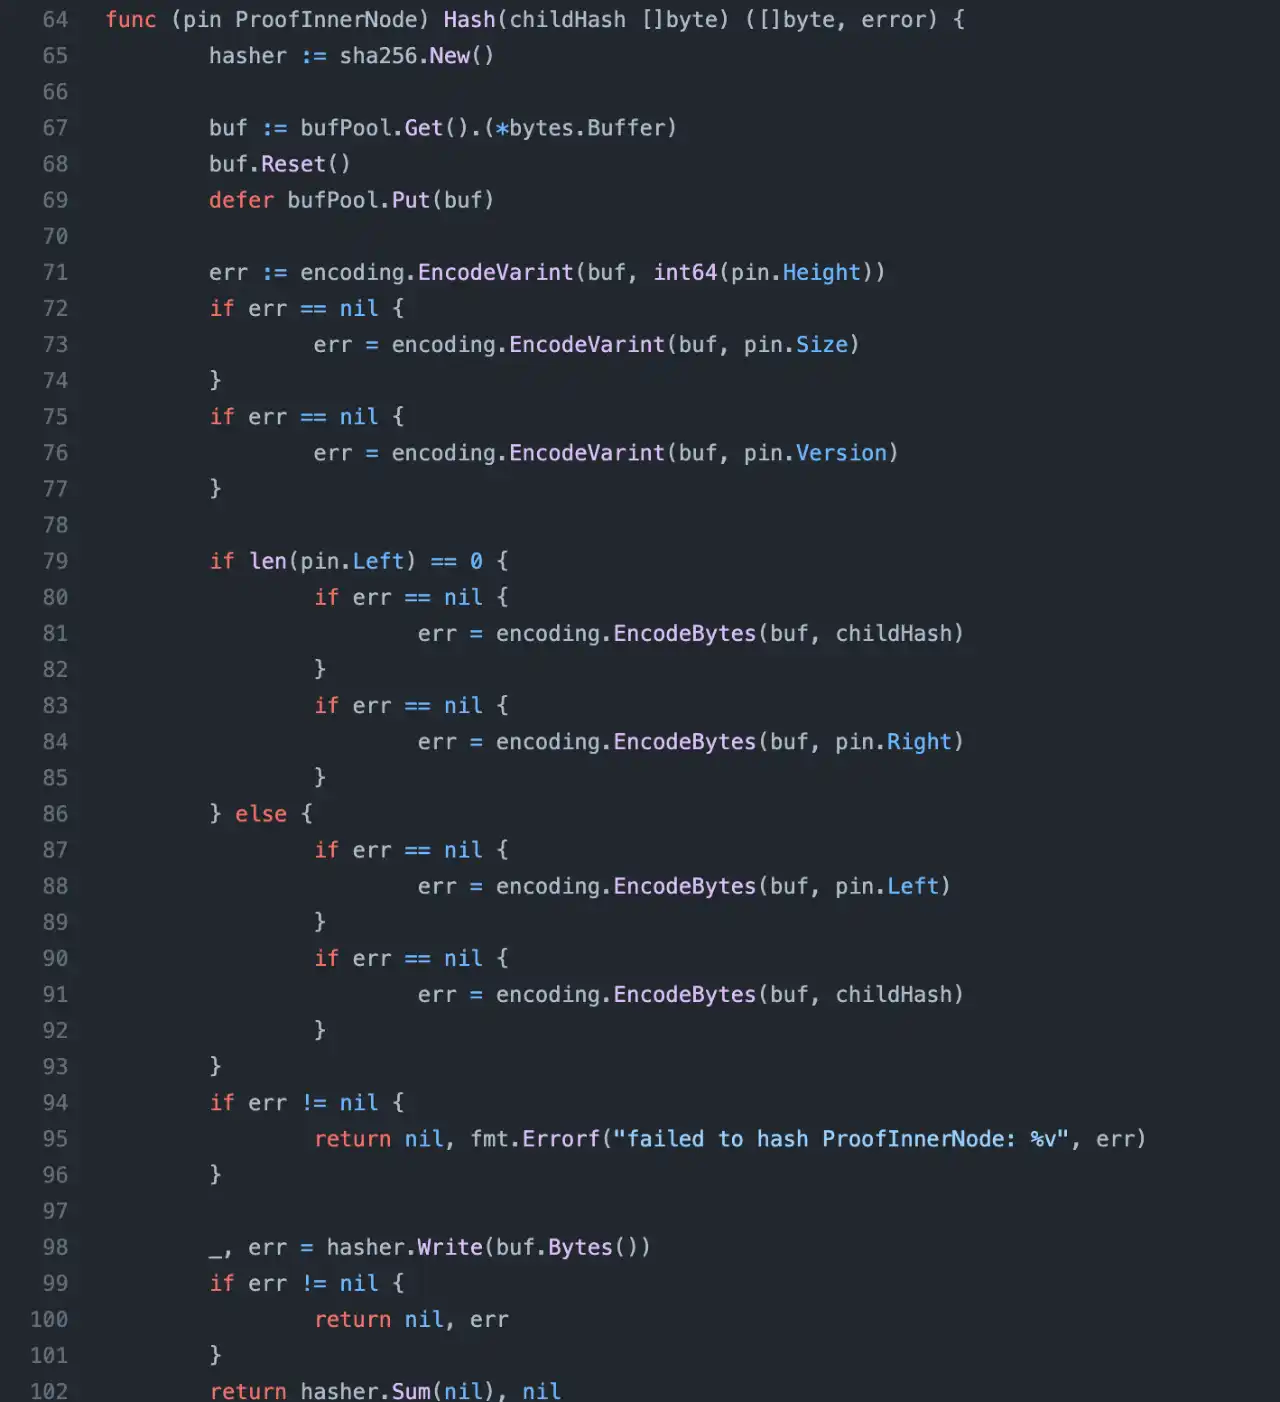
5. Vì vậy, chúng ta có thể biết điều đó trong đường đi, khi trái và phải Nếu cả hai tồn tại, bên phải sẽ bị bỏ qua và hàm băm của lá và bên trái sẽ được trả về. Trong kiểm tra hàm băm đệ quy, nó sẽ kiểm tra xem hàm băm này có nhất quán với bên phải của nút đường dẫn cuối cùng hay không. Điều này dẫn đến tình huống quyền được kiểm tra trong kiểm tra đệ quy nhưng bị bỏ qua trong tính toán roothash. Do đó, kẻ tấn công có thể thêm hàm băm của lá và nút bên trong vào đường dẫn ở bên phải của nút đường dẫn cuối cùng và thêm một nút bên trong trống để đảm bảo xác minh. Điều này cho phép chèn dữ liệu độc hại để đánh cắp tiền trong khi roothash không bị ảnh hưởng.
Phân tích MistTrack
Theo phân tích của hệ thống theo dõi chống rửa tiền SlowMist MistTrack, nguồn tài trợ ban đầu cho cuộc tấn công hack này đến từ ChangeNOW.
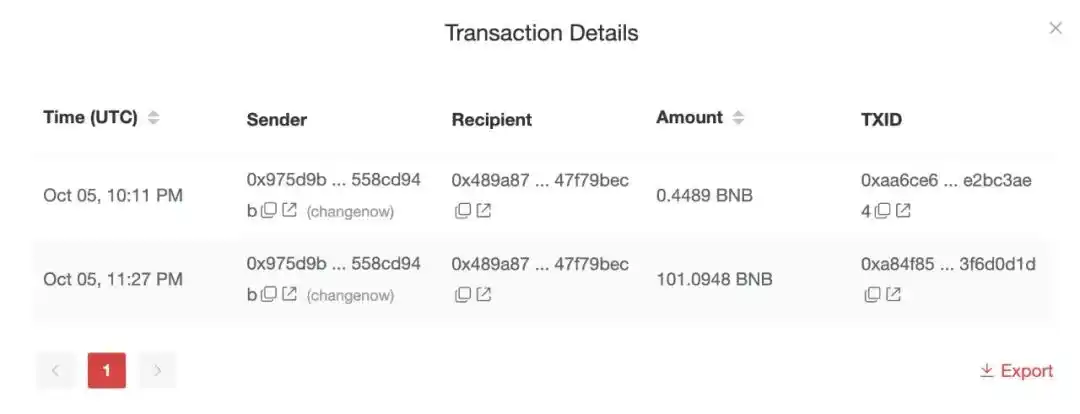
Địa chỉ hacker của cuộc tấn công này Có đã tương tác với nhiều DApp, bao gồm Multichain, Venus Protocol, Alpaca Finance, Stargate, Curve, Uniswap, Trader Joe, PancakeSwap, SushiSwap, v.v. Ngoài ra, 4,8 triệu USDT do tin tặc chuyển sang Ethereum đã bị Tether đưa vào danh sách đen, 1,7 triệu USDT trên AVAX đã bị đưa vào danh sách đen và 2 triệu USDT trên Arbitrum đã bị đưa vào danh sách đen. Do Chuỗi BNB bị đình chỉ kịp thời, hơn 410 triệu đô la bị hack trên BSC không thể chuyển được. Vào ngày 8 tháng 10, địa chỉ hacker này đã chuyển khoảng 33.771 ETH sang một địa chỉ mới bắt đầu bằng 0xFA0a3, tương đương khoảng 45 triệu USD.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan