ArkStream Capital: Giải thích chi tiết về cơ hội đầu tư của zk vào việc mở rộng công suất và bảo vệ quyền riêng tư (1)
Tiêu đề gốc: "ArkStream Capital: Giải thích chi tiết về cơ hội đầu tư của zk trong việc mở rộng và bảo vệ quyền riêng tư (1)"
Tác giả gốc: Ray
Nguồn gốc: ArkStream Capital Public No .
Lời nói đầu
Mạng Bitcoin hoặc mạng Ethereum hiện tại sẽ có sẵn trên toàn bộ mạng Có rất nhiều giao dịch đang chờ đóng gói và xác nhận khối. Loại cơ chế xác nhận chờ giao dịch này ảnh hưởng lớn đến trải nghiệm người dùng, tắc nghẽn giao dịch là một vấn đề cấp bách mà toàn ngành cần giải quyết. Ngoài ra, do tính mở và minh bạch của chính blockchain nên một khi địa chỉ được đánh dấu, tất cả các giao dịch của chúng tôi đều không có quyền riêng tư nào cả. Khi DeFi phát triển, nhu cầu bảo vệ quyền riêng tư chưa bao giờ cấp bách hơn hiện nay trong khu rừng tiền điện tử tối tăm này. Khi các khối xây dựng DeFi đang trên bờ vực sụp đổ, đường thanh lý rõ ràng và thanh lý điểm cố định trên chuỗi đã trở thành động lực quan trọng dẫn đến sự sụt giảm không thể ngăn cản của giá.
Các chuyên viên máy tính và nhà phát triển đã khám phá hai vấn đề chính về khả năng xử lý đồng thời của mạng và quyền riêng tư trong nhiều năm. Công nghệ chứng minh không có kiến thức, với các đặc tính độc đáo của riêng nó, cũng quan trọng như tính minh bạch, phân quyền và không giả mạo đối với công nghệ blockchain, đồng thời đã mang lại các giải pháp khép kín cho các vấn đề về mở rộng và quyền riêng tư. Bài viết này sẽ bắt đầu từ định nghĩa và kế hoạch triển khai bằng chứng không có kiến thức, lấy nhiều dự án phổ biến trên thị trường làm ví dụ, khám phá việc khám phá nó trong hai lĩnh vực mở rộng và bảo vệ quyền riêng tư, đồng thời suy nghĩ về các cơ hội đầu tư từ góc độ đầu tư. thể chế.
Định nghĩa về không có kiến thức bằng chứng
Mọi người có xu hướng tin vào những gì họ nhìn thấy và nghe thấy trong tương tác hàng ngày. Tuy nhiên, để sở hữu được những thông tin hoặc kiến thức có giá trị, mọi người sẽ muốn làm cho người khác tin tưởng rằng họ có quyền sở hữu kiến thức mà không tiết lộ những bí mật cốt lõi. Để giải quyết những nhu cầu như vậy, bằng chứng không có kiến thức đã ra đời. Nói một cách học thuật hơn, bằng chứng không có kiến thức là bằng chứng và xác minh "kiến thức là đúng" của hai bên, chủ sở hữu kiến thức cũng là người chứng minh và bên kia là người xác minh.
Chúng tôi sử dụng bản phác thảo để giải thích một cách trực quan những gì bằng chứng không có kiến thức có thể đạt được.
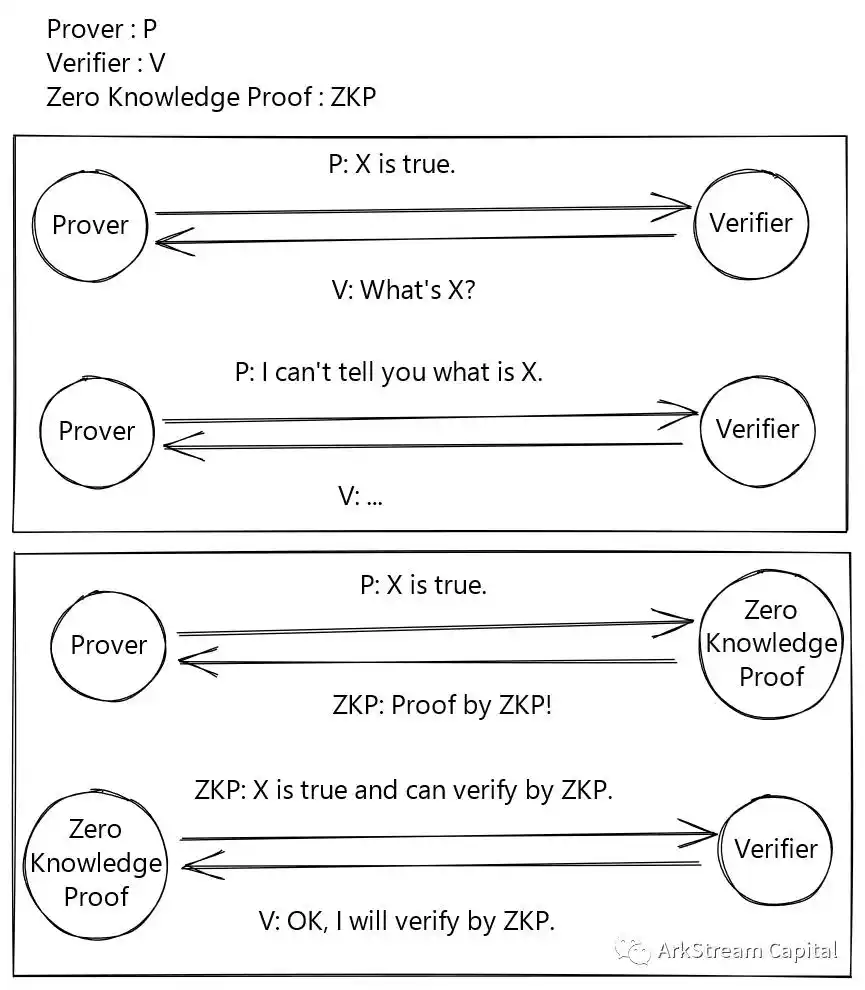
Hình 1: Chứng minh không có ZKP và với ZKP
Từ bức tranh này, chúng ta có thể rút ra ba đặc tính của bằng chứng không có kiến thức:
Tính đầy đủ (Hoàn thành): Tính trung thực Bằng chứng về "kiến thức là đúng" Việc chứng minh khẳng định này chắc chắn sẽ thuyết phục được người kiểm chứng.
Tính hợp lý (Âm thanh): Người tục ngữ không thể chuyển đổi " kiến thức là sai ” đã được chứng minh là “kiến thức là đúng”.
Không có kiến thức: Toàn bộ bằng chứng, phương pháp xác minh ngoại trừ " Khẳng định “kiến thức là đúng” sẽ không thu được những bí mật khác liên quan đến kiến thức.
Nói một cách dễ hiểu, ba đặc tính này là: cái gì đúng thì không thể sai; cái gì sai thì không thể đúng; cái chưa biết là đúng, và cái chưa biết vẫn chưa biết. Tính chất thứ ba được đặt theo cách phổ biến hơn, tôi nói “cái gì đúng” và bạn đã xác minh “cái gì đúng” nhưng bạn không biết nó là gì.
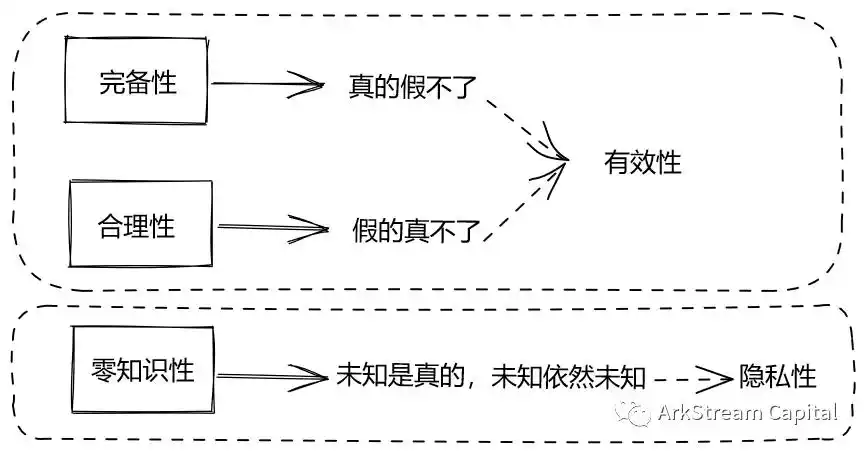
Hình 2: Bằng chứng không có kiến thức về ba thuộc tính và hai đặc điểm blockquote>
Hai thuộc tính đầu tiên dễ hiểu và dễ chú ý hơn thuộc tính thứ ba, trong khi thuộc tính thứ ba rất dễ nhầm lẫn và bỏ qua.
Khi cả bên chứng minh và bên xác minh đều biết nội dung của kiến thức thì dễ dàng xác minh được “kiến thức đó là đúng” nhưng không còn đáp ứng được yêu cầu không có kiến thức của bằng chứng. Ngược lại, nếu thỏa mãn không có kiến thức thì chúng ta khó kiểm chứng được. Bạn thử nghĩ xem, làm sao chúng ta có thể đánh giá được rằng không có nội dung kiến thức nào bị rò rỉ trong quá trình chứng minh và xác minh? Nếu nội dung kiến thức không bị rò rỉ, liệu người kiểm chứng có tin rằng kiến thức đó là đúng hay không? Suy cho cùng, anh ta thậm chí còn không biết kiến thức là gì, thậm chí có thể vô thức hoặc không biết kiến thức có tồn tại hay không! Nhưng sự thật là kiến thức nhất định phải tồn tại, nếu không thì không có cách nào chứng minh được “kiến thức là đúng”!
Hãy nói về nó bằng những ví dụ cụ thể hơn. Ví dụ, tất cả chúng ta đều tin rằng Satoshi Nakamoto phải tồn tại trên thế giới. Nếu không thì Bitcoin đã không xuất hiện, nhưng , rất nhiều năm sau, chúng ta không biết Satoshi Nakamoto có còn sống trên thế giới hay không. Nếu Satoshi Nakamoto vẫn còn sống và anh ấy muốn nói với thế giới rằng anh ấy vẫn còn sống. Sau đó, Satoshi Nakamoto có thể sử dụng bằng chứng không có kiến thức để truyền đạt cho thế giới rằng "Tôi vẫn còn sống". Lúc này, thế giới sẽ biết thông tin này dựa trên xác minh bằng chứng không có kiến thức, nhưng sẽ không biết liệu Satoshi Nakamoto có sử dụng hay không khóa riêng hoặc liệu anh ấy có đăng nhập vào năm đó hay không.Tự chứng nhận tài khoản BitcoinTalk, v.v. Một kịch bản khác là khi Satoshi Nakamoto phát minh ra Bitcoin, địa chỉ tạo ra đã sở hữu Bitcoin đầu tiên, khi địa chỉ này sử dụng khóa riêng tương ứng cho các hoạt động, nó cũng có thể truyền tải thông tin rằng Satoshi Nakamoto vẫn còn sống, nhưng điều này không còn thỏa mãn zero-know , bởi vì mọi người đều biết rằng Satoshi Nakamoto vẫn còn sống nhờ hoạt động liên quan đến khóa riêng của anh ấy.
Nói một cách đơn giản,bằng chứng không có kiến thức không chỉ đảm bảo tính riêng tư của kiến thức mà còn đảm bảo tính hợp lệ của kiến thức. Hai điểm này trực tiếp xác định hai kịch bản ứng dụng chính của bằng chứng không có kiến thức trong thế giới mã hóa: quyền riêng tư và khả năng mở rộng. Tất nhiên, các kịch bản về quyền riêng tư sẽ có nhiều ứng dụng được chia nhỏ hơn, chẳng hạn như thanh toán quyền riêng tư, bỏ phiếu ẩn danh và thậm chí cả chuỗi công khai về quyền riêng tư, cũng có thể được hiểu chung là quyền riêng tư thanh toán tài sản và quyền riêng tư chung về logic. Đối với kịch bản mở rộng, nó đạt được bằng cách sử dụng tính đầy đủ và hợp lý của bằng chứng không có kiến thức và các phương tiện kỹ thuật khác.
Việc triển khai bằng chứng không có kiến thức
Bằng chứng không có kiến thức sử dụng một rất nhiều kiến thức toán học và mật mã được phát minh và triển khai với sự cộng tác của nhau. Về việc thực hiện toàn bộ bằng chứng, tùy theo tính tương tác hay không, nó có thể được chia thành bằng chứng tương tác và bằng chứng không tương tác. Bằng chứng tương tác là một quá trình chứng minh yêu cầu người chứng minh và người xác minh luân phiên nhau theo một thứ tự và quy tắc nhất định, sau đó hoàn thành bằng chứng thông qua xác suất ngẫu nhiên. Bằng chứng không tương tác có nghĩa là người chứng minh tính toán đầy đủ và nộp tất cả các tài liệu chứng minh cùng một lúc theo quy tắc hoặc quy trình chứng minh, sau đó người kiểm chứng có thể trực tiếp sử dụng các tài liệu chứng minh này để xác minh. Nói một cách dễ hiểu hơn, bằng chứng không tương tác là nén nhiều bước của bằng chứng tương tác thành một bước tương tác. Ngoài ra, bằng chứng không tương tác có thể được coi là việc chia toàn bộ quá trình triển khai thành quy trình chứng minh và quy trình xác minh.
Dưới đây, chúng tôi sử dụng hai tình huống khác nhau để mô phỏng sự khác biệt giữa bằng chứng tương tác và bằng chứng không tương tác.
Đơn giản hóa kịch bản một, giả sử rằng khóa riêng do Satoshi Nakamoto tạo ra xuất hiện trở lại trên thế giới, lúc này cần phải chứng minh rằng khóa riêng này vẫn còn hoạt động .
Quy trình chứng minh tương tác:
1. Xác minh Bên hét lên với người chứng nhận khóa riêng tư và bạn viết một câu sau một chiều cao khối nhất định: Hello World.
2. Người chứng nhận khóa riêng tạo tuân theo các yêu cầu và đợi độ cao khối nhất định trước khi để lại tin nhắn cho toàn bộ mạng: Hello World.
3. Trình xác minh xác minh trong mạng xem khóa riêng của Genesis có để lại thông báo sau một chiều cao khối nhất định theo yêu cầu hay không: Xin chào Thế giới.
4. Lặp lại các bước 1, 2 và 3. Khi số lần đạt đến một mức nhất định, có thể xác định từ góc độ xác suất rằng khóa riêng về cơ bản là hoạt động. .
Quy trình chứng minh không tương tác:
1. Một thiết bị/trình mô phỏng/Turing nhất định Máy tạo ra một chuỗi xyz ngẫu nhiên, được chia sẻ, sau đó đặt chuỗi này ở chế độ công khai và yêu cầu người chứng nhận khóa riêng tư tạo ra để lại tin nhắn cho toàn bộ mạng dưới dạng "xyz, Hello World".
2. Người chứng nhận khóa riêng được tạo, theo quy tắc của thiết bị/trình mô phỏng/máy Turing, sử dụng chuỗi xyz này, cộng với chuỗi đó sở hữu Hello World, để lại tin nhắn cho toàn mạng: "xyz, Hello World".
3. Trình xác minh giữ chuỗi xyz và sau khi nhìn thấy thông báo về khóa riêng được tạo, trực tiếp xác định rằng khóa riêng đang hoạt động.
Đơn giản hóa kịch bản 2, giả sử Zhang San hiểu thuật toán Gaussian còn Li Si thì không.
Quy trình chứng minh tương tác:
1, Li Call Zhang San bốn lần và tính 1+2+3+...+8887+8888 trong vòng 30 giây.
2. Zhang San sử dụng thuật toán Gaussian, tính toán kết quả trong 30 giây và nói với Li Si.
3. Li Si đã sử dụng phép cộng đơn giản nhất của mình để kiểm tra xem kết quả có đúng không.
4. Lặp lại các bước 1, 2 và 3. Khi số lần đạt đến một mức nhất định, có thể xác định từ góc độ xác suất mà Zhang San hiểu thuật toán Gaussian.
Quy trình chứng minh không tương tác:
1. Một thiết bị/trình mô phỏng/A Turing nhất định máy tạo ra một số nguyên ngẫu nhiên chia sẻ x.
2. Zhang San sử dụng thuật toán Gaussian để tính trực tiếp kết quả của 1+2+3+...+(x-1)+x.
3. Li Si sử dụng phép cộng đơn giản nhất của mình để kiểm tra xem kết quả có đúng hay không, nếu đúng, Zhang San hiểu thuật toán Gaussian.
Qua ví dụ trên, chúng ta có thể thấy rằng bằng chứng không tương tác có những ưu điểm rõ ràng so với bằng chứng tương tác: 1. Nó không dựa vào các tương tác cụ thể. người xác minh là một giải pháp tuyệt vời cho 1 người chứng nhận cho N người xác minh 2. Nó không bị giới hạn về thời gian tương tác và có thể được thực hiện bất cứ lúc nào. Tuy nhiên, chúng tôi cũng nhận thấy rằng có một máy mô phỏng/Turing trong bằng chứng không tương tác!
Ở đây, khái niệm cốt lõi của bằng chứng không có kiến thức được giới thiệu: trình mô phỏng/máy Turing. Máy mô phỏng/Turing có thể che giấu kiến thức nhưng vẫn đảm bảo rằng “kiến thức đó là đúng” có thể được chứng minh và xác minh thành công.
Để hiện thực hóa các chức năng cốt lõi của máy mô phỏng/máy Turing cho các bằng chứng không tương tác, các giải pháp kỹ thuật hiện tại có thể bao gồm: Oracle ngẫu nhiên (Random Oracle) và chuỗi tham chiếu chung String, CRS), trong đó Common Reference String là một lược đồ được sử dụng rộng rãi. Chúng tôi tin rằng không có nhiều khác biệt cơ bản giữa các oracle ngẫu nhiên và các chuỗi tham chiếu công khai. Chuỗi tham chiếu công khai CRS phải được tạo bởi bên thứ ba đáng tin cậy và sau đó được chia sẻ với người chứng minh và người xác minh. Ở đây, việc tạo CRS phải được đảm bảo ngẫu nhiên và đáng tin cậy. Do đó, bước tạo CRS còn được gọi là Thiết lập tin cậy.
Chúng ta có thể sử dụng Chúa như một phép ẩn dụ cho một máy mô phỏng/máy Turing. Chúa là công khai và không chỉ có thể giúp người chứng minh che giấu kiến thức và hoàn thành chứng minh mà còn xác định liệu người chứng minh có là Rèn luyện kiến thức để hỗ trợ người xác minh xác minh thành công. Chúa là hoàn hảo, nhưng con người cuối cùng cần phải tạo ra Chúa, quá trình tạo ra Chúa có thể tương ứng với: bối cảnh đáng tin cậy. Ngoài ra, Chúa có khả năng áp dụng và không nhất thiết phải mang tính phổ quát, giống như Chúa Giê-su là Thần của phương Tây và Như Lai là Thần của phương Đông (Khả năng áp dụng của những bối cảnh đáng tin cậy). Nếu chúng ta suy nghĩ sâu sắc hơn, Chúa có thể không đáng tin cậy. (Bảo mật cho các cài đặt đáng tin cậy)
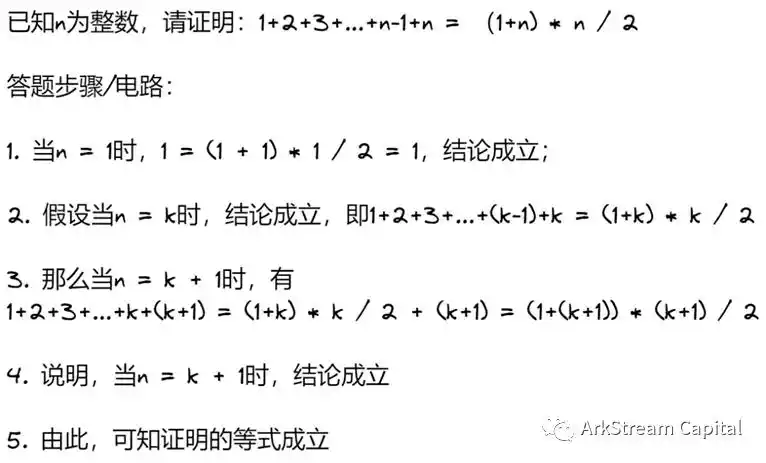
Tất cả các bằng chứng luôn quay lại các bước cụ thể. Giống như khi chúng ta giải các bài toán chứng minh, cũng có các bướcđể giải chúng. Đối với bằng chứng không có kiến thức, bước cụ thể này có thuật ngữ chuyên môn: Mạch. Đối với QAP/QSP, mạch Boolean và mạch số học, chúng ta có thể phân loại chúng một cách đơn giản và đại khái thành các bước cụ thể trong quy trình chứng minh không tương tác. Trên thế giới có hàng ngàn bài toán chứng minh toán học, khi giải chứng minh cần viết các bước giải bài toán tương ứng. Tương tự, đối với các bằng chứng không có kiến thức dựa trên kiến thức khác nhau, các mạch cũng cần phải được viết đặc biệt. Tất nhiên, cũng có một số loại bằng chứng kiến thức nhất định có thể đơn giản hóa quá trình viết thông qua khung mạch chia sẻ. Đối với các câu hỏi chứng minh toán học khác nhau, chúng ta cần viết các bước riêng biệt để trả lời các câu hỏi (Mạch đặc biệt) và đối với một loại câu hỏi chứng minh toán học nhất định, chúng ta có thể viết các bước chung để trả lời các câu hỏi câu hỏi (Mạch vạn năng), ngay cả đối với một loại câu hỏi, chúng ta có thể trích dẫn trực tiếp các bước/kết luận đã được viết cho loại câu hỏi khác. (Khả năng kết hợp/tương tác mạch).
Theo dõi các câu hỏi chứng minh toán học trước đó và nói về vị trí của mạch điện
Hình 3: Tương tự mạch
Đối với các khái niệm hoặc thuật ngữ khác, chẳng hạn như hệ thống ràng buộc bậc nhất R1CS, NP bài toán, đa thức, kiến thức về đa thức, phân tích nhân tử, tính toán mờ, thông tin, kiến thức, sự thỏa mãn mạch, bảo mật hoàn toàn, Ngữ nghĩa bảo mật, không thể phân biệt, ánh xạ, đồng cấu, trường hữu hạn, nhóm tuần hoàn, phép biến đổi Fiat-Shamir, chữ ký ECDSA... Vì nó liên quan đến quá nhiều khái niệm và phép tính toán học,trừ khi đó là toán học và mật mã. Các chuyên gia không khuyên bạn nên chi tiêu quá nhiều trí tuệ và năng lượng cho việc này. Thông tin quan trọng mà chúng ta chỉ cần biết là các giải pháp triển khai bằng chứng không có kiến thức khác nhau phụ thuộc vào việc đưa ra các cài đặt đáng tin cậy, khả năng áp dụng các cài đặt đáng tin cậy và mức độ dễ viết mạch.
Đối với các giải pháp triển khai bằng chứng không có kiến thức khác nhau, chúng tôi có thể sử dụng năm khía cạnh về chi phí thời gian và chi phí không gian của người chứng minh và người xác minh, cũng như tính bảo mật. để xác định giá trị của kế hoạch thực hiện.
Tiêu tốn thời gian của người chứng minh: tức là thời gian tính toán quyết định tốc độ chứng minh;
Chi phí thời gian của người xác minh: tức là thời gian xác minh;
Chi phí không gian của người chứng minh và người xác minh: có khái niệm về kích thước bằng chứng, Việc xác định yêu cầu sử dụng không gian lưu trữ cũng thường được gọi là sự đơn giản;
Bảo mật: Vì một số giao thức cần để giới thiệu các cài đặt đáng tin cậy, việc triển khai tương ứng sẽ dựa vào các cài đặt có thể định cấu hình lại để bảo mật. Ngoài ra, cũng có sự khác biệt trong khả năng áp dụng các cài đặt đáng tin cậy, đó là "vĩnh viễn" và "một lần".
Sự khác biệt trong các kế hoạch triển khai cuối cùng được chia thành hai phe của các giao thức chứng minh không có kiến thức: đối số kiến thức không tương tác ngắn gọn zk-SNARK không có kiến thức và đối số zk-STARK không -bằng chứng kiến thức Kiến thức có thể mở rộng đối số kiến thức minh bạch.
zk-SNARK: Zero-Kiến thức ngắn gọn Không tương tác Lý lẽ về kiến thức. Bằng chứng không tương tác yêu cầu cài đặt đáng tin cậy và các giải pháp triển khai khác nhau có các yêu cầu và tác động khác nhau về cài đặt đáng tin cậy. ZCash đã được áp dụng và phát triển trong nhiều năm, có nhiều giải pháp triển khai tối ưu hóa được chia nhỏ, các dự án nổi tiếng bao gồm: ZCash, zkSync, Aztec, v.v. Do thời gian dài nên một số lượng lớn các giao thức phái sinh đã ra đời: Schnorr giao thức, giao thức Pinocchio, giao thức Marlin, giao thức Sonic, giao thức Libra, giao thức PLONK, giao thức Spartan, giao thức BullteProof, v.v.
zk-STARK: Đối số kiến thức minh bạch có thể mở rộng không có kiến thức. Bằng chứng không tương tác, không yêu cầu cài đặt đáng tin cậy, có khả năng chống lại điện toán lượng tử và kích thước bằng chứng rất đắt. Được phát minh và đề xuất bởi nhóm Starkware, có một số dự án chuyên dụng đang được sử dụng, dYdX (gần đây đã thông báo chuyển sang Cosmos), Immutable và Deversifi.
Đề cập đến tuyên bố về tam giác bất khả thi của blockchain, kế hoạch triển khai bằng chứng không có kiến thức có thể nói là một tam giác không hoàn hảo. kế hoạch triển khai có thể được triển khai đồng thời Để đạt được tính đầy đủ, hợp lý và không có kiến thức, sẽ có những đánh đổi nhất định do yêu cầu của các kịch bản ứng dụng. Hay rõ ràng hơn, khi tập trung vào tính đầy đủ và hợp lý, việc thực hiện zero-knows sẽ bị yếu đi, thậm chí bị bỏ qua (mở rộng Layer 2). Ngoài ra, bản thân zero-know proof không có đặc tính phi tập trung, nếu có yêu cầu về vấn đề này thì cần phải kết hợp với thiết kế phi tập trung (thậm chí còn khó khăn hơn).
Máy ảo chứng minh kiến thức bằng không
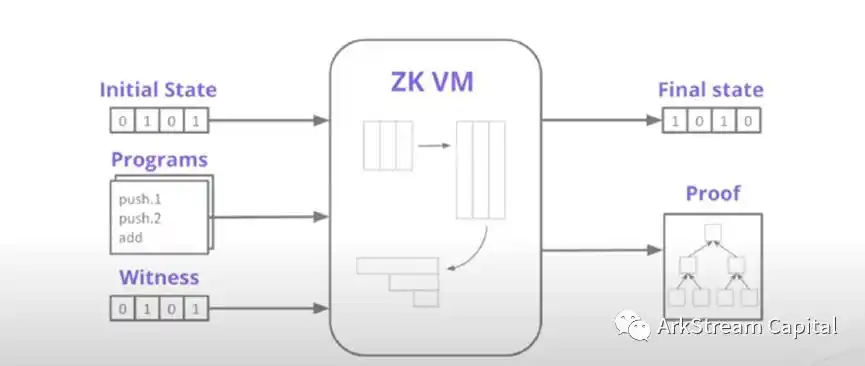
Sau khi thảo luận về các giải pháp triển khai khác nhau, tiếp theo chúng ta sẽ thảo luận về việc triển khai chìa khóa giải pháp. Các ứng dụng và sản phẩm Internet ngày nay đều là các chương trình được triển khai bằng các ngôn ngữ lập trình cấp cao (C++, Java, Rust, Solidity...). Máy ảo/trình thông dịch là một hộp đen để thực thi chương trình. Nó có thể chuyển đổi chương trình thành ngôn ngữ mà máy có thể nhận dạng và hiểu được, sau đó chạy chương trình thay mặt cho máy. Nếu không có máy ảo chứng minh kiến thức bằng 0, khi chúng ta sử dụng công nghệ chứng minh kiến thức bằng 0 để viết chương trình, chúng ta cần viết mạch thực hiện tương ứng dành riêng cho chương trình. Các mạch như vậy rất khó viết, kiểm tra và sử dụng trong sản xuất. Vì mục đích này, để làm cho việc sử dụng công nghệ không có kiến thức trở nên phổ biến và hiệu quả hơn, cần có một máy ảo chứng minh không có kiến thức (zkVM) có thể gửi và xác minh các bằng chứng do chương trình tạo ra. Về việc ngôn ngữ lập trình cấp cao được zkVM sử dụng là C++, Java hay ngôn ngữ lập trình mạch được thiết kế đặc biệt (Cairo của Stareware, Zinc của zkSync), điều này phụ thuộc vào thiết kế và khả năng của zkVM. Cần nhấn mạnh rằng zkVM không có bất kỳ yêu cầu khó khăn nào để sử dụng blockchain.
Hình 4: Đa giác Miden Deep Dive zkVM
Đối với zkVM, điều rất quan trọng là có thể hỗ trợ các chương trình trên toàn cầu. Nếu chỉ một số loại chương trình nhất định có thể được ảo hóa thì điều này của zkVM sẽ giảm đi rất nhiều. Ngoài tính tổng quát, Tính đơn giản, khả năng sử dụng đệ quy, khả năng kết hợp và tính dễ sử dụng là các số liệu khác cần xem xét.
Dưới đây là một số ví dụ minh họa tính khả dụng đệ quy:
Bài toán: Giả sử máy tính chỉ hỗ trợ phép cộng số có hai chữ số và không hỗ trợ phép cộng, nhân số có nhiều chữ số thì làm cách nào để tính 1+2+3+...+99+100?
Giải pháp không đệ quy:
1+2= 3, 3+3=6, 6+4=10,..., 4950+100=5050
Tổng cộng có 99 phép cộng được thực hiện. (Khái niệm lặp không được giới thiệu ở đây. Nếu quan tâm, bạn có thể tự tìm hiểu và tìm hiểu)
Giải pháp phiên bản đệ quy:
1+2+3+...+99+100
Tính tổng của 1 và (2+3+...+99+ 100) Tổng là đủ, đối với phép tính (2+3+...+99+100) thì có thể dùng phương pháp này để giải lại, tức là (2+3+...+99+ 100) được chuyển thành phép tính 2 và (3+ ...+99+100), và lặp lại như thế này cho đến khi đáp ứng hạn chế của phép cộng hai chữ số, nghĩa là 99+100 = 199, rồi sử dụng 199 để kết thúc đệ quy và tính kết quả.
Tính khả dụng đệ quy có thể tái sử dụng trực tiếp giải pháp cho vấn đề khi giải quyết vấn đề. Điều này có thể đơn giản hóa rất nhiều việc giải quyết các vấn đề thực tế.
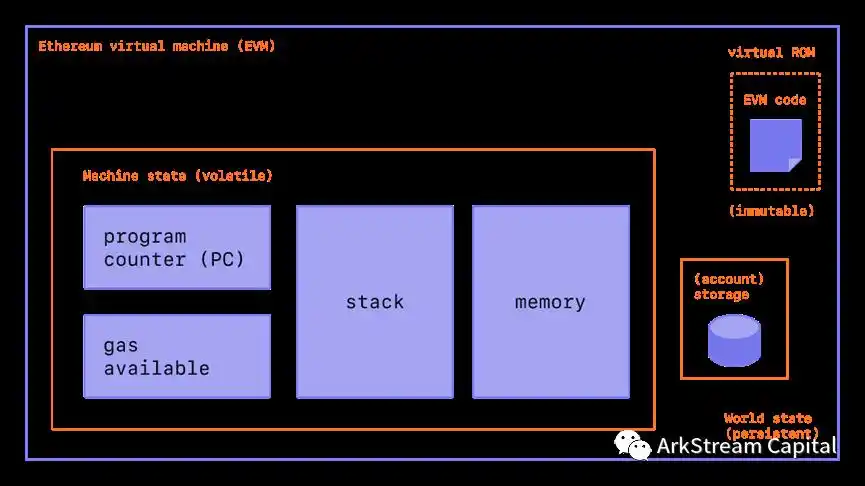
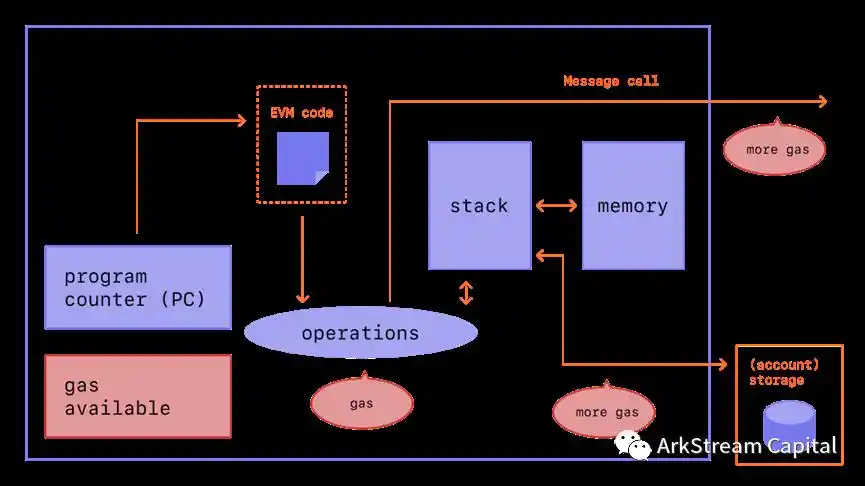
Chúng tôi đã đề cập trước đó rằng việc sử dụng zkVM không liên quan chặt chẽ đến blockchain, vì vậy tiếp theo, chúng tôi sẽ cố gắng khám phá zkVM và Sự kết hợp của chuỗi khối. Đầu tiên, hãy quay trở lại Ethereum, máy tính thế giới đề xuất các hợp đồng thông minh một cách sáng tạo, hay nói kỹ hơn là một máy ảo phân tán. EVM tổng quát (Máy ảo Ethereum) có thể được coi là tương đương với Ethereum và bao gồm các mô-đun như trạng thái máy thay đổi, mã EVM chỉ đọc và dữ liệu tài khoản được lưu trữ. EVM theo nghĩa hẹp có thể đề cập đến mã EVM chỉ đọc và mã hoạt động EVM của Máy ảo Ethereum.
Đối với Ethereum, toàn bộ mạng lưới duy trì một chuỗi chính luôn đạt trạng thái đồng thuận. Chuỗi chính này được xác định bởi khối dài nhất. Các giao dịch trong khối sẽ thúc đẩy những thay đổi về trạng thái Ethereum trên thế giới. Khi chúng tôi phàn nàn về mạng không đủ thông lượng giao dịch và không đủ quyền riêng tư, nguyên nhân sâu xa thực sự là do tắc nghẽn và khiếm khuyết của chính các thành phần bên trong Ethereum. Tại thời điểm này, chúng ta hãy có một giấc mơ tuyệt vời. Nếu tất cả các mô-đun của toàn bộ Ethereum có thể là bằng chứng không có kiến thức, thì việc tính toán thực hiện giao dịch không còn cần phải được xử lý bởi Ethereum nữa. Ethereum chỉ cần hoàn thành việc xác minh Chỉ vậy thôi và dữ liệu tài khoản nội bộ của Ethereum có thể được công khai và minh bạch một cách có chọn lọc khi cần thiết. Bằng cách này, khả năng xử lý giao dịch của Ethereum có thể được giải phóng đáng kể và quyền riêng tư của dữ liệu trên chuỗi cũng có thể được đảm bảo. Để phù hợp với sự đa dạng hiện nay của việc triển khai bằng chứng không có kiến thức, Ethereum không cần bị giới hạn trong việc triển khai một loại bằng chứng không có kiến thức nhất định. tính mở và khả năng mở rộng.
Lý tưởng thì đẹp đẽ nhưng hiện thực thì luôn mong manh, thậm chí tàn nhẫn. Khi Ethereum được thành lập, nó không xem xét việc giới thiệu các bằng chứng không có kiến thức. Do đó, nếu Ethereum trực tiếp thực hiện các bằng chứng không có kiến thức, vấn đề lớn nhất sẽ là hầu hết các thành phần của giao thức Ethereum sẽ dẫn đến một số lượng lớn các phép tính bằng chứng không có kiến thức . , về cơ bản không tận dụng được bằng chứng không có kiến thức. Tất nhiên, bản thân giao thức Ethereum có thể được cập nhật lặp đi lặp lại khi thời gian và công nghệ phát triển. Giống như sự thay đổi mang tính bước ngoặt trong cơ chế đồng thuận từ PoW sang PoS, bằng chứng không có kiến thức về giao thức Ethereum có thể đạt được thông qua nâng cấp Ethereum trong tương lai.
Hình 5: ETHEREUM VIRTUAL MÁY (EVM)
Hình 6: MÁY ẢO ETHEREUM (EVM)
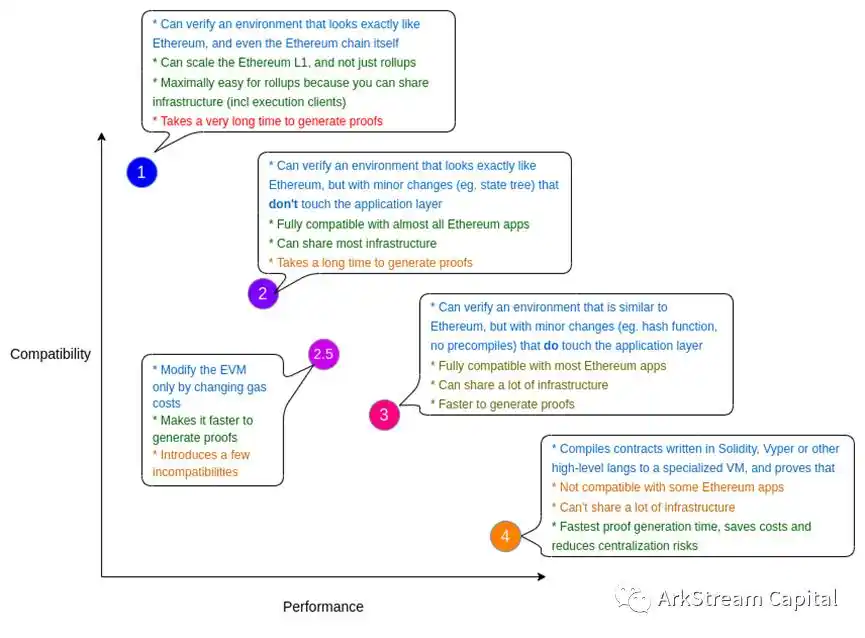
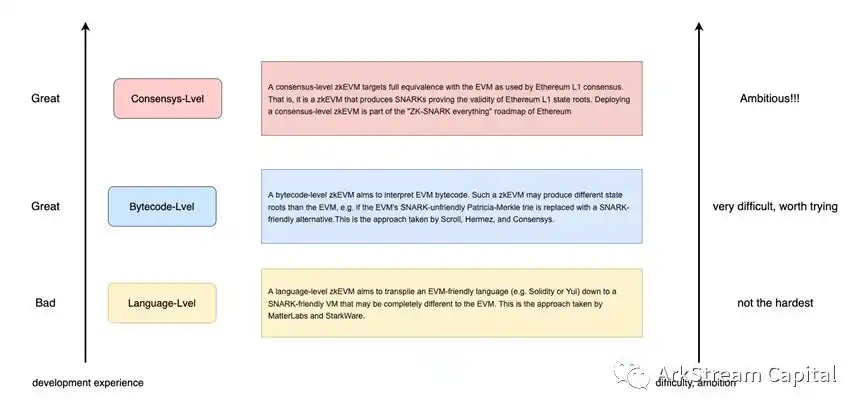
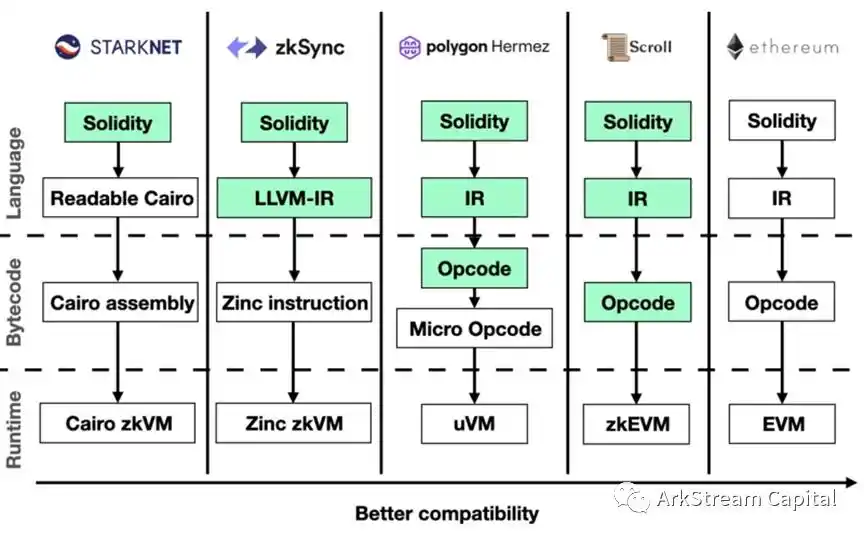
Vào ngày 4 tháng 8 năm 2022, Vitalik, người sáng lập Ethereum, đã xuất bản một bài viết: "Các loại ZK-EVM khác nhau". Bài viết này tương tự như phân loại Ethereum EVM do nhóm Scroll và nhà nghiên cứu Ethereum Justin Drake đề xuất. Chúng ta có thể hiểu rõ hơn về thiết kế, ưu điểm và nhược điểm của các zkEVM/zkVM này từ các hình ảnh sau.
Hình 7: Sự khác biệt các loại ZK-EVM
Hình 8
Hình 9
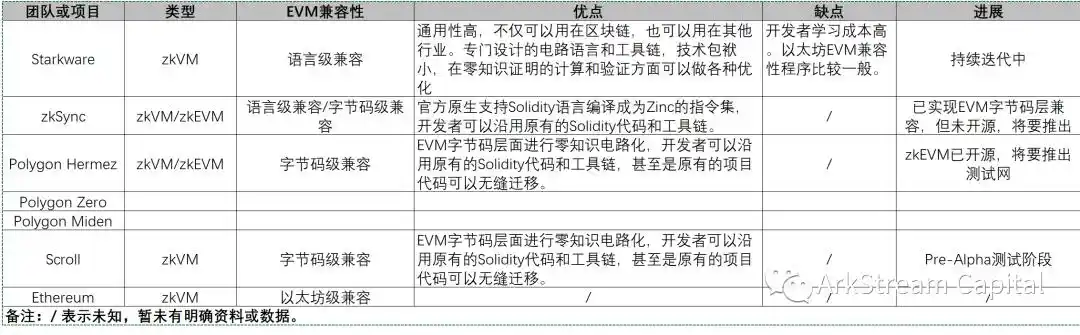
Bây giờ, chúng ta hãy tóm tắt ngắn gọn tiến độ của toàn bộ nhóm hoặc dự án công nghệ zkVM/zkEVM.
Hình 10
Việc nghiên cứu và triển khai zkVM và zkEVM là đối mặt Các vấn đề triển khai không giống nhau và không có sự phụ thuộc tuần tự nên có thể được nâng cao đồng thời và song song. Đối với những thách thức và giải pháp thiết kế cụ thể, bạn có thể tham khảo thông tin và tài liệu của từng dự án. Các dự án khác nhau phải có những cân nhắc riêng khi lựa chọn zkVM/zkEVM. Hiện tại, có vẻ như hầu hết trong số họ sẽ thích con đường zkEVM hơn. Xét cho cùng, luôn có nhu cầu mở rộng Ethereum. Ngoài ra, mục tiêu cuối cùng của ZK của Ethereum là hoàn toàn tương thích. Nghĩ về nó theo cách này, các dự án được phát triển dựa trên zkEVM có thể phát triển thành nhiều ứng dụng khách nút nhẹ Ethereum khác nhau trong tương lai. Đối với zkVM, chúng ta chỉ có thể nói rằng blockchain phải là đối tác của nó, nhưng giấc mơ xa vời của nó không chỉ dừng lại ở blockchain.
Tài liệu tham khảo:
[1] https://github.com/sec- bit/learning-zkp/blob/master/zkp-resource-list.md Tóm tắt các tài nguyên học tập bằng chứng không có kiến thức
[2] https://mp .weixin .qq.com/s/808jMXvIUqB973aVHrAzGQForesight Ventures: Giải thích về zk, zkVM, zkEVM và tương lai của chúng
[3] https://www.odaily. news/post /5178462Nghiên cứu cuộn: Những thách thức thiết kế và giải pháp của zkEVM
[4] https://www.odaily.news/post/5177903LD Vốn: Tổng quan về các giải pháp ZK trong một bài viết Dự án All-Star
[5] https://mirror.xyz/cvalleylive.eth/Deag4YB_EYHaTDv0lc5iPhLpWxzMLG1tyC2GSTwJE4k Giải thích cốt lõi của 10.000 từ: Tại sao ZK lại quan trọng?
[6] https://ethereum.org/en/developers/docs/evm/Máy ảo Ethereum
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan