




A16z: 6 kiểu tấn công chính và bài học rút ra trong Web3
Tiêu đề gốc: "A16z: 6 kiểu tấn công chính và bài học rút ra trong Web3"
Tác giả gốc: Riyaz Faizullabhoy, Matt Gleason, a16z
Bản tổng hợp ban đầu: Con đường của DeFi
Tính bảo mật của Web3 phụ thuộc phần lớn vào khả năng đặc biệt của blockchain trong việc đưa ra lời hứa và khả năng phục hồi sự can thiệp của con người. Nhưng đặc điểm cuối cùng liên quan – các giao dịch thường không thể đảo ngược – khiến các mạng được kiểm soát bằng phần mềm này trở thành mục tiêu hấp dẫn đối với những kẻ tấn công. Trên thực tế, khi các chuỗi khối - mạng máy tính phân tán làm nền tảng cho Web3 - và các công nghệ cũng như ứng dụng đi kèm của chúng tiếp tục tích lũy giá trị, chúng ngày càng trở thành mục tiêu thèm muốn của những kẻ tấn công.
Mặc dù Web3 khác với Internet thời kỳ đầu nhưng chúng tôi đã quan sát thấy những điểm tương đồng với các xu hướng bảo mật phần mềm trước đây. Trong nhiều trường hợp, những vấn đề lớn nhất vẫn không thay đổi như trước. Bằng cách nghiên cứu các lĩnh vực này, những người bảo vệ – cho dù là người xây dựng, nhóm bảo mật hay người dùng tiền điện tử hàng ngày – có thể bảo vệ bản thân, dự án và ví tốt hơn khỏi các tin tặc tiềm năng. Dưới đây chúng tôi mô tả một số chủ đề và dự đoán phổ biến dựa trên kinh nghiệm của chúng tôi.
Đuổi theo tiền
Những kẻ tấn công thường nhằm mục đích tối đa hóa lợi tức đầu tư. Họ có thể dành nhiều thời gian và công sức hơn để tấn công các giao thức có nhiều “Tổng giá trị bị khóa” (TVL) hơn vì phần thưởng tiềm năng sẽ lớn hơn.
Các nhóm hack tài giỏi nhất tấn công các hệ thống có giá trị cao thường xuyên hơn. Các cuộc tấn công mới có giá trị nhất cũng nhắm vào các mục tiêu có giá trị này thường xuyên hơn.
Các cuộc tấn công chi phí thấp -- như lừa đảo -- sẽ không bao giờ biến mất và chúng tôi cho rằng chúng sẽ trở nên phổ biến hơn trong tương lai gần.
Đóng các lỗ hổng
Khi các nhà phát triển học hỏi từ các cuộc tấn công đã được chứng minh, họ có thể Sẽ cải thiện trạng thái của Phần mềm Web3, làm cho nó "an toàn theo mặc định". Thông thường, điều này liên quan đến việc thắt chặt giao diện lập trình ứng dụng hoặc API để khiến mọi người khó có thể vô tình đưa ra các lỗ hổng.
Mặc dù bảo mật luôn là một công việc đang được tiến hành -- và chắc chắn rằng không có gì có thể chống lại được tin tặc -- những người bảo vệ và Nhà phát triển có thể tăng chi phí cho các cuộc tấn công bằng cách loại bỏ quả dễ dàng cho những kẻ tấn công.
Khi các biện pháp bảo mật được cải thiện và các công cụ hoàn thiện, tỷ lệ thành công của các cuộc tấn công sau có thể giảm đáng kể: các cuộc tấn công quản trị, thao túng giá cả và lỗi đăng nhập lại. (Thêm chi tiết bên dưới).
Những nền tảng không thể đảm bảo bảo mật "hoàn hảo" sẽ phải sử dụng các biện pháp giảm thiểu lỗ hổng để giảm khả năng mất mát. Điều này có thể ngăn chặn những kẻ tấn công bằng cách giảm "lợi ích" hoặc phần ngược lại trong phân tích chi phí-lợi ích của chúng.
Phân loại các cuộc tấn công
Các cuộc tấn công vào các hệ thống khác nhau có thể được phân loại theo đặc điểm chung của chúng. Các đặc điểm được xác định bao gồm mức độ phức tạp của các cuộc tấn công, mức độ tự động hóa của chúng và những biện pháp phòng ngừa có thể được thực hiện để chống lại chúng.
Dưới đây là danh sách chưa đầy đủ về các kiểu tấn công mà chúng tôi đã thấy trong các vụ hack lớn nhất trong năm qua. Nó cũng bao gồm những quan sát của chúng tôi về bối cảnh mối đe dọa ngày nay và những kỳ vọng của chúng tôi về tương lai của bảo mật Web3.
APT: Apex Predator
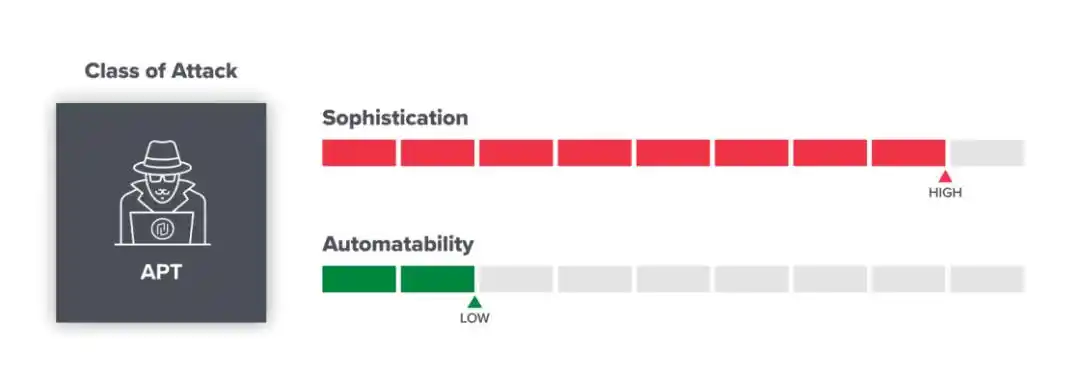
Các đối thủ chuyên nghiệp, thường được gọi là các mối đe dọa dai dẳng nâng cao (APT), là những kẻ lừa đảo trong thế giới bảo mật. Động lực và khả năng của họ rất khác nhau, nhưng họ có xu hướng giàu có và, như tên gọi của họ, bền bỉ, thật không may, họ có thể sẽ ở lại đây. Các APT khác nhau thực hiện nhiều loại hoạt động khác nhau, nhưng những tác nhân đe dọa này thường có nhiều khả năng tấn công trực tiếp vào lớp mạng của công ty để đạt được mục tiêu của chúng.
Chúng tôi biết rằng một số nhóm nâng cao đang tích cực nhắm mục tiêu vào dự án Web3 và chúng tôi nghi ngờ có những nhóm khác vẫn chưa được phát hiện. Những kẻ đứng sau các APT đáng lo ngại nhất có xu hướng sống ở những nơi không có hiệp ước dẫn độ với Hoa Kỳ và Liên minh Châu Âu, khiến họ khó bị truy tố hơn vì các hoạt động của mình. Một trong những APT nổi tiếng nhất là Lazarus, một nhóm Triều Tiên mà FBI gần đây tin rằng đã thực hiện vụ hack tiền điện tử lớn nhất cho đến nay.
Ví dụ:
Ronin Kẻ hacker xác thực p>
Tổng quan
Ai: quốc gia, quốc gia, các tổ chức tội phạm được tài trợ tốt và các nhóm có tổ chức tiên tiến khác. Ví dụ bao gồm tin tặc Ronin (Lazarus, người có quan hệ rộng rãi với Triều Tiên).
Độ phức tạp: Cao (chỉ dành cho các nhóm có nguồn lực tốt, thường ở các quốc gia nơi việc truy tố sẽ không xảy ra).
Mức độ tự động hóa: thấp (chủ yếu vận hành thủ công, kèm theo một số công cụ tùy chỉnh).
Kỳ vọng cho tương lai: APT sẽ vẫn hoạt động miễn là chúng có thể mang lại lợi nhuận cho hoạt động của mình hoặc đạt được các mục tiêu chính trị khác nhau.
Lừa đảo chống lại người dùng: kỹ sư xã hội
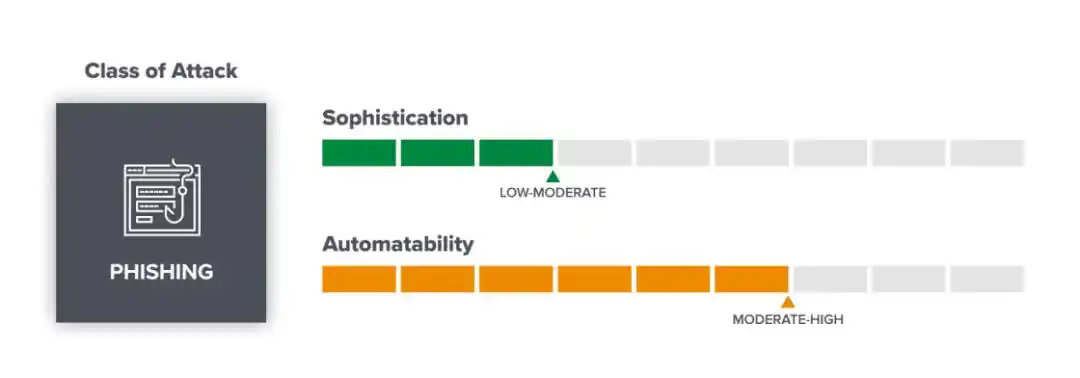
Lừa đảo là một cách tốt- vấn đề phổ biến, được biết đến. Những kẻ lừa đảo cố gắng dụ dỗ con mồi bằng cách gửi tin nhắn mồi chài qua nhiều kênh khác nhau, bao gồm tin nhắn tức thời, email, Twitter, Telegram, Discord và các trang web bị tấn công. Nếu duyệt hộp thư thư rác, bạn có thể sẽ thấy hàng trăm email cám dỗ bạn tiết lộ thông tin, chẳng hạn như mật khẩu hoặc đánh cắp tiền của bạn.
Giờ đây, Web3 cho phép mọi người giao dịch trực tiếp các tài sản như mã thông báo hoặc NFT với kết quả cuối cùng gần như ngay lập tức, nên các chiến dịch lừa đảo đang nhắm mục tiêu vào người dùng Web3. Những cuộc tấn công này là cách dễ dàng nhất để những người có ít kiến thức hoặc chuyên môn kỹ thuật đánh cắp tiền điện tử để kiếm lợi nhuận. Mặc dù vậy, chúng vẫn là một phương pháp quan trọng để các nhóm có tổ chức theo đuổi các mục tiêu có giá trị cao hoặc để các nhóm tiên tiến thực hiện các cuộc tấn công tiêu tốn ví tiền trên diện rộng thông qua những hoạt động như tiếp quản trang web.
Ví dụ
Nhắm mục tiêu trực tiếp đến người dùng ; OpenSea Chiến dịch lừa đảo
BadgerDAO Tấn công lừa đảo
Tổng quan
Ai: Bất cứ ai, từ người mới viết kịch bản cho đến các nhóm có tổ chức.
Độ tinh vi: Trung bình-thấp (các cuộc tấn công có thể ở dạng "bắn" chất lượng thấp hoặc chệch mục tiêu, tùy thuộc vào nỗ lực của kẻ tấn công).
Mức độ tự động hóa: trung bình đến cao (hầu hết các tác vụ đều có thể được tự động hóa).
Điều gì sẽ xảy ra trong tương lai: Lừa đảo rất dễ dàng và những kẻ lừa đảo có xu hướng thích ứng -- và vượt qua -- các biện pháp phòng vệ mới nhất, vì vậy chúng tôi mong đợi những điều này. các cuộc tấn công sẽ tăng lên. Người dùng có thể bảo vệ tốt hơn trước các cuộc tấn công thông qua việc nâng cao giáo dục và nhận thức, lọc tốt hơn, biểu ngữ cảnh báo được cải thiện và kiểm soát ví mạnh mẽ hơn.
Lỗ hổng của chuỗi cung ứng: mắt xích yếu nhất
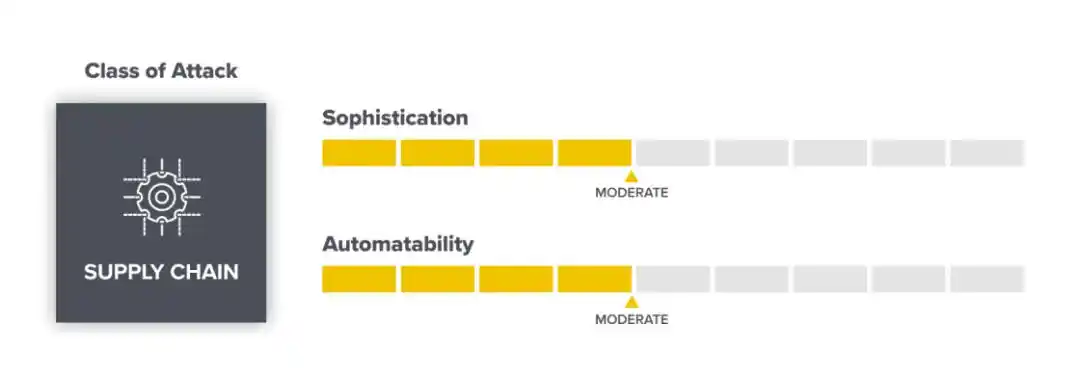
Khi các nhà sản xuất ô tô phát hiện ra các bộ phận bị lỗi trong xe của họ, họ sẽ ban hành lệnh thu hồi vì lý do an toàn; điều này cũng không khác gì trong chuỗi cung ứng phần mềm.
Thư viện phần mềm của bên thứ ba giới thiệu một bề mặt tấn công khổng lồ. Trước Web3, đây đã là một thách thức bảo mật trên toàn hệ thống, chẳng hạn như lỗ hổng log4 j vào tháng 12 năm ngoái, đã ảnh hưởng đến phần mềm máy chủ web quy mô lớn. Những kẻ tấn công quét Internet để tìm các lỗ hổng đã biết và tìm ra các vấn đề chưa được vá mà chúng có thể khai thác.
Mã đã nhập có thể không phải do nhóm kỹ thuật của bạn viết nhưng việc bảo trì mã là rất quan trọng. Các nhóm phải giám sát các thành phần phần mềm của mình để tìm lỗ hổng bảo mật, đảm bảo các bản cập nhật được triển khai và luôn cập nhật thông tin về tiến độ cũng như tình trạng của các dự án mà họ dựa vào. Chi phí thực tế và ngay lập tức của việc khai thác các lỗ hổng trong phần mềm Web3 khiến việc truyền đạt những vấn đề này đến người dùng một cách có trách nhiệm trở thành một thách thức. Ban giám khảo vẫn chưa xác định được cách thức hoặc nơi các nhóm có thể truyền đạt thông tin này với nhau theo cách không vô tình khiến tiền của người dùng gặp rủi ro.
Ví dụ
Wormhole Bridge Hacker
Tin tặc tiết lộ lỗ hổng trên Multichain
Tổng quan
Ai: Các nhóm có tổ chức như APT, tác nhân đơn độc và người trong cuộc.
Độ phức tạp: Trung bình (đòi hỏi kiến thức kỹ thuật và thời gian).
Mức độ tự động hóa: Trung bình (việc quét các thành phần phần mềm để tìm các thành phần phần mềm có vấn đề có thể được tự động hóa; nhưng khi phát hiện ra lỗ hổng mới, việc khai thác cần phải được xây dựng thủ công).
Kỳ vọng cho tương lai: Khi các hệ thống phần mềm trở nên phụ thuộc lẫn nhau và phức tạp hơn, các lỗ hổng trong chuỗi cung ứng có thể sẽ tăng lên. Tấn công cơ hội cũng có khả năng gia tăng cho đến khi các phương pháp tiết lộ lỗ hổng được chuẩn hóa, tốt được phát triển để bảo mật Web3.
Tấn công quản trị: Kẻ đánh cắp bầu cử
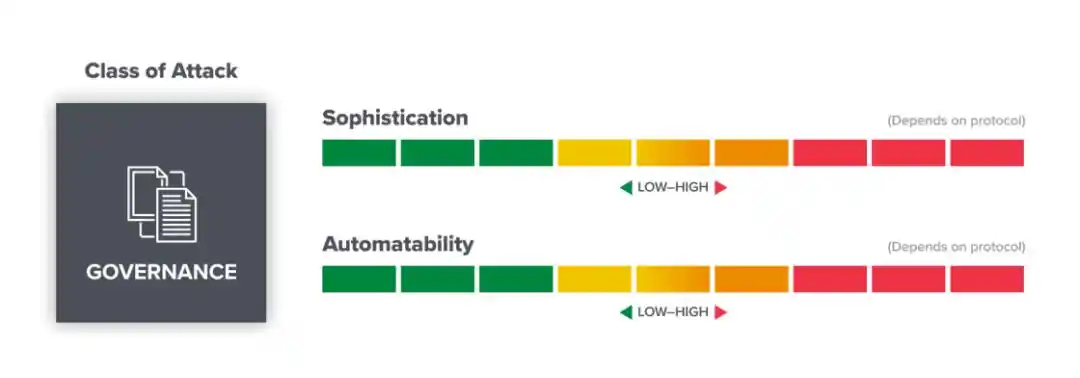
Đây là câu hỏi cụ thể về mã hóa đầu tiên xuất hiện trong biểu mẫu này. Nhiều dự án trong Web3 bao gồm quản trị, nơi chủ sở hữu mã thông báo có thể đề xuất và bỏ phiếu cho các đề xuất thay đổi mạng. Mặc dù điều này mang lại cơ hội để tiếp tục phát triển và cải tiến nhưng nó cũng mở ra một cửa sau cho việc đưa ra các khuyến nghị độc hại mà nếu được triển khai có thể làm gián đoạn mạng.
Những kẻ tấn công đã nghĩ ra những cách mới để vượt qua sự kiểm soát, chiếm đoạt quyền lãnh đạo và cướp bóc của cải. Các cuộc tấn công quản trị từng là mối lo ngại về mặt lý thuyết, nhưng giờ đây đã được chứng minh là có thể xảy ra. Những kẻ tấn công có thể gây ảnh hưởng đến việc bỏ phiếu thông qua “các khoản vay nhanh” quy mô lớn, như đã xảy ra gần đây với dự án tài chính phi tập trung (DeFi) Beanstalk. Các phiếu bầu quản trị dẫn đến việc thực hiện tự động các đề xuất có nhiều khả năng bị kẻ tấn công khai thác hơn; các đề xuất được ban hành chậm trễ về thời gian hoặc yêu cầu chữ ký thủ công từ nhiều bên (ví dụ: thông qua ví nhiều chữ ký) sẽ ít có khả năng thành công hơn.
Ví dụ
Beanstalk Trộm cắp tiền
Tổng quan
Ai: Bất kỳ ai, từ các nhóm có tổ chức (APT) đến các tác nhân độc lập.
Độ phức tạp: từ thấp đến cao, tùy thuộc vào giao thức. (Nhiều dự án có các diễn đàn, cộng đồng tích cực trên Twitter và Discord cũng như bảng điều khiển ủy quyền có thể dễ dàng vạch trần những nỗ lực nghiệp dư hơn).
Mức độ tự động hóa: từ thấp đến cao, tùy theo giao thức.
Điều gì sẽ xảy ra trong tương lai: Những cuộc tấn công này phụ thuộc nhiều vào các công cụ và tiêu chuẩn quản trị, đặc biệt liên quan đến quy trình giám sát và ban hành đề xuất.
Cuộc tấn công định giá của Oracle: Kẻ thao túng thị trường
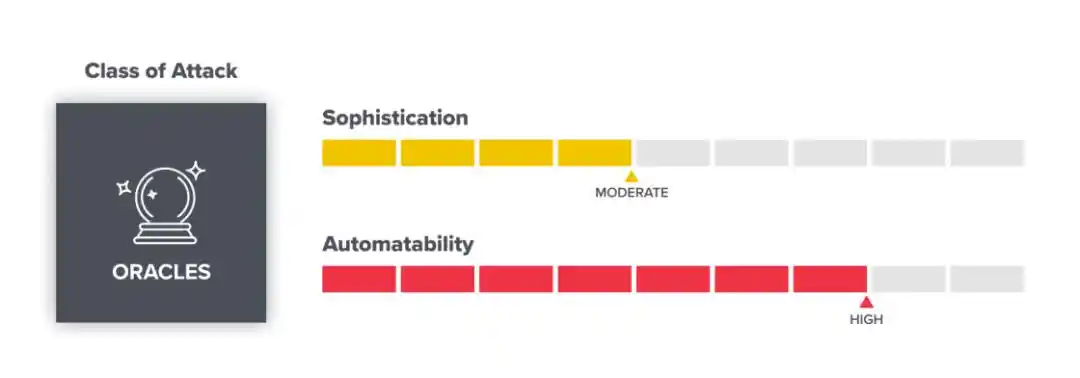
Việc định giá tài sản một cách chính xác là rất khó. Trong thế giới giao dịch truyền thống, việc thao túng thị trường để tăng hoặc giảm giá một cách giả tạo một tài sản là bất hợp pháp và bạn có thể bị phạt và/hoặc bị bắt vì làm như vậy. Trong DeFi, nó mang lại cho các cá nhân ngẫu nhiên khả năng “giao dịch chớp nhoáng” hàng trăm triệu hoặc hàng tỷ đô la, gây ra biến động giá đột ngột và vấn đề là hiển nhiên.
Nhiều dự án Web3 dựa vào "oracle" - hệ thống cung cấp dữ liệu theo thời gian thực và là nguồn thông tin ngoài chuỗi. Ví dụ: “oracles” thường được sử dụng để xác định giá trao đổi giữa hai tài sản. Nhưng những kẻ tấn công đã tìm ra cách để đánh lừa những nguồn được gọi là sự thật này.
Khi quá trình tiêu chuẩn hóa oracle tiến triển và có nhiều cầu nối an toàn hơn giữa thế giới ngoài chuỗi và trên chuỗi, chúng ta có thể kỳ vọng thị trường sẽ trở nên chống lại những nỗ lực thao tác linh hoạt hơn. Nếu may mắn, những cuộc tấn công này một ngày nào đó có thể biến mất hoàn toàn.
Ví dụ
Kem Thao túng thị trường
Tổng quan
Ai: Các nhóm có tổ chức (APT) ), các tác nhân cá nhân và người trong cuộc.
Độ phức tạp: Trung bình (yêu cầu kiến thức kỹ thuật).
Tự động hóa: Cao (hầu hết các cuộc tấn công có thể liên quan đến việc tự động phát hiện các vấn đề có thể khai thác được).
Kỳ vọng cho tương lai: Khi các phương pháp định giá chính xác trở nên tiêu chuẩn hơn, các kiểu tấn công này có thể sẽ giảm đi.
Các lỗ hổng mới: những điều không chắc chắn chưa xác định
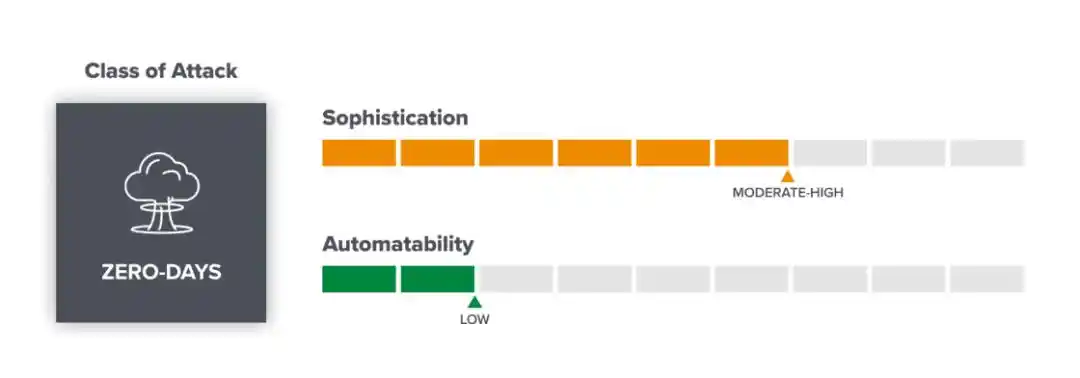
Lỗ hổng “Zero-day” – còn gọi là tấn công zero-day, dùng để chỉ các lỗ hổng bảo mật bị khai thác độc hại ngay sau khi được phát hiện – là một vấn đề nóng trong lĩnh vực bảo mật thông tin Thế giới bảo mật Web3 cũng không ngoại lệ. Bởi vì chúng xuất hiện đột ngột nên chúng là những đòn tấn công khó chống lại nhất.
Nếu có thì Web3 giúp kiếm lợi nhuận dễ dàng hơn từ các cuộc tấn công tốn kém và tốn nhiều công sức này vì một khi tiền điện tử bị đánh cắp, mọi người sẽ khó lấy lại được. Kẻ tấn công có thể dành nhiều thời gian để nghiên cứu mã của một ứng dụng đang chạy trên chuỗi và tìm ra lỗ hổng bảo mật xứng đáng với mọi nỗ lực của chúng. Trong khi đó, một số lỗ hổng mới từng xảy ra tiếp tục gây khó khăn cho các dự án không được nghi ngờ;
Không rõ ngành có thể thích ứng với các loại lỗ hổng này nhanh chóng hay dễ dàng như thế nào, nhưng việc tiếp tục đầu tư vào các biện pháp bảo vệ an ninh như kiểm toán, giám sát và các công cụ sẽ tăng lên chi phí cho những kẻ tấn công tìm cách khai thác những lỗ hổng này.
Ví dụ
Đa Chuỗi chéo Lỗ hổng giao dịch
Qubit Lỗ hổng khai thác vô hạn
Tổng quan
Ai: Các nhóm có tổ chức (APT), các tác nhân đơn lẻ (không chắc) và những người trong nội bộ.
Độ phức tạp: Trung bình đến Cao (cần có kiến thức kỹ thuật, nhưng không phải tất cả các lỗ hổng đều quá phức tạp để mọi người có thể hiểu được).
Mức độ tự động hóa: thấp (việc phát hiện các lỗ hổng mới đòi hỏi thời gian, công sức và không thể tự động hóa; một khi đã phát hiện ra, việc quét các hệ thống khác để tìm các vấn đề tương tự sẽ dễ dàng hơn).
Kỳ vọng cho tương lai: Nhiều sự chú ý hơn đã thu hút nhiều mũ trắng hơn, khiến “ngưỡng” phát hiện các lỗ hổng mới cao hơn. Đồng thời, khi các ứng dụng Web3 tăng lên, tin tặc cũng có động cơ tìm ra các lỗ hổng mới. Đây có thể sẽ vẫn là một trò chơi mèo vờn chuột cũng như trong nhiều lĩnh vực bảo mật khác.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia






