


Giải thích kỹ thuật về cách io.net bị hack
Tiêu đề gốc: "Cách Ionet bị hack"
Tác giả gốc: Holegots, crypto KOL
Ghi chú của người biên tập: Hôm qua, theo ý kiến của người dùng cộng đồng Theo Phản hồi, tin tặc đã trực tiếp sửa đổi tên và trạng thái trực tuyến của nhiều máy io.net thông qua API để làm ô nhiễm dữ liệu. Tên và trạng thái trực tuyến của nhiều máy đã được sửa đổi. Ahmad Shadid, người sáng lập và CEO của io.net, sau đó đã trả lời rằng hacker chỉ có thể thay đổi tên riêng của thiết bị của người dùng, không ai chạy bất kỳ container mới nào trên máy và các quan chức sẽ khắc phục sự cố trong thời gian sớm nhất. Crypto KOL Holegots đã phân tích cách io.net bị hack từ góc độ kỹ thuật và tuyên bố rằng không có gì phải lo lắng trong tình hình hiện tại. Toàn văn được BlockBeats in lại như sau:
Hôm nay tôi thấy hacker đã thay đổi tất cả các thiết bị trên ionet. Thực tế thì việc này không có gì khó khăn. Lý do chính là nhận thức về bảo mật của chính io Quá tệ
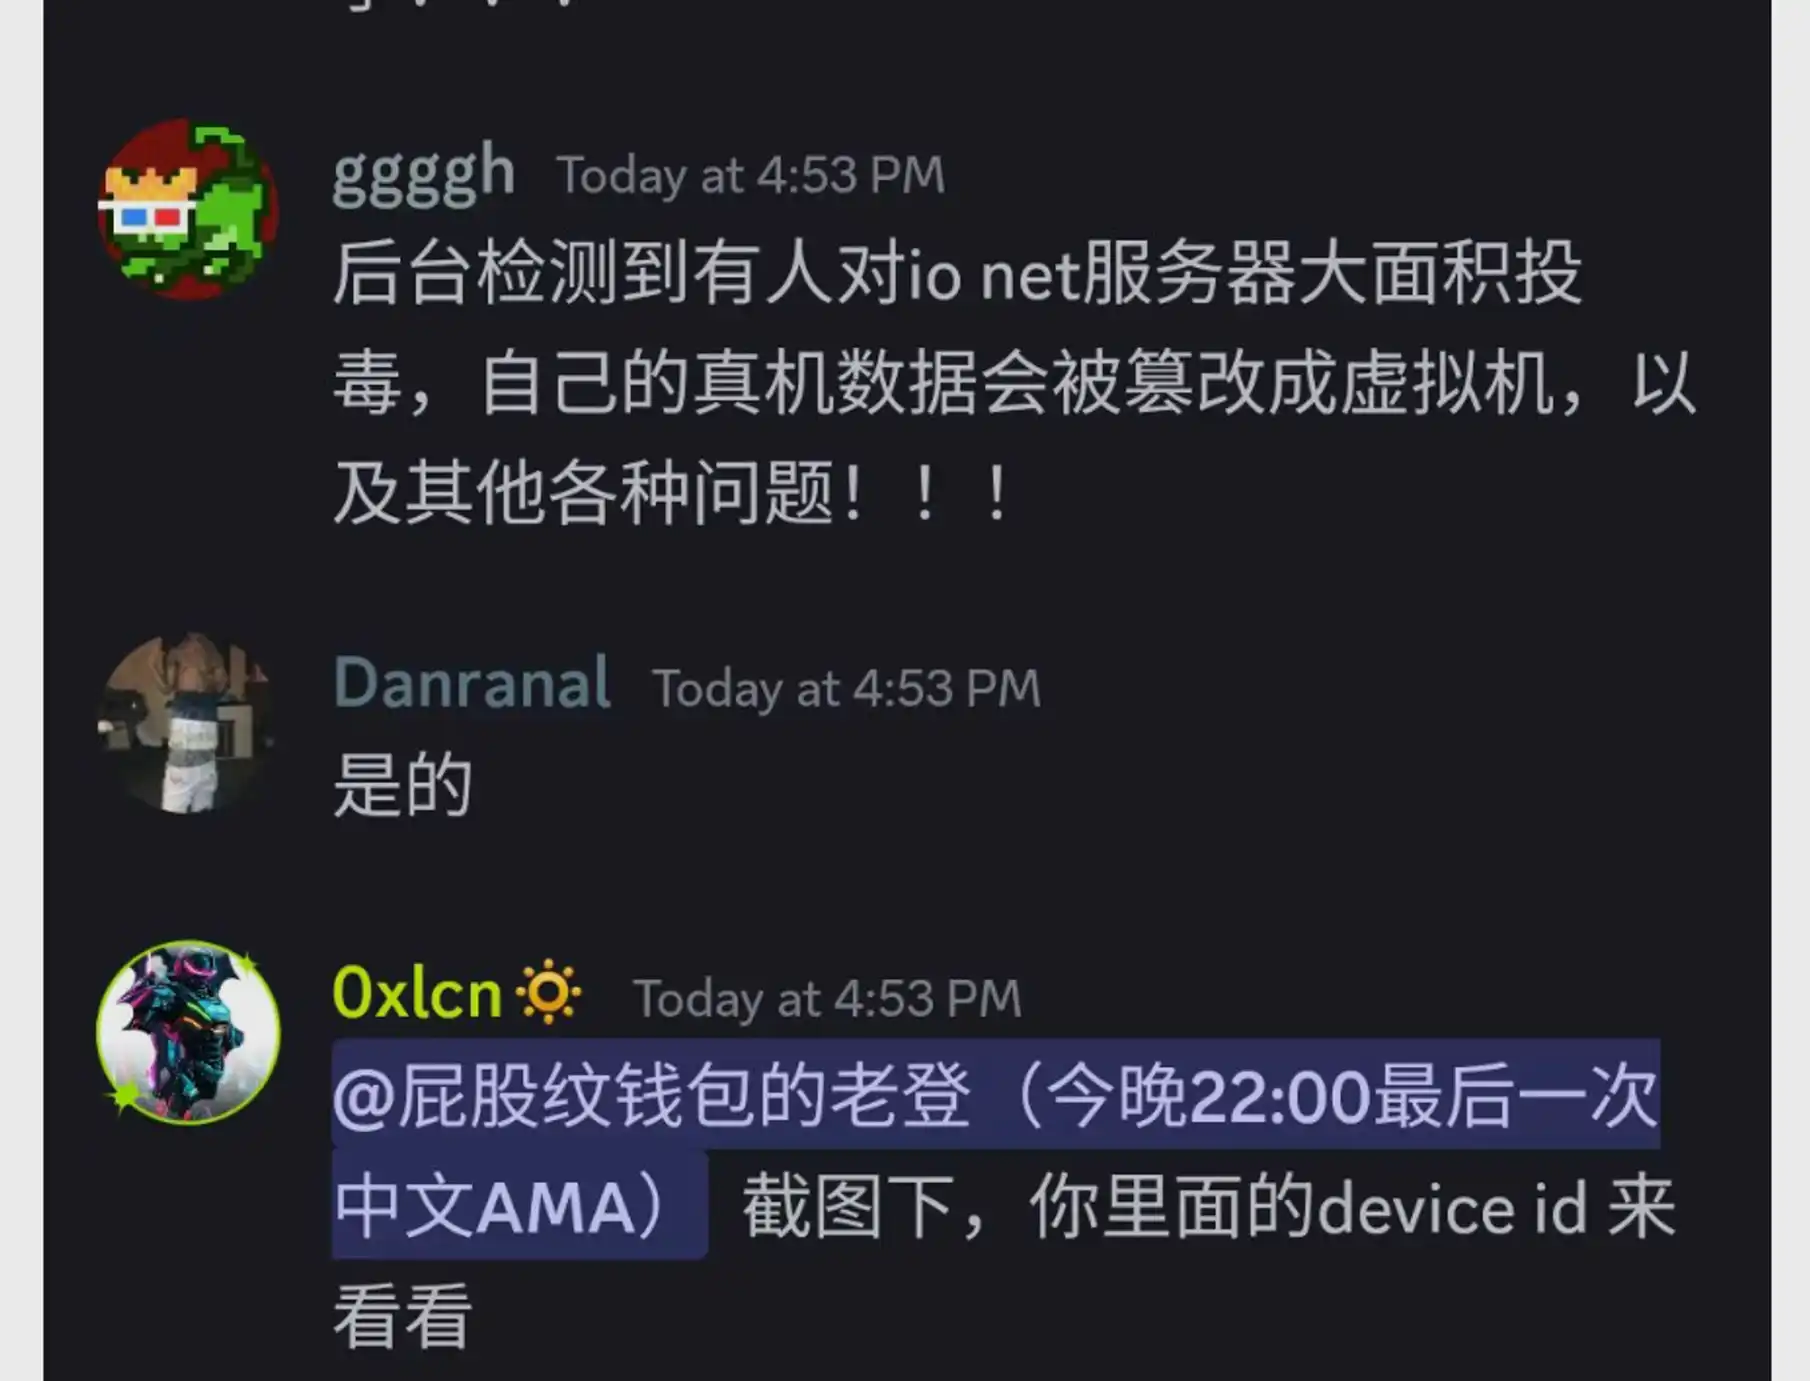
Hãy cho tôi biết đại khái như thế nào. anh ấy đã làm điều đó
Quy trình làm việc IO
Đầu tiên, hãy phân tích quy trình làm việc của nhân viên IO trên thực tế, điều chính là. Có ba phần, đó là thu thập dữ liệu và báo cáo Thời gian hoạt động (nhưng đã bị xóa trong phiên bản mới)
Khởi tạo
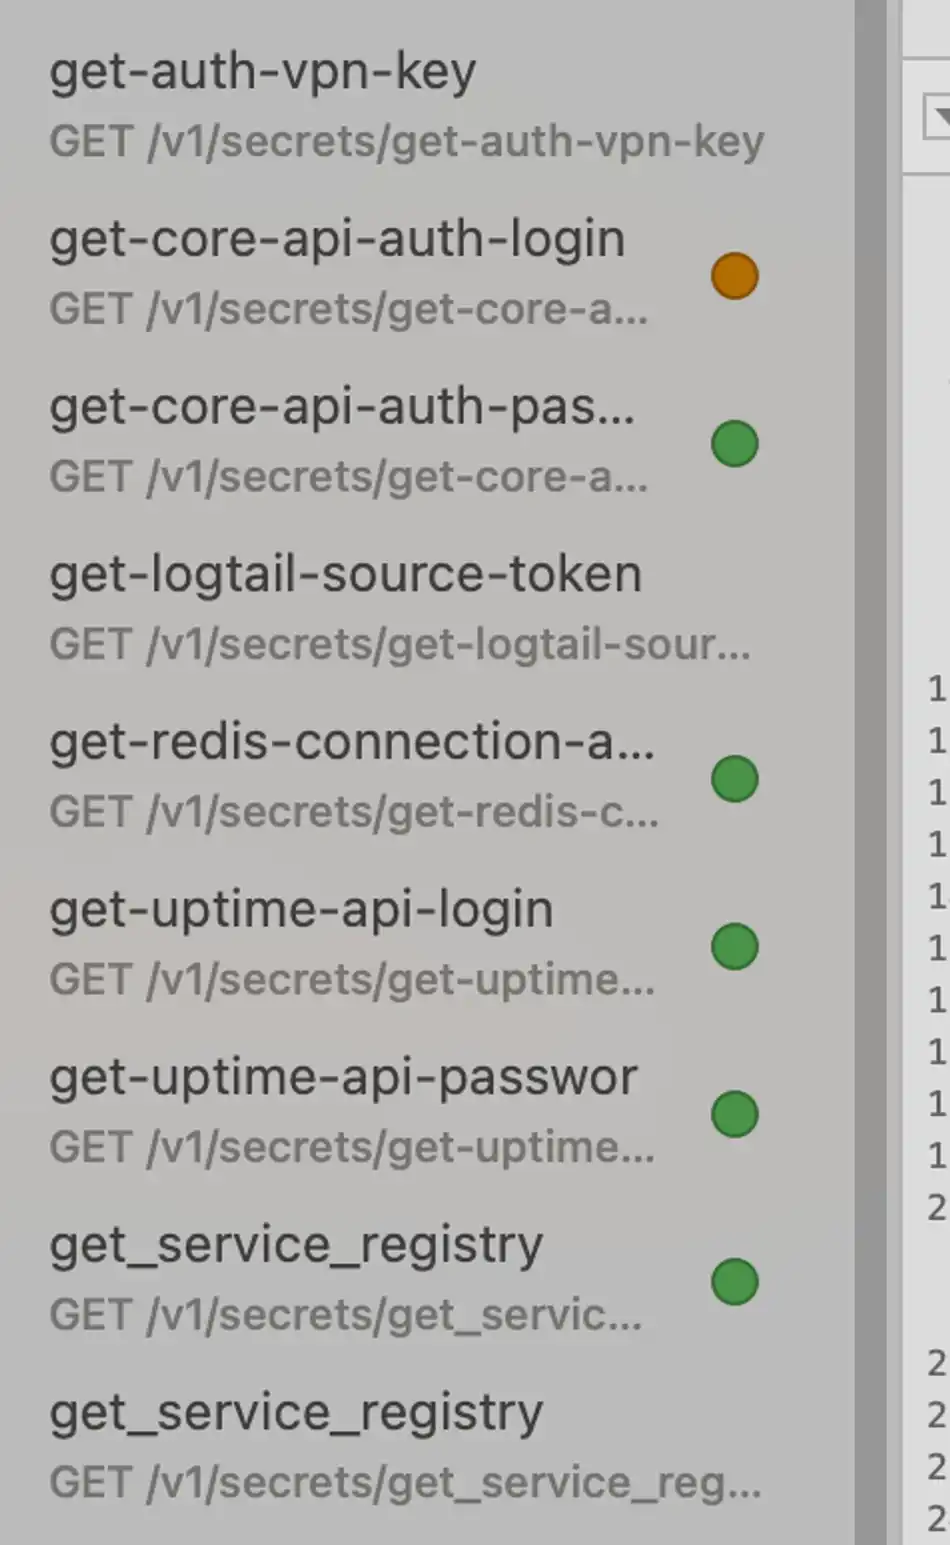
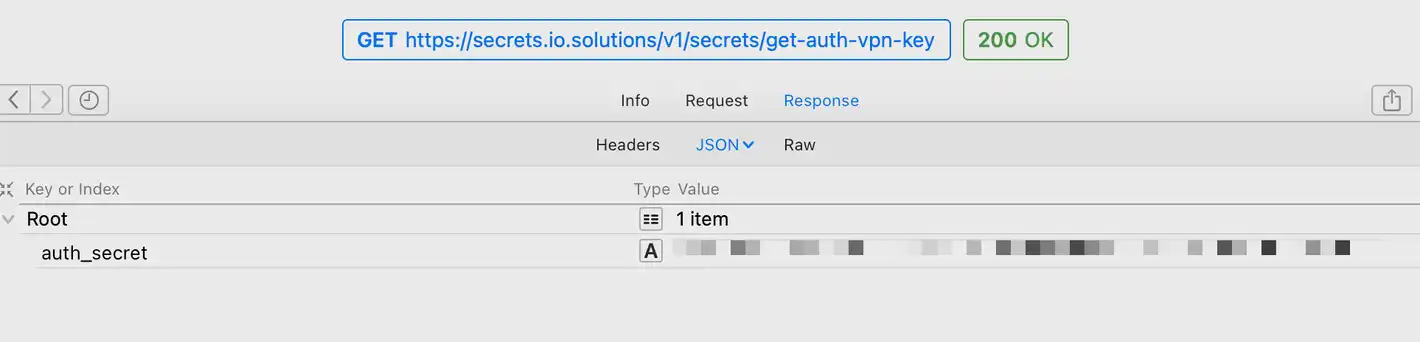
Khi bắt đầu, io.net sẽ yêu cầu nhiều thông tin cấu hình từ API của Secret, bao gồm hình ảnh mới nhất, lệnh khởi động và AuthKey cho mỗi lệnh gọi API.
Phần thu thập dữ liệu
Một số gói và mã thu thập dữ liệu
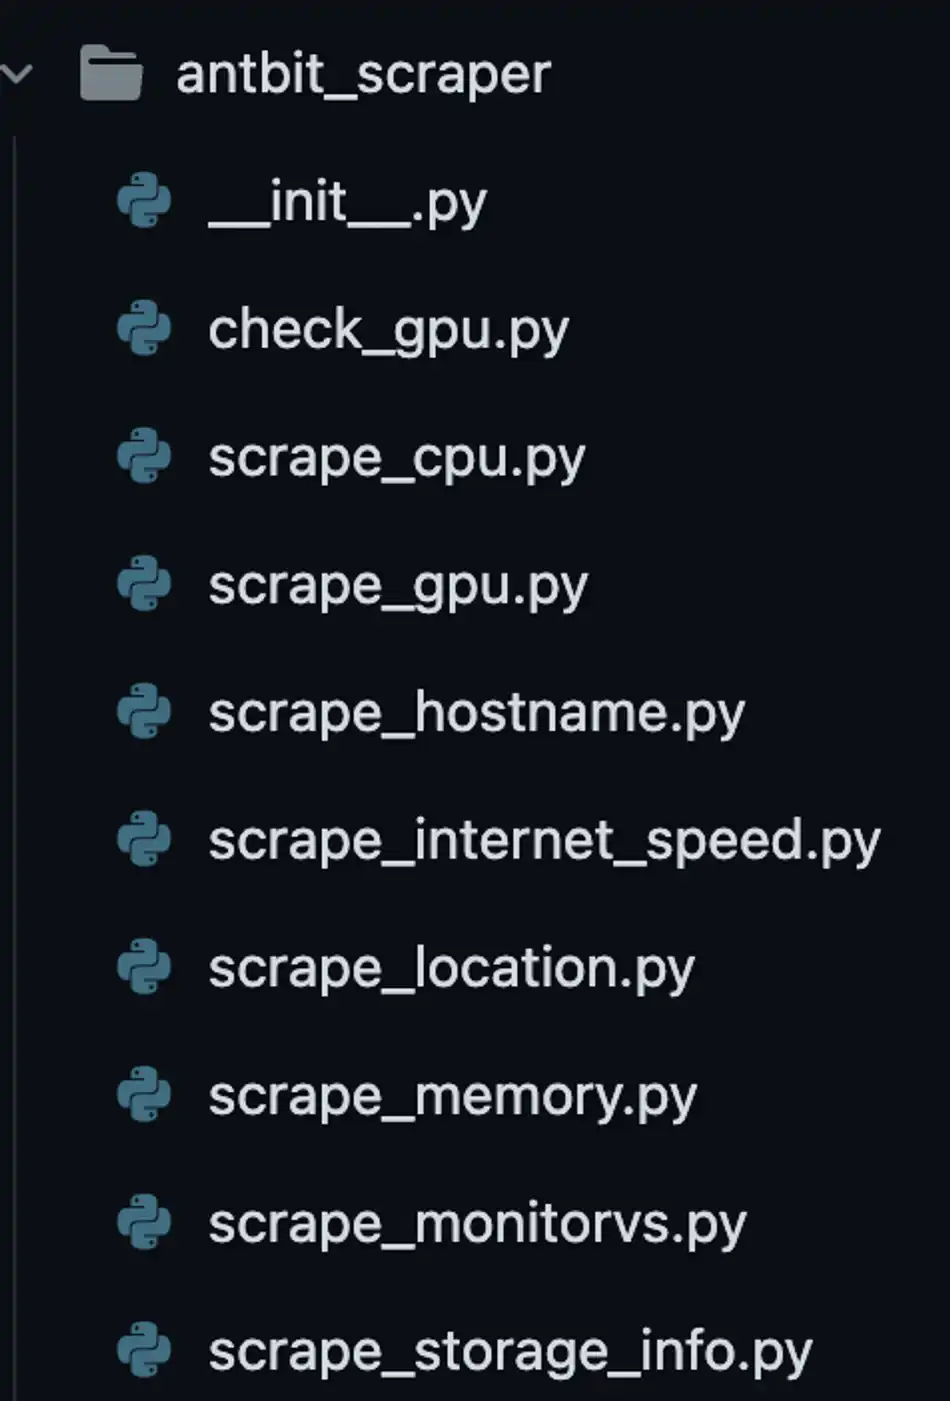
Nội dung rất đơn giản, chủ yếu là chuỗi thông tin về thiết bị For thu thập dữ liệu, bạn cũng có thể xem kết quả thu thập dữ liệu trong /tmp/scrape_metrics.json của vùng chứa.
Báo cáo dữ liệu
/tmp/scrape_metrics.json
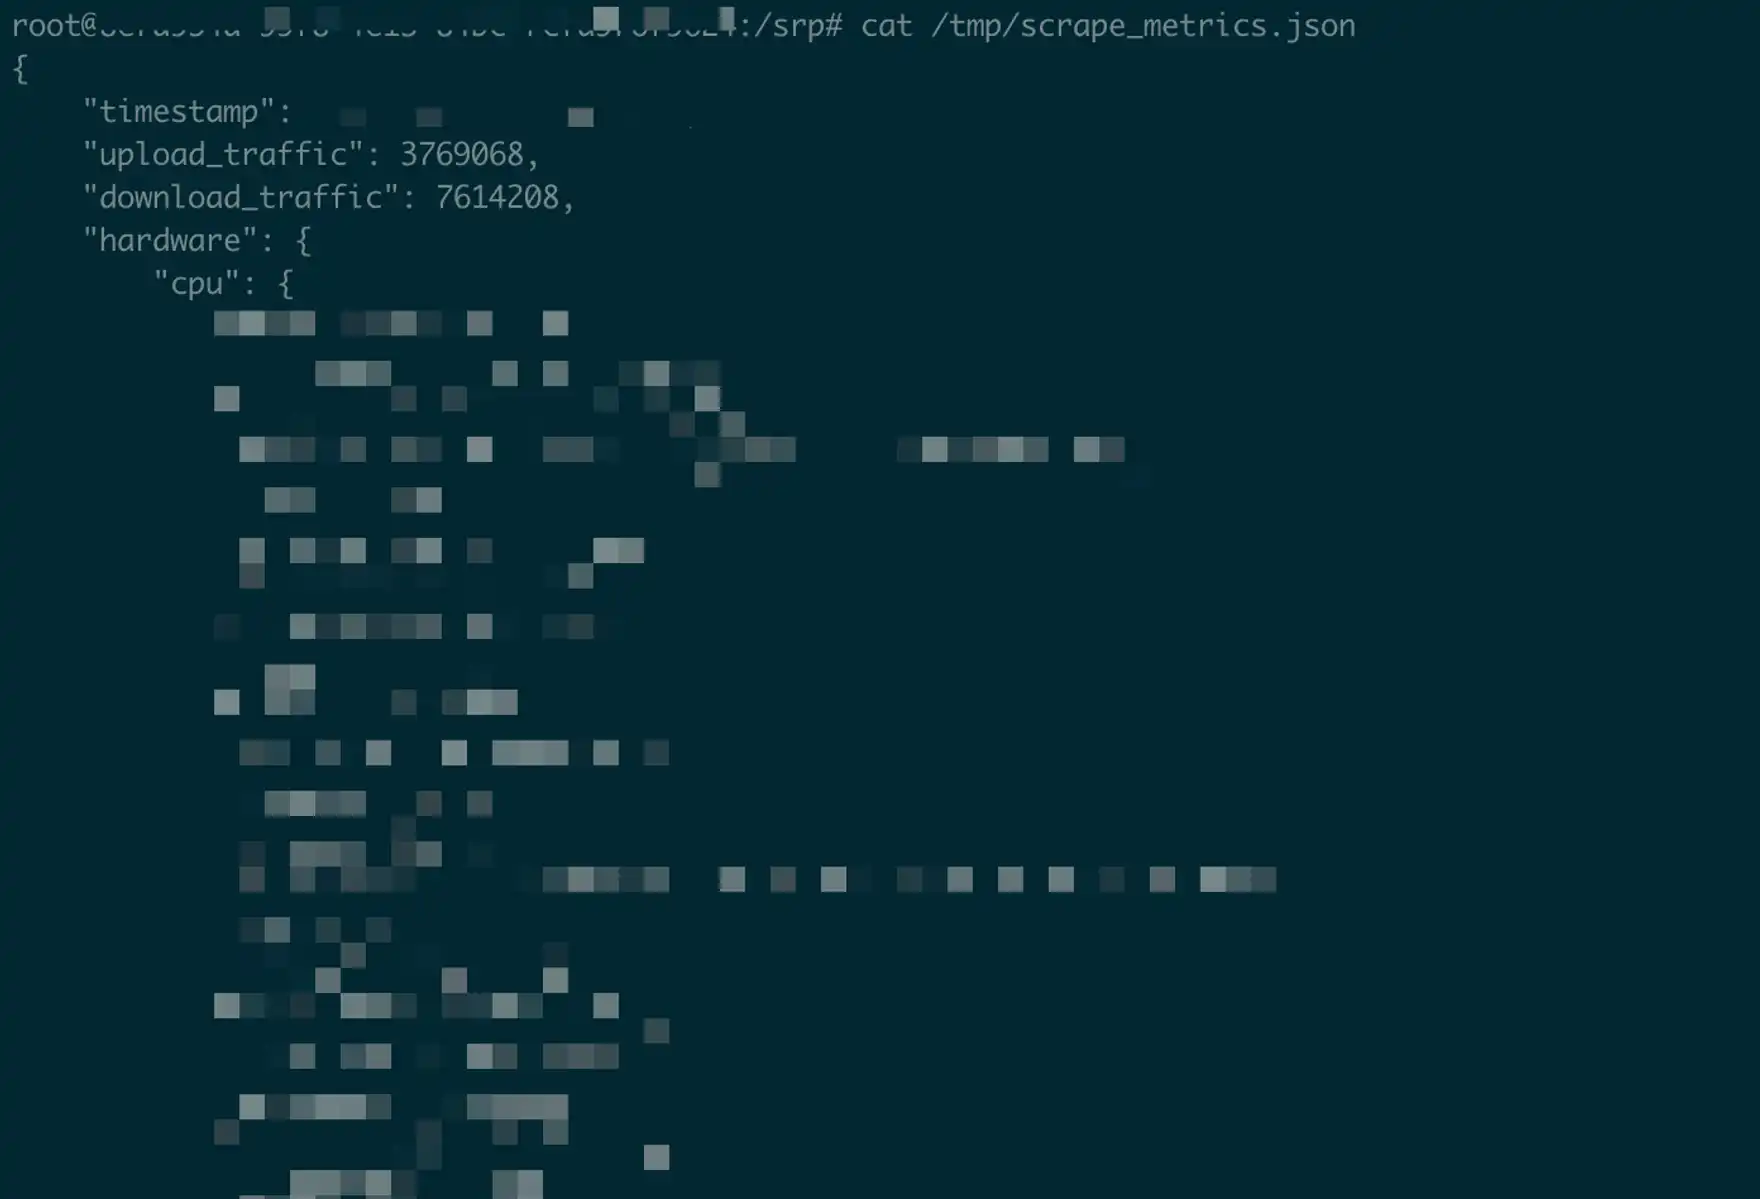
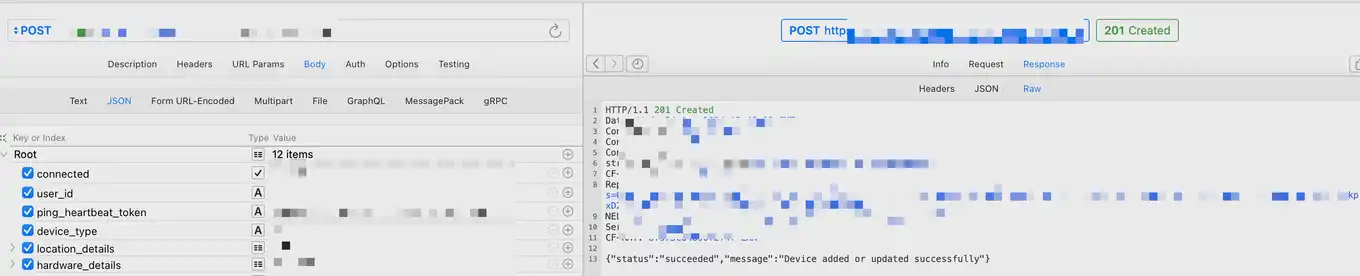
Sau đó là báo cáo dữ liệu, đây cũng là một trong những phương pháp chính được tin tặc sử dụng. Anh ta sẽ ghi dữ liệu lần lượt vào hai DB, đó là Redis. và Postgresql.
Chèn dữ liệu Postgresql
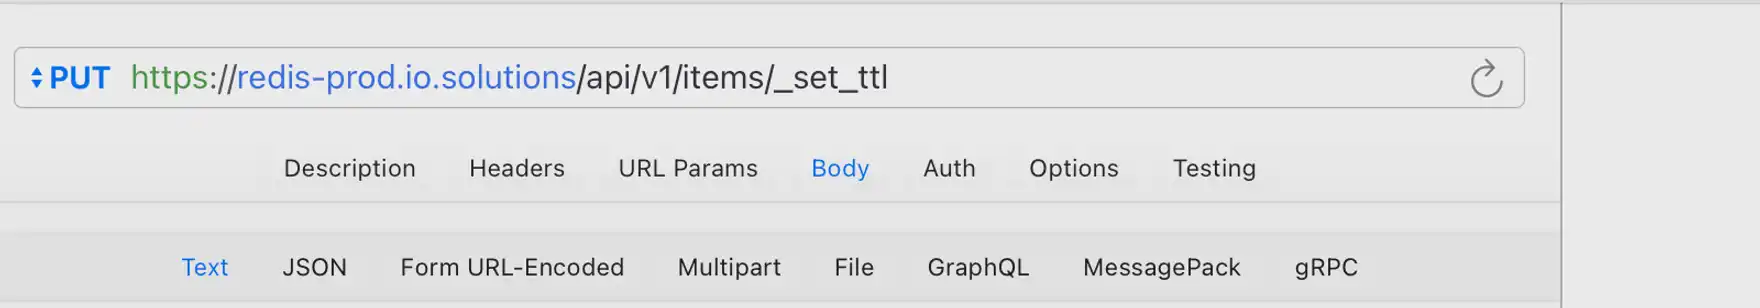
Thứ hai là Redis Put và sửa đổi chủ yếu nhằm cải thiện hiệu suất và tốc độ truy vấn của trang front-end. Đây cũng là một trong những mục tiêu sửa đổi chính của tin tặc. Giao diện này tương đối đơn giản và chỉ yêu cầu ID thiết bị
.
Sửa đổi Redis và phạm vi bảo hiểm TTL
Phần trên nói về cách Worker của IO.net hoạt động trong các quy trình chính.
Cách tin tặc lây nhiễm người dùng khác
Điều này thực sự đề cập đến những gì tôi vừa nói, io. net của riêng nhận thức về bảo mật là chưa đủ. Trên thực tế, về cơ bản không có xác thực trong giao diện báo cáo ở trên. Bạn chỉ cần lấy USER_ID và DEVICE_ID để báo cáo thiết bị theo cách thủ công. Lý do là một HTTP Call là đủ
Máy báo giao diện
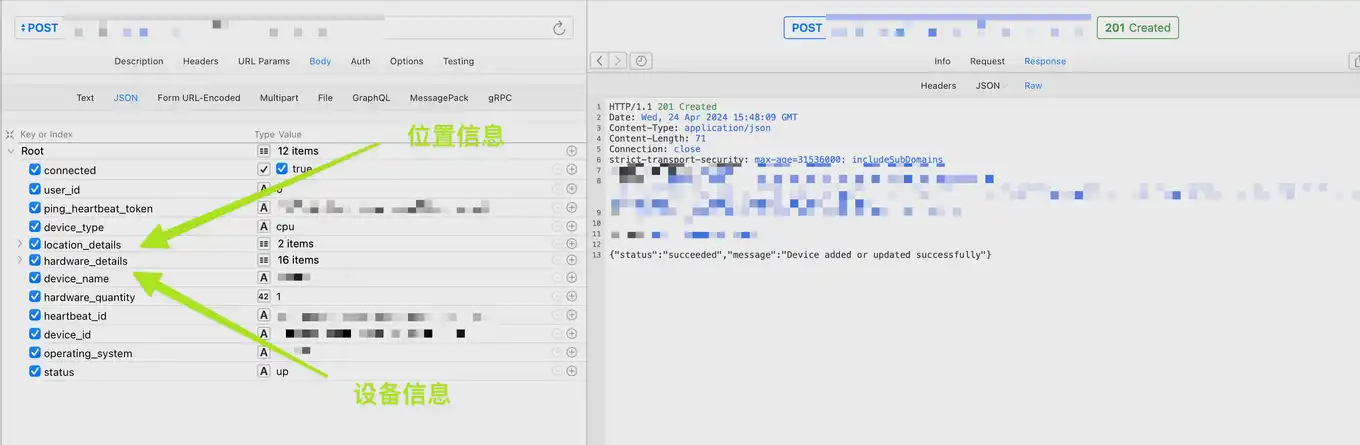
Ở đây bạn chỉ cần cung cấp USER_ID và DEVICE_ID để chèn thiết bị mới vào trang web chính thức và sau đó đặt ra câu hỏi về cách lấy thông tin này
Nhận ID thiết bị
Trong Khám phá chính thức, bạn có thể xem thông tin của tất cả Thiết bị. Bằng cách duyệt qua giao diện, chúng tôi cũng có thể nhận được tất cả DEVICE_ID.
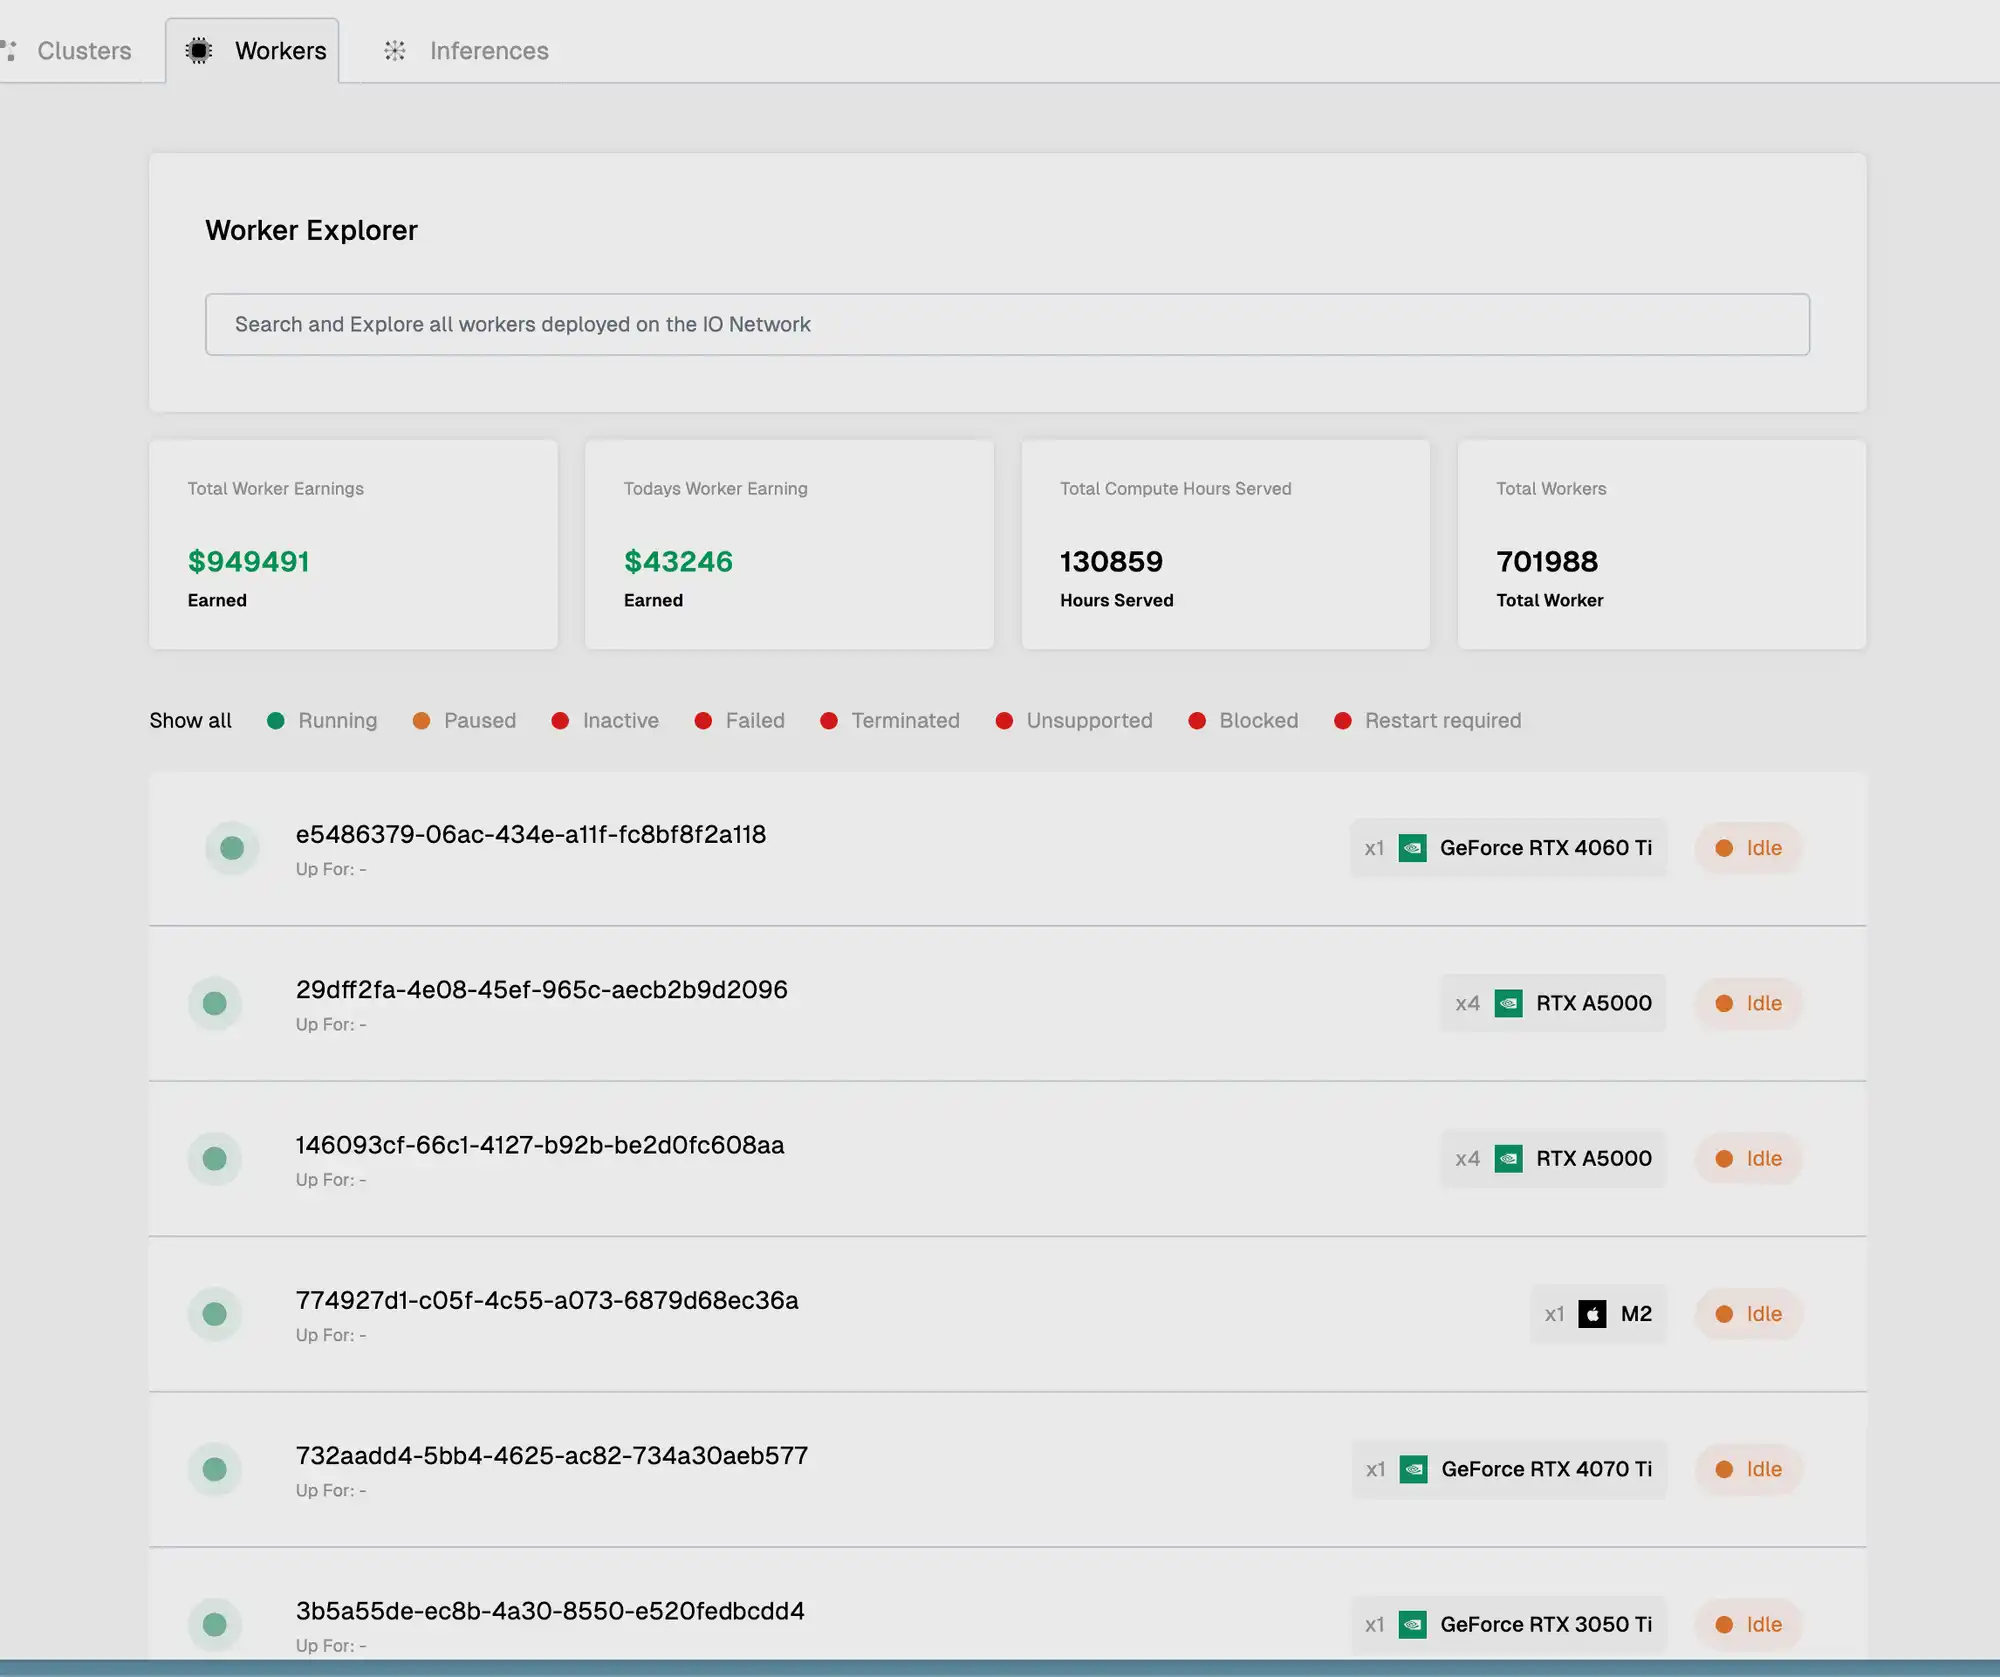
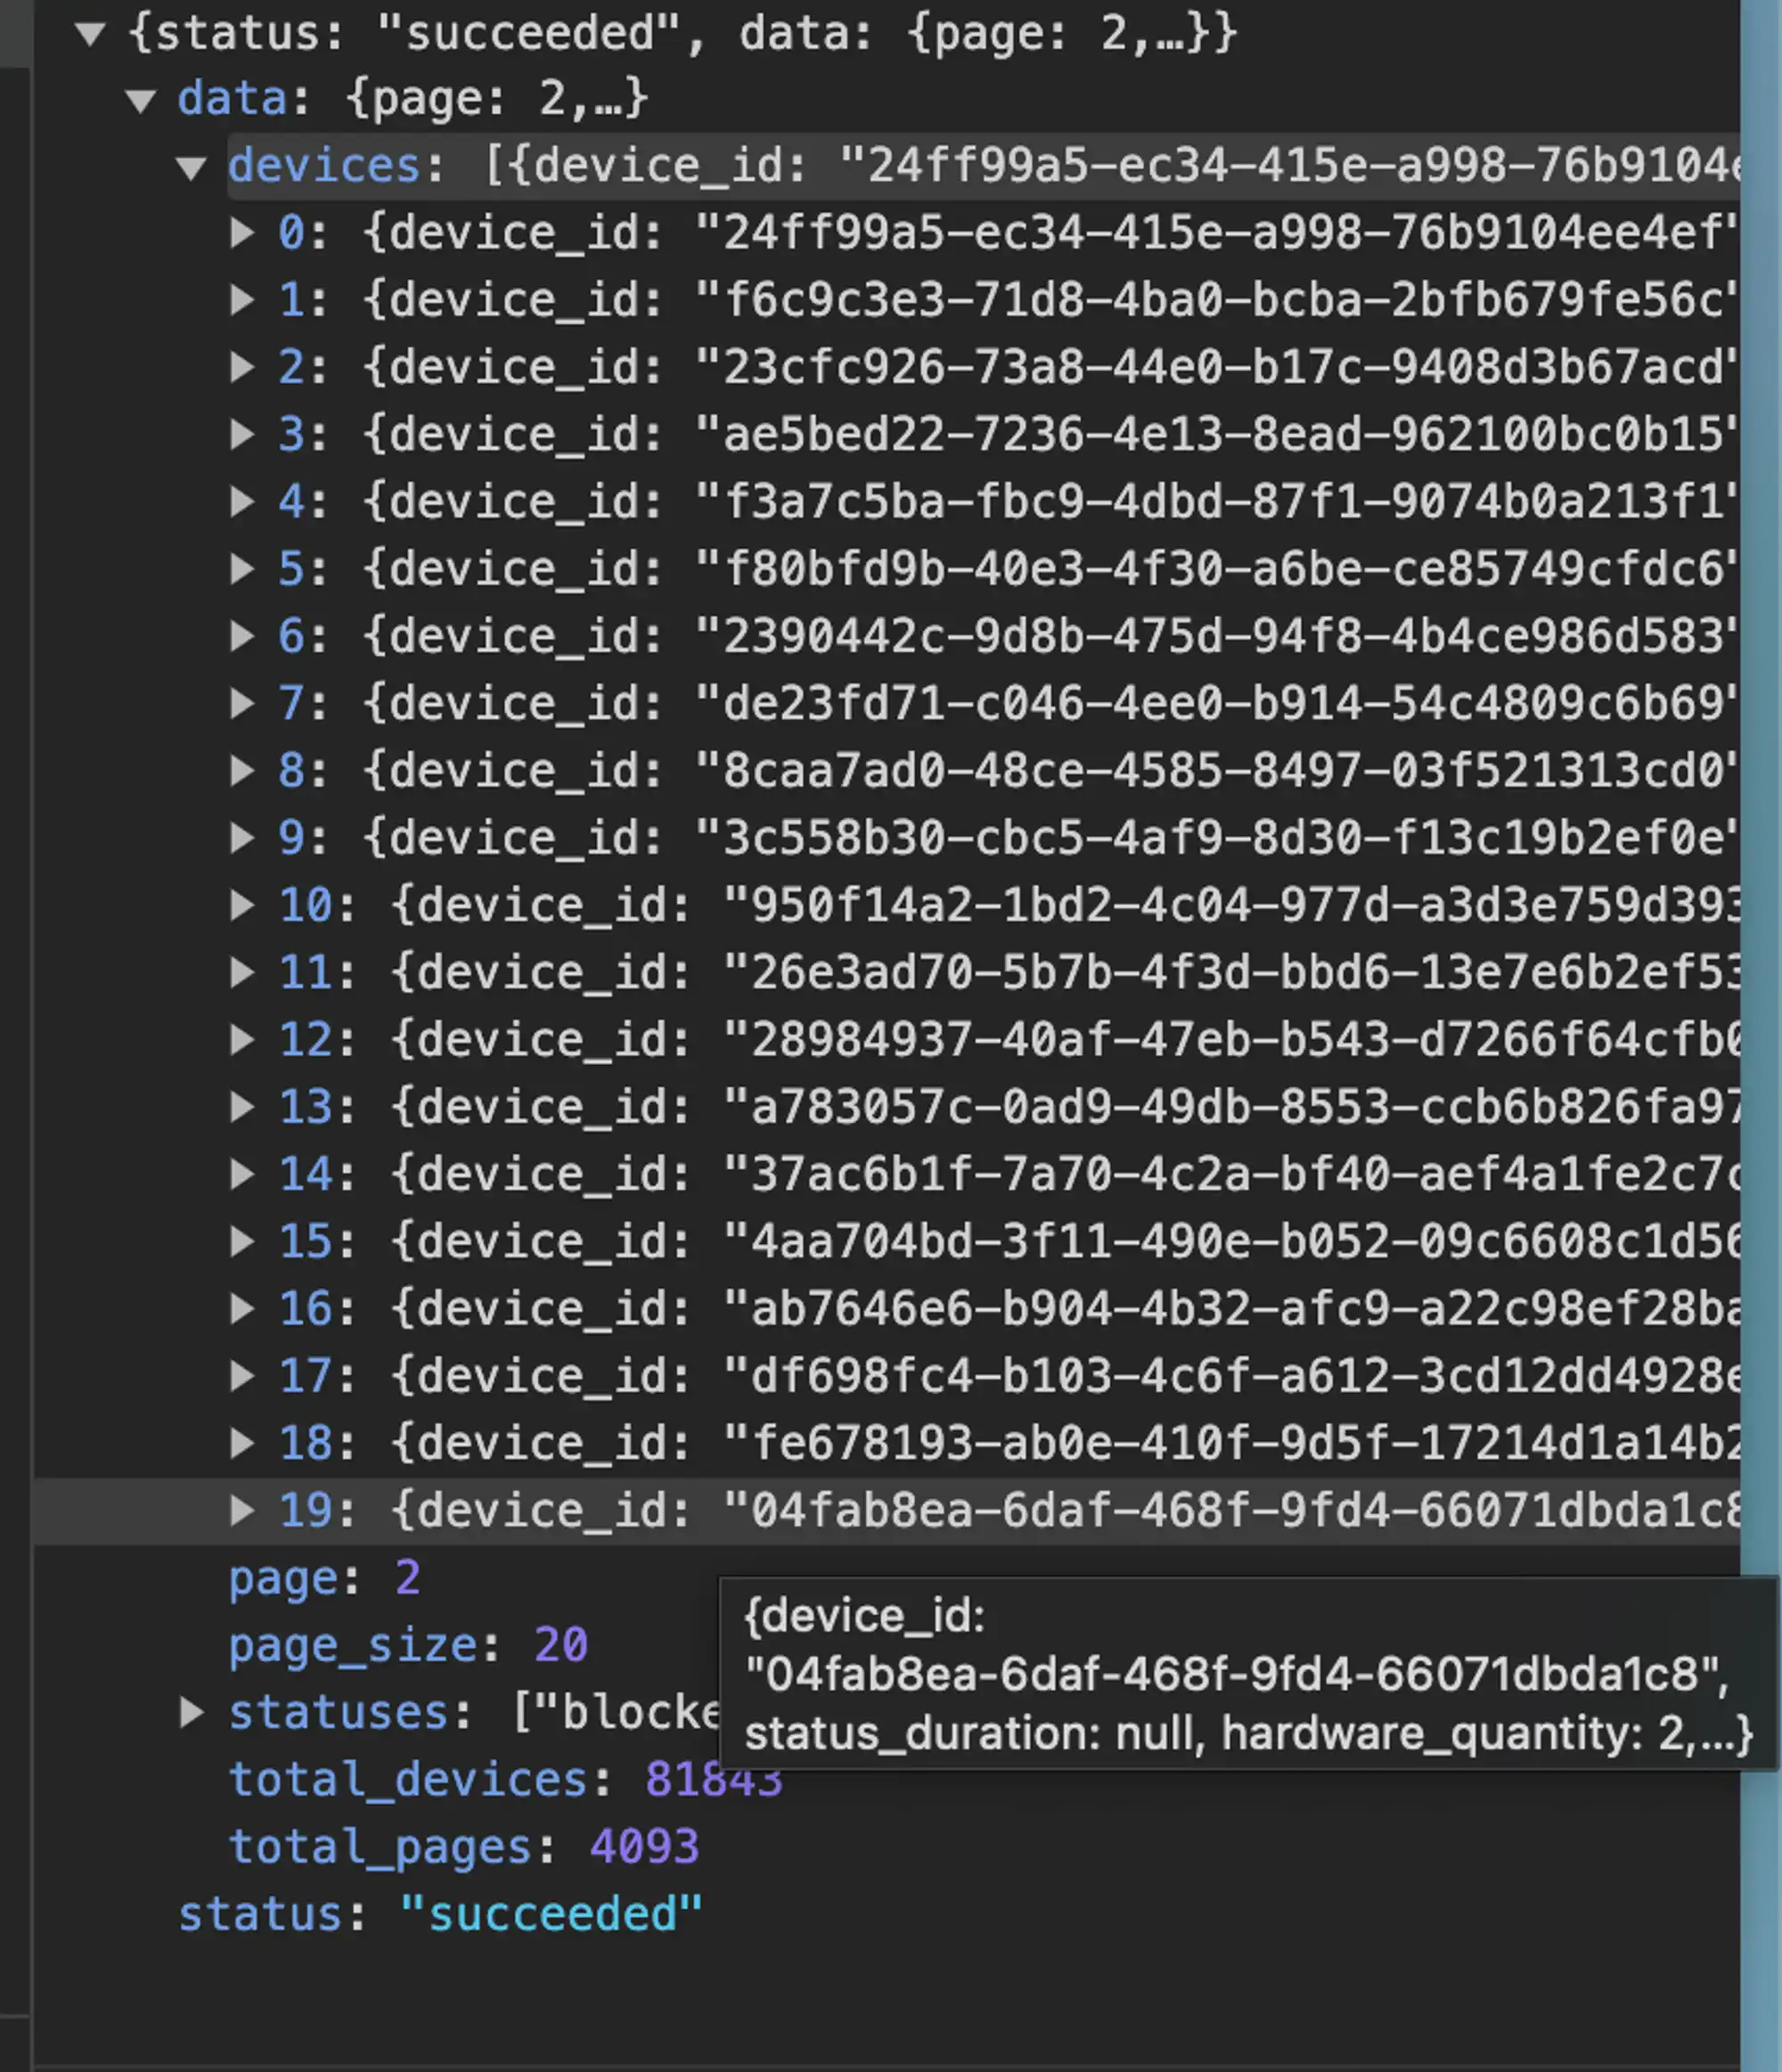
Nhận ID NGƯỜI DÙNG
Lưu ý: Phương pháp này đã được báo cáo cho nhóm bảo mật chính thức và đã được khắc phục vài ngày trước.
Nguyên tắc này rất đơn giản. Trong quá trình khởi tạo Worker sớm nhất, thiết bị sẽ có trạng thái riêng, ví dụ: nếu nó bị chấm dứt hoặc trạng thái khác. , nó sẽ ngừng chạy, giao diện này đã có thể lấy User ID trước đó.
Giao diện ban đầu
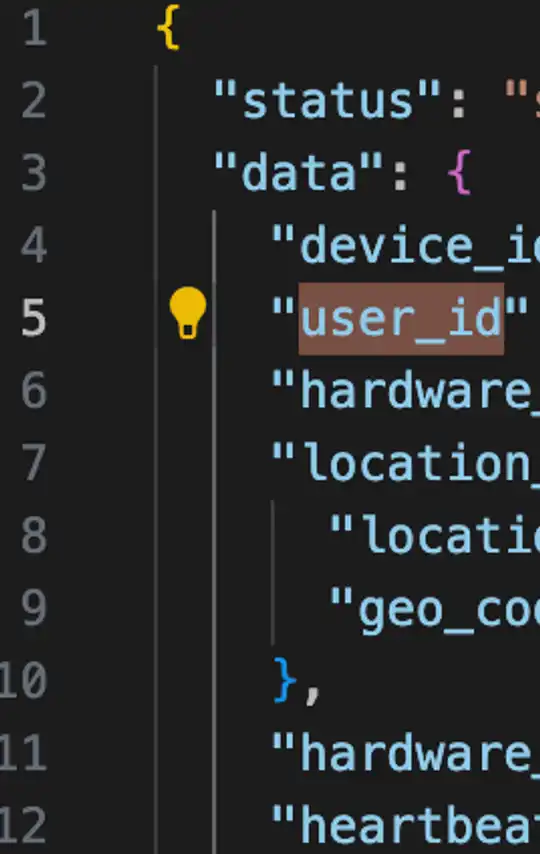
Vì vậy, vài ngày trước, bạn chỉ cần lấy USER_ID của mọi người thông qua DEVICE_ID,
Chỉ cần bạn có được hai ID này, bạn có thể tùy ý báo cáo thiết bị tương ứng.
Truy cập mạng của người khác
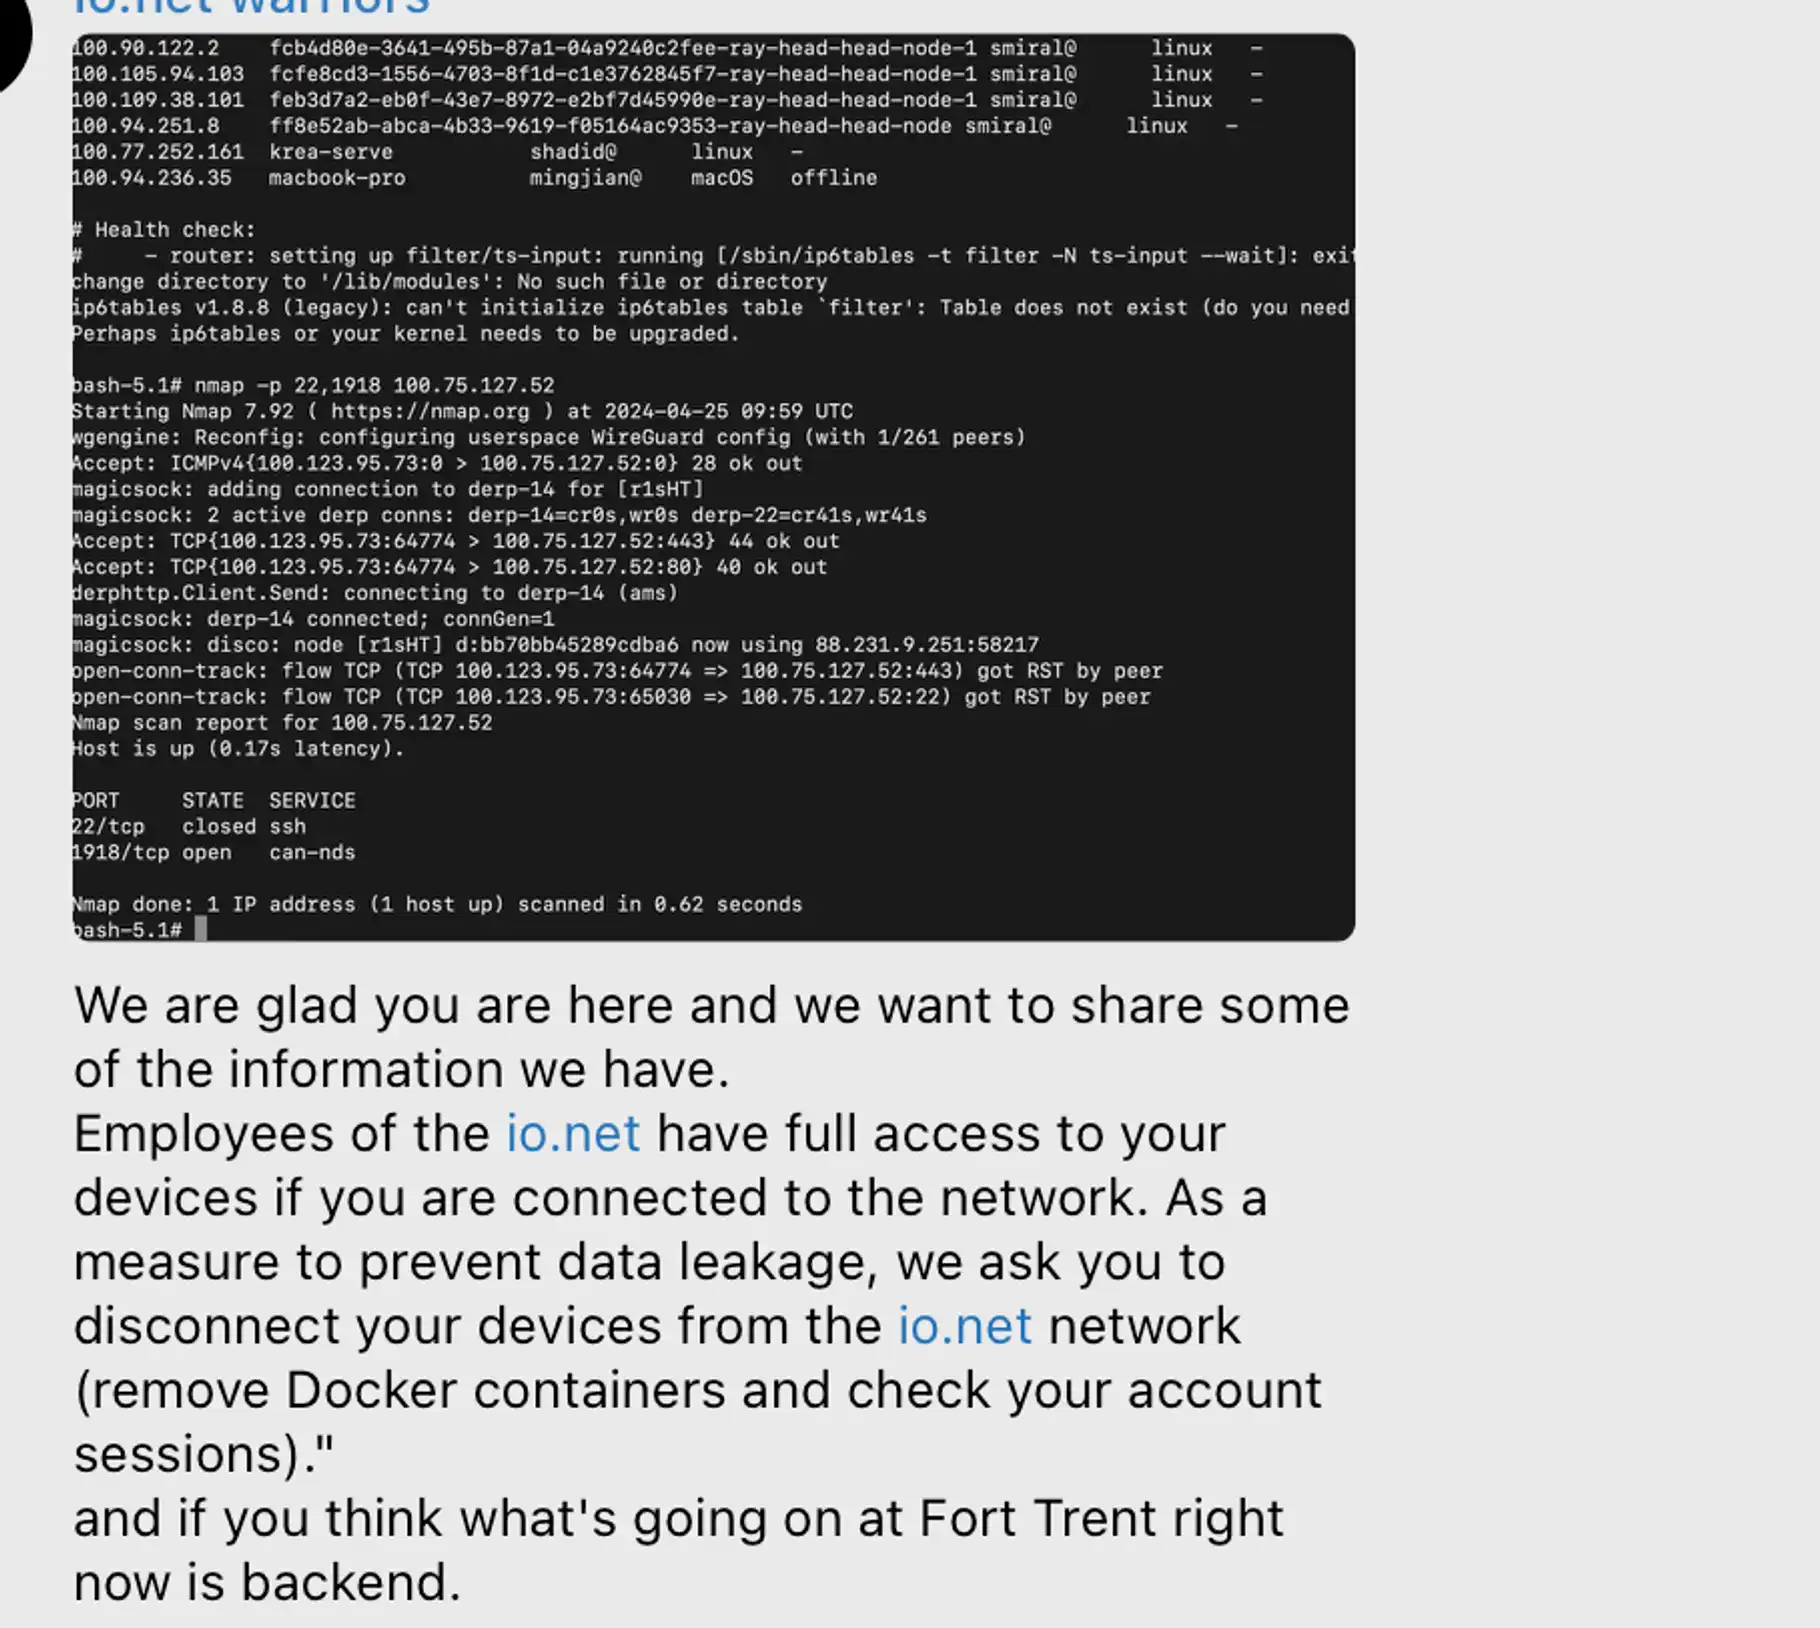
Đây thực chất là quét nmap sau khi thêm tailscale, chỉ có thể coi là niềm vui của cậu bé viết kịch bản.
Vì io.net sử dụng Tailscale để liên lạc giữa các mạng và trong quá trình khởi tạo, AuthKey sẽ được gửi đến thiết bị nên chỉ Bạn cần có một Authkey để tham gia mạng lưới, để mọi người đều có thể làm điều tương tự.
Đừng lo lắng, thiết bị của bạn sẽ không được điều chỉnh tỷ lệ khi không sử dụng.
Tóm tắt
Bạn có nên hoảng sợ không
Xét về toàn bộ quá trình, thực ra nó không hề khó khăn miễn là bạn sẵn sàng và có khả năng. Một số kiến thức về an ninh mạng, Mọi người đều có thể làm được dễ dàng.
Vì io.net không thực hiện Auth trên giao diện PUT/POST nên toàn bộ hành vi trông giống như DB đã bị hack nhưng thực tế chỉ những DB bị ảnh hưởng Có vẻ như không cần phải lo lắng về dữ liệu được báo cáo, ví và các phần AuthN.
Tại sao lại là ngày hôm nay
Theo suy đoán của cá nhân tôi thì có thể là do ngày hôm qua [ io.net]( <http://io.net>) Phần xác minh POW đã được thêm vào hình ảnh, vì vậy sẽ khó khăn hơn đối với một số đứa trẻ viết kịch bản, vì vậy tôi đã chọn bắt đầu cuộc tấn công ngay hôm nay.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia