"Đăng nhập Ethereum", một trong năm thành tựu chính của Ethereum vào năm 2022 là gì?
Tiêu đề gốc: "Giải thích chi tiết về EIP-4361: Đăng nhập Ethereum là gì?" 》
Nguồn gốc: TokenviewLabs
Để thuận tiện cho mọi người, bạn có thể xem trước mục lục
Phần 1: EIP-4361 là gì?
Phần 2: Tầm quan trọng của việc đăng nhập Ethereum vào Web3?
Phần 3: Tạo giao diện đăng nhập Ethereum
Phần 4: Phân tích dữ liệu ENS Phần 5: Giờ khoa học Tokenview
Văn bản bắt đầu
Yêu cầu tên người dùng hoặc email khi người dùng đăng nhập vào địa chỉ và mật khẩu dịch vụ web2. Tuy nhiên, Đăng nhập bằng Ethereum sẽ thay đổi cách tiếp cận này.
Thông thường khi đăng nhập vào dịch vụ "web2" chúng ta cần sử dụng tên người dùng hoặc địa chỉ email và mật khẩu. Sau đó, dịch vụ có thể tra cứu tên người dùng hoặc địa chỉ email của chúng tôi trong cơ sở dữ liệu nội bộ của họ để xem mật khẩu tương ứng có khớp với mật khẩu chúng tôi cung cấp hay không. Tạo khóa ngẫu nhiên để xác thực thêm, thường được lưu trữ trong cookie. Phương thức gửi tới [Đăng nhập lớn] (Đăng nhập lớn đề cập đến việc sử dụng cùng một phương thức đăng nhập trên nhiều dịch vụ Internet (ví dụ: Facebook, Google, Weixin, v.v.)) thường dựa vào các công ty Internet và nhà cung cấp email lớn. Họ là những các thực thể tập trung có quyền kiểm soát cuối cùng đối với danh tính người dùng.
Sự xuất hiện của Đăng nhập Ethereum (EIP-4361) đã thay đổi cuộc chơi này, cung cấp cho những người dùng muốn có nhiều quyền kiểm soát và trách nhiệm hơn đối với danh tính kỹ thuật số của họ Một địa chỉ lưu trữ mới tự lưu trữ lựa chọn. Thay vì phải thỏa hiệp với một số người trung gian lớn, giờ đây người dùng có thể đăng nhập trực tiếp (không cần thông qua người trung gian) bằng cách sử dụng cùng một khóa riêng kiểm soát tài khoản blockchain của họ. Các công ty lớn không còn có thể từ chối người dùng truy cập vào dịch vụ hoặc theo dõi hành vi của họ.
Sử dụng Ethereum để đăng nhập dự kiến sẽ mang lại sức mạnh cho người dùng.
Phần.1
EIP-4361 là gì?
EIP- là gì? 4361: Đăng nhập bằng Ethereum?
Đây là phương thức xác thực ngoài chuỗi dành cho các tài khoản Ethereum để thiết lập phiên.
Đăng nhập Ethereum (EIP-4361) mô tả cách xác thực tài khoản Ethereum bằng cách ký vào định dạng thông báo tiêu chuẩn được tham số hóa theo phạm vi, chi tiết phiên và cơ chế bảo mật Off-chain dịch vụ. Mục tiêu của EIP-4361 là cung cấp giải pháp thay thế tự lưu trữ cho các nhà cung cấp danh tính tập trung, cải thiện khả năng tương tác của các dịch vụ ngoài chuỗi dựa trên xác thực Ethereum và cung cấp cho nhà cung cấp ví định dạng tin nhắn nhất quán mà máy có thể đọc được, để mang lại trải nghiệm người dùng tốt hơn và quản lý sự đồng ý. Nói cách khác, mục đích của EIP-4361 là thay đổi cách chúng ta đăng nhập vào dịch vụ web2 bằng cách sử dụng các phương pháp thường được sử dụng bởi các dịch vụ web3 như ví và dapp.
Có nhiều dịch vụ hỗ trợ quy trình công việc xác minh tài khoản Ethereum bằng chữ ký tin nhắn, chẳng hạn như xây dựng một phiên web dựa trên cookie quản lý siêu dữ liệu đặc quyền về các địa chỉ đã được xác minh. Đây là cơ hội để chuẩn hóa quy trình đăng nhập và cải thiện khả năng tương tác của các dịch vụ hiện có, đồng thời cung cấp cho các nhà cung cấp ví một cách đáng tin cậy để xác định các yêu cầu ký là yêu cầu đăng nhập Ethereum để cải thiện trải nghiệm người dùng.
Việc đăng nhập Ethereum hoạt động như sau:
Ví cung cấp cho người dùng tin nhắn văn bản gốc có cấu trúc hoặc giao diện tương đương để ký bằng định dạng dữ liệu chữ ký EIP-191. Trước khi ký, tiền tố tin nhắn là \x19Ethereum Signed Message:\n<độ dài của tin nhắn> như được xác định trong EIP-191. Tin nhắn phải chứa địa chỉ Ethereum, tên miền yêu cầu chữ ký, phiên bản của tin nhắn, id chuỗi nhận dạng chuỗi, uri được sử dụng cho phạm vi, một nonce được bên tin cậy chấp nhận và dấu thời gian của vấn đề.
Chữ ký sau đó được gửi đến bên tin cậy để kiểm tra tính hợp lệ của chữ ký và nội dung của tin nhắn.
Các trường khác, bao gồm hết hạn, không có trước, id yêu cầu, câu lệnh và tài nguyên, có thể được kết hợp như một phần của quy trình đăng nhập.
Bên phụ thuộc có thể lấy thêm dữ liệu liên quan đến địa chỉ Ethereum, chẳng hạn như từ chuỗi khối Ethereum (ví dụ: ENS, số dư tài khoản, EIP-20/EIP - 721/EIP-1155 quyền sở hữu tài sản) hoặc các nguồn dữ liệu khác có thể được phép hoặc không được phép.
Thông báo sơ thẩm
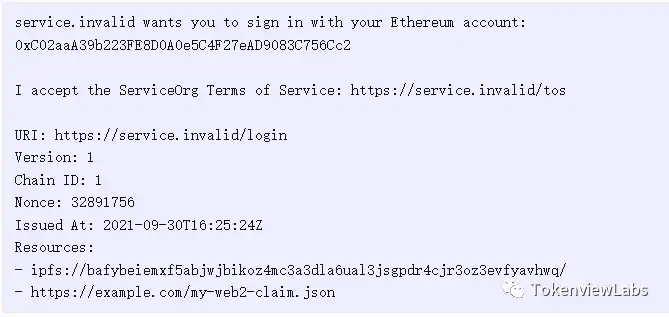
Đăng nhập Ethereum (EIP-4361) xác định định dạng chữ ký Creative Commons (CC) mở cho tài khoản Ethereum. Đăng nhập của người dùng không yêu cầu kết hợp tên người dùng và mật khẩu. , chỉ cần ký vào nhắn tin bằng khóa riêng của bạn và bạn đã hoàn tất. Và bất kỳ dịch vụ dựa trên web nào cũng có thể được xác thực một cách an toàn. EIP-4361 được cộng đồng tạo ra với sự hỗ trợ trực tiếp từ Ethereum Foundation và ENS.
Part.2
Việc đăng nhập Ethereum có quan trọng đối với Web3 không?
Đối với tất cả những người xây dựng Web3, đăng nhập Ethereum có ý nghĩa nhiều hơn Connect Wallet. Kết nối ví hiện là cách chính để truy cập vào dapp Web3. Bằng cách kết nối với ví, người dùng có thể bắt đầu tương tác với blockchain, nhưng việc kết nối với ví không khiến ứng dụng ghi lại bất kỳ thông tin nào của bạn mà chỉ tạo một màn hình giao diện người dùng cho các tương tác đơn giản. Đăng nhập Ethereum cho phép người dùng thiết lập phiên với các ứng dụng, cho phép tương tác theo tình huống phong phú hơn cũng như đọc và ghi dữ liệu của họ một cách an toàn.
Chúng tôi sử dụng hai ví dụ về Connected Carl (sử dụng Connected Carl) và Session Sam (sử dụng session Sam) để minh họa. "Carl đã kết nối" sử dụng dapp. Anh ta có thể giao dịch trên Uniswap, cho vay trên Aave và thậm chí mua NFT trên OpenSea, chỉ bằng cách kết nối ví của mình. Trong một thời gian, mọi chuyện đối với Carl diễn ra suôn sẻ, cho đến một ngày, anh gặp phải một vấn đề: anh muốn những dapp này nhớ đến mình, để khi sử dụng những dapp này lần thứ ba, thứ tư và thứ năm, anh có thể cho anh một điều tốt hơn. kinh nghiệm.
Carl đang nghĩ liệu Uniswap có thể tự động nhập các tùy chọn thanh khoản của anh ấy hay không, Aave có thể nhớ thị trường cho vay yêu thích của anh ấy và thậm chí OpenSea cũng có thể nhớ được tài khoản của anh ấy có tên thay vì 0x2Fe1a3 ..., trải nghiệm của anh ấy sẽ tốt hơn rất nhiều. Nhưng những việc này phải được bắt đầu lại từ đầu mỗi khi ví của anh ấy được kết nối.
"Session Sam" không gặp phải vấn đề này. Thông tin này được lưu sau khi xác thực và thiết lập phiên với dapp. Ngay cả khi Sam ngắt kết nối và xác thực lại, Sam sẽ tiếp tục nơi anh ấy đã dừng lại và mọi thứ về anh ấy sẽ vẫn được ghi nhớ trong ứng dụng. Thông tin của anh ta thậm chí có thể được lưu trữ trong cơ sở dữ liệu từ xa mà anh ta kiểm soát.
Chức năng kết nối với ví rất đơn giản, nó chỉ thông báo cho dapp biết bạn đang sử dụng tài khoản nào, dapp cũng không có ký ức về bạn, chỉ để tương tác đơn giản. Một nền tảng đã được xây dựng. Nhưng thông tin đăng nhập Ethereum sẽ xác thực người dùng để thiết lập phiên với họ và các tương tác tình huống khác nhau giữa bạn và dapp sẽ được đọc và ghi một cách an toàn.
Phần 3
Tạo giao diện đăng nhập Ethereum
Giao diện đăng nhập Ethereum của việc tạo ví như sau:
Người triển khai ví phải hiển thị Ethereum cho người dùng theo mặc định và trước khi ký Đăng nhập các điều khoản sau trong yêu cầu đã ký: tên miền, địa chỉ, tuyên bố và tài nguyên. Các điều khoản hiện có khác cũng phải được cung cấp cho người dùng trước khi ký theo mặc định hoặc thông qua giao diện tiện ích mở rộng. Khi người triển khai ví hiển thị một tin nhắn văn bản rõ ràng cho người dùng, họ phải yêu cầu người dùng cuộn xuống cuối vùng văn bản trước khi ký.
Người triển khai ví có thể xây dựng giao diện người dùng Ethereum đăng nhập tùy chỉnh bằng cách phân tích các thuật ngữ ABNF thành các thành phần dữ liệu được sử dụng trong giao diện. Các quy tắc hiển thị ở trên vẫn áp dụng cho giao diện tùy chỉnh.
Về trải nghiệm người dùng, ví có thể có giao diện thân thiện và cách điệu để giúp trải nghiệm người dùng tốt hơn. Ví dụ: thông tin chữ ký thường được nhắc tới người dùng là LOGIN. Để so sánh, thông tin "Đăng nhập bằng Ethereum" phức tạp hơn, nhưng chúng ta có thể sử dụng nó để đưa ra yêu cầu cho người dùng theo cách được chấp nhận rộng rãi. Với định dạng tin nhắn chữ ký đã được thống nhất, các ứng dụng và ví có thể sử dụng cùng một ngôn ngữ. Khi ứng dụng đưa ra yêu cầu chữ ký cho người dùng, ví có thể kiểm tra yêu cầu đó, kiểm tra xem yêu cầu đó có phù hợp với thông báo EIP-4361 hay không và cho người dùng biết họ đang đăng nhập vào một trang web (điều này cũng dẫn đến giao diện sạch hơn) . Thông số kỹ thuật cũng đưa ra các yêu cầu bảo mật bổ sung cho ví, chẳng hạn như ràng buộc tên miền để ngăn chặn các cuộc tấn công lừa đảo và cài đặt nonce để ngăn chặn các cuộc tấn công lặp lại, nhờ đó người dùng được bảo vệ hơn nữa trong suốt quá trình trải nghiệm. Ví dụ: nếu ví phát hiện thông tin đăng nhập Ethereum hợp lệ nhưng người dùng đã đăng nhập vào example.com nhưng thực tế lại ở Exampie.com, ví có thể cảnh báo người dùng về tình huống này.
Part.4
Phân tích dữ liệu ENS EIP-4361 và Dịch vụ tên Ethereum (ENS ) tích hợp một cách khéo léo.
Các bên hoặc ví đáng tin cậy cũng có thể phân tích dữ liệu ENS, vì điều này có thể cải thiện trải nghiệm người dùng bằng cách hiển thị thông tin giống con người liên quan đến địa chỉ. Nếu một địa chỉ có tên ENS chính thì dịch vụ có thể tra cứu tên ENS chính và phân tích dữ liệu dựa trên tên đó. Ví dụ: bạn có thể lưu trữ tên người dùng, hình đại diện, địa chỉ email ưa thích hoặc bất kỳ thông tin nào khác trong tên ENS của mình. Bằng cách này, bạn kiểm soát dữ liệu của riêng mình và không cần dịch vụ web2 để lưu trữ thông tin này về người dùng. Điều này có thể dẫn đến việc sử dụng các tin nhắn EIP-191 đã được xác thực và có chữ ký trong tương lai để đăng nhập vào các ứng dụng đã được xác thực trở thành tiêu chuẩn, loại bỏ hoàn toàn sự kết hợp email/mật khẩu. Dữ liệu ENS có thể phân tích cú pháp bao gồm: Tên ENS chính. Hình đại diện ENS. Bất kỳ tài nguyên có thể phân tích cú pháp nào khác được chỉ định trong tài liệu ENS. Nếu dữ liệu ENS được phân tích cú pháp, người triển khai nên thực hiện các biện pháp phòng ngừa để bảo vệ quyền riêng tư và sự đồng ý của người dùng vì địa chỉ của họ có thể được chuyển tiếp đến các dịch vụ của bên thứ ba như một phần của quy trình phân tích cú pháp.
Phần 5
EIP là gì?
Một quy trình quan trọng được sử dụng trong quản trị Ethereum là đề xuất Đề xuất cải tiến Ethereum (EIP: Đề xuất cải tiến Ethereum). EIP là các tiêu chuẩn xác định các tính năng hoặc quy trình mới tiềm năng trong Ethereum. Bất kỳ ai trong cộng đồng Ethereum đều có thể tạo EIP. Ví dụ: không có tác giả nào của EIP-721 (EIP để chuẩn hóa NFT) trực tiếp tham gia vào việc phát triển giao thức Ethereum. Giả sử EIP được phê duyệt, thử nghiệm và triển khai, nó sẽ được lên lịch như một phần của quá trình nâng cấp mạng. Vì việc phối hợp nâng cấp mạng rất tốn kém nên các EIP thường được gộp lại với nhau để nâng cấp. Sau khi kích hoạt nâng cấp mạng, EIP sẽ được khởi chạy trên mạng Ethereum.
Trước đây chúng tôi đã giới thiệu bốn chuỗi EIP sẽ được kích hoạt trong bản nâng cấp Ethereum Thượng Hải, bao gồm EIP-3651 (giảm chi phí gas khi truy cập địa chỉ COINBASE); EIP-3855 (opcode mới PUSH0); EIP-3860 (đặt giới hạn về kích thước initcode và giới thiệu đo khí cho trường này) và EIP-4895 (rút đẩy chuỗi đèn hiệu khi vận hành hệ thống). Nhấp để xem lại.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan