Làm thế nào để CEX chứng minh sự vô tội của mình và cải thiện an ninh quỹ?
Tiêu đề gốc: " Rút kinh nghiệm đau đớn, cách CEX có thể chứng minh sự vô tội của mình và cải thiện tính an toàn của quỹ 》
Tác giả gốc: Huobi Research
Giông bão của FTX đã gây ra hậu quả nghiêm trọng về bản gốc Một gáo nước lạnh khác đổ vào thị trường mã hóa ngày càng vắng vẻ. Niềm tin của người dùng vào các nền tảng giao dịch tập trung đã giảm nhanh chóng và các phong trào rút tiền lần lượt xảy ra. Để giữ chân người dùng và tiền, CEX đã cấp chứng chỉ dự trữ để chứng minh họ vô tội. Vitalik cũng đã xuất bản một bài báo thảo luận về Bằng chứng về khả năng thanh toán, trả lời và mong muốn làm cách nào để đạt được CEX an toàn hơn từ góc độ kỹ thuật. Bài viết này sẽ kết hợp cách diễn giải bài viết của Vitalik, chương trình chứng nhận của từng CEX và đề xuất của tất cả các bên để thảo luận về cách CEX có thể chứng minh sự vô tội của mình và tiếp tục phát triển.
1. Sử dụng phương tiện kỹ thuật để chứng minh khả năng thanh toán
Việc chứng minh rằng CEX có khả năng hoàn trả số tiền rút của người dùng về cơ bản tương đương với việc chứng minh rằng nó không chiếm dụng tiền gửi của người dùng. Điều này đòi hỏi phải chứng minh sự bất bình đẳng: tổng tài sản do CEX kiểm soát (bằng chứng về tài sản) > = tổng số tiền gửi của người dùng đã sử dụng (bằng chứng về trách nhiệm pháp lý). Ngoài việc công bố hai giá trị này, CEX còn cần chứng minh các con số ở hai vế của bất đẳng thức là đúng, tức là tài sản thuộc về và luôn thuộc về sàn giao dịch, không hề can thiệp vào số dư tiền gửi của người dùng. .
Các phương tiện kỹ thuật khác nhau được phát triển xung quanh việc chứng minh hai điểm này. Để chứng minh tài sản, tổ chức tập trung cần cung cấp địa chỉ trên chuỗi mà tổ chức đó nắm giữ cũng như xác minh và kiểm tra địa chỉ đó. Một phương pháp phổ biến là cung cấp chữ ký số để chứng minh quyền sở hữu địa chỉ trên chuỗi. Cách này không khó và thường được sử dụng. Cuộc thảo luận hiện tại tập trung vào bằng chứng về trách nhiệm pháp lý, chứng chỉ dự trữ tài sản Merkle Tree được các nền tảng giao dịch khác nhau công bố gần đây là bằng chứng trách nhiệm pháp lý điển hình nhất.
1.1 Sử dụng cây Merkle để chứng minh nợ
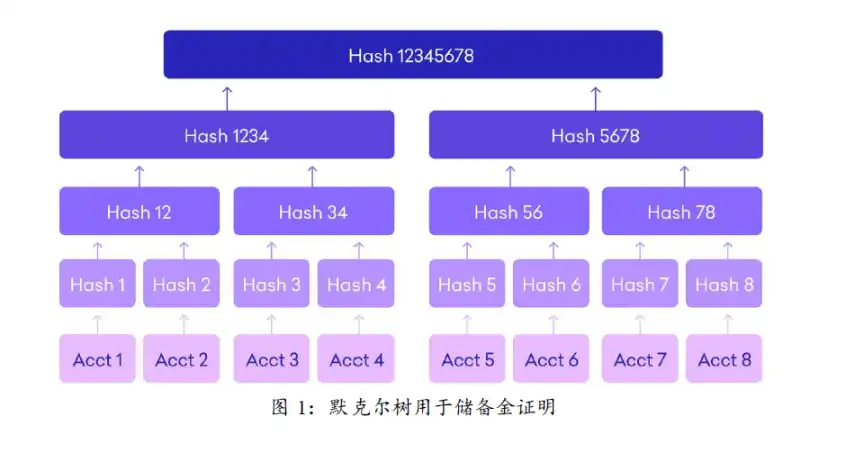
Cây Merkle là một cấu trúc dữ liệu rất phổ biến trong blockchain. Nó là một cấu trúc cây nhị phân điển hình, bao gồm nút gốc, tập hợp các nút trung gian và tập hợp các nút lá. Mỗi nút trung gian cấp cao hơn (nút cha) của cây Merkel là hàm băm của hai nút trung gian (nút con) bên dưới nó, sau khi tính toán từng lớp như vậy sẽ thu được nút gốc cuối cùng. Vì vậy, nút gốc chứa thông tin của tất cả các nút lá. Mọi thay đổi đối với dữ liệu cơ bản sẽ được chuyển đến nút cha của nó và được chuyển từng lớp đến nút gốc. Nó thường được sử dụng để nhanh chóng chứng minh sự hiện diện hay vắng mặt của một phần tử cụ thể trong bộ sưu tập, so sánh xem một lượng lớn dữ liệu có giống hệt nhau hay không, tìm vị trí sửa đổi, v.v.
CEX sử dụng cây Merkle để thiết lập một ảnh chụp nhanh ẩn danh và không thể thay đổi về số dư tài sản tài khoản người dùng, qua đó chứng minh rằng họ không làm như vậy làm xáo trộn số dư của người dùng. Phương pháp cơ bản nhất là băm tên người dùng/UID của mỗi người dùng (thêm một số mà chỉ nền tảng giao dịch và người dùng biết, sau đó thực hiện phép tính băm) cùng với số dư của nó và sử dụng nó làm nút lá để tạo thành cây Merkle. . Nếu người dùng nhận thấy không thể tính toán được gốc Merkle chính xác bằng số dư của chính mình và đường dẫn trên cây Merkle, thì có thể xác định rằng nền tảng giao dịch đã chiếm đoạt tài sản của người dùng.
Nhưng như Vitalik đã nói, cây tướng Merkel có một lỗi nhỏ. Vì nó không thể giúp người dùng xác định các giá trị âm nên nó không thể được sử dụng trực tiếp để làm bằng chứng dự trữ. Như trong hình bên dưới, nếu tổng số tiền gửi của khách hàng của một sàn giao dịch là 1.390 ETH nhưng lại biển thủ 500 ETH thì dự trữ của nó chỉ là 890 ETH. CEX này sẽ thông báo rằng tổng số tiền gửi của người dùng là 890 ETH. Để che giấu hành vi chiếm đoạt tài sản của người dùng, nó có thể thêm một tài khoản giả do chính nó kiểm soát ở đâu đó trên cây với số dư -500 ETH. Sau khi tính toán băm, dù là số dương hay số âm, một dãy số rất bất quy tắc sẽ xuất hiện mà người dùng khác không thể phân biệt được. Cây Merkle có được bằng cách sử dụng tài khoản giả này sẽ chứa hoàn hảo thông tin số dư của người dùng khác, dẫn đến kết quả xác minh người dùng luôn chính xác. Công ty kiểm toán có thể phát hiện ra lỗ hổng này, nhưng nếu hợp tác với sàn giao dịch để làm điều ác thì cây Merkel sẽ trở nên vô dụng.

Để giải quyết vấn đề về giá trị âm, Vitalik đã đề xuất một giải pháp cải tiến có tên là cây tổng Merkle trong bài viết. Mỗi nút của cây tổng Merkle chứa hai phần thông tin: số dư và hàm băm. Các nút lá bên dưới là bảng băm số dư và tên người dùng của người dùng cá nhân. Trong mỗi nút cấp cao hơn, số dư là tổng số dư của hai nút bên dưới và giá trị băm là hàm băm của thông tin tổng thể của hai nút bên dưới, nghĩa là số dư và giá trị băm của hai nút được băm cùng nhau. . Việc hiển thị số dư riêng biệt giúp người dùng xác định các giá trị âm, từ đó vạch trần hành vi chiếm đoạt tài sản của người dùng của CEX. Như thể hiện trong hình trên, khi Greta tự xác minh, cô ấy sẽ thấy số dư của Henny là âm; cả Eve và Fred sẽ thấy rằng tổng số dư của Greta và Henny là âm. Điều này sẽ khiến 3 người trong số họ không vượt qua được quá trình xác minh.
Sau khi sửa đổi, quy trình sàn giao dịch sử dụng cây Merkle để cấp chứng chỉ dự trữ như sau.
Tạo bằng chứng cây Merkle: Nền tảng giao dịch ủy thác cho một công ty kiểm toán bên ngoài hoặc thuộc sở hữu của chính Người dùng số dư được chụp nhanh và sau đó được đưa vào cây tổng Merkle. Xác minh: Kiểm toán viên so sánh và xác minh xem số dư do nền tảng giao dịch kiểm soát có lớn hơn hoặc bằng số do cây Merkle cung cấp hay không. Điều này chứng tỏ tài sản của khách hàng có được hỗ trợ bằng khoản dự trữ đầy đủ hay không. Người dùng có thể tự kiểm tra. Nếu tên người dùng và giá trị số dư của người dùng nằm trong cây Merkle và không có số dư âm nào xuất hiện trong quá trình tính toán, điều đó chứng tỏ rằng sàn giao dịch không giả mạo số dư của người dùng, tức là không có chiếm dụng tài sản của người dùng.
1.2 Kế hoạch cải tạo cây Merkel
Việc sử dụng cây Merkle để chứng minh số dư của người dùng vẫn có một nhược điểm nhỏ đó là quyền riêng tư sẽ bị lộ. Như được hiển thị trong hình bên dưới, khi Charlie tự xác minh, CEX phải cho anh ta biết số dư của David, tổng số dư của Alice và Bob cũng như tổng số dư của tất cả người dùng ở nửa bên phải của cây. Mặc dù người dùng sẽ không (ít nhất là ở thời điểm hiện tại) thực hiện hành vi có hại sau khi biết thông tin này, nhưng đối với nền tảng giao dịch và những người dùng có số dư bị lộ, việc rò rỉ quyền riêng tư không phải lúc nào cũng là một điều dễ chịu.
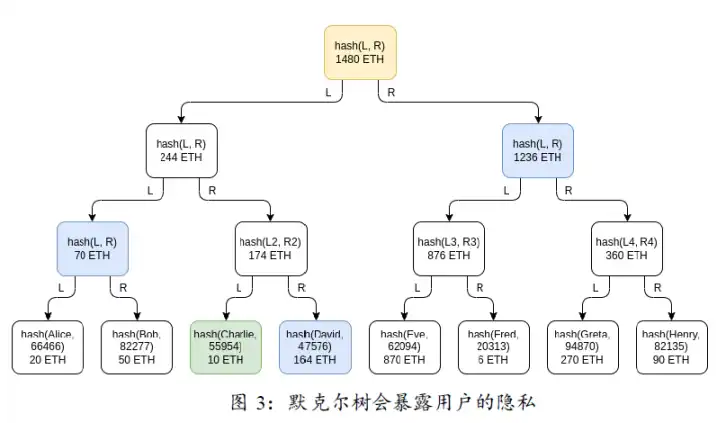
Để giải quyết vấn đề này, BitMEX đã đề xuất một giải pháp đơn giản. Họ chia ngẫu nhiên số dư tài khoản của người dùng thành nhiều phần, sau đó điền ngẫu nhiên từng phần vào nút lá dưới cùng của cây Merkle. Số dư của người dùng bị lộ theo cách này chỉ bị phân mảnh, điều này có thể giảm bớt các vấn đề về quyền riêng tư ở một mức độ nhất định. Ví dụ: Fred trong hình có tài khoản được chia thành 2 phần và Charlie không biết mình có bao nhiêu tiền tiết kiệm. Chỉ là nếu ai đó thực sự muốn lấy thông tin của người khác thông qua nhiều tài khoản thì cần phải nỗ lực nhiều hơn nhưng vẫn có thể làm được.

Để giải quyết triệt để vấn đề riêng tư, ZK-SNARK có thể được giới thiệu. Như đã đề cập trong bài viết của Buterin, hãy tạo cây Merkle bằng cách sử dụng số dư của tất cả người dùng và sử dụng ZK-SNARK để chứng minh rằng tất cả số dư trong cây đều không âm và cộng lại bằng một giá trị được xác nhận nhất định. Nếu chúng tôi sử dụng hàm băm để tăng cường quyền riêng tư thì đường dẫn cây Merkle được cung cấp cho mỗi người dùng sẽ không tiết lộ số dư của bất kỳ người dùng nào khác. Hoặc xây dựng một đa thức với tên người dùng và số dư được băm của tất cả người dùng và đưa ra cam kết đa thức KZG cho nó. Nền tảng giao dịch chứng minh rằng nó biết đa thức này. Phương pháp xác minh của người dùng là sử dụng số dư của mình làm một điểm trên đa thức, để nền tảng giao dịch tính toán giá trị của đa thức ở đây và tạo ra một nhân chứng. Người dùng xác minh sự tương ứng giữa cam kết, giá trị và nhân chứng. Trong các cam kết KZG, đa thức, cam kết, nhân chứng đều có mối quan hệ tương ứng và không thể giả mạo một cách tùy tiện, giống như cây Merkel. Nó không cần cung cấp "các nút chị em" làm cơ sở cho bằng chứng và có thể hoàn thành bằng chứng mà không tiết lộ quyền riêng tư.
1.3 Tổng hợp và tồn tại của các giải pháp
Ở đây, trước tiên chúng tôi tóm tắt và so sánh cây tổng Merkle cơ bản, sơ đồ BitMEX, cây Merkle ZK-SNARK và cam kết đa thức KZG, như được hiển thị trong bảng sau. Hai phương pháp đầu tiên rất dễ vận hành, mặc dù có nguy cơ bị lộ quyền riêng tư nhưng hiện tại chúng dường như không có mối nguy hiểm tiềm ẩn lớn nào và đủ để áp dụng thực tế. Trong hai phương pháp sau, ZK-SNARK được sử dụng để chứng minh phép tính bổ sung, điều này sẽ mang lại các hoạt động bổ sung cho nền tảng giao dịch, do đó làm tăng chi phí hoạt động. Phương pháp cam kết đa thức KZG tiên tiến hơn, nhưng quá trình tính toán các cam kết trên nền tảng giao dịch tiêu tốn nhiều tài nguyên và liên quan đến một số lượng lớn các phép toán điểm đường cong elip nên có thể chưa được áp dụng. Tất cả các phương pháp trên đều không yêu cầu người dùng thực hiện thao tác tìm kiếm và dễ dàng xác minh.

Các giải pháp kỹ thuật chứng minh trách nhiệm pháp lý và giải pháp chứng minh tài sản được sử dụng phổ biến hơn vẫn chưa giải quyết được các vấn đề sau:
Đầu tiên, các chương trình bằng chứng nợ này yêu cầu sự giám sát của người dùng, nhưng nếu có quá ít người dùng tự xác minh, nó sẽ không đủ để kiểm tra các giao dịch, hành vi xấu xa trên nền tảng. Cần tiếp tục giáo dục người dùng và nâng cao nhận thức của họ. Một phương pháp khác là để các sàn giao dịch giám sát lẫn nhau. Các sàn giao dịch lớn có thể đăng ký một số lượng tài khoản nhất định trên các sàn giao dịch khác và lưu trữ một lượng nhỏ tài sản để xác minh giấy chứng nhận trách nhiệm pháp lý của họ.
Thứ hai, cả giấy chứng nhận tài sản và giấy chứng nhận trách nhiệm pháp lý đều không phải là chứng chỉ thời gian thực, nền tảng giao dịch có thể huy động vốn thông qua các khoản vay trước khi thực hiện chứng nhận tài sản để đối phó với kiểm tra rồi trả lại. Có hai cách để giải quyết vấn đề này, một là thỏa thuận về thời gian cố định và tất cả các sàn giao dịch lớn sẽ tiến hành kiểm toán cùng lúc, hai là tiến hành kiểm toán đột xuất. Cả hai phương pháp đều có thể rút ngắn thời gian vay vốn. Thứ ba, quá trình chứng nhận dựa vào các công ty kiểm toán đáng tin cậy, nhưng nếu công ty kiểm toán thông đồng với sàn giao dịch thì mọi biện pháp kỹ thuật tiếp theo sẽ không hiệu quả. Thứ tư, và đây là điểm quan trọng nhất, những kế hoạch này không có tính ràng buộc về mặt pháp lý. Sàn giao dịch có thể hoạt động trong tình trạng mất khả năng thanh toán. Đặc biệt là trong thị trường giá xuống, nếu áp lực kinh tế ngắn hạn quá lớn đến mức sàn giao dịch không thể duy trì thị trường giá lên tiếp theo, việc chiếm dụng tiền của người dùng sẽ trở thành một động thái tự nhiên.
2. CEX bán tập trung
Các bằng chứng đa dạng nêu trên được dùng để chứng minh CEX không làm điều ác nhưng CEX vẫn có khả năng làm điều ác. Nếu chúng ta tiến thêm một bước nữa và sử dụng các ràng buộc kỹ thuật để làm cho nền tảng giao dịch không thể làm điều ác từ việc không thể làm điều ác, thì niềm tin của người dùng sẽ được khôi phục hoặc thậm chí được nâng cao và hệ sinh thái tiền điện tử sẽ thịnh vượng hơn.
Vitalik chia nền tảng giao dịch thành 5 loại dựa trên mức độ kiểm soát tiền của người dùng và mức độ dễ dàng làm điều ác. Các nền tảng giao dịch hiện tại chủ yếu được chia thành ba loại. Sàn giao dịch loại 1 từ trái sang trong hình bên dưới có toàn quyền kiểm soát tiền của người dùng và không có biện pháp giám sát cũng như ngăn chặn việc chiếm dụng tiền của người dùng. Trước cơn giông bão của FTX, hầu như tất cả các CEX đều như vậy. Hầu hết các CEX ngày nay đều thuộc Loại 2, trong đó nền tảng giao dịch kiểm soát tiền của người dùng nhưng có sự kiểm soát của con người bên ngoài để giám sát nó. Hầu hết các DEX thuộc Loại 5, trong đó nền tảng giao dịch không có quyền kiểm soát tiền của người dùng và do đó không có khả năng làm điều ác.

V Chúa đã chỉ ra rằng CEX và DEX không phải là hai đối lập nhau, giữa tập trung hóa hoàn toàn và phân quyền hoàn toàn có một nền tảng trung gian là CEX bán tập trung. Họ có thể kế thừa hệ thống giao dịch hiệu quả cao của các nền tảng giao dịch tập trung truyền thống và phân cấp sức mạnh của nền tảng giao dịch cho những người nắm giữ khóa riêng tư nhiều chữ ký, người xác minh, v.v., từ đó giảm khả năng nền tảng giao dịch làm điều xấu. Đó là nền tảng giao dịch Loại 3 và Loại 4 trong bài viết của V God.
Sàn giao dịch loại 3 vẫn lưu giữ tiền của người dùng nhưng không có điều kiện hoạt động. Những nền tảng giao dịch như vậy vẫn chưa xuất hiện. Nếu nó được thực hiện, cần phải đặt ra một số hạn chế đối với nó. Dưới đây là một chút tưởng tượng, bạn có thể yêu cầu CEX lưu trữ tài sản tại một số địa chỉ cố định được kiểm soát bởi nhiều chữ ký hoặc sử dụng công nghệ MPC để chia khóa riêng thành nhiều phần. Giám sát trạng thái tài trợ của nền tảng giao dịch thông qua thử nghiệm khả năng thanh toán theo thời gian thực hoặc tần suất cao. Trong trường hợp bình thường, chỉ cần có khóa riêng do chính CEX kiểm soát là có thể hoàn thành chữ ký để huy động vốn. Nếu phát hiện phần vốn góp không có khả năng thanh toán/tỷ lệ chuyển khoản một lần quá cao/chuyển khoản liên tục, v.v., những người nắm giữ khóa riêng khác có thể kích hoạt chế độ khẩn cấp và tập thể từ chối giao dịch để đạt được hiệu quả đóng băng tài khoản. Phương pháp này sử dụng nhiều chủ sở hữu khóa riêng để giảm tính tập trung của CEX, do đó làm giảm khả năng thực hiện hành vi xấu của nó. Loại nền tảng giao dịch này có thể là hướng phát triển trong tương lai của CEX.
Nếu những sàn giao dịch như vậy muốn tiếp tục phát triển thì công tác kiểm toán cần được đưa lên tầm cao hơn mức độ. Độ tin cậy, tốc độ và tính tự động hóa của các cuộc kiểm toán trong tương lai sẽ cần phải được cải thiện để đáp ứng nhu cầu của các nền tảng giao dịch này.
Sàn giao dịch loại 4 không lưu ký tiền của người dùng mà chỉ sử dụng hệ thống giao dịch tập trung. Tiền của người dùng được giữ trong hợp đồng thông minh. DYDX có thể được coi là đại diện cho loại nền tảng giao dịch này. Nó sử dụng hệ thống giao dịch của riêng mình để khớp các giao dịch ngoài chuỗi, nén và đóng gói kết quả giao dịch và gửi chúng đến mạng chính Ethereum. Nó không chỉ tận dụng sự tiện lợi của hệ thống giao dịch tập trung mà còn có được sự bảo mật của lớp thanh toán Ethereum. Giờ đây, phiên bản V4 của nó đã được di chuyển sang hệ sinh thái Cosmos và lớp cơ bản của nó là một blockchain được thiết kế riêng cho nó, nhưng mô hình giao dịch tập trung + thanh toán phi tập trung vẫn không thay đổi. Loại nền tảng giao dịch này yêu cầu blockchain cơ bản có chi phí thấp, bảo mật cao làm sự đảm bảo và không thuận tiện như CEX thông thường trong việc xử lý các vấn đề xuyên chuỗi, do đó khó có thể trở thành hướng phát triển của CEX.
3. Học hỏi từ tài chính truyền thống
Như nhà phân tích Wilson của X Research DAO đã nói trong Như đã đề cập trong bài viết, nền tảng giao dịch tiền điện tử tập trung hiện nay có những nhược điểm như thẩm quyền nội bộ quá mức, quyền giám sát tài sản không rõ ràng, động lực tăng thu nhập và thiếu các ràng buộc bên ngoài. Để giải quyết những vấn đề này, dựa vào tiến bộ công nghệ chỉ là một con đường, con đường khác là thiết lập một bộ thể chế hợp lý nhằm phân chia và hạn chế quyền lực của CEX.
Thị trường mã hóa hiện tại rất giống với giai đoạn hoạt động hỗn hợp của ngành tài chính sơ khai. CEX là một tổ chức toàn diện tích hợp nhiều chức năng tài chính khác nhau. Một mặt, nó cung cấp sự ủy thác và khớp lệnh giao dịch tại chỗ, nó cũng có toàn quyền giám sát các tài sản Token khác nhau (bao gồm cả tài sản tiền tệ ổn định) được khách hàng nạp lại, đồng thời cung cấp các dịch vụ tài chính khác nhau. dịch vụ. Nhiều doanh nghiệp cũng có nghĩa là nhiều cơ quan có thẩm quyền, khi một tổ chức có quá nhiều quyền lực thì chỉ còn vấn đề liệu tổ chức đó có sử dụng quyền lực đó để trục lợi cá nhân hay không.
Trong giai đoạn tiếp theo của thị trường mã hóa, chắc chắn sẽ cần phải xây dựng một mô hình giao dịch an toàn hơn, đó là lối tắt để học hỏi từ hệ thống ngành chứng khoán đã được xác minh và cải tiến trong thực tế trong nhiều thập kỷ. Ngành chứng khoán đã hình thành hệ thống giao dịch chuẩn hóa, bao gồm:
Một tổ chức lưu ký bên thứ ba (ngân hàng thương mại) gửi tiền thanh toán giao dịch của khách hàng. Các tổ chức đăng ký và thanh toán chứng khoán thực hiện việc đăng ký, lưu ký và thanh toán chứng khoán tập trung. Môi giới chứng khoán nhận ủy thác của khách hàng, thay mặt khách hàng mua, bán chứng khoán và cung cấp các dịch vụ tài trợ, cho vay chứng khoán. Sàn giao dịch chứng khoán hoàn tất việc khớp lệnh tại chỗ với thông tin giao dịch.
Thông qua hệ thống hợp tác và kiểm tra cân bằng đa bên như vậy, ngành chứng khoán đã tránh được hậu quả của một tổ chức duy nhất làm điều ác. Bốn chức năng trên đều do CEX hoàn thành, điều này làm tăng đáng kể tác hại của các điểm lỗi đơn lẻ. Do đó, cần kết hợp các đặc điểm của giao dịch tài sản tiền điện tử và học hỏi từ mô hình hoạt động phân tách tài chính truyền thống để cho phép nhiều tổ chức độc lập đảm nhận nhiều chức năng của nền tảng giao dịch tiền điện tử hiện tại, từ đó đạt được sự phân cấp, kiểm tra và cân bằng.
Việc tham khảo này không hề dễ dàng, nó có những khó khăn sau:
Hoạt động riêng biệt đồng nghĩa với việc CEX được trao lại nhiều quyền hành, điều này có thể làm giảm lợi nhuận nên bản thân CEX cũng bị không sẵn sàng làm điều này Điều này đòi hỏi sự can thiệp của cơ quan quản lý, nhưng cách xây dựng các quy định vẫn cần được tìm hiểu và việc ban hành luật và quy định rất tốn thời gian. Các quy định pháp lý của các quốc gia khác nhau có thể không nhất quán và không rõ liệu điều này có dẫn đến sự phân mảnh của thị trường mã hóa hay không. Nhiều ràng buộc về thể chế hơn cũng có nghĩa là chi phí quản lý có thể cao hơn và những chi phí này sẽ được chuyển sang người sử dụng.
Tuy nhiên, điều chắc chắn là nếu tài sản tiền điện tử có thể trở thành tài sản chính thống thì những thay đổi trên chắc chắn sẽ xảy ra. Với một chút kiên nhẫn hơn và các biện pháp tự bảo vệ, một CEX được quản lý chặt chẽ hơn sẽ ra đời.
Bài viết này là từ một bài gửi và không thể hiện quan điểm của BlockBeats
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia