


"Phát hành vô hạn" có thực sự xảy ra? Người sáng lập Zcash giải đáp bốn thắc mắc lớn của thị trường.
Tiêu đề gốc: Bốn câu hỏi về lỗ hổng Orchard
Tác giả gốc: Jason McGee, Giám đốc điều hành Shielded Labs; Zooko Wilcox, Người sáng lập Zcash
Biên dịch gốc: Tần Hiểu Phong, Odaily Tinh Cầu Nhật Báo
Lời biên tập: Vào ngày 5 tháng 6 theo giờ Bắc Kinh, dự án quyền riêng tư Zcash bị tiết lộ rằng nhóm quyền riêng tư thế hệ mới Orchard từng tồn tại lỗ hổng giả mạo quan trọng, khiến token ZEC của Zcash giảm một nửa xuống mức thấp nhất gần 250 USD.
Sau hơn 10 ngày phát triển, tâm lý hoảng loạn trên thị trường đã phần nào giảm bớt, giá ZEC cũng phục hồi và quay lại mức 500 USD vào hôm nay. (Đề xuất đọc 《Lỗ hổng "in tiền vô hạn" ẩn náu bốn năm, token quyền riêng tư ZEC giảm một nửa trong một ngày》)
Sáng nay, người sáng lập Zcash, Zooko Wilcox, lại đăng bài dài, phản hồi các vấn đề thị trường quan tâm.
Ông cho biết, khả năng lỗ hổng Orchard chưa từng bị khai thác là khá cao, quỹ Orchard hợp pháp có thể được thu hồi; hiện tại người dùng chưa thể tự xác minh lượng cung Zcash có vượt mức hay không, nhưng bản nâng cấp Ironwood sẽ đóng băng nhóm Orchard, khôi phục khả năng xác minh này; quá trình kiểm tra liên tục chưa phát hiện lỗ hổng giả mạo nào khác, nhưng để hoàn toàn chắc chắn vẫn cần thêm công việc.
Lỗ hổng Orchard gần đây đã đặt ra những câu hỏi quan trọng về lượng cung Zcash và an toàn quỹ của người dùng. Trong cuộc thảo luận, nhiều vấn đề khác nhau bị pha trộn, khiến khó hiểu được tác động thực tế của lỗ hổng đối với người dùng. Bài viết này cố gắng tách biệt các vấn đề này và giải thích từng cái một về ý nghĩa của chúng đối với người dùng.
Lỗ hổng Orchard đặt ra bốn câu hỏi quan trọng:
1. Lỗ hổng Orchard đã từng bị khai thác chưa?
2. Quỹ Orchard hợp pháp có thể được thu hồi không?
3. Người dùng có thể xác minh lượng cung Zcash không bị tăng thêm không?
4. Làm thế nào để chúng ta biết không tồn tại lỗ hổng giả mạo nào khác?
Lỗ hổng Orchard đã từng bị khai thác chưa?
Chưa rõ. Chúng tôi cho rằng khả năng bị khai thác trước đây là thấp, mặc dù không thể loại trừ hoàn toàn. Chúng tôi tin rằng lỗ hổng rất có thể chưa bị khai thác vì ba lý do:
Mặc dù đã được nhiều nhà mật mã học và chuyên gia bảo mật hàng đầu thế giới kiểm tra liên tục trong nhiều năm, lỗ hổng này trước đây vẫn không bị phát hiện. Việc phát hiện ra nó không phải ngẫu nhiên; nó được Taylor Hornby từ Shielded Labs tìm ra với mục đích chủ động xác định các lỗ hổng bảo mật như vậy trước khi kẻ tấn công độc hại có cơ hội khai thác.
Taylor đã sử dụng các kỹ thuật nghiên cứu bảo mật tiên tiến có hỗ trợ AI và các công cụ tùy chỉnh được xây dựng đặc biệt, được thiết kế để tìm ra những khiếm khuyết tinh vi mà người khác bỏ sót. Điều này càng khó khăn hơn đối với những người không am hiểu sâu về mã nguồn Zcash.
Ngay khi lỗ hổng được phát hiện, các nhà phát triển Zcash (do nhóm Zcash Open Development Labs dẫn đầu) đã nhanh chóng phối hợp với các nhóm khai thác để tạm thời đóng băng pool Orchard và triển khai bản sửa lỗi, từ đó hạn chế mọi cơ hội tấn công.
Việc khai thác lỗ hổng trong tiền điện tử là phổ biến, và kẻ tấn công thường thanh lý tài sản càng nhanh càng tốt, đặc biệt là sau khi lỗ hổng bị công khai. Để kiếm lợi từ lỗ hổng này, kẻ tấn công cần đổi ZEC giả thành tài sản có giá trị, điều này thường dẫn đến việc ZEC chảy ra khỏi pool Orchard qua cơ chế turnstile.
Nếu lỗ hổng đã bị khai thác trước khi được sửa, chúng tôi dự đoán sẽ có bằng chứng xuất hiện. Trong lịch sử, việc khai thác lỗ hổng tiền điện tử thường là các chiến dịch "cướp giật", chứ không phải chiến lược "cờ 4D" ẩn giấu trong nhiều tháng hoặc nhiều năm.
Liệu quỹ Orchard hợp pháp có thể được thu hồi không?
Chúng tôi cho là có, vì chúng tôi tin rằng lỗ hổng chưa từng bị khai thác. Nếu nhận định này đúng, tất cả quỹ Orchard hợp pháp vẫn có thể được thu hồi hoàn toàn.
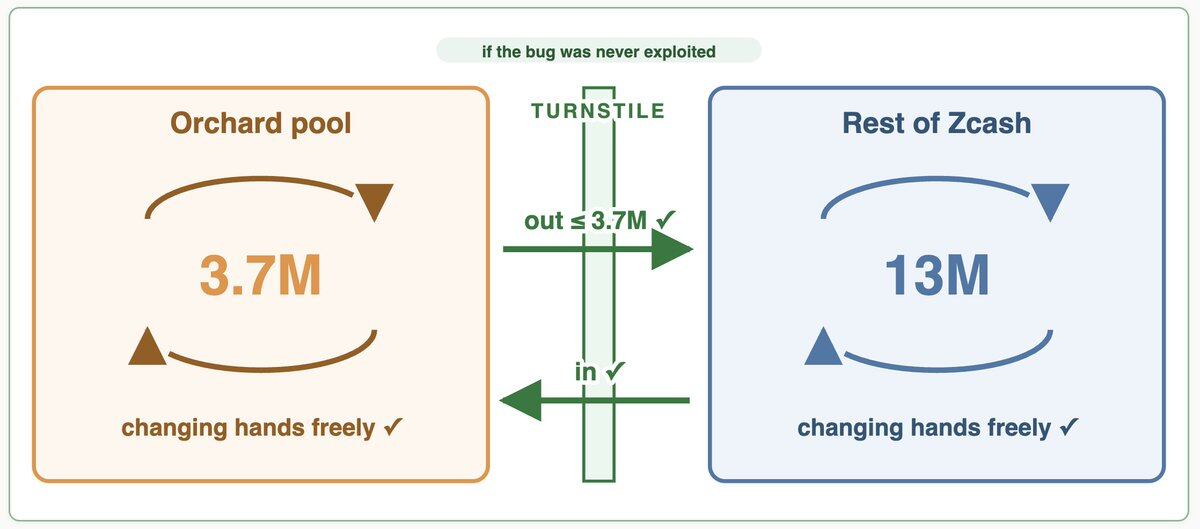
Mặt khác, nếu thực sự có hành vi giả mạo trong Orchard, cơ chế turnstile hiện tại sẽ giới hạn tổng lượng di chuyển trong phạm vi số ZEC hợp pháp đã vào pool.
Do đó, nếu quỹ giả được di chuyển trước quỹ hợp pháp, người dùng sẽ không thể thu hồi một phần hoặc toàn bộ quỹ Orchard hợp pháp của mình.
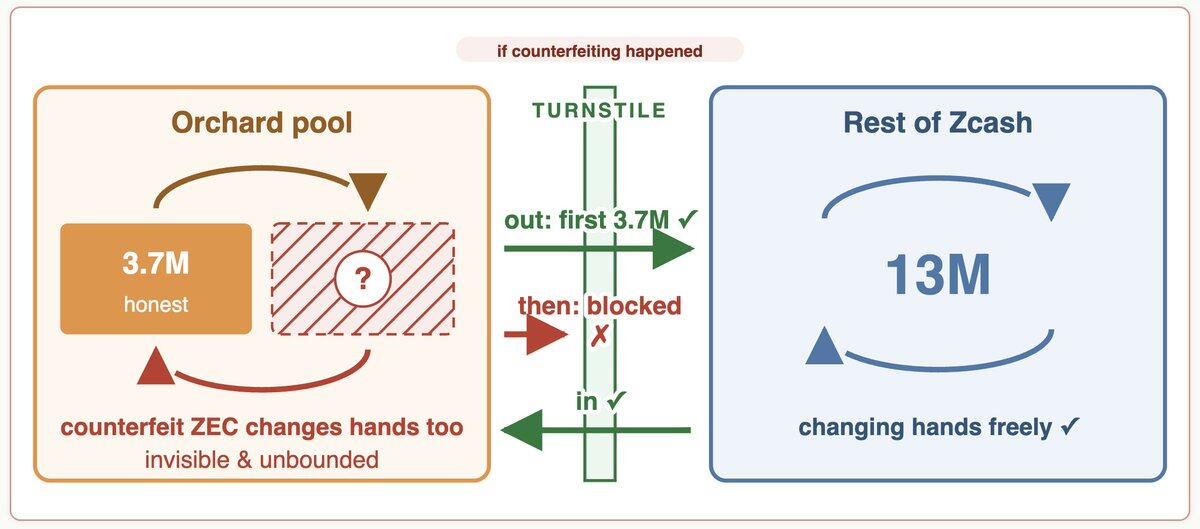
Chúng tôi cho rằng kịch bản này khó có thể xảy ra. Tuy nhiên, đối với những người dùng thận trọng hơn, vẫn khuyến nghị họ chuyển ZEC ra khỏi Orchard.
Nhưng trước khi thực hiện điều này, họ cần hiểu những điểm sau:
· Chuyển tiền vào transparent pool (tức là đến địa chỉ t) sẽ làm lộ số tiền chuyển và thời gian chuyển, đồng thời số tiền này cũng sẽ được công khai liên kết với địa chỉ t đó.
· Chuyển tiền từ Orchard pool sang Sapling pool sẽ làm lộ số tiền chuyển và thời gian chuyển, nhưng không giống như chuyển đến địa chỉ t, nó sẽ không liên kết số tiền này với một địa chỉ hoặc lịch sử giao dịch cụ thể.
· Sapling pool phụ thuộc vào buổi lễ thiết lập đáng tin cậy (trusted setup ceremony) được thực hiện vào năm 2018. Việc phụ thuộc vào tính bảo mật của thiết lập đáng tin cậy này là một rủi ro bổ sung mà người dùng cần lưu ý.
· Theo những gì chúng tôi biết, YWallet và Zkool hiện là những ví Zcash tự quản lý (self-custodial) duy nhất được sử dụng rộng rãi và hỗ trợ Sapling pool.
· Việc chuyển tiền sang ví mới hoặc dịch vụ lưu ký (custodial service) sẽ đưa đến các rủi ro bổ sung, bao gồm sai sót của người dùng, lỗi phần mềm, rủi ro từ bên lưu ký hoặc các vấn đề không lường trước khác.
Nhìn chung, chúng tôi cho rằng mức độ rủi ro nêu trên là ở mức vừa phải.
Nếu tiền của bạn hiện đang được lưu trữ trong một ví shielded tự quản lý, thì việc giữ chúng ở đó là một lựa chọn hợp lý, dựa trên đánh giá của chúng tôi rằng hành vi giả mạo trước đây khó có thể xảy ra. Nếu bạn có cách an toàn để chuyển tiền đi nơi khác, điều đó cũng có thể hợp lý. Người dùng có thể đưa ra kết luận khác nhau dựa trên hoàn cảnh của riêng mình.
Người dùng có thể xác minh rằng nguồn cung Zcash không bị phát hành thêm không?
Hiện tại là chưa thể. Sự tồn tại trước đây của lỗ hổng này khiến người dùng không thể độc lập xác minh rằng lượng ZEC đang lưu thông trong các shielded pool không vượt quá số lượng chính xác.
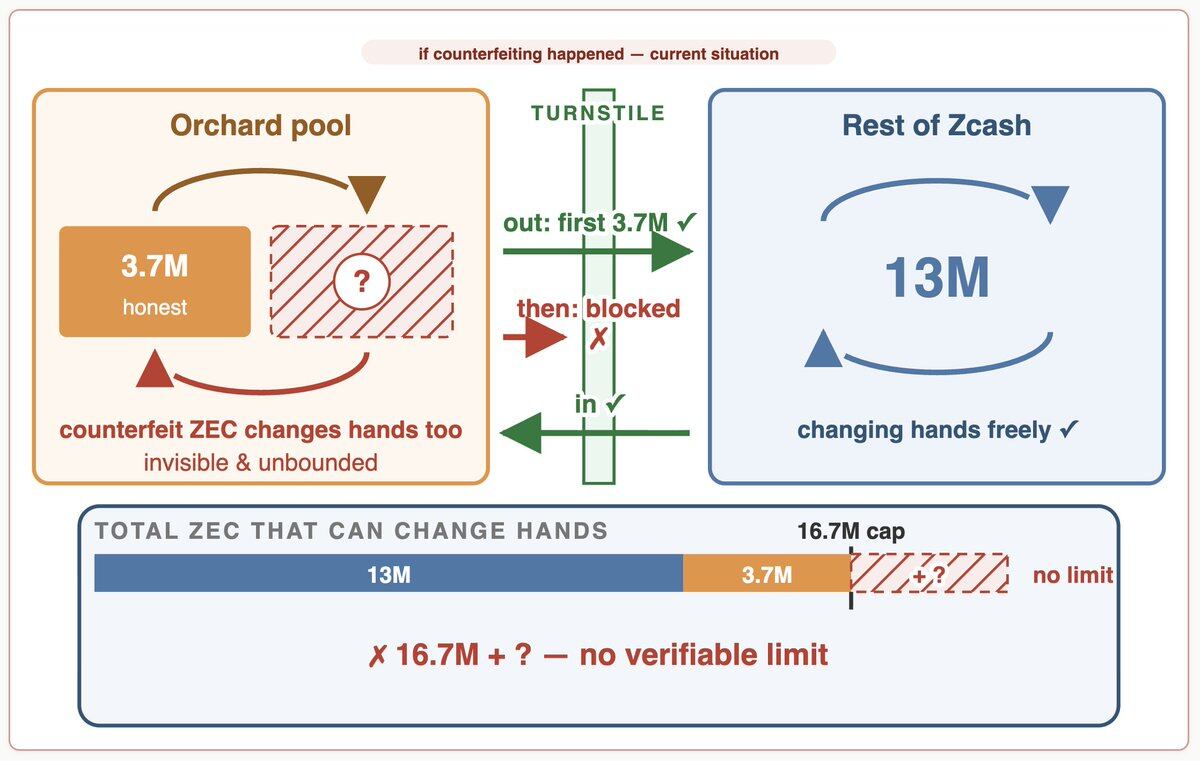
Tuy nhiên, như chúng tôi đã chỉ ra trong bài viết trước, bản nâng cấp Ironwood đã khôi phục khả năng này. Hình dưới đây giải thích lý do.
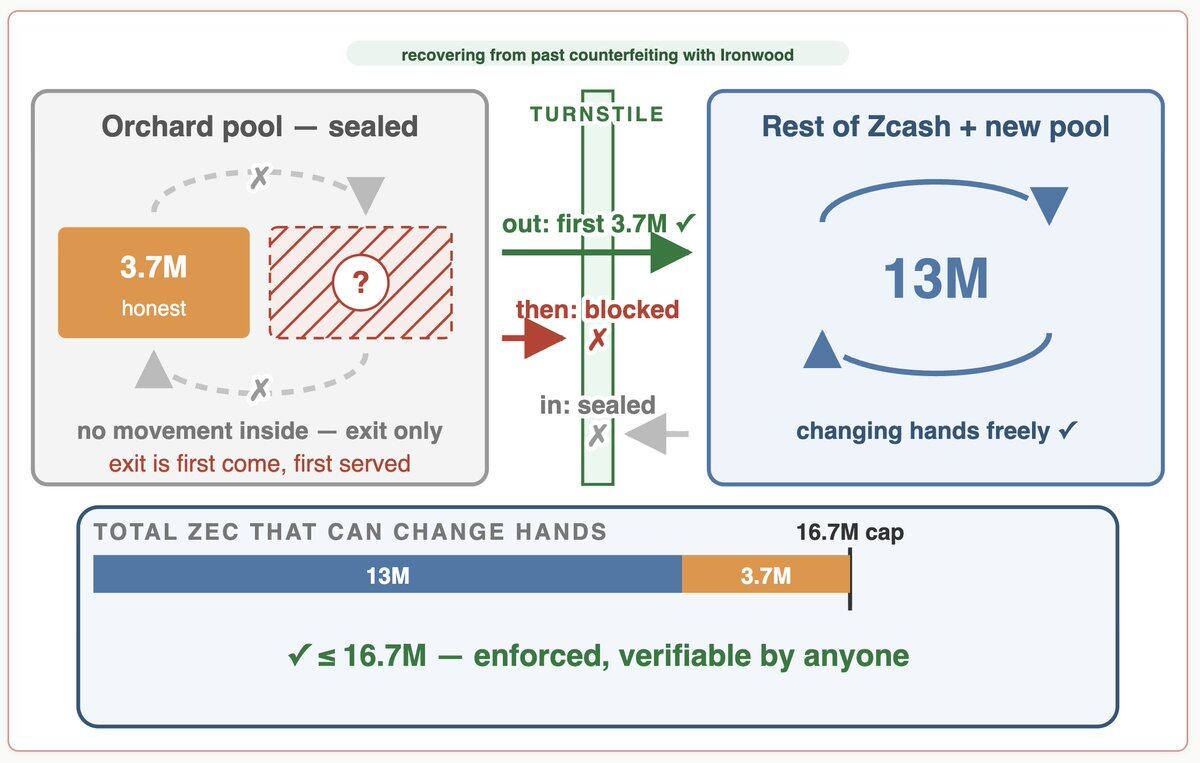
Bản nâng cấp mạng được đề xuất giải quyết vấn đề này bằng cách tăng cường đảm bảo rằng "không còn lỗ hổng giả mạo chưa biết nào nữa" và phong tỏa Orchard pool. Tiền mới không thể vào pool nữa, và tiền trong pool cũng không thể lưu thông trở lại.
Con đường duy nhất còn lại là thông qua cơ chế cửa xoay hiện có, đảm bảo rằng ZEC rút khỏi Orchard pool không vượt quá số lượng hợp pháp đã vào.
Sự thay đổi này khôi phục khả năng xác minh tính lành mạnh của nguồn cung Zcash.
Hiện tại, nếu có quỹ giả mạo trong Orchard pool, chúng có thể tiếp tục lưu thông trong pool. Sau khi nâng cấp, điều này sẽ không còn khả thi nữa. Dù hành vi giả mạo có xảy ra hay không, bất kỳ ai chạy node đều có thể xác minh rằng ZEC đang lưu thông không vượt quá số lượng chính xác.
Người dùng không cần phải chờ quỹ được chuyển ra khỏi Orchard, cũng không cần suy luận về hành vi tiềm ẩn của kẻ tấn công hoặc người dùng khác. Giao thức tự cung cấp sự đảm bảo có thể xác minh: ZEC dư thừa không thể tiếp tục lưu thông trong Orchard và làm tăng nguồn cung.
Điều này rất quan trọng vì độ tin cậy lâu dài của Zcash phụ thuộc vào khả năng người dùng tự xác minh tính lành mạnh của nguồn cung. Ironwood đã khôi phục khả năng của người dùng trong việc xác minh độc lập liệu giới hạn nguồn cung của giao thức có được thực thi hay không.
Làm thế nào chúng tôi biết không có lỗ hổng giả mạo nào khác?
Hiện tại, chúng tôi chưa thể hoàn toàn chắc chắn, nhưng có lý do để tin rằng không tồn tại lỗ hổng nào khác. Shielded Labs và nhiều nhóm khác đã và đang xem xét kỹ lưỡng giao thức Zcash để tìm kiếm các lỗ hổng giả mạo khác.
Điều này bao gồm việc sử dụng mô hình AI Mythos chưa được phát hành, với sự hỗ trợ từ Anthropic, ngay trước khi Mythos bị tạm dừng, để tìm kiếm các lỗ hổng bổ sung. Chúng tôi dự định chia sẻ thêm chi tiết về cuộc xem xét này và những phát hiện của nó trong các bài đăng blog tiếp theo.
Cho đến nay, chưa phát hiện lỗ hổng giả mạo nào khác. Mức độ chuyên môn cao, nỗ lực và sự hỗ trợ phân tích AI tiên tiến trong cuộc tìm kiếm này giúp chúng tôi tự tin hơn rằng không có lỗ hổng tương tự nào vẫn chưa được phát hiện.
Ngoài ra, chúng tôi đang hợp tác với các dự án như Tachyon Project để cung cấp thêm sự đảm bảo rằng không còn lỗ hổng giả mạo nào trong Zcash. Chúng tôi cũng sẽ giải thích thêm trong các bài đăng blog trong tương lai.
Kết luận
Lỗ hổng Orchard đặt ra bốn vấn đề quan trọng: liệu lỗ hổng đã từng bị khai thác, quỹ Orchard hợp pháp có thể được thu hồi không, người dùng có thể xác minh nguồn cung Zcash không bị tăng thêm hay không, và liệu còn lỗ hổng giả mạo nào khác chưa được phát hiện hay không.
Chúng tôi cho rằng khả năng bị lợi dụng trước đây là rất thấp, do đó các quỹ Orchard hợp pháp có thể được thu hồi, và nguồn cung Zcash hiện tại cũng an toàn. Dựa trên sự đánh giá liên tục từ nhiều nhà nghiên cứu và nhóm độc lập, chúng tôi ngày càng tin tưởng rằng không tồn tại lỗ hổng giả mạo nào khác chưa được phát hiện.
Tuy nhiên, người dùng hiện tại vẫn chưa thể xác minh tính an toàn của nguồn cung Zcash, và họ không nên phụ thuộc vào đánh giá của chúng tôi—hay bất kỳ đánh giá nào của người khác.
Bản nâng cấp mạng được đề xuất sẽ giải quyết vấn đề này. Bằng cách phong tỏa pool Orchard, nó khôi phục khả năng của người dùng trong việc tự xác minh tính an toàn của nguồn cung Zcash. Người dùng không còn cần phải đánh giá liệu có xảy ra giả mạo hay không để xác nhận rằng giới hạn cung ứng của giao thức được tuân thủ.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia