ZEC giảm một nửa đằng sau: một lỗ hổng "phát hành vô hạn" không thể chứng minh liệu có bị lợi dụng hay không

TL;DR
· Orchard 被发现存在可生成无限且无法检测伪造 ZEC 的漏洞,虽然已修复,但社区仍无法证明过去近四年中从未被利用。
· ZEC 暴跌超 30% 的本质,是市场开始重新怀疑 Zcash 的供应量可信度。
关联标的:ZEC(Zcash)、Anthropic(未上市)
Ngày 5 tháng 6, Zooko Wilcox, người sáng lập Zcash, đã đăng một bài viết dài hiếm hoi về đánh giá bảo mật.
Bài viết tiết lộ rằng vào ngày 29 tháng 5, nhà nghiên cứu bảo mật Taylor Hornby đã phát hiện ra một lỗ hổng giả mạo nghiêm trọng trong Orchard, thế hệ quyền riêng tư mới nhất của Zcash. Kẻ tấn công có thể tạo ra một giao dịch lẽ ra không thể vượt qua xác minh, từ đó sinh ra vô hạn ZEC giả mạo không thể bị phát hiện bên trong Orchard.
Đây không phải là rủi ro chỉ tồn tại trên lý thuyết. Taylor đã viết một chương trình khai thác hoàn chỉnh trong môi trường thử nghiệm cục bộ và thực sự tạo ra ZEC giả mạo. Nếu chương trình tương tự được triển khai lên mainnet, kẻ tấn công về mặt lý thuyết cũng có thể tạo ra số lượng tài sản giả mạo không giới hạn trong ví mainnet của mình.
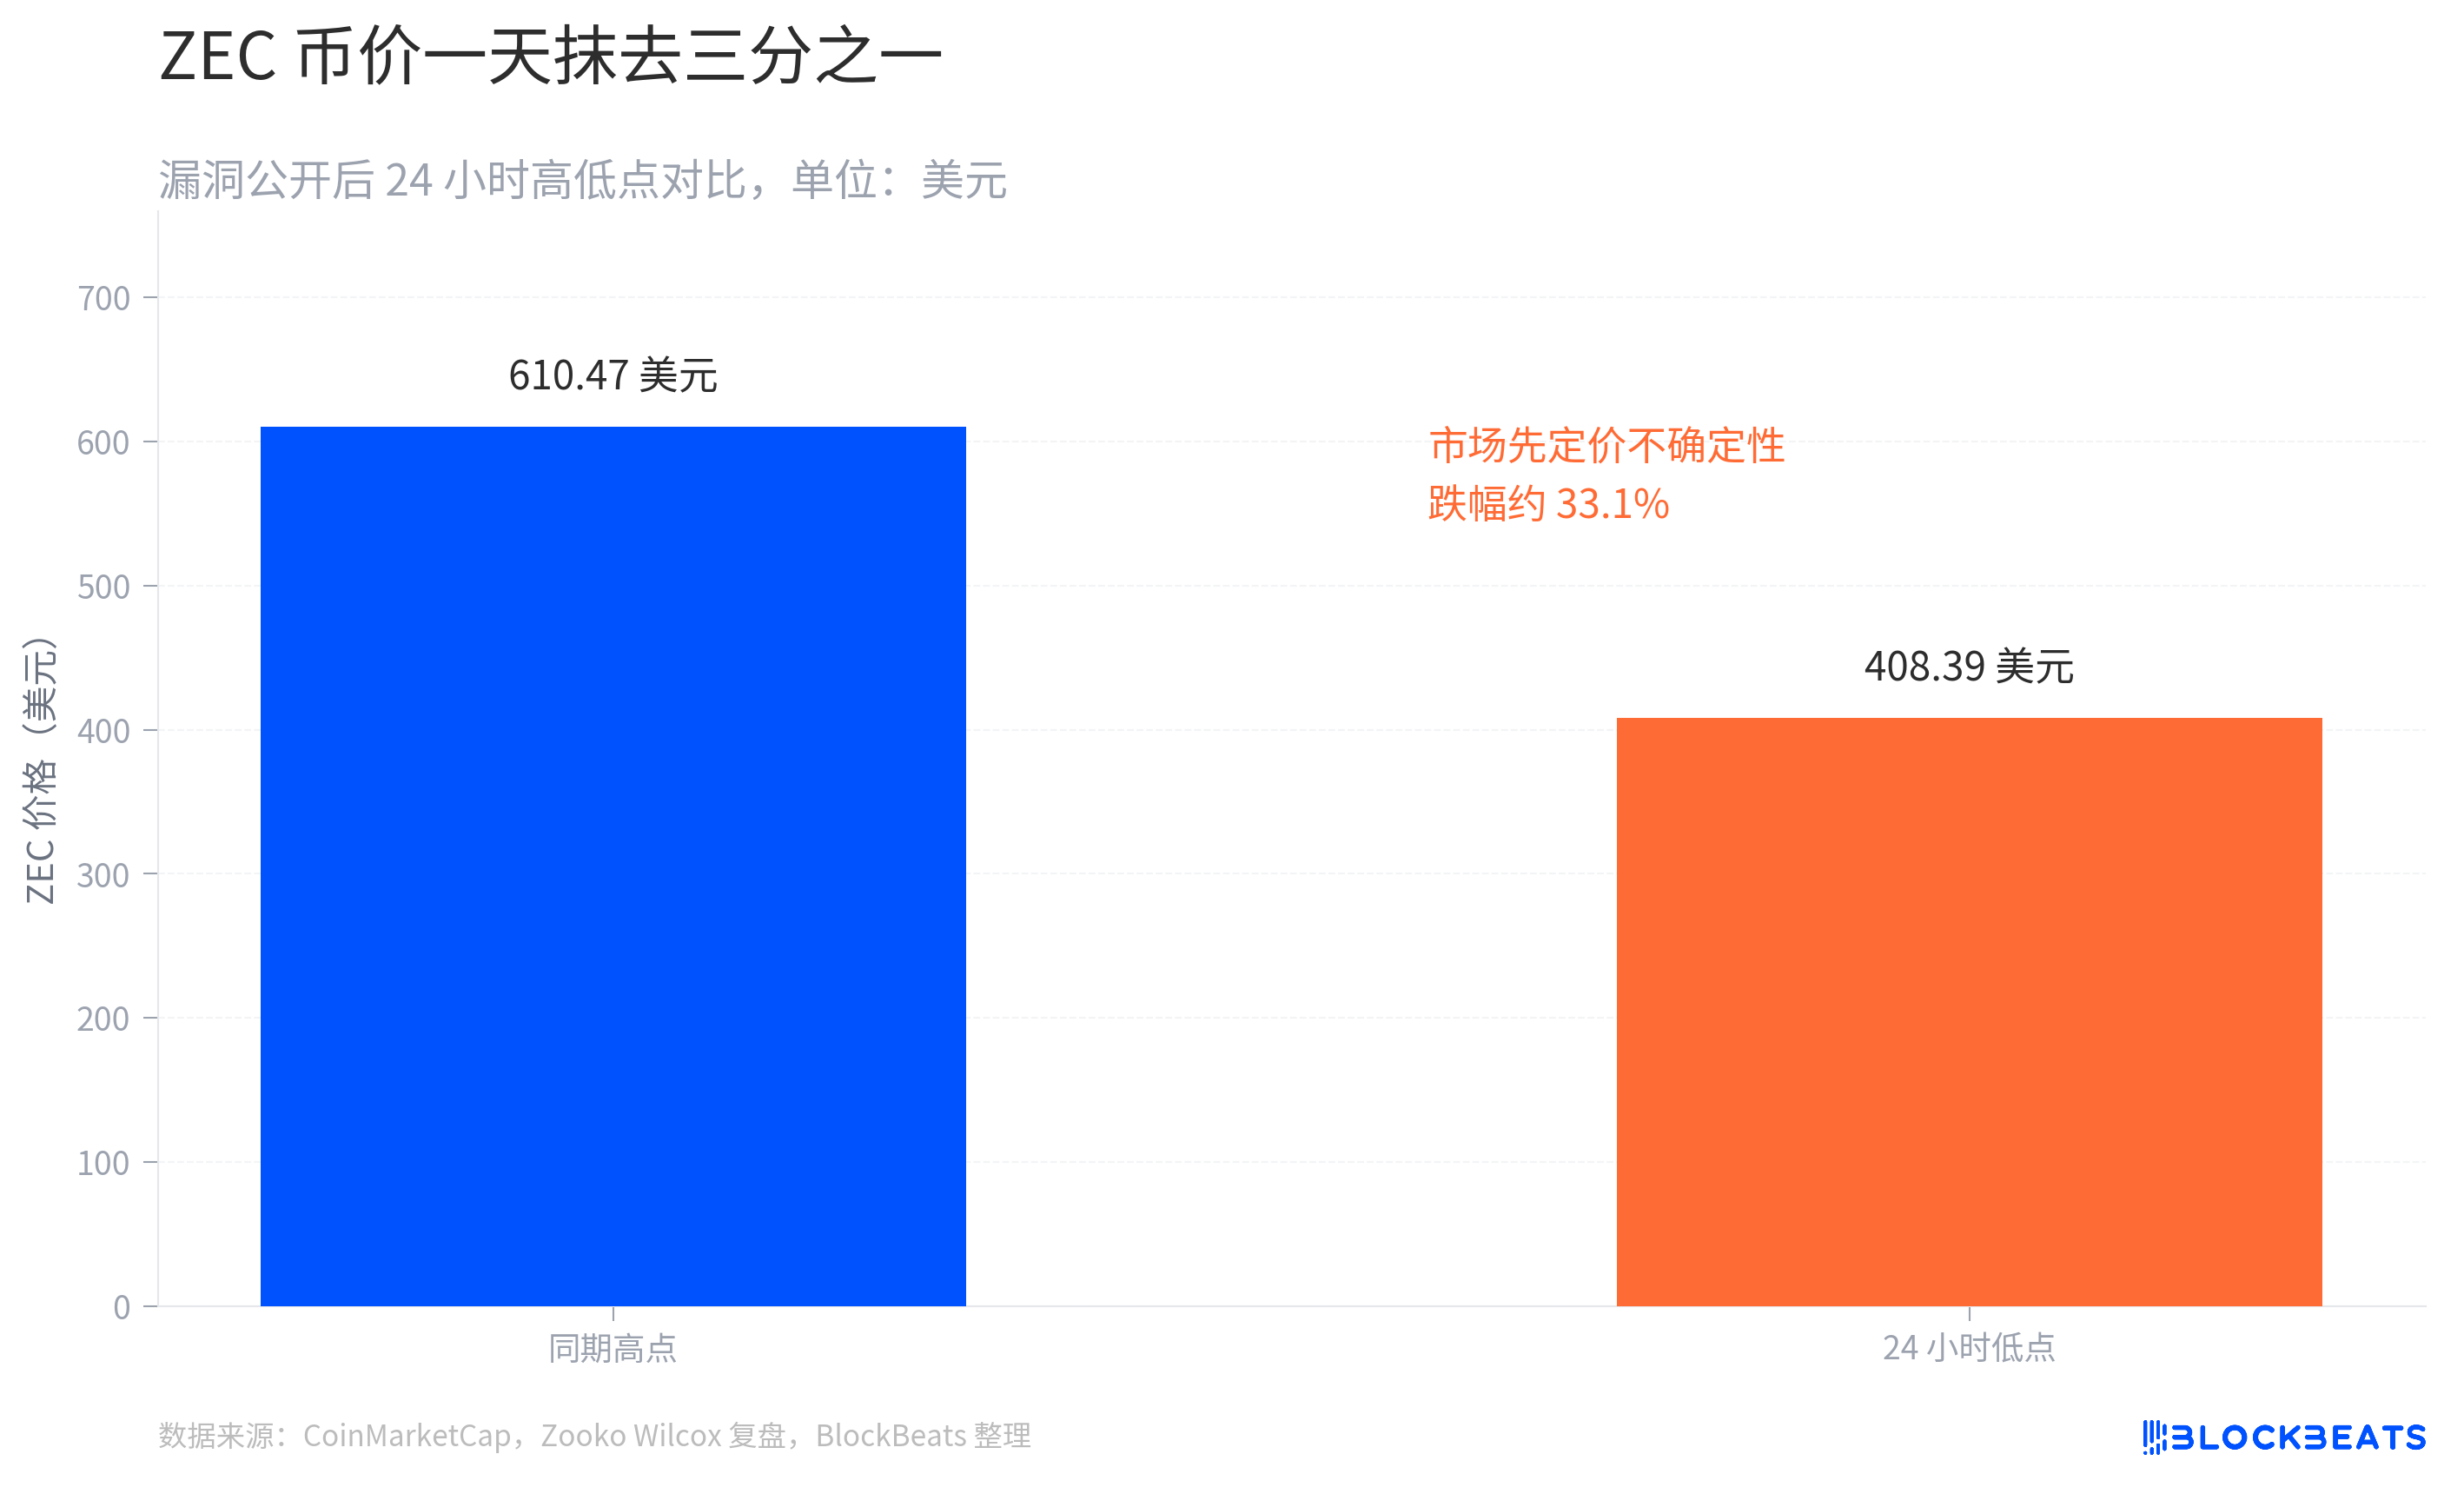
Sau khi tin tức được công bố, ZEC đã giảm hơn 30%. Dữ liệu từ CoinMarketCap cho thấy ZEC đã chạm mức thấp nhất 408,39 USD trong 24 giờ, giảm khoảng một phần ba so với mức cao 610,47 USD cùng kỳ. Đáng tiếc, đây là một trong số ít tài sản có hiệu ứng tài sản tốt trong thời gian gần đây của thị trường tiền điện tử, với câu chuyện được nhiều chuyên gia đánh giá cao, nhưng giờ đây đã bị lỗ hổng này phá vỡ hoàn toàn.
Nếu chỉ nhìn vào kết quả, đây dường như lại là một sự cố bảo mật tiền điện tử quen thuộc: lỗ hổng được phát hiện, nhà phát triển khẩn cấp sửa chữa, thị trường rơi vào hoảng loạn.
Nhưng điều thực sự khó giải quyết trong sự kiện Orchard là, mặc dù lỗ hổng đã được sửa, cộng đồng Zcash không thể trực tiếp trả lời một câu hỏi nhạy cảm hơn:
Trong bốn năm qua, đã có ai khai thác lỗ hổng này chưa?
Sửa chữa khẩn cấp trong bốn ngày, Orchard tạm thời ngừng hoạt động
Orchard là giao thức thanh toán quyền riêng tư thế hệ mới được Zcash triển khai vào năm 2022, và hiện là một trong những nhóm quyền riêng tư chính mà Zcash sử dụng. Người dùng có thể ẩn số dư, số tiền giao dịch và luồng tiền, đồng thời chứng minh với mạng lưới rằng giao dịch tuân thủ quy tắc thông qua bằng chứng không kiến thức.
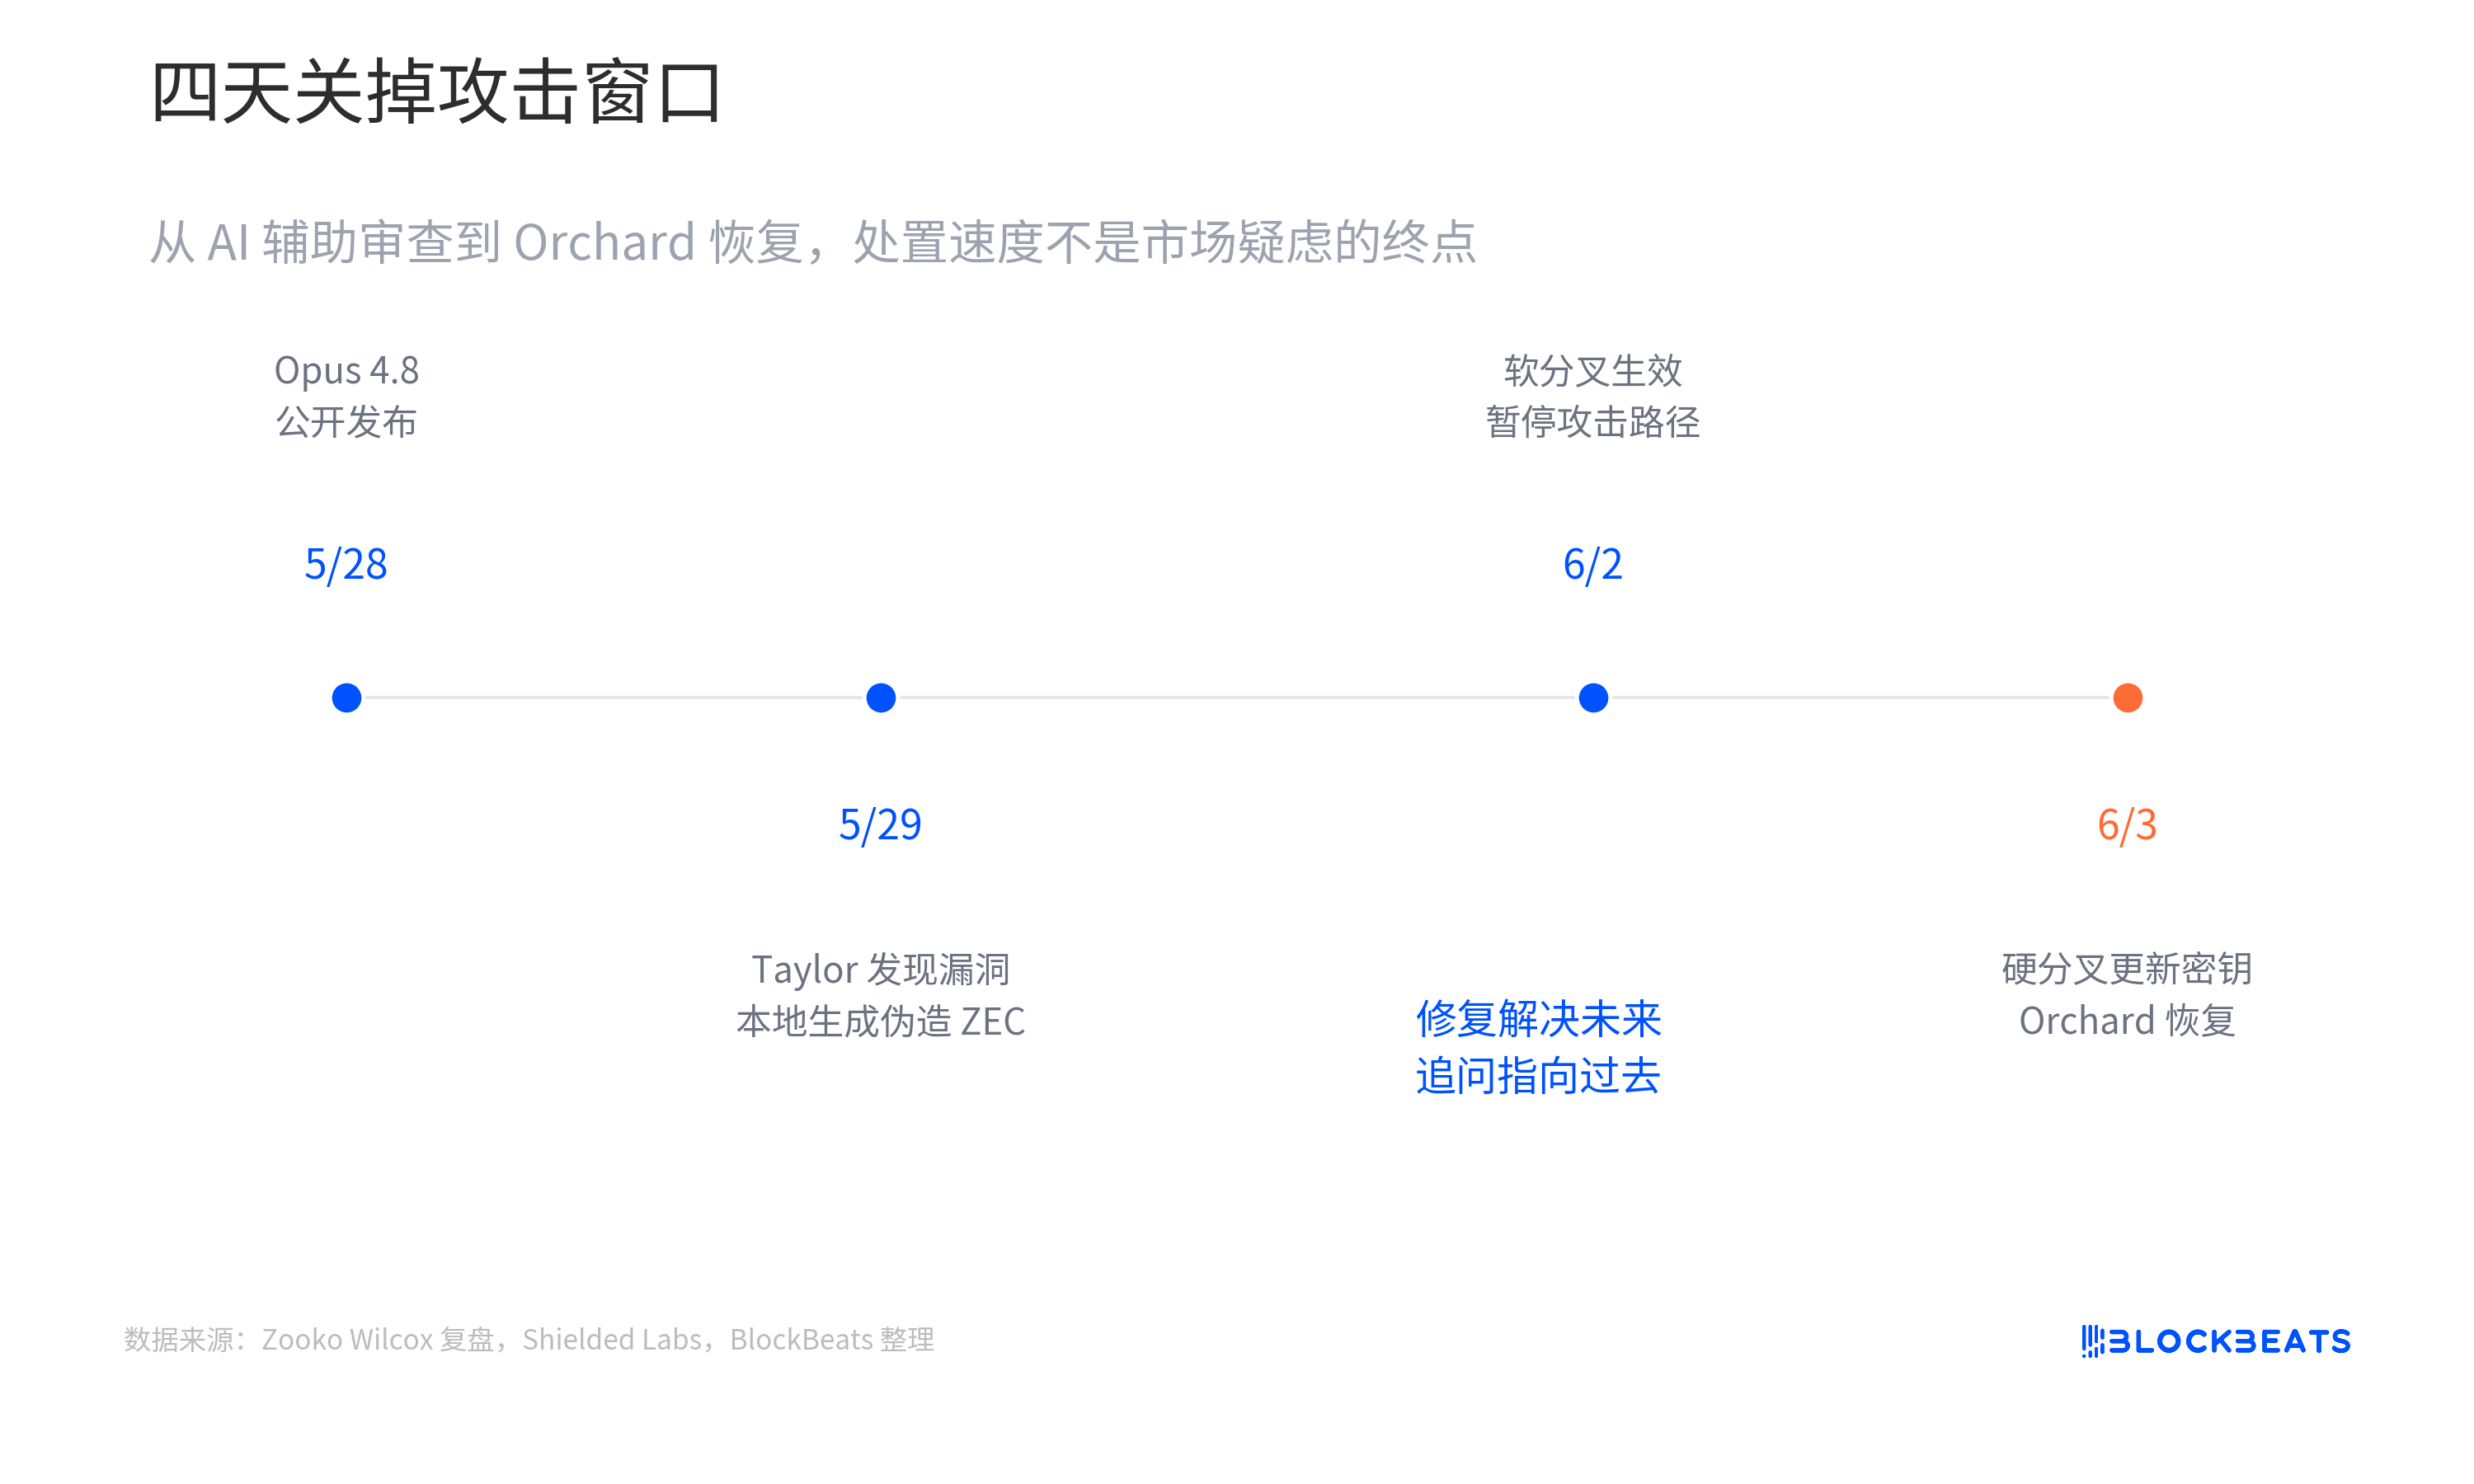
Theo dòng thời gian được Zooko, Shielded Labs và cộng đồng Zcash tiết lộ, Taylor đã phát hiện bất thường khi tiến hành kiểm tra bảo mật định hướng đối với mạch Orchard vào ngày 29 tháng 5, và ngay lập tức tiết lộ lỗ hổng một cách riêng tư cho Zcash Open Development Lab (ZODL). Trong đó, Shielded Labs là một tổ chức hỗ trợ hệ sinh thái Zcash độc lập có trụ sở tại Thụy Sĩ, hoạt động dựa trên quyên góp, tham gia lâu dài vào phát triển giao thức, bảo mật và xây dựng bền vững mạng lưới của Zcash, không trực thuộc Zcash Foundation hay ZODL.
Các kỹ sư của ZODL đã xác nhận lỗ hổng thực sự tồn tại trong vòng vài giờ sau khi nhận được báo cáo và bắt đầu tìm kiếm giải pháp sửa chữa. Do việc công khai trực tiếp bản vá mã có thể làm lộ nguyên lý của lỗ hổng, nhóm đã chọn tạm thời vô hiệu hóa Orchard: cấm tạo đầu ra Orchard mới, cũng như cấm chi tiêu số tiền đã tồn tại trong Orchard.
Sau khi các nhà phát triển, thợ đào, nhà vận hành nút, sàn giao dịch và nhà cung cấp dịch vụ hạ tầng phối hợp nâng cấp, một soft fork khẩn cấp đã có hiệu lực vào ngày 2 tháng 6. Sau đó, Zcash đã cập nhật khóa xác thực của mạch Orchard thông qua nâng cấp hard fork và khôi phục chức năng Orchard vào ngày 3 tháng 6. Các địa chỉ minh bạch và nhóm quyền riêng tư Sapling vẫn có thể tiếp tục hoạt động trong thời gian này.
Từ khi tiết lộ lỗ hổng đến khi hoàn tất sửa chữa, toàn bộ quá trình chỉ mất vài ngày. Xét về tốc độ phản ứng khẩn cấp, đây đã là một xử lý khá thành công.
Nhưng thị trường không trở lại yên tĩnh vì lỗ hổng đã được sửa, bởi vì việc sửa chữa giải quyết tương lai, chứ không phải quá khứ.
Thị trường lo ngại không phải là các cuộc tấn công vẫn có thể xảy ra, mà là các cuộc tấn công có thể đã xảy ra
Các sự cố bảo mật thông thường thường có một quy mô tổn thất tương đối rõ ràng. Hợp đồng thông minh bị đánh cắp, có thể theo dõi trên chuỗi số lượng tài sản mà kẻ tấn công đã chuyển đi; cầu nối cross-chain có lỗ hổng, cũng có thể thống kê dòng tiền và các địa chỉ bị ảnh hưởng.
Sự kiện Orchard thì khác.
Theo giải thích của Shielded Labs, lỗ hổng này có thể được sử dụng để tạo ra ZEC giả mạo không giới hạn và không thể bị phát hiện bên trong Orchard. Do bản thân Orchard có thuộc tính quyền riêng tư, bên ngoài không thể chỉ thông qua phương pháp mật mã để xác định chính xác liệu có ai đã khai thác đường tấn công này trước khi lỗ hổng được sửa chữa hay không.
Điều này có nghĩa là thị trường đối mặt không phải với một con số tổn thất đã được xác định, mà là một sự không chắc chắn khó định lượng:
Nếu trong quá khứ thực sự có người phát hiện và khai thác lỗ hổng, thì liệu bên trong Orchard đã tồn tại ZEC giả mạo hay chưa? Nếu có, quy mô thực sự là bao nhiêu? Những tài sản này vẫn nằm trong nhóm bảo mật hay đã từng từ từ chảy ra ngoài qua các giao dịch thông thường?
Quan trọng hơn, cửa sổ rủi ro này không chỉ bắt đầu từ ngày 29 tháng 5. Shielded Labs cho biết lỗ hổng đã tồn tại kể từ khi Orchard được kích hoạt vào tháng 5 năm 2022, cho đến khi được sửa chữa khẩn cấp vào tháng 6 năm 2026. Nói cách khác, vấn đề đã âm thầm tồn tại gần bốn năm.
Điều thị trường thực sự lo ngại không phải là những gì xảy ra từ ngày 29 tháng 5 đến ngày 2 tháng 6, mà là liệu trong bốn năm qua đã từng xảy ra những bất thường không thể quan sát trực tiếp hay chưa.
Đây cũng là nguyên nhân cốt lõi khiến ZEC giảm mạnh hơn 30%.
Thị trường không chỉ bán ra vì một lỗ hổng, mà là sự định giá lại độ tin cậy của nguồn cung.
Một thiếu sót trong ràng buộc toán học, đã biến thành rủi ro "phát hành vô hạn" như thế nào
Khi nhìn thấy cụm từ "lỗ hổng phát hành vô hạn", phản ứng đầu tiên của chúng ta là hacker đã nắm được quyền quản trị hoặc có được một loại backdoor giao thức nào đó.
Thực tế thì sâu xa hơn thế.
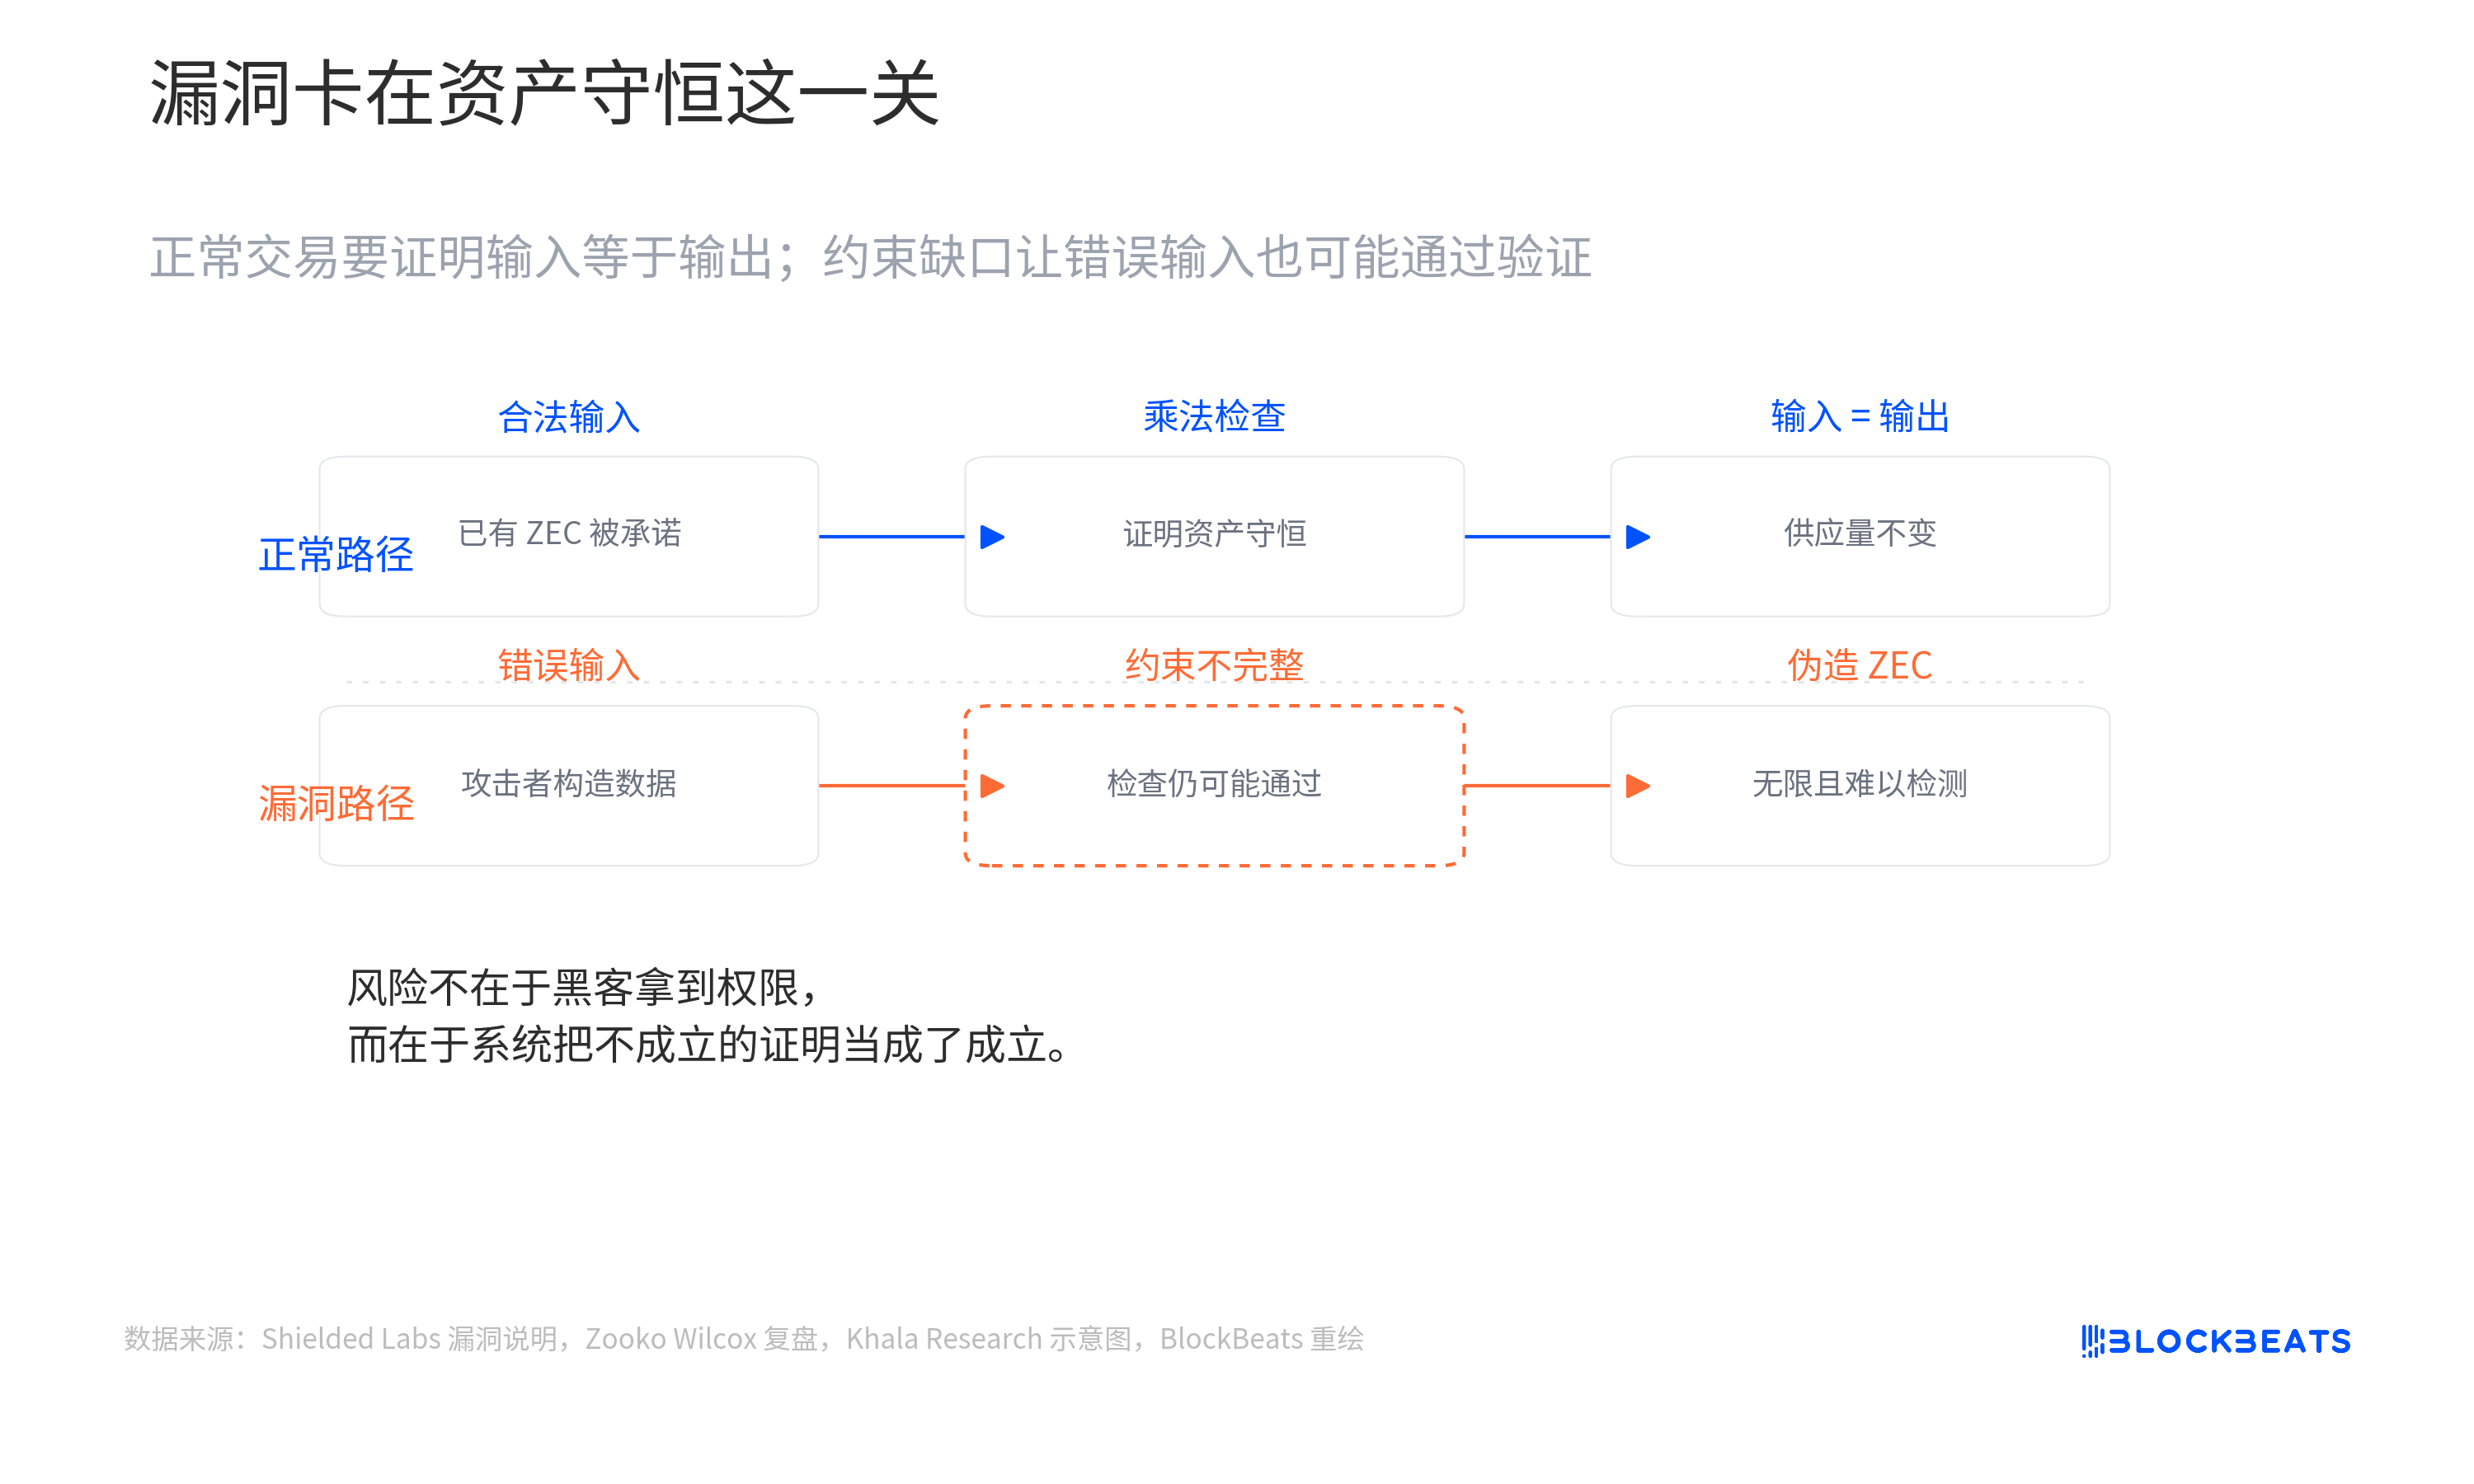
Tính bảo mật của Orchard dựa vào một bộ mạch chứng minh không kiến thức (Orchard circuit). Người dùng có thể ẩn nội dung giao dịch cụ thể, nhưng phải chứng minh với mạng rằng giao dịch của họ tuân thủ các quy tắc giao thức. Một trong những quy tắc quan trọng nhất là bảo toàn tài sản: một giao dịch không thể tạo ra giá trị mới từ hư không.
Nói một cách đơn giản, người dùng có thể không tiết lộ mình có bao nhiêu ZEC, cũng có thể không tiết lộ đã chuyển bao nhiêu ZEC cho ai, nhưng mạng lưới phải có khả năng xác nhận:
Tài sản chi tiêu thực sự đến từ đầu vào hợp pháp.
Vấn đề Taylor phát hiện nằm ở một bước kiểm tra phép nhân đường cong elliptic trong mạch Orchard.
Shielded Labs mô tả nó là một "phần tử bị ràng buộc không đầy đủ" (under-constrained element), tức là một phần tử mạch có ràng buộc không hoàn chỉnh. Do các mối quan hệ toán học liên quan không được ràng buộc đầy đủ, kẻ tấn công có thể nhập dữ liệu sai tùy ý vào quá trình nhân đường cong elliptic, nhưng quá trình xác minh vẫn có thể trả về kết quả thành công.
Nói cách khác, kẻ tấn công không cần phá vỡ thuật toán mật mã, cũng không cần kiểm soát các nút mạng.
Chúng chỉ cần xây dựng một bộ dữ liệu không hợp lệ, khiến hệ thống tin rằng giao dịch vẫn tuân thủ nguyên tắc bảo toàn tài sản.
Khi bằng chứng sai lệch này được mạng lưới chấp nhận, số ZEC vốn không tồn tại có thể được coi là tài sản hợp pháp và tiếp tục tồn tại trong Orchard.
Đây cũng là lý do tại sao Shielded Labs sử dụng ngôn từ cực kỳ nghiêm trọng:
unlimited, undetectable counterfeit ZEC
Điều thực sự nguy hiểm không chỉ là "không giới hạn", mà còn là "không thể phát hiện".
Có một điểm khác biệt quan trọng giữa hai cách diễn đạt
Trong thông báo sau khi hoàn tất nâng cấp, Zcash Foundation cho biết hiện chưa phát hiện bằng chứng nào về việc lỗ hổng bị khai thác, không phát hiện việc tạo ra giá trị trái phép, và quỹ người dùng cùng quyền riêng tư không bị ảnh hưởng. Thông báo cũng nhấn mạnh rằng cơ chế Turnstile Accounting của Zcash có thể theo dõi dòng chảy giá trị giữa các nhóm quỹ khác nhau và bảo vệ giới hạn tổng cung 21 triệu ZEC.
Đồng thời, Shielded Labs lại tuyên bố rõ ràng rằng không thể chỉ dựa vào mật mã học để chứng minh rằng Orchard chưa từng có ZEC giả trong lịch sử.
Hai tuyên bố này có vẻ mâu thuẫn, nhưng thực tế lại tập trung vào hai khía cạnh khác nhau của vấn đề.
Cơ chế Turnstile Accounting của Zcash có thể hiểu như một "cánh cổng" giữa các nhóm quỹ khác nhau. Hệ thống có thể thống kê tổng số tài sản hợp pháp đi vào Orchard và giới hạn quy mô tài sản có thể rời khỏi Orchard.
Giả sử Orchard ban đầu chỉ có 1 triệu ZEC hợp pháp, thì ngay cả khi kẻ tấn công tạo thêm tài sản giả bên trong, hệ thống cũng không cho phép toàn bộ tài sản vượt quá quy mô hợp pháp được rút ra. Điều này giúp ngăn chặn việc dễ dàng phá vỡ giới hạn tổng cung của toàn bộ mạng lưới Zcash.
Tuy nhiên, cơ chế này không thể trực tiếp chứng minh rằng chưa từng có tiền giả tồn tại bên trong Orchard.
Nếu tài sản giả vẫn nằm trong Orchard, hoặc dần dần thay thế tài sản thật trong phạm vi rút tiền hợp pháp, cơ chế thống kê ban đầu có thể không đưa ra được kết luận lịch sử triệt để.
Về dự án bảo mật quyền riêng tư gần như lâu đời nhất này, điều chúng ta biết chỉ là hiện tại chưa phát hiện bằng chứng về việc phát hành bất thường, nhưng cộng đồng vẫn không thể trực tiếp chứng minh rằng Orchard chưa từng tồn tại tài sản giả.
Đây chính xác là loại rủi ro khó xử lý nhất trên thị trường.
Vấn đề không phải là đã phát hiện ra bao nhiêu tiền giả, mà là không ai có thể hoàn toàn xác nhận rằng tiền giả chưa từng xuất hiện.
Zcash làm thế nào để chứng minh lại rằng không có tiền giả trong Orchard?
Sửa lỗi chỉ là bước đầu tiên.
Shielded Labs đã cho biết đang nghiên cứu một đề xuất nâng cấp mạng mới cùng với các nhà phát triển Zcash khác. Phương án bao gồm triển khai một nhóm quyền riêng tư mới và áp dụng Turnstile Accounting cho tất cả tài sản được chuyển ra khỏi Orchard.
Điều này tương đương với việc thiết lập một cổng di chuyển mới cho Orchard.
Các tài sản trong Orchard cũ muốn vào nhóm quyền riêng tư mới cần phải hoàn tất quá trình di chuyển theo các quy tắc có thể xác minh. Hệ thống có thể thống kê lại quy mô tài sản hợp pháp đã được chuyển ra và xác định liệu có tồn tại ZEC bổ sung không thể di chuyển bình thường hay không.
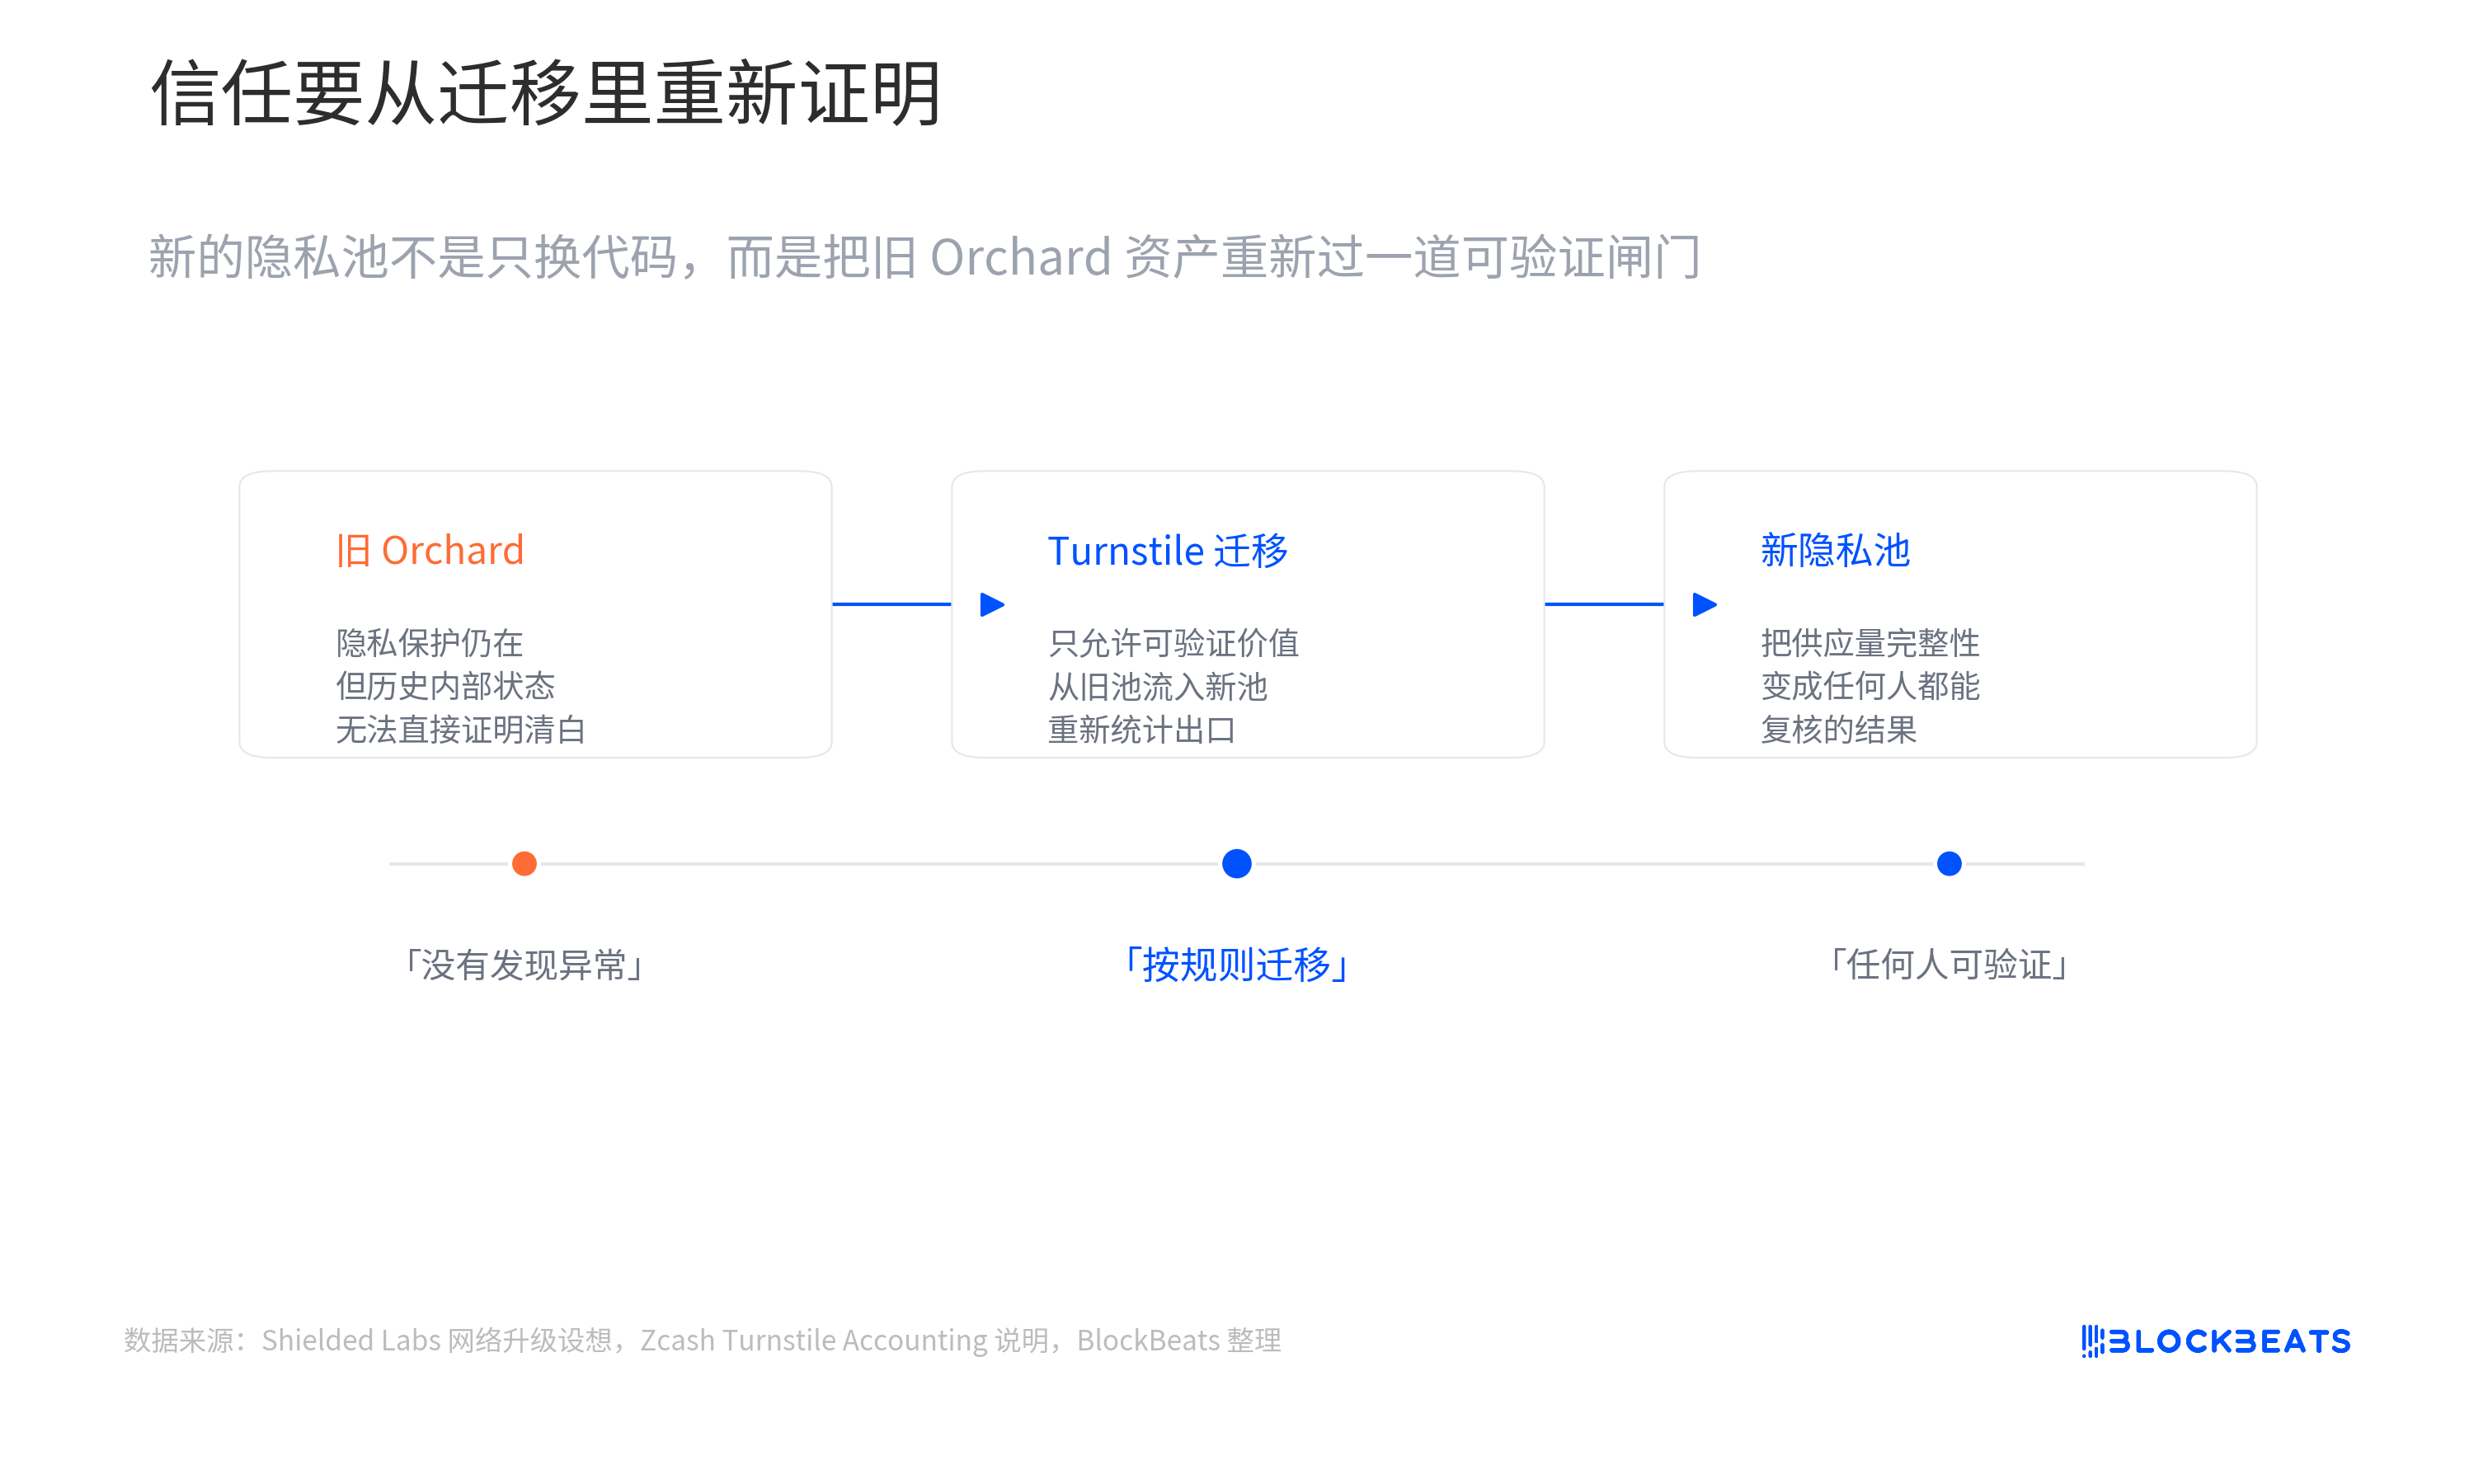
Nếu quá trình nâng cấp hoàn tất thành công, bất kỳ ai cũng có thể xác minh tính toàn vẹn của nguồn cung Zcash và chứng minh thêm rằng không có tài sản giả mạo trong Orchard.
Ý nghĩa của phương án này không chỉ là sửa mã, mà là xây dựng lại lòng tin của thị trường đối với Orchard.
Bởi vì trong các hệ thống quyền riêng tư, niềm tin không đến từ "chúng tôi cho rằng không có cuộc tấn công nào xảy ra", mà nên đến từ "bất kỳ ai cũng có thể xác minh rằng không có cuộc tấn công nào xảy ra".
Shielded Labs cũng thừa nhận rằng khả năng bị khai thác độc hại trước đây là thấp. Lỗ hổng đã ẩn náu trong nhiều năm, cực kỳ khó phát hiện; Taylor lại chủ động tìm kiếm các vấn đề như vậy trong một dự án nghiên cứu bảo mật chuyên biệt; sau khi lỗ hổng được tiết lộ, hệ sinh thái đã nhanh chóng đóng cửa sổ tấn công trong vòng vài ngày.
Nhưng Shielded Labs đồng thời nhấn mạnh rằng người dùng không nên chỉ dựa vào đánh giá chủ quan của đội ngũ phát triển.
Thị trường cần bằng chứng.
Một lỗ hổng ẩn náu suốt bốn năm, tại sao lại bị phát hiện vào lúc này?
Sự kiện Orchard còn có một chi tiết dễ bị thị trường bỏ qua.
Ngày 28 tháng 5, Anthropic phát hành Claude Opus 4.8.
Một ngày sau, Taylor phát hiện ra lỗ hổng Orchard.
Theo báo cáo từ Zooko và Shielded Labs, Taylor đã sử dụng Opus 4.8 ngay sau khi phiên bản này được phát hành để tiến hành một cuộc kiểm tra mạch Orchard có mục tiêu cao, và phát hiện ra vấn đề vào ngày 29 tháng 5. Sau đó, với sự hỗ trợ của Opus 4.8, anh đã viết một chương trình khai thác hoàn chỉnh, tạo ra ZEC giả mạo vô hạn và không thể phát hiện trong môi trường cục bộ.
Chi tiết này đáng chú ý, không phải vì AI đã có thể tự mình hoàn thành việc kiểm toán mật mã.
Thông tin công khai không ủng hộ kết luận phóng đại này.
Bản thân Taylor là một nhà nghiên cứu bảo mật giàu kinh nghiệm. Shielded Labs cũng đề cập rằng anh đã sử dụng đồng thời các phương pháp nghiên cứu bảo mật truyền thống, khung công cụ AI tùy chỉnh và các prompt được thiết kế đặc biệt. Opus 4.8 là một công cụ quan trọng trong quá trình kiểm tra, nhưng không phải là yếu tố duy nhất.
Điều thực sự đáng chú ý là Taylor không sử dụng Claude Mythos Preview, một mô hình chuyên biệt cho an ninh mạng của Anthropic với quyền truy cập hạn chế, mà là Opus 4.8, một mô hình tổng quát vừa được phát hành công khai.
Anthropic định vị Mythos Preview như một mô hình tiên tiến có khả năng phát hiện và khai thác lỗ hổng đáng kể. Do nguy cơ lạm dụng tiềm ẩn, Anthropic không mở quyền truy cập trực tiếp cho công chúng, mà chỉ cấp quyền truy cập cho các đối tác đã được sàng lọc thông qua Project Glasswing.
Ngược lại, Opus 4.8 là một mô hình tổng quát mà các nhà phát triển thông thường có thể tiếp cận. Anthropic nhấn mạnh trong tài liệu phát hành rằng nó đã được cải thiện trong việc phân tích mã, thực thi các tác vụ phức tạp và xác định lỗi mã.
Điều này khiến sự kiện Orchard phát ra một tín hiệu đáng được chú ý hơn:
Khả năng phát hiện các lỗ hổng giá trị cao đang lan rộng từ các mô hình bảo mật chuyên dụng sang các mô hình tổng quát.
Một mô hình tổng quát chỉ mới được phát hành công khai một ngày, dưới sự hướng dẫn của một nhà nghiên cứu chuyên nghiệp, đã có thể tham gia kiểm tra các mạch zero-knowledge proof phức tạp và giúp phát hiện một lỗ hổng quan trọng đã ẩn náu gần bốn năm.
Điều này không có nghĩa là các chuyên gia mật mã không còn quan trọng.
Ngược lại, kinh nghiệm của Taylor, việc lựa chọn mục tiêu kiểm tra và khả năng xác thực đầu ra của mô hình vẫn là cốt lõi của toàn bộ quá trình.
Nhưng sự kết hợp giữa chuyên gia và AI đang giúp giảm đáng kể chi phí phát hiện các lỗ hổng phức tạp.
Lỗ hổng đã được vá, nhưng thị trường vẫn đang chờ câu trả lời
Đối với Zcash, cửa sổ tấn công cấp bách nhất đã được đóng lại.
Chức năng Orchard đã được khôi phục, mạch xác thực đã được cập nhật, và hiện tại không có bằng chứng nào cho thấy lỗ hổng từng bị khai thác độc hại.
Nhưng việc ZEC giảm hơn 30% cho thấy thị trường không chỉ quan tâm đến việc mã nguồn đã được sửa chữa hay chưa.
Thị trường vẫn đang chờ một câu trả lời triệt để hơn:
Trong gần bốn năm qua, liệu có ZEC giả nào được tạo ra bên trong Orchard hay không?
Nếu các bản nâng cấp Privacy Pool và Turnstile Accounting có thể được triển khai thành công, cộng đồng cuối cùng sẽ có cơ hội chứng minh tính toàn vẹn của nguồn cung và khôi phục lòng tin thị trường.
Nhưng trước khi quá trình chứng minh này hoàn tất, sự kiện Orchard vẫn để lại một ẩn số khó có thể tránh khỏi:
Những ZEC giả về mặt lý thuyết có thể được tạo ra vô hạn, liệu chưa từng tồn tại, hay đã từng ẩn náu ở những nơi không ai có thể nhìn thấy trực tiếp?
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia