Dòng thời gian | UXLINK giảm mạnh 70% sau vụ hack; Kế hoạch hoán đổi mã thông báo và bồi thường sẽ được triển khai
5. Nhóm cũng đang chuẩn bị một phản hồi toàn diện cho yêu cầu của Hiệp hội Sàn giao dịch Tài sản Kỹ thuật số Hàn Quốc (DAXA), sẽ được gửi vào hôm nay.
6. Nhóm đã đóng băng một số lượng lớn địa chỉ liên quan đến cuộc tấn công của hacker và đã bắt đầu các quy trình phục hồi với sự hợp tác của cơ quan thực thi pháp luật và các bên thứ ba chuyên nghiệp. Mọi tổn thất của cộng đồng sẽ được xử lý minh bạch hoàn toàn và sẽ được sử dụng cho mục đích phát triển cộng đồng và bồi thường.
Ngày 23 tháng 9
20:17|OKX sẽ hủy niêm yết hợp đồng vĩnh viễn ký quỹ U của UXLINK
OKX thông báo sẽ hủy niêm yết hợp đồng vĩnh viễn ký quỹ U của UXLINK vào lúc 22:00 giờ Bắc Kinh
19:00|Cập nhật giải pháp hợp đồng thông minh: Sửa lỗi cung cấp, từ bỏ "đúc-đốt" chuỗi chéo
UXLINK chính thức phát hành bản cập nhật thông báo bảo mật sau:
1. Chúng tôi đã liên hệ với các đối tác CEX lớn về kế hoạch hoán đổi token và họ đã bày tỏ sự ủng hộ hoàn toàn. 2. Một hợp đồng thông minh mới đã được đệ trình để kiểm tra bảo mật. Hợp đồng này sẽ thiết lập một nguồn cung cố định để đảm bảo không có nguồn cung bổ sung nào được tạo ra. 3. Chức năng "đúc và đốt", thường được sử dụng cho các giao dịch liên chuỗi, đã bị loại bỏ để đảm bảo lợi ích cộng đồng. 4. Chúng tôi đang trả lời các câu hỏi từ Hiệp hội Sàn giao dịch Tài sản Kỹ thuật số Hàn Quốc (DAXA) và sẽ hợp tác với các chuyên gia bảo mật để chuẩn bị một báo cáo sự cố toàn diện. 11:48 SA | Tin tặc UXLINK có thể đã bị nhắm mục tiêu bởi một cuộc tấn công lừa đảo Inferno Drainer. Nhà sáng lập SlowMist, Yu Xian, đã tweet rằng tin tặc UXLINK có thể đã bị nhắm mục tiêu bởi một cuộc tấn công lừa đảo Inferno Drainer. "Khoảng 542 triệu UXLINK bị đánh cắp trước đó có thể đã bị Inferno Drainer rút sạch bằng các chiến thuật lừa đảo được ủy quyền tiêu chuẩn."11:13 | Giải pháp: Hoán đổi Token sẽ được Khởi tạo
Các quan chức của UXLINK đã phát hiện ra việc tiếp tục đúc token UXLINK trái phép bởi các tác nhân độc hại. UXLINK đang khẩn trương liên hệ với các nền tảng giao dịch để tạm dừng việc gửi và giao dịch token, đồng thời khởi tạo một đợt hoán đổi token. Các chi tiết và hướng dẫn thêm về việc hoán đổi token sẽ sớm được công bố. Đội ngũ nhấn mạnh rằng không có ví người dùng nào bị ảnh hưởng bởi sự cố này. UXLINK đã cam kết bồi thường cho người dùng bị ảnh hưởng bằng token và đã bắt đầu tăng cường các biện pháp bảo mật, bao gồm nâng cấp cơ chế ví đa chữ ký và giới thiệu ví phần cứng để lưu trữ tài sản.
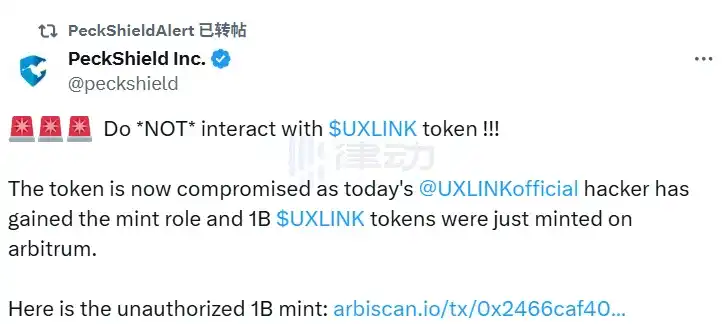
11:04 | Thông báo Bảo mật Paidun: Không Tương tác
Theo dữ liệu giám sát của Paidun, vì tin tặc UXLINK hôm nay đã có được quyền đúc token và 1 tỷ token UXLINK vừa được đúc trên Arbitrum, nên các token này hiện đã bị rò rỉ. Người dùng được khuyến cáo không nên tương tác với token UXLINK.
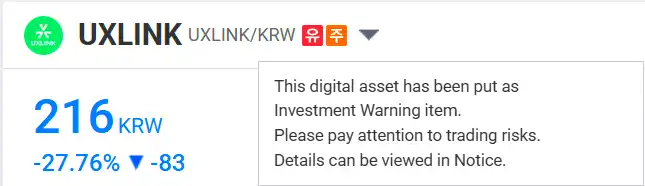
11:01 | Kiểm soát Rủi ro Sàn giao dịch: Cảnh báo Upbit & Tiền gửi bị tạm ngừng
Theo thông báo chính thức, Upbit đã chỉ định UXLINK là token cảnh báo giao dịch. Dịch vụ tiền gửi UXLINK đã bị tạm ngừng và việc khôi phục dịch vụ tiền gửi sẽ được thông báo riêng theo quy trình chỉ định là cảnh báo giao dịch. Thông báo nêu rõ rằng Upbit đã phát hiện ra nhiều lỗ hổng trong UXLINK, gây ra rủi ro tiềm ẩn cho người dùng. Lý do cụ thể như sau: dựa trên các thông lệ tốt nhất hỗ trợ giao dịch tài sản ảo, đã xảy ra các sự cố bảo mật như tấn công của tin tặc và đơn vị phát hành hoặc nhà điều hành đã không tiết lộ thông tin quan trọng về tài sản ảo kịp thời thông qua phương tiện điện tử phù hợp. Do đó, Upbit đã chỉ định UXLINK là tài sản cảnh báo giao dịch để bảo vệ nhà đầu tư.
Thời gian cảnh báo giao dịch: Thứ Ba, ngày 23 tháng 9 năm 2025, 12:00 CH (KST) - Thứ Sáu, ngày 17 tháng 10 năm 2025, 11:59 SA (KST)
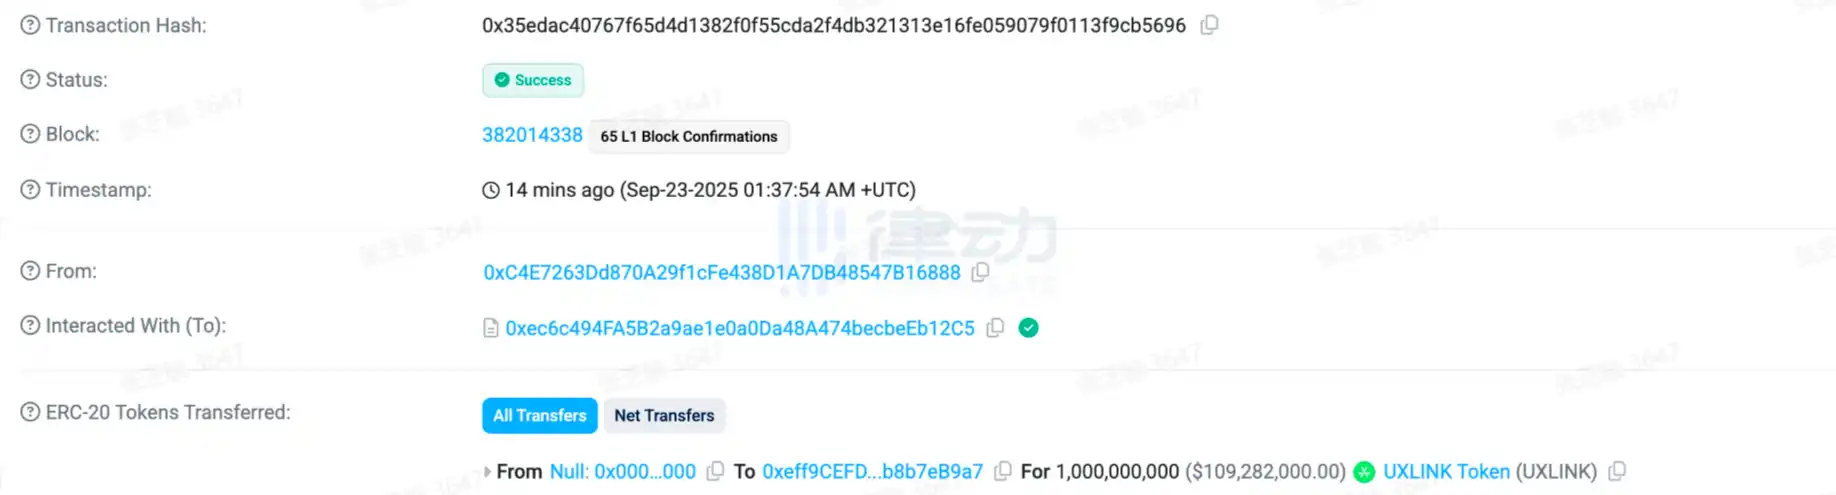
09:53 SA | Tin tặc tiết lộ đợt phát hành bổ sung: 1 tỷ UXLINK
Theo các nguồn tin thị trường, tin tặc đã phát hành thêm 1 tỷ UXLINK trên chuỗi.
09:44 SA | UXLINK: Đóng băng tiến độ & Kế hoạch bồi thường
Các quan chức tuyên bố rằng trong vài giờ qua, họ đã làm việc chặt chẽ với các nền tảng giao dịch lớn và hầu hết các tài sản bị đánh cắp đã bị đóng băng, đồng thời việc hợp tác với các nền tảng giao dịch vẫn đang được tiến hành. Ưu tiên hàng đầu của UXLINK là đảm bảo an ninh cho tài sản cộng đồng và tối đa hóa việc thu hồi tài sản. Chúng tôi đã thuê Pidun để hỗ trợ cuộc điều tra đang diễn ra và tăng cường các nỗ lực thu hồi. Hiện tại, không có dấu hiệu nào cho thấy ví của người dùng cá nhân đã bị xâm phạm. Bước tiếp theo là xây dựng một kế hoạch rõ ràng để thu hồi và bồi thường cho các tài khoản bị ảnh hưởng. Bảo vệ lợi ích của cộng đồng vẫn là ưu tiên hàng đầu của UXLINK, và chúng tôi sẽ tiếp tục chia sẻ các cập nhật đã được xác minh. 09:08 | Xác nhận chính thức về vụ tấn công, nỗ lực đóng băng các khoản tiền gửi đáng ngờ và báo cáo với cảnh sát UXLINK đã chính thức công bố phát hiện ra lỗ hổng bảo mật liên quan đến ví đa chữ ký của mình, dẫn đến việc chuyển một lượng lớn tiền điện tử bất hợp pháp đến các sàn giao dịch phi tập trung (CEX) và sàn giao dịch phi tập trung (DEX). Đội ngũ đang làm việc với các chuyên gia bảo mật để xác định nguyên nhân và kiểm soát tình hình. Chúng tôi đã liên hệ với các sàn giao dịch để đóng băng các khoản tiền gửi đáng ngờ của UXLINK và đã báo cáo vụ việc cho cảnh sát và các cơ quan chức năng có liên quan để tạo điều kiện cho các hành động pháp lý và thu hồi tài sản.
00:49|Báo cáo sơ bộ: Nghi ngờ tấn công, thiệt hại vượt quá 11 triệu đô la
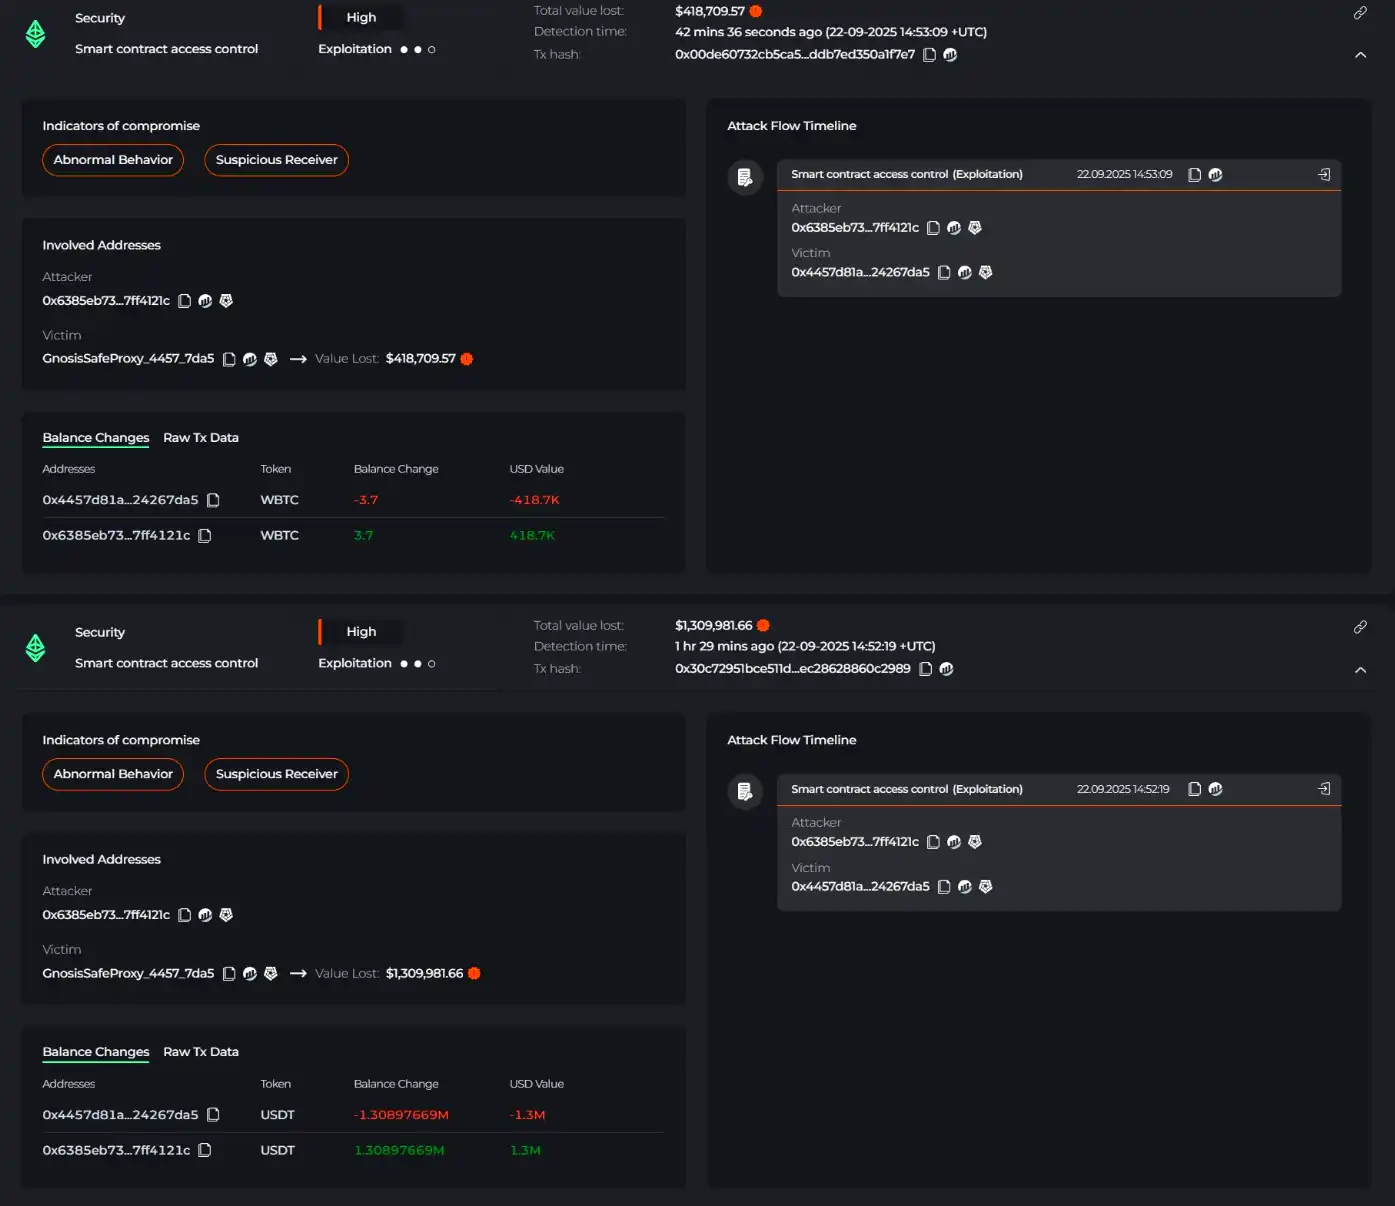
Cyvers đã theo dõi khoảng 11,3 triệu đô la trong các giao dịch đáng ngờ liên quan đến UXLINK: Địa chỉ tấn công đã xóa quyền quản trị viên thông qua delegateCall và gọi addOwnerWithThreshold, chuyển 4 triệu USDT, 500.000 USDC, 3,7 WBTC và 25 ETH; USDT/USDC được đổi lấy DAI trên Ethereum, và USDT được đổi lấy ETH trên Arbitrum rồi quay lại Ethereum. Sau đó, địa chỉ liên quan đã nhận được 10 triệu UXLINK (khoảng 3 triệu đô la) và bắt đầu giao dịch.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan