Phỏng vấn độc quyền với Fuzzland: Khám phá các giải pháp mới cho lĩnh vực bảo đảm hợp đồng
Phỏng vấn: Jack, BlockBeats
Biên tập viên & Sắp xếp: Luccy, BlockBeats
Fuzzland là một công ty khởi nghiệp ở chế độ ẩn sử dụng AI x (thử nghiệm lông tơ + xác minh chính thức) để giúp các nhà xây dựng, kiểm toán viên và nhà giao dịch tự động phân tích hợp đồng thông minh một cách nhanh chóng.
Là một trong những người đồng sáng lập Fuzzland, Chaofan Shou chỉ dành hai năm tại Đại học California, Santa Barbara để lấy bằng cử nhân khoa học máy tính. Từ năm 2020 đến năm 2021, khi các hợp đồng và bảo mật blockchain chưa hoàn thiện, Chaofan Shou đã tham gia vào một số chương trình thưởng lỗi và nhận được 1,7 triệu đô la tiền thưởng, bao gồm cả một số mã thông báo bị khóa. Năm 2022, Chaofan Shou vào Đại học California, Berkeley để theo đuổi bằng tiến sĩ, gia nhập Phòng thí nghiệm điện toán Sky và học dưới sự hướng dẫn của Giáo sư Koushik Sen. Hướng nghiên cứu của ông là phân tích chương trình, hệ thống phân tán và bảo mật blockchain. Trước khi lấy bằng tiến sĩ, Chaofan Shou có một thời gian ngắn làm kỹ sư phần mềm tại công ty khởi nghiệp bảo mật blockchain Veridise, nơi ông lãnh đạo việc phát triển một số hợp đồng thông minh và các công cụ kiểm tra tự động blockchain. Chaofan Shou trước đây cũng từng làm kỹ sư bảo mật tại Salesforce, nơi ông đóng góp cho các giải pháp SAST, dịch vụ quét mạng nội bộ và đường dẫn dữ liệu.
Hiện nay, số lượng tài sản bị hacker tấn công trong lĩnh vực Web3.0 ngày càng tăng lên qua từng năm. và kết quả là nhiều sản phẩm kiểm toán an ninh đã ra đời. Vào ngày 9 tháng 2, FuzzLand đã thông báo hoàn thành vòng tài trợ ban đầu trị giá 3 triệu đô la Mỹ. Vòng tài trợ này được dẫn dắt bởi 1kx, với sự tham gia của HashKey Capital, SNZ và Panga Capital.
Fuzzland về kiểm tra bảo mật là gì rất đặc biệt về nó? Tương lai của kiểm toán an ninh hợp đồng sẽ phát triển như thế nào? Với những câu hỏi này, BlockBeats đã phỏng vấn Chaofan Shou, một trong những người đồng sáng lập. Sau đây là nguyên văn cuộc phỏng vấn:
"Kiểm toán không phải là mục tiêu, điểm mấu chốt chỉ là cung cấp phân tích thời gian thực trên dây chuyền"
Chaofan Shou thành lập Fuzzland cùng với người bạn Jeff và người hướng dẫn tiến sĩ Koushik của anh ấy. Trong đội ngũ kỹ thuật của Fuzzland, một phần ba số thành viên là những người bạn mà Chaofan Shou gặp khi họ tham gia CTF ở trường đại học. Họ đã tham gia trận chung kết DEFCON và các cuộc thi khác và đã đứng đầu trong nhiều cuộc thi toàn cầu, và mỗi người trong số họ đều đứng đầu. trong Chrome, Linux, Windows. Chúng tôi đã phát hiện ra những lỗ hổng nghiêm trọng trong quá trình này.
Quy trình kiểm tra bảo mật của Fuzzland sử dụng AI làm công cụ phụ trợ. Blaz là sản phẩm chính hiện được Fuzzland tung ra. Nó bao gồm ba API: dòng vốn, phân tích tĩnh và phân tích động. Dựa trên Blaz, Blaz+ do Fuzzland ra mắt có thể cung cấp xác minh chính thức liên tục và theo thời gian thực cho các hợp đồng thông minh. Sản phẩm này không chỉ tập trung vào động lực thời gian thực trên chuỗi mà còn giám sát các lỗ hổng và tấn công dư luận trên mạng xã hội, đặc biệt là vào năm 2023. Vào cuối năm, lỗ hổng được người dùng Twitter @rabbit_2333 đề cập đã được phát hiện.
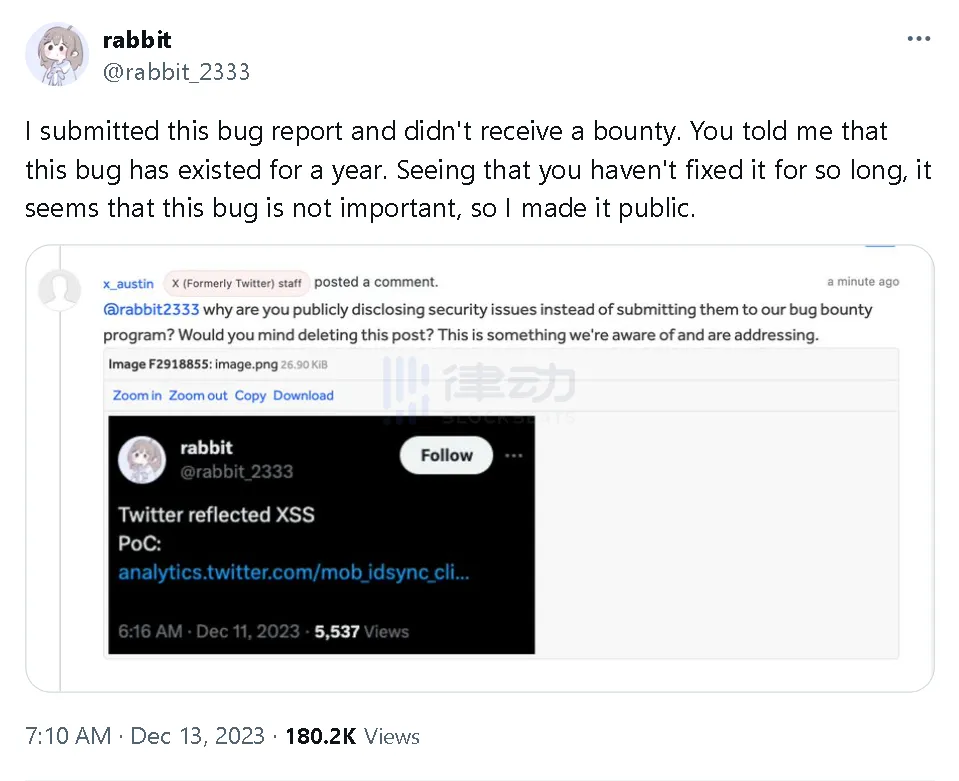
Sau khi nghiên cứu chuyên sâu Được Fuzzland xác định là lỗ hổng có mức độ nghiêm trọng cao, lỗ hổng này cho phép tin tặc có toàn quyền truy cập vào tài khoản của người dùng chỉ bằng cách nhấp vào liên kết. Điều này có nghĩa là tin tặc có thể tweet, retweet, like, block, v.v. nhưng không thể thay đổi mật khẩu người dùng.
Kết hợp thử nghiệm mờ và xác minh chính thức
BlockBeats: Tiền điện tử đã có rất nhiều thứ về bảo mật Kiểm tra các sản phẩm, nhóm và công ty, tại sao lại tạo ra Fuzzland?
Chaofan Shou: Trọng tâm của Fuzzland không phải là kiểm toán mà là cung cấp phần mềm tự động và phân tích thời gian thực trên chuỗi. Phục vụ. Chúng tôi trao quyền cho các nhà giao dịch và kiểm toán viên thông qua tự động hóa, xác minh chính thức và thử nghiệm mờ, đồng thời dự đoán liệu một cuộc tấn công có thể xảy ra sau một giao dịch hay không và đề phòng chống lại nó.
BlockBeats: Từ tên của công ty, chúng ta có thể thấy rằng nhóm rất coi trọng công nghệ thử nghiệm lông tơ. Cái tên “Fuzzland” có nghĩa là gì. ?
Chaofan Shou: Sản phẩm ban đầu của Fuzzland là công cụ kiểm tra fuzz cho hợp đồng thông minh và dòng sản phẩm hiện tại của nó đã được được mở rộng để bao gồm một hệ thống toàn diện về xác minh chính thức và phân tích tĩnh, tạo ra bộ sản phẩm thử nghiệm lông tơ lai độc nhất trên thị trường. Tầm nhìn cuối cùng của chúng tôi là xây dựng Fuzzland thành một công ty cơ sở hạ tầng cho phép thực hiện thử nghiệm fuzz đối với tất cả phần mềm trên nền tảng Fuzz+Land của chúng tôi.
Sản phẩm ban đầu của Fuzzland là một công cụ kiểm tra fuzz hợp đồng thông minh, do đó có tên là Fuzzland, nhưng hiện nay ngoài thử nghiệm fuzzland, chúng tôi còn thực hiện xác minh chính thức, phân tích tĩnh và các hệ thống khác.
BlockBeats: Trong lĩnh vực mã hóa hiện nay, kiểm tra fuzz và xác minh chính thức cũng là những phương pháp kiểm toán phổ biến đối với hầu hết các công ty bảo mật. Nhóm Fuzzland đang trong quá trình sử dụng hai phương pháp này. công nghệ? , điểm khác biệt chính so với các nhóm kiểm toán khác là sự kết hợp và ứng dụng AI?
Chaofan Shou: Fuzzland là một công nghệ thử nghiệm lông tơ lai kết hợp liền mạch giữa hệ thống thử nghiệm lông tơ và xác minh chính thức của công ty. Chúng tôi cung cấp hệ thống này cho các công ty kiểm toán hiện tại để giúp họ hoàn thành cuộc kiểm toán. Chúng tôi tiếp tục đổi mới các thuật toán xác minh chính thức và thử nghiệm mờ, tích hợp những thành tựu mới nhất của giới học thuật và trở thành công cụ có phạm vi kiểm tra cao nhất và tốc độ nhanh nhất trên thị trường. Chúng tôi cũng sử dụng LLM mô hình ngôn ngữ lớn để hạ thấp ngưỡng kiểm tra mờ và xác minh chính thức, thay thế các bước thủ công tẻ nhạt và giúp sử dụng dễ dàng hơn.
BlockBeats: Bạn có thể giải thích ngắn gọn cho chúng tôi cách nhóm sử dụng AI để hỗ trợ quá trình kiểm tra bảo mật của Fuzzland không?
Chaofan Shou: Ngưỡng kiểm tra fuzz và xác minh chính thức chủ yếu là trong các dự án cấu hình và phát triển Bất biến mà chúng tôi sử dụng. LLM Giúp người dùng định cấu hình dự án và xác định Bất biến thông qua tài liệu và tương tác ngôn ngữ tự nhiên. Đồng thời, chúng tôi cũng đào tạo nhiều mô hình học máy để tăng tốc và tối ưu hóa quá trình kiểm tra lông tơ và xác minh chính thức.
Dòng vốn + phân tích tĩnh + phân tích động
BlockBeats: Blaz là Fuzzland Các sản phẩm chính hiện được ra mắt bao gồm ba API: dòng vốn, phân tích tĩnh và phân tích động. Logic cốt lõi đằng sau thiết kế của nhóm là gì? Và người dùng có thể sử dụng ba API riêng biệt không?
Chaofan Shou: Ba API này hoặc sự kết hợp của chúng có thể phù hợp với các tình huống khác nhau. Ví dụ: đối với nhà giao dịch, dòng vốn của người tạo mã thông báo và phân tích tĩnh về hợp đồng mã thông báo có thể giúp nhà giao dịch nhanh chóng xác định xem mã thông báo mới tạo có đáng mua hay không. Đối với các bot MEV, phân tích động có thể giúp chúng tìm ra các cơ hội chênh lệch giá không phổ biến và cung cấp các giao dịch cụ thể để khai thác cơ hội này.
BlockBeats: Một điểm thú vị là chúng ta có thể thấy trong phần giới thiệu rằng API phân tích động cũng có chức năng phát hiện các giao dịch có lợi nhuận. Ngoài ra, như có thể thấy trong phần giới thiệu về dòng vốn và API phân tích tĩnh, có rất nhiều chức năng dành cho nhà giao dịch và nhà đầu tư. Điều này có nghĩa là Blaz là sản phẩm To C hơn To B phải không?
Chaofan Shou:Đúng vậy, Blaz sẽ là một sản phẩm To C hơn, phục vụ kiểm toán viên, thương nhân, nhà đầu tư, v.v.
BlockBeats: So với Blaz, Blaz+ có thể cung cấp xác minh chính thức liên tục và theo thời gian thực cho các hợp đồng thông minh và nhóm Fuzzland đã phát hiện thành công tính bảo mật của Twitter trong thời gian này quá trình dễ bị tổn thương, các chức năng/công nghệ liên quan của Blaz+ có đóng vai trò nhất định trong việc trợ giúp không?
Chaofan Shou: Blaz+ sẽ không chỉ thực hiện xác minh chính thức theo thời gian thực và thử nghiệm fuzz trên chuỗi mà còn thực hiện phân tích thời gian thực Thông tin dư luận trên mạng xã hội như Twitter. Blaz+ đã giúp chúng tôi phát hiện lỗ hổng mà người dùng Twitter @rabbit_2333 đã đề cập trong một tweet mà Twitter sẽ không khắc phục. Sau nghiên cứu tiếp theo, chúng tôi đã biến phát hiện này thành một lỗ hổng có nguy cơ cao.
BlockBeats: Độc giả rất tò mò về cách nhóm Fuzzland phát hiện ra lỗ hổng X. Bạn có thể mô tả sự việc cho chúng tôi không?
Chaofan Shou: Vào cuối năm ngoái, chúng tôi đã phát hiện ra lỗ hổng này sau khi thấy lỗ hổng được đề cập bởi @rabbit_2333 trên Twitter Nó chỉ có thể bật lên trên một tên miền phụ của Twitter và sẽ không có nhiều tác động ngoại trừ việc lừa đảo. Sau đó, một số đồng nghiệp làm việc về bảo mật web2 và tôi đã tìm hiểu kỹ hơn sau giờ làm và tìm thấy một số lỗ hổng có mức độ rủi ro thấp khác trên Twitter. Tuy nhiên, bằng cách khai thác hàng loạt các lỗ hổng này, một cuộc tấn công có thể được thực hiện. nhấp vào liên kết trên trình duyệt đã đăng nhập vào Twitter hoặc truy cập trang web có chèn liên kết này, chúng tôi hoàn toàn có thể kiểm soát tài khoản của nạn nhân, đọc email và số điện thoại di động, v.v. hoặc tweet, thích, theo dõi và ủy quyền cho người khác các trang web .
Kiểm toán hợp đồng dựa trên AI vẫn là một "đại dương xanh"
Hiện nay, các công ty kiểm toán sử dụng thủ công Kiểm toán viên tiếp tục gặp nhiều thách thức khi hệ thống phần mềm tiếp tục phát triển phức tạp và lượng dữ liệu cần phân tích tăng lên, kiểm toán thủ công ngày càng tốn thời gian và dễ xảy ra lỗi, đồng thời việc tuyển dụng và đào tạo nhân sự có trình độ ngày càng tăng. đắt.
Mặc dù các giải pháp kiểm tra tự động có thể mang lại sự phân tích đầy đủ và hợp lý, nhưng nhiều giải pháp tự động hóa truyền thống dựa trên sức mạnh tính toán cao và chi phí thời gian chạy cao. phản hồi nhanh hơn. Tuy nhiên, Chaofan Shou tin rằng các dịch vụ bảo mật hợp đồng tự động và tường lửa tấn công trên chuỗi vẫn đang ở giai đoạn đầu. Fuzzland đang thực hiện một số nỗ lực mới nhằm giải quyết các vấn đề về sức mạnh tính toán và tự động hóa bằng cách giới thiệu sự kết hợp giữa các công cụ xác minh chính thức, phân tích tĩnh và kiểm tra fuzz thông qua các phương pháp tính toán phân tán. Và điều chỉnh các thông số dựa trên ngôn ngữ tự nhiên của AI để hạ thấp ngưỡng kỹ thuật cho người dùng sản phẩm.
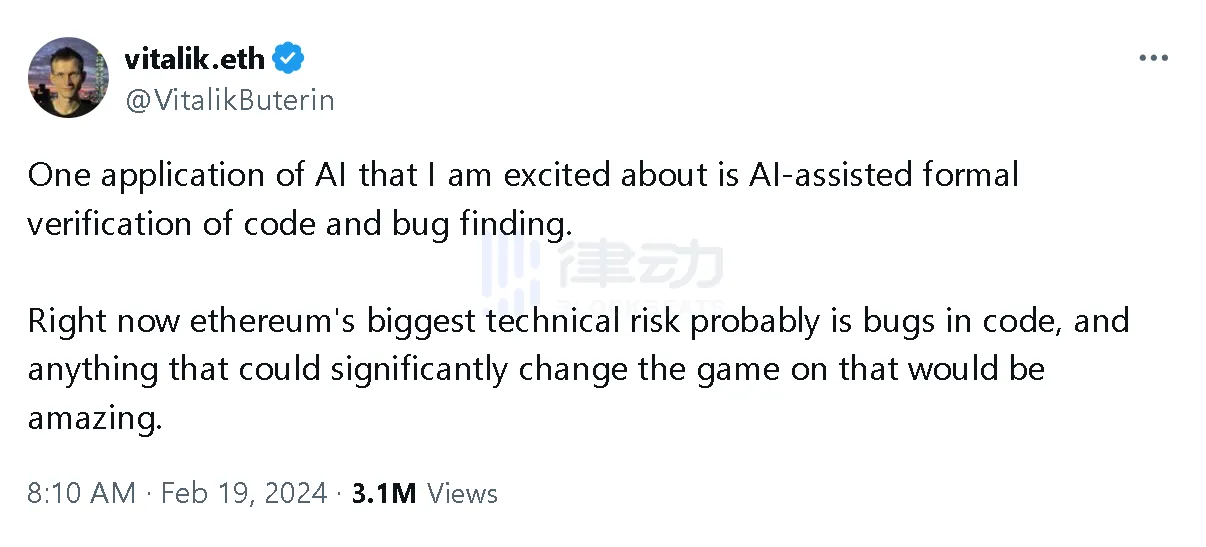
Ngoài ra, người đồng sáng lập Ethereum Vitalik Buterin cũng đăng trên các nền tảng xã hội rằng: “Tôi rất hào hứng với một công nghệ ứng dụng trí tuệ nhân tạo và đó là xác minh chính thức bằng mã được hỗ trợ bởi AI. và phát hiện lỗ hổng bảo mật. Rủi ro kỹ thuật lớn nhất trong Ethereum tại thời điểm này có thể là lỗ hổng trong mã và bất kỳ công nghệ nào có thể thay đổi đáng kể tình trạng này đều sẽ rất tuyệt vời."
BlockBeats: Ngoài Blaz, Fuzzland đang cân nhắc tung ra những sản phẩm và tính năng nào khác trong tương lai? Bạn đang xem xét việc thâm nhập vào các lĩnh vực đang được chú ý nhiều gần đây, như bảo vệ MEV hay RPC về quyền riêng tư?
Chaofan Shou: Chúng tôi sẽ ra mắt nền tảng thử nghiệm fuzz Web2 dựa trên AI trong tương lai gần để hỗ trợ các dự án front-end và back-end Tìm lỗ hổng trong mã người dùng cuối. Hiện tại, chúng tôi chưa xem xét việc tham gia bảo vệ MEV hoặc RPC quyền riêng tư.
BlockBeats: Ngày nay, ngày càng có nhiều công cụ kiểm tra bảo mật trong ngành mã hóa, bao gồm phạm vi công nghệ và bảo mật ngày càng rộng hơn giữa bạn và. Từ quan điểm của nhóm Fuzzland, liệu bảo mật hợp đồng có trở thành “con đường Đại Dương Đỏ” không? Những khoảng trống nào còn lại cho các doanh nhân trong lĩnh vực này?
Chaofan Shou: Kiểm toán hợp đồng thủ công thực sự đã trở thành con đường đại dương đỏ, nhưng kiểm toán thủ công thường không thể tìm thấy Tất cả các lỗ hổng đều yêu cầu phía dự án phải chờ rất nhiều thời gian. Hiện tại, các dịch vụ bảo mật hợp đồng tự động và tường lửa tấn công trên chuỗi vẫn đang ở giai đoạn đầu. Đây là những khoảng trống dành cho các doanh nhân. Fuzzland đang thực hiện một số nỗ lực mới trong lĩnh vực này và đã tung ra hai sản phẩm, Blaz và Blaz+. Nó trông có vẻ rất tốt.
BlockBeats: Thị trường mã hóa gần đây đã mở ra một thị trường giá lên mới và có nhiều người mới trong ngành. Nếu bạn chỉ có thể đưa ra ba mẹo bảo mật cho người dùng mới làm quen với tiền điện tử thì đó sẽ là gì?
Chaofan Shou: Nếu bạn chưa quen với Web3 chút nào, bạn có thể xem qua Blockchain Dark Forest của Mr. Cosine Cẩm nang tự lực.
Đừng tin tưởng một cách mù quáng vào việc kiểm toán của một công ty duy nhất. Nếu bạn muốn bỏ một số tiền lớn vào DeFi, trước tiên hãy đảm bảo rằng hợp đồng đã được kiểm toán. bởi nhiều công ty kiểm toán nổi tiếng và đã triển khai các phương tiện phòng thủ trên chuỗi theo thời gian thực.
Sử dụng ví phần cứng càng nhiều càng tốt và nên cài đặt các công cụ bảo mật ví như Webacy, Wallet Guard, Fire, v.v.
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia