Hacker im lìm nửa năm, token Unibot giảm 30% trong 1 giờ sau khi bị tấn công
Tiêu đề gốc: "Unibot đã bị tấn công và mất hơn 600.000 đô la Mỹ, và tính bảo mật của TG BOT là đáng nghi ngờ"
Nguồn gốc: Odaily Planet Daily
Chiều nay, nhiều thành viên cộng đồng đã đưa tin dự án Telegram Bot Unibot đã bị tấn công. Theo Scopescan giám sát, kẻ tấn công đã chuyển mã thông báo từ Unibot người dùng và đổi chúng lấy ETH. Khoản lỗ hiện tại đã vượt quá 600.000 USD.
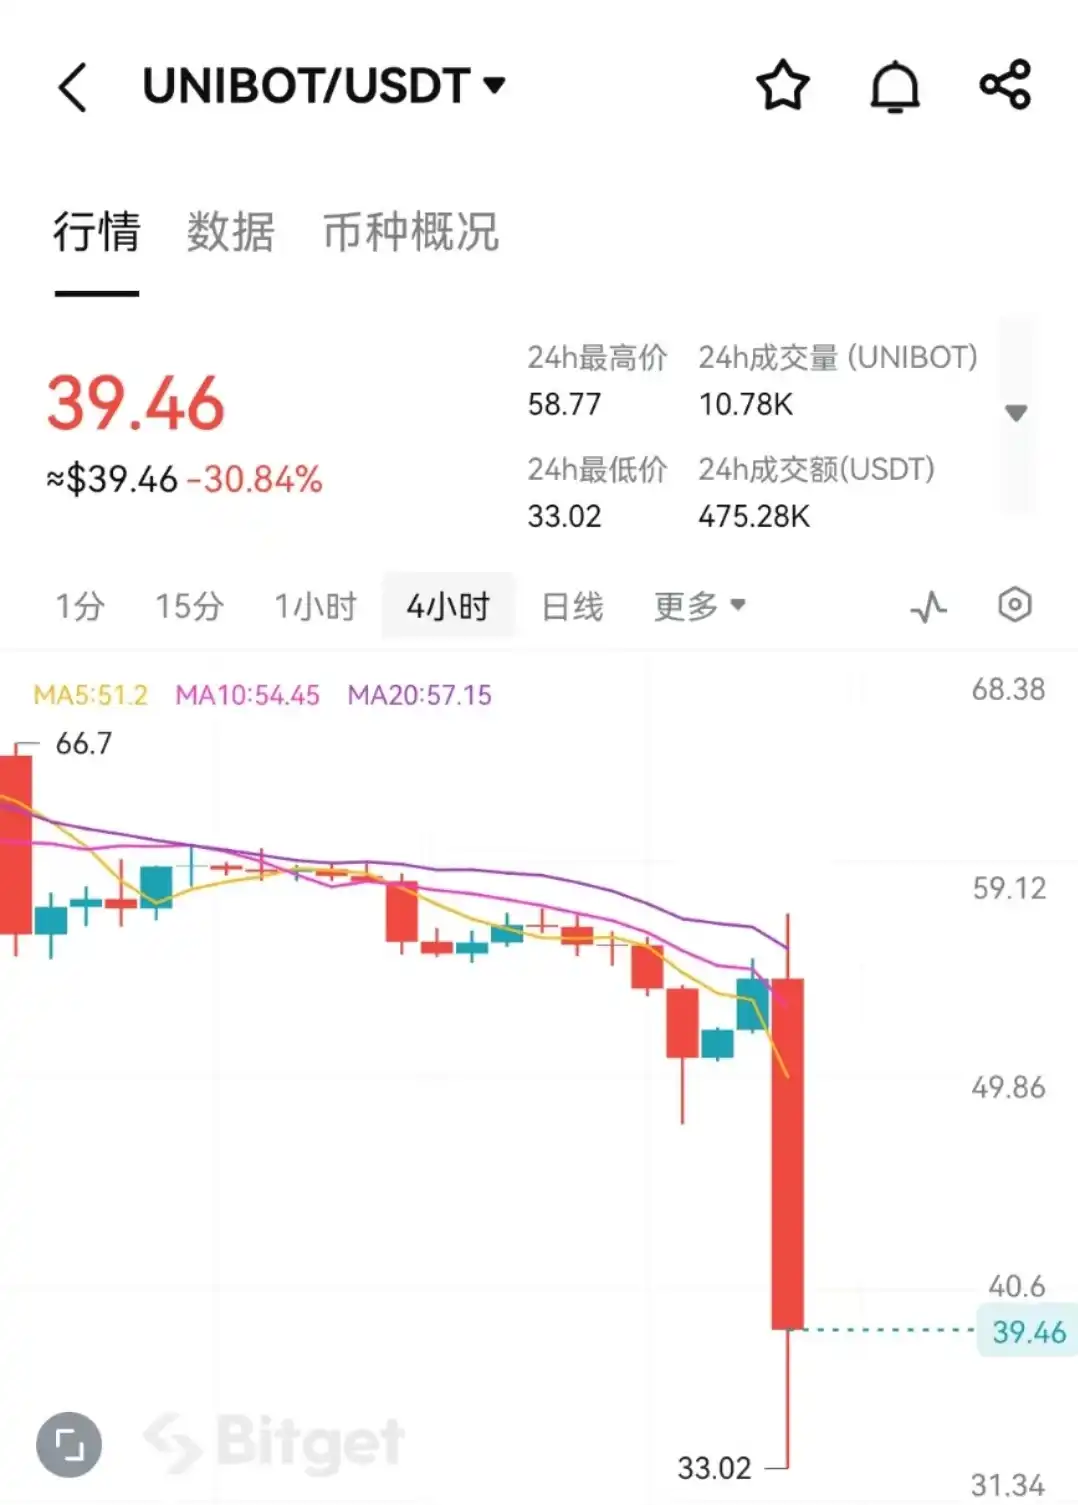
Ngay khi có tin tức, token UNIBOT đã giảm từ 55 USDT xuống 33 USDT, với mức giảm tối đa là 40%. Nó hiện đang giao dịch ở mức giá 39,5 USDT.
Công ty bảo mật: Hủy bỏ như càng sớm càng tốt Ủy quyền
Cơ quan bảo mật BlockSecTeam đã phân tích rằng do mã không phải là nguồn mở nên người ta nghi ngờ rằng hàm 0xb2bd16ab trong hợp đồng 0x126c thiếu xác minh đầu vào, cho phép các cuộc gọi tùy ý. Do đó, kẻ tấn công có thể gọi "transferFrom" để chuyển mã thông báo đã được phê duyệt trong hợp đồng. BlockSecTeam nhắc nhở người dùng thu hồi phê duyệt hợp đồng càng sớm càng tốt và chuyển tiền sang ví mới.
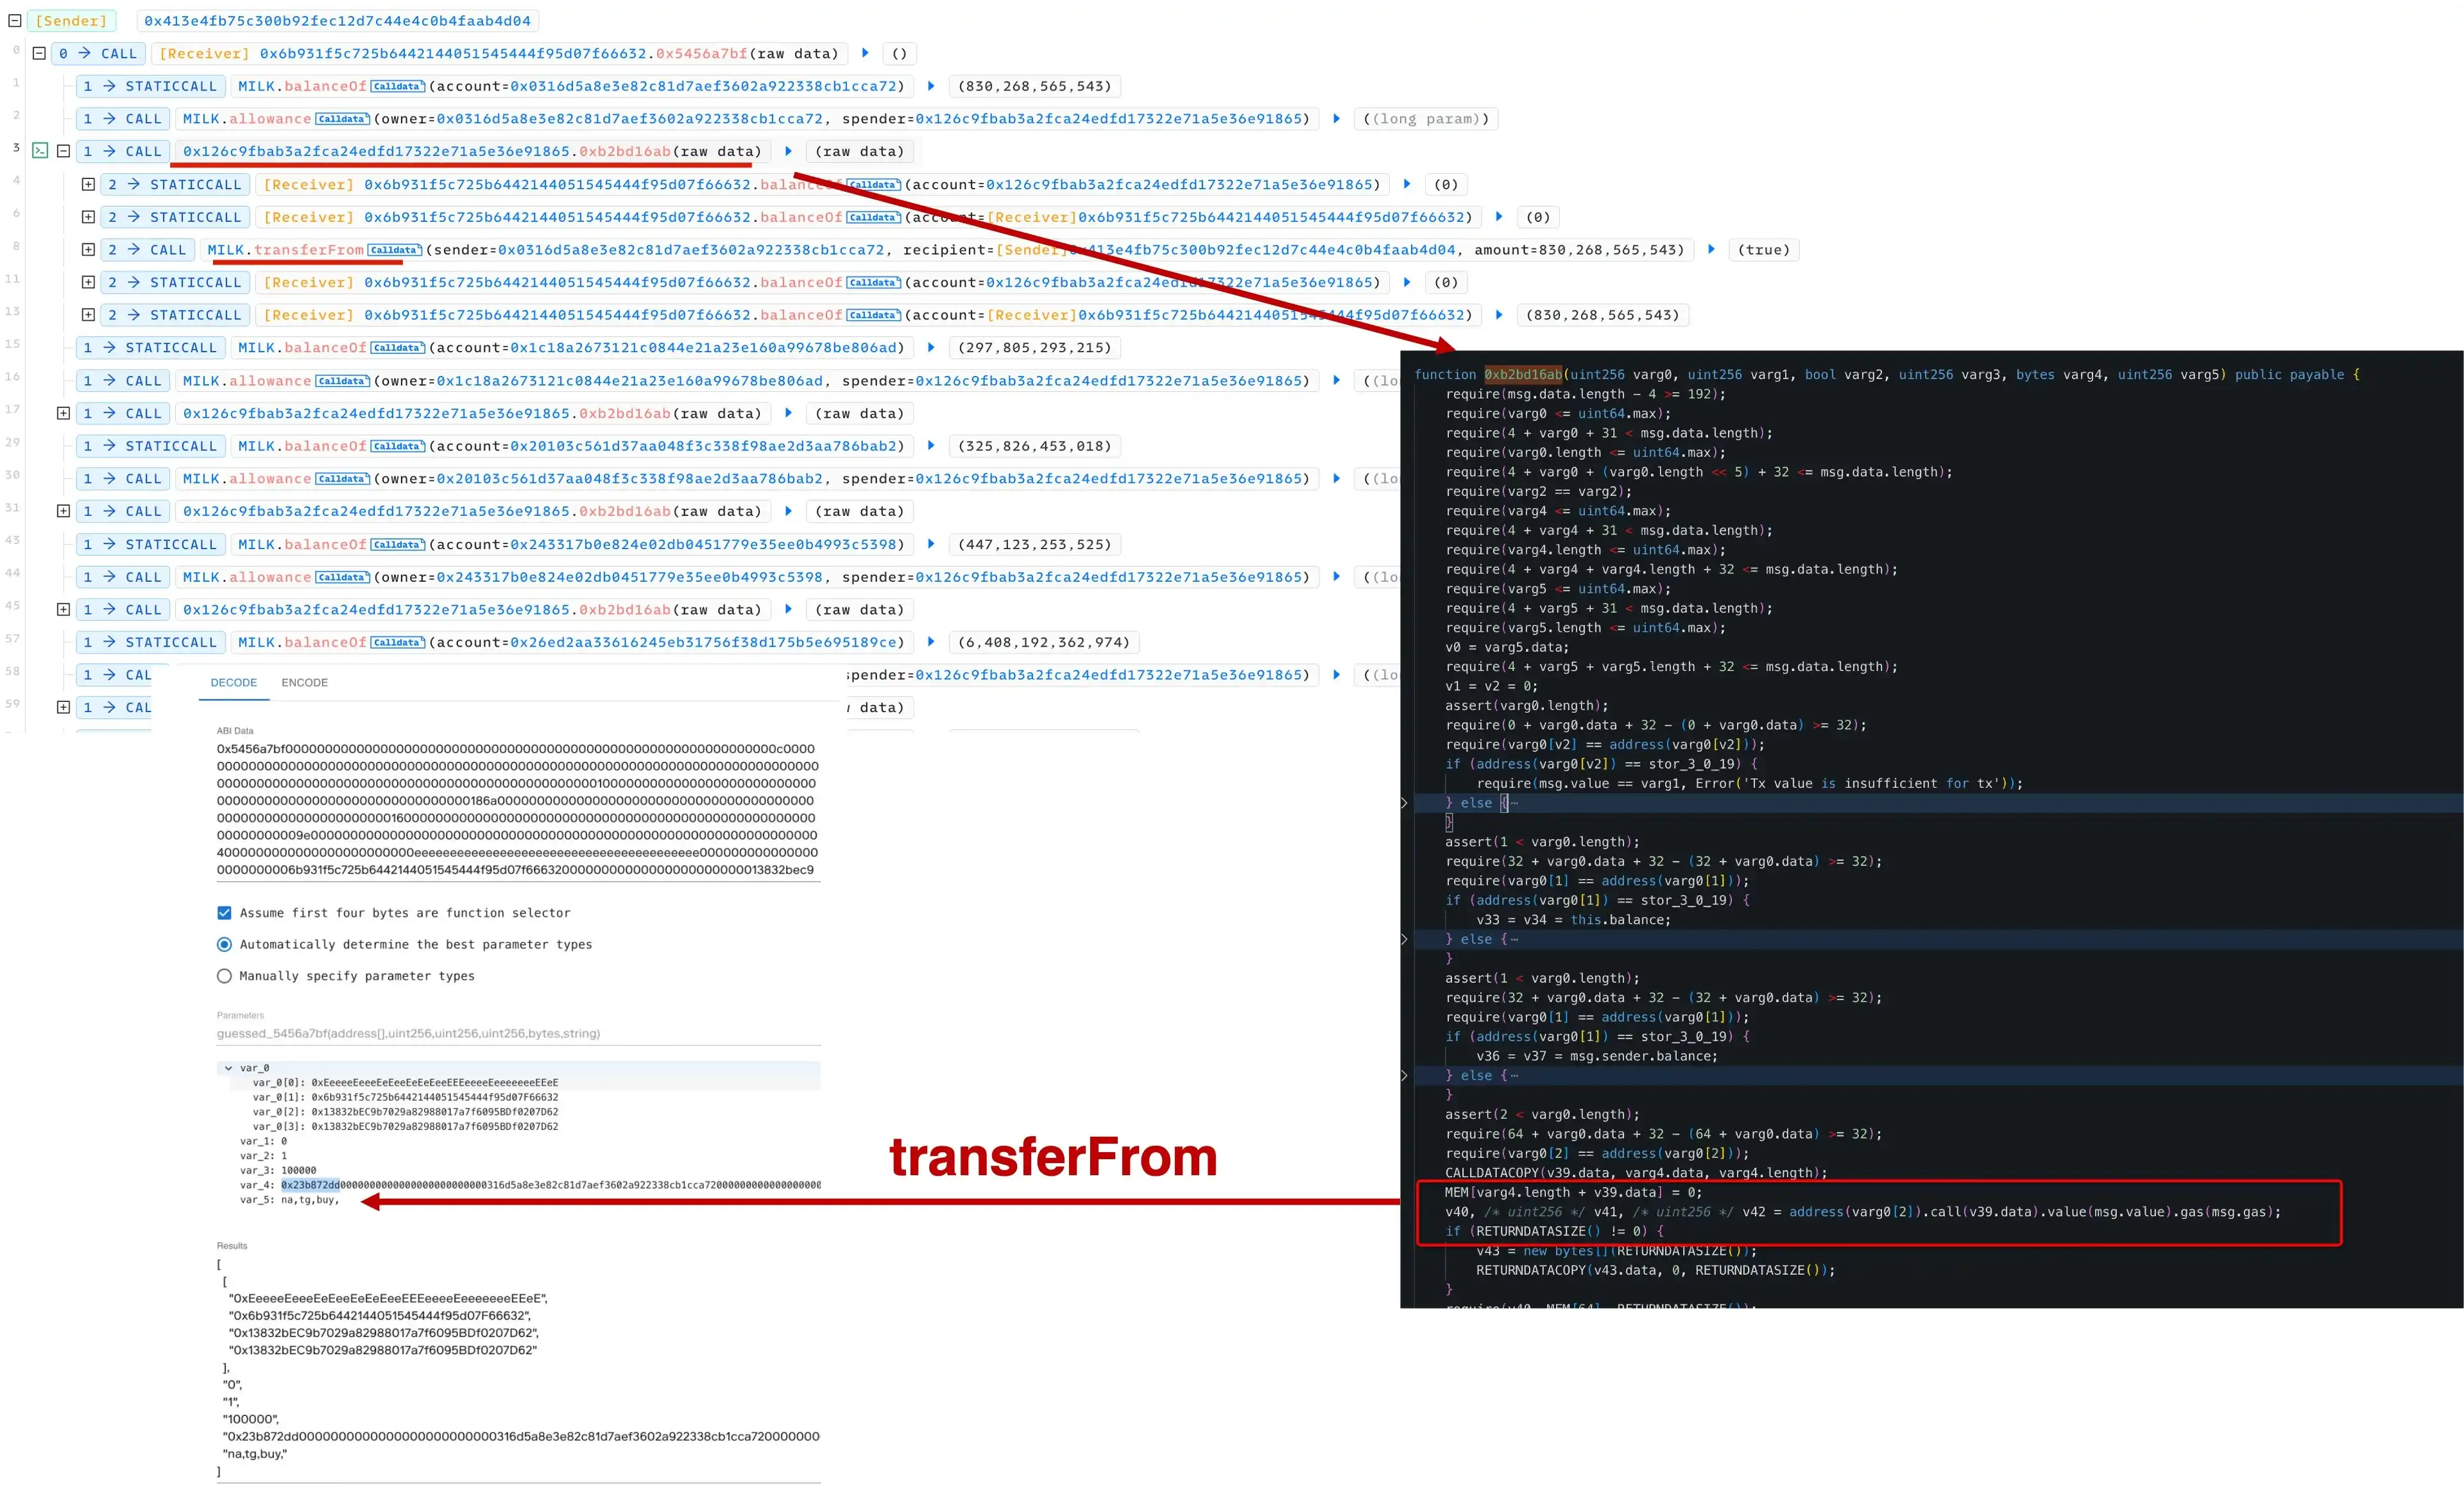
Nhóm bảo mật Beosin đã phân tích rằng nguyên nhân cốt lõi của cuộc tấn công của Unibot là CAll tiêm cho phép kẻ tấn công chuyển dữ liệu cuộc gọi độc hại tùy chỉnh vào hợp đồng 0xb2bd16ab, từ đó chuyển mã thông báo được hợp đồng Unibot phê duyệt. Beosin Trace đang theo dõi số tiền bị đánh cắp và Beosin nhắc nhở người dùng hủy ủy quyền ví trên Revoke, liên kết: https://revoke.cash/. Các địa chỉ liên quan đến cuộc tấn công như sau: https://eagleeye.space/address/0x413e4Fb75c300B92fEc12D7c44e4c0b4 FA AB4d04
Hacker đã im lìm nửa năm để thực hiện tấn công
Một điểm lạ ở Unibot lần này là rằng địa chỉ của hacker đã bị hack từ tháng 5 năm nay. Sau khi hợp đồng được triển khai, hãy đề phòng. Theo Scopescan giám sát, hacker đã nhận được 1 ETH từ FixedFloat (máy trộn tiền xu) một tuần sau khi Unibot được tung ra làm Gas cho cuộc tấn công này. Không có hành động nào liên quan đến cuộc tấn công cho đến hôm nay .
Nhiều người dùng trong cộng đồng mã hóa suy đoán rằng cuộc tấn công này có thể do người trong nội bộ Unibot gây ra, vì thời điểm xảy ra sự việc rất trùng hợp, tình cờ là Sau khi Unibot chuyển sang hợp đồng mới (hợp đồng mới được nâng cấp chỉ hai ngày trước), hacker đã dễ dàng tìm ra lỗ hổng hợp đồng.
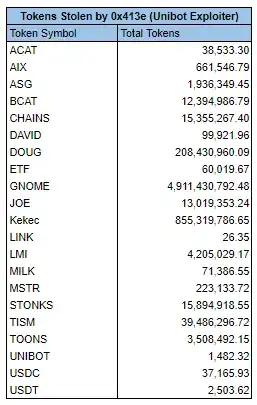
Thông tin trên chuỗi cho thấy tài sản còn lại trong địa chỉ ví của hacker vào khoảng 630.000 đô la Mỹ, trong đó tài sản còn lại chiếm tỷ trọng lớn nhất là ETH, tức là khoảng 573.000 đô la Mỹ. Các loại tiền tệ khác liên quan đến tài sản bị đánh cắp như sau
Ngoài ra, theo giám sát của Lookonchain, cuộc tấn công này Trong vụ việc, tài sản của người dùng đã bị đánh cắp hai lần. Tài khoản người dùng ban đầu nhận được 20.789 USDC và chi 1.000 USD để mua SMilk. Số USDC còn lại trị giá 19.789 USD đã bị kẻ tấn công đánh cắp nhưng người dùng vẫn chưa nhận ra. Chiều nay, người dùng đã bán SMilk với giá 2.194 USD và kiếm được lợi nhuận 1.194 USD (lợi suất 120%); một giờ sau, số USDC còn lại cuối cùng lại bị đánh cắp là 2.194 USD.
Có lỗ hổng trong bộ định tuyến và cuộc tấn công vẫn đang tiếp tục
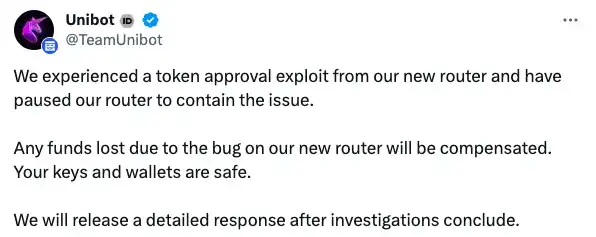
Unibot chính thức công bố rằng lần này Cuộc tấn công chủ yếu là do lỗ hổng phê duyệt mã thông báo trong bộ định tuyến (bộ định tuyến) mới và bộ định tuyến đã bị đình chỉ; mọi tổn thất tài chính do lỗ hổng này gây ra sẽ được bồi thường và Unibot sẽ đưa ra phản hồi chi tiết sau khi cuộc điều tra kết thúc. hoàn thành.
Người dùng cộng đồng @tomkysar cho biết , cuộc tấn công nhằm vào Unibot vẫn đang tiếp diễn và hai địa chỉ của kẻ tấn công dường như vẫn có thể lấy được tiền từ các addy được Bộ định tuyến 0x126 phê duyệt và tiền của người dùng vẫn gặp rủi ro.
Đáng nghi ngờ về độ an toàn của sản phẩm BOT
Unibot là một Telegram Bot mới phổ biến cho phép người dùng Giao dịch tiền điện tử mà không cần rời khỏi ứng dụng Telegram. Bot này dễ sử dụng, giao dịch nhanh chóng và cung cấp các tính năng như giao dịch sao chép phi tập trung, lệnh giới hạn dựa trên DEX và bảo vệ chống lại bot MEV.
Theo dữ liệu của CoinGecko, UniBOT đã kiếm được 8.950 ETH kể từ khi thành lập, đứng thứ hai trong số tất cả các sản phẩm BOT; Maestro đứng đầu, với thu nhập tích lũy là 1,32 10.000 ETH; Banana Gun đứng thứ ba với lợi nhuận 1.940 ETH.
Tuy nhiên, các sản phẩm BOT cũng có những rủi ro bảo mật lớn, đặc biệt là lỗ hổng bộ định tuyến tương tự xuất hiện gần đây trong hợp đồng Maestro , dẫn đến thất thoát khoảng 281 ETH - Lỗ hổng cho phép kẻ tấn công chuyển hợp đồng Bộ định tuyến 2 của mình ( https://etherscan.io/address /0x80a64c6d7f12c47b7c66c5b4e20e72bc1fcd5d9e… ) cho bất kỳ mã thông báo nào đã được phê duyệt. Cuối cùng, Maestro đã chọn bồi thường một phần tổn thất cho người dùng.
Liên kết gốc
Chào mừng bạn tham gia cộng đồng chính thức của BlockBeats:
Nhóm Telegram đăng ký: https://t.me/theblockbeats
Nhóm Telegram thảo luận: https://t.me/BlockBeats_App
Tài khoản Twitter chính thức: https://twitter.com/BlockBeatsAsia
 Bài viết liên quan